- A Credit Union de Denver utiliza o EventLog Analyzer há mais de quatro anos para nosso monitoramento interno de atividade de usuário. O EventLog Analyzer tem grande valor como uma ferramenta de perícia de rede e para a devida diligência regulatória. Este produto pode rapidamente ser dimensionado para atender as necessidades dinâmicas de seu negócio.Benjamin ShumakerVice-presidente de TI / ISOCredit Union de Denver
- A melhor coisa, o que mais gosto dessa aplicação, é a interface do usuário bem estruturada e os relatórios automatizados. Eles são de grande ajuda para que os engenheiros de rede monitorem todos os dispositivos em um único dashboard. Os relatórios padronizados ou pré-configurados são muito inteligentes.Joseph Graziano, MCSE CCA VCPEngenheiro de redes sêniorCitadel
- O EventLog Analyzer é uma boa solução de alerta e relatório de log de eventos para nossas necessidades de tecnologia da informação. Ele reduz o tempo gasto com a filtragem de logs de eventos e fornece notificações quase em tempo real de alertas definidos administrativamente.Joseph E. VerettoEspecialista em revisão de operações
Departamento de sistema de informaçãoDepartamento de transportes da Flórida - Os logs de evento do Windows e os Syslogs do dispositivo são uma sinopse em tempo real do que está acontecendo em um computador ou uma rede. O EventLog Analyzer é uma ferramenta econômica, funcional e fácil de usar que me permite saber o que está acontecendo com a rede ao me enviar alertas e relatórios, tanto em tempo real quanto agendados. É uma aplicação premium de software de sistema de detecção de intrusão.Jim LloydGerente de sistemas de informaçãoFirst Mountain Bank
Conformidade com a proteção de nível de segurança da informação (ISLP) facilitada pelo EventLog Analyzer
OEventLog Analyzer é uma ferramenta de gerenciamento de logs com um módulo dedicado de gerenciamento de conformidade. Esse módulo fornece relatórios prontos para que você atenda a várias regras de TI, incluindo a ISLP. Para simplificar as auditorias de ISLP, o EventLog Analyzer apresenta relatórios predefinidos listados nos diversos artigos do regulamento.
Mais de
10000 clientes confiam no EventLog Analyzer
É assim que o EventLog Analyzer simplifica o gerenciamento de conformidade com a ISLP
- Monitoramento de logs de aplicações
- Rastreamento de sessão de usuário em tempo real
- Relatórios de conformidade
Relatórios de conformidade
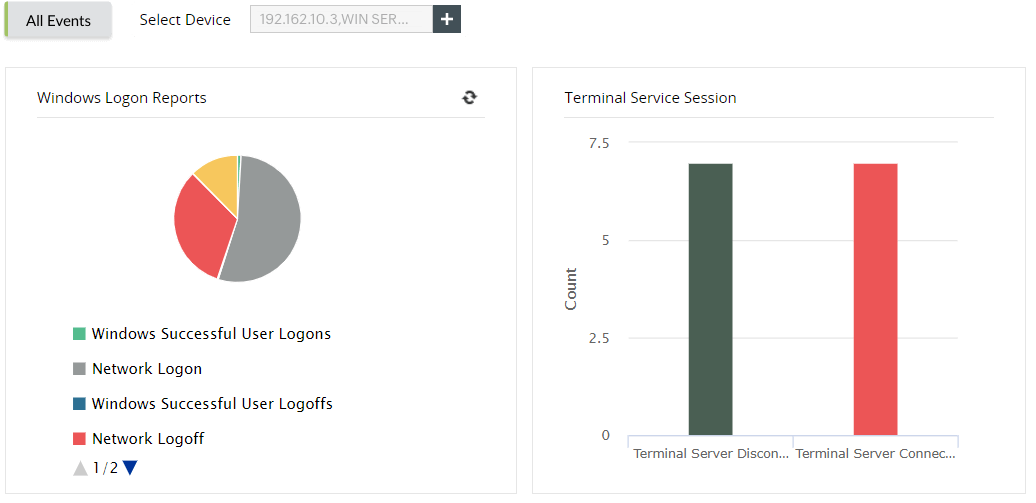
O EventLog Analyzer gera relatórios de conformidade predefinidos para normas como LGPD, FISMA, PCI DSS, ISLP etc., coletando, examinando e arquivando logs de eventos do Windows e syslogs recebidos de sua infraestrutura de rede. A solução gera esses relatórios por meio do monitoramento de seu ambiente de rede em tempo real e ajuda a reter e arquivar dados de logs por um determinado período, possibilitando realizar análises periciais nos logs arquivados, investigar roubos de dados e monitorar invasores de rede.
Auditoria de logs de firewall
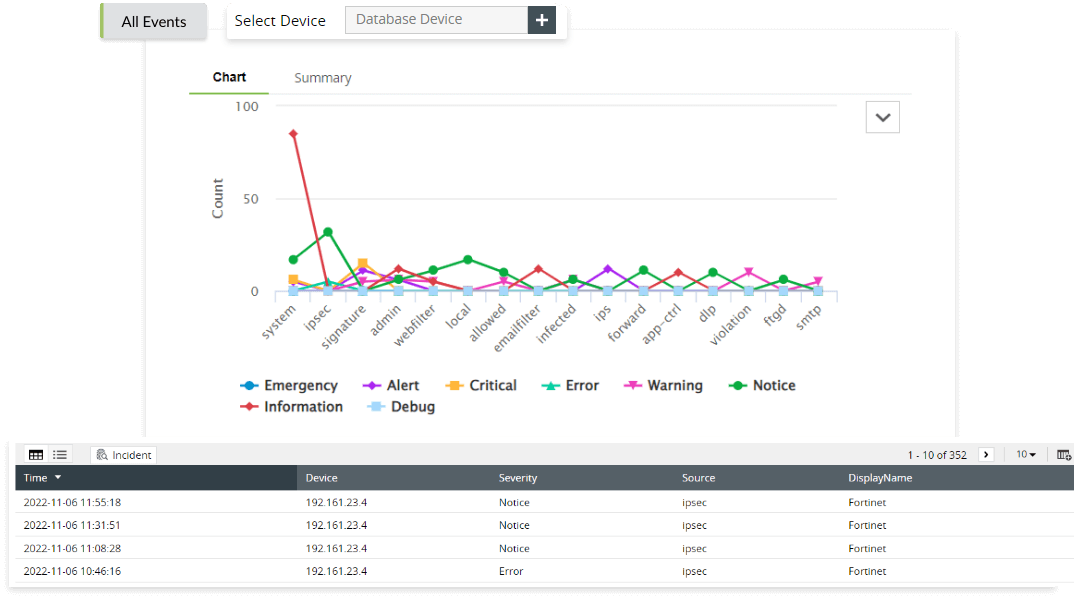
O EventLog Analyzer realiza um gerenciamento e análise completos de logs de firewall, ajudando a detectar ameaças à segurança dentro do sistema. A solução contém relatórios predefinidos que fornecerão informações sobre detalhes de tráfego, ataques à segurança, tendências de logon e logoff de VPN, logons de usuários, logons malsucedidos e mudanças nas regras de firewall. Com esses detalhes, os administradores de segurança podem detectar o tráfego anormal de fontes maliciosas e impedir que atores de ameaças obtenham acesso à rede. Com a ajuda da capacidade de auditoria de logs de firewall, as organizações podem auditar os logs do firewall Fortinet e FortiGate, firewall SonicWall, firewall Palo Alto Networks , e firewall Huawei para monitorar o tráfego de entrada e saída e proteger sua rede contra ataques cibernéticos baseados em firewall (conforme artigos 20.2, 20.3, 20.10 da ISLP).
Monitoramento de logs de aplicações
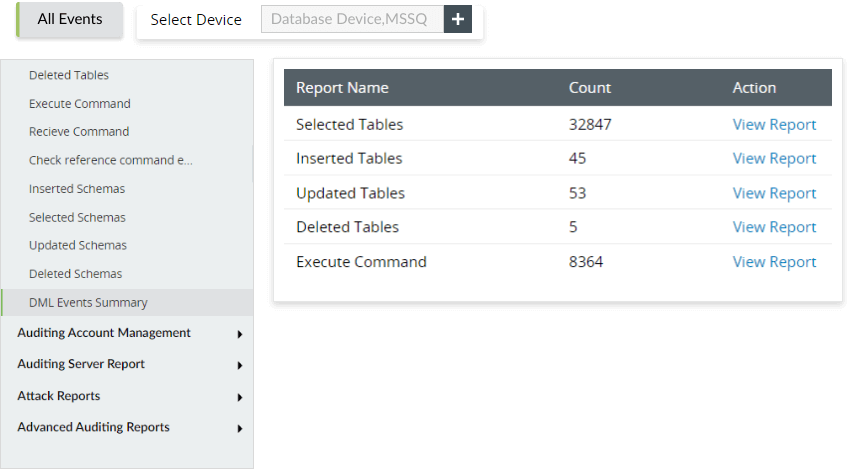
Omonitoramento de log de aplicações é um recurso importante do EventLog Analyzer, pois coleta, analisa e correlaciona logs de aplicações e fornece informações sobre eventos de rede. Ele também simplifica a auditoria de banco de dados e monitora aplicações de banco de dados como MS SQL, MYSQL, Oracle, IBM DB2 e PostgreSQL. A solução também mantém um registro completo de todas as mudanças na linguagem de manipulação de dados (DML) e na linguagem de definição de dados (DDL), bem como o acesso ao banco de dados, incluindo quem o acessou, quais operações foram realizadas e o carimbo de data/hora de cada atividade (conforme artigos 12, 13, 19.3, 30.4, 30.6, 20.5 da ISLP).
Rastreamento de sessão de usuário em tempo real
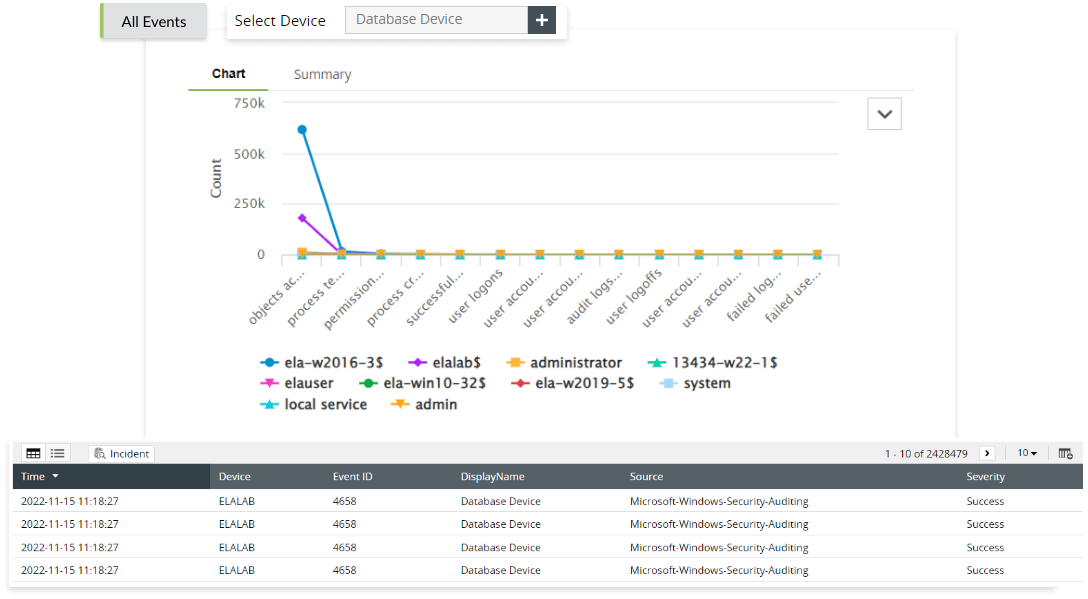
O monitoramento da sessão do usuário da solução proporciona uma compreensão completa de todas as atividades de usuários e auxilia na detecção em tempo real de usuários suspeitos. Além disso, ele ajuda a limitar o acesso indesejado aos seus ativos vitais de rede por usuários suspeitos. O EventLog Analyzer também gera relatórios de auditoria e monitoramento de usuários privilegiados, rastreando a atividade de usuários privilegiados (conforme artigos 16.3, 18.1, 19.3, 30.6 da ISLP).
Relatórios de conformidade
O EventLog Analyzer gera relatórios de conformidade predefinidos para normas como LGPD, FISMA, PCI DSS, ISLP etc., coletando, examinando e arquivando logs de eventos do Windows e syslogs recebidos de sua infraestrutura de rede. A solução gera esses relatórios por meio do monitoramento de seu ambiente de rede em tempo real e ajuda a reter e arquivar dados de logs por um determinado período, possibilitando realizar análises periciais nos logs arquivados, investigar roubos de dados e monitorar invasores de rede.
Auditoria de logs de firewall
O EventLog Analyzer realiza um gerenciamento e análise completos de logs de firewall, ajudando a detectar ameaças à segurança dentro do sistema. A solução contém relatórios predefinidos que fornecerão informações sobre detalhes de tráfego, ataques à segurança, tendências de logon e logoff de VPN, logons de usuários, logons malsucedidos e mudanças nas regras de firewall. Com esses detalhes, os administradores de segurança podem detectar o tráfego anormal de fontes maliciosas e impedir que atores de ameaças obtenham acesso à rede. Com a ajuda da capacidade de auditoria de logs de firewall, as organizações podem auditar os logs do firewall Fortinet e FortiGate, firewall SonicWall, firewall Palo Alto Networks , e firewall Huawei para monitorar o tráfego de entrada e saída e proteger sua rede contra ataques cibernéticos baseados em firewall (conforme artigos 20.2, 20.3, 20.10 da ISLP).
Conformidade com a ISLP com o EventLog Analyzer
| Artigo | Aspecto de conformidade | Relatórios |
|---|---|---|
| 16.3, 13.6 | Logons |
|
| 12, 13, 19.3, 30.4, 30.6, 20.5 | Acessos a objetos |
|
| 16.3, 18.1, 19.3, 30.6 | Acessos de usuários |
|
| 16.3, 18.1, 19.3, 30.6 | Mudanças de políticas |
|
| 20.2, 20.3 | Logons em firewall |
|
| 20.2, 20.3, 20.10 | Ataques a firewall |
|
| 20.2, 20.3, 20.10 | Ataques a firewall |
|
| 18.1, 20.1, 20.3 | Configurações de firewall |
|
| 16.3, 30.6 | Logon de contas |
|
| 18.1 | Gerenciamento de contas |
|
| 12, 13, 19.3, 30.4, 30.6, 20.5 | Mudanças do Microsoft SQL/Oracle DDL |
|
| 12, 13, 19.3, 30.4, 30.6, 20.5 | Mudanças do Microsoft SQL/Oracle DML |
|
| 12, 13, 19.3, 30.4, 30.6, 20.5 | Mudanças de segurança do Microsoft SQL/Oracle |
|
| 12, 13, 19.3, 30.4, 30.6, 20.5 | Relatórios de impressora |
|
Suporte integrado para conformidade de TI
O que mais o EventLog Analyzer pode oferecer?
Auditoria de dispositivos em rede
Monitore dispositivos de perímetro de rede, como firewalls, roteadores e switches, uma vez que esses dispositivos ajudam os administradores de TI a detectar e mitigar invasões, solucionar problemas operacionais e proteger a rede contra invasores. O EventLog Analyzer coleta, analisa, correlaciona, pesquisa e armazena com segurança logs de todos os dispositivos de rede.
Saiba maisCorrelação de eventos
A solução apresenta um poderoso mecanismo de correlação que ajuda a identificar padrões de ataque em sua rede. Ao detectar padrões nos logs provenientes de várias entidades da rede que apontam para possíveis ataques e notifica você imediatamente sobre a ameaça.
Saiba maisAlertas de violação de conformidade
Com a ajuda dos relatórios do servidor de impressão, as organizações podem acompanhar todas as atividades no servidor de impressão e identificar quaisquer padrões suspeitos nos hábitos de impressão dos funcionários (conforme artigos 12, 13, 19.3, 30.4, 30.6, 20.5 da ISLP).
Saiba maisInteligência de ameaças
Antecipe e identifique prontamente possíveis riscos de segurança, ao mesmo tempo em que incorpora facilmente fontes externas de inteligência de ameaças (STIX, TAXII, e AlienVault OTX) para fornecer dados imediatos sobre possíveis ameaças. Esses recursos permitem que você permaneça proativo diante das ameaças em evolução e responda com eficácia.
Saiba mais
Perguntas frequentes
O que é conformidade com a ISLP?
Os dados digitais que uma empresa coleta e processa desempenham um papel fundamental nos negócios e é por isso que as empresas não podem comprometer nenhum dado, especialmente dados de seus clientes. Uma maneira de garantir que medidas adequadas sejam implementadas para combater ataques à segurança da rede é atender às normas de TI.
Como parte da conformidade com a ISLP, um comitê especial deve revisar periodicamente as medidas de segurança que você implementou para proteger as informações e os sistemas de informação em sua organização. Como a ISLP tem várias seções e abrange uma variedade de aspectos, cumprir essa norma pode ser um desafio sem as ferramentas adequadas em vigor.