# Requisitos de senhas da HIPAA
Fique em conformidade com os requisitos de senha da HIPAA usando o ADSelfService Plus.
## O que é HIPAA?
A Lei de Portabilidade e Responsabilidade de Seguro de Saúde (HIPAA) foi aprovada pelo Congresso dos EUA em 1996 para promulgar procedimentos que garantam a confidencialidade, integridade e disponibilidade de informações de saúde protegidas armazenadas em dispositivos eletrônicos (ePHI). Qualquer organização que crie, receba, mantenha, interaja, armazene ou transmita ePHI deve aderir aos regulamentos da HIPAA.
A HIPAA tem como objetivo proteger os registros médicos e outras informações pessoais de saúde e pagamento das pessoas físicas contra acesso não autorizado, roubo ou perda. Essas exigências são aplicáveis a todas as instituições de saúde, organizações e entidades comerciais que lidam com ePHI.
## Por que a HIPAA inclui requisitos de senha?
Uma senha, sendo o meio básico de proteção de informações digitais, é normalmente usada por organizações para proteger ePHI. A HIPAA aborda os requisitos de senha como parte de seus regulamentos para indicar o nível de segurança que as organizações devem praticar para proteger ePHI de ameaças potenciais. Sem exigências de senha unificados, as organizações seguiriam padrões diferentes para proteger suas ePHI, o que poderia colocar alguns dados mais em risco do que outros.
## Quais são os requisitos de senhas da HIPAA?
A tabela a seguir explica os requisitos de senha e autenticação da HIPAA mencionados na Regra de Segurança da HIPAA e como o ADSelfService Plus ajuda sua organização a cumpri-los.
| Requisito da HIPAA | Descrição do requisito | Como o ADSelfService Plus ajuda a atender o requisito |
|---|---|---|
| Seção § 164.308(a)(3)(i) | **Standard: Segurança da força de trabalho.** Implemente políticas e procedimentos para garantir que todos os membros de sua força de trabalho tenham acesso adequado às informações eletrônicas de saúde protegidas e evitar que os membros da força de trabalho que não têm acesso obtenham acesso às informações eletrônicas de saúde protegidas. | Com o ADSelfService Plus, é possível definir configurações rigorosas de autenticação multifator (MFA) com base em UOs e grupos do AD, garantindo que somente usuários autorizados possam acessar ePHIs confidenciais após a verificação bem-sucedida da identidade. Os métodos de MFA configurados bloqueiam o acesso de usuários não autorizados a essas informações.
O ADSelfService Plus também permite aplicar métodos de MFA de alta segurança, como chaves de acesso FIDO, biometria e YubiKey, para usuários de alto risco, ou seja, usuários que têm acesso a ePHI com níveis mais altos de sensibilidade. |
| Seção § 164.308(a)(3)(ii)(B) | **Procedimento de liberação de força de trabalho (endereçável).** Implementar procedimentos para determinar se o acesso de um membro da força de trabalho a informações eletrônicas de saúde protegidas é apropriado. | Com o ADSelfService Plus, é possível definir configurações rigorosas de autenticação multifator (MFA) com base em UOs e grupos do AD, garantindo que somente usuários autorizados possam acessar ePHIs confidenciais após a verificação bem-sucedida da identidade. Os métodos de MFA configurados bloqueiam o acesso de usuários não autorizados a essas informações.
O ADSelfService Plus também permite aplicar métodos de MFA de alta segurança, como chaves de acesso FIDO, biometria e YubiKey, para usuários de alto risco, ou seja, usuários que têm acesso a ePHI com níveis mais altos de sensibilidade. |
| Seção § 164.308(a)(5)(ii)(C) | **Monitoramento de login (endereçável).** Você precisa de procedimentos para monitorar tentativas de login e reportar discrepâncias. | O ADSelfService Plus fornece relatórios detalhados para rastrear logins de usuários em máquinas e aplicações de saúde quando o MFA está habilitado. Esses relatórios ajudam os administradores de TI a auditar as tentativas de MFA dos usuários, juntamente com os registros de data e hora e o resultado de cada tentativa. Com base no resultado, os administradores podem tomar medidas imediatas se alguma atividade suspeita for detectada. |
| Seção § 164.308(a)(5)(ii)(D) | **Gerenciamento de senhas (Acessível).** Procedimentos para criar, alterar e proteger senhas. | O ADSelfService Plus oferece políticas de senhas fortes com configurações relativas ao comprimento da senha, ao uso de caracteres especiais, à repetição de caracteres e à restrição de padrões comuns. Essas configurações são aplicadas durante cada alteração e redefinição de senha do usuário final, que é protegida usando métodos de MFA fortes. |
| Seção § 164.312(d) | **Standard: Autenticação de pessoa ou entidade.** Implementar procedimentos para verificar se uma pessoa ou entidade que busca acesso a informações eletrônicas de saúde protegidas é a correta. | O ADSelfService Plus fornece MFA forte e adaptável com 20 fatores de autenticação diferentes, incluindo chaves de acesso FIDO e biometria, para proteger o acesso às ePHI. Ele permite a configuração de dois ou mais fatores de MFA, e o sucesso de todos os fatores é obrigatório antes que o acesso seja concedido. |
A Regra de Segurança da HIPAA sempre foi um ponto de debate, pois não fornece detalhes específicos sobre a complexidade das senhas e considera o gerenciamento de senhas como “endereçável”. Acredita-se que essa descrição tecnologicamente neutra do gerenciamento de senhas seja intencional para permitir flexibilidade, pois as melhores práticas de segurança continuam evoluindo com o tempo. Muitas organizações de saúde usam senhas como sua primeira e, às vezes, única linha de defesa contra ataques cibernéticos.
Notavelmente, o Escritório de Direitos Civis (OCR) do Departamento de Saúde e Serviços Humanos (HHS) analisa os requisitos de senha especificados pelo Instituto Nacional de Padrões e Tecnologia (NIST) na Publicação Especial 800-63B, portanto, é prudente que outras organizações de saúde façam o mesmo.
## Torne sua organização anuente com a HIPAA utilizando o ADSelfService Plus
O ADSelfService Plus oferece uma política de senha robusta e configurações de MFA para ajudar sua organização a cumprir os requisitos da HIPAA. Você pode criar uma política de senha personalizada que cumpra todos os requisitos da HIPAA e aplicá-la a todos os usuários do AD ou a usuários específicos com base no seu domínio, UO ou associações de grupo. Algumas das configurações que o ADSelfService Plus oferece:
1. **Proibir senhas fracas:** Bloqueie senhas, padrões e palíndromos do AD vazados ou fracos.
2. **Definir um comprimento de senha personalizado:** Aplique senhas mais longas especificando o comprimento mínimo da senha.
3. **Impor o histórico de senhas:** Garanta a força da senha aplicando regras de histórico de senhas durante redefinições de senhas nativas no console Usuários e Computadores do Active Directory (ADUC).
4. **Garantir a complexidade de senhas:** Exija o uso de caracteres Unicode em senhas, além de letras maiúsculas, minúsculas, caracteres especiais e numéricos.
5. **Implementar uma MFA robusta:** Garanta o acesso às ePHI permitindo MFA para máquinas, aplicações, VPNs, RDPs e OWA. Escolha entre 20 tipos de autenticadores de MFA diferentes para verificar as identidades dos usuários.
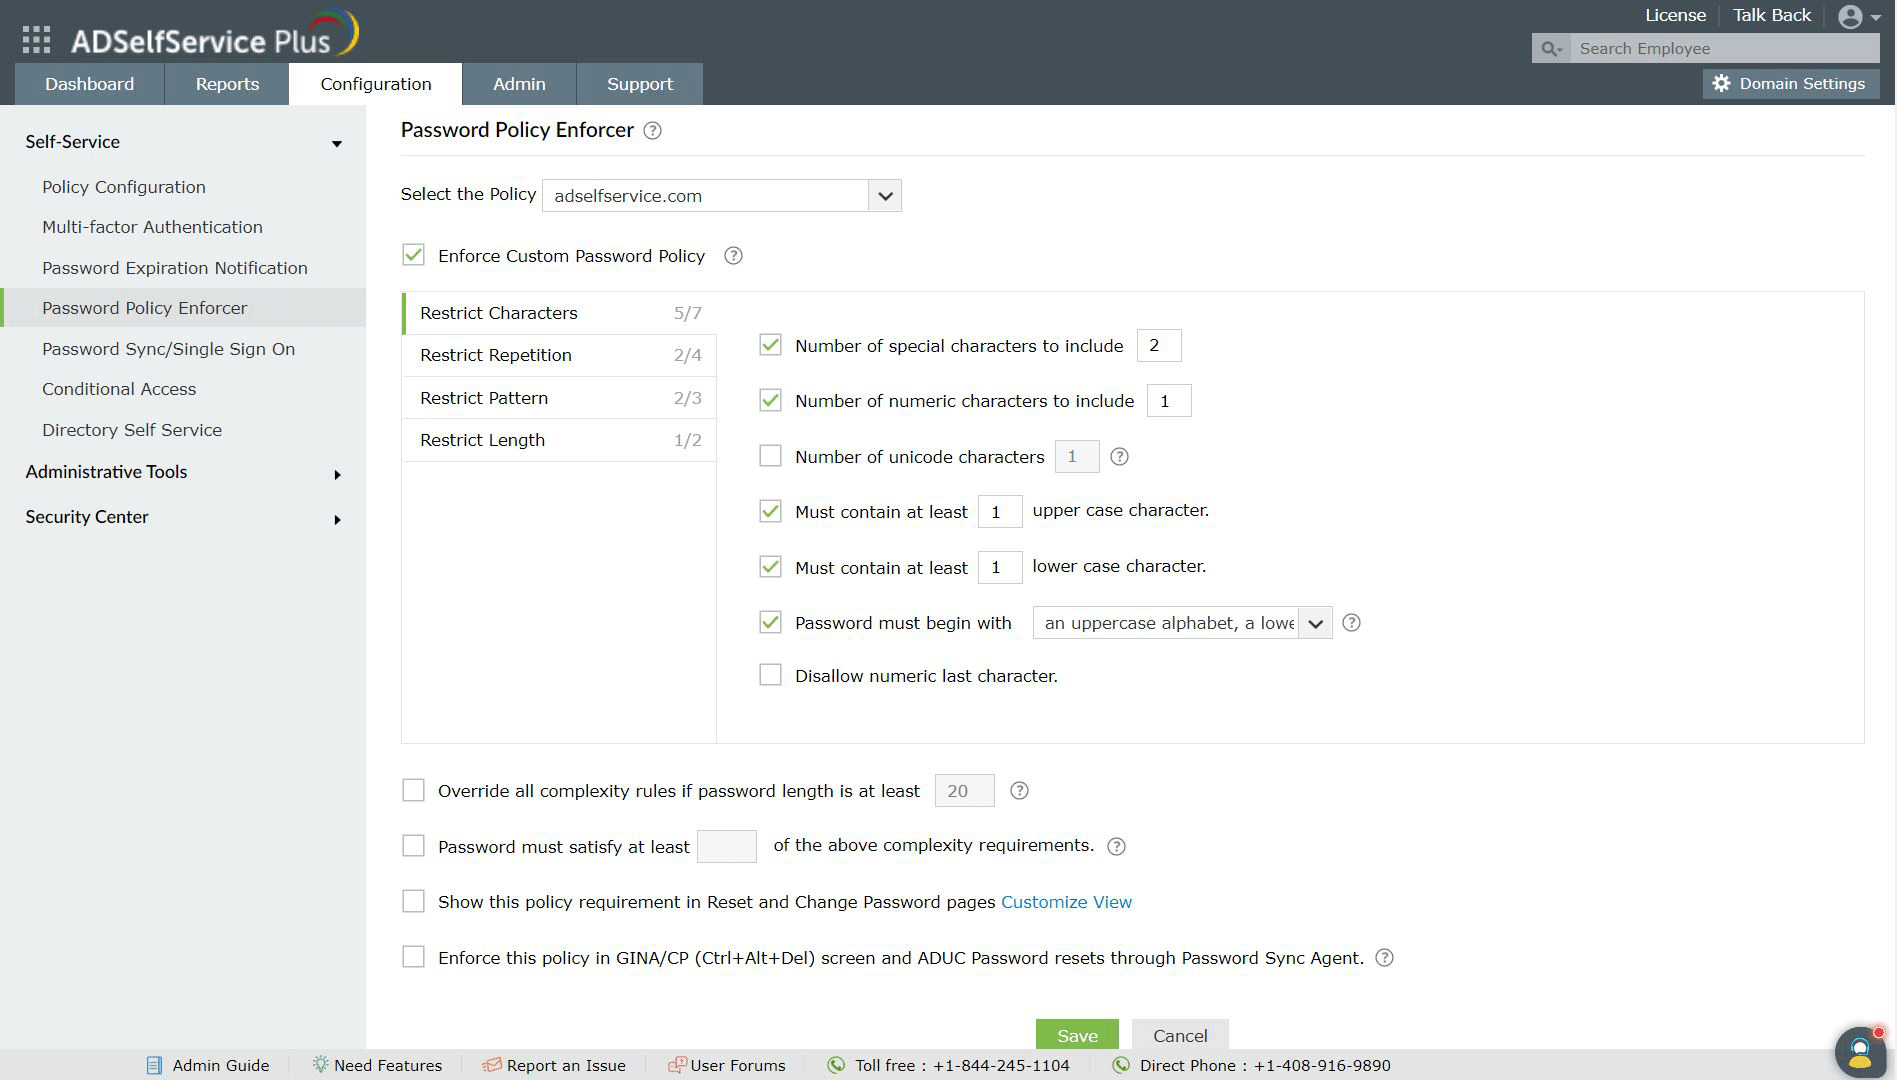
### Aplicador de políticas de senha
1. Satisfaça os requisitos de senha da HIPAA configurando o comprimento mínimo da senha e a inclusão de caracteres alfanuméricos nas senhas.
2. Restrinja os usuários de reutilizarem suas senhas anteriores durante a criação da senha.
3. Escolha o número mínimo de requisitos de complexidade que as senhas dos usuários devem atender de acordo com as necessidades de segurança da sua organização.
## Benefícios de usar o ADSelfService Plus para cumprir a HIPAA
- **Maior segurança de senhas:** Aplique senhas e restrinja caracteres repetidos consecutivamente e tipos de caracteres comuns em senhas. Habilite o medidor de força da senha para fornecer aos usuários feedback visual instantâneo sobre a força da senha quando eles alterarem ou redefinirem suas senhas do AD.
- **Flexibilidade refinada:** Crie políticas diferentes de senhas para tipos de usuários distintos na organização de acordo com sua função e nível de acesso a dados confidenciais.
- **Cumprimento das normas regulatórias:** Garanta que sua organização esteja em conformidade não apenas com os padrões da HIPAA, mas também com as exigências de conformidade do NIST SP 800-63B, PCI DSS, Essential Eight, CJIS, SOX e GDPR.
## Destaques
### [Autoatendimento de senha](https://www.manageengine.com/products/self-service-password/self-service-password-reset.html?utm_source=adssp&utm_medium=feature&utm_content=hipaa-password-policy-requirements)
Libere os usuários do Active Directory de atender longas chamadas de help desk, permitindo que eles realizem tarefas de redefinição de senha/desbloqueio de conta por conta própria. Alteração de senhas sem complicações para usuários do Active Directory com o console “Alterar senha” do ADSelfService Plus.
### [Uma identidade com login único](https://www.manageengine.com/products/self-service-password/enterprise-sso-solution.html?utm_source=adssp&utm_medium=feature&utm_content=hipaa-password-policy-requirements)
Obtenha acesso contínuo com um clique a mais de 100 aplicações em nuvem. Com o login único empresarial, os usuários podem acessar todas as suas aplicações em nuvem com suas credenciais do Active Directory. Graças ao ADSelfService Plus!
### [Notificação de expiração de senha/conta](https://www.manageengine.com/products/self-service-password/password-expiration-notifier.html?utm_source=adssp&utm_medium=feature&utm_content=hipaa-password-policy-requirements)
Informe os usuários do Active Directory sobre a expiração iminente da sua senha/conta, enviando-lhes essas notificações de expiração.
### [Sincronizador de senha](https://www.manageengine.com/products/self-service-password/active-directory-password-synchronizer.html?utm_source=adssp&utm_medium=feature&utm_content=hipaa-password-policy-requirements)
Sincronize alterações de senhas/contas de usuários do Windows Active Directory em vários sistemas automaticamente, incluindo Office 365, G Suite, IBM iSeries, e muito mais.
### [Executor da Política de Senhas](https://www.manageengine.com/products/self-service-password/password-policy-enforcer.html?utm_source=adssp&utm_medium=feature&utm_content=hipaa-password-policy-requirements)
Garanta senhas de usuário fortes que resistam a diversas ameaças de hackers com o ADSelfService Plus, forçando os usuários do Active Directory a utilizarem senhas compatíveis por meio da exibição dos requisitos de complexidade de senha.
### [Autoatualização de diretório e pesquisa corporativa](https://www.manageengine.com/products/self-service-password/self-service-ad-update.html?utm_source=adssp&utm_medium=feature&utm_content=hipaa-password-policy-requirements) e [Corporate Directory Search](https://www.manageengine.com/products/self-service-password/employee-search.html?utm_source=adssp&utm_medium=feature&utm_content=hipaa-password-policy-requirements)
Portal que permite que os usuários do Active Directory atualizem suas informações mais recentes e um recurso de pesquisa rápida para buscar informações sobre pares usando chaves de pesquisa, como número de contato, da personalidade que está sendo pesquisada.