# Segurança de senhas e conformidade de dados
As empresas são responsáveis pelo armazenamento e compartilhamento adequados de informações. Eventos terríveis do passado, como a grande violação de dados do Yahoo, que resultou no comprometimento de informações confidenciais de milhões de usuários, destacam por que os proprietários de empresas estão tão preocupados com a segurança dos dados nas suas organizações.
Uma violação de dados não apenas coloca a privacidade dos usuários em risco, mas também gera um impacto irreversível nas finanças e reputação de uma empresa. Por isso as empresas precisam cumprir os mandatos de conformidade como o GDPR, PCI DSS e HIPAA para manter seus dados seguros, e é aí que o ADSelfService Plus pode ajudar.
## Melhores práticas de segurança de senhas
As regulamentações de conformidade de dados são revisadas regularmente, extraindo insights de especialistas em quebra de senhas, comportamento de hackers e violações anteriores. Aqui está o que os regulamentos têm a dizer sobre as melhores práticas de segurança de senhas:
| Regulamento de conformidade | Descrição | Diretrizes de segurança de senhas |
|---|---|---|
| **GDPR** | O **GDPR** foi promulgado pela União Europeia e concentra-se em regulamentos para coletar, armazenar e tratar os dados pessoais e confidenciais dos indivíduos adequadamente. | - O comprimento mínimo da senha deve ser de 8 caracteres
- Senhas antigas não devem ser repetidas
- As senhas não devem conter informações pessoais ou palavras de dicionário
- Passphrases são recomendadas para senhas |
| **HIPAA** | **HIPAA** inclui padrões para proteger as informações de saúde de pessoas que são processadas por alguma empresa, instituto ou agência. | - O comprimento mínimo da senha deve ser de 8 caracteres
- Dicas de senha e palavras de dicionário comuns devem ser evitadas
- As senhas devem ser exclusivas e fáceis de lembrar |
| **PCI DSS** | The **PCI DSS** inclui regulamentos que as empresas que processam dados confidenciais de titulares de cartões devem cumprir. | - O comprimento mínimo da senha deve ser de 7 caracteres
- As senhas devem ser alfanuméricas e armazenadas com criptografia
- As senhas devem ser redefinidas regularmente e as senhas antigas não devem ser reutilizadas
- O número permitido de tentativas de login fracassadas deve ser limitado
- Os usuários devem ser autenticados com técnicas rigorosas de MFA |
| **Essential Eight** | O **Essential Eight** abrange as estratégias básicas de mitigação apresentadas pelo governo australiano para ampliar a defesa cibernética das organizações. | - Os usuários devem ser autenticados com técnicas de MFA
- Um acesso restrito aos recursos deve ser concedido a usuários e administradores |
| **CJIS** | A **CJIS**, uma divisão do Federal Bureau of Investigation (FBI) dos EUA, estabelece padrões e controles apropriados para proteger, transmitir, armazenar e acessar informações da justiça criminal. | - O comprimento mínimo da senha deve ser de 8 caracteres
- As senhas não devem ser palavras de dicionário, nomes de usuário ou senhas utilizadas anteriormente
- As senhas devem ser alteradas a cada 90 dias e ser armazenadas de forma segura |
| **SOX** | A **SOX** foi promulgada pelo governo dos EUA para proteger os acionistas e o público contra erros contábeis e atividades fraudulentas nas organizações. | - As senhas devem ser as mais longas possíveis
- Palavras comuns devem ser evitadas ao criar senhas
- Os usuários devem ser autenticados com técnicas de MFA |
| **NIST** | O padrão **NIST**, elaborado pelo National Institute of Standards and Technology, é o padrão mais influente e recomendado para a criação de senhas fortes que não podem ser hackeadas. | - O comprimento da senha é mais importante que a complexidade
- Redefinições de senhas frequentes devem ser evitadas
- O número permitido de tentativas de login fracassadas deve ser limitado
- As senhas devem ser criptografadas e armazenadas com segurança
- Você deve evitar dar dicas aos usuários ao inserir suas senhas |
## Como o ADSelfService Plus ajuda na segurança e conformidade de senhas
### Executor da política de senhas
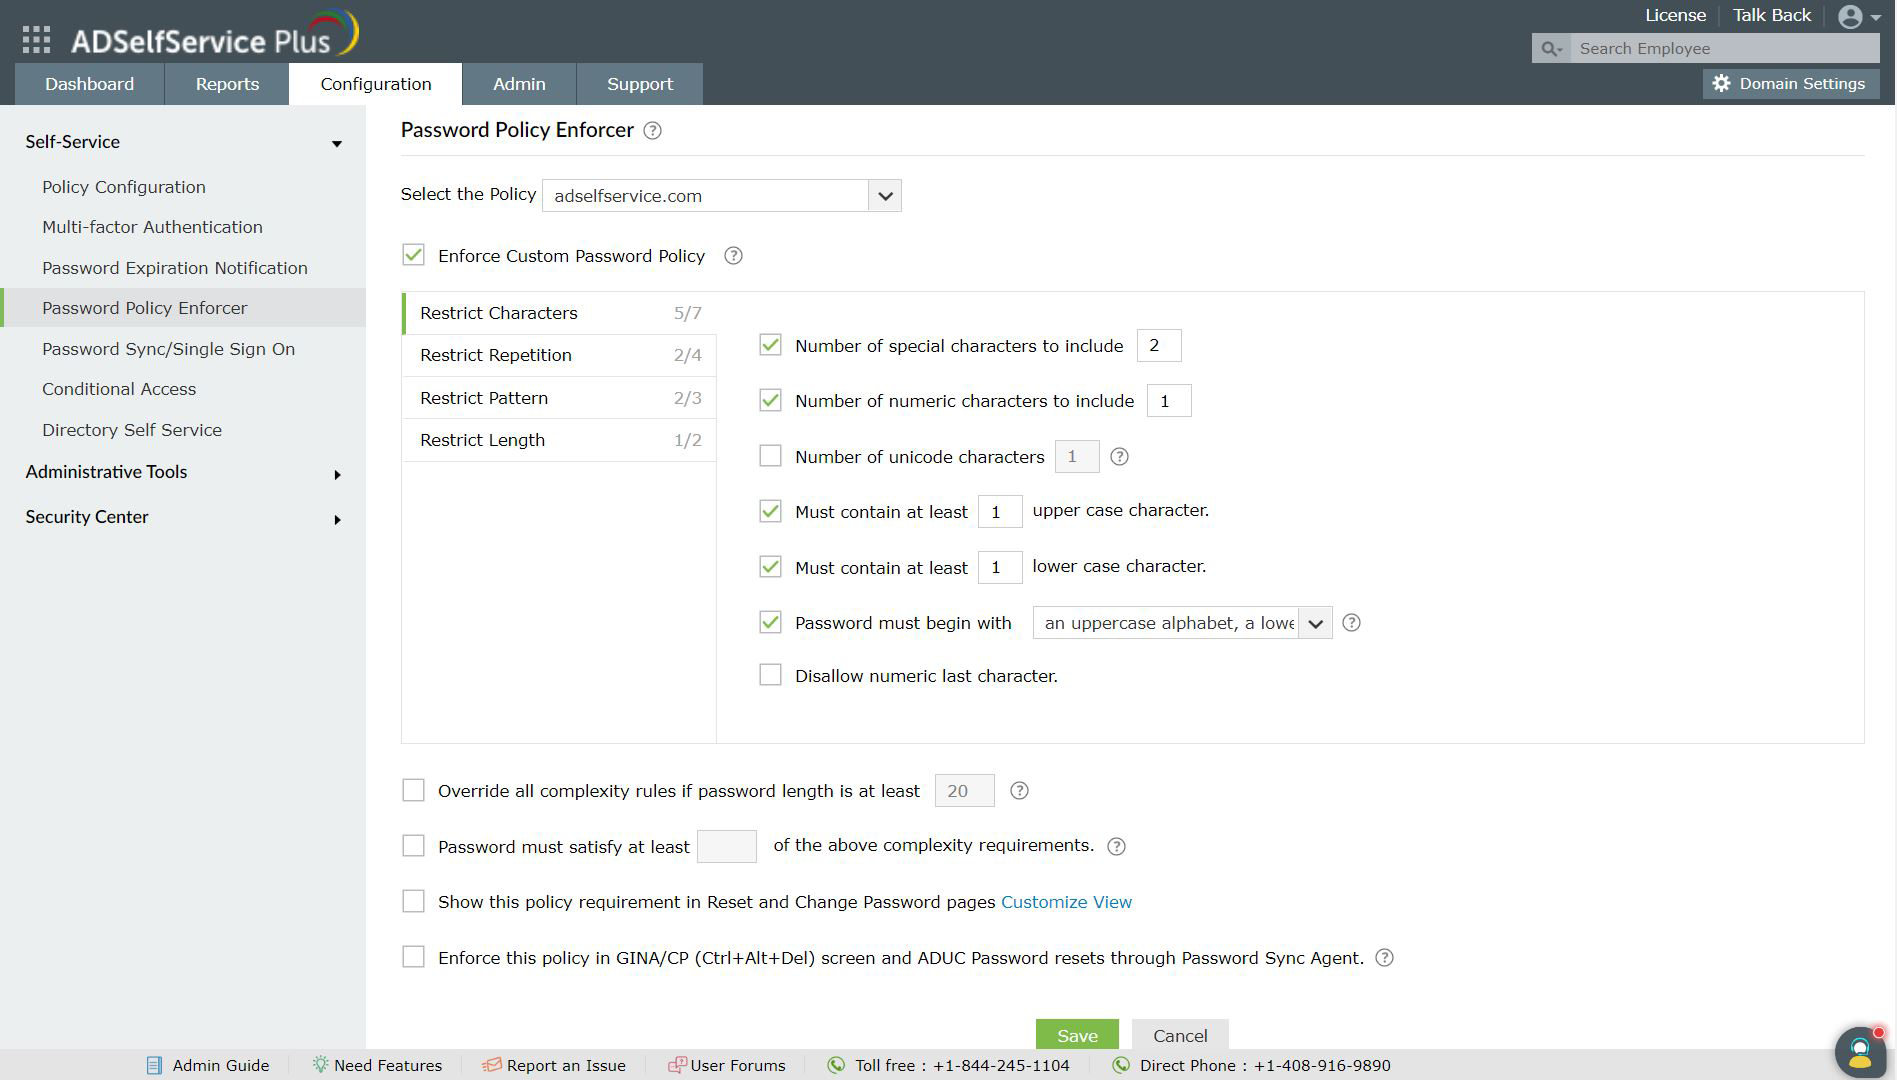
- Permite impor uma política de senhas personalizada que se integra às políticas de senhas integradas do AD.
- Ajuda a impor requisitos como restringir palavras de dicionário, padrões e palíndromos e determina o número de caracteres especiais, numéricos e Unicode que devem ser usados.
### Política de acesso
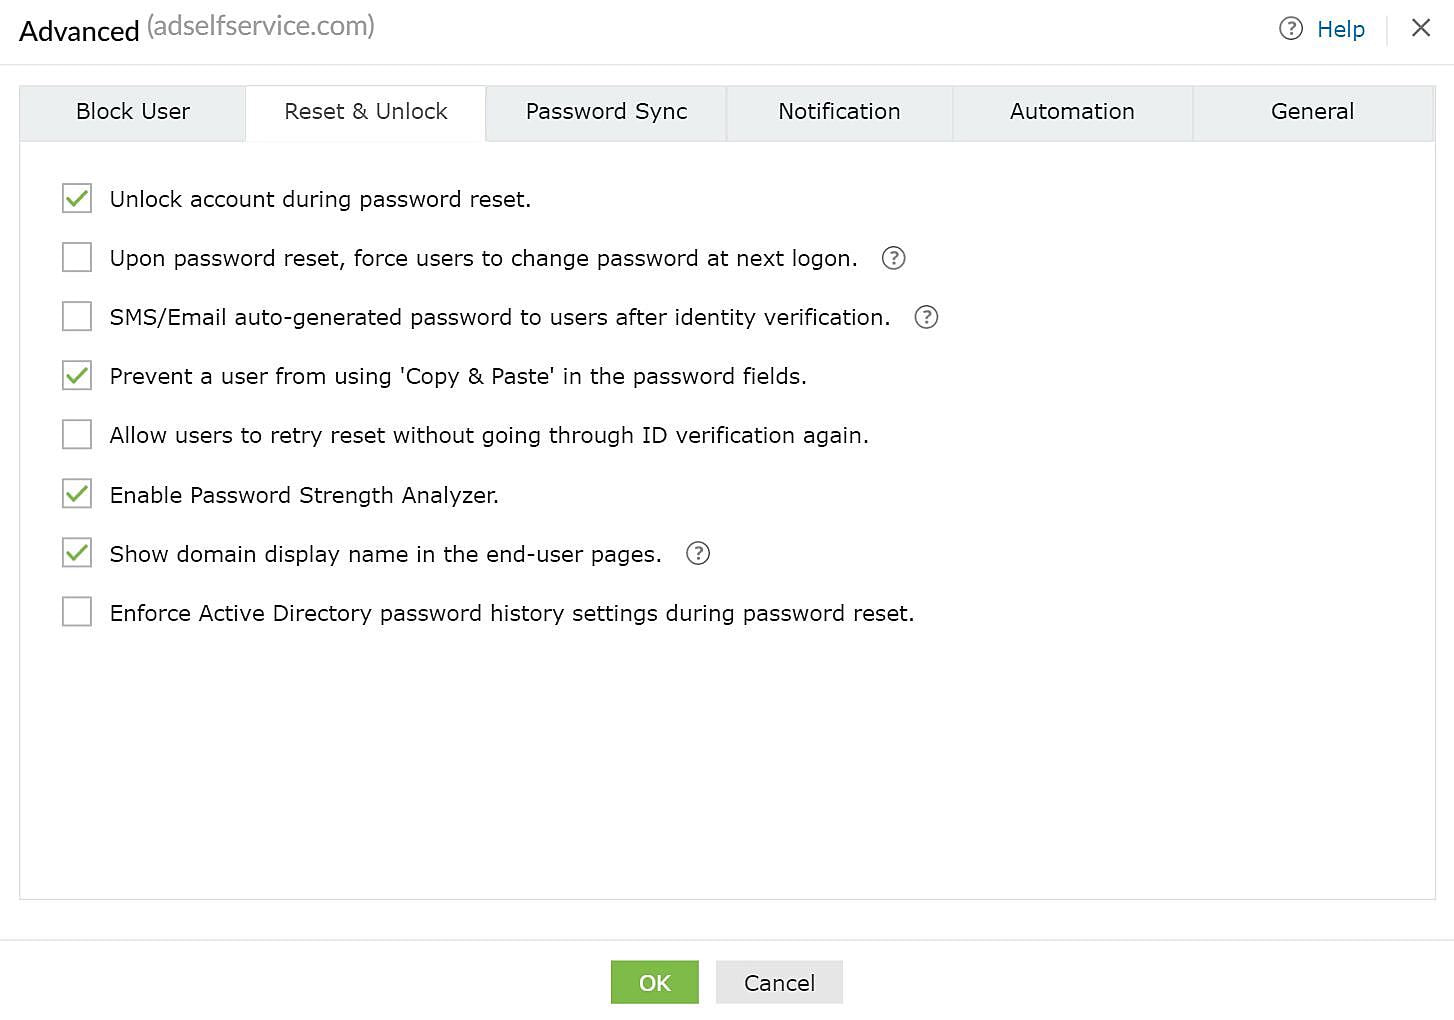
- Permite definir qualquer número de políticas de autoatendimento em um determinado domínio.
- Fornece opções para restringir o número de tentativas malsucedidas de verificação de identidade, limitar a frequência de redefinição de senhas de autoatendimento, habilitar a verificação de código CAPTCHA durante os logins, analisar a força da senha, e muito mais.
### MFA
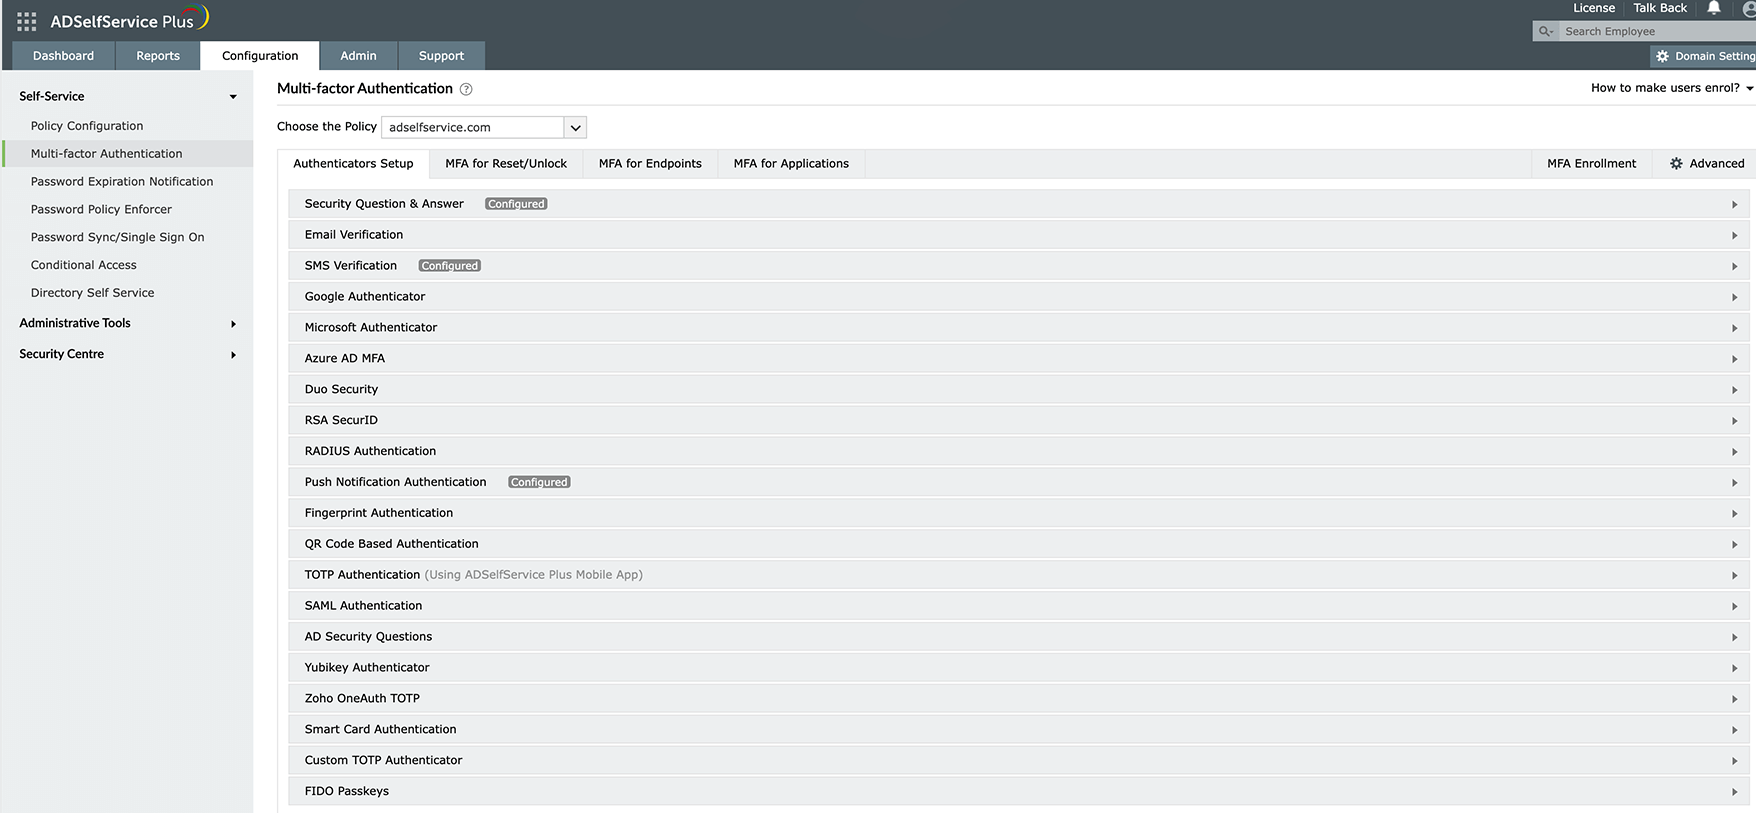
- Oferece suporte de MFA para acesso a aplicações, tanto baseadas na nuvem quanto on-premises, e para endpoints.
- Oferece cerca de 20 fatores de autenticação, incluindo biometria, Duo Security, TOTPs, YubiKey e smart cards.
## Um console melhorado e fácil de usar que alivia suas tarefas de TI
### Executor da política de senhas
### Política de acesso
### MFA
## Benefícios de usar o ADSelfService Plus para conformidade de senhas
- **Cumprimento das normas regulatórias:** Garanta que sua organização esteja cumprindo os mandatos de conformidade do NIST SP 800-63B, PCI DSS, Essential Eight, CJIS, SOX, GDPR e HIPAA.
- **Auditoria e rastreamento simplificados:** Ofereça uma visão geral holística aos administradores do status das senhas e das contas de seus usuários por meio de vários relatórios completos e facilite a coleta de dados para auditoria jurídica.
- **Flexibilidade e segurança:** Crie políticas diferentes para tipos de usuários distintos na organização de acordo com sua função e nível de acesso a dados confidenciais. Garanta que os usuários criem senhas fortes que são imunes a ataques cibernéticos.
- **Controle e consistência:** Com o autoatendimento baseado na aprovação, ofereça controle aos administradores sobre as ações de autoatendimento dos usuários e garanta que elas sejam tratadas de maneira segura e consistente.