# Integrieren Sie die Intelligenz von ADAudit Plus mit Ihrem SIEM-System in Echtzeit
Sicherheitsinformations- und Ereignisverwaltungs-Tools (SIEM), die sowohl Sicherheitsinformationsverwaltung (SIM) als auch Sicherheitsereignisverwaltung (SEM) durchführen, haben den Prozess der Zusammenfassung, Korrelierung und Analyse von Sicherheitsinformationen in einer Konsole vereinfacht. ADAudit Plus arbeitet mit Ihrem SIEM-Tool zusammen, indem es intelligente Berichte und Informationen über Sicherheitsereignisse weiterleitet, ohne dass Sie frustriert zwischen den Anwendungen wechseln müssen.
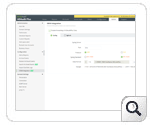
Die SIEM-Integration von ADAudit Plus hilft Ihnen, das Potenzial Ihrer bestehenden SIEM-Infrastruktur zu maximieren, indem Protokolle in Echtzeit an Ihre SIEM-Konsole weitergeleitet werden. Sie können die Protokolle von ADAudit Plus auch an Splunk, ArcSight und Syslog-Server exportieren.
Mit dieser neuen Funktion von ADAudit Plus können Sie:
- Die Fähigkeiten Ihrer SIEM-Investition erweitern, um bessere und fundiertere Entscheidungen zu treffen.
- Sie müssen keine separaten Tools mehr erlernen, um Ihre Produktivität zu steigern.
- Sich direkt in gängige SIEM-Tools integrieren.
- Die Einheitlichkeit und Zuverlässigkeit von Audit-Informationen verbessern.
- Die Gesamtleistung Ihres Sicherheitssystems steigern.
[SIEM Integration](https://www.manageengine.com/de/active-directory-audit/images/adap-siem-forward-configuration.png)
[SIEM Integration](https://www.manageengine.com/de/active-directory-audit/images/siem-tool-view.png)
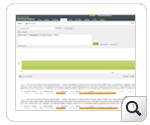
Erledigen Sie mehr mit der SIEM-Integration von ADAudit Plus und machen Sie sich keine Gedanken mehr über Kompatibilität und die Ausbreitung der Verwaltungskonsole.
## Weitere ADAudit-Plus-Merkmale
| | |
|---|---|
|  **Windows-Active-Directory-Überwachung in Echtzeit** | |
| - Active-Directory-Überwachung und Konformität
- [Benutzeranmeldungsaktionen verfolgen](https://www.manageengine.com/de/active-directory-audit/monitor-user-logon-actions.html)
- Active-Directory-Änderungsberichte planen
- [Berichte aus archivierten Daten](https://www.manageengine.com/de/active-directory-audit/ad-audit-reports-from-archived-data.html)
- AD-Attributänderungen — vorher/nachher | - Benutzerverwaltungsaktionen überwachen
- [Active-Directory-Überwachungsberichte](https://www.manageengine.com/de/active-directory-audit/active-directory-audit-reports.html)
- [Active-Directory-Warnungen und E-Mail-Benachrichtigungen](https://www.manageengine.com/de/active-directory-audit/active-directory-change-alerts.html)
- [Erweiterte Überwachung von Gruppenrichtlinieneinstellungen](https://www.manageengine.com/de/active-directory-audit/gpo-settings-changes-audit.html) |
|  **Windows-Anmeldungs-/-Abmeldungsüberwachung** | |
| - Windows-Workstation-Überwachung | |
|  **Windows-Dateiserverüberwachung** | |
| - [Dateiserverüberwachung](https://www.manageengine.com/de/active-directory-audit/windows-file-server-auditing.html)
- [Änderungs- und Zugriffsberechtigungen](https://www.manageengine.com/de/active-directory-audit/windows-file-server-auditing-access-permissions.html)
- NetApp-Filer-Überwachung | - [Geplante Berichte und Warnungen](https://www.manageengine.com/de/active-directory-audit/windows-file-server-auditing-reports-and-alerts.html)
- Dateiservercluster-Überwachung |
|  **Windows-Server-Überwachung** | |
| - Mitgliedsserver-Überwachung
- Überwachungsberichte und Sofortwarnungen | |