# AD-Kontokennwörter mit PowerShell einrichten
Nachstehend ein Vergleich zum Festlegen von Kennwörtern von AD-Benutzerkonten mit Windows PowerShell und ADManager Plus:
| Windows PowerShell | ADManager Plus |
|---|---|
| **Schritte zum Festlegen von AD-Kontokennwörtern mit PowerShell:** 1. Identifizieren Sie die Domäne, in der Sie die Objekte verschieben möchten. 2. Identifizieren Sie die zum Ändern benötigten LDAP-Attribute. 3. Kompilieren Sie das Skript. 4. Führen Sie das Skript in Windows PowerShell aus. | **AD-Benutzer zu anderer Organisationseinheit verschieben:** 1. Wählen Sie Verwaltung > Benutzerverwaltung > Kennwort zurücksetzen. 2. Wählen Sie Domäne und Organisationseinheit. 3. Wählen Sie den oder die gewünschten Benutzer, geben Sie das neue Kennwort ein, klicken Sie dann auf Übernehmen. |
| **Windows-PowerShell-Beispielskript** | **Bildschirmabbildung** |
| ```powershell
Set-ADAccountPassword -Identity 'CN=John Scott,OU=Accounts,DC=ABCCompany,DC=com' -Reset -NewPassword (ConvertTo-SecureString -AsPlainText "pa$sw0rd" -Force)
``` | 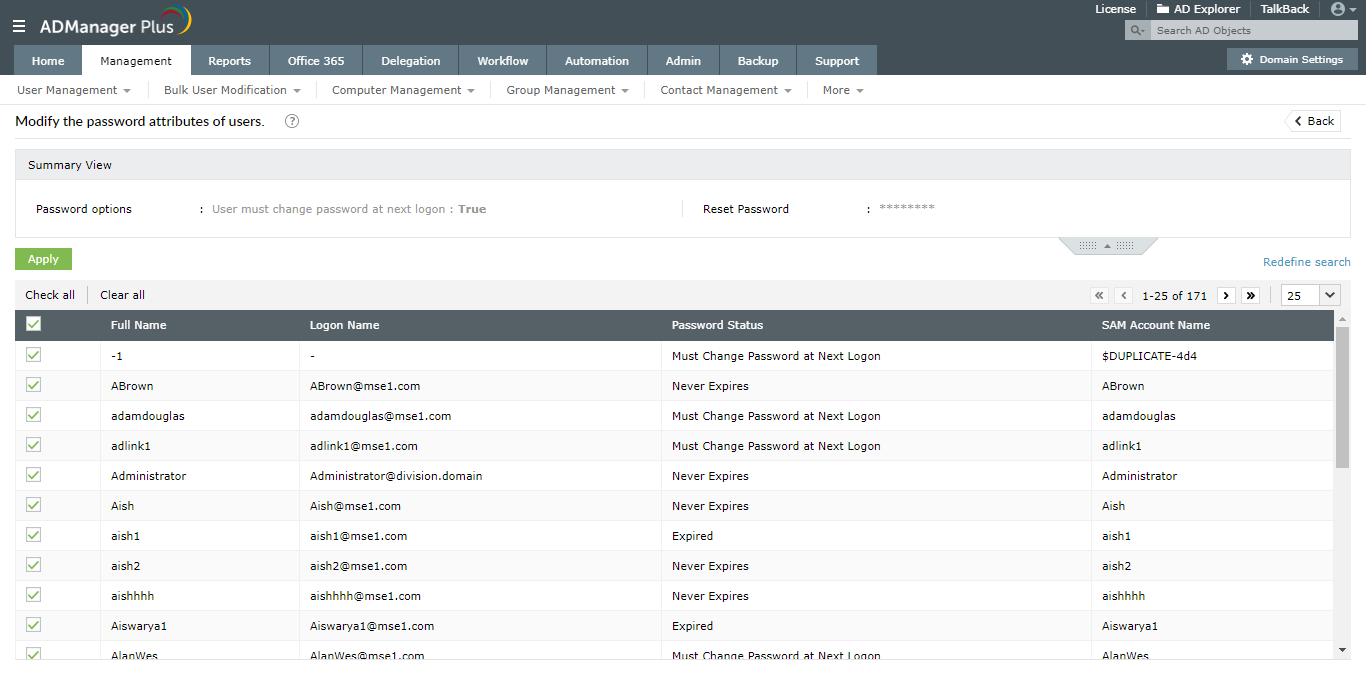 |
Nachstehend die Einschränkungen beim Ändern von AD-Benutzerkennwörtern mit nativen Werkzeugen wie Windows PowerShell:
- Wir können dieses Skript nur über Computer ausführen, die über die passende Active-Directory-Domänendienste-Rolle verfügen.
- Durch zusätzliche Filter wird das Skript länger und komplizierter.
- Zur Fehlersuche in solchen Skripten bedarf es umfangreicher AD- und Skripterfahrung.
ADManager Plus unterstützt massenweises Zurücksetzen von Benutzerkennwörtern per CSV-Datei über eine einfache und intuitiv bedienbare Oberfläche.