# Einfache Einhaltung der GDPR-Richtlinie mit EventLog Analyzer
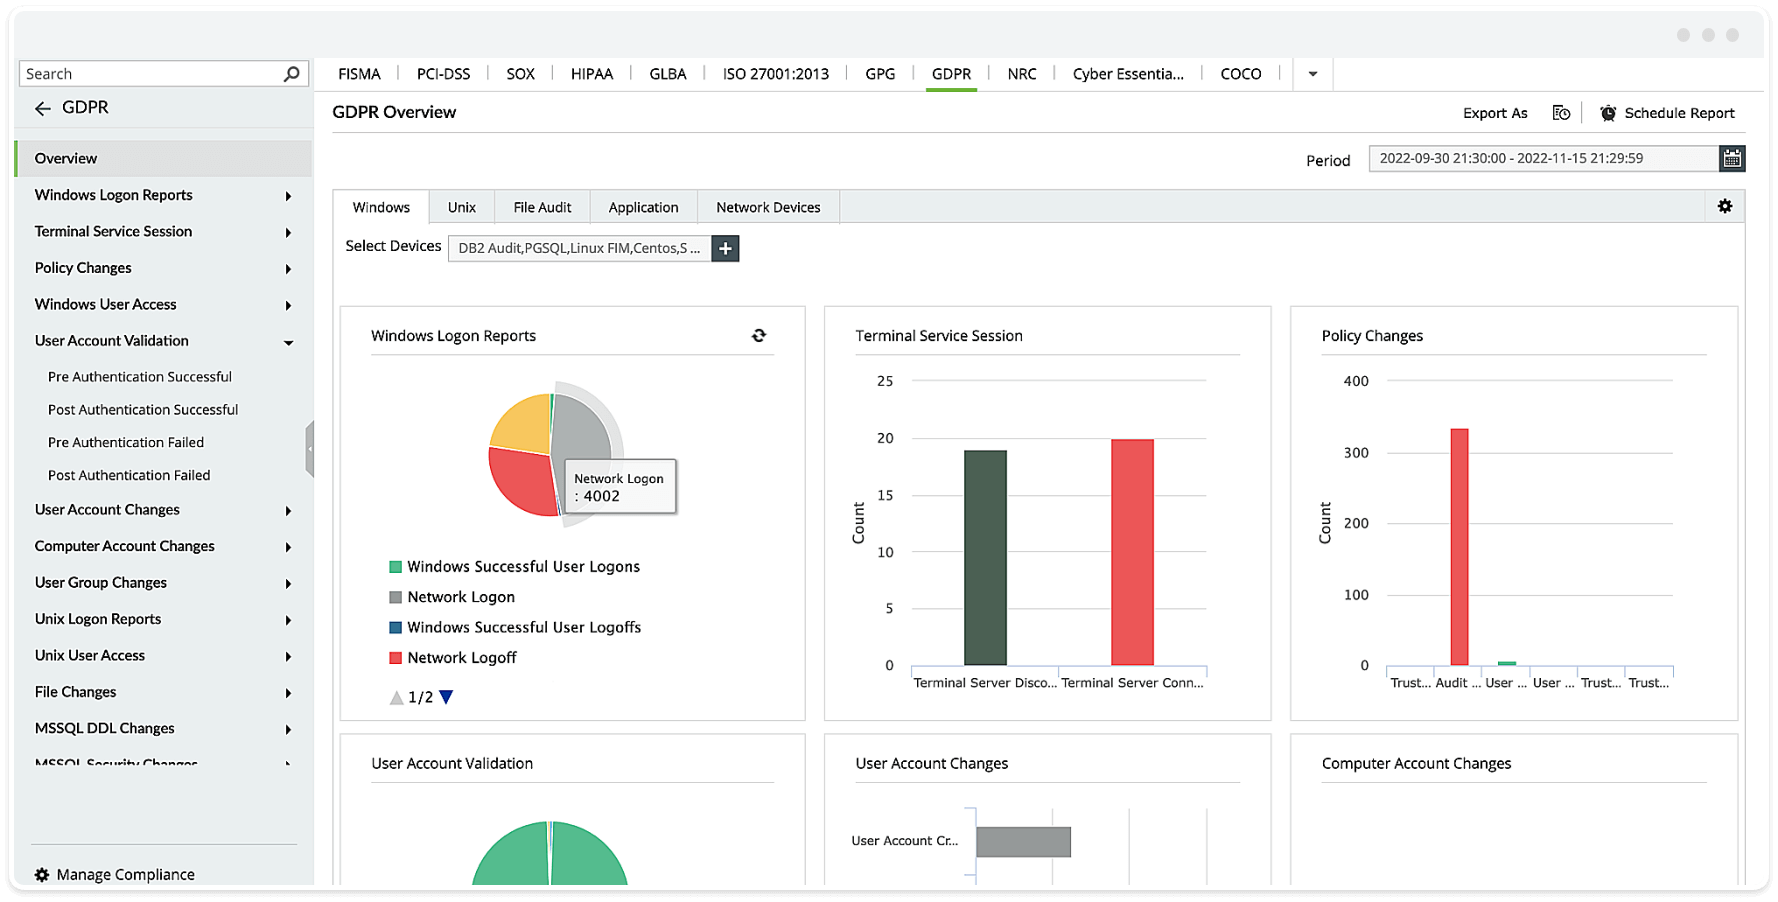
## Was bedeutet die Einhaltung der GDPR?
Die Allgemeine Datenschutzverordnung (GDPR) besteht aus 11 Kapiteln mit 99 Artikeln, die die Unternehmen dazu verpflichten, die persönlichen Daten und die Privatsphäre der EU- Bürger zu schützen. Die Einhaltung der GDPR ist ein langwieriger Prozess, da er Änderungen an der Sicherheitsstrategie eines Unternehmens, der Art und Weise, wie sensible Daten gespeichert, gehandhabt und verarbeitet werden, und vieles mehr erfordert. Die Nichteinhaltung der GDPR kann dazu führen, dass Unternehmen saftige Geldstrafen von bis zu 20 Millionen Euro oder 4 % ihres weltweiten Umsatzes zahlen müssen, je nachdem, welcher Betrag höher ist.
ManageEngine EventLog Analyzer, eine Log- und Compliance-Management-Software, hilft Unternehmen, die GDPR-Anforderungen problemlos zu erfüllen. Sie hilft bei der Einhaltung der GDPR-Anforderung „die Fähigkeit, die kontinuierliche Vertraulichkeit, Integrität, Verfügbarkeit und Widerstandsfähigkeit der Verarbeitungssysteme und -dienste zu gewährleisten” (Kapitel 4; Artikel 32; 1(b)). Darüber hinaus kann EventLog Analyzer den Datenschutzbeauftragten helfen, die Auswirkungen von Datenschutzverletzungen mit detaillierten Vorfallsanalysen und Berichten zu kommunizieren.
## Erfahren Sie, wie EventLog Analyzer die Einhaltung der GDPR vereinfacht
### Benachrichtigungen über Datenschutzverletzungen
Die fortschrittlichen Threat Intelligence-Funktionen von EventLog Analyzer in Kombination mit dem MITRE ATT&CK-Framework helfen bei der Erkennung von Datenschutzverletzungen und einer effizienten Reaktion auf Vorfälle. Eventlog Analyzer erstellt detaillierte Vorfallsberichte, die bei der Folgenabschätzung helfen. Mit der Echtzeit- Warnfunktion von EventLog Analyzer erhalten Sie Echtzeitwarnungen zu Korrelations- und GDPR-Verletzungen und können Datenverletzungen innerhalb von 72 Stunden nach deren Auftreten an höhere Behörden melden. Darüber hinaus hilft EventLog Analyzer, personenbezogene Daten vor Datenexfiltrationsversuchen zu schützen und gewährleistet die Vertraulichkeit und Integrität der gespeicherten Daten in Übereinstimmung mit Artikel 32 der GDPR, Sicherheit der Verarbeitung.

## GDPR-Anforderungen und Berichte von EventLog Analyzer
| GDPR Anforderungen | Berichte von EventLog Analyzer |
|---|---|
| **GDPR ARTIKEL 5 (1B)**
„Die Daten werden für festgelegte eindeutige und rechtmäßige Zwecke erhoben und nicht in einer Weise weiterverarbeitet, die mit diesen Zwecken unvereinbar ist; die Weiterverarbeitung zu Archivierungszwecken im öffentlichen Interesse, zu wissenschaftlichen oder historischen Forschungszwecken oder zu statistischen Zwecken gilt gemäß [Artikel 89](https://gdpr.eu/article-89-processing-for-archiving-purposes-scientific-or-historical-research-purposes-or-statistical-purposes?gdpr-solution)(1), Absatz 1 nicht als mit den ursprünglichen Zwecken unvereinbar ('Zweckbindung').” | - Benutzeranmeldungen
- Benutzerabmeldungen
- Unix erfolglose Benutzeranmeldungen
- Erfolgreiche An- und Abmeldungen von Windows-Benutzern
- Änderungen der Audit-Richtlinie
- SQL Server Denial of Service
- Oracle SQL-Injektion |
| **GDPR ARTIKEL 5 (1D)**
„Die Daten sind sachlich richtig und, soweit erforderlich, auf den neuesten Stand gebracht; es sind alle angemessenen Maßnahmen zu treffen, damit personenbezogene Daten, die im Hinblick auf die Zwecke, für die sie verarbeitet werden, unrichtig sind, unverzüglich gelöscht oder berichtigt werden ('sachliche Richtigkeit').” | - MSSQL DDL- und DML-Änderungen
- Oracle DDL- und DML-Änderungen
- PostgreSQL-Anmeldungen, DDL-und DML-Änderungen |
| **GDPR ARTIKEL 5 (1F)**
„Die Verarbeitung erfolgt in einer Weise, die eine angemessene Sicherheit der personenbezogenen Daten gewährleistet, einschließlich des Schutzes vor unbefugter oder unrechtmäßiger Verarbeitung und vor unbeabsichtigtem Verlust, unbeabsichtigter Zerstörung oder unbeabsichtigter Beschädigung, unter Verwendung geeigneter technischer oder organisatorischer Maßnahmen (‘Integrität und Vertraulichkeit’).” | - Änderungen der Audit-Politik
- Zugewiesene Benutzerrechte
- Entzug von Benutzerrechten
- Vertrauenswürdige Domäne gelöscht
- Fehlgeschlagene Netzwerkanmeldungen |
| **GDPR ARTIKEL 32 (1B)**
„Die Fähigkeit, die kontinuierliche Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit von Verarbeitungssystemen und -diensten zu gewährleisten.” | - Benutzerkonto erstellt
- Benutzerkonto gelöscht
- Benutzerkonto geändert
- Änderung der Benutzergruppe |
| **GDPR ARTIKEL 32 (1D)**
„Ein Verfahren zur regelmäßigen Prüfung, Bewertung und Evaluierung der Wirksamkeit der technischen und organisatorischen Maßnahmen zur Gewährleistung der Sicherheit der Verarbeitung.” | - MSSQL Sicherheitsänderungen
- Oracle DDL- und DML-Änderungen
- DB2 DDL- und DML-Änderungen
- Änderungen bei der Druckerüberprüfung |
| **GDPR ARTIKEL 32 (2)**
„Bei der Bewertung des angemessenen Sicherheitsniveaus sind insbesondere die Risiken zu berücksichtigen, die sich aus der Verarbeitung ergeben, insbesondere aus der zufälligen oder unrechtmäßigen Zerstörung, dem Verlust, der Veränderung, der unbefugten Weitergabe von oder dem unbefugten Zugang zu personenbezogenen Daten, die übermittelt, gespeichert oder auf andere Weise verarbeitet werden.” | - Berichte über erfolgreiche An- und Abmeldungen
- Konfigurationsänderungen
- Zustand des Endpunkts
- Verweigerte Verbindungen und Website-Verkehr |
## Built-in support for IT compliances
- [PCI-DSS](https://www.manageengine.com/de/eventlog/pci-compliance-reports.html?gdpr-solution)
- [FISMA](https://www.manageengine.com/de/eventlog/fisma-compliance-reports.html?gdpr-solution)
- [HIPAA](https://www.manageengine.com/de/eventlog/hipaa-compliance-reports.html?gdpr-solution)
- [SOX](https://www.manageengine.com/de/eventlog/sox-compliance-reports.html?gdpr-solution)
- [GLBA](https://www.manageengine.com/de/eventlog/glba-compliance-reports.html?gdpr-solution)
- ISO 27001:2013
## Was bietet der EventLog Analyzer noch?
### Einfache Konfiguration
Entdecken und sammeln Sie automatisch Protokollquellen in Ihrem Netzwerk und erkennen Sie bösartige Aktivitäten durch eine gründliche Protokollanalyse.
### Überwachung der Netzwerkprotokolle
EventLog Analyzer unterstützt jede Netzwerkeinheit, einschließlich Perimetergeräte, Netzwerkgeräte, Datenbanken, Anwendungen, Webserver und Schwachstellen-Scanner in einer Konsole.
[Erfahren Sie mehr](https://www.manageengine.com/de/eventlog/network-device-monitoring.html?gdpr-solution)
### Überwachung von privilegierten Benutzern
Erkennen Sie den Missbrauch von privilegierten Benutzern, indem Sie die Benutzer verfolgen, die Zugang zu wichtigen Geschäftsinformationen haben.
### Intelligente Bedrohungserkennung
Erhalten Sie sofortige Warnungen, wenn global blockierte IPs und URLs mit Ihrem Netzwerk interagieren.