- Hauptmerkmale
- FAQs
- Useful resources
Hauptmerkmale
Automatische Erkennung und Sammlung von Windows-Ereignisprotokollen
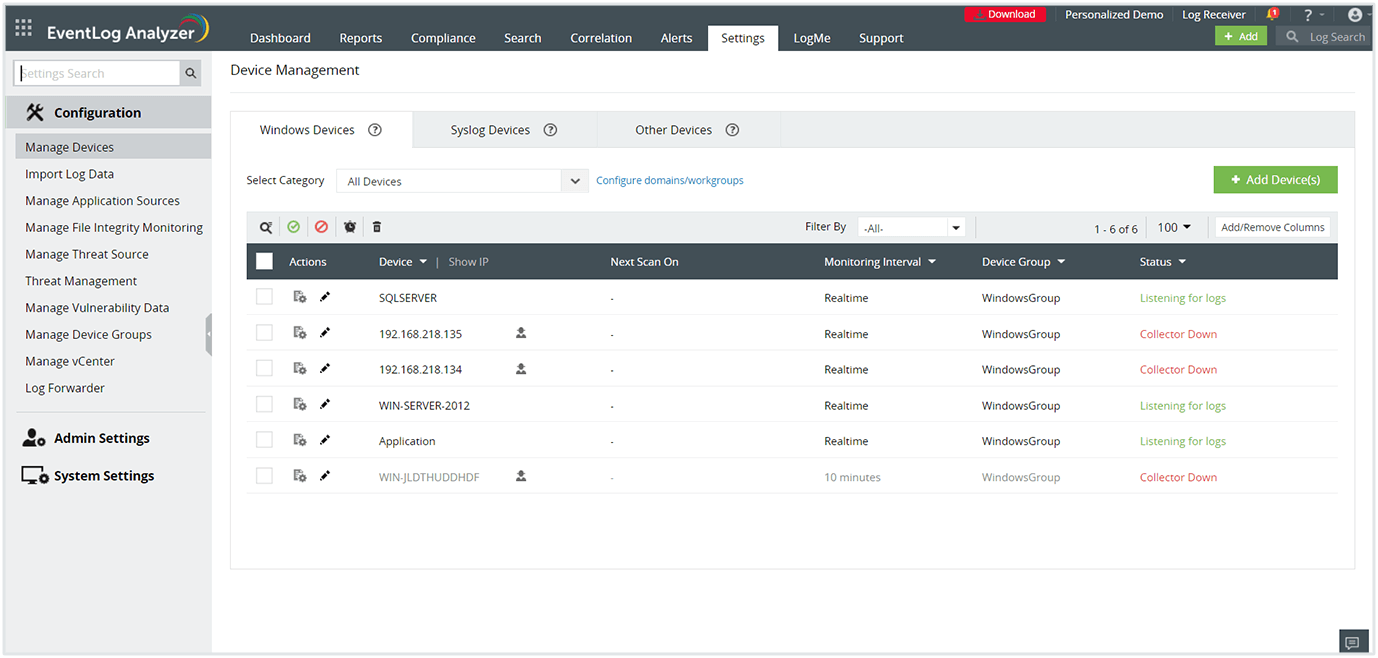
Identifizieren Sie alle Quellen von Windows-Protokollen in Ihrer Domäne und beginnen Sie, Windows-Ereignisprotokolle zu sammeln Mit der automatischen Erkennung von EventLog Analyzer ist das ganz einfach. Diese Funktion erkennt automatisch Windows-Workstations, Firewalls, IIS-Server und SQL-Server. Wählen Sie einfach die kritischen Quellen aus und automatisieren Sie die Verwaltung von Protokolldateien, um Ihr Netzwerk zu stärken.
Tiefgreifende Protokollanalyse mit einer leistungsstarken Korrelations-Engine
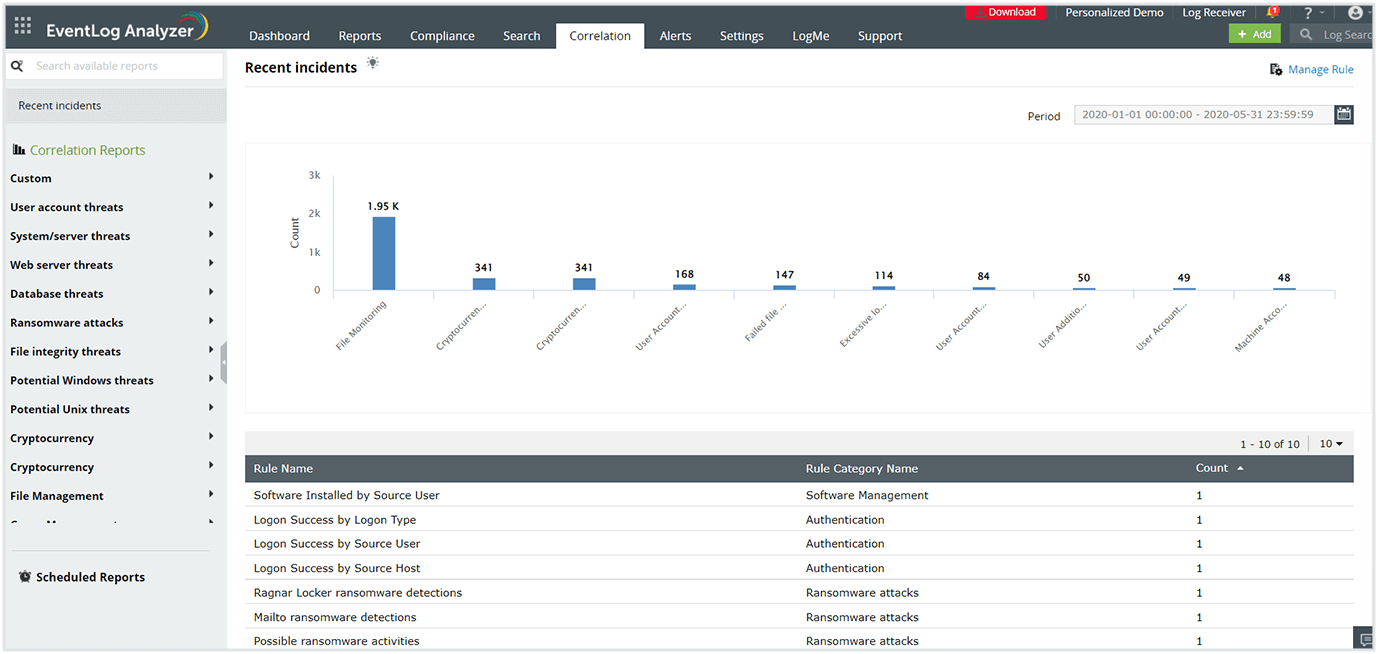
Nutzen Sie unsere leistungsstarke Korrelations-Engine , um umfassende Einsichten zu erhalten und die Protokolldaten aus allen Quellen in Ihrem Netzwerk besser zu verstehen. Das Überwachungstool für Windows-Protokolle enthält über 40 vorgefertigte Korrelationsregeln, mit denen Sie die häufigsten Cyberangriffe erkennen können, wie SQL-Injection-Angriffen, DoS und Brute-Force-Angriffe. Sie haben außerdem die Möglichkeit, eigene spezifische Regeln festzulegen, um komplexere Muster zu erkennen.
Bedrohungserkennung durch Protokoll-Forensik
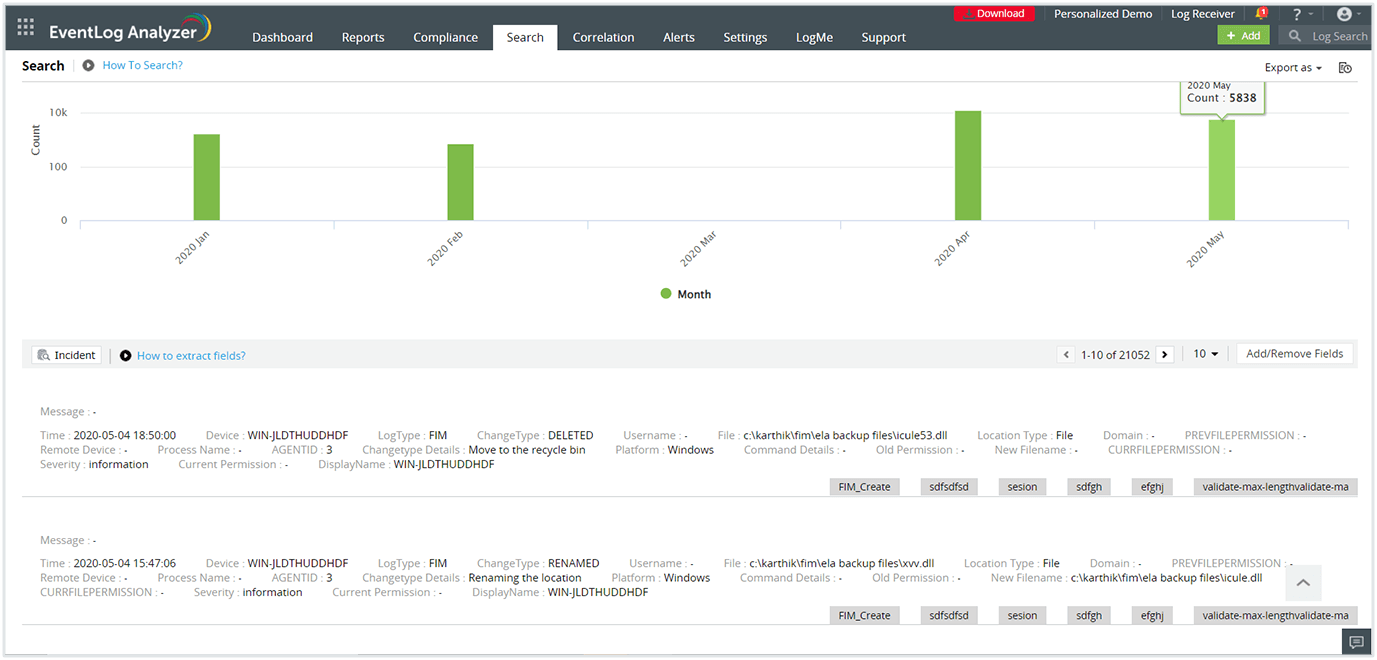
Mit unserer Lösung können Sie in Minutenschnelle eine Ursachenanalyse für Windows-Aktivitäten durchführen. EventLog Analyzer überwacht Windows-Aktivitäten in Echtzeit, wodurch Sie Rohdaten in Ereignisprotokollen durchsuchen und genau den Protokolleintrag finden können, der einen Sicherheitsvorfall ausgelöst hat. Die Lösung macht es einfach, missionskritische Informationen über den erkannten Vorfall zu finden, darunter Schweregrad, Uhrzeit, Standort und Benutzer, der das Ereignis ausgelöst hat. Dies hilft Ihnen, in kurzer Zeit die erforderlichen Gegenmaßnahmen zu ergreifen, wodurch die Lösung des Vorfalls beschleunigt wird.
Umgehende Alarmierungen zu Windows-Ereignissen
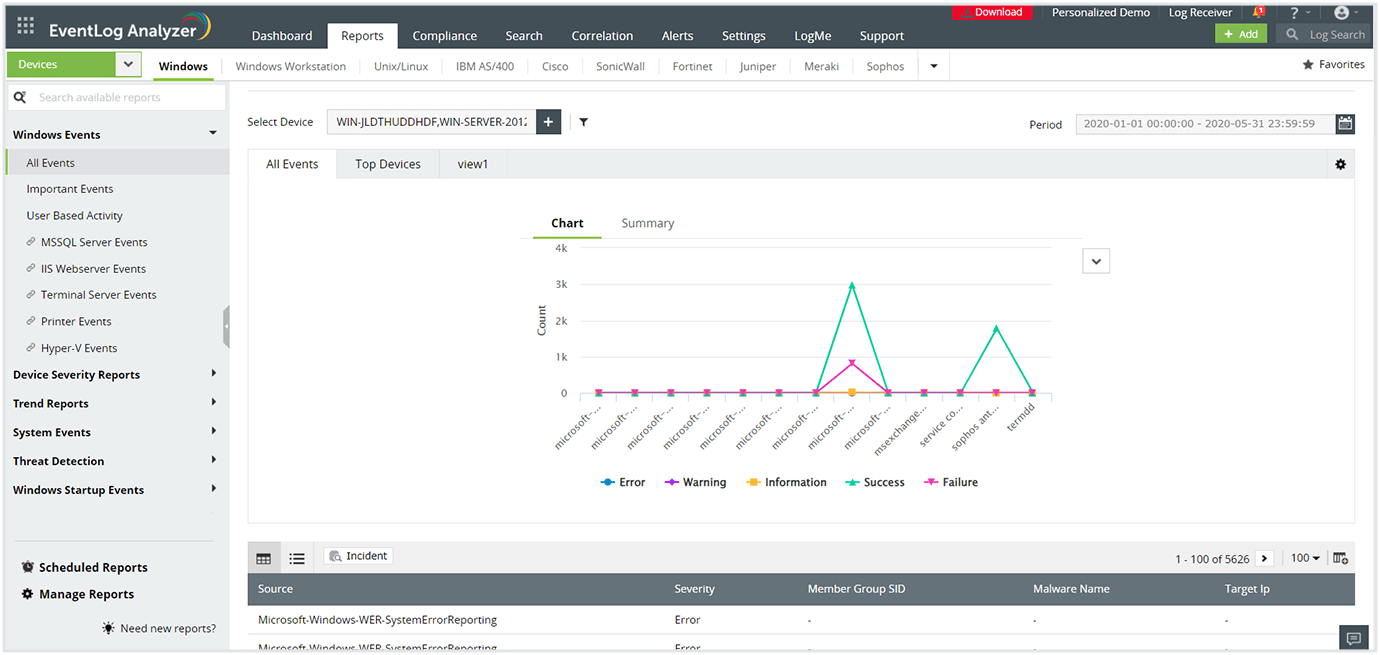
Erzeugen Sie detaillierte Berichte basierend auf Ereignisprotokollen von Windows-Servern und -Workstations. EventLog Analyzer enthält zahlreiche Windows-spezifische Berichtsvorlagen für Sicherheitsereignisse darunter fehlgeschlagene Anmeldungen, gesperrte Konten und gefälschte Sicherheitsprotokolle. Die Lösung enthält Berichtsvorlagen, die gesetzliche Vorschriften wie PCI DSS, SOX, HIPAA, DSGVO und FISMA einhalten. Sie können außerdem eigene spezifische Berichte erstellen, um interne Audit-Richtlinien einzuhalten.
Umgehende Alarmierungen zu Windows-Ereignissen
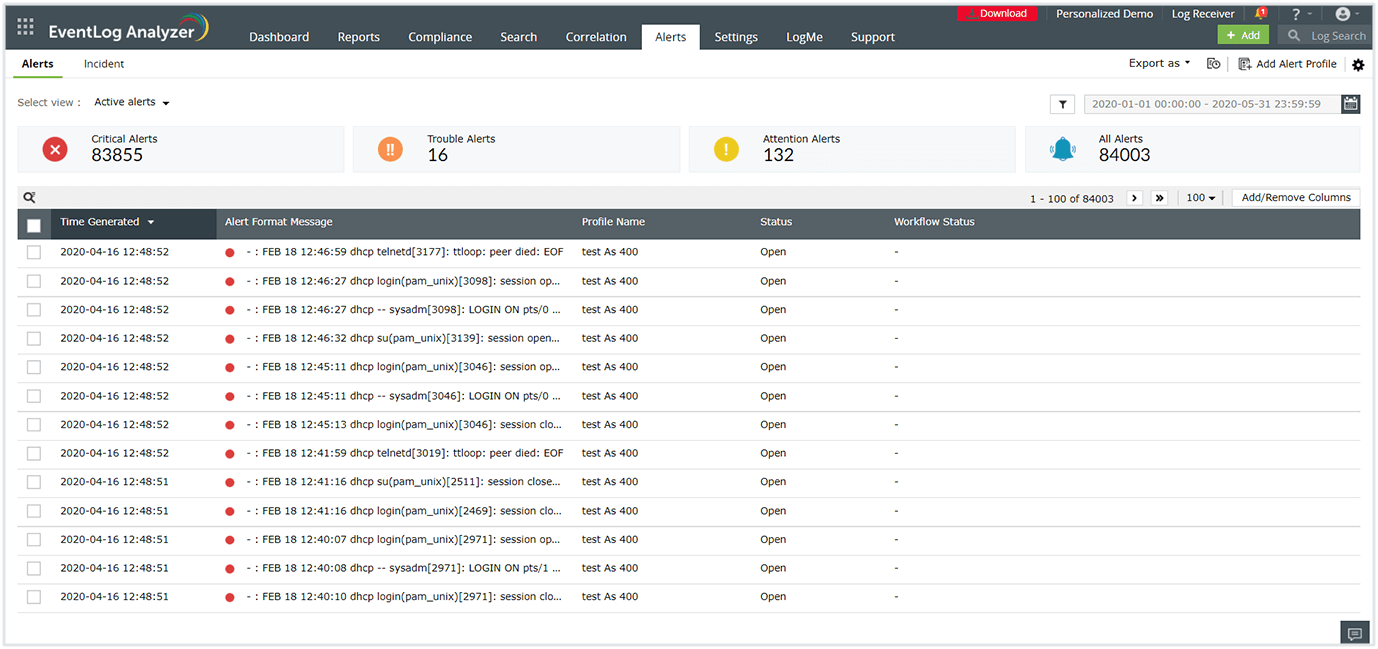
Erkennen Sie Sicherheitsereignisse sofort, wenn diese in Ihrem Netzwerk auftreten, und beschleunigen Sie die Problemlösung. Sie können EventLog Analyzer dazu konfigurieren, in Echtzeit Alarmierungen zu versenden, um Vorfälle zu verwalten Verwenden Sie dazu erstellte Protokolle mit bestimmten Protokolltypen, Ereignis-IDs, Protokollnachrichten oder Schweregraden. Außerdem unterstützt unsere Lösung die Integration mit Ihrer HelpDesk-Software, sodass dort automatisch Tickets erstellt werden können.
Häufig gestellte Fragen
Was sind Windows-Ereignisprotokolle?
Wie hilft die Überwachung von Sicherheitsprotokollen dabei, Cyberangriffe zu bekämpfen?
Security event logs contain records of all the security-related events specified by the system's audit policy. This may include login and logoff attempts, modification of privileged information, and more. Windows uses event IDs to define the type of event. You should monitor the following event IDs for security-related incidents:
- 4740: Locked user account
- 4625: Failed account logons
- 4719: Changed system audit policy
- 1102: Cleared audit logs
- 4728, 4732, 4756: Added member to security global, local, and universal group
- 4777: Failed validation of account credentials by domain controller
- 4663: Attempt to access object
By monitoring Windows security logs at a granular level, you can spot anomalies, suspicious activities, and data breaches at the earliest stages to avoid full-blown cyberattacks.
How does EventLog Analyzer monitor Windows events?
EventLog Analyzer's wide range of features make it easy for network administrators to detect cyberattacks well in advance and play a vital role in keeping the network safe and sound.
Useful resources

Umfassende und spielend leichte Überwachung von Windows-Ereignisprotokollen.
Thanks!
Your download is in progress and it will be completed in just a few seconds!
If you face any issues, download manually here