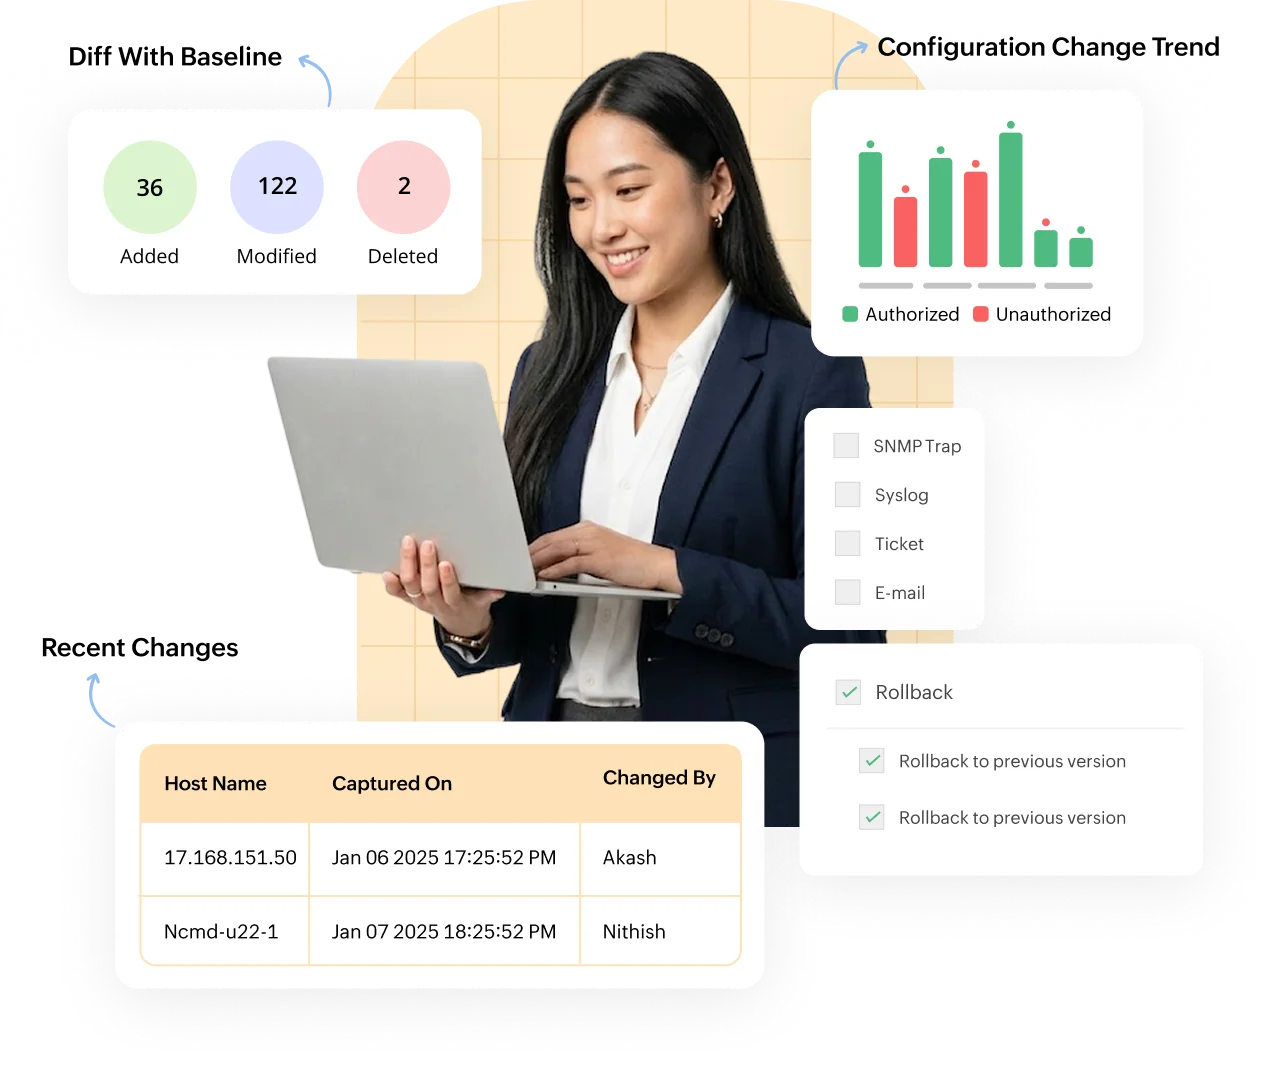


Die Nachverfolgung von Netzwerk-Konfigurationsänderungen ist entscheidend für die Aufrechterhaltung einer sicheren und effizienten IT-Umgebung. Network Configuration Manager, ein Echtzeit-Konfigurationsänderungsmanagement-Tool, ermöglicht nahtlose Möglichkeiten zur Überwachung, Erkennung und Reaktion auf Konfigurationsänderungen in Echtzeit.
Hier ist eine Schritt-für-Schritt-Aufschlüsselung, wie Network Configuration Manager den Prozess optimiert:
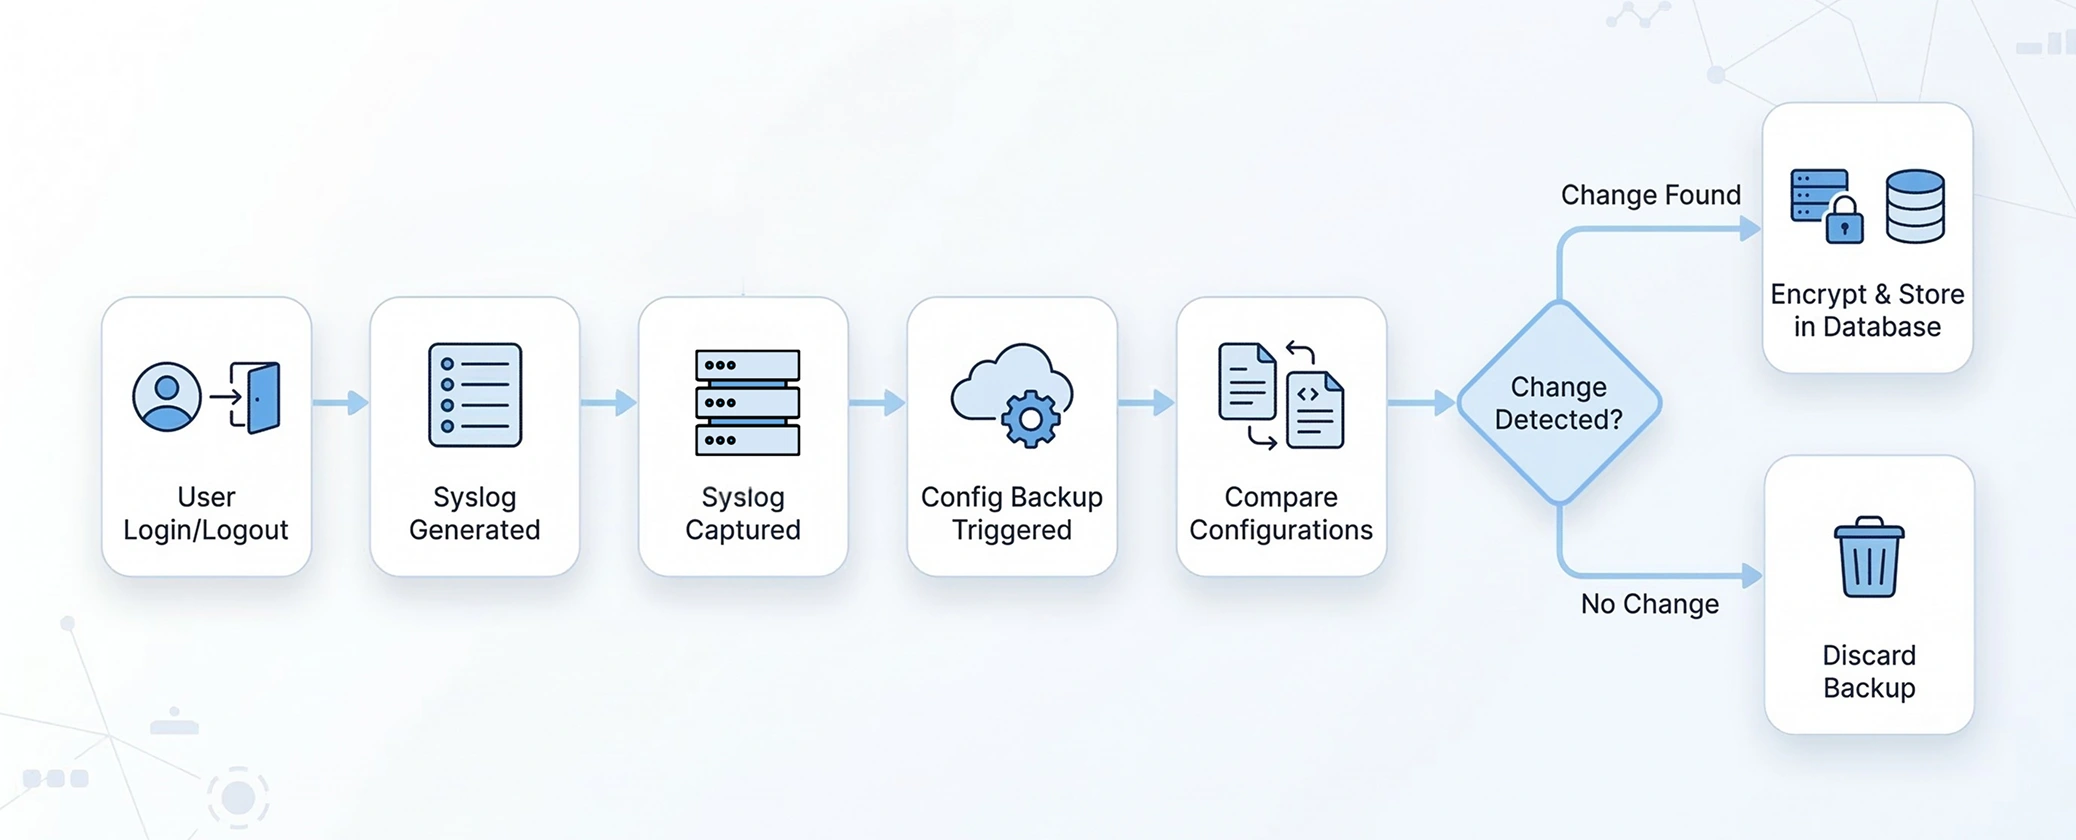
Network Configuration Manager überwacht kontinuierlich Geräte-Konfigurationen und erfasst jede Änderung in dem Moment, in dem sie auftritt. Netzwerkadministratoren erhalten sofortige Klarheit über Konfigurationsaktivitäten, was ihnen hilft, Risiken frühzeitig zu erkennen, Fehlkonfigurationen zu verhindern und die Netzwerkkontinuität zu gewährleisten.
Die Konfigurations-Diff-Ansicht zeigt eine klare, nebeneinanderstehende Gegenüberstellung von Konfigurationsversionen, sodass Administratoren sofort verstehen, was sich geändert hat.
Hinzugefügte Zeilen sind grün hervorgehoben, geänderte Zeilen lila und gelöschte Zeilen rot. Dieser farbcodierte Ansatz beseitigt Vermutungen und eliminiert die Notwendigkeit einer manuellen Zeile-für-Zeile-Überprüfung. Bei der Fehlerbehebung oder Änderungsvalidierung können Administratoren schnell bestätigen, ob eine Änderung erwartet, riskant oder die Ursache eines Problems war.
Mehr erfahren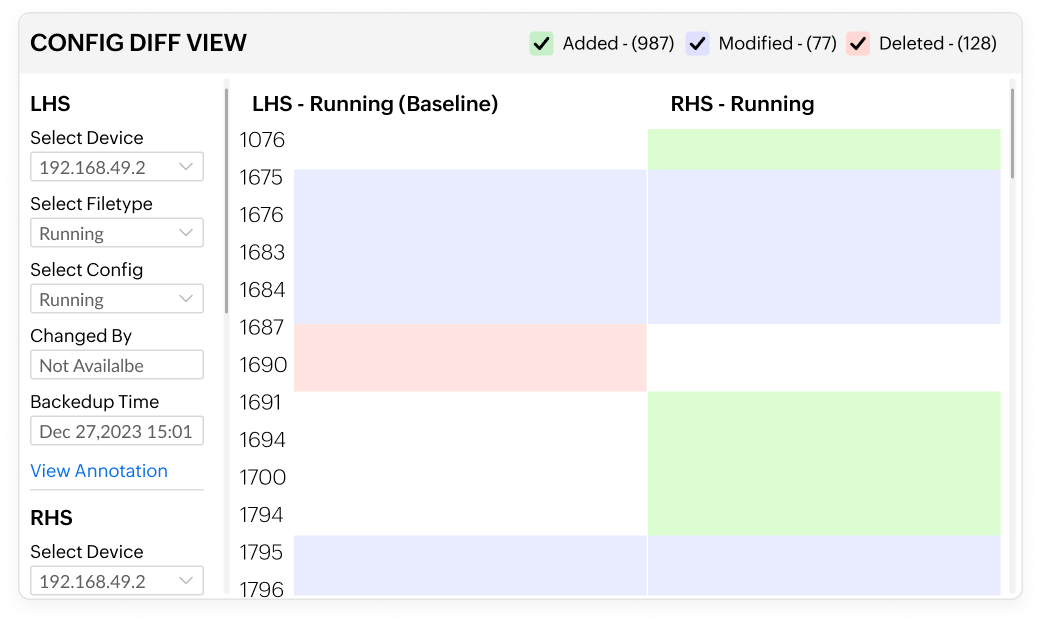
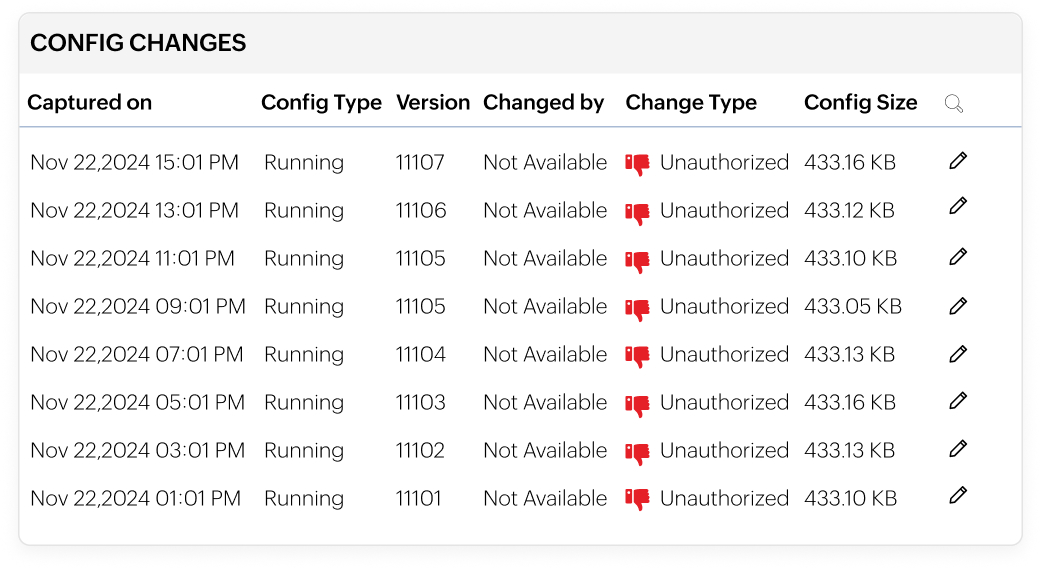
Jede Konfigurationsänderung wird automatisch als neue Version mit Zeitstempeln und Benutzerdetails gespeichert. Netzwerkadministratoren können zwischen den Versionen hin- und herwechseln, um zu sehen, wie sich die Konfigurationen entwickelt haben.
Dies ermöglicht es Netzwerkadministratoren, den vollständigen Lebenszyklus einer Geräte-Konfiguration nachzuverfolgen, zu analysieren, wie und wann Änderungen eingeführt wurden, und Netzwerkfehler sicher zu untersuchen.
Mehr erfahrenBenutzerdefinierte Basis-Konfigurationen in Network Configuration Manager ermöglichen es Administratoren, genehmigte Konfigurationsstandards für Netzwerkgeräte festzulegen.
Live-Gerätekonfigurationen werden kontinuierlich mit diesen Baselines verglichen, und jede Abweichung wird sofort erkannt. Dies hilft, Konfigurationsdrift frühzeitig zu identifizieren, organisatorische Standards durchzusetzen und Einheitlichkeit im Netzwerk ohne ständige manuelle Prüfungen zu gewährleisten.
Mehr erfahren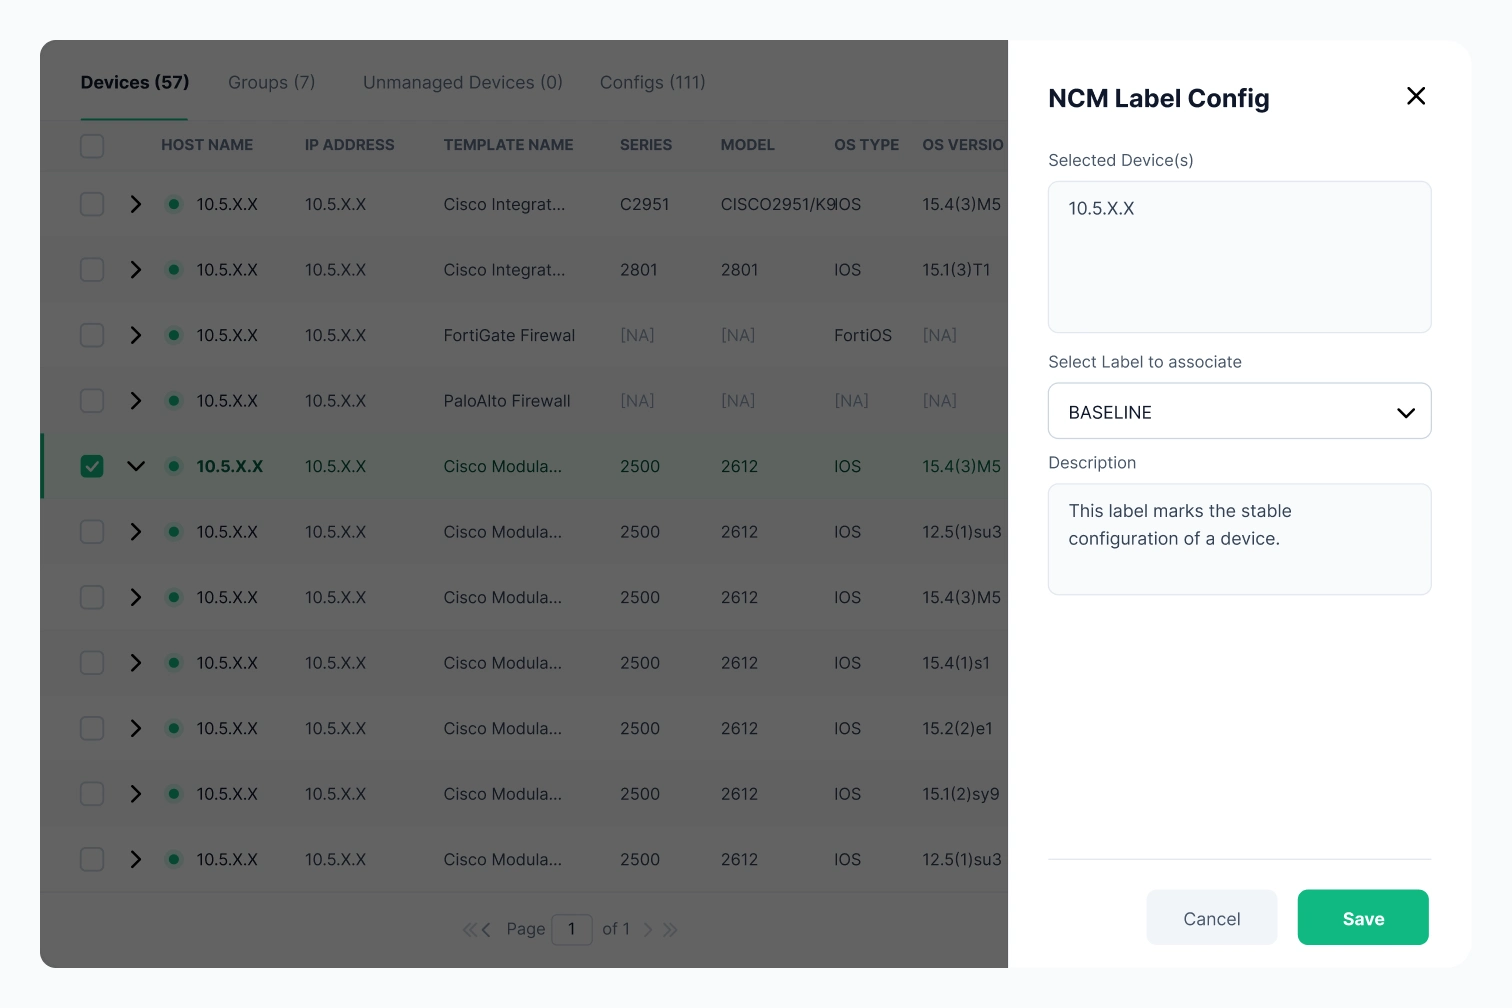
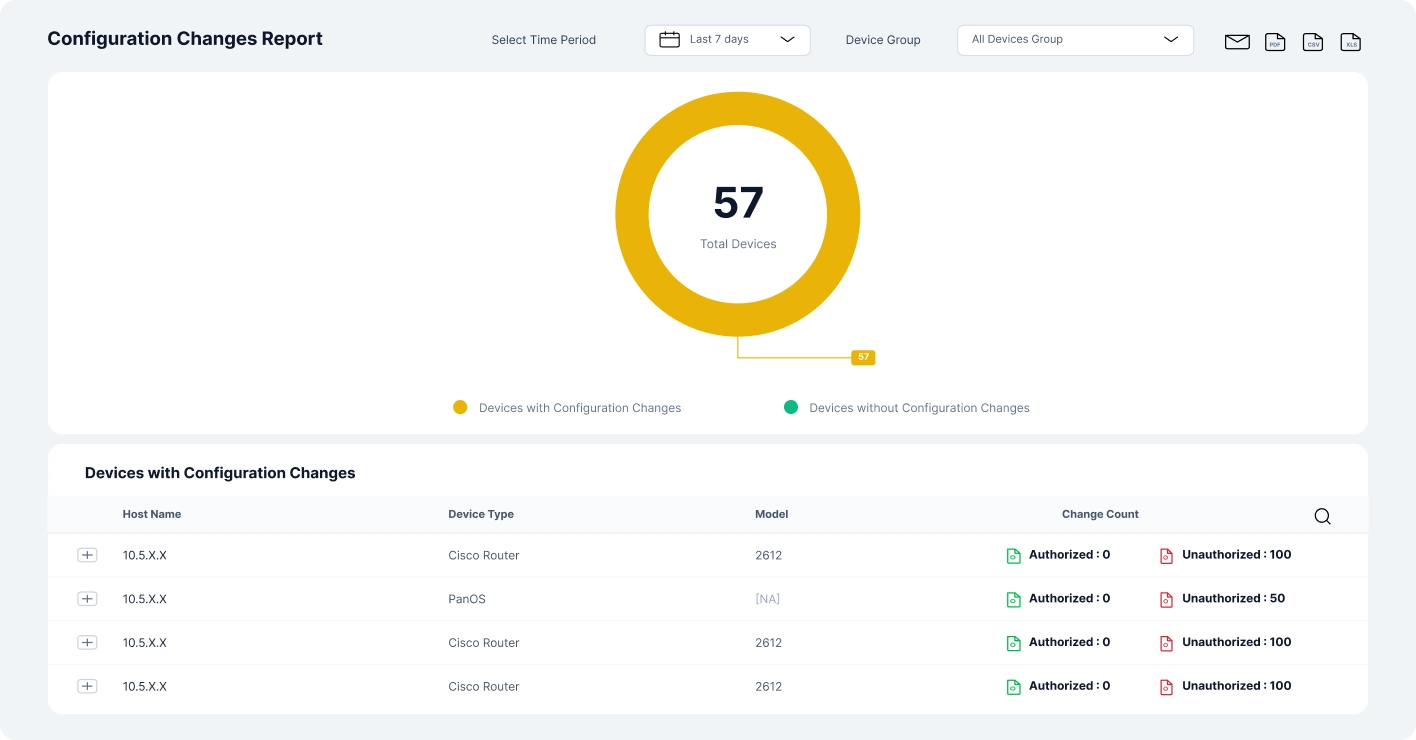
Berichte über Konfigurationsänderungen bieten eine konsolidierte Ansicht der Konfigurationsaktivitäten im gesamten Netzwerk. Berichte erfassen, was sich geändert hat, wann die Änderung erfolgte und wie die Konfiguration verändert wurde.
Administratoren können Berichte basierend auf Geräten, Zeiträumen oder Arten von Konfigurationsänderungen erstellen. Dies vereinfacht die Compliance-Validierung, unterstützt interne Überprüfungen und hilft Teams, Konfigurationsaktivitäten klar zu dokumentieren, ohne Daten in externe Tools exportieren zu müssen.
Mehr erfahrenNetwork Configuration Manager geht über die Erkennung hinaus, indem es Netzwerkadministratoren direkte Kontrolle darüber gibt, wie Konfigurationsänderungen angewendet, standardisiert und rückgängig gemacht werden.
Programmierbare Configlets ermöglichen es Administratoren, wiederverwendbare Konfigurationsausschnitte zu erstellen, die genehmigten Formaten und Best Practices folgen.
Diese Configlets können auf Geräte verschiedener Hersteller angewendet werden, um Konsistenz zu gewährleisten und gleichzeitig repetitive manuelle Arbeit zu reduzieren. Durch die Standardisierung von Änderungen minimieren Administratoren Konfigurationsfehler und beschleunigen routinemäßige Netzwerkupdates, ohne die Kontrolle zu verlieren.
Mehr erfahren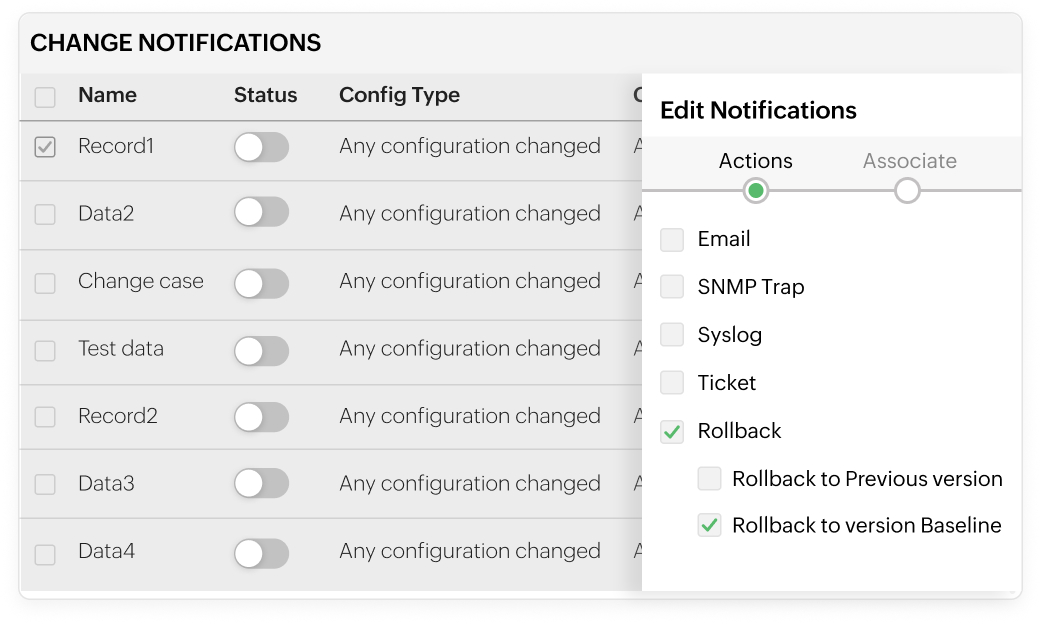
Rollback ermöglicht es Administratoren, ein Gerät sofort auf eine zuvor stabile Konfigurationsversion zurückzusetzen, wenn eine Änderung Probleme verursacht.
Anstatt Geräte während eines Ausfalls manuell neu zu konfigurieren, können Administratoren schnell zu einem bekannten guten Zustand zurückkehren. Dies reduziert Ausfallzeiten erheblich, beschleunigt die Vorfallwiederherstellung und gibt Teams die Sicherheit, Änderungen umzusetzen, da immer eine sichere Rückfalloption besteht.
Mehr erfahrenManageEngine Network Configuration Manager erkennt Konfigurationsänderungen an Netzwerkgeräten in Echtzeit und benachrichtigt Administratoren sofort. Diese Warnungen helfen Teams, Änderungen nachzuverfolgen, Probleme schneller zu untersuchen und die operative Sichtbarkeit zu erhalten, ohne die Konsole ständig überwachen zu müssen.
Network Configuration Manager ermöglicht es Ihnen, E-Mail-Benachrichtigungen für Konfigurationsänderungen direkt über die Produktoberfläche zu konfigurieren. Sie können eine oder mehrere Empfängeradressen definieren, Betreff und Nachrichteninhalt anpassen und wichtige Änderungsdetails wie Gerätename, Änderungszeitpunkt und Art der Modifikation für eine schnelle
Network Configuration Manager kann Konfigurationsänderungsereignisse als Syslog-Nachrichten an zentralisierte Protokollverwaltungs- oder SIEM-Plattformen weiterleiten. Dies stellt sicher, dass Konfigurationsaktivitäten an einem Ort aufgezeichnet werden, was die Unterstützung von Audits, Sicherheitsüberwachung und historischen Analysen erleichtert.
Mit Network Configuration Manager können SNMP-Traps generiert werden, sobald eine Konfigurationsänderung an einem verwalteten Gerät erkannt wird. Durch Festlegen der Ziel-IP oder des Hostnamens, Ports und Community-Strings können diese Warnungen an externe Überwachungstools weitergeleitet werden, um Konfigurationsänderungen mit anderen Netzwerkereignissen abzugleichen.
Network Configuration Manager ermöglicht das Senden von Konfigurationsänderungsbenachrichtigungen als Trouble Tickets. Diese Benachrichtigungen können mit einer benutzerdefinierten Nachricht an Ihr Ticketing-System weitergeleitet werden, wodurch Teams Änderungen dokumentieren, Verantwortlichkeiten zuweisen und Lösungsprozesse effizient verfolgen können.
Große Aruba-Campus-Umgebungen erleben häufige Konfigurationsupdates an CX-Switches und Wireless-Infrastruktur, was das Risiko unbeabsichtigter Drift erhöht.
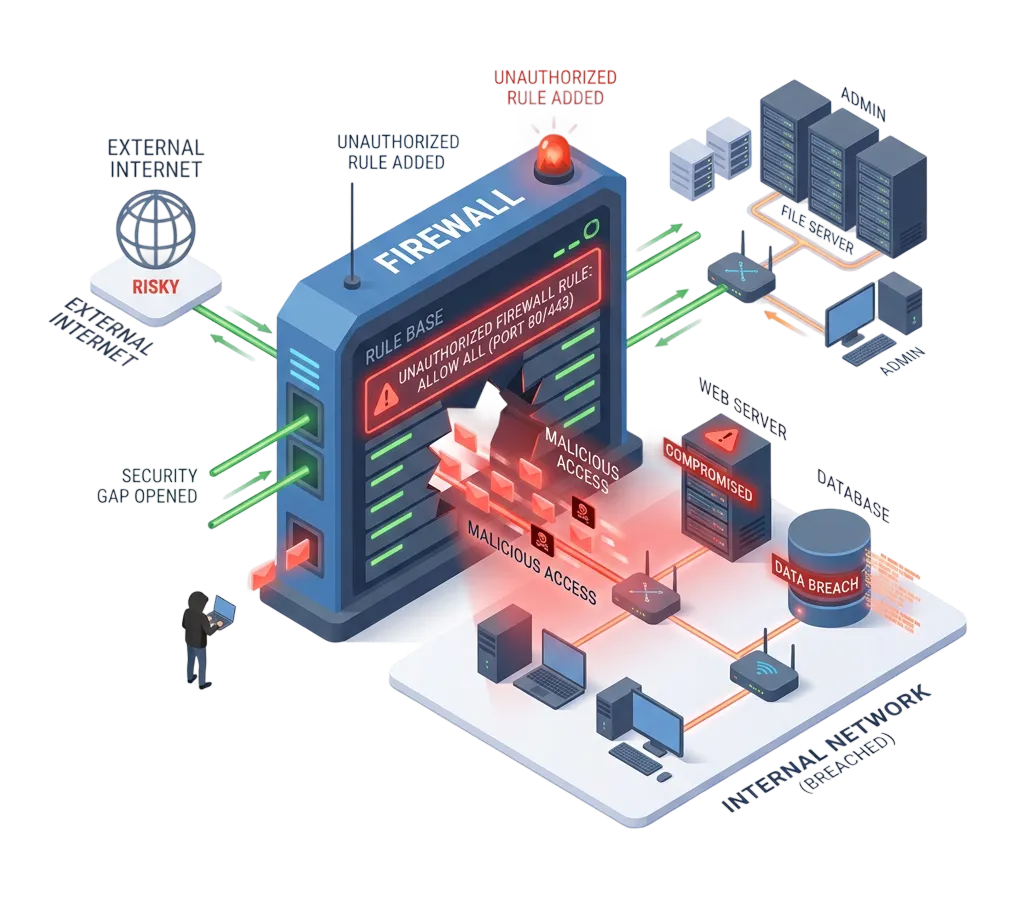
Eine Notfall-Firewall-Regel wird hinzugefügt, um vorübergehenden externen Zugriff zu ermöglichen; sie wird jedoch nie entfernt. Im Laufe der Zeit gerät sie in den Hintergrund routinemäßiger Änderungen und setzt kritische interne Systeme stillschweigend unzuverlässigem Datenverkehr aus. Ohne klare Sichtbarkeit oder Benachrichtigungen bleibt das Risiko unbemerkt, bis es zu einer ernsthaften Sicherheitslücke wird.
Die Firewall-Konfigurationsänderung wird in Echtzeit erkannt und in der Konfigurationsvergleichsansicht deutlich hervorgehoben. Administratoren werden sofort benachrichtigt, was die Überprüfung der Änderung und das Ergreifen von Korrekturmaßnahmen erleichtert, bevor ein Sicherheitsrisiko entsteht.
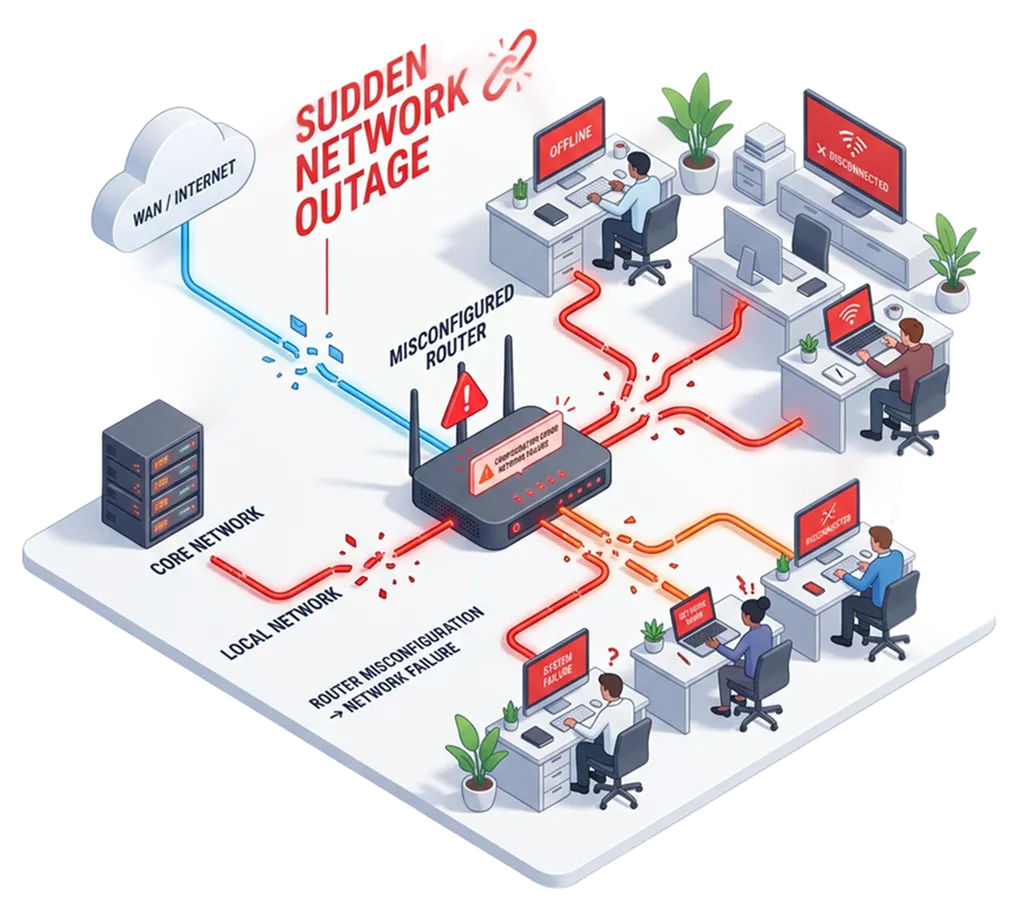
Eine routinemäßige Konfigurationsänderung wird auf einen Core-Router übertragen; ein kleiner Fehler stört jedoch den Datenverkehr im gesamten Netzwerk. Innerhalb von Sekunden gehen kritische Dienste offline, und die Teams müssen schnell herausfinden, was schiefgelaufen ist. Ohne klare Sichtbarkeit der genauen Änderung zieht sich die Fehlersuche hin, während die Ausfallzeit Benutzer und Geschäftsabläufe beeinträchtigt.
Die genaue Konfigurationsänderung, die den Ausfall ausgelöst hat, wird erfasst und als neue Version gespeichert. Administratoren können das problematische Update schnell identifizieren und die vorherige stabile Konfiguration wiederherstellen, um das Netzwerk wieder online zu bringen.
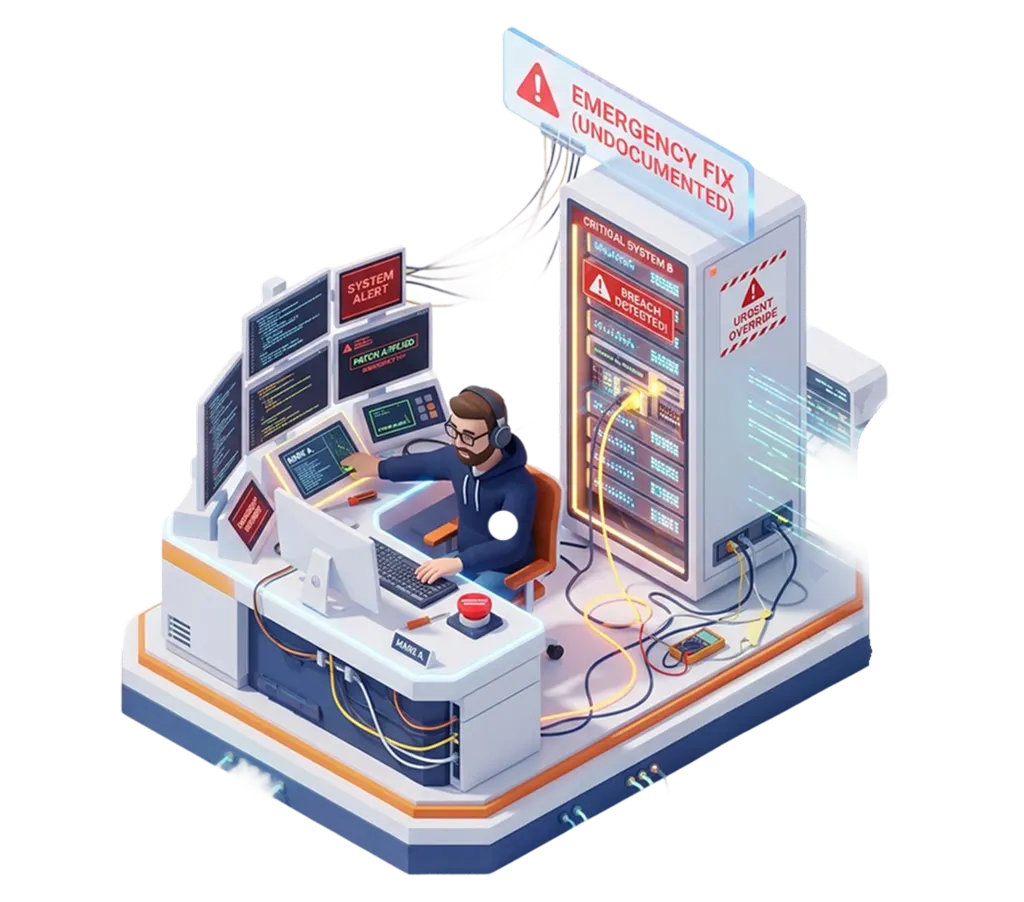
Während eines kritischen Vorfalls nimmt ein Administrator eine schnelle Konfigurationsänderung vor, um den Dienst wiederherzustellen; die Dokumentation wird jedoch in der Eile zur Problemlösung übersprungen. Tage später weiß niemand, was geändert wurde oder warum, was die Fehlersuche erschwert und das Risiko wiederholter Fehler oder Compliance-Lücken erhöht.
Alle Konfigurationsänderungen werden automatisch verfolgt und versioniert, sodass Notfallkorrekturen auch dann aufgezeichnet werden, wenn die Dokumentation während der Vorfallbehebung übersprungen wird.
Eine Konfigurationsänderung führt zu einem Richtlinienverstoß, der im Tagesgeschäft unbemerkt bleibt. Kurz vor einer Prüfung wird das Problem plötzlich entdeckt, sodass wenig Zeit bleibt, die Ursache zu identifizieren oder die Abweichung zu beheben; dies gefährdet den Compliance-Status und die Prüfungsergebnisse.
Live-Konfigurationen werden kontinuierlich mit genehmigten Standards abgeglichen, und Abweichungen werden sofort erkannt, sodass Administratoren Zeit haben, Probleme vor einer Prüfung zu beheben.
Kleine Konfigurationsänderungen summieren sich im Laufe der Zeit auf verschiedenen Geräten und erzeugen Inkonsistenzen, die unbemerkt bleiben. Einzelne Änderungen sind harmlos, beeinträchtigen jedoch allmählich die Netzwerkleistung, was zu langsameren Reaktionszeiten und unvorhersehbarem Verhalten führt. Ohne Sichtbarkeit der Konfigurationsabweichungen bleibt die Ursache verborgen, bis Leistungsprobleme weit verbreitet sind.
Die fortlaufende Überwachung von Konfigurationsänderungen hilft, allmähliche Abweichungen über Geräte hinweg zu erkennen, sodass Administratoren die Konsistenz wiederherstellen können, bevor die Leistung beeinträchtigt wird.
Die Echtzeit-Konfigurationsänderungserkennung in ManageEngine Network Configuration Manager hilft Netzwerkteams, von reaktiver Fehlersuche zu proaktiver Kontrolle überzugehen. Durch die Erkennung von Änderungen in Echtzeit erhalten Administratoren bessere Sichtbarkeit, schnellere Reaktionszeiten und stärkere Konfigurationskontrolle.
Sofortige Sichtbarkeit von Konfigurationsänderungen hilft Administratoren, riskante oder unautorisierte Änderungen zu erkennen, bevor sie zu Ausfällen führen. Früherkennung reduziert Ausfallzeiten und verhindert, dass kleine Fehler zu größeren Vorfällen werden.
Die kontinuierliche Überwachung anhand genehmigter Baselines stellt sicher, dass Geräte-Konfigurationen über die Zeit konsistent bleiben. Dies trägt zur Stabilität des Netzwerks bei und reduziert langfristige Leistungs- und Sicherheitsprobleme, die durch stille Abweichungen verursacht werden.
Wenn ein Problem auftritt, können Administratoren kürzlich vorgenommene Konfigurationsänderungen schnell identifizieren und mit dem Problem in Verbindung bringen. Dies verkürzt die Untersuchungszeit und hilft Teams, Vorfälle schneller zu beheben.
Jede Konfigurationsänderung wird mit klarem Kontext verfolgt und schafft eine zuverlässige Prüfspur. Dies vereinfacht die Compliance-Berichterstattung und stellt sicher, dass Teams während Prüfungen die Konfigurationskontrolle leicht nachweisen können.
Die automatisierte Änderungserkennung eliminiert die Notwendigkeit manueller Nachverfolgung und periodischer Prüfungen. Administratoren verbringen weniger Zeit mit der Überprüfung von Konfigurationen und mehr Zeit mit strategischen Netzwerkverbesserungen.