Was ist Offline-MFA und warum benötigen Sie sie?
Damit die Multi-Faktor-Authentifizierung (MFA) auf den Geräten der Benutzer funktioniert, muss diese in der Regel mit dem Internet oder demselben Netzwerk wie der MFA-Server verbunden sein, um Authentifizierungsinformationen auszutauschen. Unvorhergesehene Umstände können jedoch manchmal die Verbindung zum MFA-Server unterbrechen, wodurch der Benutzer offline geht. In solchen Fällen ist es weder ratsam, die MFA zu umgehen, noch den Zugriff zu sperren.
Die Offline-MFA schließt diese Lücke und ermöglicht es Ihnen, die MFA für Ihre Benutzer auch dann durchzusetzen, wenn diese keinen Zugriff auf den MFA-Server haben. Auf diese Weise muss der Offline-Status Ihrer Benutzer die Cybersicherheit Ihres Unternehmens nicht beeinträchtigen.
Implementieren Sie Offline-MFA für Windows- und macOS-Anmeldungen mit ADSelfService Plus
ManageEngine ADSelfService Plus unterstützt Offline-MFA für Windows- und macOS-Anmeldungen. Administratoren können einen oder mehrere MFA-Faktoren konfigurieren, mit denen sich Benutzer authentifizieren können. Benutzer müssen sich selbst in den jeweiligen Authentifikatoren registrieren, wenn sie online sind, damit sie die MFA auch offline durchführen können.
- Authentifikatoren
- Registrierung und Sicherheit
- Abmeldung

Decide whether you want to enable offline MFA in your organization and choose the authentication factors you want to use.

Choose between letting your users enroll in offline MFA themselves or automatically enrolling them in offline MFA on a particular device.
Set the number of times a user can perform offline MFA based on the number of attempts or the number of days, after which they have to perform online MFA at least once.

Die Offline-MFA funktioniert in den folgenden beiden Szenarien:
- Der Benutzer verfügt über eine Internetverbindung, ist jedoch nicht mit dem MFA-Server verbunden.
- Der Benutzer ist weder mit dem Internet noch mit dem MFA-Server verbunden.
So funktioniert die Offline-MFA bei Windows-Anmeldungen
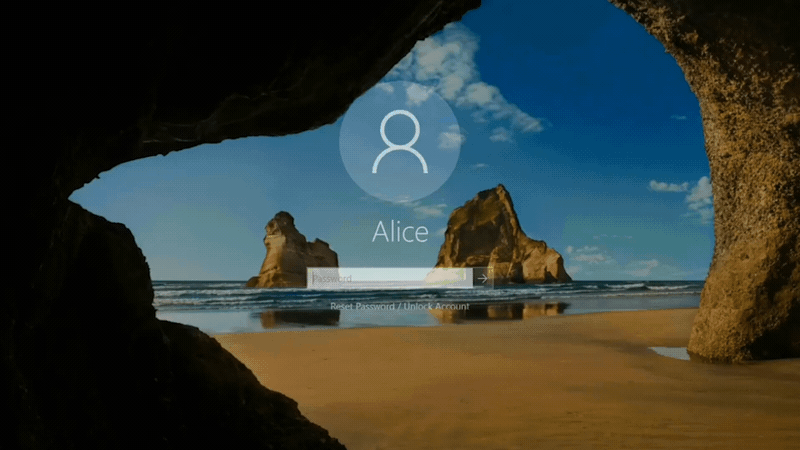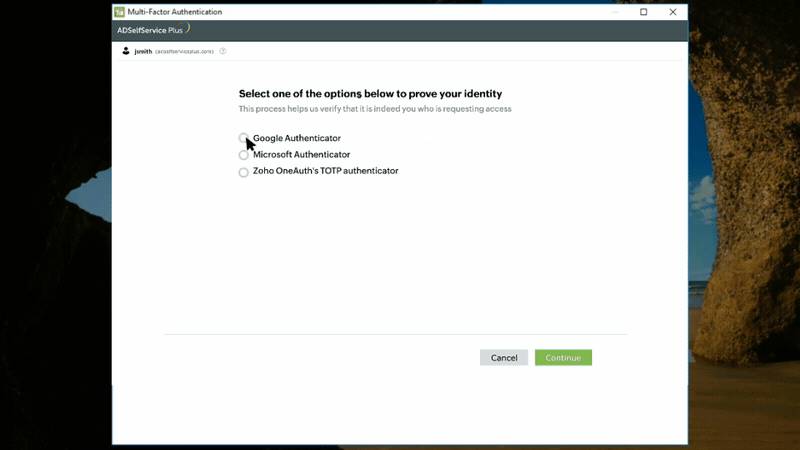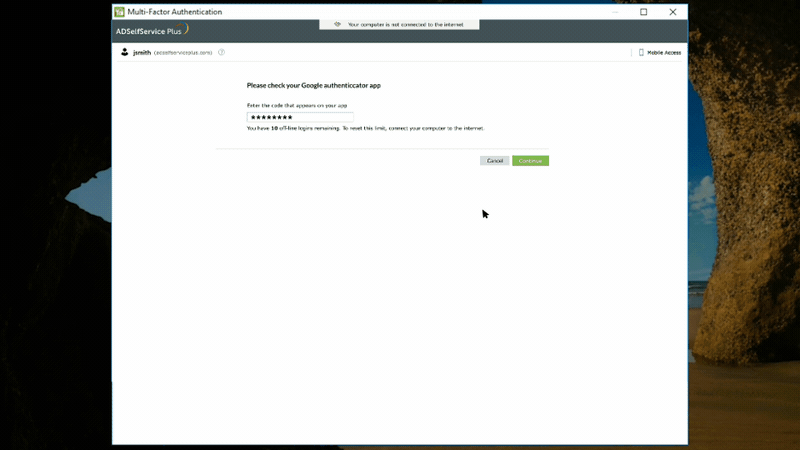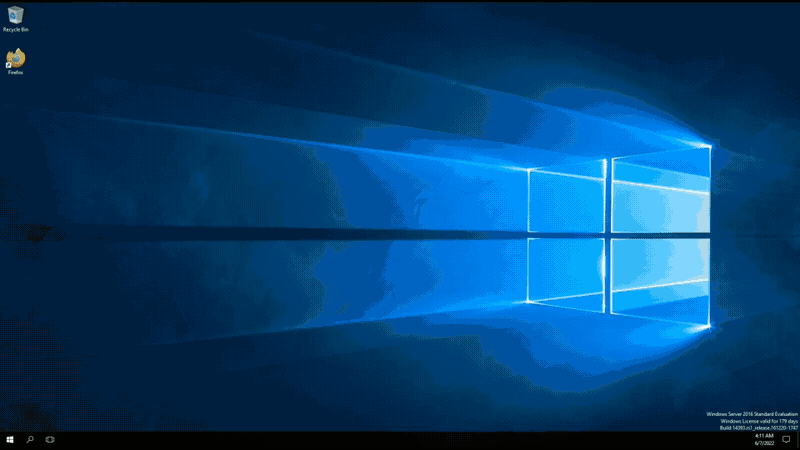
- Bei der Aktivierung der Offline-MFA werden Benutzer zunächst aufgefordert, sich bei den von ihrem Administrator konfigurierten Authentifikatoren zu registrieren. Dies geschieht während eines Anmeldeversuchs am Computer, der durchgeführt wird, wenn die Benutzer online mit dem ADSelfService Plus-Server verbunden sind.
- Administratoren können den Benutzern die Wahl lassen, sich auf einem bestimmten Gerät für die Offline-MFA-Authentifikatoren zu registrieren. Alternativ können Administratoren die Registrierung für Benutzer bei der Anmeldung verpflichtend machen.
Hinweis: Benutzer, die die MFA-Registrierung überspringen, können ihre Identität bei der Anmeldung nicht mittels MFA nachweisen. Je nach den vom Administrator aktivierten Konfigurationen wird die MFA für sie entweder umgangen oder sie erhalten keinen Zugriff auf ihre Computer.
- Sobald sich Benutzer erfolgreich für die Offline-MFA registriert haben, werden die zur Identitätsüberprüfung erforderlichen Authentifizierungsdaten lokal auf dem jeweiligen Gerät gespeichert.
- Wenn Benutzer nun versuchen, sich an einem Rechner anzumelden, während sie nicht mit dem ADSelfService Plus-Server verbunden sind, können sie ihre Identität mit den registrierten Authentifikatoren bestätigen und auf den Rechner zugreifen.
- Wenn Sie nicht möchten, dass sich Benutzer über einen längeren Zeitraum hinweg über die Offline-MFA anmelden, können Sie die Anzahl der Offline-MFA-Versuche begrenzen. Sobald das Limit erreicht ist, müssen sich die Benutzer mit ADSelfService Plus verbinden und ihre Identität mindestens einmal bestätigen.
ADSelfService Plus unterstützt die Offline-MFA sowohl für Domänenbenutzer als auch für lokale, eigenständige Benutzer.
So funktioniert die Offline-MFA bei macOS-Anmeldungen
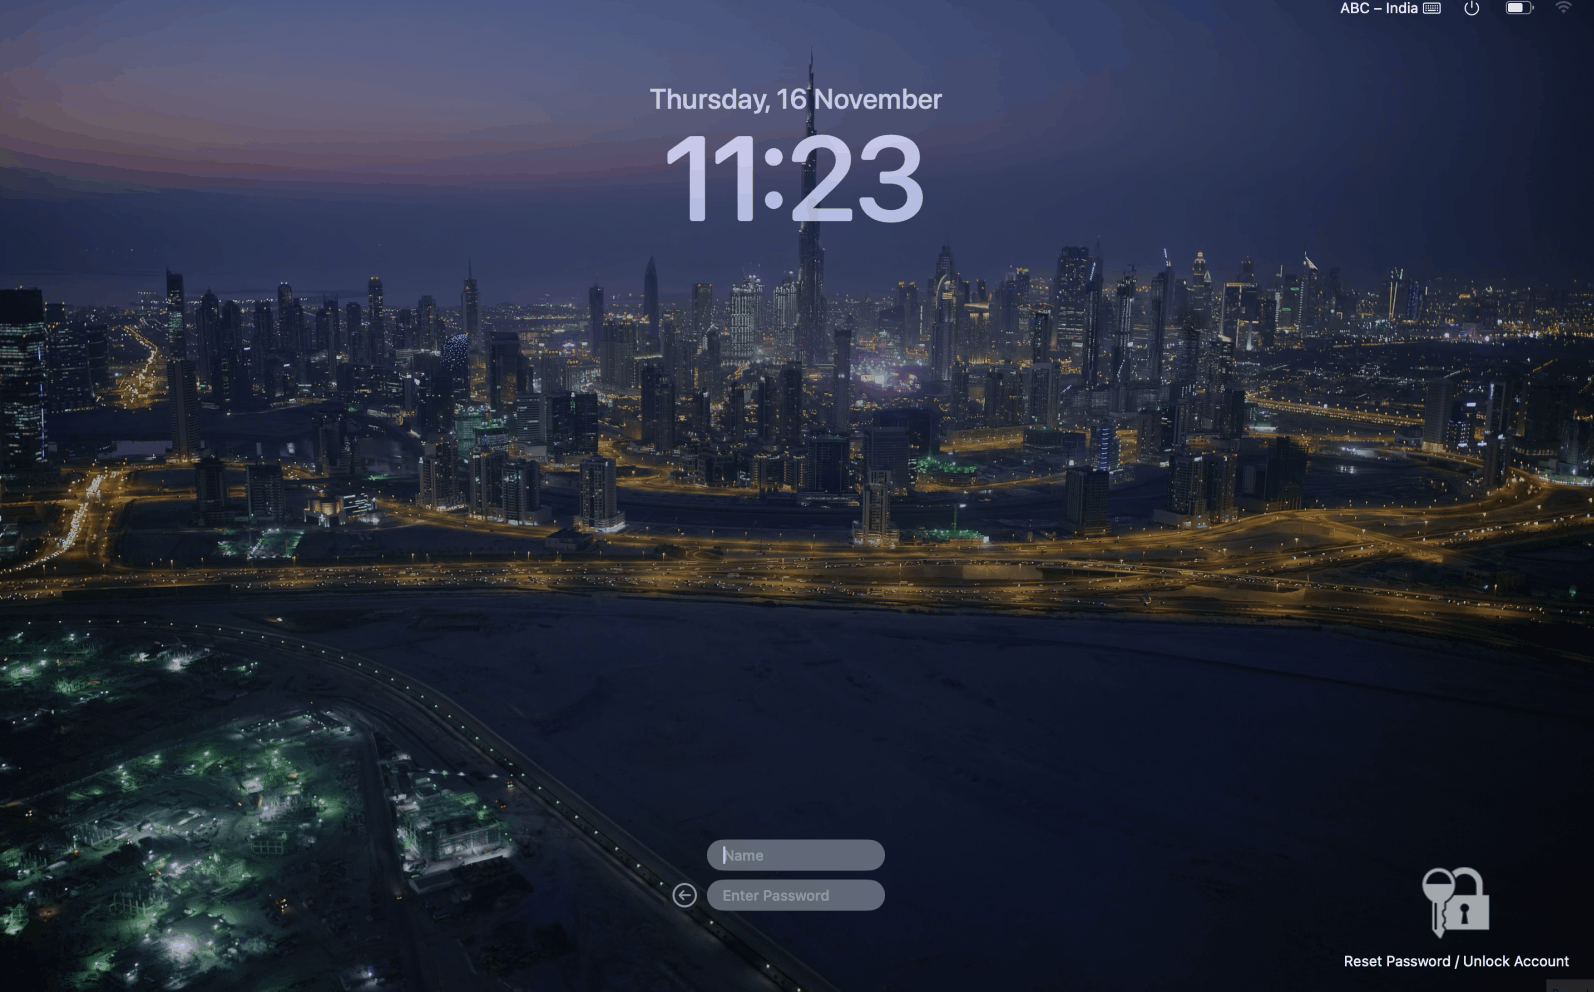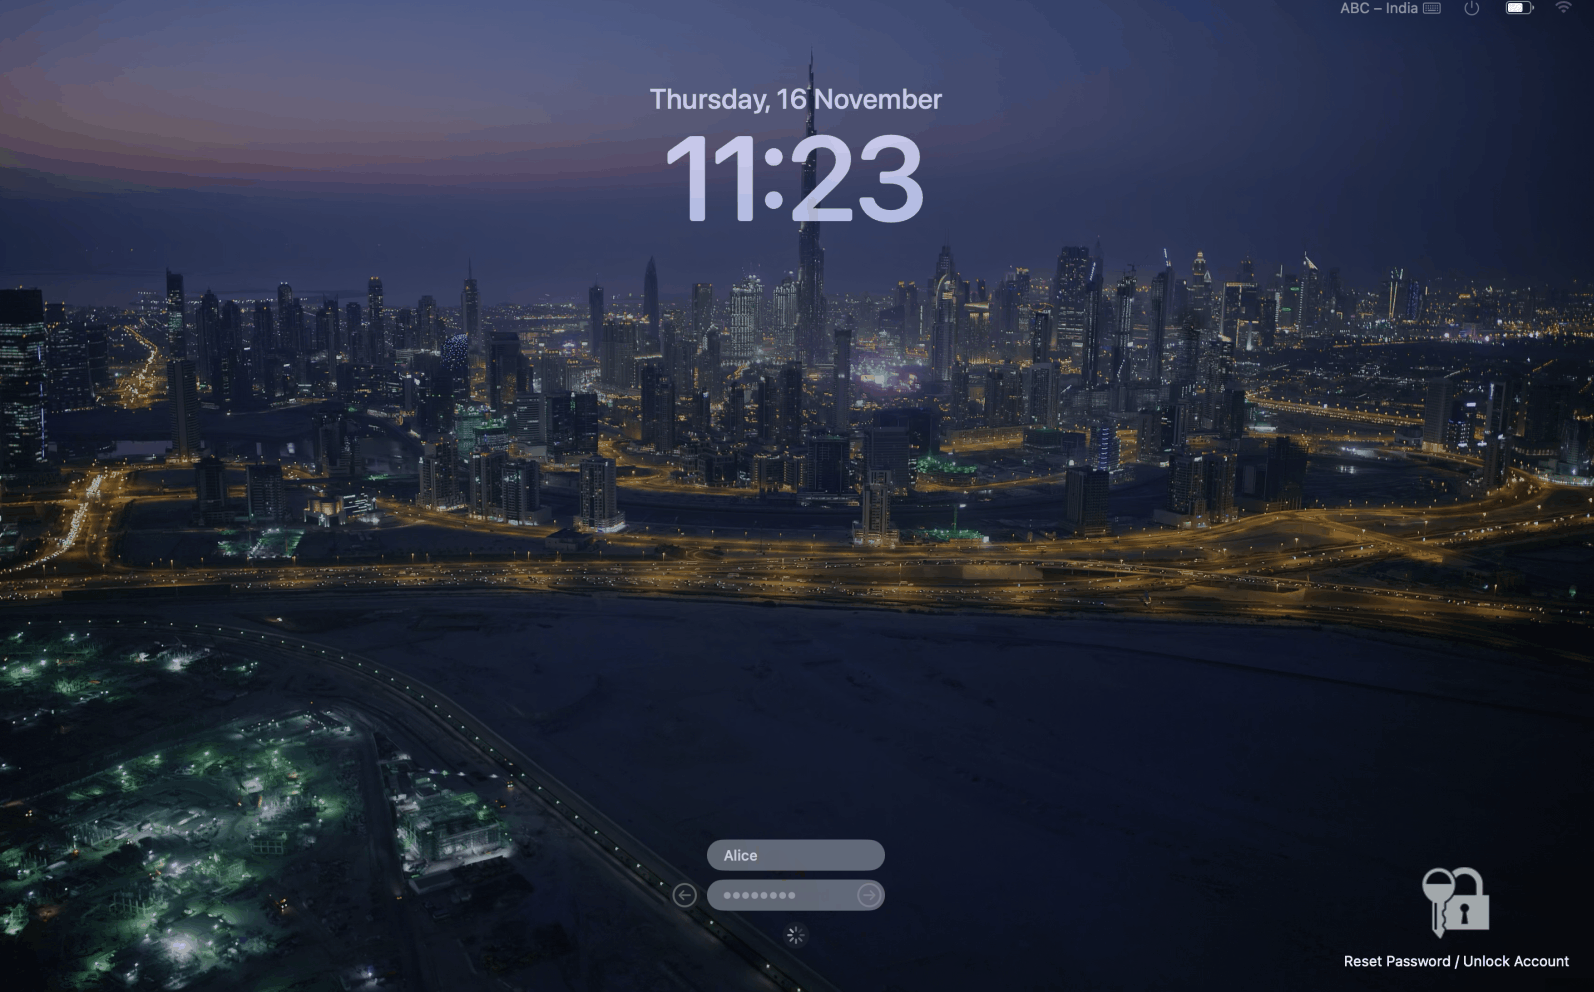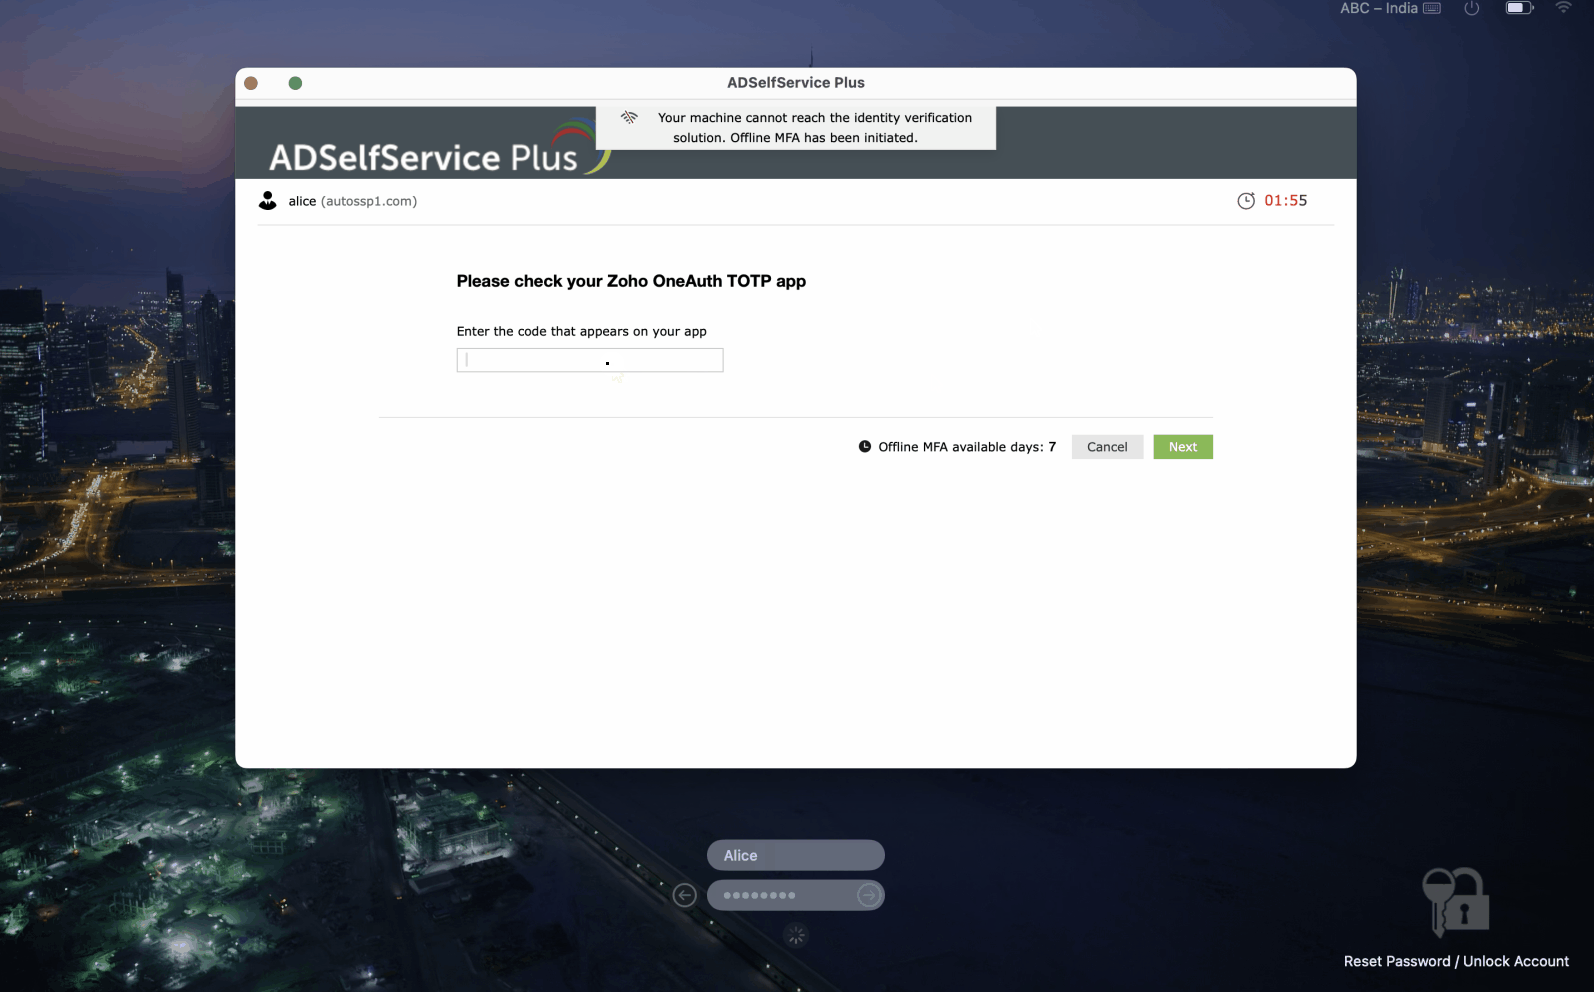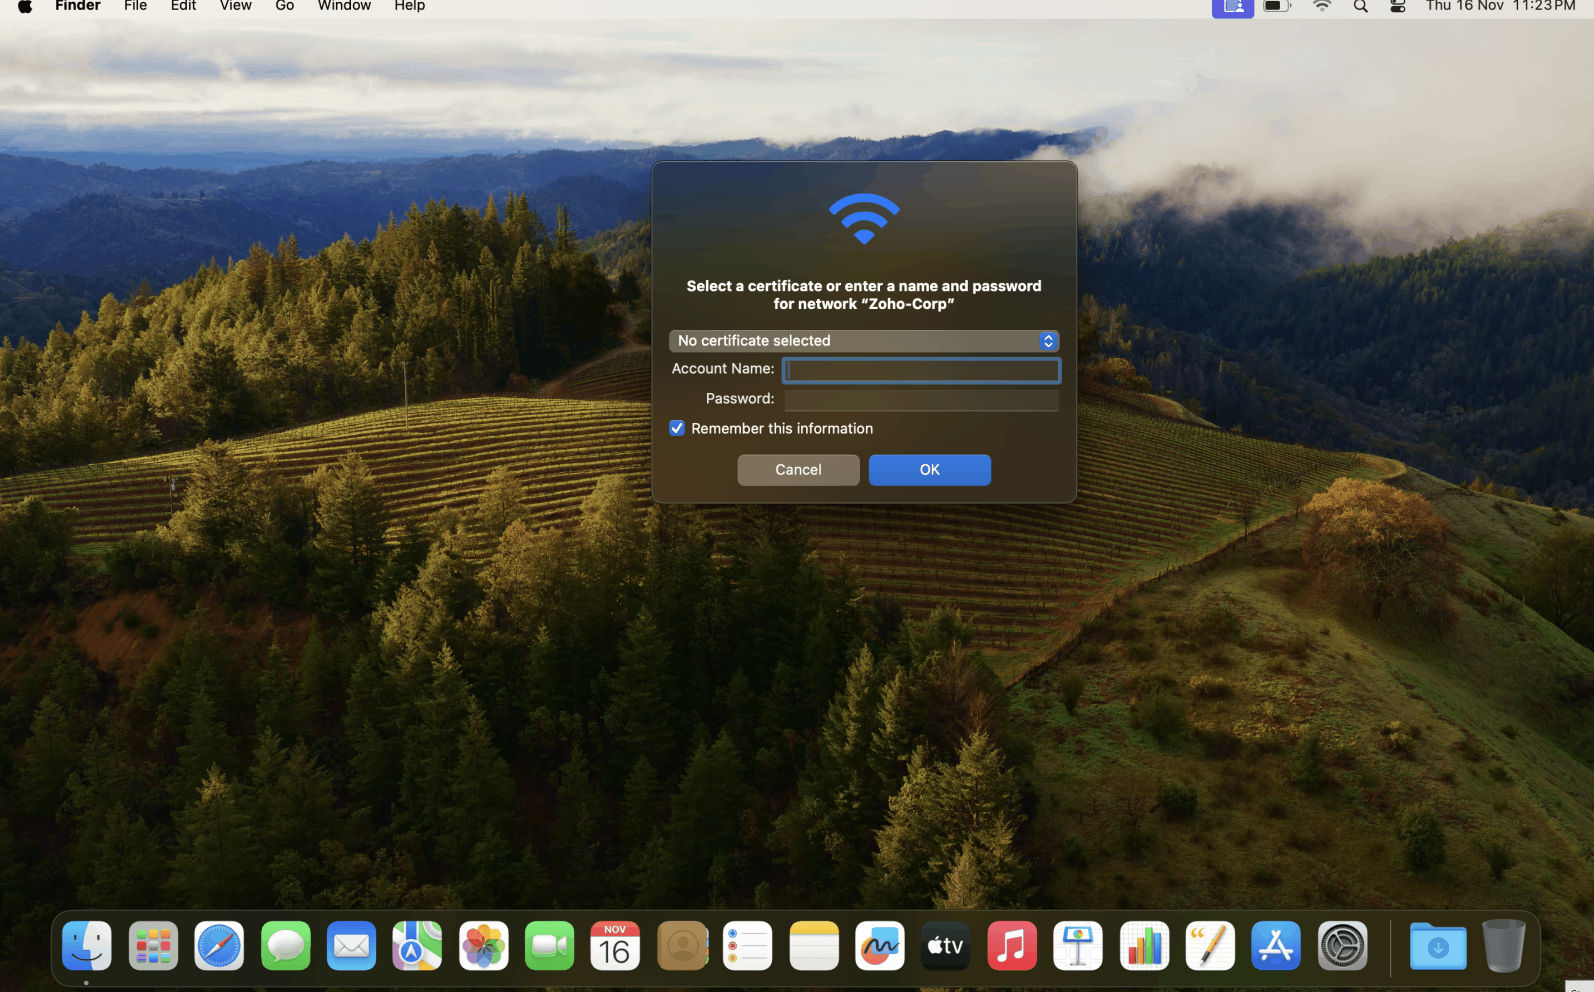
- Bei der Aktivierung der Offline-MFA werden Benutzer zunächst aufgefordert, sich bei den von ihrem Administrator konfigurierten Authentifikatoren zu registrieren. Dies geschieht während eines Anmeldeversuchs am Rechner, der durchgeführt wird, wenn der Benutzer mit dem ADSelfService Plus-Server verbunden ist (d. h., wenn er online ist).
- Administratoren können den Benutzern die Wahl lassen, sich auf einem bestimmten Gerät bei den Offline-MFA-Authentifikatoren zu registrieren. Alternativ können Administratoren die Registrierung für Benutzer bei der Anmeldung verpflichtend machen.
Hinweis: Benutzer, die die MFA-Registrierung überspringen, können ihre Identität bei der Anmeldung nicht mittels MFA nachweisen. Je nach den vom Administrator aktivierten Konfigurationen wird die MFA für diese Benutzer entweder umgangen, oder sie können nicht auf ihre Rechner zugreifen.
- Sobald sich ein Benutzer erfolgreich für die Offline-MFA registriert hat, werden die zur Identitätsüberprüfung erforderlichen Authentifizierungsdaten lokal auf diesem bestimmten Gerät gespeichert.
- Wenn der Benutzer nun versucht, sich am Rechner anzumelden, während er nicht mit dem ADSelfService Plus-Server verbunden ist, kann er seine Identität mit den registrierten Authentifikatoren bestätigen und auf den Rechner zugreifen.
- Wenn Sie nicht möchten, dass sich Benutzer über einen längeren Zeitraum über die Offline-MFA anmelden, können Sie die Anzahl der Offline-MFA-Versuche begrenzen. Sobald das Limit erreicht ist, muss der Benutzer eine Verbindung zu ADSelfService Plus herstellen und seine Identität mindestens einmal bestätigen.
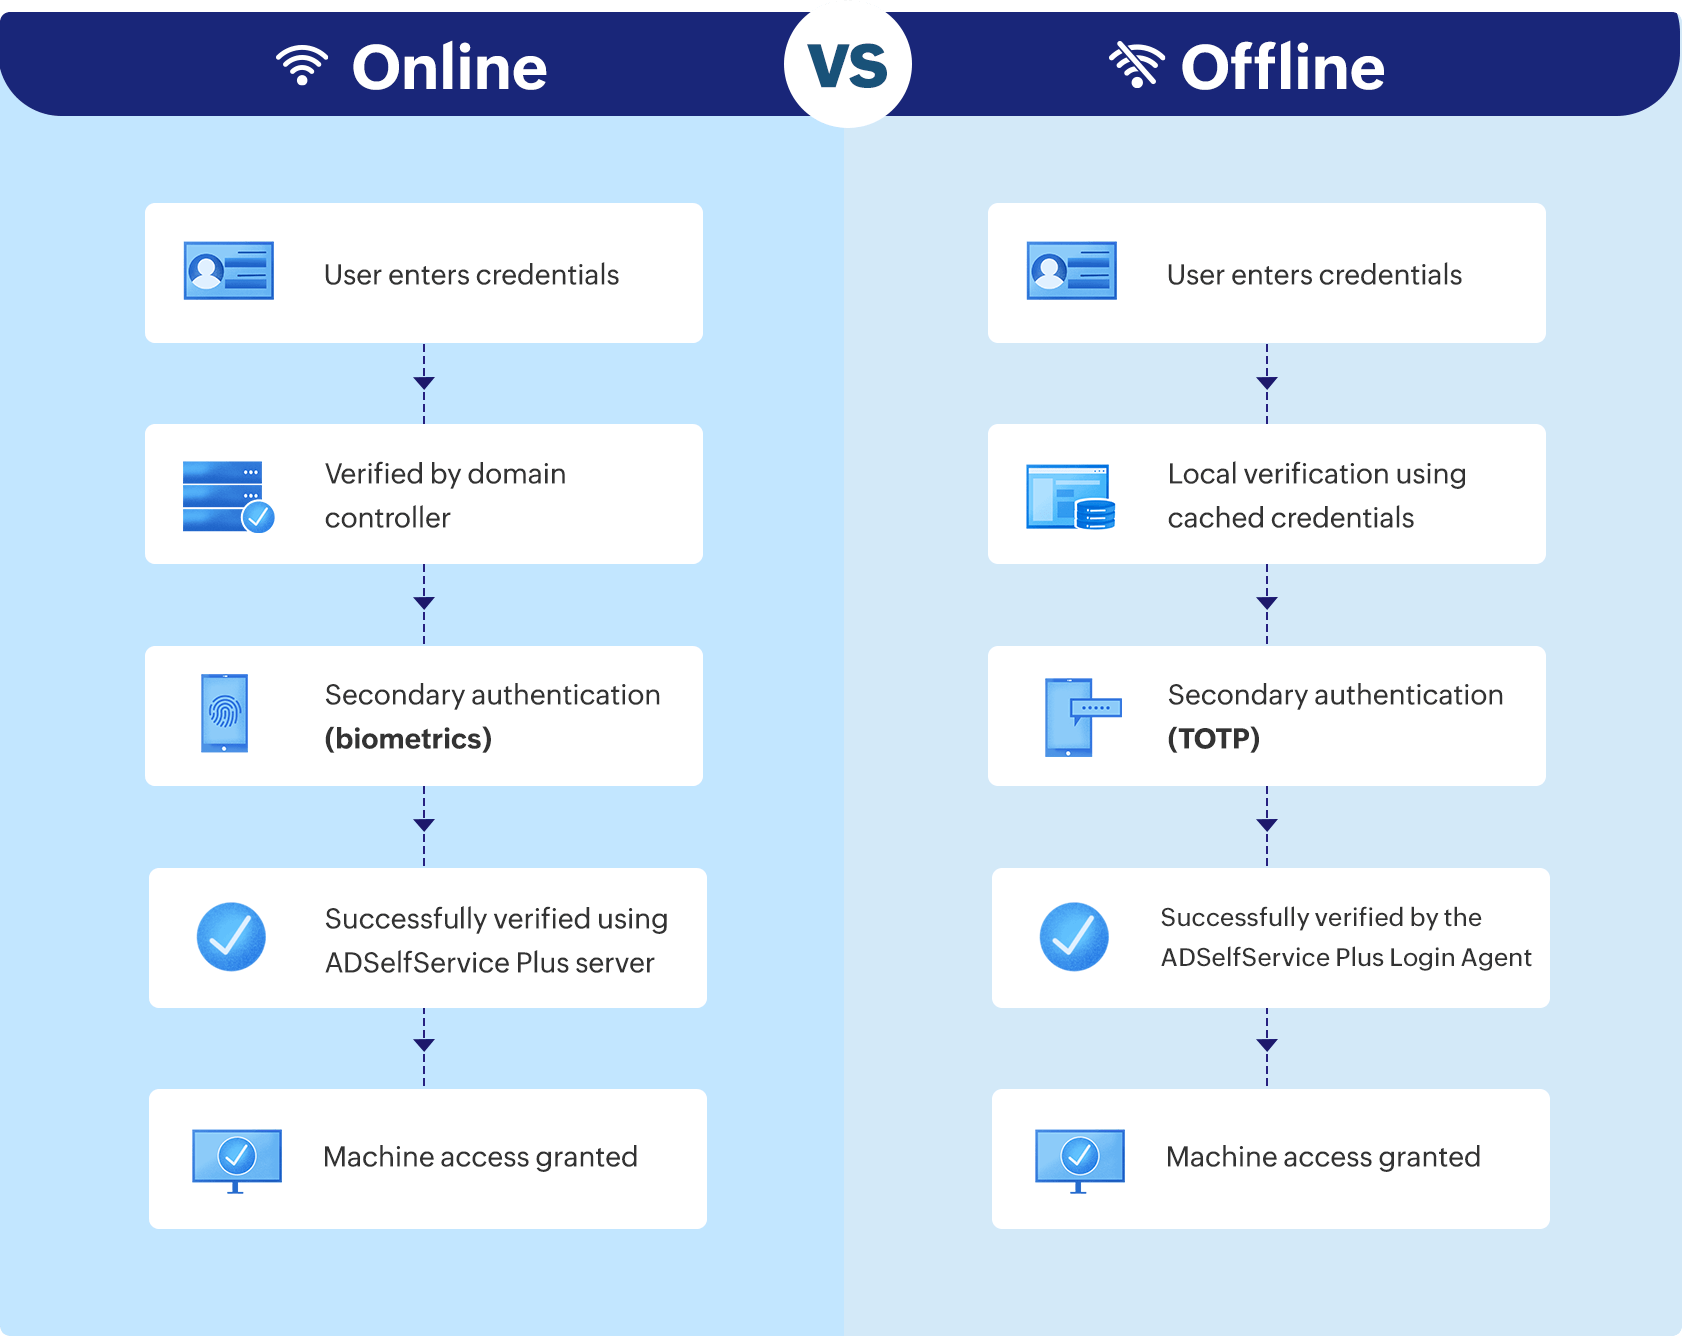
Unterstützte Authentifikatoren für die Offline-MFA
ADSelfService Plus unterstützt die folgenden Authentifikatoren für die Offline-MFA:
- Google Authentifikator
- Microsoft Authentifikator
- TOTP-Authentifikator von Zoho OneAuth
- Benutzerdefinierte TOTP-Authentifikatoren
Vorteile der Offline-MFA für Windows- und macOS-Anmeldungen mit ADSelfService Plus
- Gewährleisten Sie die Sicherheit Ihrer Remote- und mobilen Mitarbeiter:
Sie können sicher sein, dass die Computer Ihrer Benutzer durch MFA geschützt sind, unabhängig davon, ob sie remote arbeiten oder Verbindungsprobleme haben.
- Verfolgen Sie die Registrierung mit vordefinierten Berichten:
Erstellen Sie übersichtliche, zusammengefasste Berichte über Benutzer, die sich für die Offline-MFA registriert haben, einschließlich der Zeitstempel, und heben Sie die Registrierung von Benutzern bei Bedarf auf.
- Mehrere Geräte registrieren:
Ermöglichen Sie Benutzern, sich auf mehreren Geräten für die Offline-MFA zu registrieren.
Highlights von ADSelfService Plus
Passwort-Self-Service
Entlasten Sie Windows-AD-Benutzer von langwierigen Helpdesk-Anrufen, indem Sie ihnen die Möglichkeit geben, Passwörter selbst zurückzusetzen und Konten selbst zu entsperren.
Multi-Faktor-Authentifizierung
Aktivieren Sie kontextbasierte MFA mit 20 verschiedenen Authentifizierungsfaktoren für Endgeräte-, Anwendungs-, VPN-, OWA- und RDP-Anmeldungen.
Eine Identität mit Single Sign-On
Erhalten Sie nahtlosen Zugriff auf mehr als 100 Cloud-Anwendungen mit nur einem Klick. Mit Enterprise Single Sign-On (SSO) können Benutzer mit ihren Windows-AD-Anmeldedaten auf alle ihre Cloud-Anwendungen zugreifen.
Benachrichtigungen zum Ablauf von Passwörtern und Konten
Benachrichtigen Sie Windows-AD-Benutzer per E-Mail und SMS über den bevorstehenden Ablauf ihrer Passwörter und Konten.
Passwortsynchronisierung
Synchronisieren Sie Passwörter und Kontoänderungen von Windows-AD-Benutzern automatisch über mehrere Systeme hinweg, darunter Microsoft 365, Google Workspace, IBM iSeries und weitere.
Durchsetzung von Passwortrichtlinien
Starke Passwörter widerstehen verschiedenen Hackerangriffen. Stellen Sie sicher, dass Windows-AD-Benutzer die Anforderungen an die Passwortkomplexität einhalten, indem Sie diese anzeigen.