# SAML-Authentifizierung
**Security Assertion Markup Language** (SAML) bietet eine einfachere Alternative zu den herkömmlichen Anmeldemethoden, die bereits für Online-Dienste verfügbar sind. Benutzer müssen keine passwortbasierten Anmeldedaten mehr für jeden Dienst eingeben, den sie nutzen. ServiceDesk Plus unterstützt SAML 2.0, das konfiguriert werden kann unter **Admin** > **Benutzer & Berechtigungen** > **SAML Single Sign On**.
**Erstellen Sie Vorlagen für die am häufigsten verwendeten Serviceanfragen, wie Laptop-Anforderungen, Software-Updates oder eine neue Telefonanforderung. Mit diesen Vorlagen können Mitarbeiter diese häufig benötigten Services schnell anfragen. Die Vorlagen stellen zudem sicher, dass alle Informationen, die der Techniker zum Abschluss der Anfrage benötigt, effektiv erfasst werden, auch wenn die Anfrage eingereicht wird.**: SDAdmin
- [Wie funktioniert SAML](#workflow)
- [Konfigurieren von SAML in ServiceDesk Plus](#configuration)
- [Anmelden bei ServiceDesk Plus mit SAML](#logins)
- [Abmelden mit SAML](#logout)
- [Tipps zur Fehlerbehebung](#troubleshoot)
## Wie funktioniert SAML
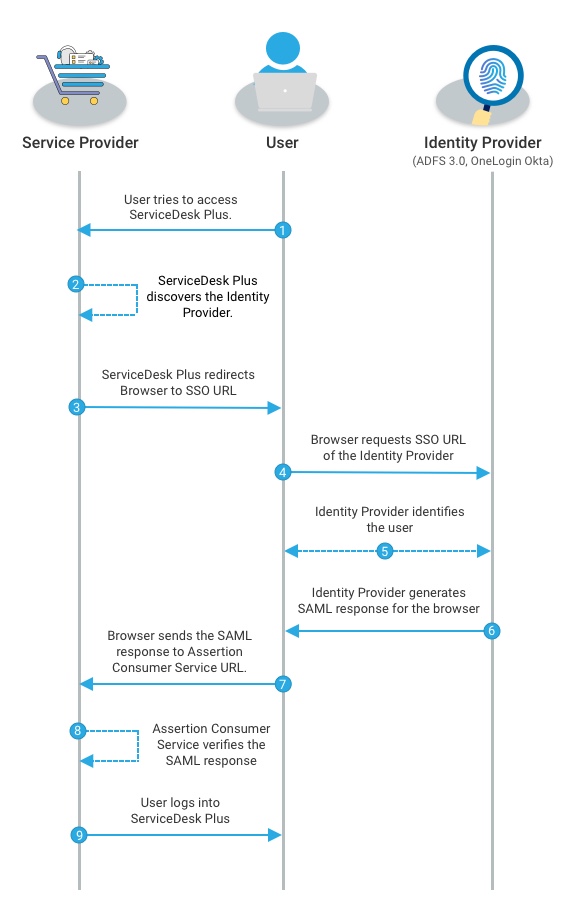
SAML tauscht Authentifizierungs- und Autorisierungsdaten zwischen zwei Entitäten aus, nämlich einem **Identity Provider (IdP)** und einem **Service Provider (SP)**. Hier fungiert ServiceDesk Plus als SP, und nach der Integration können sich Benutzer direkt über den IdP an der Anwendung anmelden, ohne Login-Daten eingeben zu müssen.
Beispielsweise können Sie Active Directory Federation Service (ADFS) als IdP einrichten, damit Ihre Benutzer sich mit ihren Active Directory-Anmeldedaten bei ServiceDesk Plus anmelden können.
Der folgende Screenshot zeigt, wie sich ein Benutzer bei einer mit SAML konfigurierten Anwendung anmeldet.
## Konfigurieren von SAML in ServiceDesk Plus
1. Gehen Sie zu **Admin** > **Benutzer & Berechtigungen** > **Single Sign On** > **SAML SSO**.
2. Unter dem **Konfigurationsreiter** aktivieren Sie **SAML Single Sign-On**.
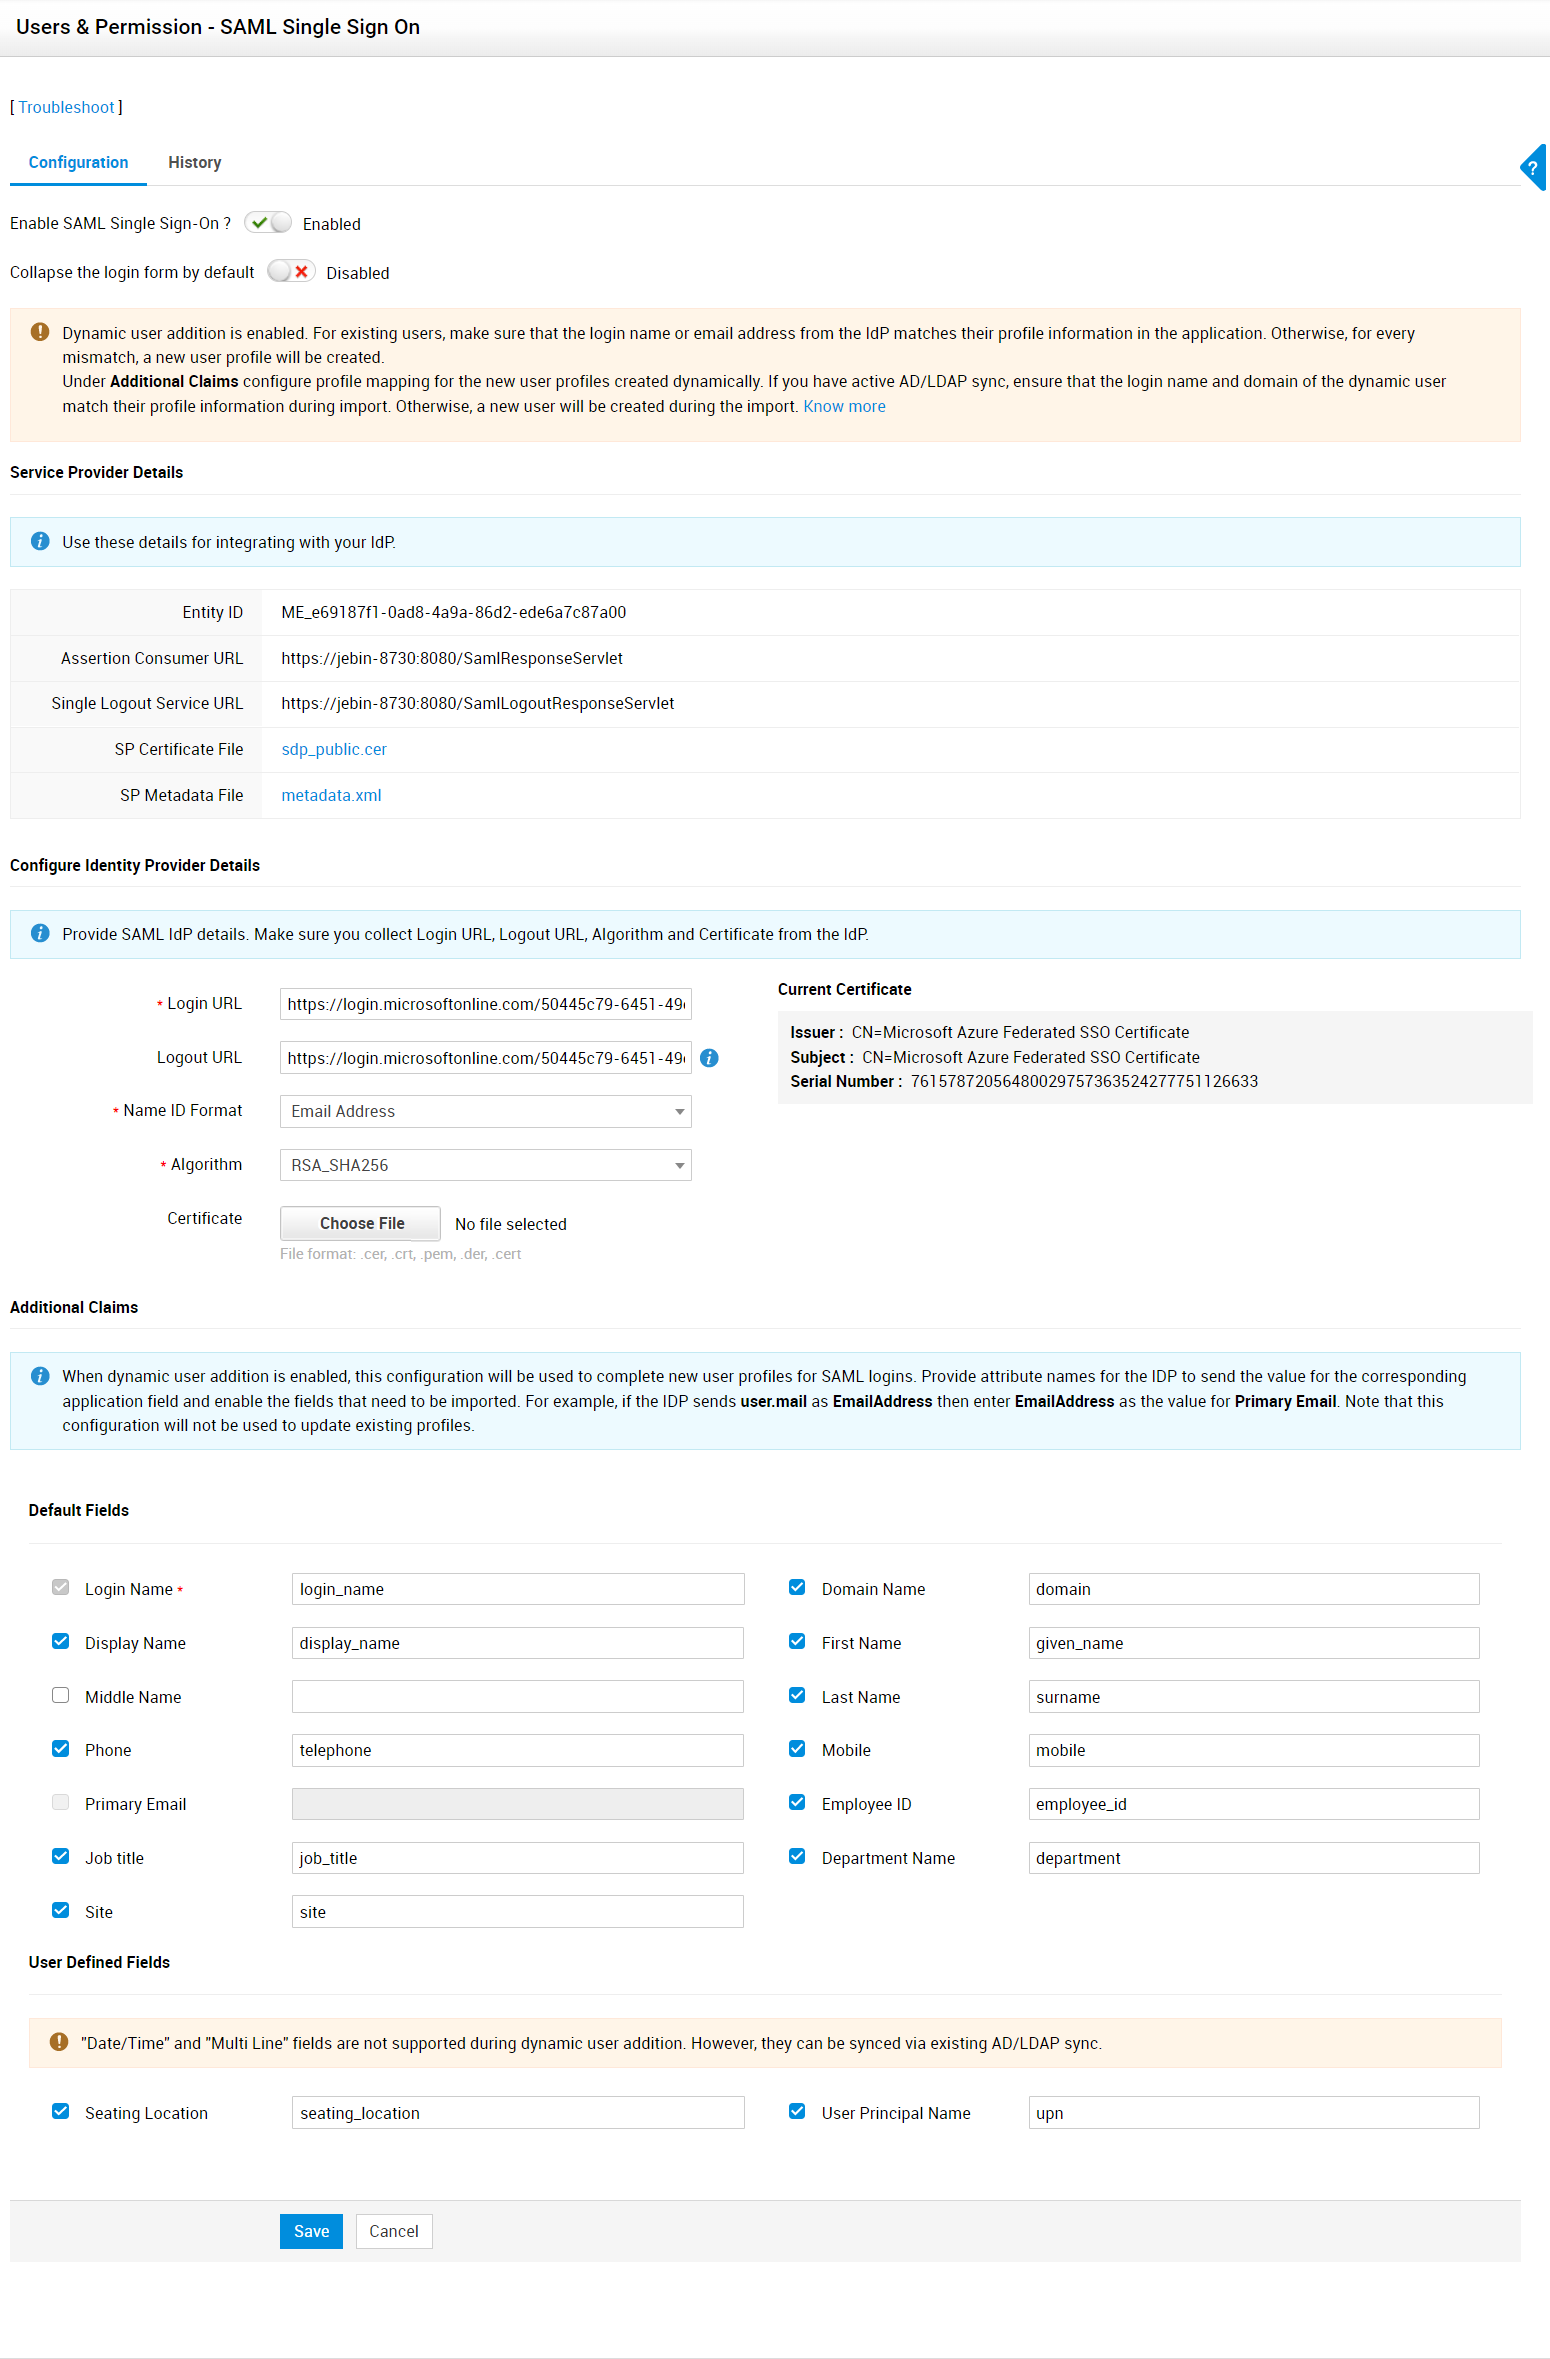
3. Die SAML-Konfigurationsseite umfasst drei Abschnitte: Details zum Service Provider, Details zum Identity Provider und zusätzliche Ansprüche.

Sie können die Details zum Service Provider verwenden, um ServiceDesk Plus als SP mit Ihrem IdP zu konfigurieren.
Wir haben SAML 2.0 mit [ADFS](https://www.manageengine.com/de/service-desk/help/adminguide/configure-adfs-as-identity-provider.html), [Okta](https://www.manageengine.com/de/service-desk/help/adminguide/configuring-okta-as-identity-provider.html), [OneLogin](https://www.manageengine.com/de/service-desk/help/adminguide/configure-onelogin-as-identity-provider.html), [Azure](https://www.manageengine.com/de/service-desk/help/adminguide/configuring-azure-as-identity-provider.html) und [Google Workspace](https://www.manageengine.com/de/service-desk/help/adminguide/configure-google-workspace-as-identity-provider.html) als IdPs getestet. Für ICAM gibt es einige zusätzliche Konfigurationen, die überprüft werden können [hier](http://pitstop.manageengine.com/portal/en/kb/articles/saml-with-icam-as-idp).
### Details zum Service Provider
| Feldname | Beschreibung |
|---|---|
| Entity ID | Verwenden Sie diese Details, um ServiceDesk Plus als Service Provider in Ihrem IdP zu konfigurieren. |
| Assertion Consumer URL | Verwenden Sie diese Details, um ServiceDesk Plus als Service Provider in Ihrem IdP zu konfigurieren. |
| Single Logout Service URL | Verwenden Sie diese Details, um ServiceDesk Plus als Service Provider in Ihrem IdP zu konfigurieren. |
| SP-Zertifikatdatei | Klicken Sie auf die Datei, um sie herunterzuladen. Laden Sie diese Datei im IdP-Portal hoch. |
| SP-Metadatendatei | In einigen IdPs genügt das Hochladen der Metadatendatei, um ServiceDesk Plus als SP zu konfigurieren. |
**Hinweis:** Änderungen an der Alias-URL über die Erweiterten Portal-Einstellungen und die Umstellung des Dienstes von http auf https werden in der Assertion Consumer URL und Single Logout Service URL reflektiert. Sie müssen die SAML-Authentifizierung in beiden Portalen, SP und IdP, durch das Neuerstellen des SP-Zertifikats neu konfigurieren.
SAML SSO erlaubt es Benutzern, interne und externe URLs im **Alternativer ACS URL** Feld zu konfigurieren. Diese URLs können über das Symbol „URL hinzufügen“ neben dem Feld Assertion Consumer URL unter **Single Sign-On** > **SAML SSO** hinzugefügt werden.
Nachdem Sie ServiceDesk Plus als SP in Ihrem IdP konfiguriert haben, kehren Sie zur SAML-Konfigurationsseite in ServiceDesk Plus zurück und konfigurieren Sie die Details zum Identity Provider und zusätzliche Ansprüche wie unten beschrieben.
### Details zum Identity Provider
| Feldname | Beschreibung |
|---|---|
| Login-URL | Geben Sie die Anmelde-URL des IdP ein. |
| Logout-URL | Geben Sie die Abmelde-URL des IdP ein. Sie können dieses Feld überspringen, wenn Single Logout (SLO) nicht erforderlich ist. |
| Name ID Format | Wählen Sie das Name ID Format basierend auf Ihrer Anmeldepräferenz:
• Transient oder Persistent – Zum Anmelden mit Benutzernamen (muss mit der IdP-Konfiguration übereinstimmen).
• E-Mail-Adresse – Zum Anmelden mit Ihrer E-Mail-Adresse.
• Nicht angegeben – Zum Anmelden mit dem Benutzerprinzipalnamen (UPN), der im Active Directory-Konto konfiguriert ist. |
| Algorithmus | Wählen Sie den Algorithmus aus dem Dropdown-Menü. Dieser Algorithmus muss mit dem im IdP konfigurierten übereinstimmen. |
| Zertifikat | Laden Sie das IdP-Zertifikat hoch, indem Sie **Datei wählen** anklicken. |
### Zusätzliche Ansprüche
**Zusätzliche Attribute ermöglichen es, ein detailliertes Benutzerprofil für dynamische Benutzer zu erstellen, die sich über SAML anmelden. Sie können zusätzliche Attribute vom IdP importieren, wenn die dynamische Benutzererstellung aktiviert ist.**
Um zusätzliche Attribute zu importieren:
- Wählen Sie die Felder (Standard und benutzerdefiniert) aus, indem Sie die Kontrollkästchen daneben aktivieren.
- Klicken Sie abschließend auf das entsprechende Symbol.
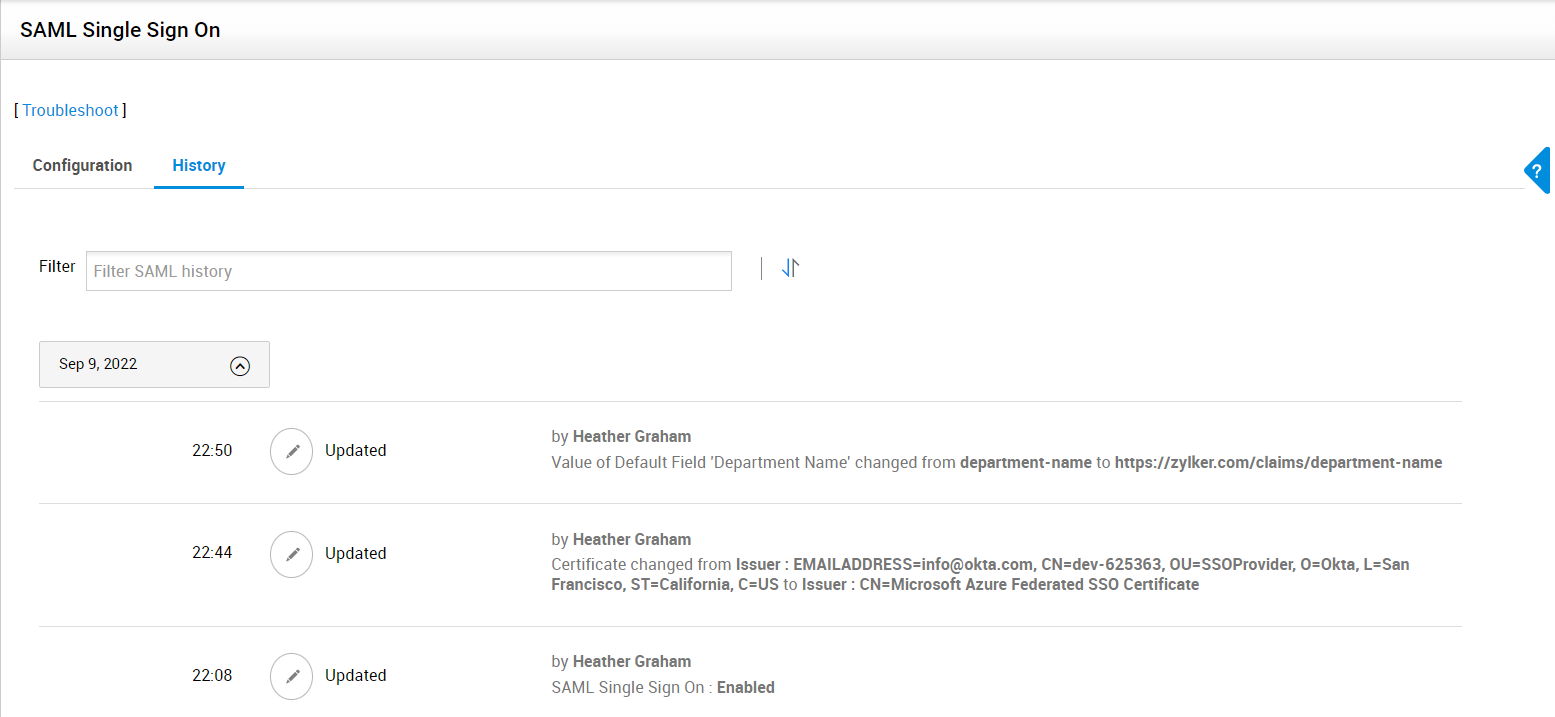
Die **Verlauf**-Registerkarte listet alle unter der **Konfigurationsreiter**-Registerkarte durchgeführten Aktivitäten auf. Sie können vordefinierte Filter verwenden, um die Aktivitäten zu einem bestimmten Attribut anzuzeigen.
## Anmeldung bei ServiceDesk Plus mit SAML
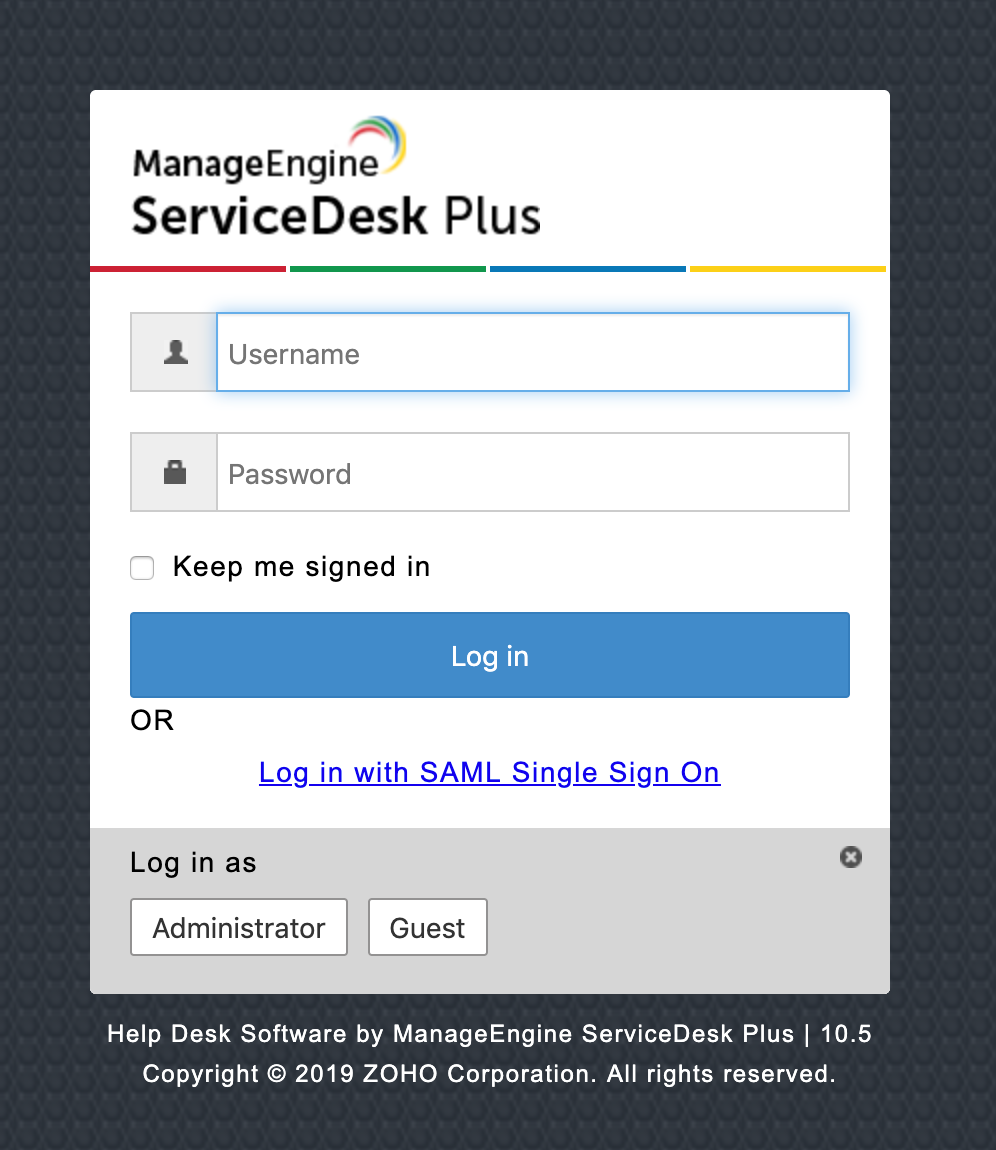
Die Anmeldeseite nach Aktivierung der SAML-Einmalanmeldung wird wie unten angezeigt.
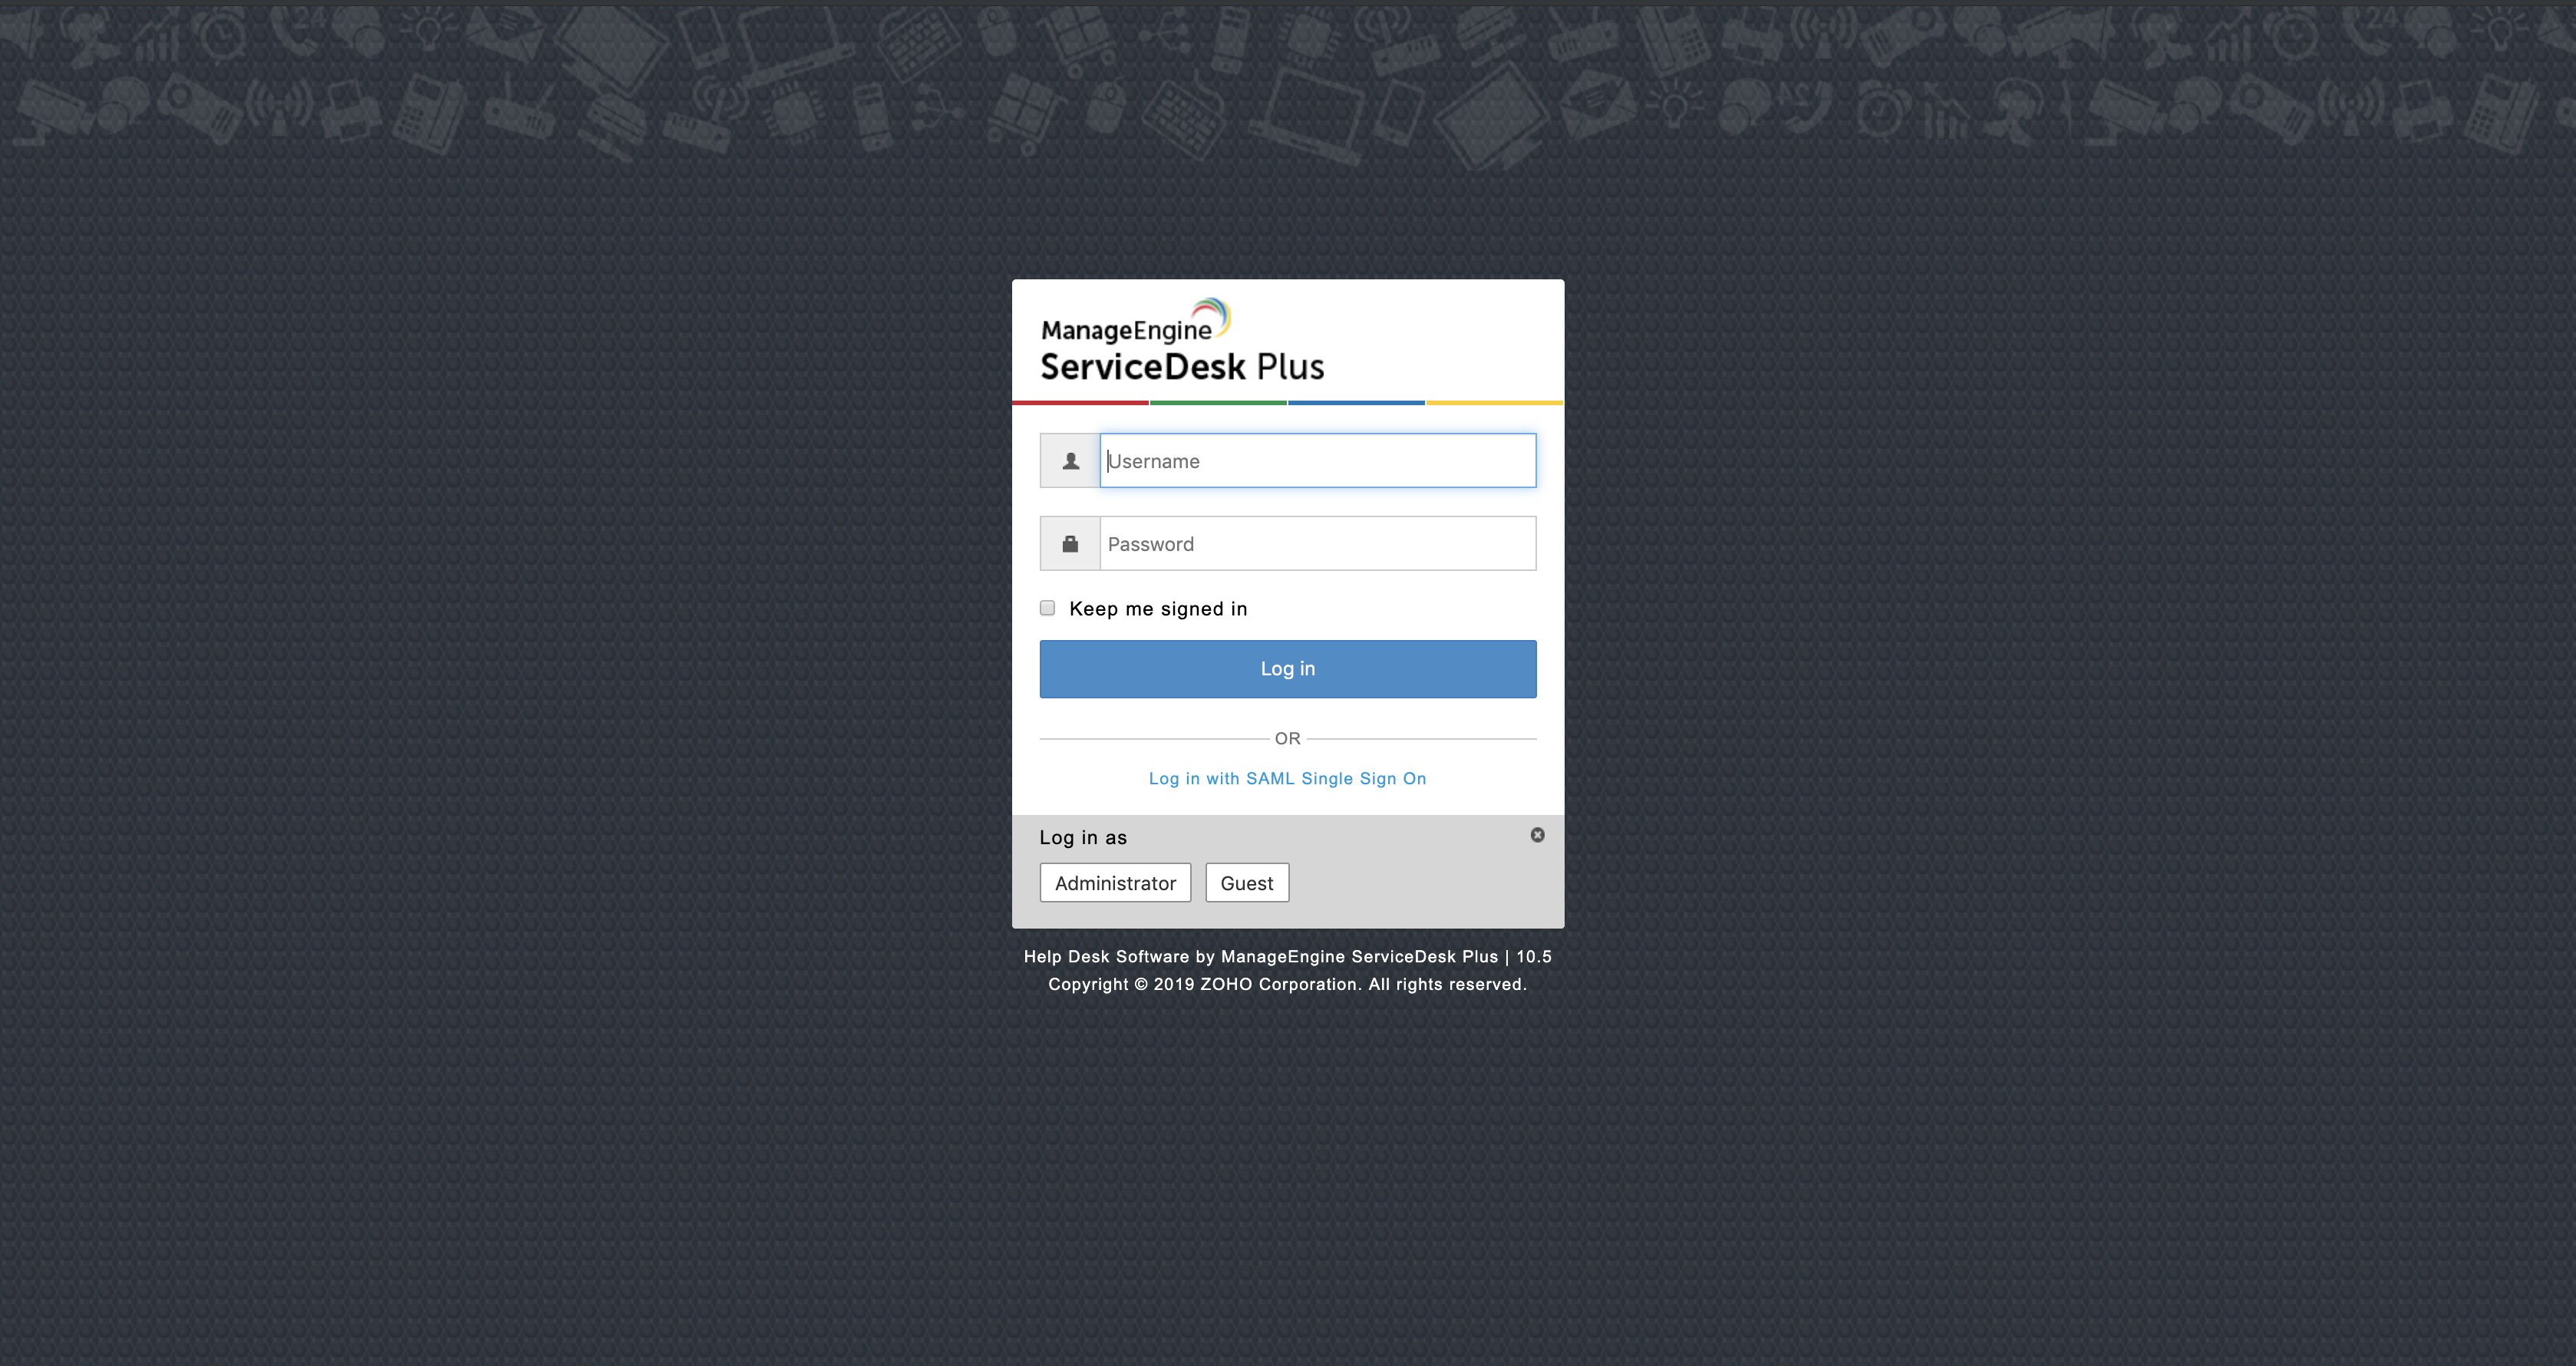
Benutzer können sich entweder mit der lokalen Authentifizierung (standardmäßig aktiviert) anmelden oder sich über SAML anmelden, indem sie auf den Link unter der Schaltfläche „Anmelden“ klicken.
Wenn die lokale Authentifizierung deaktiviert ist, wird die IdP-Anmeldeseite angezeigt.
Wenn der vom IdP generierte Anmeldename nicht mit dem Anmeldenamen eines Benutzers in ServiceDesk Plus übereinstimmt:
- Wenn die dynamische Benutzererstellung aktiviert ist, wird der Benutzer neu mit dem vom IdP generierten Anmeldenamen und dem in den Active Directory/LDAP-Einstellungen konfigurierten Passwort hinzugefügt.
- Wenn die dynamische Benutzererstellung deaktiviert ist, kann sich der Benutzer nicht bei ServiceDesk Plus anmelden.
## Abmelden mit SAML
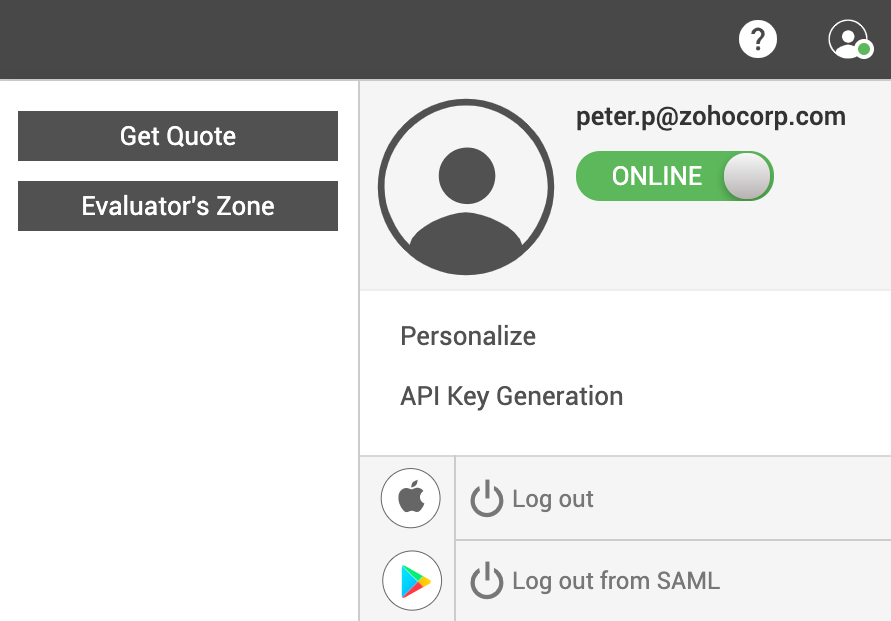
ServiceDesk Plus unterstützt den SAML Single Logout Service. Damit können Sie wählen, ob Sie sich nur von ServiceDesk Plus abmelden oder von allen mit dem IdP integrierten Diensten.
- Wenn Sie den SAML-Logout in Ihrer IdP-Domäne konfiguriert haben, werden Ihnen zwei Optionen angezeigt.
- **Abmelden** – um sich nur von der ServiceDesk Plus-Anwendung abzumelden.
- **Abmelden von SAML** – um sich von allen mit dem IdP integrierten Diensten abzumelden.
## Fehlerbehebung
| Fehlercode | Grund | Lösung |
|---|---|---|
| 4 | Die IdP-Zertifikatdatei wurde nicht korrekt hochgeladen. | Konfigurieren Sie die IdP-Daten neu. |
| 8 | Keine SAML-Antwort vom IdP empfangen. | ServiceDesk Plus unterstützt nur die POST-Bindungsmethode. Stellen Sie sicher, dass der IdP die POST-Bindungsmethode verwendet. |
| 10 | Fehler bei der Validierung der Logout-Antwort des IdP. | Siehe Fehler 42, 44, 50, 4 und 36. Kontaktieren Sie [servicedeskplus-support@manageengine.com](mailto:servicedeskplus-support@manageengine.com). |
| 21, 22, 23 | Der Status der IdP-Antwort ist Fehler. | Konfigurieren Sie die IdP-Daten neu, indem Sie den Anweisungen folgen, die [hier](#configuration) beschrieben sind. |
| 35 | Die IdP-Antwort ist nicht signiert. | Konfigurieren Sie die IdP-Einstellungen so, dass Assertions und Antworten signiert werden. |
| 36 | Unfähig, die IdP-Signatur in der SAML-Antwort zu überprüfen. | Laden Sie die korrekte IdP-Zertifikatdatei hoch. |
| 38 | Die SAML-Antwort enthält kein gültiges NameID-Format oder ist verschlüsselt. | Stellen Sie sicher, dass die SAMLResponse eines der unterstützten Formate enthält:
• urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified
• urn:oasis:names:tc:SAML:2.0:nameid-format:transient
• urn:oasis:names:tc:SAML:2.0:nameid-format:persistent
• urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress |
| 40 | Entity-IDs stimmen nicht überein. | Konfigurieren Sie die SP-Daten im IdP-Portal neu. |
| 42 | Ziel-URL stimmt nicht überein. | Konfigurieren Sie die SP-Daten neu. Bei Proxy-Nutzung fügen Sie proxyName und proxyPort in server.xml hinzu. |
| 44 | Issuer-Feld ist leer. | Kontaktieren Sie [servicedeskplus-support@manageengine.com](mailto:servicedeskplus-support@manageengine.com). |
| 46, 47, 51 | Zeitstempel stimmt nicht. | Stellen Sie die richtige Zeit und Zeitzone auf dem Server ein. |
| 48 | Assertion Encryption wird nicht unterstützt. | Ändern Sie im IdP auf Assertion Sign. |
| 49 | Issuer-Name fehlt. | Konfigurieren Sie SP und IdP neu oder kontaktieren Sie den Support. |
| 50 | Assertion nicht für vorgesehenen Benutzer. | Melden Sie sich erneut mit SAML an. |
| 52 (ServiceDesk Plus) | Benutzer nicht verknüpft und dynamische Erstellung deaktiviert. | Benutzer manuell erstellen oder NameID-Attribut anpassen. |
| 53 | Ausnahmefehler beim Erstellen des Benutzerkontos. | Kontaktieren Sie [servicedeskplus-support@manageengine.com](mailto:servicedeskplus-support@manageengine.com). |
| 54 | Maximale Länge überschritten. | Entfernen Sie ungenutzte zusätzliche Attribute. |
| 60 | Benutzer nicht gefunden (E-Mail-basierte Anmeldung). | Benutzer erstellen oder E-Mail-Adresse anpassen. |
| 61 | Anmeldung für Benutzer deaktiviert. | Anmeldung aktivieren. |
| 62 | Mehrere Benutzer mit derselben Anmelde-E-Mail-ID. | Stellen Sie sicher, dass die E-Mail-Adresse nur einem Benutzer zugeordnet ist. |
## FAQ
### 1. Warum werde ich trotz gültiger Anmeldedaten als neuer Benutzer hinzugefügt?
Der IdP liefert einen Anmeldenamen basierend auf dem konfigurierten NameID-Attribut. Wenn dieser nicht mit dem Anmeldenamen in ServiceDesk Plus übereinstimmt:
- Bei aktivierter dynamischer Benutzererstellung wird ein neuer Benutzer erstellt.
- Bei deaktivierter Funktion wird die Anmeldung verweigert.
Konfigurieren Sie das korrekte NameID-Attribut im IdP.
### 2. Warum werde ich als separater Benutzer hinzugefügt, obwohl der korrekte Anmeldename zurückgegeben wird?
Wenn der Benutzer zu einer Domäne gehört, sollte der IdP den Domänennamen mit zurückgeben (z. B. `Zylker\peter`). Andernfalls wird ein neuer Benutzer erstellt.
### 3. Wie behebe ich Ausrichtungsprobleme auf der Anmeldeseite?
- Gehen Sie zu **Admin** >> **Self-Service-Portal-Einstellungen**.
- Klicken Sie unter „Login Page customization“ auf **Jetzt anpassen**.
- Fügen Sie im HTML-Editor die folgenden Klassen hinzu:
```css
.sign-line{
text-align: center;
display: block;
border-bottom: 1px solid #ccc;
margin: 10px 0;
}
.or-ctr{
background: #fff;
position: relative;
top: 8px;
padding: 0 4px;
font-size: 12px;
color: #666;
}
.sign-saml{
color: #009adb;
text-decoration: none;
}
```
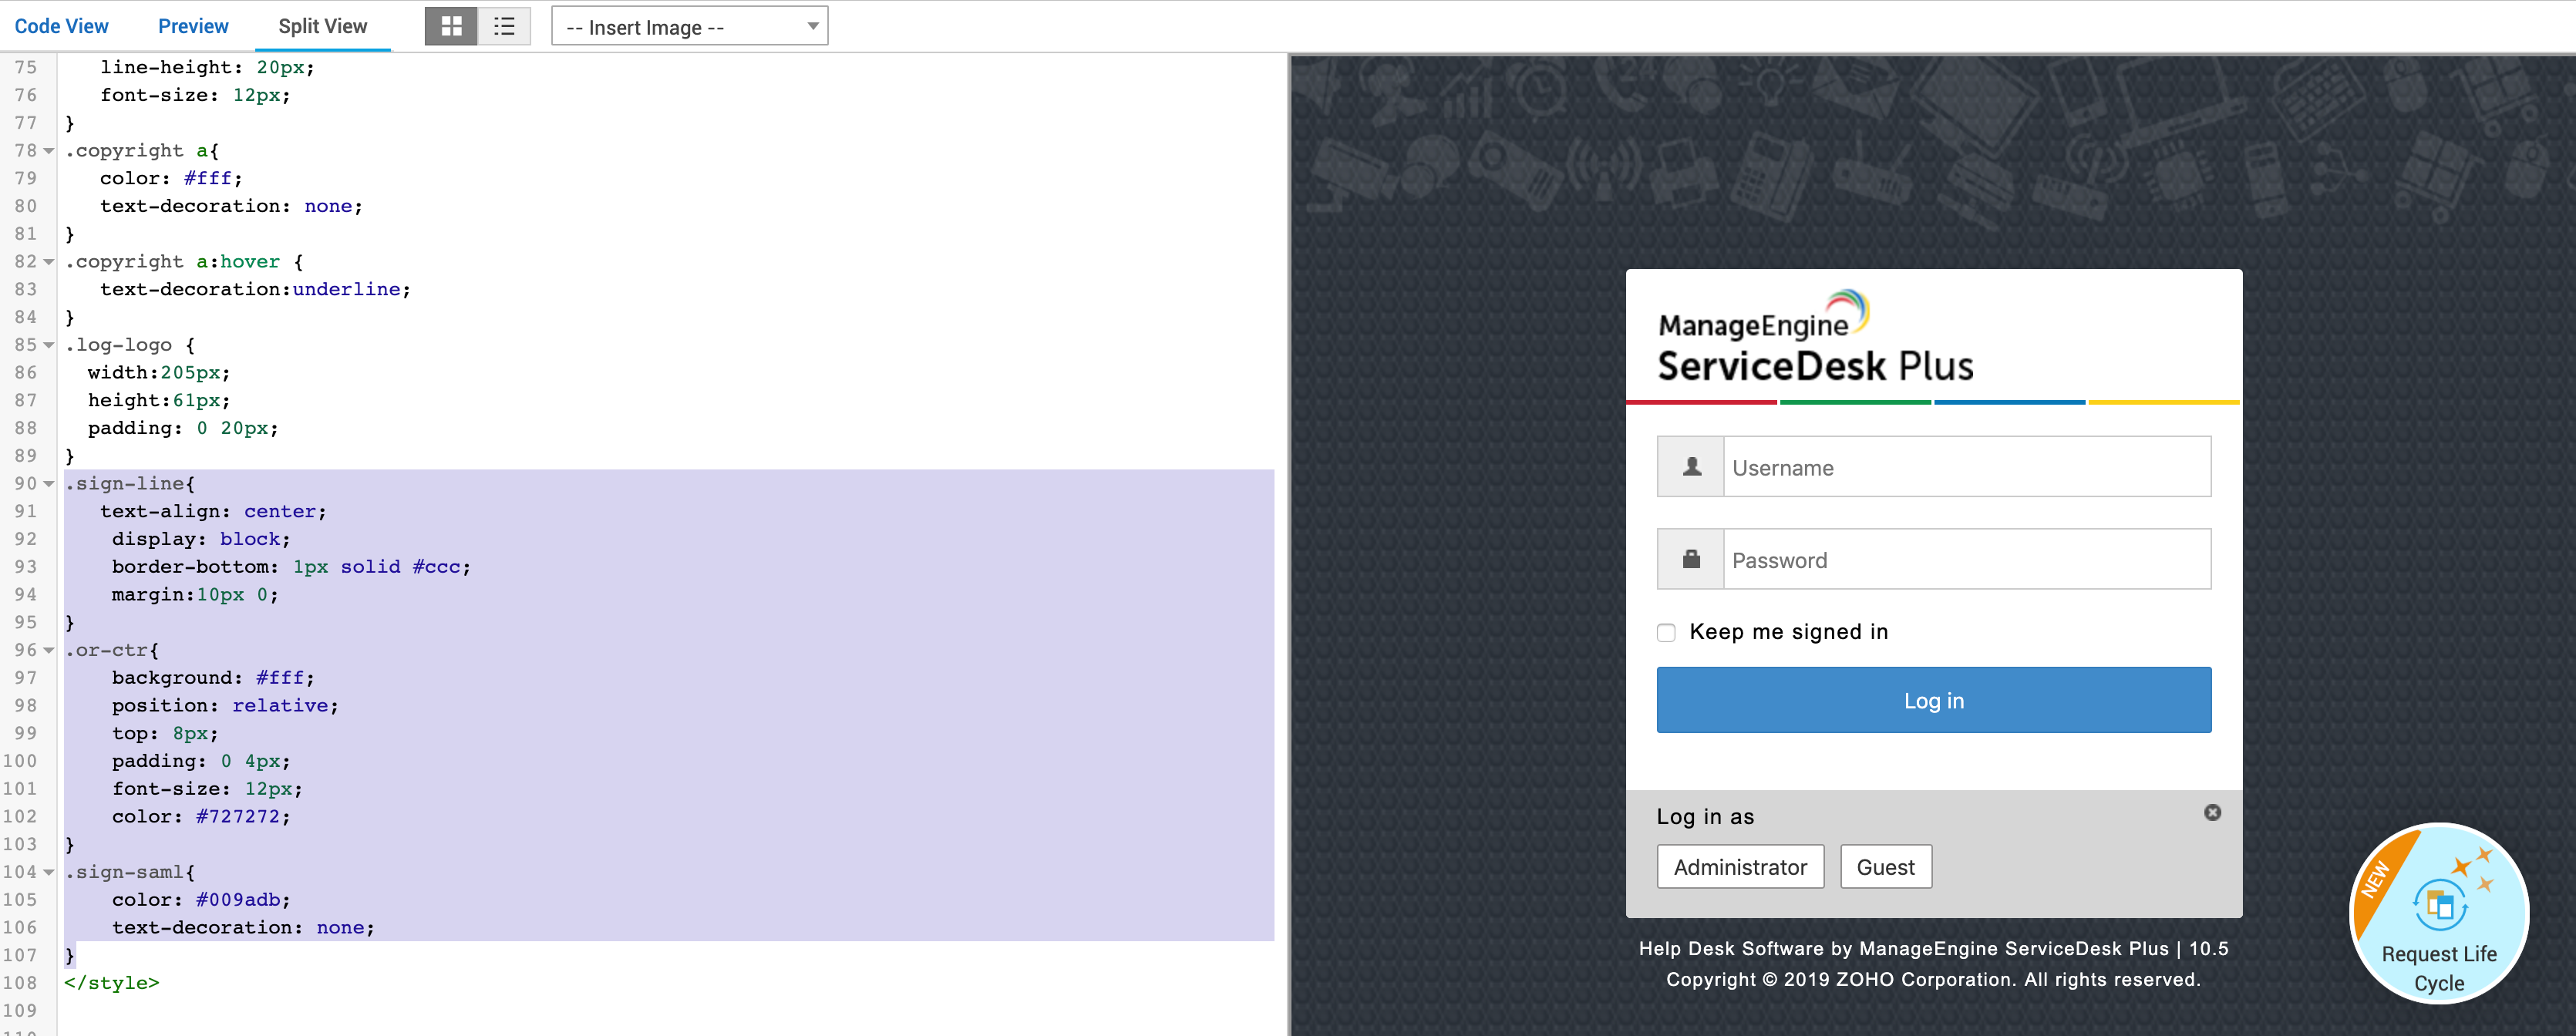
- Klicken Sie auf **Speichern** und überprüfen Sie die Ausrichtung.