# Logre fácilmente el cumplimiento de la GLBA con EventLog Analyzer
Garantice la privacidad de los datos financieros y proteja los datos confidenciales de accesos no autorizados.
La ley GLBA (Ley Gramm-Leach-Bliley) exige una protección estricta de la información personal no pública (NPI). EventLog Analyzer, con sus funciones de análisis y gestión de logs, ayuda a las instituciones financieras a cumplir los requisitos de la GLBA. Realiza un control meticuloso, audita y garantiza la seguridad de los datos de NPI. EventLog Analyzer es una completa herramienta de auditoría de GLBA con reglas de correlación predefinidas y plantillas de cumplimiento.
## Así es como EventLog Analyzer simplifica la gestión del cumplimiento de GLBA
### Monitoreo del inicio y cierre de sesión de usuarios
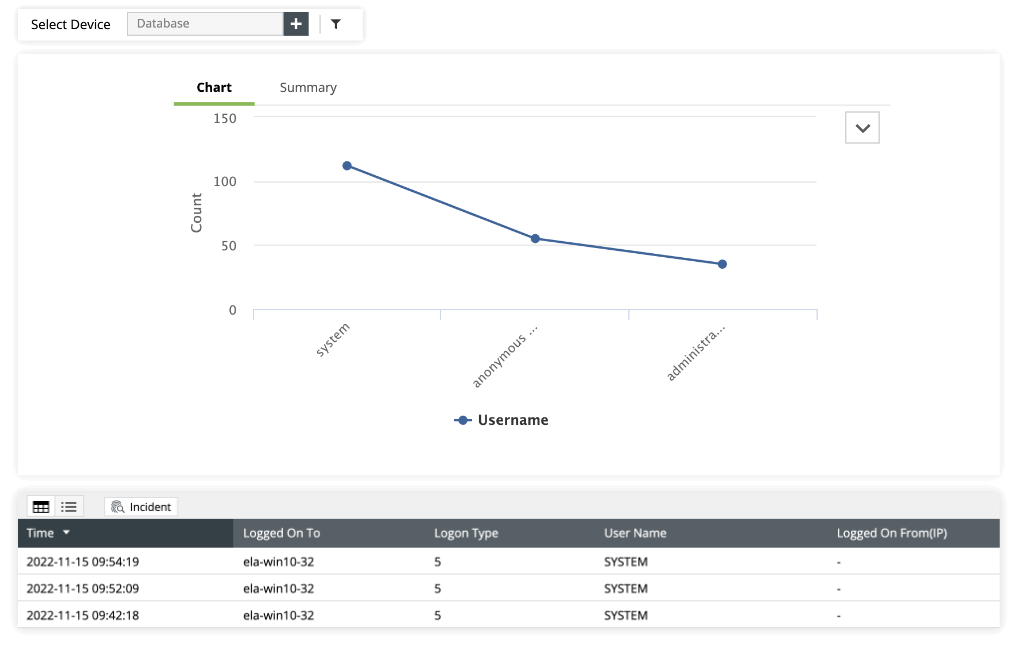
La GLBA enfatiza la necesidad de observar de cerca el acceso de los usuarios a los sistemas que contienen información confidencial, no solo para detectar las violaciones de la seguridad, sino para disuadir las actividades maliciosas. Considere EventLog Analyzer como una cámara de vigilancia que supervisa sus datos, ofreciendo notificaciones por correo electrónico/SMS en tiempo real para cualquier acceso no autorizado. EventLog Analyzer monitorea continuamente el sistema y proporciona informes detallados sobre los inicios y cierres de sesión de los usuarios. Esto incluye los intentos de inicio de sesión exitosos y fallidos, los nombres de usuario, el dispositivo utilizado, la hora y el motivo de estos eventos.
### Auditoría de usuarios privilegiados
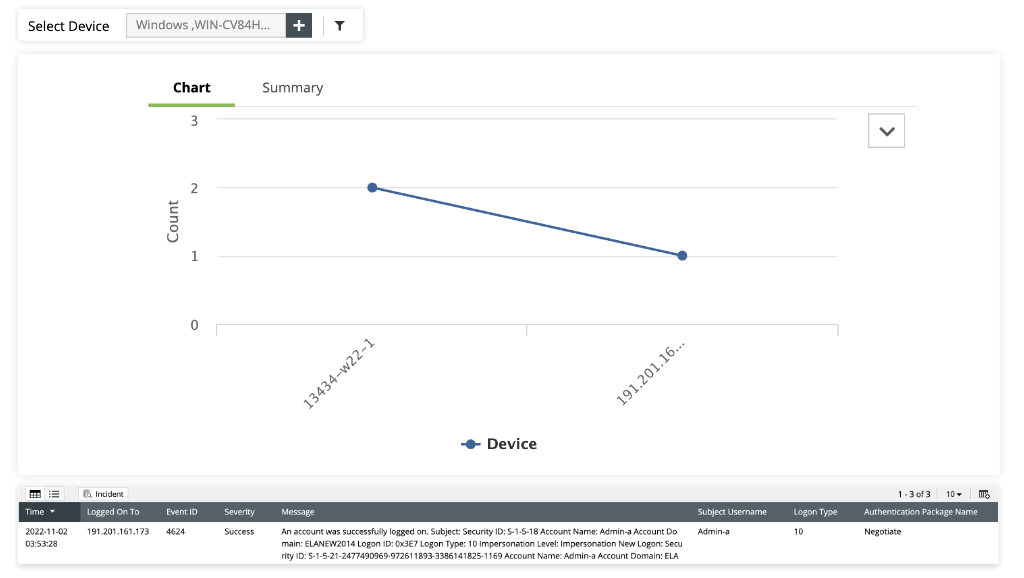
Las cuentas de usuarios privilegiados, que tienen acceso a servidores críticos y datos sensibles, plantean un reto de seguridad que podría ser catastrófico si se viera comprometido. EventLog Analyzer destaca en la auditoría de estas actividades privilegiadas, ofreciendo informes esclarecedores e intuitivos que señalan patrones de acceso inusuales. Ayuda a identificar el abuso de privilegios y las investigaciones forenses, alineándose con las estrictas disposiciones de seguridad de datos de la GLBA. Al [monitorear y auditar efectivamente a los usuarios privilegiados](https://download.manageengine.com/products/eventlog/eventloganalyzer-puma-solution-brief.pdf?glba-compliance-reports), EventLog Analyzer contribuye a una sólida protección de los datos NPI, manteniendo a su organización conforme y segura.
### Monitoreo de la actividad de la base de datos
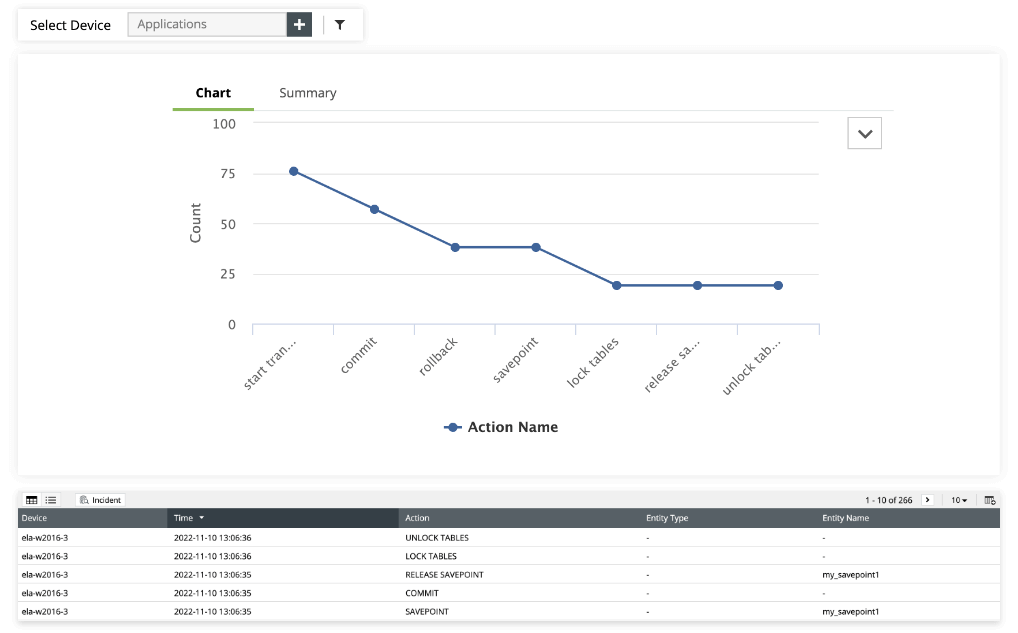
EventLog Analyzer ofrece [monitoreo de bases de datos](https://www.manageengine.com/latam/eventlog/auditoria-de-bases-de-datos.html) a través de plataformas como [Microsoft SQL](https://www.manageengine.com/latam/eventlog/herramienta-de-auditoria-de-logs-de-microsoft-sql.html), MySQL, Oracle e IBM Db2, alineándose con la estricta Regla de Salvaguardas de la GLBA. Ofrece alertas en tiempo real sobre cambios en el lenguaje de definición de datos (DDL)/lenguaje de manipulación de datos (DML) y posibles ataques a bases de datos como [inyecciones SQL](https://www.manageengine.com/latam/eventlog/mitigacion-de-ataques-de-inyeccion-sql.html) o DDoS.
Gracias a su potente motor de correlación, EventLog Analyzer detecta las amenazas externas correlacionando la actividad de la red y de la base de datos para reducir las posibles falsas alarmas. EventLog Analyzer cifra y comprime los archivos de log mientras los almacena para reforzar la seguridad y el cumplimiento de la base de datos.
### Análisis forense de logs
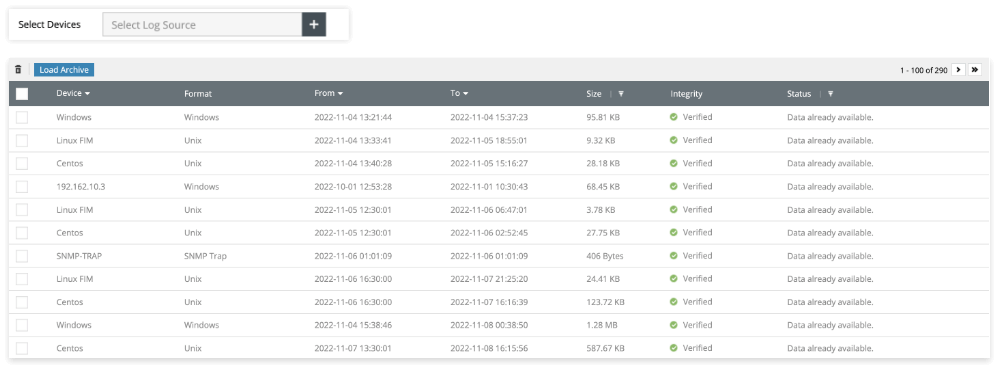
EventLog Analyzer simplifica el [análisis forense de logs](https://www.manageengine.com/latam/eventlog/log-forensics.html) recopilando, buscando, correlacionando y analizando logs de todas las fuentes de logs de red como routers, switches, firewalls y servidores. Estos logs tienen un valor incalculable para reconstruir la escena del crimen de una violación de la seguridad. EventLog Analyzer garantiza que estos logs sean a prueba de manipulaciones y accesibles para un análisis forense preciso. Con funciones como los informes forenses instantáneos, la [correlación de incidentes sospechosos](https://www.manageengine.com/latam/eventlog/patrones-de-ataques-con-correlacion-de-logs-de-eventos.html) y el rápido análisis de la causa raíz, transforma los tediosos esfuerzos manuales en un proceso eficiente e intuitivo.
## Soluciones relacionadas ofrecidas por EventLog Analyzer
### Monitoreo de dispositivos de red
Monitoree los dispositivos perimetrales de la red y prevenga proactivamente las intrusiones. EventLog Analyzer es compatible con un amplio conjunto de fuentes de log, incluidos firewalls, switches, routers, IDS e IPS.
[Más información](https://www.manageengine.com/latam/eventlog/monitoreo-de-dispositivos-de-red.html)
### Auditoría del log de aplicaciones
Monitoree las bases de datos y los servidores web críticos para el negocio aprovechando la funcionalidad de auditoría de logs de aplicaciones para monitorear y brindar protección contra ataques maliciosos, robos de datos, cambios involuntarios de cuentas y más.
[Más información](https://www.manageengine.com/latam/eventlog/herramienta-de-monitoreo-analisis-e-informes-de-logs.html)
### Alertas de infracción de cumplimiento
Reciba alertas basadas en criterios de cumplimiento predefinidos para las infracciones de la normativa de TI y garantice el cumplimiento de diversas normativas como GLBA, [PCI DSS](https://www.manageengine.com/latam/eventlog/informes-de-cumplimiento-pci.html), [SOX](https://www.manageengine.com/latam/eventlog/informes-de-cumplimiento-sox.html), [HIPAA](https://www.manageengine.com/latam/eventlog/informes-de-cumplimiento-hipaa.html), [GDPR](https://www.manageengine.com/latam/eventlog/reglamento-general-de-proteccion-de-datos-gdpr.html), etc.
[Más información](https://www.manageengine.com/latam/eventlog/threat-intelligence-solution.html)
### Inteligencia contra amenazas
Garantice la seguridad de la red con el completo módulo de inteligencia contra amenazas, que extrae información de las principales fuentes contra amenazas mundiales, como STIX,TAXII y AlienVault OTX.
[Más información](https://www.manageengine.com/products/eventlog/threat-intelligence-solution.html?glba-compliance-reports)
## 5 razones para elegir EventLog Analyzer para la gestión del cumplimiento de GLBA
### 1. Gestión integral de logs
Garantice una seguridad infalible de los datos financieros con EventLog Analyzer. Garantiza el cumplimiento de la GLBA mediante la recopilación y el almacenamiento seguros de logs a través de la recopilación de logs sin agentes y [basada en agentes](https://www.manageengine.com/latam/eventlog/recopilacion-de-logs-de-eventos-con-agente.html). Esto salvaguarda los datos financieros.
### 2. Seguridad e integridad de los datos
Garantice que sus NPI permanezcan intactos y que los datos permanezcan seguros con el almacenamiento de logs cifrados, con hash y con marca de tiempo.
### 3. Monitoreo de logs de infraestructura en la nube
Con el monitoreo de logs en la nube de EventLog Analyzer, garantice que todos los datos, incluso en las plataformas en la nube, estén seguros y se alinean perfectamente con los requisitos de cumplimiento.
### 4. Alertas y monitoreo en tiempo real
El sistema de alertas en tiempo real de EventLog Analyzer garantiza que cualquier actividad sospechosa se [señale inmediatamente](https://www.manageengine.com/latam/eventlog/alertas-y-notificaciones-sms-de-eventos-de-logs-en-tiempo-real.html), manteniendo sus operaciones en armonía con los estándares de la GLBA.
### 5. Análisis forense y correlación de eventos
Con EventLog Analyzer, rastree e investigue la causa raíz de los incidentes mediante funciones avanzadas de búsqueda, filtrado y correlación, y garantice el cumplimiento de la norma de salvaguardas de la GLBA.
## ¿Cómo cumple EventLog Analyzer los requisitos de la GLBA?
| Requisitos de la GLBA | ¿De qué se trata? | Informes predefinidos en EventLog Analyzer |
|---|---|---|
| Sección 314.4(b)(1) | Monitoreo de inicio de sesión: Procedimientos para monitorear los intentos de inicio de sesión y notificar las discrepancias. | - Informes del dispositivo de red sobre las actividades de inicio de sesión y de seguridad.
- Actividad fallida o no autorizada de AWS.
- Actividad de inicio de sesión de los usuarios de la nube. |
| Sección 314.4(c) | Respuesta y notificación: Identificar y responder a los incidentes de seguridad sospechosos o conocidos; mitigar, en la medida de lo posible, los efectos perjudiciales de los incidentes de seguridad conocidos por la entidad cubierta; y documentar los incidentes de seguridad y sus resultados. | - Informes de dispositivos de red, incluidas las actividades de inicio de sesión, ataques, configuración y seguridad.
- La actividad de AWS abarca las acciones de los usuarios, los eventos fallidos/no autorizados, los informes de configuración y los grupos de seguridad de la red.
- Informes relacionados con servicios específicos de AWS: Route 53, WAF, EC2 y Amazon ELB.
- Almacenamiento en la nube y actividades de la base de datos, incluida la actividad de almacenamiento y los informes de la base de datos.
- Informes de análisis del tráfico.
- Actividad de IAM.
- Actividad de inicio de sesión de los usuarios de la nube. |
| Sección 501B (1) | Garantizar la confidencialidad de la información financiera de los clientes. | - Eventos del sistema Windows.
- Actividad de IAM.
- Actividad de los usuarios de AWS, incluidos los eventos fallidos y no autorizados.
- Auditoría de cambios en los archivos.
- Informes de bases de datos. |
| Sección 501B (2) & (3) | Proteger contra las amenazas previstas para los registros de clientes. Proteger contra el acceso no autorizado a la información del cliente que podría tener un impacto sustancial en el cliente. | - Informes de inicio de sesión en Windows y Unix.
- Actividad de la sesión del servicio de terminal.
- Actividad de IAM.
- Actividad de los usuarios de AWS, incluidos los eventos fallidos y no autorizados.
- Actividad de inicio de sesión de los usuarios de la nube. |
## Soporte integrado para cumplimiento de TI
- [ISO 27001:2013](https://www.manageengine.com/latam/eventlog/auditoria-de-cumplimiento-iso-27001.html?ferpa-compliance-reports)
- [FERPA](https://www.manageengine.com/latam/eventlog/informes-de-cumplimiento-ferp.html?ferpa-compliance-reports)
- [FISMA](https://www.manageengine.com/latam/eventlog/informes-de-cumplimiento-fisma.html?ferpa-compliance-reports)
- [SOX](https://www.manageengine.com/latam/eventlog/informes-de-cumplimiento-sox.html?ferpa-compliance-reports)
- [HIPAA](https://www.manageengine.com/latam/eventlog/informes-de-cumplimiento-hipaa.html?ferpa-compliance-reports)
- [GLBA](https://www.manageengine.com/latam/eventlog/informes-de-cumplimiento-glba.html?ferpa-compliance-reports)
- [CCPA](https://www.manageengine.com/latam/eventlog/solucion-de-cumplimiento-ccpa.html?ferpa-compliance-reports)
- [NERC CIP](https://www.manageengine.com/latam/eventlog/informes-de-cumplimiento-nerc.html?ferpa-compliance-reports)
- [GDPR](https://www.manageengine.com/latam/eventlog/reglamento-general-de-proteccion-de-datos-gdpr.html?ferpa-compliance-reports)
- [ISLP](https://www.manageengine.com/latam/eventlog/informes-de-cumplimiento-de-proteccion-del-nivel-de-seguridad-de-la-informacion.html?ferpa-compliance-reports)
- [Cyber Essentials](https://www.manageengine.com/latam/eventlog/herramienta-de-auditoria-de-cyber-essentials.html?ferpa-compliance-reports)
- [GPG 13](https://www.manageengine.com/latam/eventlog/informes-de-auditoria-de-cumplimiento-gpg13.html?ferpa-compliance-reports)
- [PDPA](https://www.manageengine.com/latam/eventlog/solucion-de-cumplimiento-pdpa.html?ferpa-compliance-reports)
## Preguntas frecuentes
### ¿Qué es la GLBA?
En Estados Unidos, la Ley Gramm-Leach-Bliley (GLBA) regula la forma en que las instituciones financieras manejan y distribuyen la información personal no pública (NPI) perteneciente a los consumidores que utilizan los servicios financieros para sus necesidades personales. La GLBA exige a las instituciones financieras que mantengan la privacidad y seguridad de la NPI, abarcando una serie de entidades como bancos, prestamistas y asesores de inversión, independientemente de su tamaño.