Descubra los riesgos del firmwarecon Network Configuration Manager de gestión
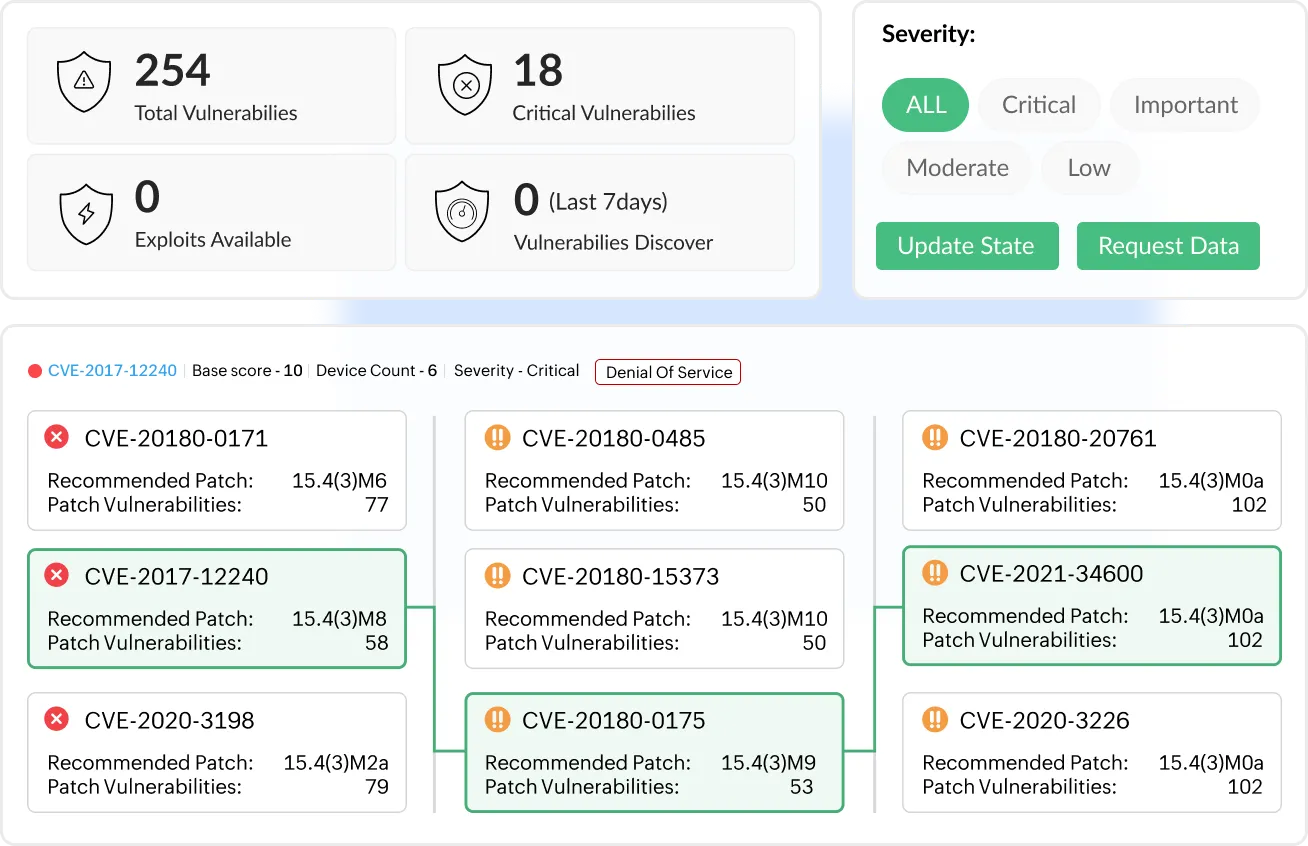
- Actualizaciones inmediatas sobre vulnerabilidades de firmware mediante la sincronización de la base de datos de vulnerabilidades.
- Identificadores CVE, puntuaciones base, niveles de gravedad, dispositivos afectados y versiones de firmware, todo en un mismo lugar.
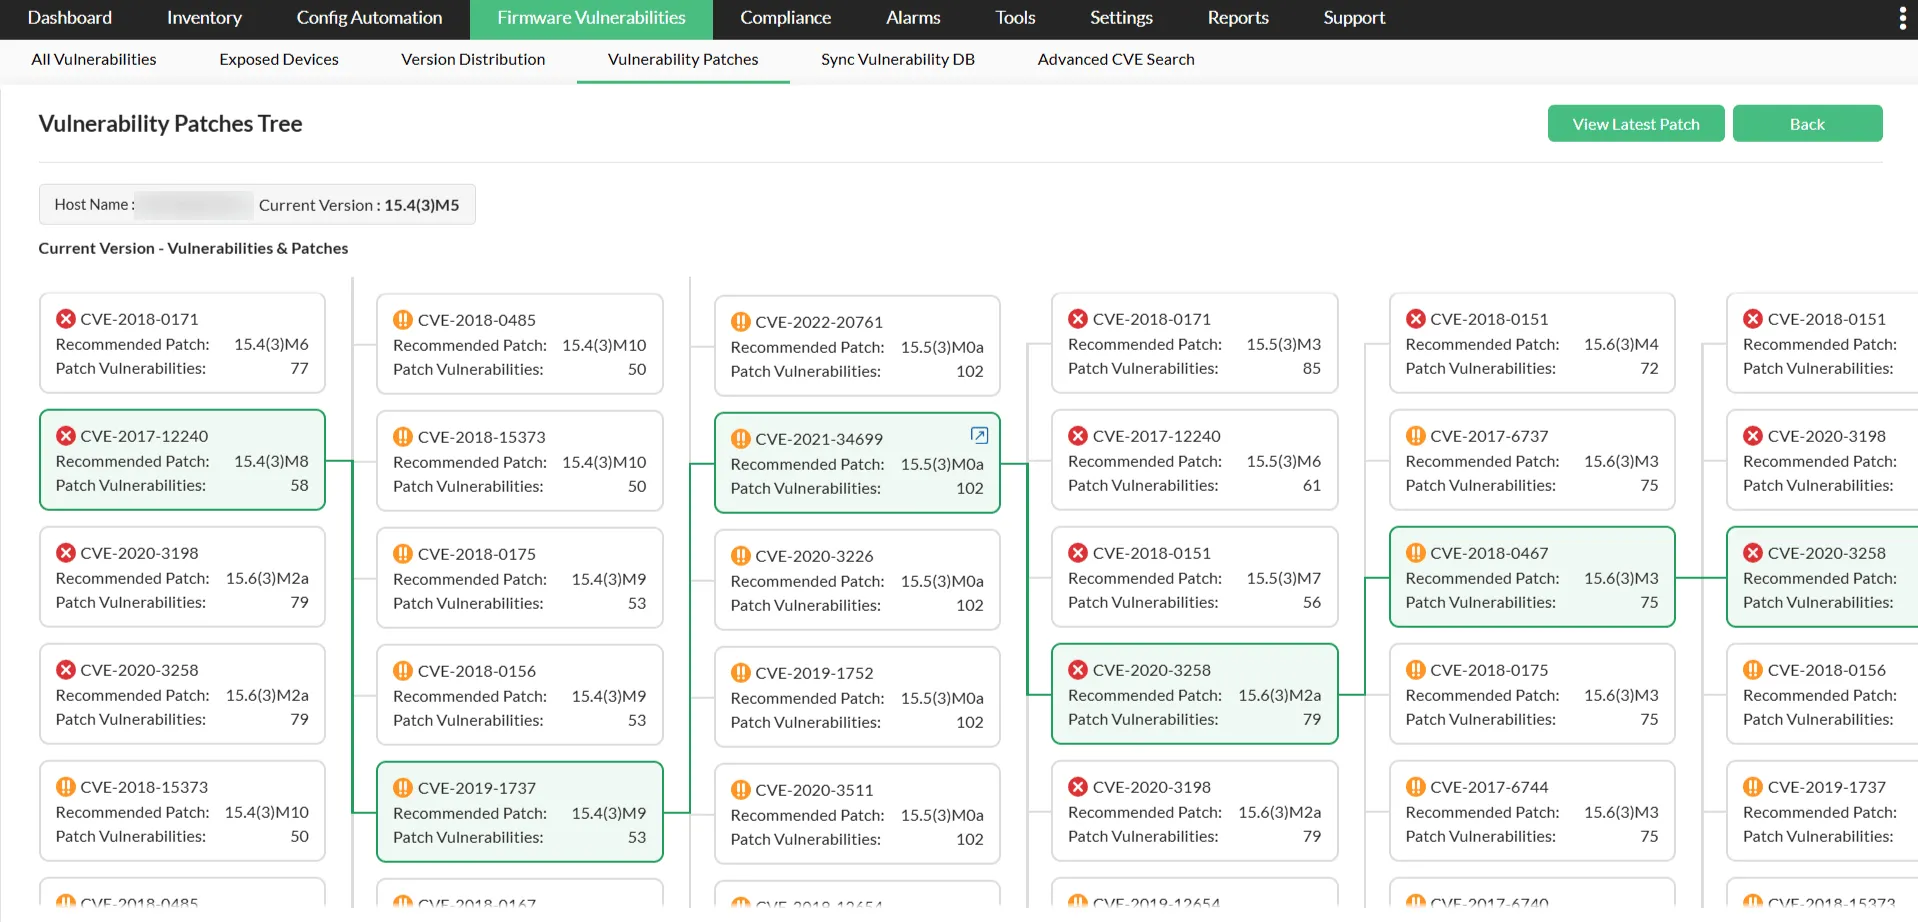
- Árboles de parches visuales que ayudan a los equipos a realizar un seguimiento de las correcciones de firmware sin pasar por alto ninguna actualización crítica.
Cuenta con la confianza de más de 15.000 clientes satisfechos en todo el mundo


Las preguntas clave en la gestión de vulnerabilidades de firmware
Las vulnerabilidades de firmware rara vez salen a la luz en el monitoreo diario. Se encuentran entre los sistemas operativos y las configuraciones, lo que significa que muchas redes ejecutan firmware vulnerable sin una visibilidad clara.
Antes de elegir un enfoque de corrección, los equipos necesitan primero obtener respuestas a algunas preguntas fundamentales:
- ¿Qué versiones de firmware se están ejecutando actualmente en routers, switches y firewalls?
- ¿Alguna de estas versiones está relacionada con vulnerabilidades conocidas?
- ¿Qué dispositivos requieren atención inmediata?
- ¿Se puede presentar esta información de forma clara durante las auditorías o las revisiones de seguridad?
Responder a estas preguntas pone de manifiesto un problema más profundo: el riesgo relacionado con el firmware no se limita a la visibilidad, sino que tiene que ver con mantener un control continuo sobre los dispositivos, las versiones y los cambios. Sin un enfoque estructurado, pronto surgen lagunas en el seguimiento, la corrección y la validación del firmware. Aquí es donde entra en juego ManageEngine Network Configuration Manager.
Cómo aborda Network Configuration Manager las vulnerabilidades del firmware de gestión
Inventario centralizado del firmware en todos los dispositivos de red
Mantenga un inventario de firmware preciso y en tiempo real
Detecta automáticamente los dispositivos y realiza un seguimiento del firmware en ejecución durante las copias de seguridad y los cambios, lo que garantiza que el inventario se mantenga actualizado tras las actualizaciones, las reversiones y las sustituciones.
Identifica riesgos y desviaciones al instante
Localiza dispositivos por versión de firmware, detecta actualizaciones pendientes o cambios no autorizados e identifica dispositivos que no cumplen con los estándares aprobados.
Habilite la corrección específica con todo el contexto
Asigne las vulnerabilidades directamente a los dispositivos afectados y confirme que las actualizaciones se han completado en todas las sedes sin necesidad de verificaciones manuales ni grandes esfuerzos de mantenimiento.
Detección de firmware en tiempo real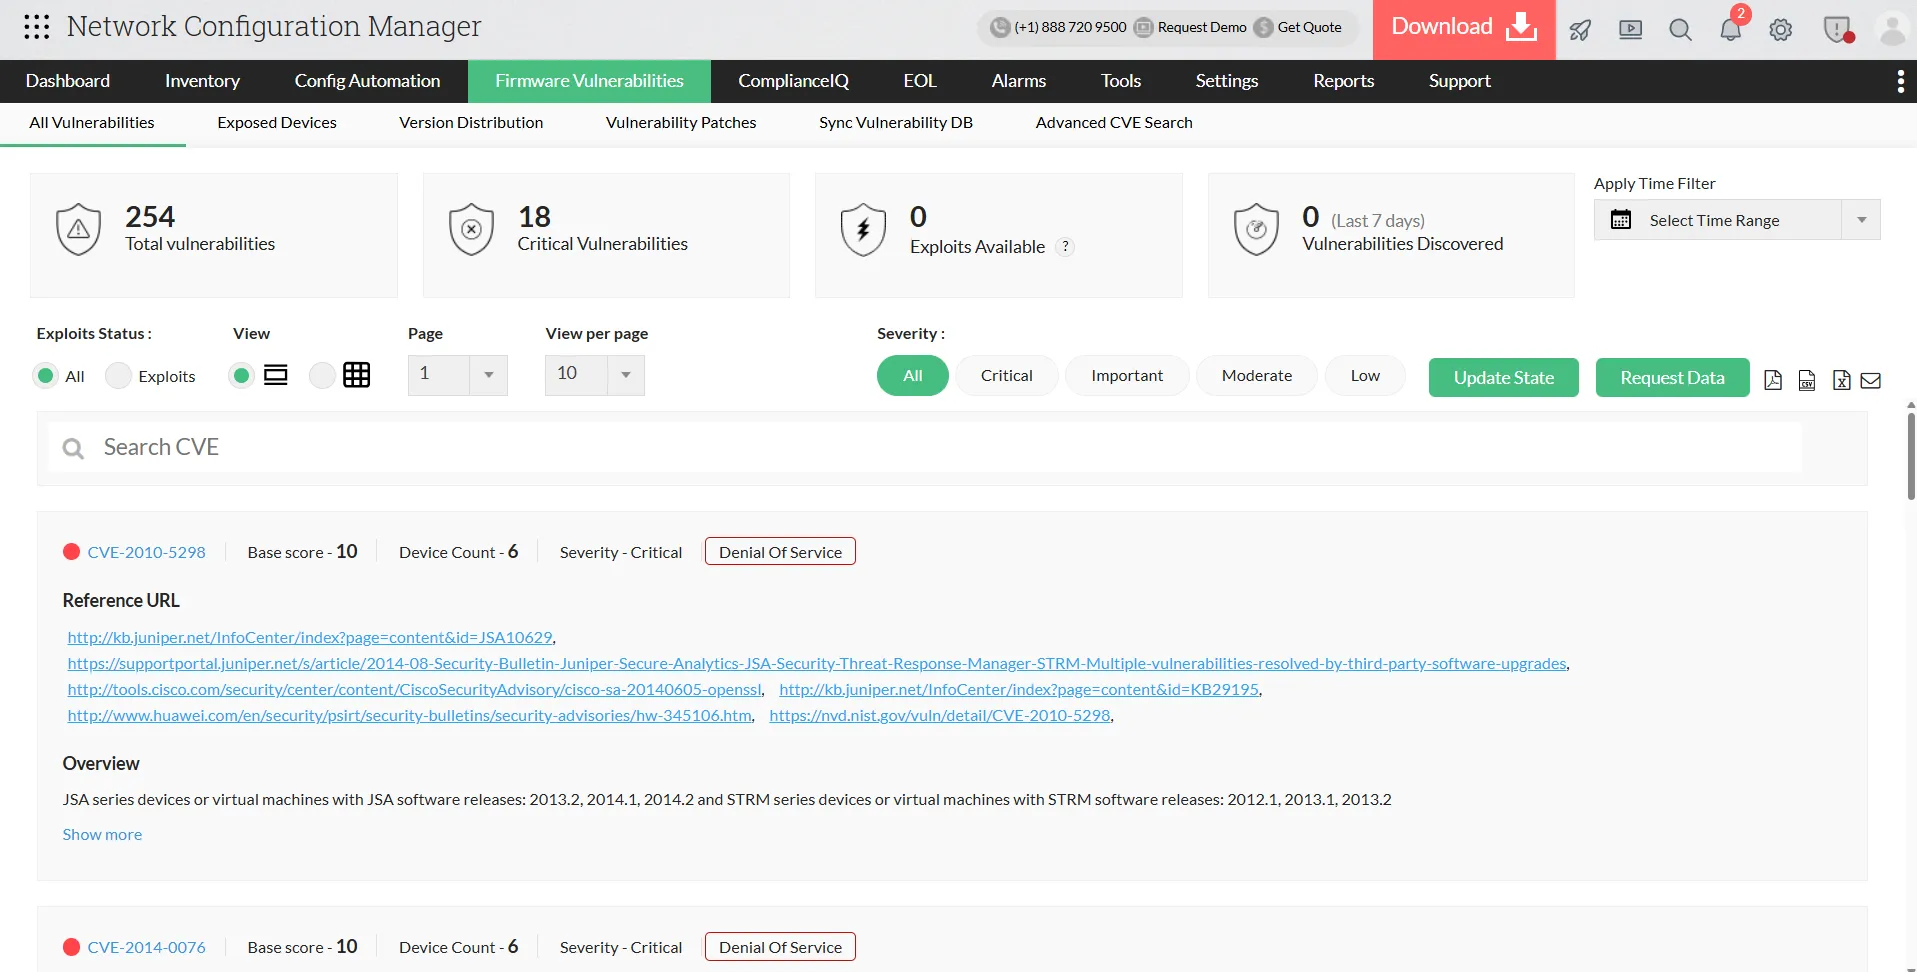
Identifica el firmware vulnerable en cuanto aparece
Realiza un mapeo continuo del firmware a las vulnerabilidades
Correlaciona el firmware de cada dispositivo con la información sobre vulnerabilidades y señala automáticamente los dispositivos afectados cuando se publiquen nuevas CVE.
Gane visibilidad completa de los riesgos a nivel de dispositivo
Consulta las vulnerabilidades que afectan al firmware, su gravedad, la disponibilidad de exploits, la exposición total y detecta los dispositivos introducidos o reintroducidos que presentan riesgos.
Active el seguimiento continuo de la exposición en tiempo real
Detecta vulnerabilidades basándose en el estado actual de los dispositivos, en lugar de análisis periódicos, lo que garantiza un monitoreo continuo en toda la red.
Descarga un ebook gratuito para la gestión del firmwarePriorice la corrección en función del impacto real en la red
Priorice las vulnerabilidades en función del impacto real
El gestor de configuración de red agrupa las vulnerabilidades de todos los dispositivos, lo que ayuda a los equipos a identificar qué problemas requieren atención inmediata, en lugar de revisar los dispositivos uno por uno.
Evalúa la exposición con todo el contexto
Evalúa la gravedad, la explotabilidad, el número de dispositivos afectados, las versiones de firmware que suponen un riesgo y dónde se concentra la exposición en la red.
Centrar las medidas correctivas donde más importa
Comience la corrección por las vulnerabilidades que afectan a la mayor parte de la red, evitando que los problemas de bajo impacto consuman las ventanas de mantenimiento.
Aprende a corregir las vulnerabilidades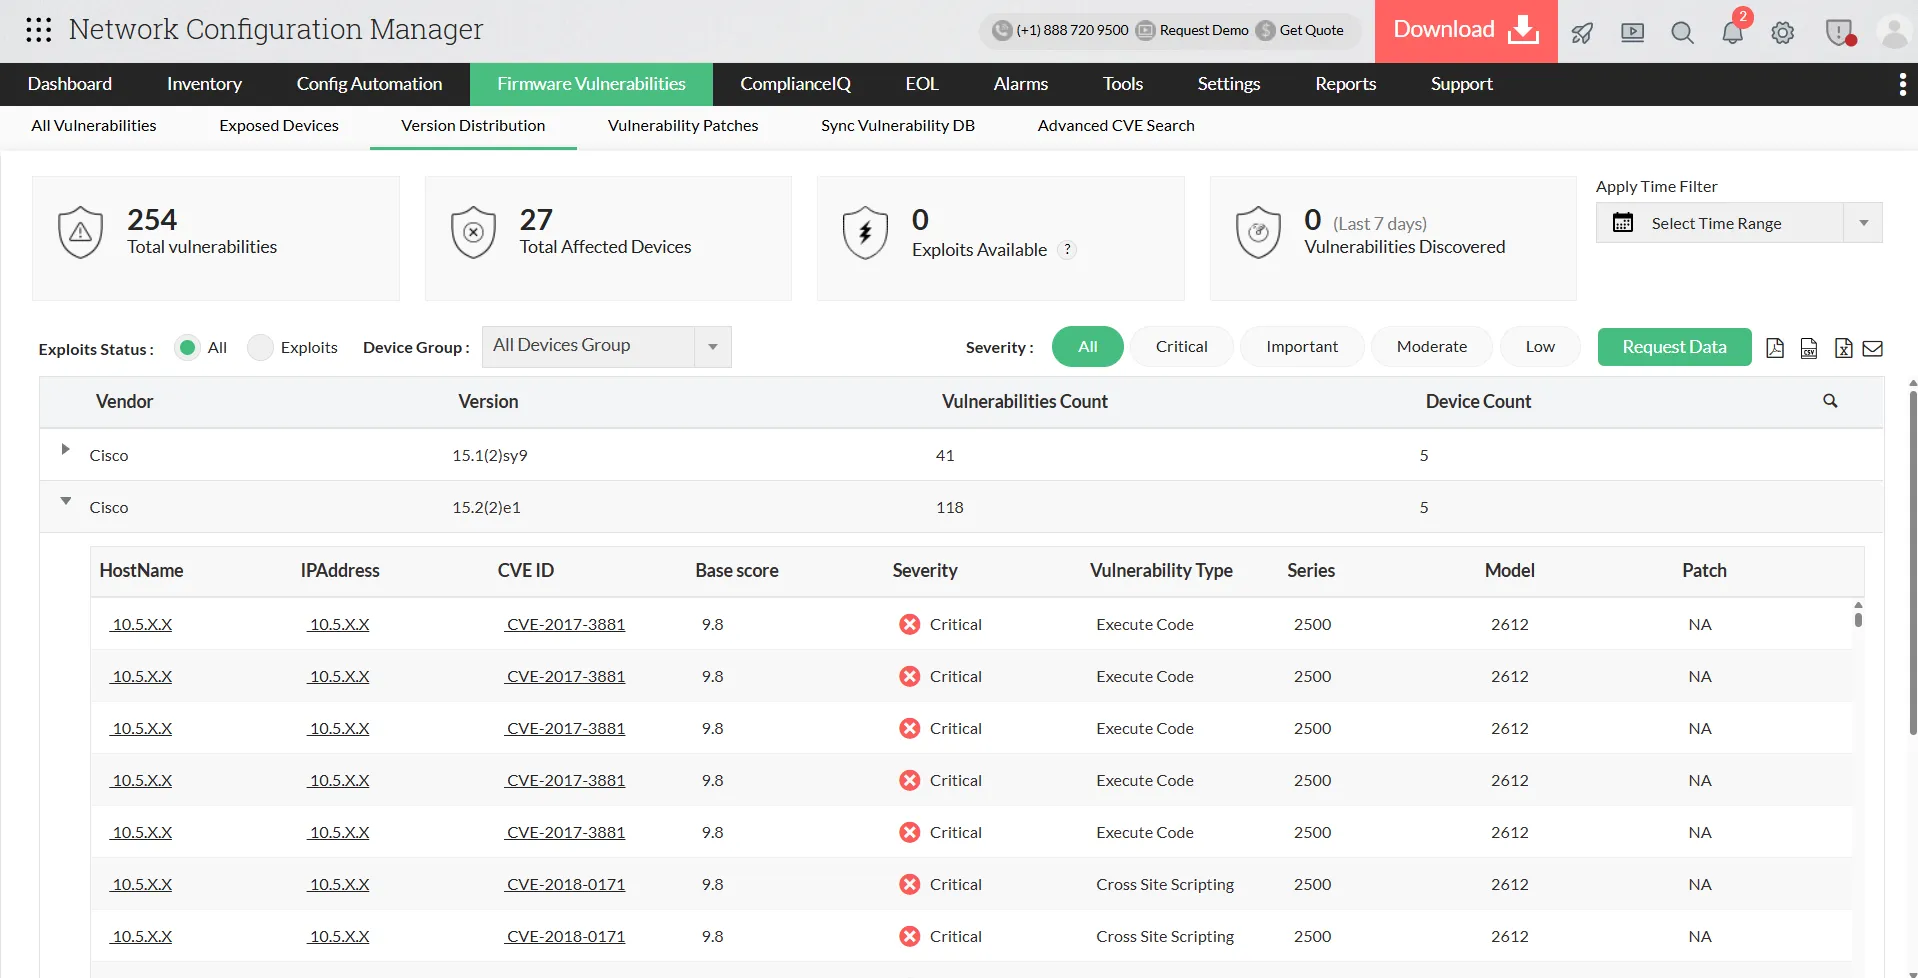
Solucione las vulnerabilidades del firmware mediante una implementación controlada de parches
Planifica las actualizaciones de firmware con una visibilidad clara de su impacto
La plataforma identifica las versiones de firmware objetivo y muestra cuántas vulnerabilidades resuelve cada actualización, lo que permite realizar actualizaciones controladas y por fases, en lugar de cambios en toda la red.
Realiza las actualizaciones de forma controlada y flexible
Selecciona rutas de actualización, programa ventanas de mantenimiento e implementa actualizaciones por grupo de dispositivos o ubicación para minimizar las interrupciones.
Valida, realiza un seguimiento y revierte los cambios de forma segura
Verifique los dispositivos tras la actualización, audite cada cambio de firmware y revierta los cambios cuando sea necesario para garantizar una corrección estable y sin interrupciones.
Descubre cómo corregir el firmwareDemuestre la corrección del firmware y el cumplimiento normativo con un historial verificable
Mantiene un registro completo del ciclo de vida de las vulnerabilidades
Network Configuration Manager realiza un seguimiento continuo de la exposición del firmware y de las medidas correctivas, registrando todo el ciclo de vida, desde la detección hasta la resolución.
Muestra las medidas correctivas con informes detallados
Muestra qué dispositivos eran vulnerables, cuándo se aplicaron las correcciones, el estado actual de las actualizaciones de firmware y qué dispositivos siguen pendientes de actualización.
Proporcione pruebas defendibles y listas para auditorías
Acceda al historial de exposición por dispositivo y demuestre que las vulnerabilidades fueron gestionadas de forma activa, no solo identificadas.
Más información sobre los informes de firmware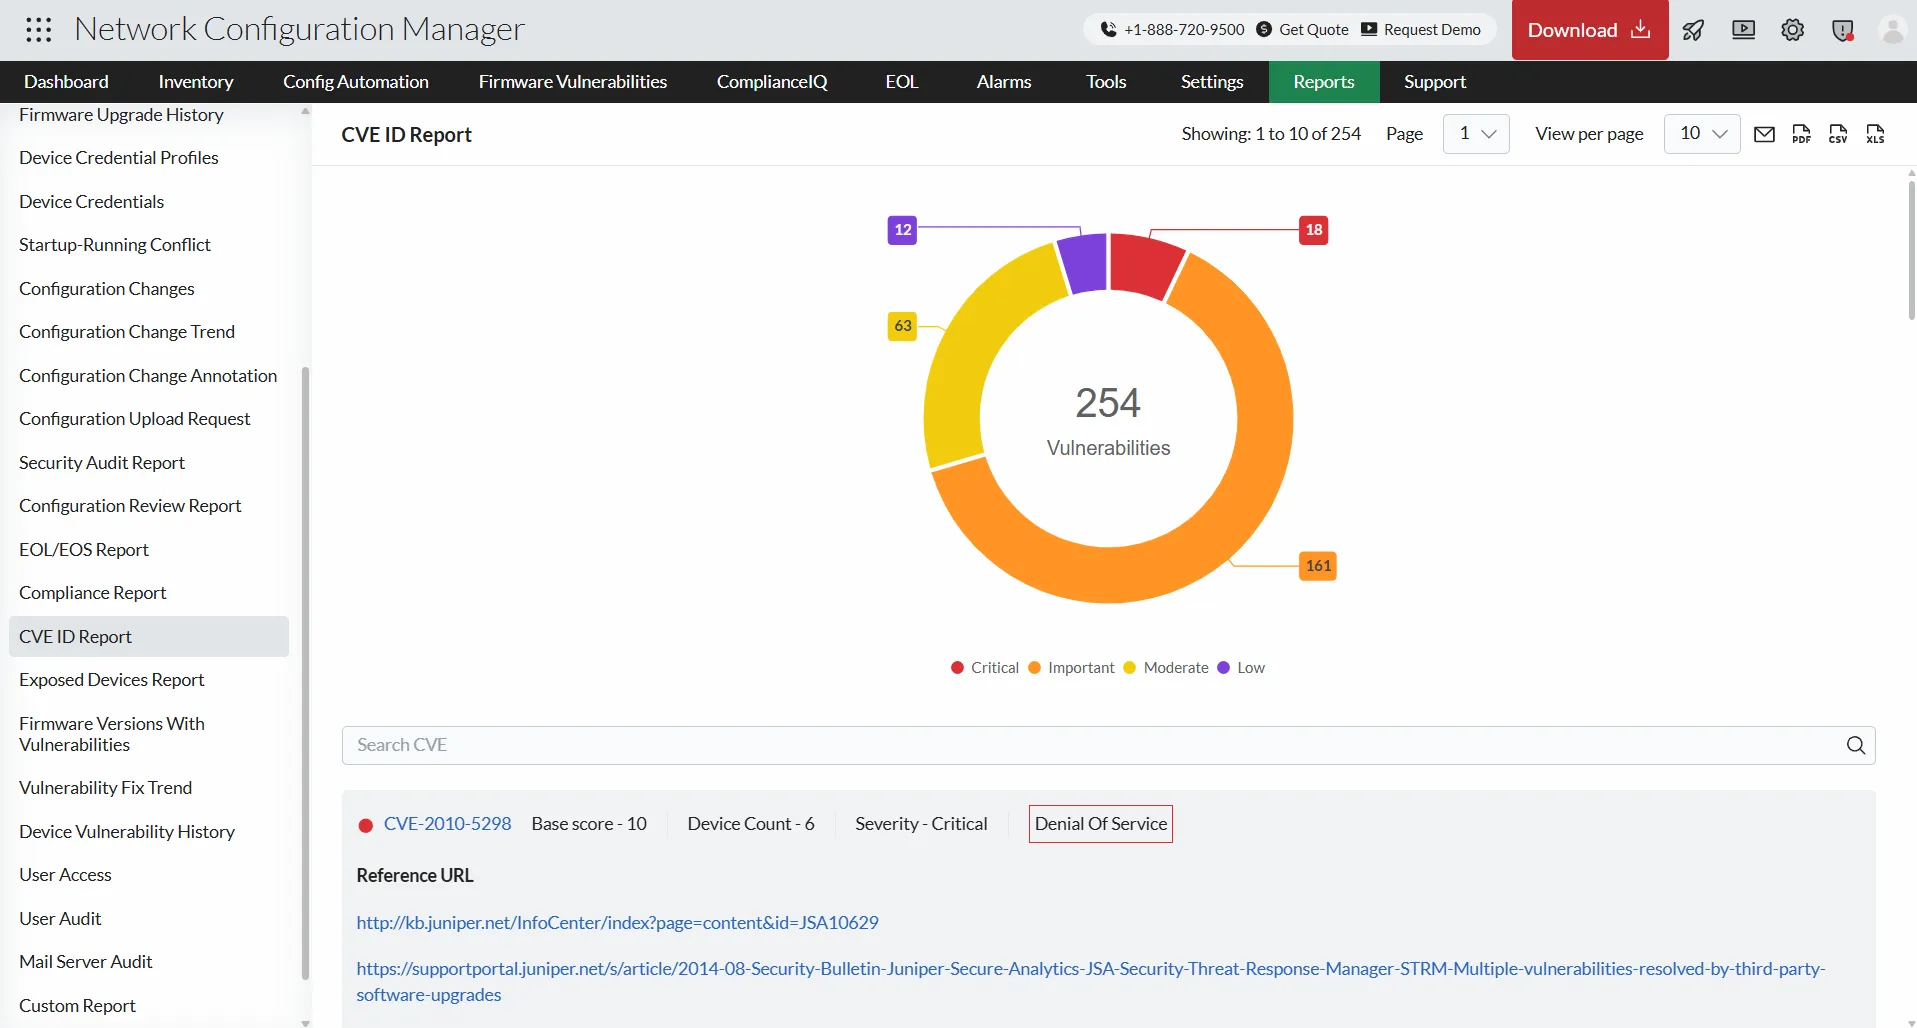
Cómo funciona la gestión de vulnerabilidades de firmware en Network Configuration Manager
Se revelan nuevas vulnerabilidades
Los fabricantes de dispositivos y las autoridades de la CVE publican avisos de seguridad sobre el firmware. La información sobre los riesgos cambia sin que se produzcan modificaciones en las condiciones de la red.
NCM sincroniza la base de datos de vulnerabilidades
Las últimas definiciones de vulnerabilidades del firmware se importan sin necesidad de interactuar con los dispositivos. La base de conocimientos se actualiza de forma silenciosa en segundo plano.
Se reevalúan las versiones de firmware
Todo el firmware de los dispositivos detectados se compara con la información actualizada. Los dispositivos que antes se consideraban seguros ahora pueden identificarse como expuestos.
El estado de exposición se actualiza automáticamente
Los dispositivos afectados, las cifras y el nivel de gravedad se actualizan en todos los dashboards e informes. La visibilidad de seguridad refleja inmediatamente la inteligencia más reciente.
Las medidas correctivas se guían
NCM identifica las versiones de firmware que resuelven la vulnerabilidad y ayuda a planificar las actualizaciones. Los administradores seleccionan la versión de destino y la ventana de mantenimiento.
Actualizaciones del estado de riesgo del dispositivo tras la actualización
Tras la actualización del firmware, los dispositivos se vuelven a comprobar automáticamente con la misma información de seguridad y se marcan como «sin riesgo» cuando ya no son vulnerables.
Las vulnerabilidades recién reveladas se detectan y se eliminan sin necesidad de verificación manual ni de escaneos repetidos.
Informes de vulnerabilidades de firmware en ManageEngine Network Configuration Manager
ManageEngine Network Configuration Manager presenta los datos sobre vulnerabilidades de red a través de informes específicos que ayudan a los equipos a comprender rápidamente el riesgo, la exposición y el estado de la corrección en todos los dispositivos.
Informe de identificadores CVE
El informe de identificadores CVE ofrece información detallada sobre las vulnerabilidades detectadas, incluyendo puntuaciones de gravedad, resúmenes, datos de referencia y plazos de actualización, lo que permite evaluar y priorizar los riesgos con mayor rapidez.
Informe de dispositivos expuestos
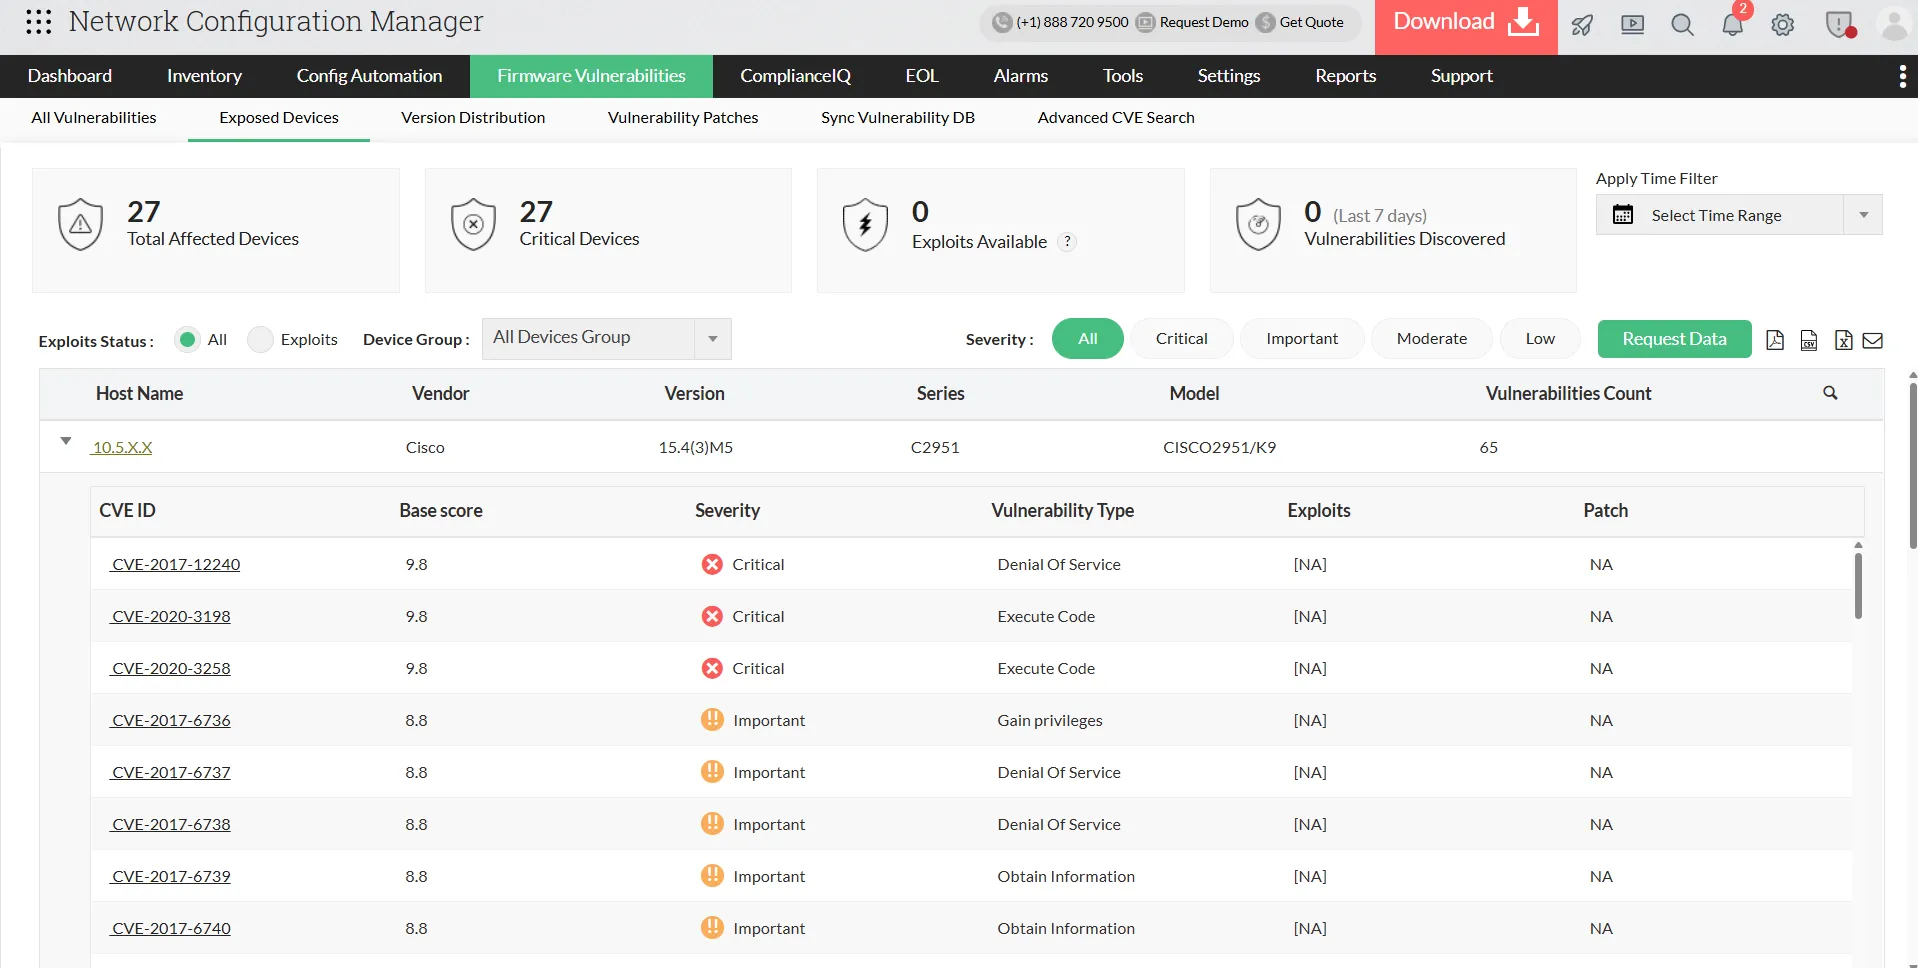
El informe de dispositivos expuestos muestra qué dispositivos de red se ven afectados actualmente por vulnerabilidades, junto con sus niveles de gravedad, lo que ayuda a los equipos a identificar y abordar en primer lugar los dispositivos de alto riesgo.
Informe sobre versiones de firmware con vulnerabilidades
El informe sobre versiones de firmware con vulnerabilidades destaca las versiones de firmware asociadas a vulnerabilidades conocidas y el número de incidencias vinculadas a cada versión, lo que proporciona soporte para tomar decisiones informadas a la hora de actualizar.
Informe de tendencias en la corrección de vulnerabilidades
El informe de tendencias de corrección de vulnerabilidades realiza un seguimiento de cómo se identifican y resuelven las vulnerabilidades a lo largo del tiempo, lo que ofrece a los equipos una visión clara del progreso de la corrección.
Informe de historial de vulnerabilidades de dispositivos
El informe de historial de vulnerabilidades de los dispositivos ofrece una visión histórica de las vulnerabilidades detectadas en los dispositivos, junto con detalles clave de los mismos, lo que ayuda a mantener la visibilidad, la rendición de cuentas y la preparación para auditorías.
Dónde surgen los riesgos relacionados con el firmware y cómo los mitiga Network Configuration Manager de ManageEngine
Actualización del firmware durante una interrupción del servicio
Caso práctico
Mantener la visibilidad sobre los cambios de firmware de emergencia
Escenario
Durante una interrupción del servicio, un ingeniero actualiza la versión del firmware del firewall para restablecer la conectividad. La red se recupera, pero el cambio de versión nunca se registra. Días más tarde, surgen problemas de estabilidad y el equipo no puede confirmar qué versión del firmware provocó ese comportamiento.
Cómo ayuda Network Configuration Manager en la gestión
El gestor de configuración de red registra automáticamente la versión anterior y nueva del firmware, junto con los detalles del dispositivo y la marca de tiempo.
Resultado
Los equipos identifican rápidamente el firmware concreto responsable y resuelven los problemas sin tener que recurrir a reversiones por ensayo y error.
El proveedor publica un aviso sobre una nueva vulnerabilidad de firmware
Caso de uso
Identificación rápida de la exposición del firmware
Escenario
Un proveedor anuncia una vulnerabilidad crítica que afecta a versiones específicas de firmware. Los administradores deben determinar si algún dispositivo de red ejecuta esas versiones en distintas ubicaciones.
Cómo ayuda Network Configuration Manager en la gestión
El aviso actualizado se compara automáticamente con las versiones de firmware detectadas y los dispositivos afectados se identifican al instante.
Resultado
Los equipos intervienen únicamente en los dispositivos expuestos y evitan actualizaciones innecesarias en toda la red.
La auditoría requiere pruebas de la gestión del firmware
Caso de uso
Demostrar el control del firmware durante las auditorías
Escenario
Una auditoría requiere pruebas de las versiones de firmware en uso, cuándo se realizaron las actualizaciones y si se han solucionado las vulnerabilidades. Recopilar esta información manualmente en todos los dispositivos retrasa la respuesta a la auditoría.
Cómo ayuda Network Configuration Manager en la gestión
Los auditores reciben pruebas claras de la gestión del firmware sin necesidad de recopilar datos manualmente./p>
Result
La degradación no autorizada del firmware supone un riesgo
Unauthorized firmware downgrade introduces risk
Caso de uso
Detección de la regresión de la seguridad del firmware
Escenario
Durante la resolución de problemas, se restaura un dispositivo a una versión anterior del firmware que contiene vulnerabilidades conocidas. La restauración a una versión anterior pasa desapercibida durante el funcionamiento normal.
Cómo ayuda Network Configuration Manager en la gestión
Las desviaciones en la versión del firmware se detectan automáticamente y se señalan como un riesgo.
Resultado
Los cambios de firmware que suponen un riesgo se identifican y se corrigen a tiempo, antes de que afecten a la seguridad.
Herramienta de gestión de vulnerabilidades de firmware con soporte para múltiples proveedores
Switch
- IBM
- Aruba
- Cisco
- DLink
- Dell
- Gigamon
- Motorla
- y más
Router
- Hitachi
- Brocade
- Huawei
- Microtik
- Dax
- Digi
- y más
Firewall
- CheckPoint
- Citrix
- F5
- Fortinet
- PaloAlto
- Yamaha
- y más
Preguntas frecuentes sobre la gestión de vulnerabilidades del firmware
¿Cómo detecta Network Configuration Manager las vulnerabilidades del firmware?
ManageEngine Network Configuration Manager correlaciona las versiones de firmware que se ejecutan en los dispositivos de red con las vulnerabilidades conocidas de su base de datos de vulnerabilidades sincronizada, lo que proporciona a los equipos visibilidad sobre el firmware expuesto sin necesidad de realizar un seguimiento manual.
¿Qué tipos de dispositivos abarca la gestión de vulnerabilidades de firmware?
La solución ofrece soporte para dispositivos de red de múltiples fabricantes, incluidos routers, switches y firewalls, lo que ayuda a los equipos a evaluar el riesgo del firmware de forma coherente en toda su infraestructura.
¿Se pueden utilizar los datos sobre vulnerabilidades del firmware para auditorías y revisiones?
Sí. Network Configuration Manager ofrece informes estructurados con las versiones de firmware, los identificadores CVE asociados, los niveles de gravedad y los dispositivos afectados, lo que facilita la presentación de pruebas claras durante las auditorías y las revisiones de seguridad.