
Un outil complet d'analyse des vulnérabilités réseau pour votre infrastructure
Gardez une longueur d’avance sur les défis de cybersécurité grâce au module avancé de détection des vulnérabilités de Network Configuration Manager. Grâce à des mises à jour quotidiennes provenant de la National Vulnerability Database (NVD) et à des flux directs fournis par les éditeurs, notre système garantit que vos mécanismes de défense disposent en permanence des informations les plus récentes sur les menaces. Bénéficiez également d’informations détaillées sur les vulnérabilités des appareils, les appareils exposés et la répartition des versions. Cette vue d’ensemble complète des vulnérabilités contribue à renforcer la résilience et l’intégrité de votre réseau.
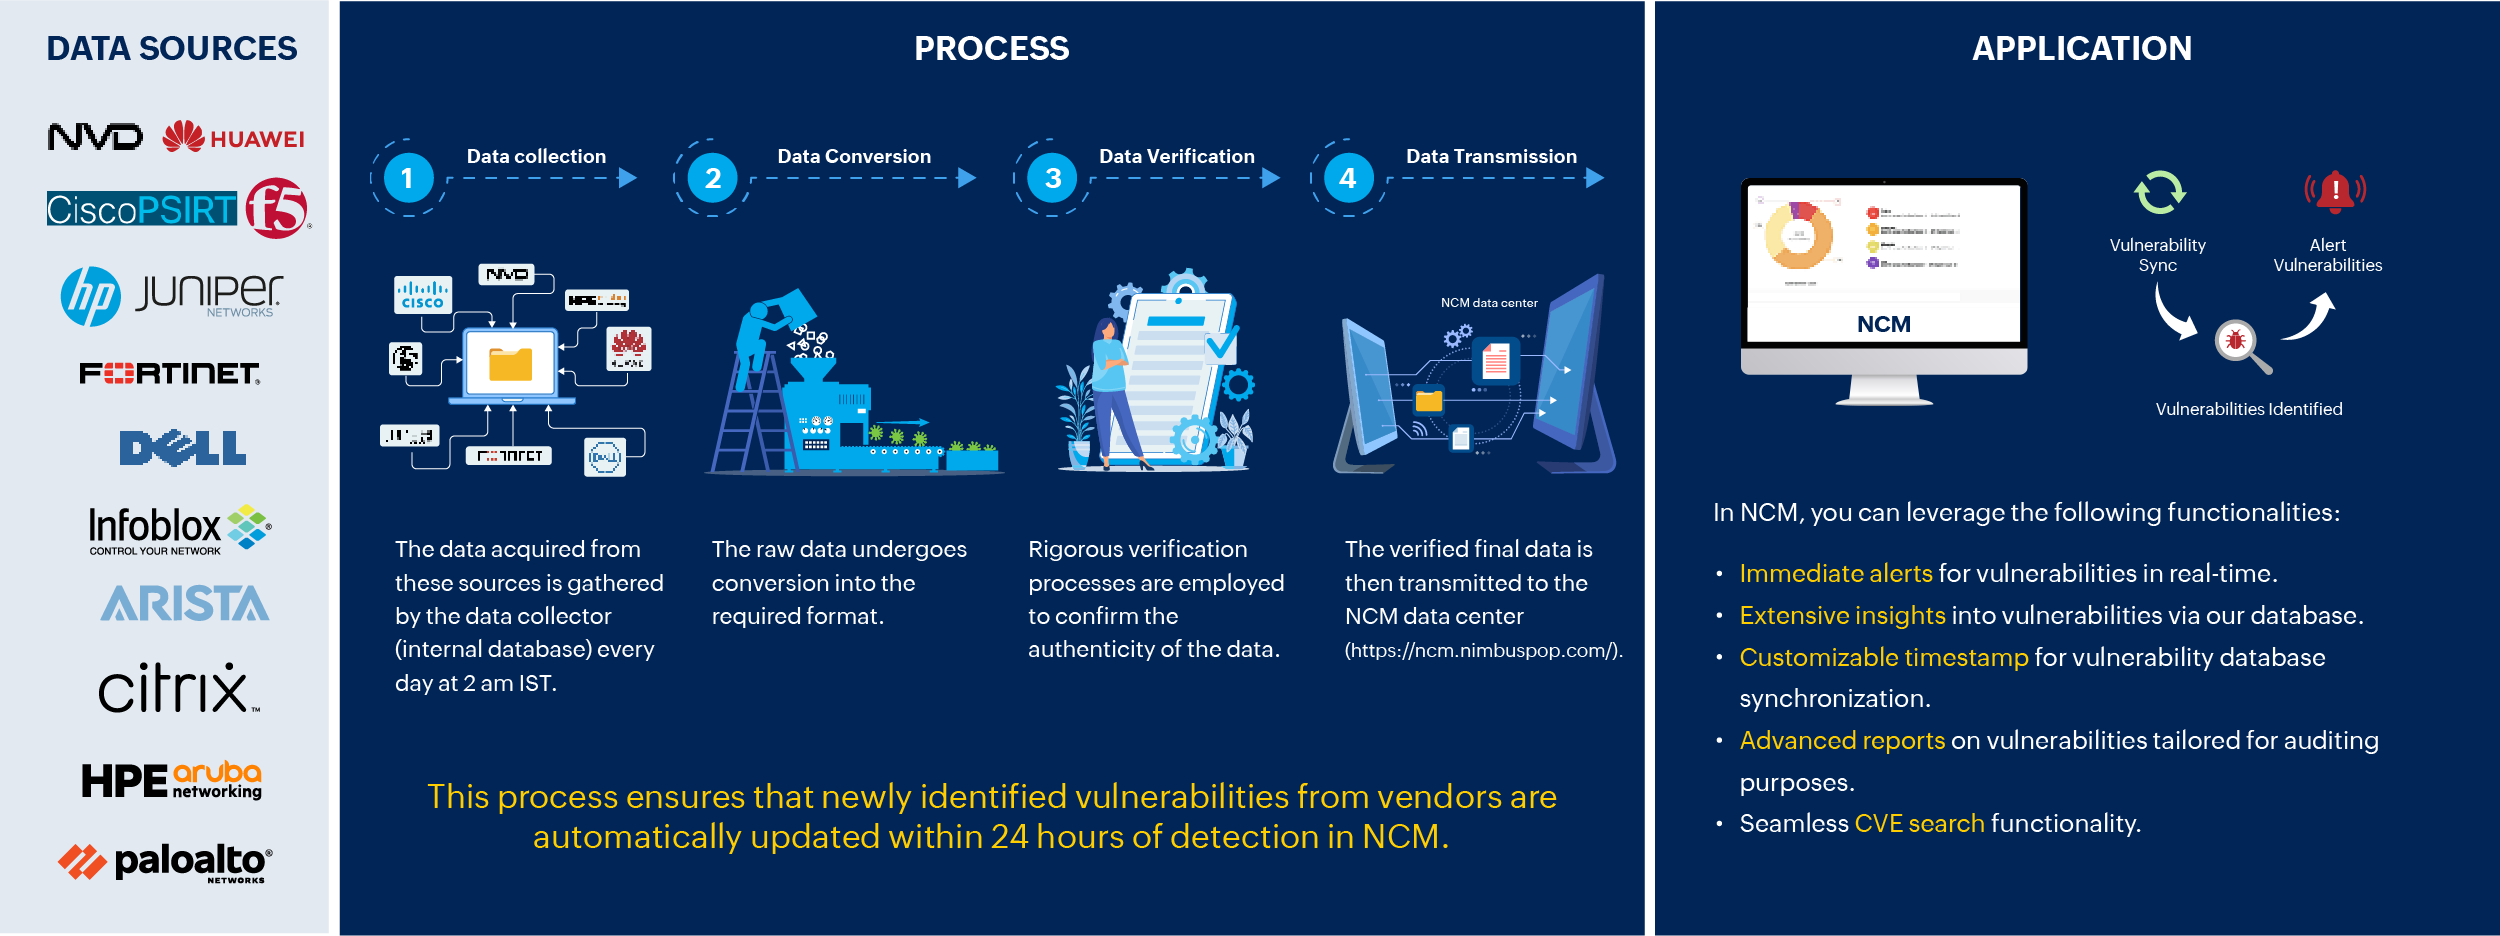
Préservez l’intégrité du firmware : le workflow de NCM pour l’analyse des vulnérabilités réseau
Découvrez des fonctionnalités avancées d’analyse des vulnérabilités réseau capabilities
Niveaux de gravité
Accédez facilement aux détails des CVE ainsi qu’aux niveaux de gravité, de « Critique » à « Faible », afin de hiérarchiser efficacement l’application des correctifs.
Recherche CVE avancée
Recherchez n’importe quelle CVE à l’aide de son identifiant dans le champ de recherche et obtenez rapidement des informations complètes sur une vulnérabilité spécifique.
Vulnérabilités par période
Sélectionnez la période au cours de laquelle les vulnérabilités ont été identifiées. Vous pouvez choisir l’une des plages proposées ou définir une plage personnalisée. Les vulnérabilités détectées au cours de la période sélectionnée s’afficheront.
Système de notation de base
Utilisez notre système de notation de base pour quantifier l’impact de chaque vulnérabilité et mieux évaluer le niveau d’urgence associé à chaque menace.
Compteurs de vulnérabilités
Restez informé grâce à des compteurs indiquant le nombre total de vulnérabilités, de vulnérabilités critiques et de vulnérabilités exploitables.
Mise à jour personnalisée des vulnérabilités
Si vous identifiez des vulnérabilités qui ne figurent pas dans la liste, vous pouvez demander à l’équipe d’ingénierie de mettre à jour les données correspondantes.
Gestion personnalisée des CVE
Classez les CVE en fonction de leur statut, de « Sans objet » à « Résolu », afin de rationaliser le processus de correction et d’en améliorer l’efficacité.
Rapport de vulnérabilité
NCM analyse le réseau à la recherche de vulnérabilités et fournit des rapports complets sur les CVE concernées, notamment le nombre d’appareils affectés, le niveau de gravité, le type d’attaque, une présentation générale et les URL de référence.
Compteurs d’appareils
Ce système fonctionne de manière similaire aux compteurs de vulnérabilités, mais se concentre spécifiquement sur les appareils et fournit notamment des informations sur les appareils affectés, leurs versions, et bien plus encore.
Synchronisation de la base de données des vulnérabilités
La synchronisation des données relatives aux vulnérabilités du firmware provenant du NIST et d’autres fournisseurs avec la base de données de Network Configuration Manager est facilitée par la possibilité de programmer des synchronisations régulières. Les utilisateurs peuvent définir une heure précise pour la synchronisation quotidienne. Une fois la planification configurée, les données de vulnérabilité sont automatiquement synchronisées à l’heure indiquée. Network Configuration Manager permet également de modifier l’heure programmée en fonction des préférences de l’utilisateur.
Si votre réseau est isolé, il peut être impossible de mettre à jour automatiquement la base de données des vulnérabilités lors de l’analyse des vulnérabilités du firmware à partir des données de gestion des vulnérabilités du NIST. Dans ce cas, il est recommandé d’opter pour une importation manuelle des données de vulnérabilité. Pour plus de détails, consultez cette page.
Vue Hawkeye : insights issus des rapports sur les vulnérabilités du réseau
Rapport sur les identifiants CVE
Des informations détaillées sur chaque CVE sont fournies, notamment le score de base, un résumé, l’URL de référence, ainsi que les dates de publication et de mise à jour.
Rapport sur les appareils exposés
Ce rapport fournit des informations détaillées sur les appareils exposés de votre réseau, ainsi que sur leur niveau de gravité.
Rapport sur les versions de firmware comportant des vulnérabilités
Ce rapport fournit des insights sur les versions des appareils et les vulnérabilités qui leur sont associées, en précisant le nombre de vulnérabilités présentes pour chaque version spécifique ainsi que leurs niveaux de gravité respectifs.
Rapport sur les tendances en matière de correction des vulnérabilités
Ce rapport présente un graphique des tendances indiquant le nombre total de vulnérabilités recensées chaque jour ainsi que le nombre de vulnérabilités corrigées au cours de cette même journée.
Rapport sur l’historique des vulnérabilités des appareils
Ce rapport répertorie l’historique des appareils ayant été affectés par une ou plusieurs vulnérabilités. Le tableau comprend les colonnes suivantes : nom d’hôte, numéro de série, modèle, type de système d’exploitation, dernière version du système d’exploitation et nombre de vulnérabilités actives.
Fournisseurs pris en charge
Network Configuration Manager intègre désormais un scanner de vulnérabilités réseau amélioré prenant en charge plus de 18 grands fournisseurs d’équipements réseau.
Simplifiez la gestion des vulnérabilités réseau avec Network Configuration Manager
Ressources relatives à l'analyse des vulnérabilités réseau
Les 4 meilleures pratiques pour gérer efficacement les vulnérabilités du firmware
Téléchargez l'e-book pour découvrir les meilleures pratiques en matière de gestion des vulnérabilités du firmware des appareils.
Gestion du firmware des appareils avec Network Configuration Manager
Découvrez comment fonctionne la gestion des vulnérabilités du firmware dans Network Configuration Manager.