Configurer l’URL d’accès
Aperçu
L’URL d’accès est l’adresse que les utilisateurs utilisent pour atteindre ADSelfService Plus. L’option Configurer l’URL d’accès vous permet de définir le nom du serveur, le protocole et le port qui composent cette adresse, afin qu’ADSelfService Plus annonce l’URL correcte et accessible depuis l’extérieur plutôt que l’adresse du serveur sur lequel il s’exécute.
Les administrateurs configurent l’URL d’accès chaque fois que l’adresse à laquelle les utilisateurs se connectent diffère du nom d’hôte et du port du serveur ADSelfService Plus. Cela est courant lorsque ADSelfService Plus se trouve derrière un reverse proxy ou un load balancer, fonctionne dans une configuration de basculement, ou est publié sur Internet. Définir une URL d’accès précise garantit que les liens générés par ADSelfService Plus et l’adresse à laquelle ses agents distants se reconnectent pointent tous vers le bon endroit.
Comment ça fonctionne
Une URL d’accès est composée de trois parties : un nom de serveur, un protocole (HTTP ou HTTPS) et un port. Ensemble, ils forment l’adresse à laquelle ADSelfService Plus est accessible. Dans un déploiement simple sur un seul serveur, cette adresse est la même que le nom d’hôte et le port du serveur. Dans d’autres déploiements, ce n’est pas le cas.
Lorsque ADSelfService Plus fonctionne derrière un reverse proxy ou un load balancer, dans une configuration de basculement, ou est exposé à Internet, les utilisateurs y accèdent via un intermédiaire dont l’adresse est différente de celle du serveur ADSelfService Plus. L’option Configurer l’URL d’accès est l’endroit où vous indiquez cette adresse accessible depuis l’extérieur à ADSelfService Plus. ADSelfService Plus utilise alors l’URL d’accès chaque fois qu’il doit se référer à lui-même, y compris dans les liens qu’il envoie aux utilisateurs et l’adresse à laquelle les agents de connexion distants se reconnectent.
L’URL d’accès détermine également l’ID de partie de confiance (RP ID) utilisé par l’authentificateur FIDO2 Passkeys. Les passkeys que les utilisateurs enregistrent sont liés au domaine de l’URL d’accès. Si l’URL d’accès change après l’enregistrement des passkeys, l’ID RP change également, et les passkeys enregistrés ne correspondent plus. Pour cette raison, l’URL d’accès doit être finalisée avant d’activer FIDO2 Passkeys.
Instructions de configuration
Pour configurer l’URL d’accès :
- Naviguez vers Admin > Product Settings > Connection.
- Cliquez sur Configurer l’URL d’accès dans le coin supérieur droit de la page. La boîte de dialogue Configurer l’URL d’accès s’ouvre.
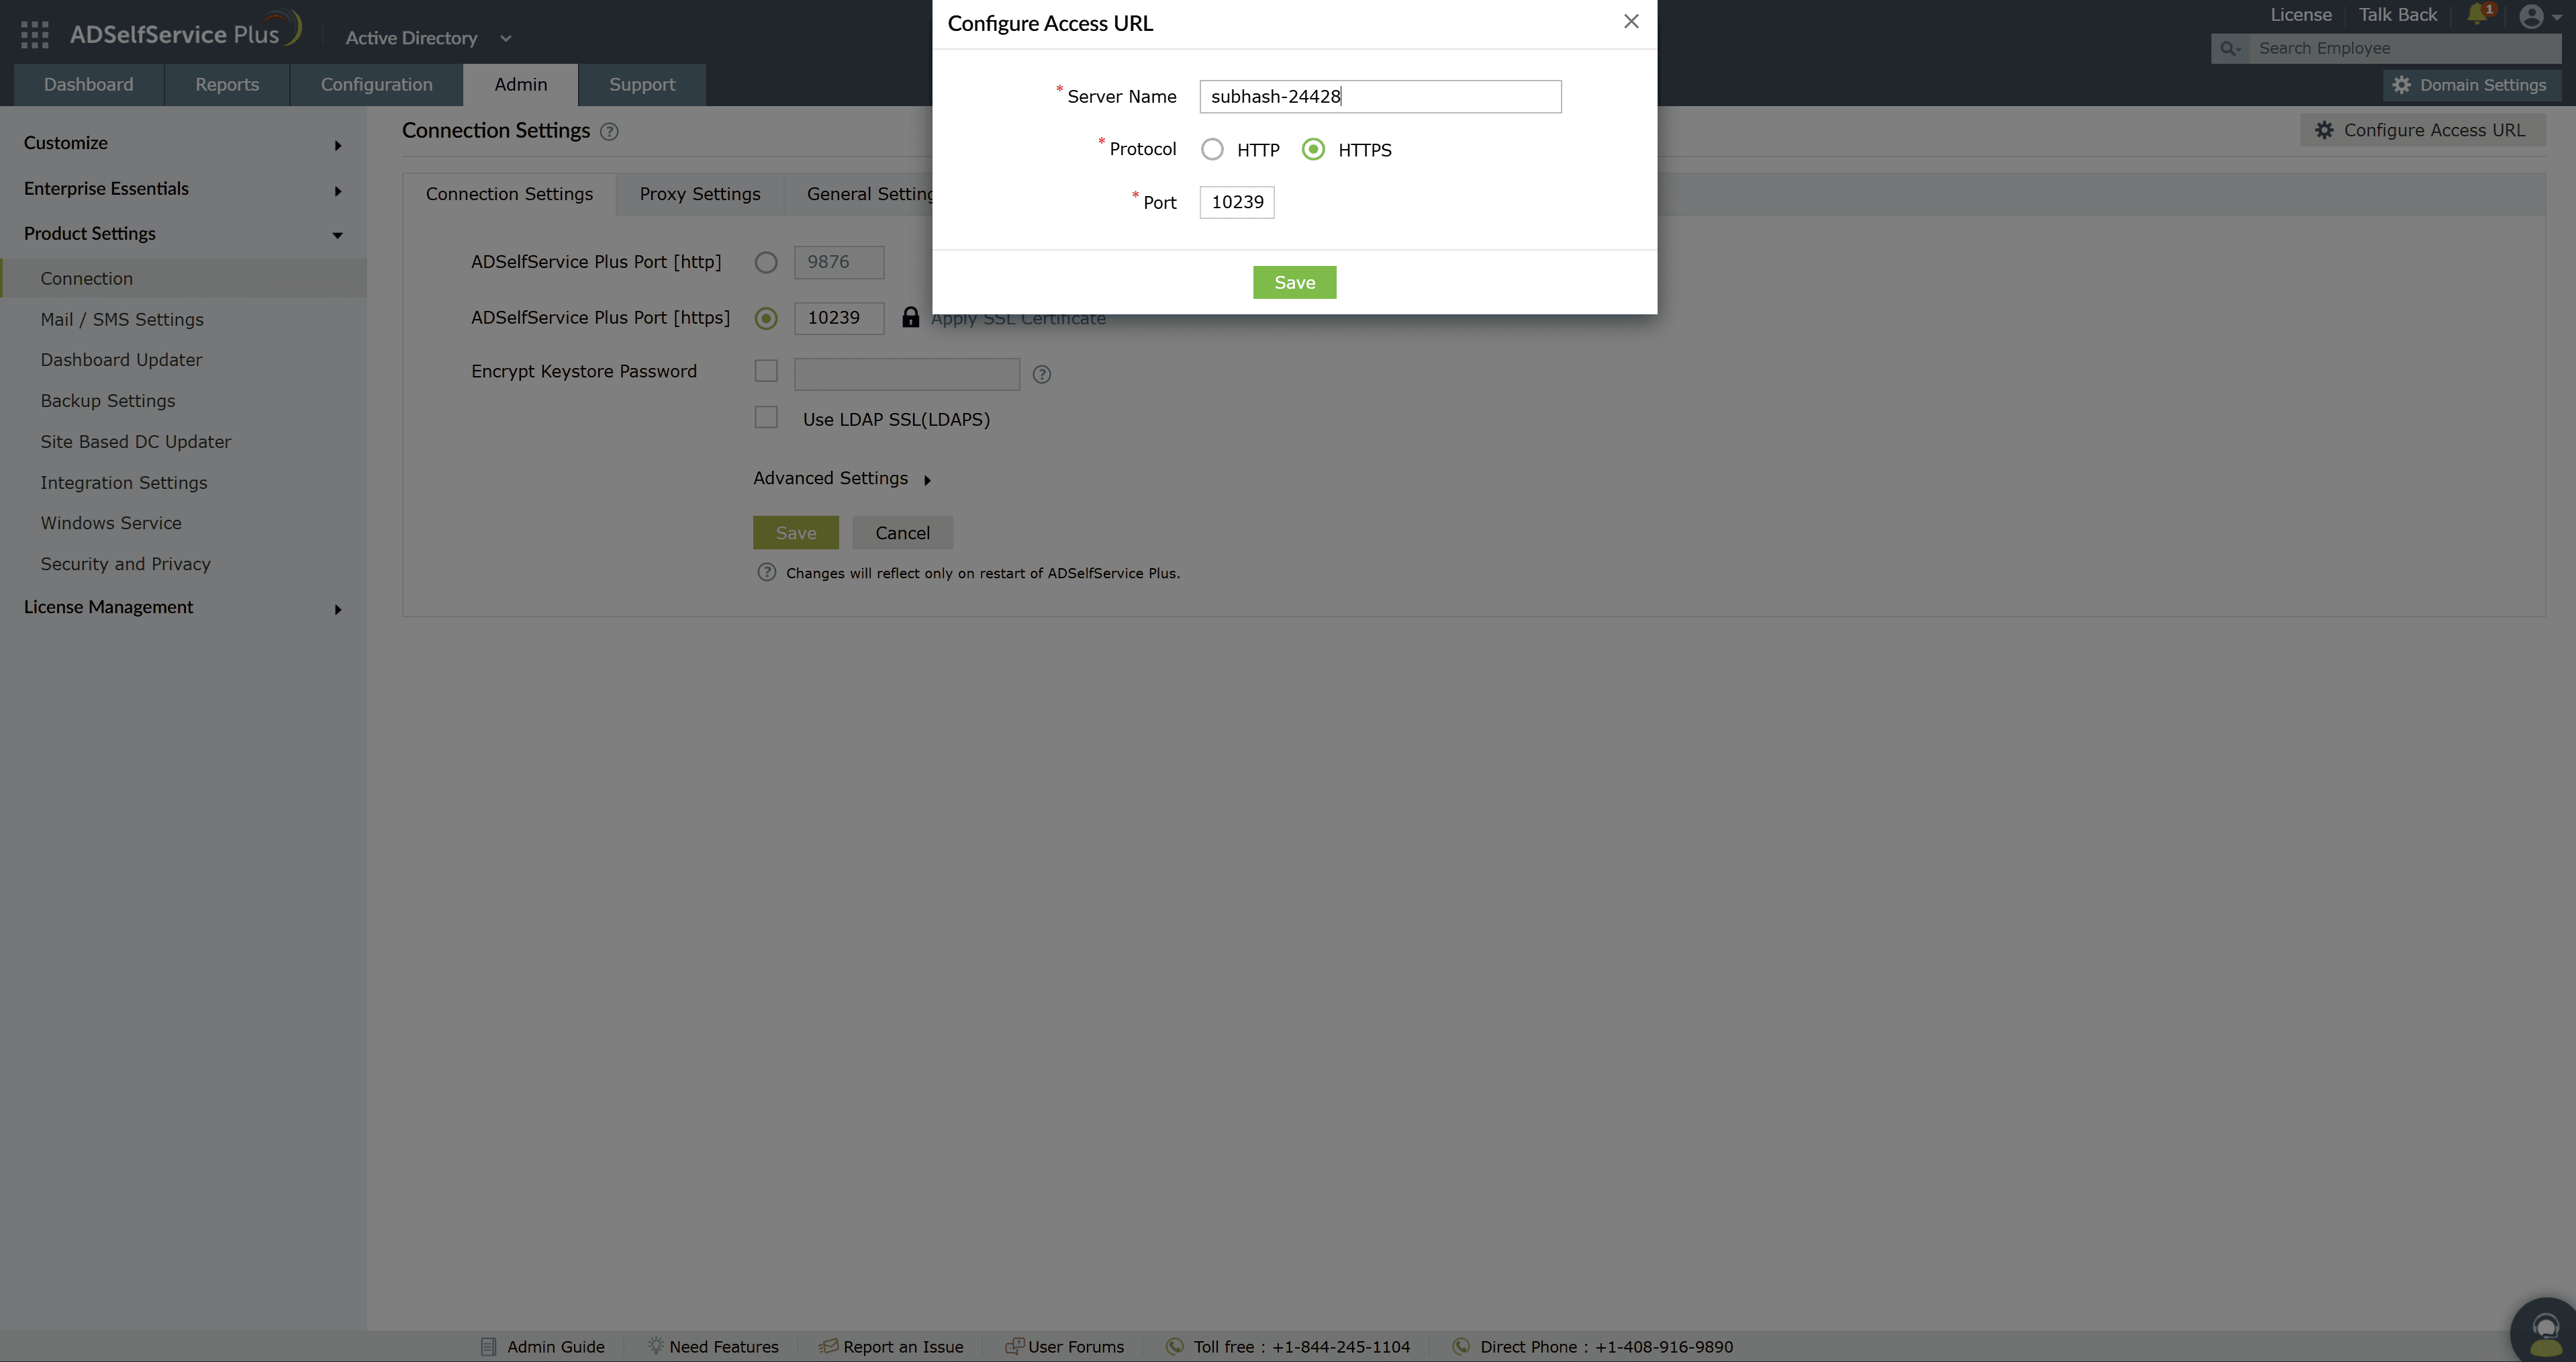
- Dans le champ Nom du serveur, saisissez le nom d’hôte de l’adresse par laquelle les utilisateurs accèdent à ADSelfService Plus. Il s’agit généralement du nom DNS du serveur accessible depuis Internet, comme un reverse proxy ou un load balancer.
- Pour Protocole, sélectionnez HTTPS pour sécuriser les connexions au serveur, ou sélectionnez HTTP.
- Dans le champ Port, saisissez le port de l’URL d’accès.
- Les trois champs Nom du serveur, Protocole et Port sont tous obligatoires.
- Cliquez sur Enregistrer une fois que vous avez rempli les informations.
| Remarque : Finalisez l’URL d’accès avant d’activer l’authentificateur FIDO2 Passkeys. Modifier l’URL d’accès par la suite modifie également l’ID de partie de confiance (RP ID) de FIDO2 Passkeys. Cela invalide tous les passkeys enregistrés, de sorte que tous les utilisateurs perdent leurs données d’enregistrement et doivent s’enregistrer à nouveau. |
|---|
Limitations
- Une URL d’accès est généralement requise uniquement pour les déploiements en basculement, équilibrés ou accessibles depuis Internet d’ADSelfService Plus. Un déploiement standard sur un seul serveur n’en a généralement pas besoin.
- Modifier l’URL d’accès après l’activation de l’authentificateur FIDO2 Passkeys modifie l’ID de partie de confiance, ce qui désinscrit tous les utilisateurs de passkeys et supprime leurs données d’enregistrement.
- Pour installer ou planifier l’agent de connexion sur des machines distantes via l’URL d’accès, celle-ci doit utiliser le protocole HTTPS.
Conseils
- Utilisez le protocole HTTPS pour l’URL d’accès dans tout environnement de production, afin que les connexions à ADSelfService Plus restent chiffrées.
- Décidez de l’URL d’accès dès le début. La finaliser avant d’activer FIDO2 Passkeys évite aux utilisateurs de devoir enregistrer leurs passkeys une seconde fois.
- Définissez le Nom du serveur sur le nom DNS du serveur accessible depuis Internet, comme le reverse proxy ou le load balancer, et non sur l’adresse du serveur ADSelfService Plus lui-même.
- Après avoir configuré un reverse proxy ou un load balancer, revenez à cette option et mettez à jour l’URL d’accès pour qu’elle corresponde à la nouvelle adresse.