Comment réinitialiser le mot de passe et déverrouiller un compte avec ADSelfService Plus
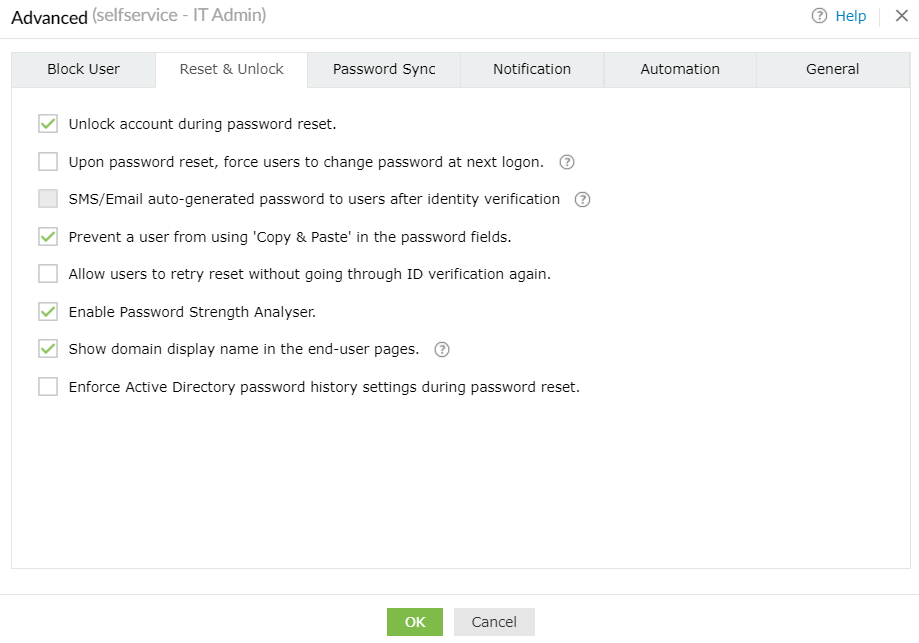
Dans cette section, vous pouvez :
- Déverrouiller les comptes bloqués une fois le processus de réinitialisation du mot de passe terminé.
- Forcer les utilisateurs à changer leur mot de passe lors de la prochaine connexion (après changement de mot de passe).
- Envoyer des mots de passe générés automatiquement aux utilisateurs par SMS ou email après une vérification d’identité réussie.
- Permettre aux utilisateurs de sélectionner une adresse email ou un numéro de mobile auquel ils souhaitent recevoir leurs codes de vérification lors de la vérification d’identité. Avec cette option activée, un message Select Email ID/Mobile No apparaîtra dans la liste déroulante email/mobile lorsque l’utilisateur tentera une opération d’auto-service de mot de passe.
- Masquer partiellement les adresses email ou numéros de mobile des utilisateurs sur la page du code de vérification (pendant la vérification d’identité).
- Empêcher les utilisateurs d’effectuer des actions de copier-coller dans le champ du mot de passe.
- Permettre aux utilisateurs de réinitialiser leur mot de passe sans avoir à répéter le processus de vérification d’identité.
- Exploiter l’analyseur de robustesse du mot de passe lorsque les utilisateurs réinitialisent ou changent leur mot de passe.
- Autoriser l’affichage des noms d’affichage de domaine à côté du nom d’utilisateur dans les pages destinées à l’utilisateur final.
- Appliquer la règle d’historique AD pour empêcher les utilisateurs de réutiliser leurs mots de passe lors des réinitialisations.
Note : Les mots de passe sont générés selon la politique de mot de passe personnalisée configurée dans ADSelfService Plus.
Exemple : Supposons que lors de la réinitialisation de mot de passe en libre-service, un utilisateur saisisse un mot de passe qui ne respecte pas la politique de mot de passe du domaine. Avec cette option, l’utilisateur peut réinitialiser son mot de passe sans avoir à vérifier de nouveau son identité.