Cloud SIEM
ManageEngine:
Log360 Cloud
Dapatkan visibilitas menyeluruh, deteksi ancaman secara real-time, dan penuhi kebutuhan compliance dengan platform security monitoring dan analytics ini.
Mulai free trial 30 hari Anda!
Lebih dari 280.000 organisasi di 190 negara mempercayai ManageEngine untuk mengelola IT mereka

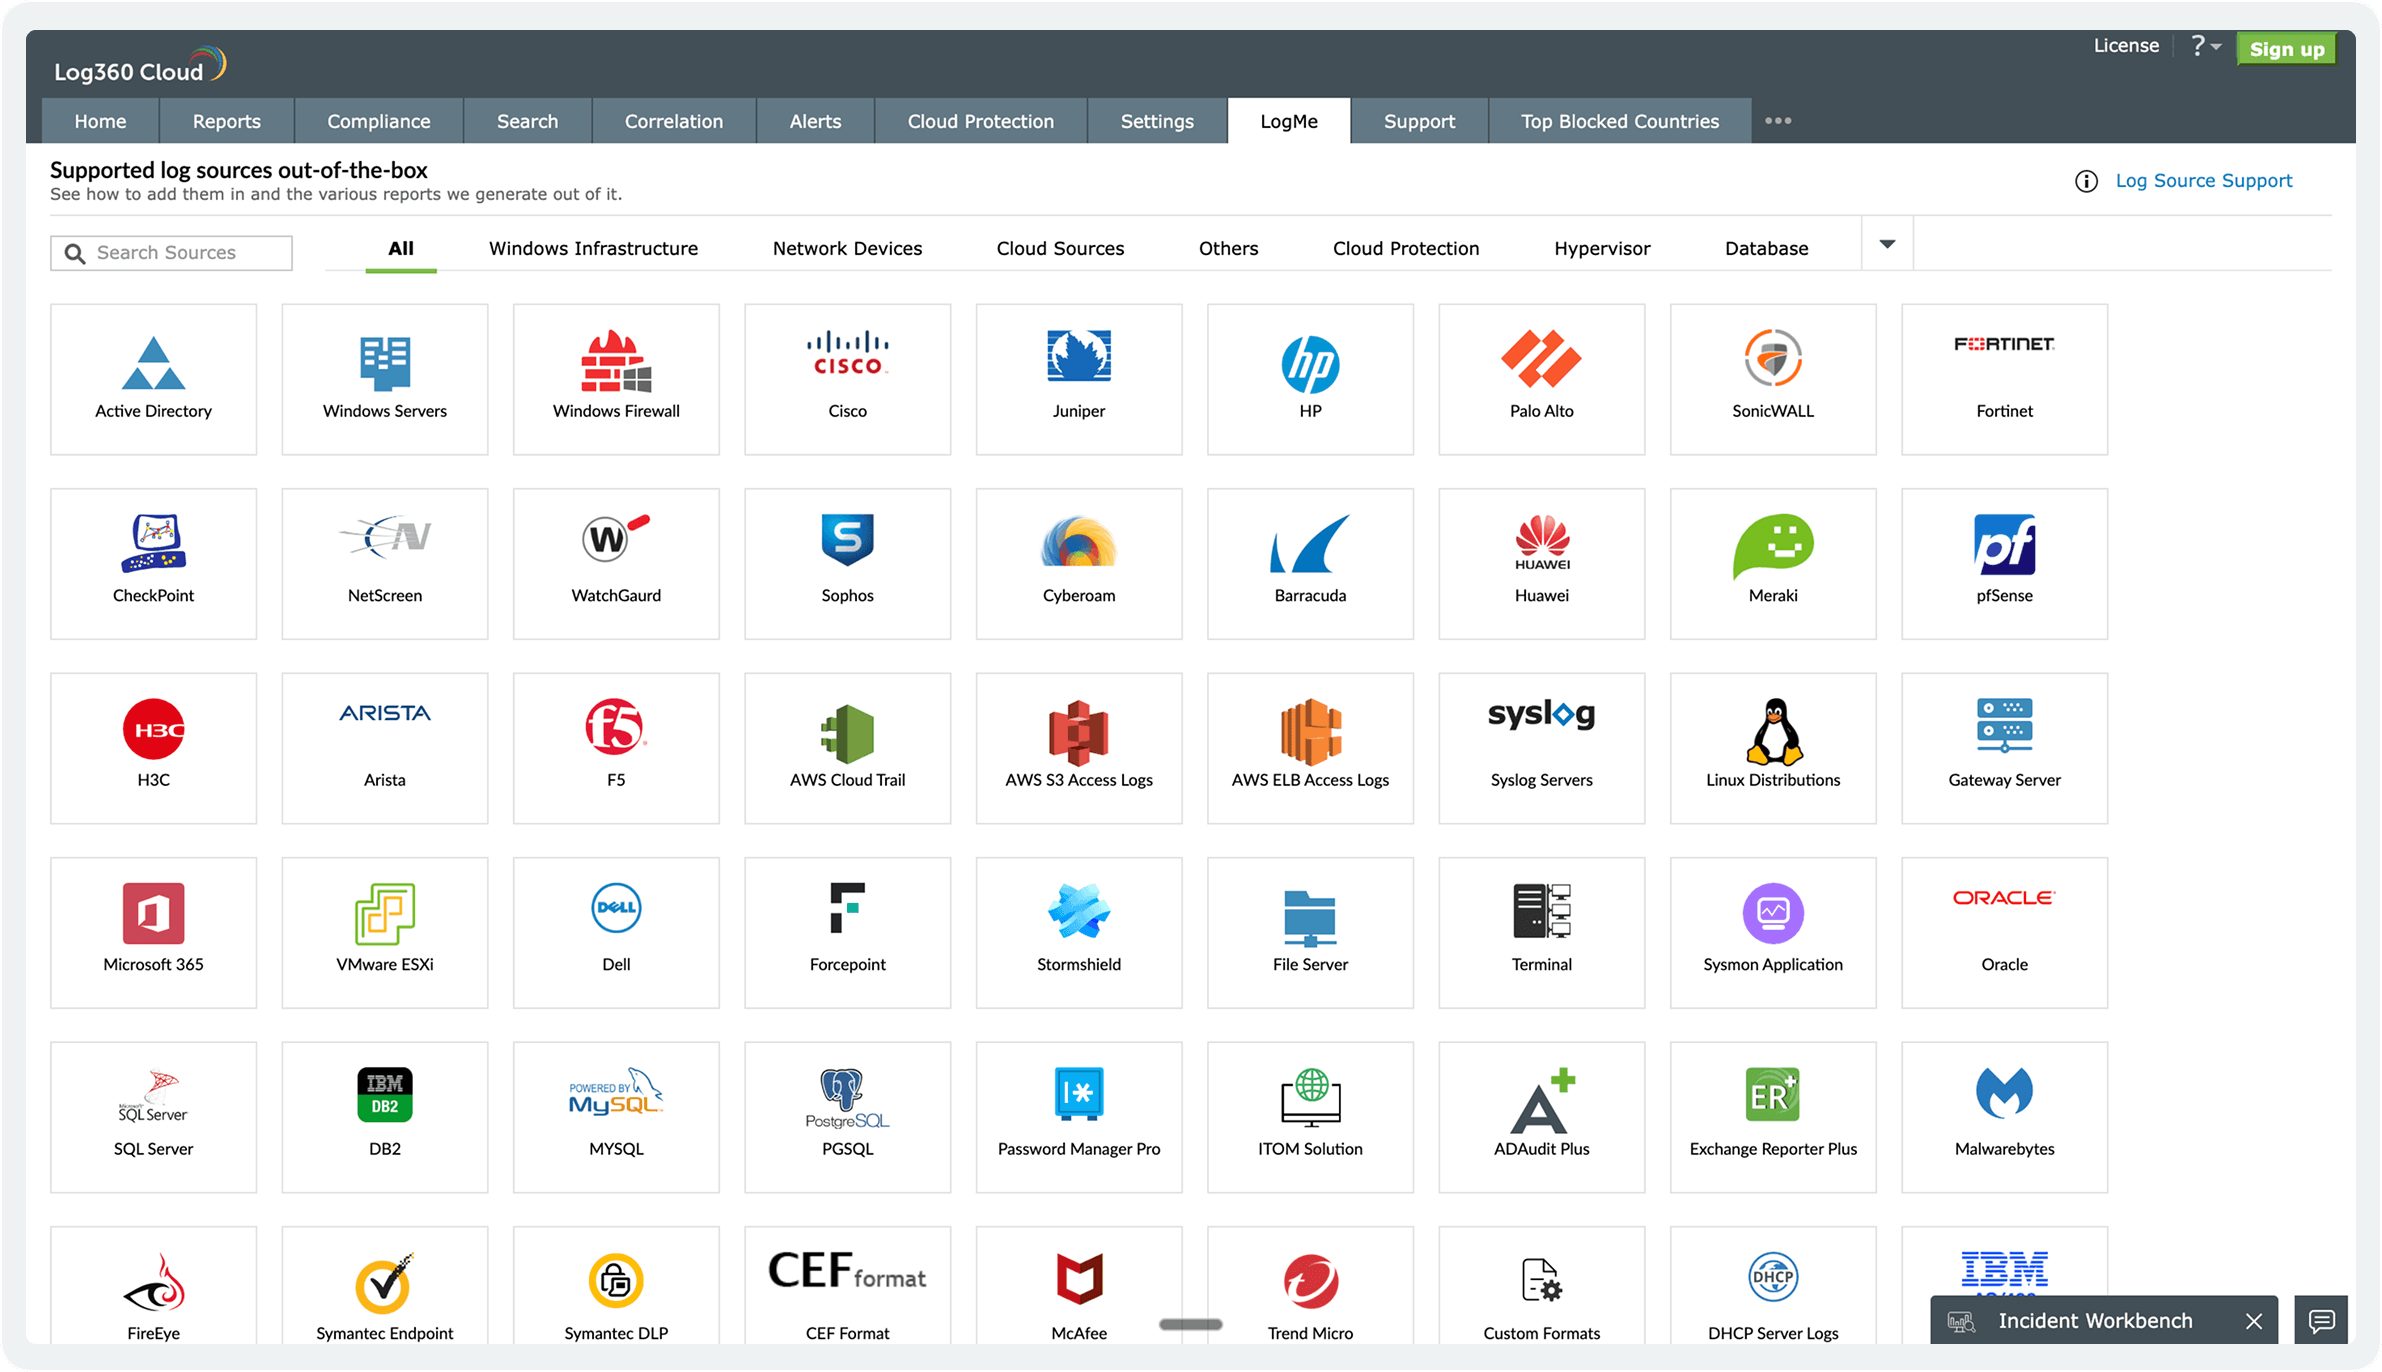
Kumpulkan log
Kumpulkan data log dari berbagai sumber, termasuk server Windows dan Linux, endpoint, database, aplikasi bisnis, cloud environment, dan lainnya.
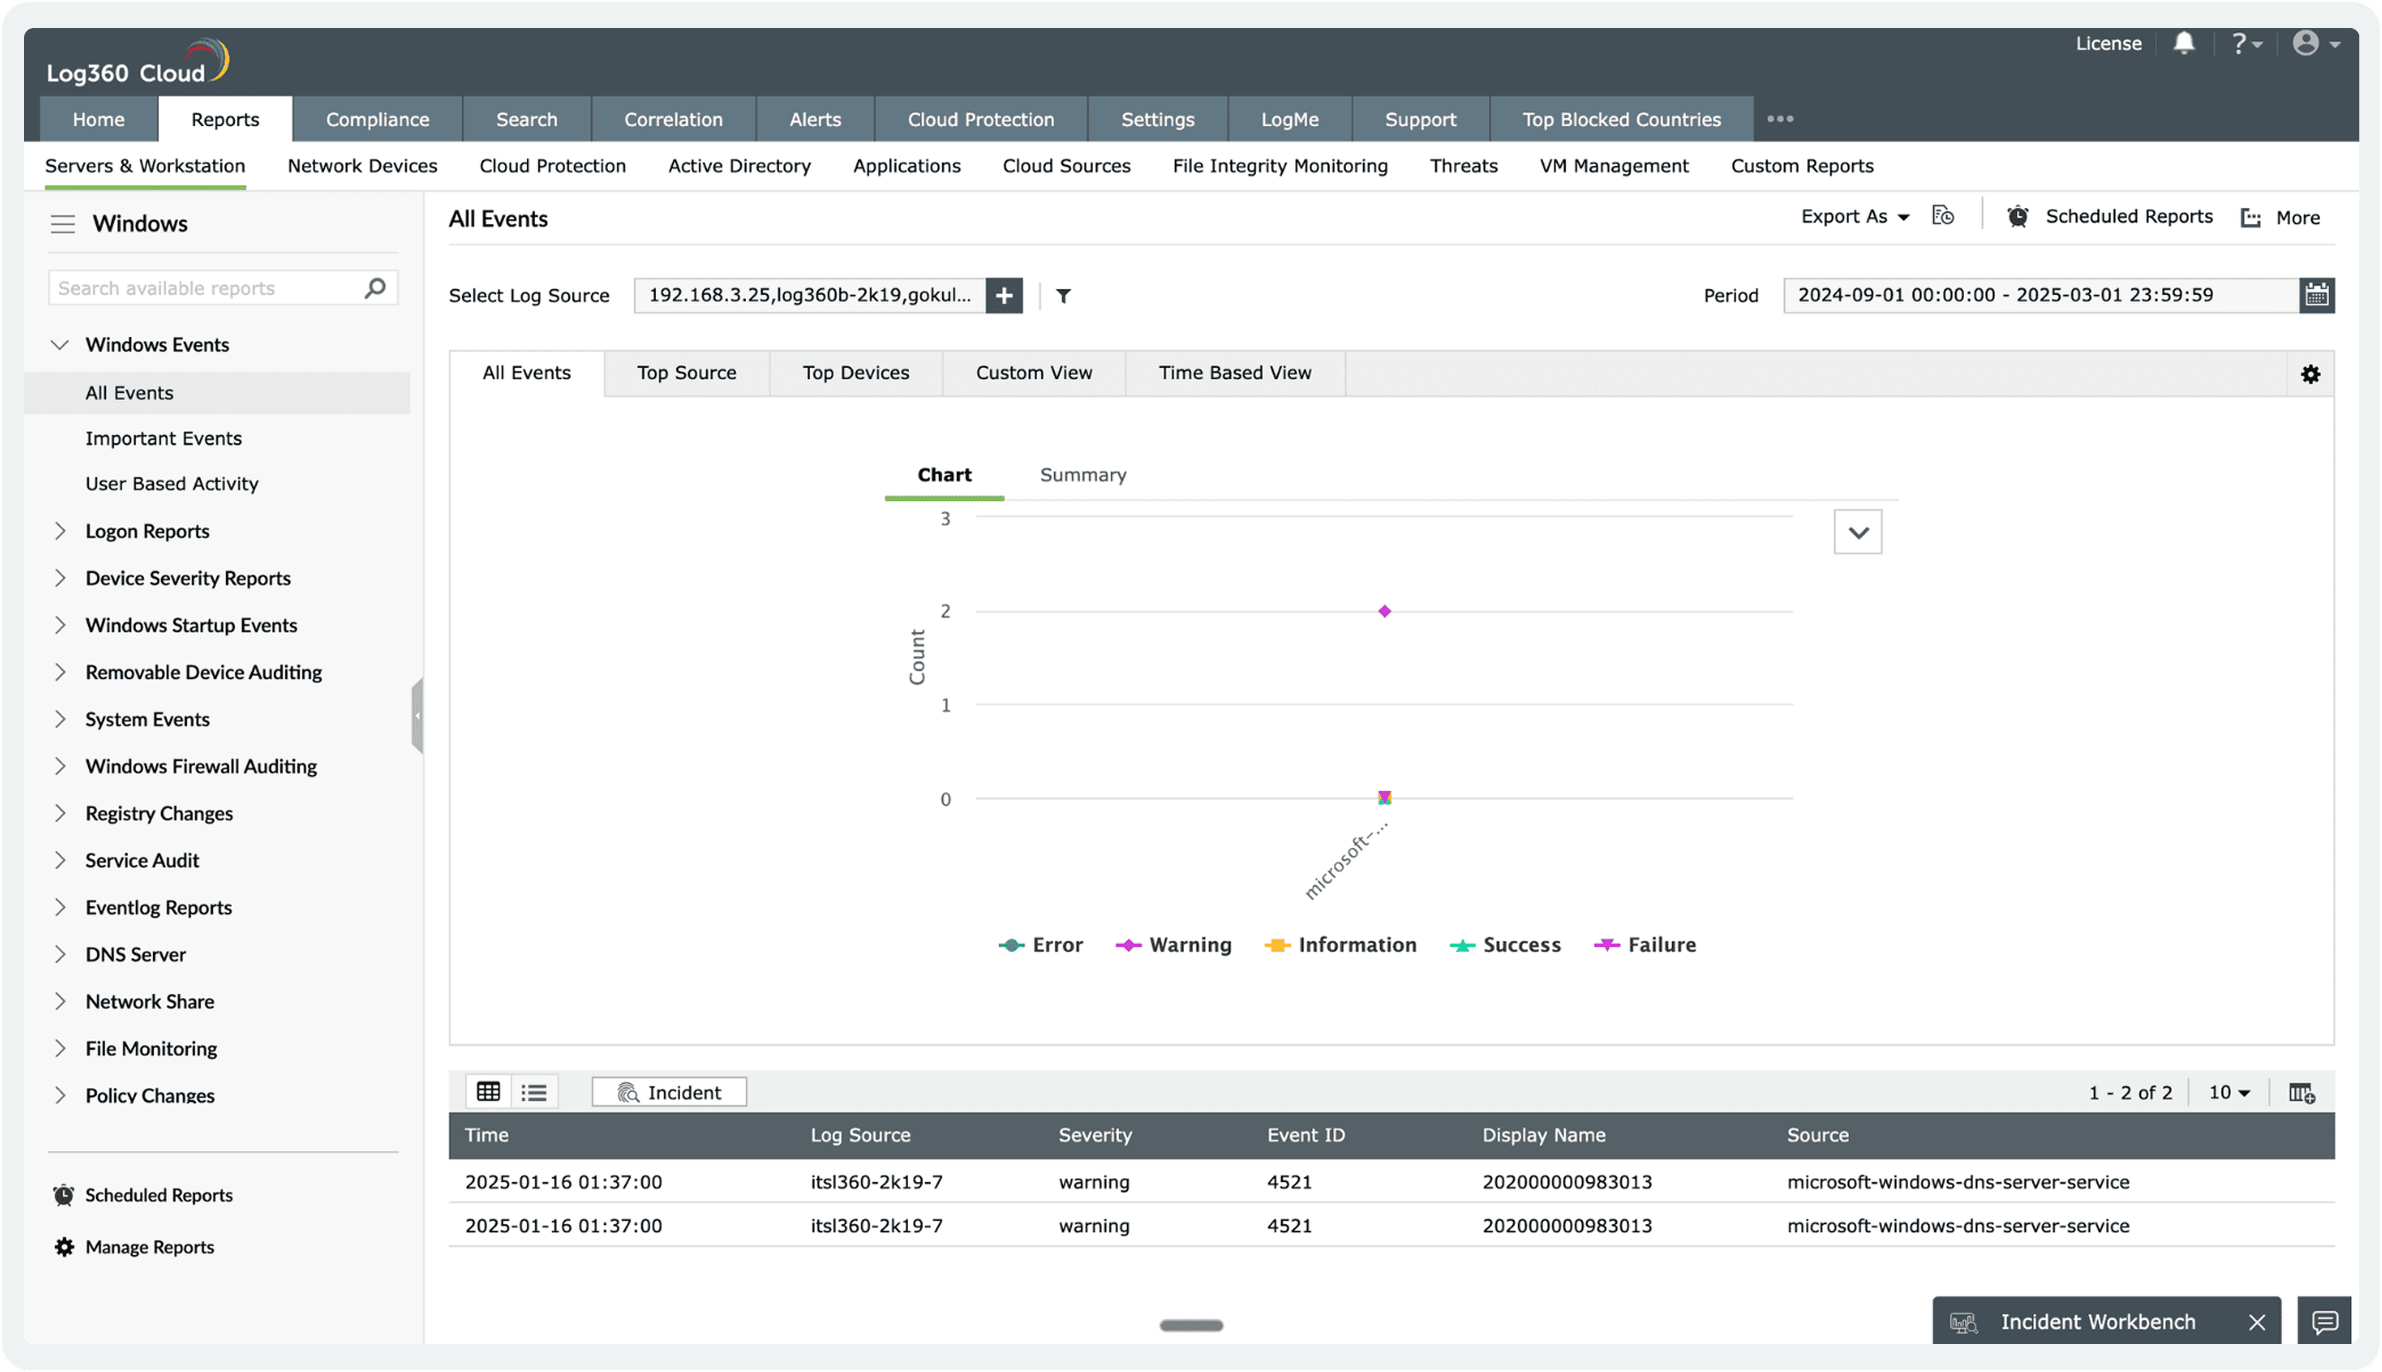
Laporan audit
Selidiki insiden keamanan kritis secara menyeluruh dengan melihat siapa yang melakukan tindakan, lokasi mereka, dan cap waktunya, yang didukung oleh laporan audit keamanan bawaan.
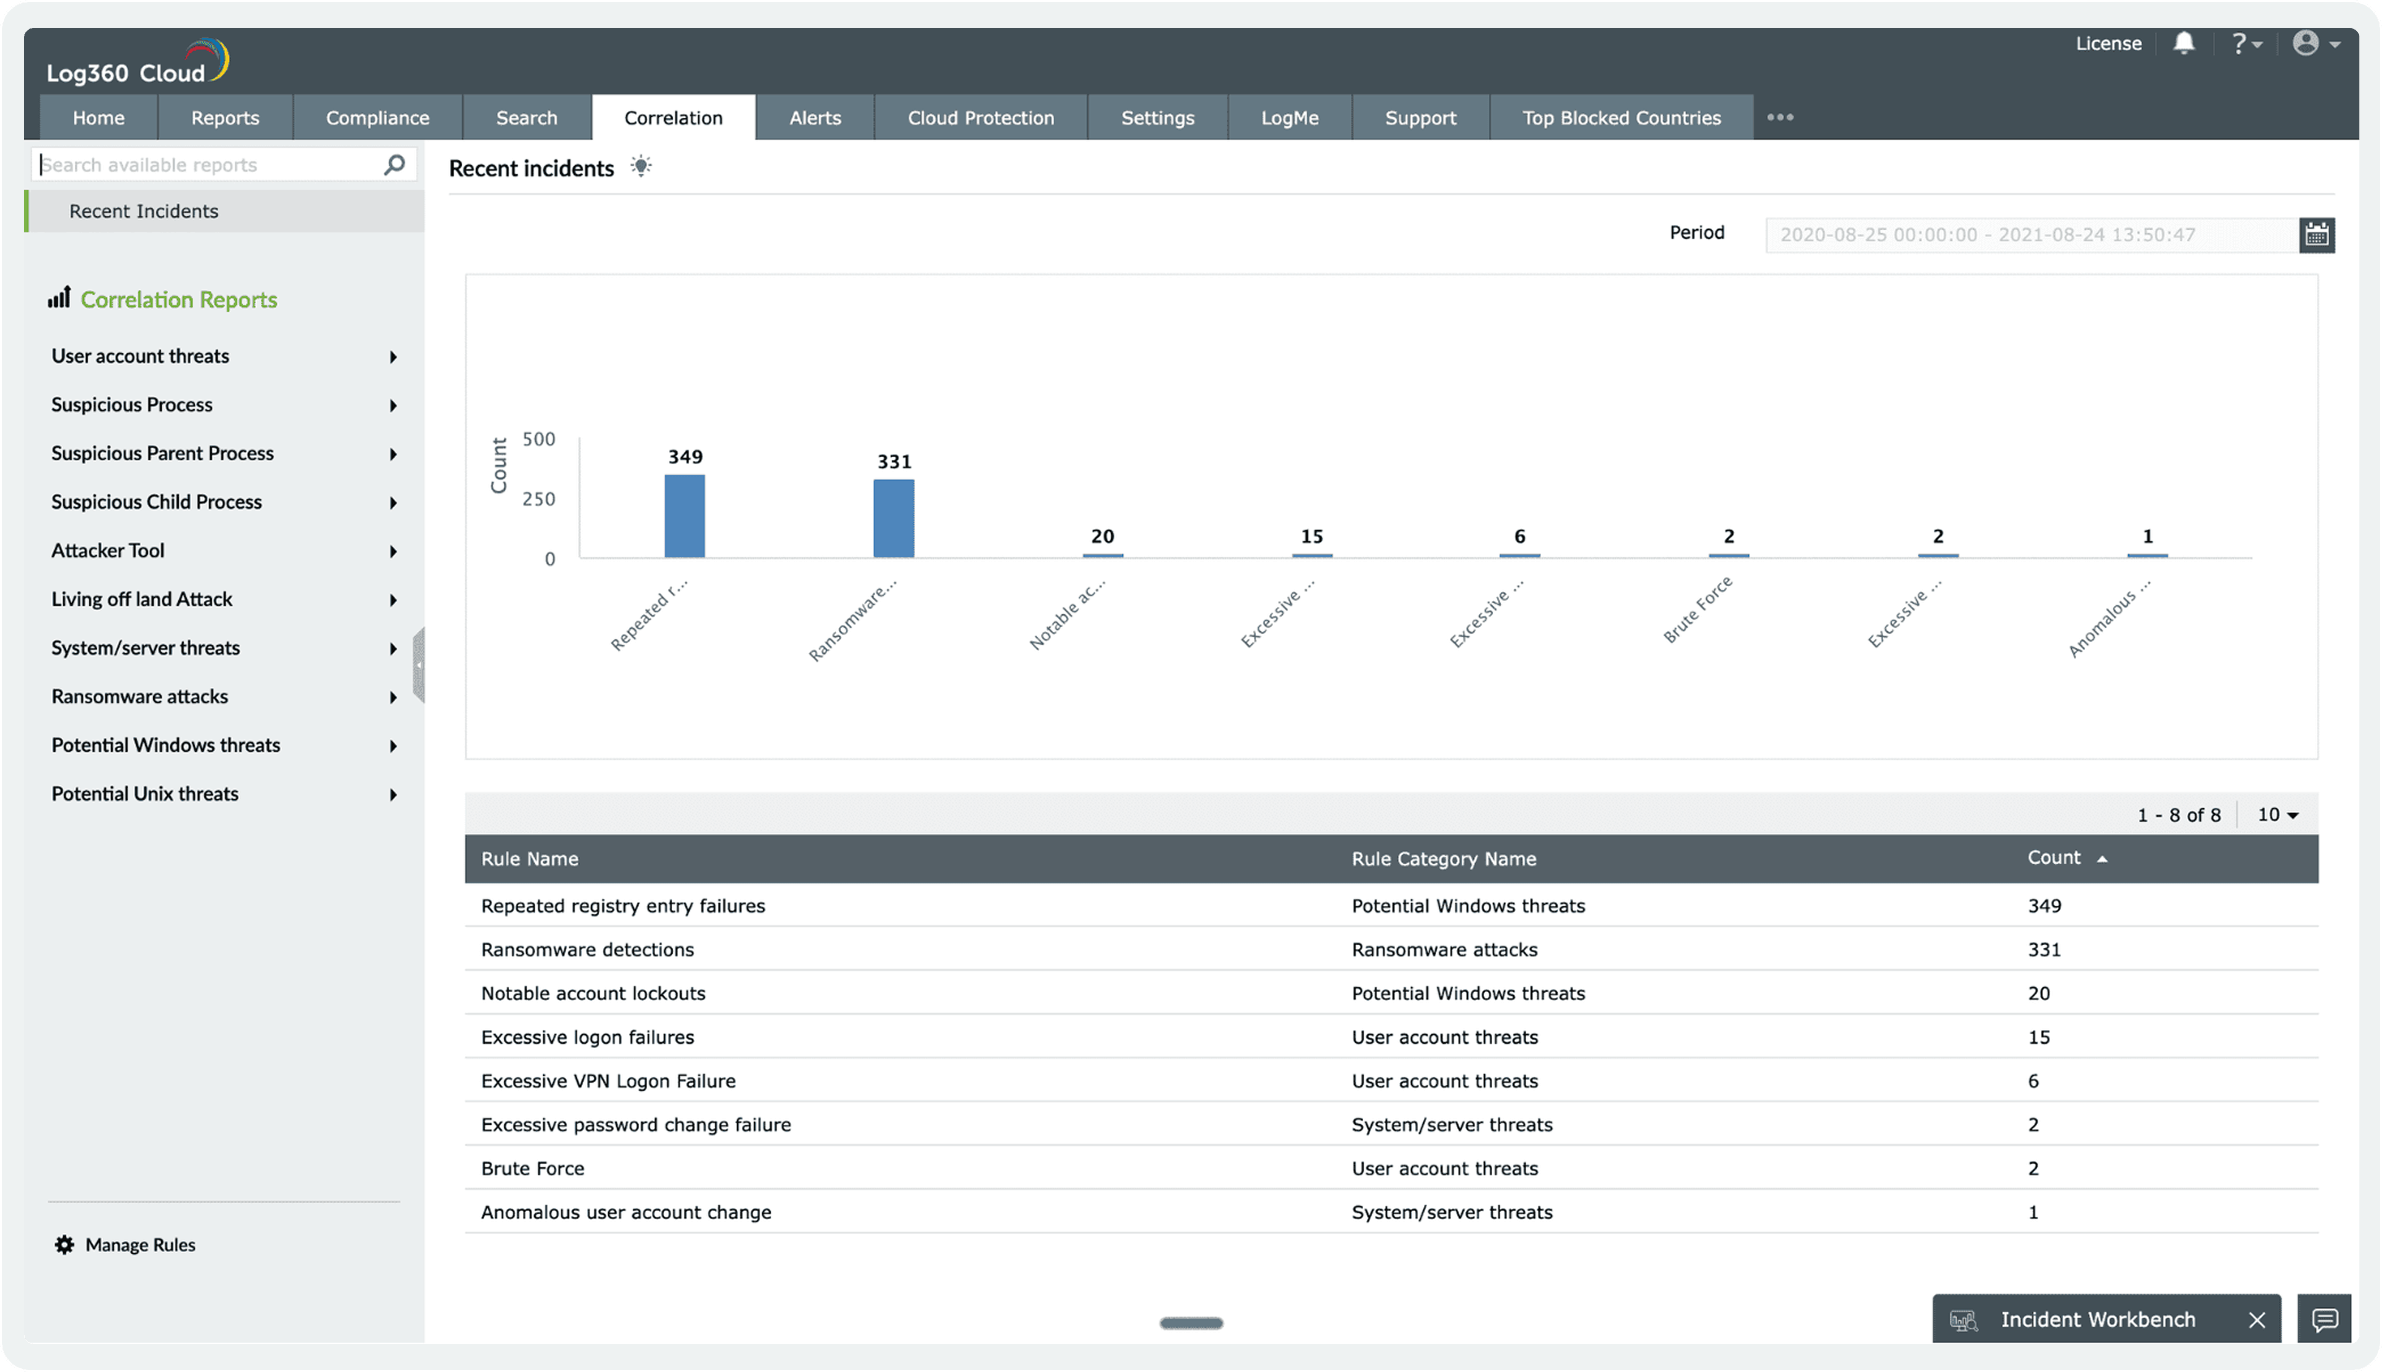
Deteksi ancaman
Identifikasi ancaman kompleks secara instan dengan mengorelasikan event di seluruh jaringan Anda. Engine menganalisis log secara real-time dan memicu alert saat mendeteksi pola mencurigakan serta anomali.
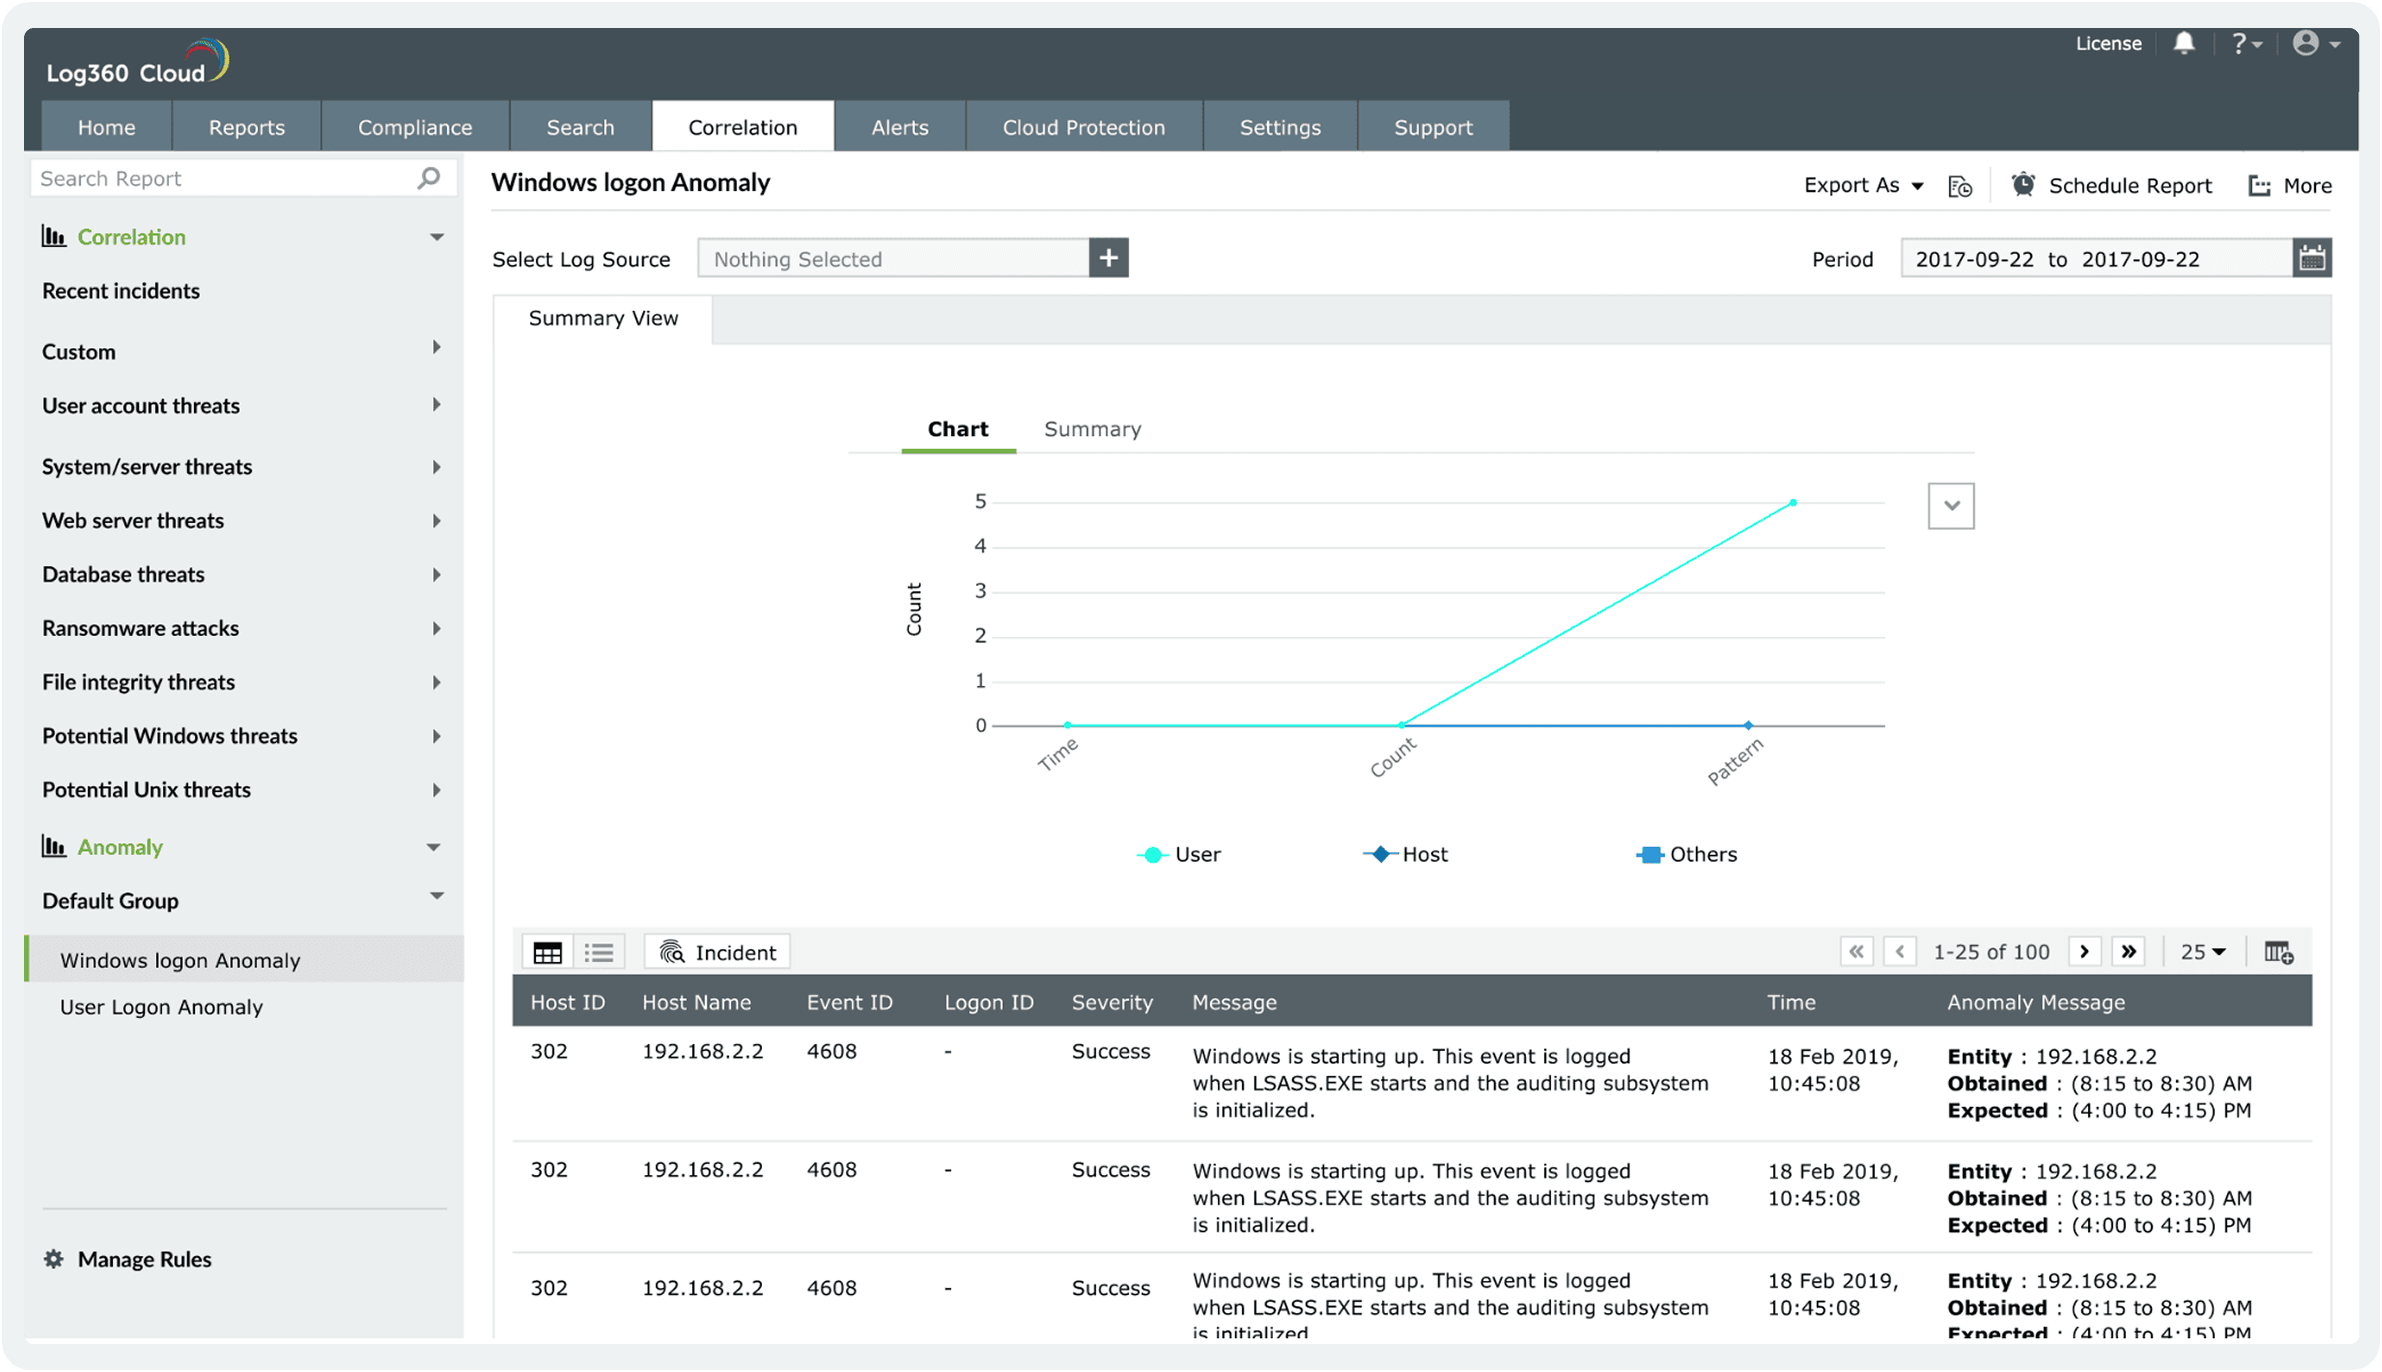
Behavior analytics
Lakukan threat hunting secara proaktif terhadap serangan yang bergerak lambat dan sulit dideteksi. Analytics berbasis ML terus belajar dan beradaptasi untuk mengidentifikasi pola yang lolos dari keamanan tradisional berbasis rule.
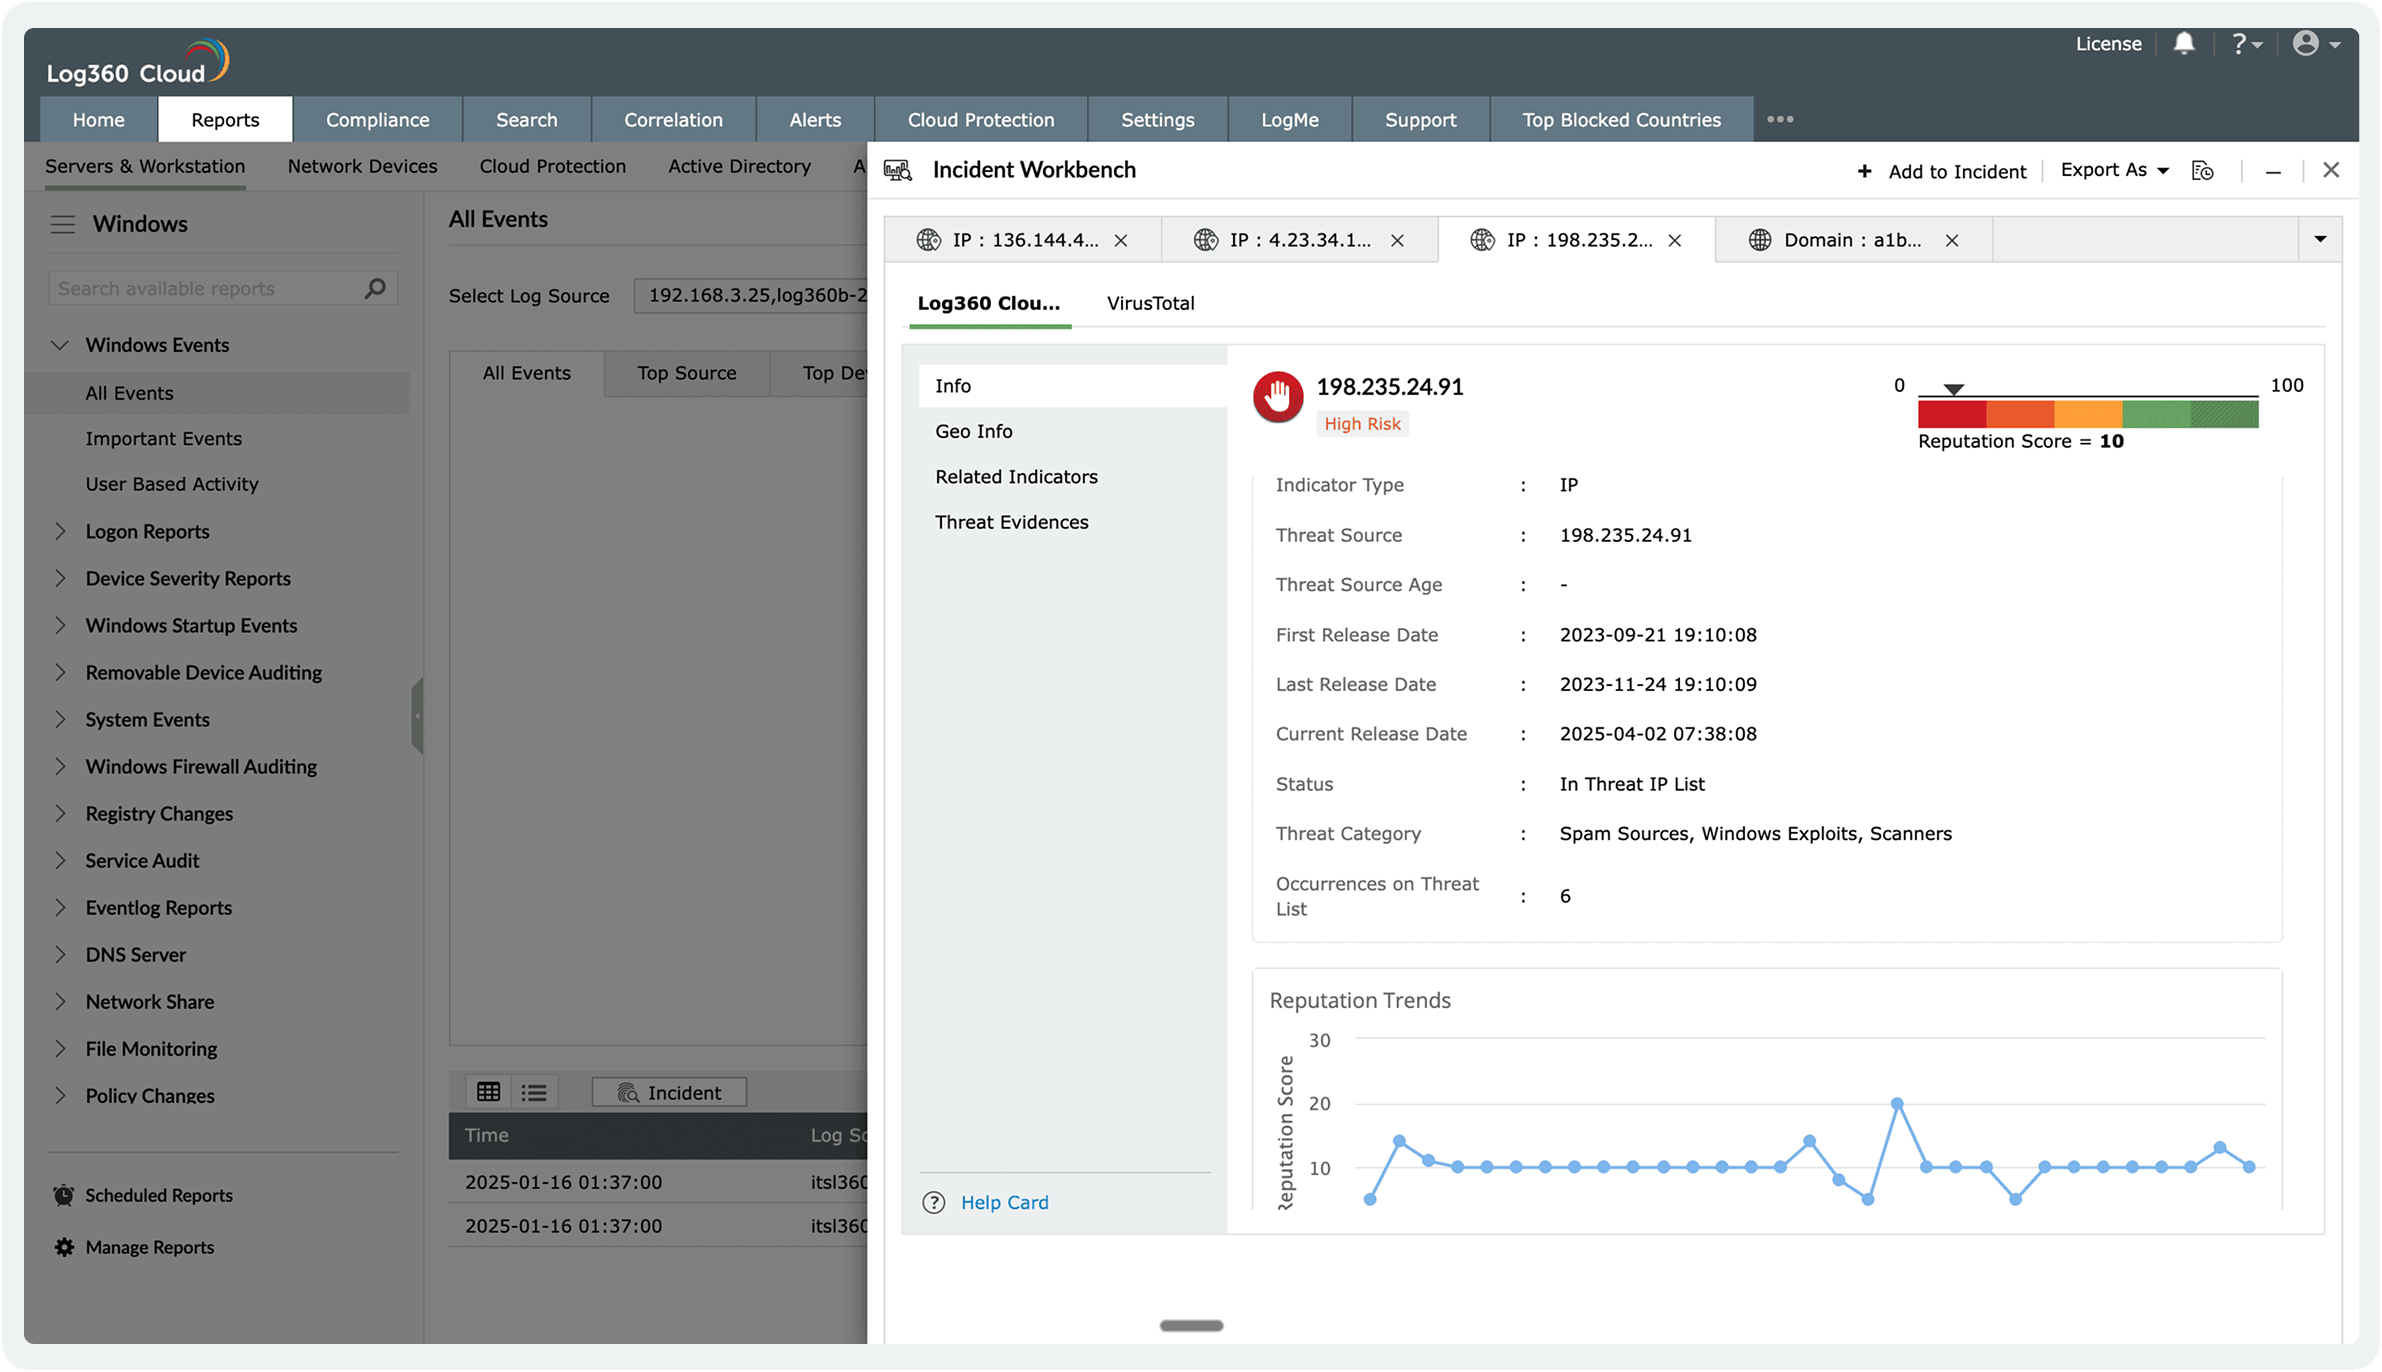
Investigasi ancaman
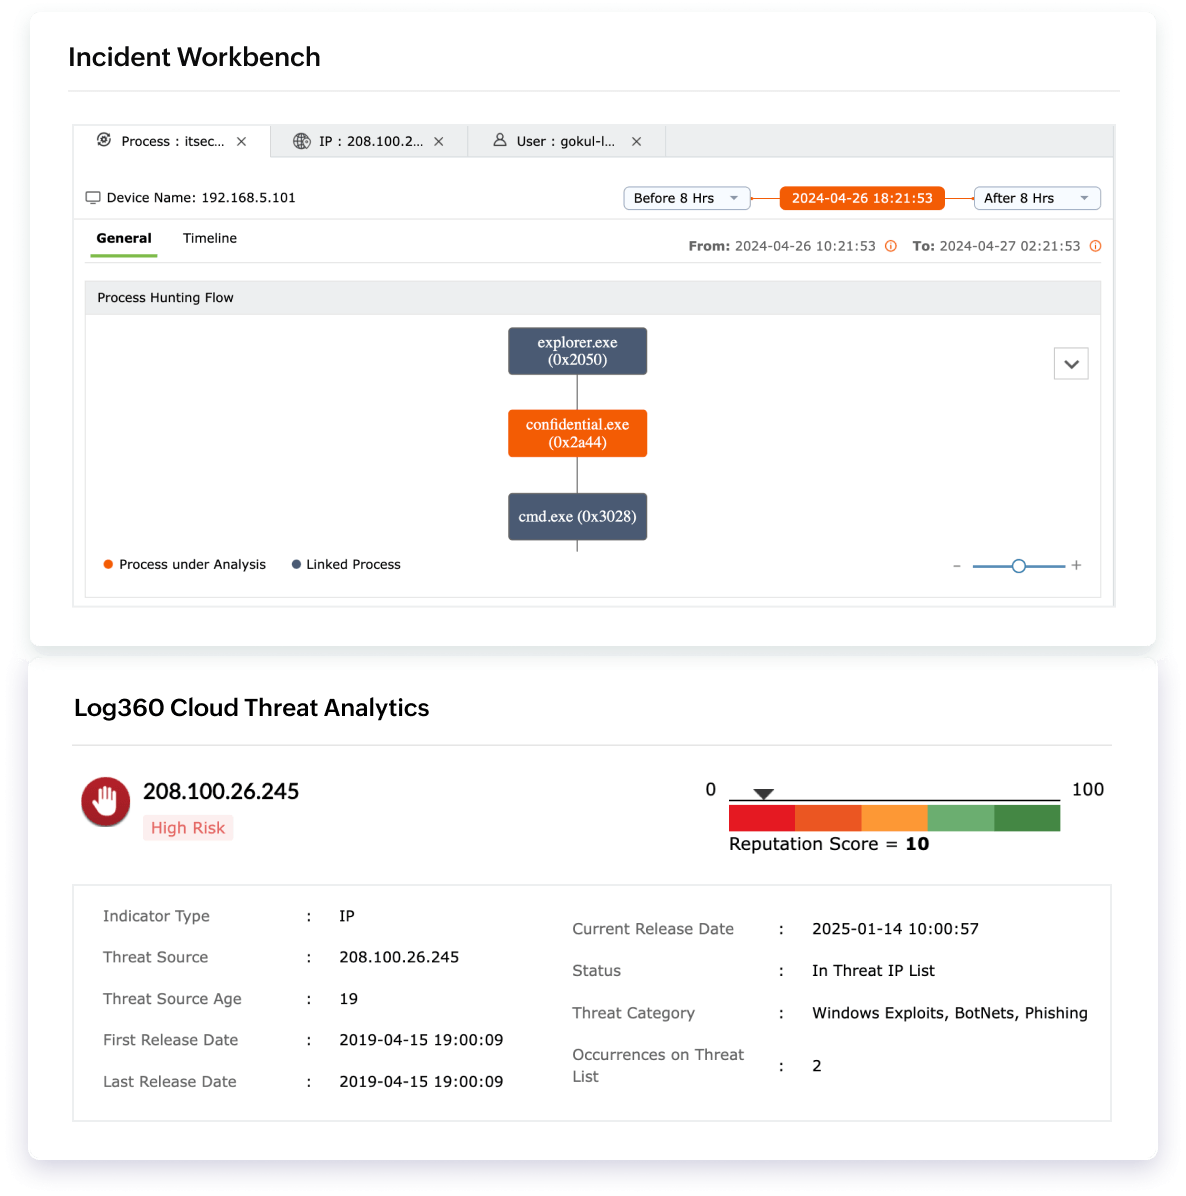
Percepat respons insiden dengan konteks yang lebih kaya. Workbench mengonsolidasikan pengguna, perangkat, dan threat intelligence untuk memberikan visibilitas menyeluruh dalam investigasi yang lebih cepat.
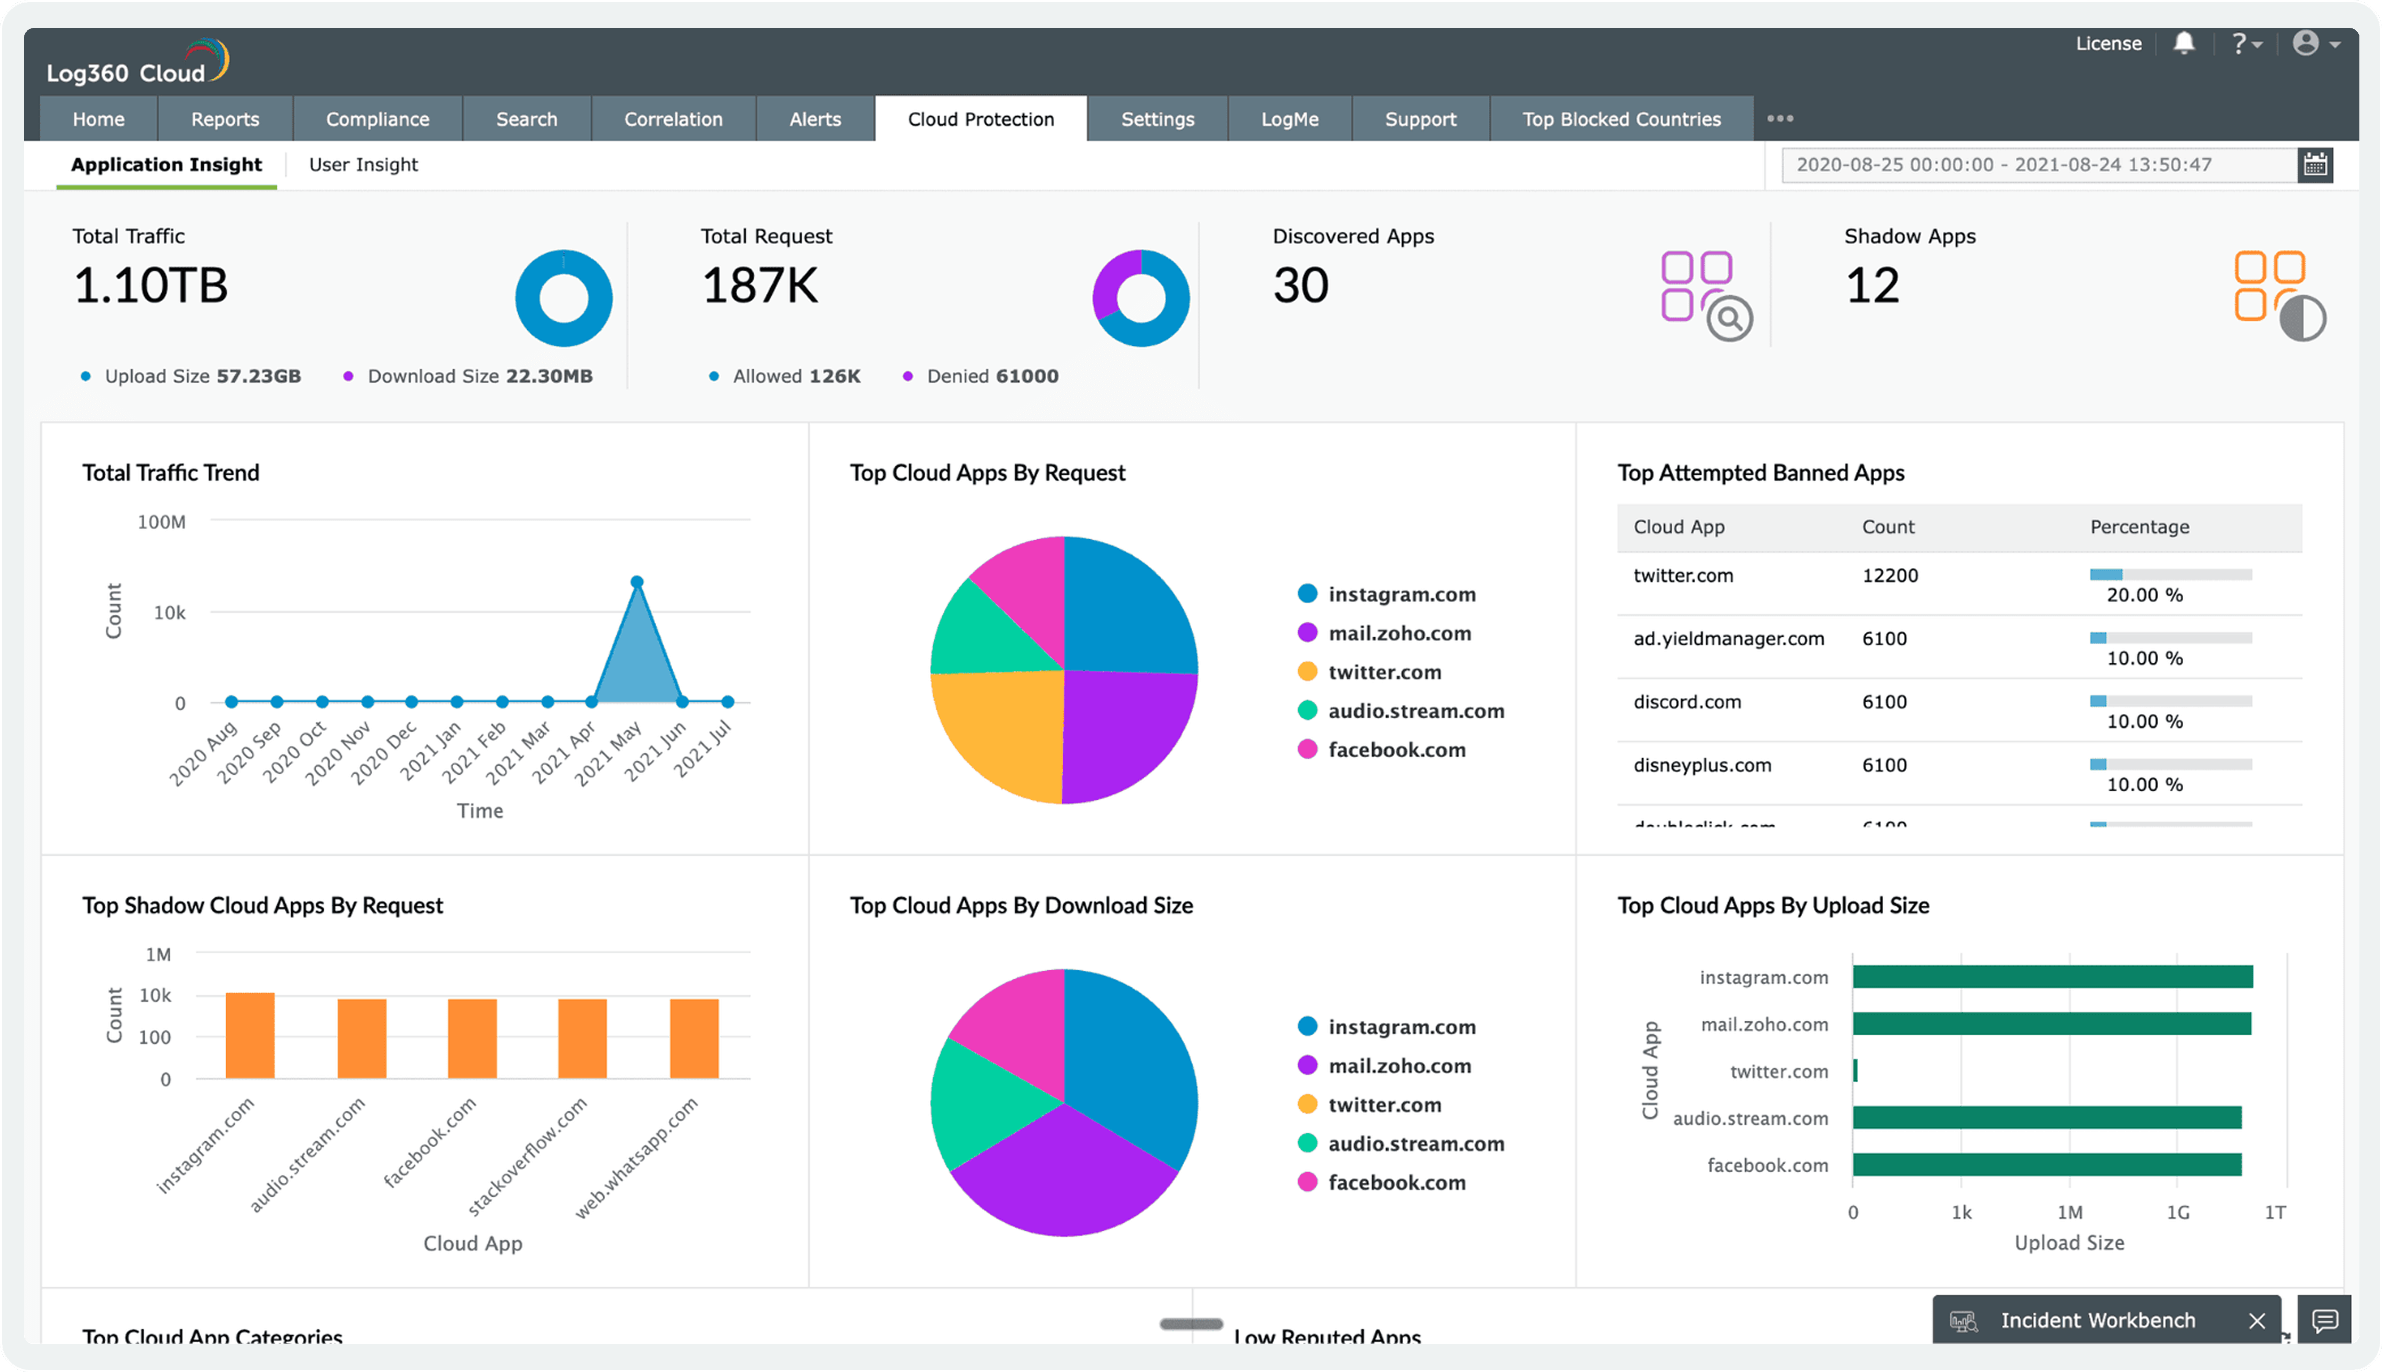
Lindungi aplikasi cloud
Pantau penggunaan aplikasi cloud, deteksi shadow IT, dan terapkan kebijakan keamanan. Monitor aplikasi yang diizinkan maupun yang tidak diizinkan untuk melindungi data sensitif.
Apa itu cloud SIEM?
Solusi cloud SIEM menggunakan teknologi cloud untuk mengumpulkan, menganalisis, dan mengorelasikan data keamanan dari berbagai sumber dalam infrastruktur IT organisasi. Solusi ini menyediakan kemampuan deteksi ancaman real-time, respons insiden, dan manajemen compliance, semuanya dari cloud. Dengan arsitektur cloud-native, pengelolaan cybersecurity menjadi lebih fleksibel dan mudah diakses. Pendekatan ini juga mengurangi kompleksitas deployment solusi SIEM on-premises.
SIEM berbasis cloud untuk keamanan
dan compliance yang lebih baik
- Cloud log management
- Detection rules
- UEBA
- Threat intelligence
- Cloud compliance
- Identity security
Visibilitas keamanan menyeluruh dari analisis log
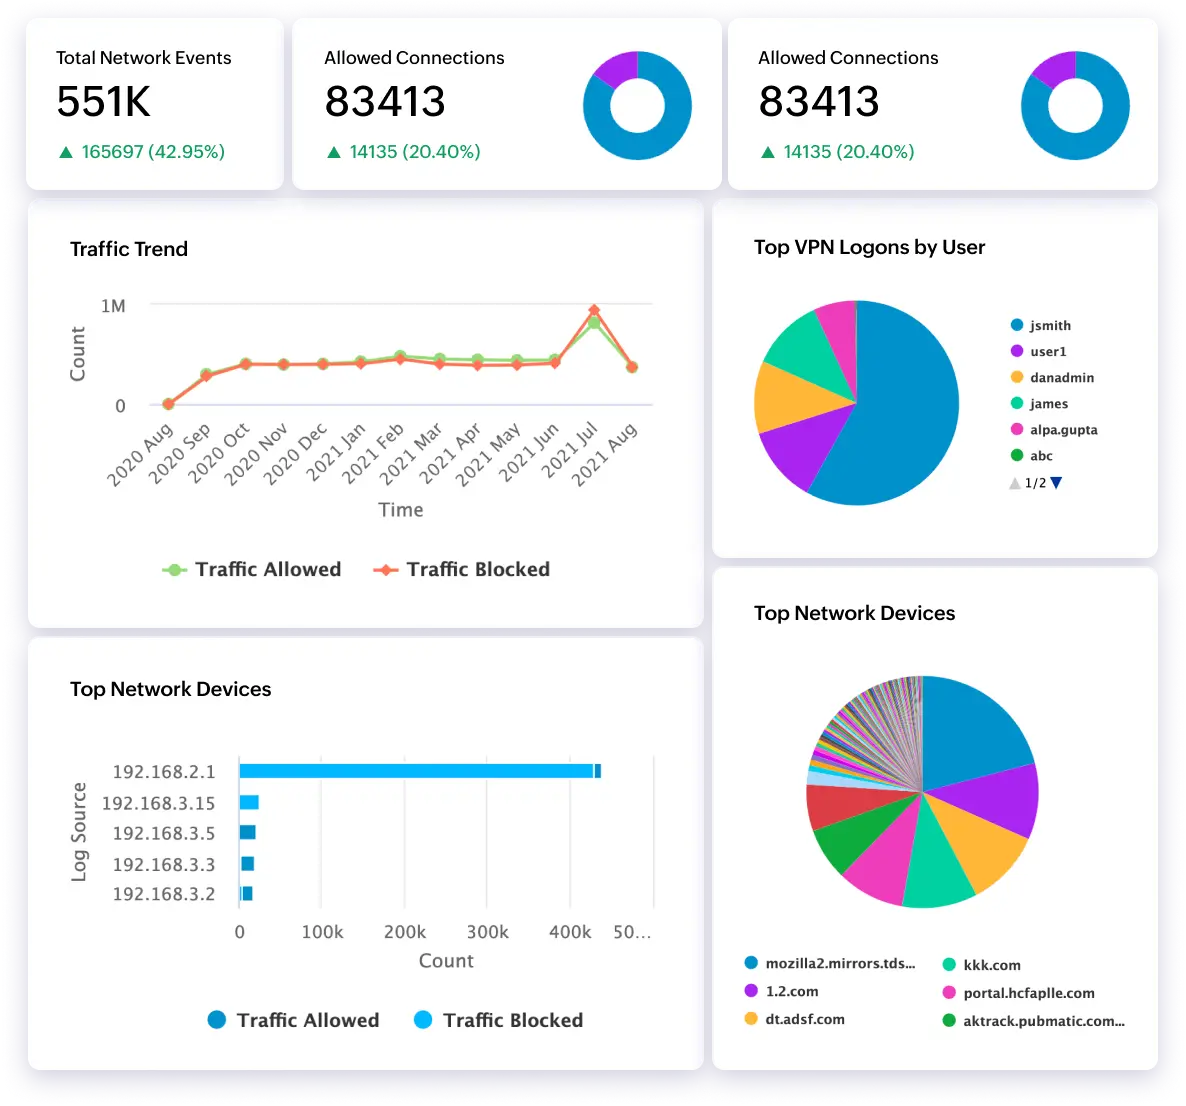
Rasakan kemampuan cloud-based log management dengan Log360 Cloud. Dapatkan insight mendalam dari log keamanan, akses, sistem, dan aplikasi di seluruh jaringan Anda. Dengan Log360 Cloud, Anda dapat:
- Menyederhanakan pengumpulan dan penyimpanan log: Kumpulkan dan simpan log secara otomatis dan aman dari server Windows, sumber syslog, aplikasi, dan platform cloud.
- Melakukan analisis log secara menyeluruh: Manfaatkan kemampuan pencarian dan korelasi tingkat lanjut untuk mengidentifikasi serta menyelidiki event keamanan dengan cepat.
- Memastikan compliance: Arsipkan data log secara aman untuk analisis forensik dan kebutuhan regulasi menggunakan opsi storage fleksibel kami. Manfaatkan paket harga untuk mengoptimalkan biaya penyimpanan log sambil tetap mengarsipkan data log dengan aman.
Detection rules untuk ancaman yang kompleks
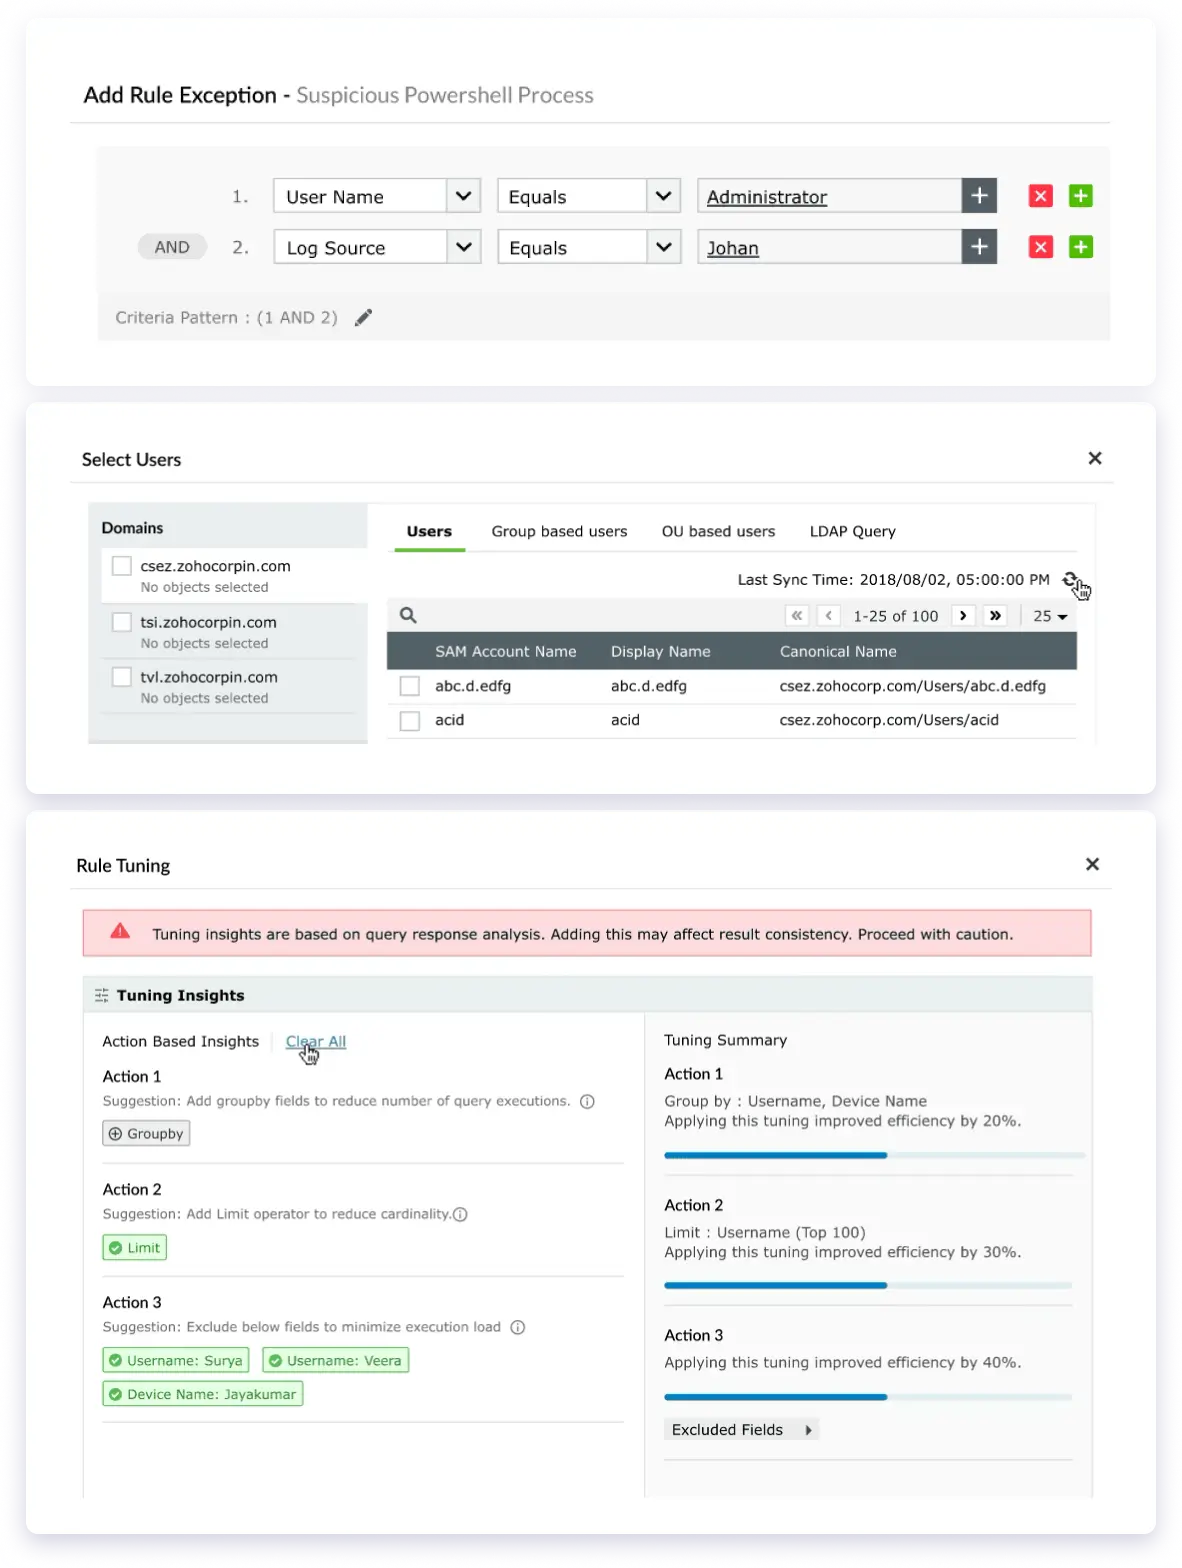
Kurangi noise dengan deteksi ancaman yang dirancang lebih presisi. Log360 Cloud menghadirkan 2000+ detection rule yang dipetakan ke MITRE untuk korelasi, anomali, dan threat intelligence, sehingga membantu mengurangi false positive dan menampilkan ancaman yang benar-benar relevan. Dengan Log360 Cloud, Anda dapat:
- Mengelola deteksi dari satu panel: Akses correlation rules, anomaly rules, dan threat intel match dari satu console terpusat, tanpa perlu berpindah antar modul.
- Menyesuaikan rule tanpa menulis query: Buat dan kustomisasi Standard, Anomaly, dan Advanced detection rules dengan visual builder yang intuitif. Tanpa SPL, KQL, atau scripting.
- Menyaring noise langsung dari sumbernya: Terapkan pengecualian pada level user, group, OU, atau device di predefined rules agar fokus hanya pada sinyal bernilai tinggi.
- Mengambil tindakan berdasarkan rekomendasi tuning: Dapatkan insight yang dapat ditindaklanjuti pada rule paling bising dan optimalkan performa deteksi dengan rekomendasi terarah.
Deteksi anomali
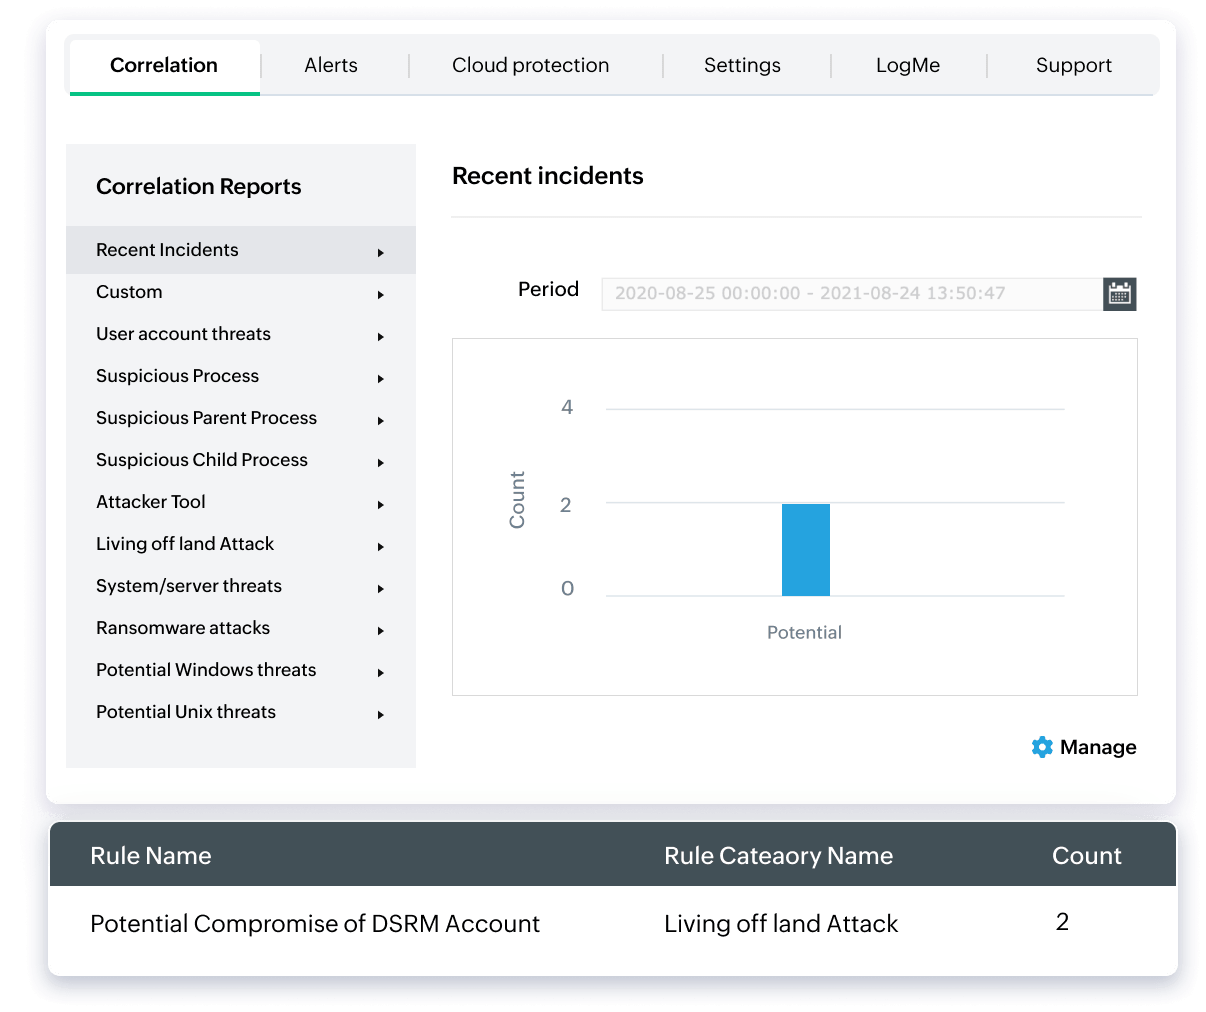
Melampaui deteksi tradisional berbasis rule dengan mengidentifikasi penyimpangan pada pola perilaku user dan entity menggunakan anomaly rules. Deteksi potensi insider threat seperti anomali logon, akun yang disusupi, dan upaya data exfiltration sebelum berkembang lebih jauh. Dengan UEBA, Anda dapat:
- Deteksi anomali berbasis ML: Mendeteksi penyimpangan dari perilaku normal secara otomatis menggunakan algoritma machine learning.
- Deteksi yang akurat: Identifikasi ancaman berdasarkan anomali waktu, jumlah, dan pola untuk presisi yang lebih tinggi.
- Identifikasi ancaman secara proaktif: Temukan perilaku anomali seperti login yang tidak biasa atau transfer file sejak dini.
- Risk scoring terintegrasi: Identifikasi user dan entity berisiko tinggi dengan skor berdasarkan anomali yang terpicu dan indikator perilaku yang telah ditentukan.
- Pembuatan anomaly rule custom: Buat anomaly rule tunggal atau massal yang disesuaikan dengan environment Anda.
Threat intelligence bawaan dan advanced threat analytics
Perkuat pertahanan Anda dengan database threat intelligence yang mencakup lebih dari 600 juta URL, domain, dan alamat IP berbahaya. Dengan platform terintegrasi Log360 Cloud, Anda mendapatkan:
- Integrasi yang lancar dengan data ancaman: Terhubung dengan mudah ke threat feed berformat STIX/TAXII untuk cakupan yang spesifik per industri.
- Insight real-time: Manfaatkan analytics berbasis BrightCloud yang menyediakan skor reputasi dan tipe ancaman untuk entity berbahaya.
- Security analytics yang lebih baik: Integrasikan data ancaman dinamis ke dalam detection engine kami untuk respons yang lebih cepat dan efektif.
Laporan compliance siap audit dan alert pelanggaran
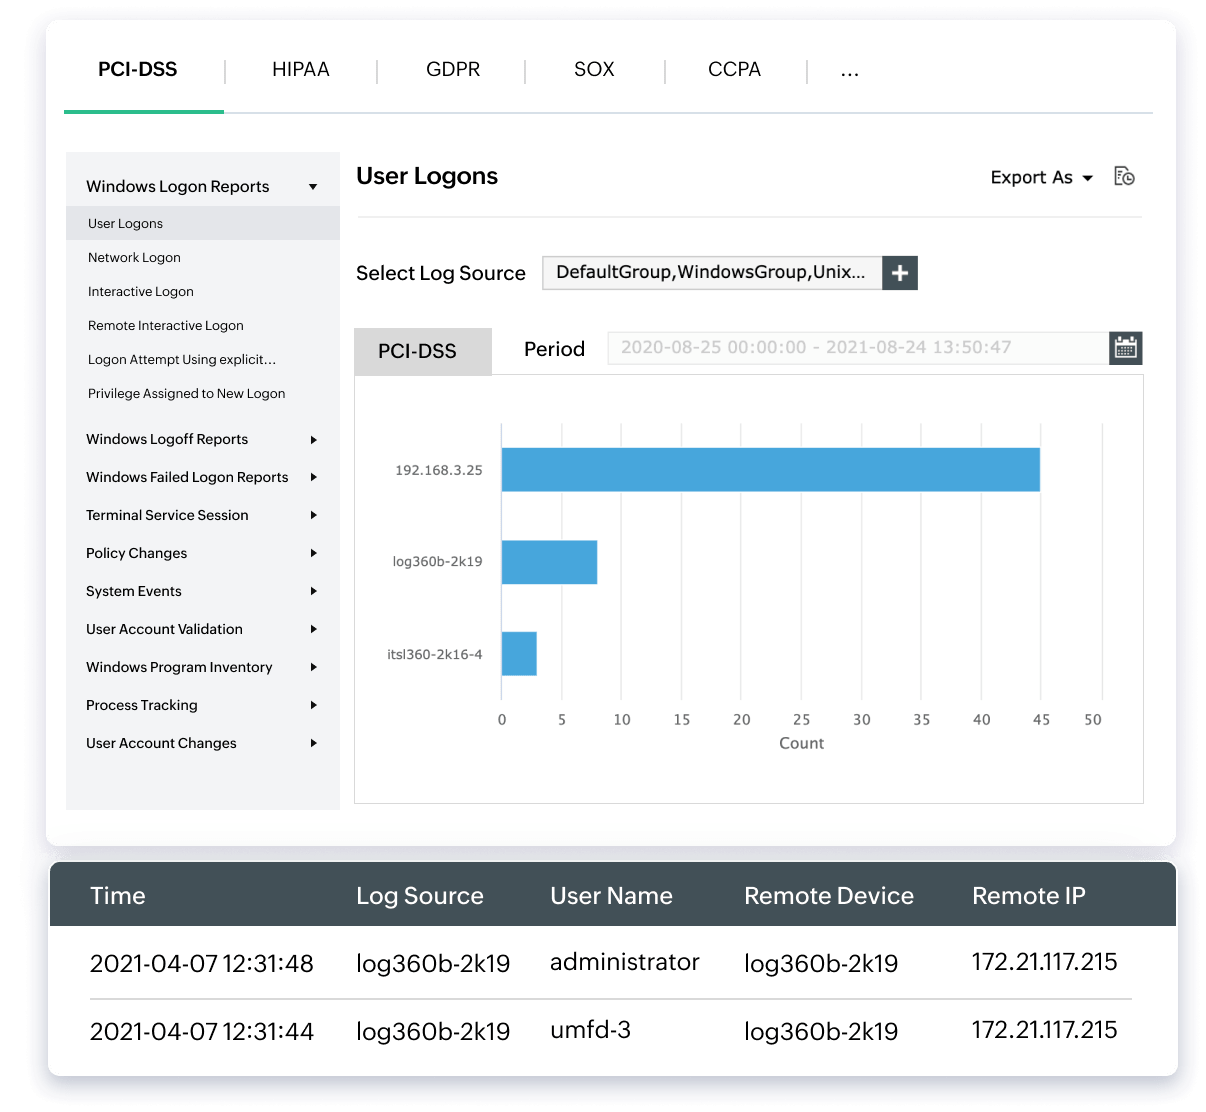
Log360 Cloud menyederhanakan compliance sekaligus memperkuat postur keamanan Anda. Solusi ini menyediakan:
- Manajemen compliance yang efektif: Gunakan template laporan audit siap pakai (PCI DSS, GLBA, FISMA, SOX, HIPAA, ISO 27001, dll.) untuk menunjukkan kepatuhan terhadap standar keamanan, sambil menyimpan data log secara aman di cloud tanpa perlu hardware yang mahal.
- Monitoring & remediasi berkelanjutan: Pantau compliance secara proaktif melalui dashboard khusus, identifikasi gap, dan lakukan perbaikan tepat waktu.
- Audit trail yang lebih lengkap: Pertahankan log aktivitas user yang terperinci untuk mendeteksi dan merespons akses mencurigakan atau pelanggaran data dengan cepat.
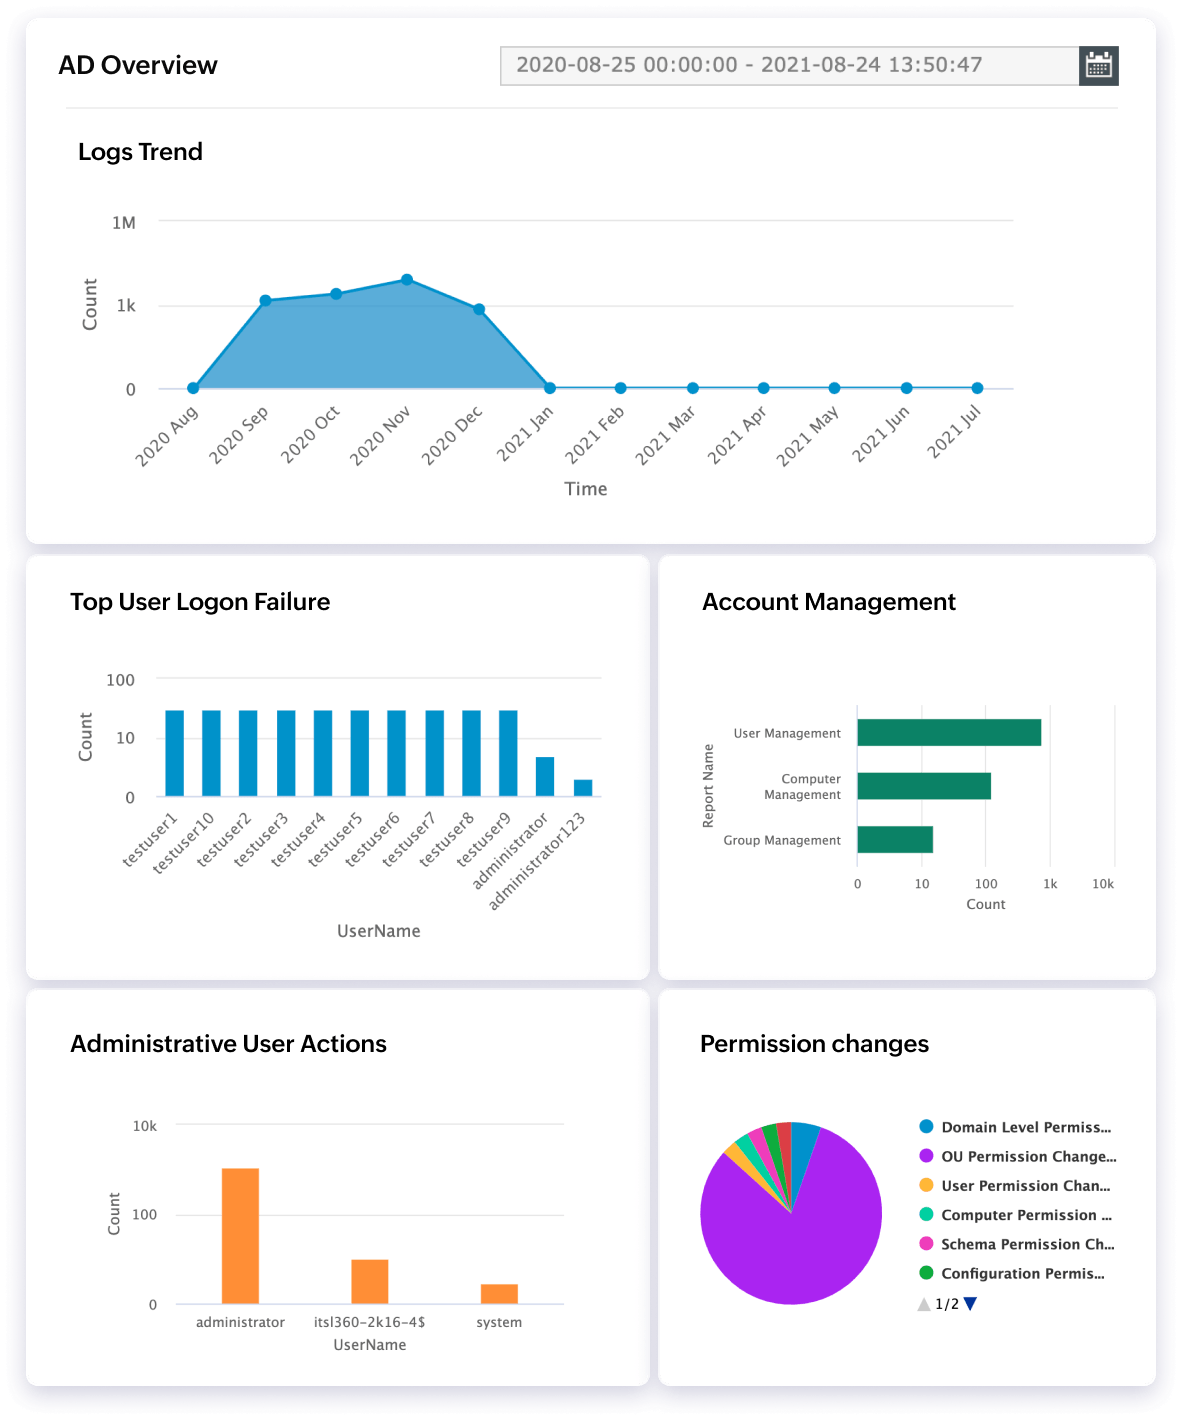
Audit dan monitoring Active Directory secara mendalam
Lindungi identitas selama transisi Anda ke cloud dengan Log360 Cloud. Dengan memantau Active Directory, solusi ini membantu Anda:
- Mengaudit aktivitas user secara granular: Dapatkan visibilitas mendalam terhadap event autentikasi dan deteksi potensi upaya intrusi atau impersonasi.
- Memonitor perubahan AD yang kritis secara real-time: Segera identifikasi perubahan pada OU, GPO, dan permission untuk mencegah insider threat.
- Mendeteksi serangan berbasis identitas: Pantau terus privilege escalation, lateral movement, dan credential stuffing.
- Mengotomatiskan monitoring perilaku user: Tandai secara otomatis aktivitas akun yang tidak biasa, seperti lockout berulang atau login dari lokasi yang berbeda, agar ancaman bisa terdeteksi lebih awal.
Apakah Anda seorang MSSP?
Tingkatkan layanan keamanan Anda dengan edisi MSSP Log360 Cloud. Terapkan centralized log management, analisis ancaman, dan manajemen compliance dalam skala besar.
Coba gratisMulai dengan 50GB gratis
Tidak memerlukan kartu kredit.
$0
- 50 GB Search Storage default
- 150 GB Archival Storage default (3x dari Search Storage)
- Retensi pencarian 7 hari
- Retensi arsip 15 hari
$120
+- 50 GB Search Storage default
- 150 GB Archival Storage default (3x dari Search Storage)
- Retensi pencarian 30 hari
- Retensi arsip 90 hari
- 20 Alert Profile
- Catatan: Archival Storage diberikan gratis sebesar tiga kali Search Storage Anda. Archival Storage tambahan dapat dibeli jika diperlukan.
Add-on
$540
+- 50 GB Search Storage default
- 150 GB Archival Storage default (3x dari Search Storage)
- Retensi pencarian 60 hari
- Retensi arsip 180 hari
- 50 Alert Profile
- 10 Correlation Rule
- Catatan: Archival Storage diberikan gratis sebesar tiga kali Search Storage Anda. Archival Storage tambahan dapat dibeli jika diperlukan.
Add-on
$840
+- 50 GB Search Storage default
- 150 GB Archival Storage default (3x dari Search Storage)
- Retensi pencarian 90 hari
- Retensi arsip 10 tahun (Hubungi support untuk retensi yang lebih lama.)
- 70 Alert Profile
- 20 Storage Tier
- 20 Correlation Rule
- 20 Anomaly Rule
- Timpa log lama
- Catatan: Archival Storage diberikan gratis sebesar tiga kali Search Storage Anda. Archival Storage tambahan dapat dibeli jika diperlukan.
Add-on
Untuk storage lebih dari 20.000 GB (20 TB), silakan hubungi tim sales kami di sales@manageengine.comDapatkan penawaran
Kapabilitas utama teknologi SIEM di Log360 Cloud
Rasakan transformasi cloud-based log management dengan Log360 Cloud.
Pelajari selengkapnyaSolusi SIEM terpadu
Rasakan platform cybersecurity terpadu yang menggabungkan teknik korelasi tingkat lanjut untuk deteksi ancaman, fitur CASB yang kuat untuk keamanan data cloud, serta compliance yang lebih efisien melalui audit dan monitoring yang efektif. SIEM cloud-native kami membantu organisasi menjalankan operasi keamanan dengan lebih lancar dan melindungi aset berharga mereka.
Insight ancaman berbasis AI
Bekali tim keamanan Anda dengan respons ancaman yang lebih cerdas melalui Zia Insights di Log360 Cloud. Fitur berbasis AI ini memberikan ringkasan singkat dan kontekstual tentang event keamanan, memetakan ancaman ke teknik MITRE ATT&CK®, serta menyediakan panduan mitigasi yang akurat, sehingga investigasi dan respons insiden bisa dilakukan lebih cepat dan lebih percaya diri.
Pelajari selengkapnyaCASB: Visibilitas penuh dan kontrol menyeluruh atas cloud
Dapatkan kontrol penuh atas cloud environment Anda dengan CASB dari Log360 Cloud. Pantau penggunaan aplikasi cloud untuk mengidentifikasi shadow IT yang tidak sah, dapatkan insight mendalam tentang aktivitas user, dan deteksi potensi ancaman dengan cepat. Integrasi CASB dengan cloud-based SIEM membantu mengungkap shadow application dan membangun konteks yang dapat ditindaklanjuti terkait perilaku pelaku ancaman.
Pelajari selengkapnyaPlatform keamanan: Fleksibilitas untuk membangun keamanan sesuai kebutuhan Anda
Kendalikan keamanan Anda sepenuhnya dengan pendekatan unified platform dari Log360. Integrasikan tool keamanan Anda dengan mudah melalui Open API, visualisasikan data sesuai kebutuhan, dan perluas fungsionalitas dengan extension custom untuk memenuhi kebutuhan yang terus berkembang. Bangun ekosistem keamanan yang bekerja persis seperti yang Anda inginkan.
Pelajari selengkapnyaCloud-based log storage: Tanpa biaya awal
Manfaatkan pengumpulan, analisis, pencarian, dan penyimpanan log yang intuitif dengan Log360 Cloud. Lakukan pencarian berkecepatan tinggi dan penuhi kebutuhan retensi compliance dengan paket harga fleksibel yang dipadukan dengan opsi storage adaptif. Solusi yang scalable dan hemat biaya ini menghilangkan kebutuhan investasi hardware di awal serta pemeliharaan infrastruktur yang berkelanjutan.
Pelajari selengkapnya
FAQ tentang SIEM Log360 Cloud:
Apa itu SIEM-as-a-service?
SIEM-as-a-service (Security Information and Event Management) adalah solusi berbasis cloud yang menyediakan analisis real-time terhadap alert keamanan yang dihasilkan oleh berbagai perangkat jaringan dan aplikasi.
Fitur utamanya meliputi:
- Pengumpulan dan agregasi log dari berbagai sumber
- Deteksi ancaman dan alert real-time
- Kemampuan respons insiden otomatis
- Pelaporan dan manajemen compliance
- Infrastruktur cloud yang scalable dan dikelola oleh penyedia layanan
Cloud SIEM menghilangkan kebutuhan organisasi untuk memelihara infrastruktur SIEM on-premises yang kompleks, sehingga menghadirkan solusi keamanan yang lebih fleksibel dan sering kali lebih hemat biaya.
Apa itu SIEM?
Solusi security information and event management (SIEM) adalah fondasi penting dalam cybersecurity, yang membantu security operations center mendeteksi, memprioritaskan, dan merespons ancaman dengan cepat. SIEM membantu memastikan compliance, memperkuat postur keamanan, dan menyederhanakan respons insiden. Dengan mengumpulkan dan menganalisis log serta security telemetry dari seluruh jaringan, tool SIEM menggunakan teknik tingkat lanjut seperti korelasi dan behavior modeling untuk mengidentifikasi dan memitigasi risiko keamanan secara proaktif.
Kapan organisasi sebaiknya memilih cloud SIEM dibandingkan SIEM on-prem?
Organisasi sebaiknya mempertimbangkan cloud SIEM dibandingkan solusi on-premises dalam situasi berikut:
- Sumber daya IT terbatas: Saat tidak memiliki keahlian internal untuk mengelola infrastruktur SIEM yang kompleks.
- Pertimbangan biaya: Untuk menghindari pengeluaran modal awal yang besar untuk hardware dan lisensi software.
- Kebutuhan skalabilitas: Untuk bisnis yang tumbuh cepat atau memiliki permintaan yang berubah-ubah.
- Tenaga kerja yang terdistribusi: Untuk mendukung karyawan di berbagai lokasi dengan lebih baik.
- Deployment lebih cepat: Saat ada kebutuhan untuk segera menerapkan kapabilitas SIEM.
- Ingin pembaruan berkelanjutan: Untuk mendapatkan threat intelligence terbaru dan update fitur tanpa intervensi manual.
- Kebutuhan compliance: Untuk lebih mudah memenuhi standar regulasi yang mensyaratkan log management dan security monitoring yang kuat.
Untuk menentukan pilihan antara SIEM on-premise dan cloud SIEM, baca blog lengkap kami tentang topik ini di sini.
Bagaimana Log360 Cloud memastikan keamanan data log saya?
Log360 Cloud menerapkan beberapa lapisan keamanan untuk melindungi data log sensitif Anda:
- Enkripsi: Semua data dienkripsi saat transit maupun saat tersimpan menggunakan protokol enkripsi standar industri.
- Kontrol akses: Kontrol akses berbasis peran yang ketat dan multi-factor authentication diterapkan untuk mencegah akses tidak sah.
- Isolasi data: Data setiap pelanggan dipisahkan secara logis untuk memastikan privasi data.
- Compliance: Layanan ini mematuhi standar compliance utama, termasuk ISO/IEC 27001, 27017, dan 27018; SOC 2 (termasuk SOC 2 + HIPAA); SOC 1 (SSAE 18 & ISAE 3402 Type II); dan ISO 9001:2015.
- Audit rutin: Audit keamanan berkala dan penetration testing dilakukan untuk mengidentifikasi serta mengatasi potensi kerentanan.
- Redundansi: Data direplikasi di beberapa data center yang aman untuk memastikan ketersediaan tinggi dan kemampuan disaster recovery.
- API aman: Semua integrasi dan transfer data menggunakan API aman dengan mekanisme autentikasi yang tepat.
- Monitoring: Monitoring berkelanjutan terhadap infrastruktur cloud untuk mendeteksi anomali keamanan atau potensi ancaman.