¿Por qué las empresas necesitan Firewall Analyzer de ManageEngine?

ManageEngine Firewall Analyzer ofrece una visibilidad detallada de los firewalls de distintos fabricantes mediante el análisis de los registros, lo que ayuda a los equipos a investigar el tráfico sospechoso, identificar reglas de riesgo, supervisar el acceso a la VPN y garantizar el cumplimiento normativo mediante auditorías y informes continuos.

Los firewalls generan enormes volúmenes de registros que contienen información valiosa sobre la seguridad y la red, pero sin una plataforma de análisis centralizada, a los equipos de seguridad les cuesta investigar incidentes, detectar configuraciones de riesgo o comprender cómo las políticas de los firewalls afectan la actividad de la red.

Capacidades clave de Firewall Analyzer de ManageEngine

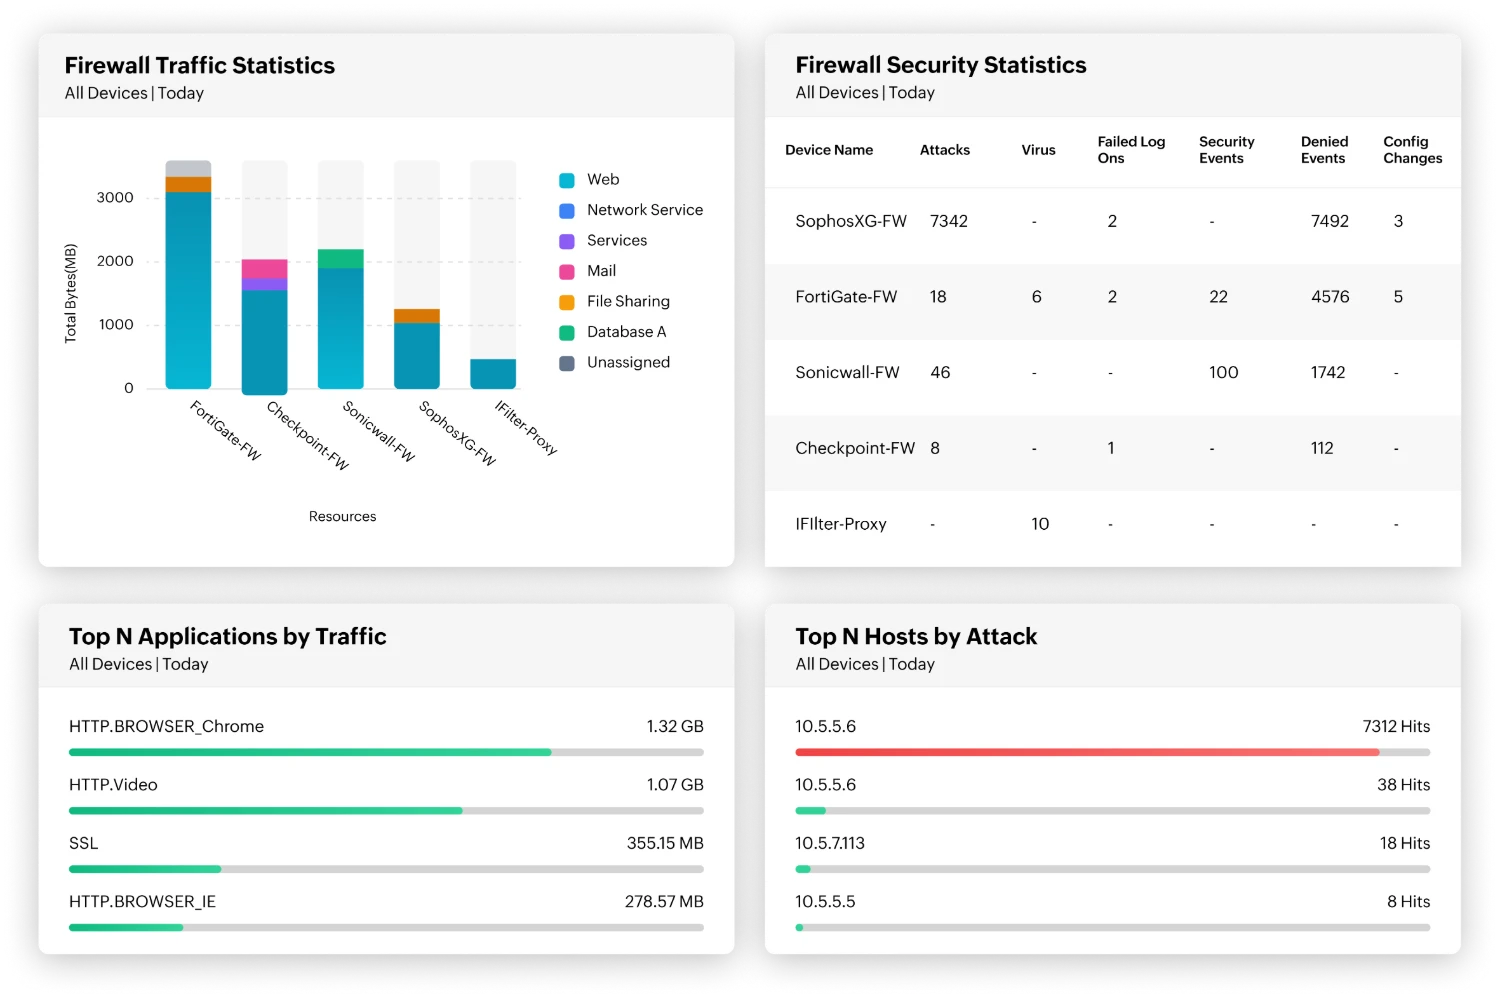
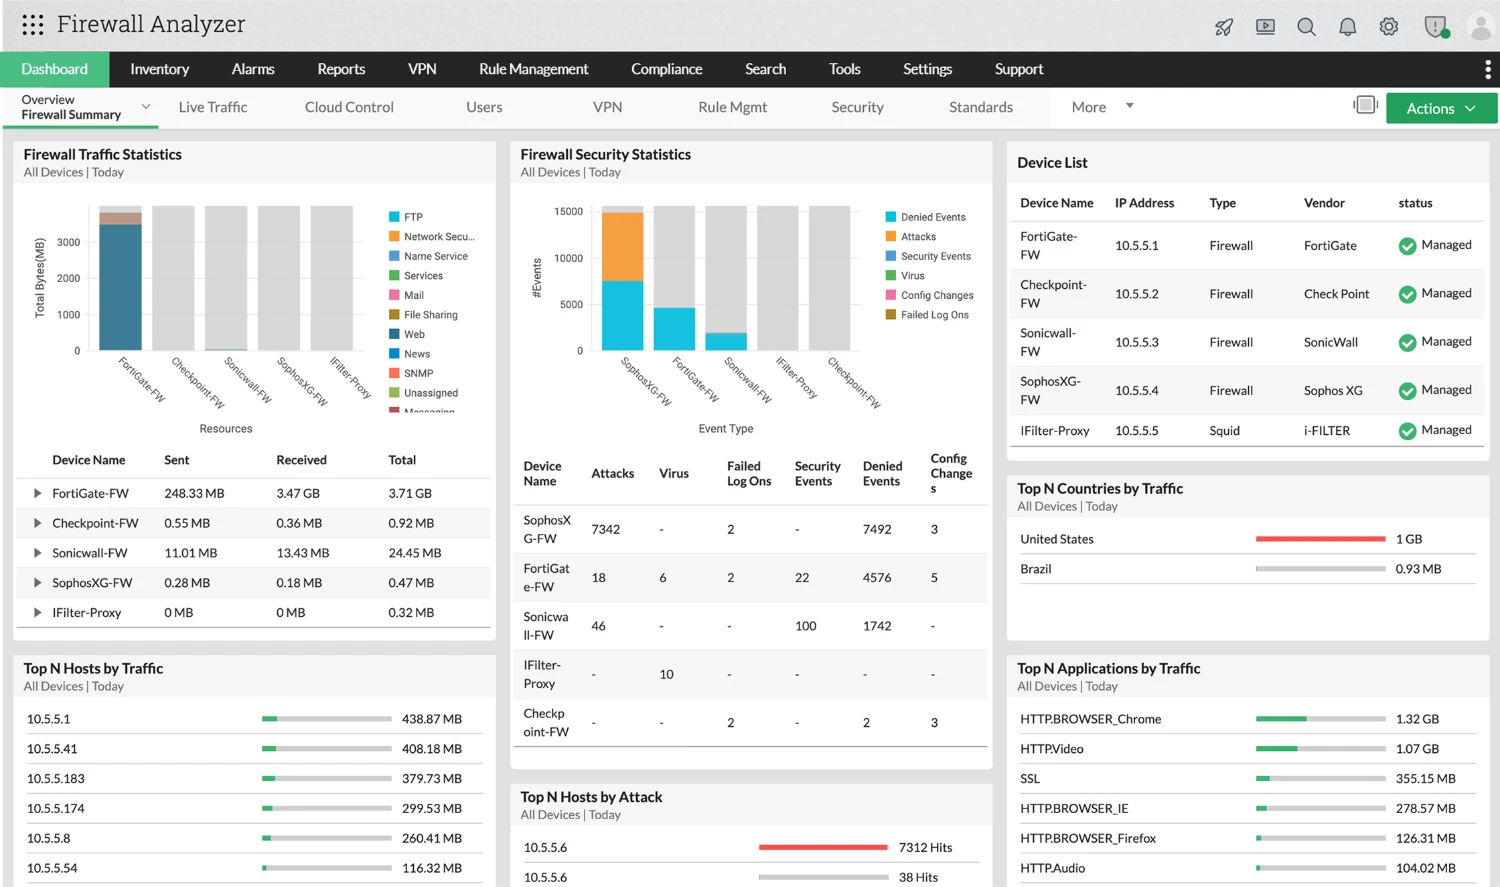
Firewall Analizar el tráfico del firewall e investigar la actividad de red sospechosa mediante la supervisión continua de los registros del firewall y los incidentes de seguridad

  • Identifica las principales fuentes y destinos del tráfico: descubra que servidores generan la mayor parte del tráfico entrante y saliente para detectar rápidamente sistemas comprometidos, intentos de fuga de datos y comunicaciones no autorizadas.
  • Comprender el uso de los protocolos y las aplicaciones: analice el tráfico por grupos de protocolos, como los servicios web, bases de datos, correo y nombres, para identificar comportamientos inusuales de las aplicaciones o un uso inesperado de los protocolos dentro de la red.
  • Seguimiento de la actividad de red a nivel de usuario: supervise qué usuarios generan más tráfico a través del firewall para detectar comportamientos sospechosos, un uso excesivo del ancho de banda o un posible uso indebido de las cuentas.
  • Detección de patrones de tráfico anómalos: los informes visuales de tráfico resaltan picos repentinos, flujos de tráfico inusuales o fuentes de tráfico desconocidas que pueden indicar una actividad de red sospechosa o posibles problemas de seguridad.
  • Investigar incidentes de seguridad del firewall: correlacionar el tráfico del firewall con los incidentes y alertas de seguridad generados para investigar rápidamente posibles amenazas y comprender el contexto que subyace a la actividad sospechosa en la red.
Optimice las reglas del firewall y reduzca la complejidad de las políticas gracias a recomendaciones inteligentes para la optimización de dichas reglas

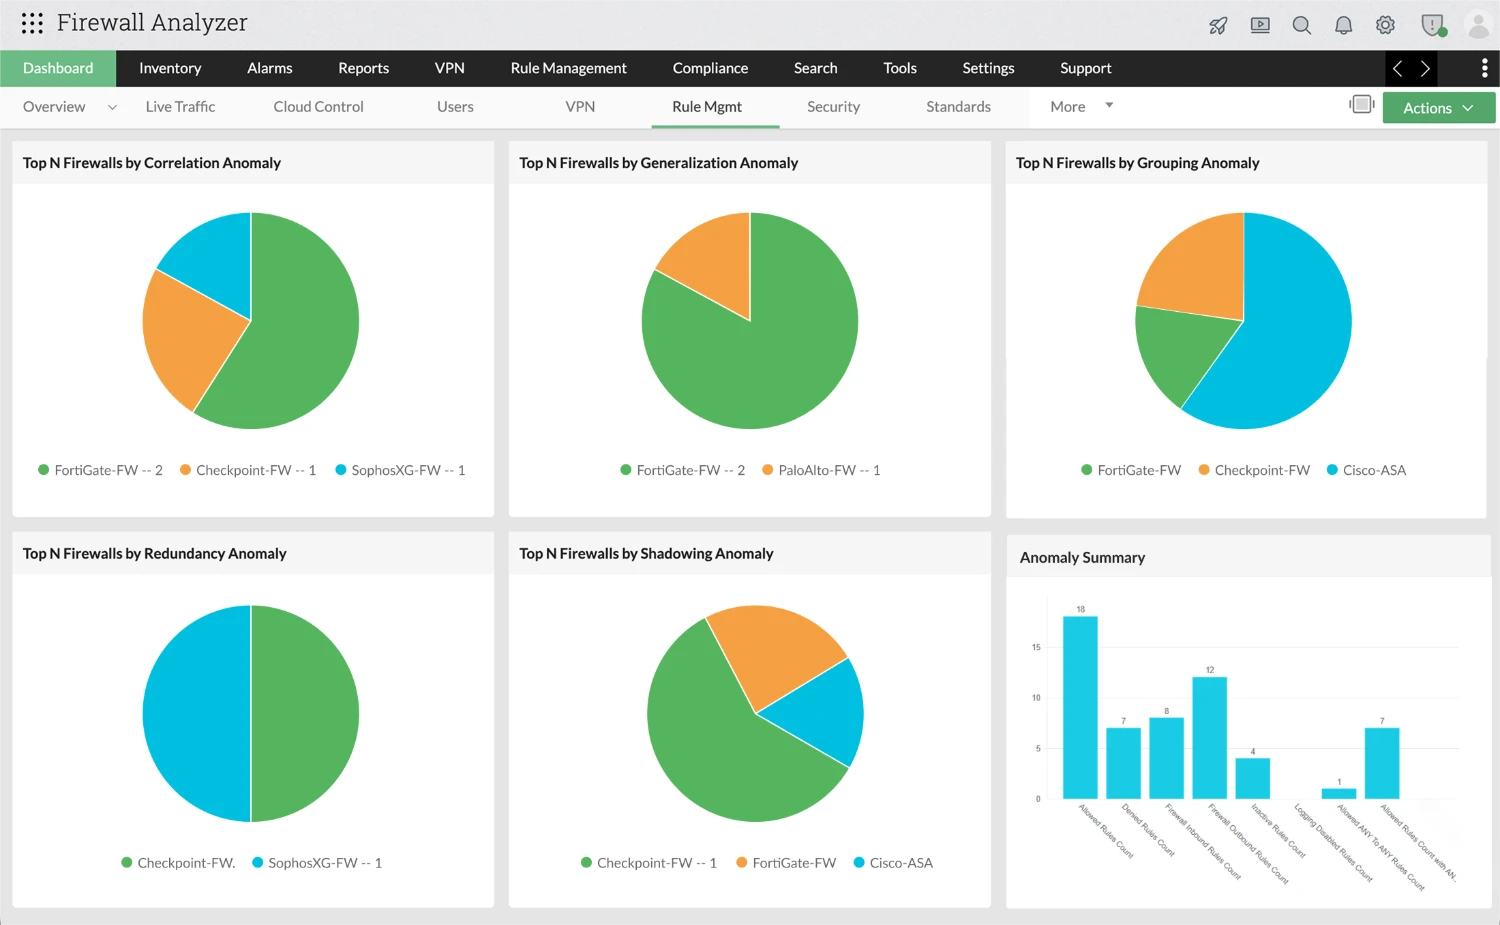
  • Identificar reglas de firewalls redundantes y solapadas: detecte anomalías en las reglas, como la redundancia, la generalización y la correlación, que puedan existir en la política del firewall. Esta información ayuda a los administradores a comprender cómo interactúan las reglas y a eliminar las entradas innecesarias o solapadas.
  • Descubre reglas y objetos del cortafuegos en desuso: identifique las reglas que no se han activado durante un periodo de tiempo seleccionado, así como los objetos de red en desuso y las interfaces sin asignar. La eliminación de las reglas inactivas ayuda a reducir la sobrecarga de políticas y mejora el rendimiento del firewall.
  • Analizar la estructura de las reglas y la composición de las políticas: obtenga información sobre la distribución de las reglas, incluidas las reglas permitidas y denegadas, las políticas de entrada y salida, y las configuraciones excesivamente permisivas, como las reglas «ANY-to-ANY» o las que permiten "ANY" servicio.
  • Reordenar las reglas para mejorar la eficiencia del firewall: evalúe el orden de las reglas del firewall y generar recomendaciones para situar las reglas de uso frecuente en los primeros puestos de la política, lo que ayuda a los firewalls a procesar el tráfico de forma más eficiente
  • Detectar riesgos en las políticas y vulnerabilidades de configuración: identifique las reglas de firewall que suponen un riesgo y supervisar sus niveles de gravedad a través de paneles de análisis de riesgos integrados, lo que permite a los equipos priorizar las medidas correctivas y reducir las posibles superficies de ataque

Supervisar el acceso a la VPN y la actividad de los usuarios remotos, al tiempo que se analizan los incidentes de intrusión detectados por los sistemas IDS e IPS para detectar las amenazas de forma temprana

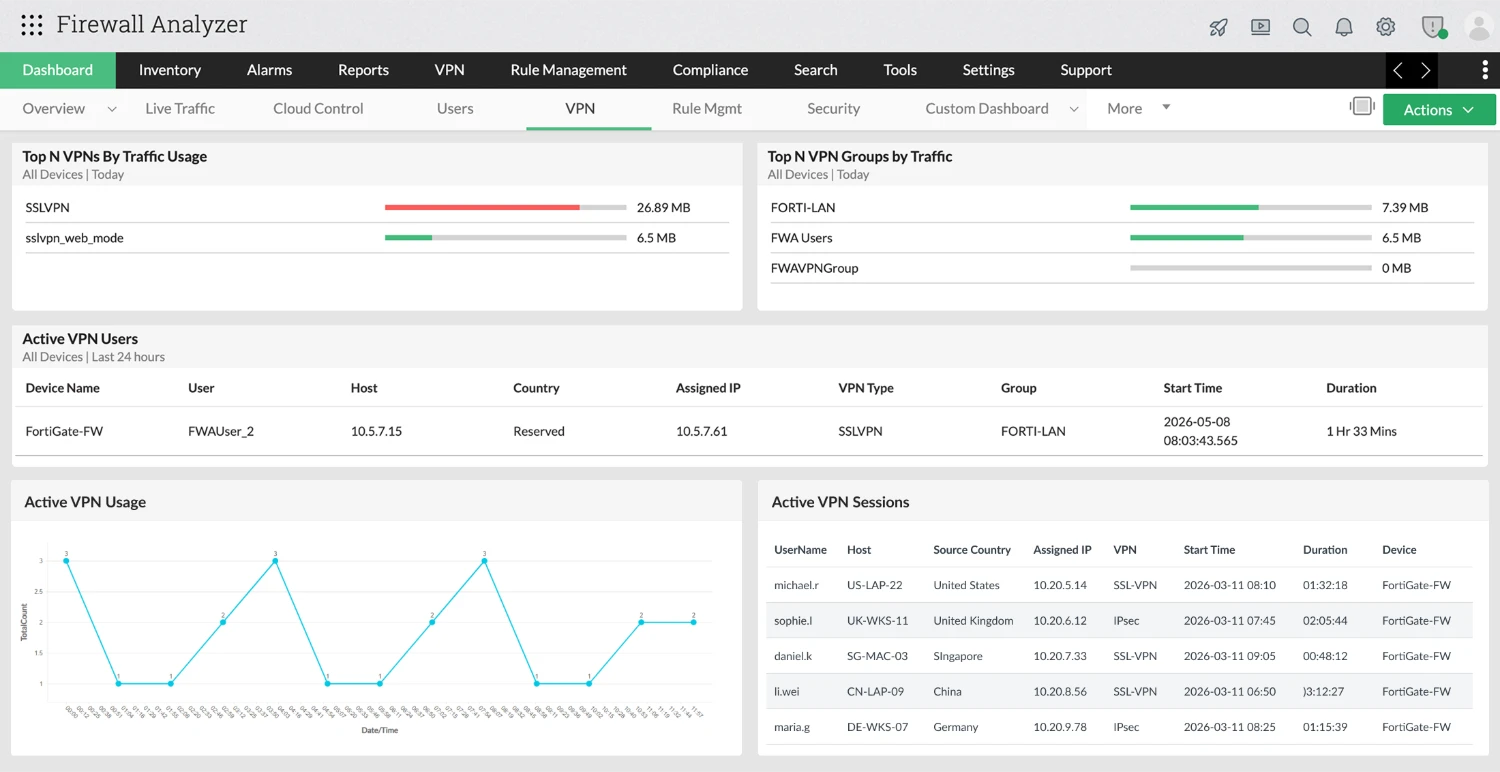
  • Realice un seguimiento de los usuarios activos de VPN y de la actividad de las sesiones: obtenga una visibilidad completa tanto de la actividad actual como del historial de la VPN, incluidos los datos de los usuarios, los datos de los hosts, las direcciones IP asignadas, las cronologías de las sesiones y su duración. Comprenda cómo acceden los usuarios a la red a lo largo del tiempo y detecta rápidamente cualquier actividad remota inusual o sospechosa desde una única vista consolidada.
  • Detectar usos anómalos de la VPN e intentos fallidos de conexión: Analice las conexiones VPN fallidas y los intentos repetidos de inicio de sesión que puedan indicar intentos de acceso no autorizado o cuentas de usuario mal configuradas.
  • Investigar los incidentes de seguridad del firewall y de los sistemas IDS/IPS: Analice los incidentes de seguridad notificados por los sistemas de detección y prevención de intrusiones del firewall, incluidos los tipos de ataque y las alertas de seguridad generadas en los registros del firewall.
  • Identificar a los principales atacantes y los hosts afectados: Utiliza los informes de ataques para identificar a los atacantes más frecuentes, los hosts internos afectados y el número de objetivos distintos implicados en un ataque, lo que ayuda a los equipos de seguridad a comprender rápidamente el alcance de los incidentes de seguridad.
  • Analizar las tendencias de los ataques, los protocolos y la gravedad de los incidentes: revisar los informes que muestran los tipos de ataques, los protocolos utilizados durante los mismos y los niveles de gravedad de los incidentes, como advertencias o alertas, para priorizar la investigación y la respuesta.

Auditar las configuraciones de los firewalls detectar errores de configuración y realizar un seguimiento de todos los cambios de configuración en los dispositivos de firewall

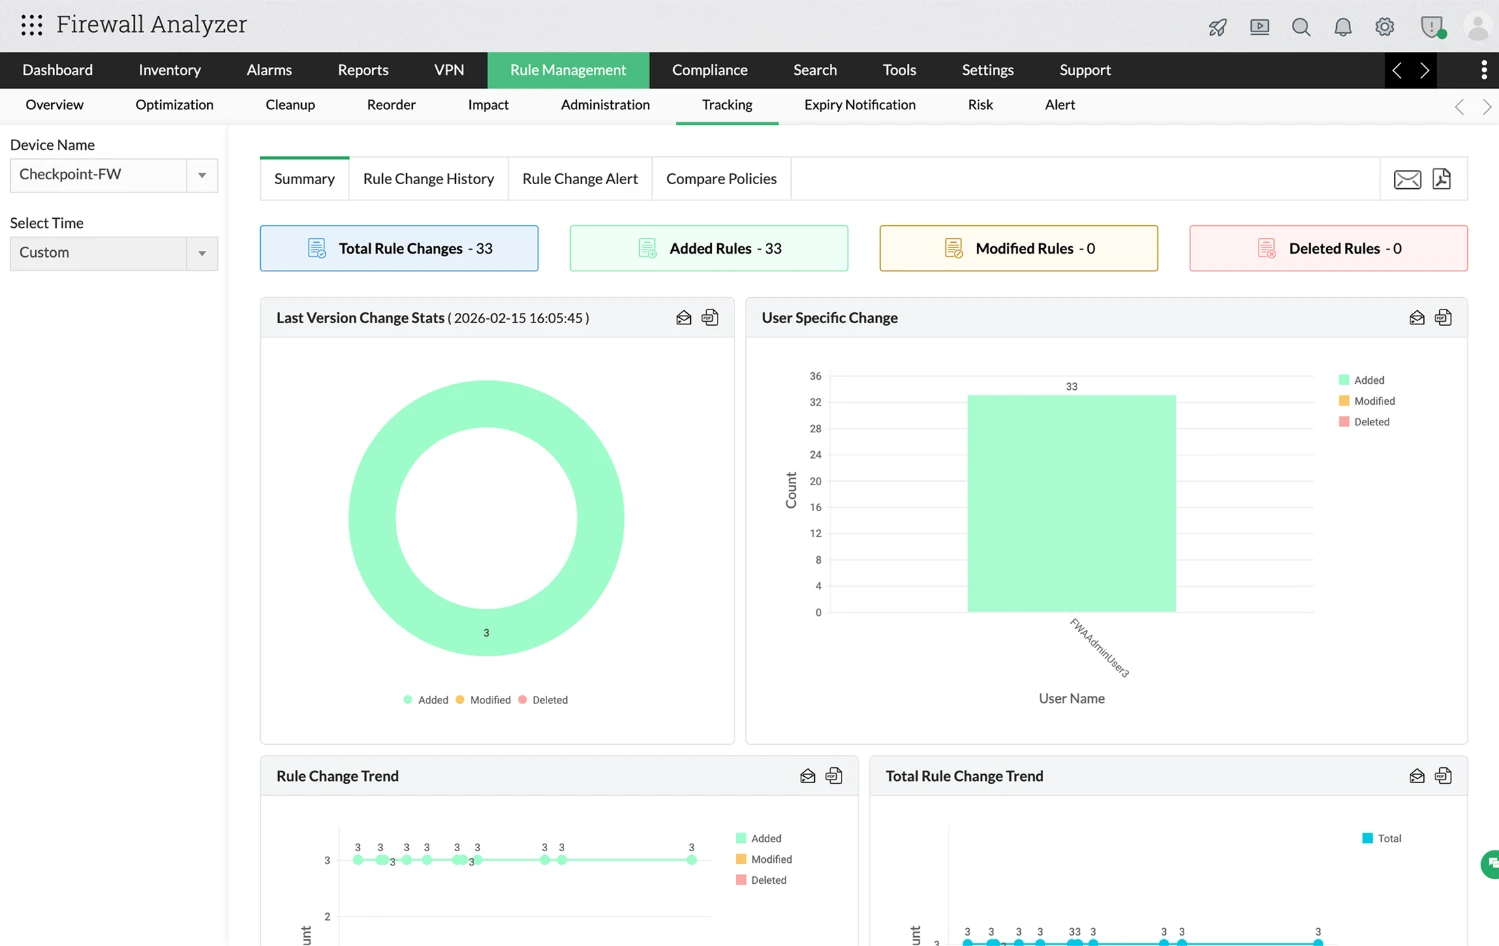
  • Seguimiento y auditoría de los cambios en las reglas del firewall: Supervise los cambios en las reglas del firewall en todos los dispositivos, incluidas las adiciones, modificaciones y eliminaciones, con un historial completo y con marca de tiempo de qué se ha modificado y cuándo. Esto permite a los administradores garantizar la rendición de cuentas e investigar rápidamente los cambios de configuración.
  • Identificar los cambios de configuración específicos de cada usuario: realice un seguimiento de qué administradores o usuarios han realizado cambios concretos en las reglas para garantizar la rendición de cuentas y mejorar la transparencia operativa.
  • Recibir alertas sobre modificaciones en las reglas del firewall: configure las alertas de cambios en las reglas para que se notifique a los administradores cada vez que se añadan, modifiquen o eliminen reglas del firewall, lo que ayuda a los equipos a responder rápidamente ante cambios inesperados en la configuración.
  • Comparar versiones de políticas de firewall: compare los archivos de configuración del firewall o las versiones de configuración activas para identificar las diferencias entre las versiones de las políticas y comprender exactamente qué ha cambiado.
  • Mantener copias de seguridad de la configuración para fines de auditoría y recuperación: programe copias de seguridad automáticas de la configuración de los dispositivos de firewall y conservar versiones históricas para facilitar las auditorías, la resolución de problemas y la recuperación de la configuración cuando sea necesario.

Garantizar el cumplimiento de las normas de seguridad de los firewalls mediante auditorías y la elaboración de informes continuos sobre su configuración

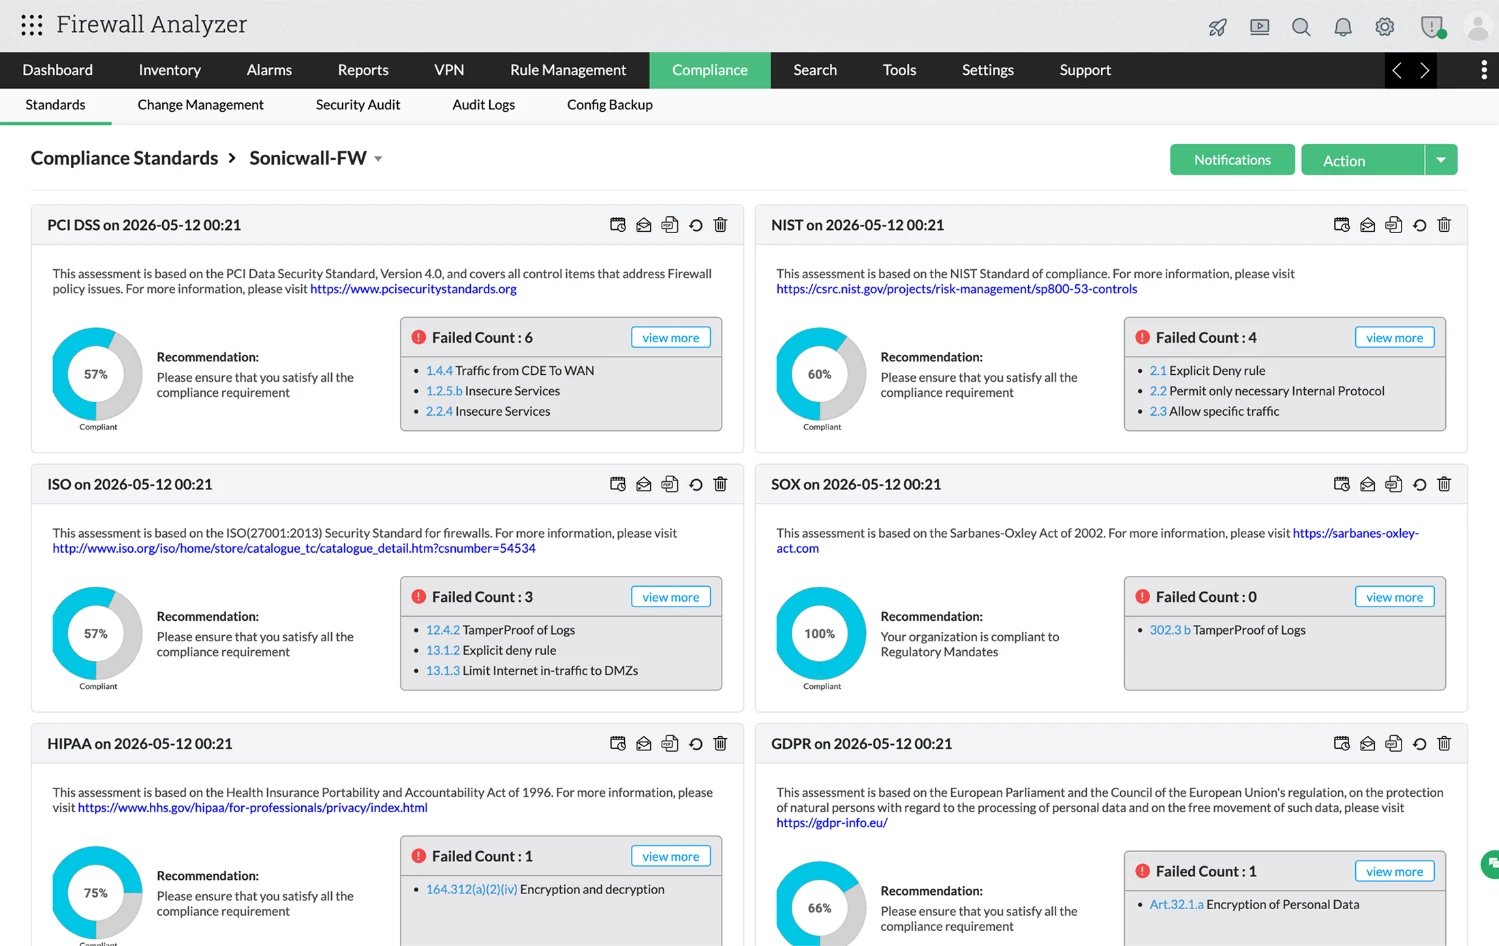
  • Evaluar las configuraciones de los firewalls según los estándares de seguridad del sector: Evalue las configuraciones de los firewalls según marcos de cumplimiento ampliamente reconocidos, como PCI DSS, ISO 27001, NIST, HIPAA, SOX y otras normas reguladoras. Estas evaluaciones ayudan a las organizaciones a determinar si las políticas y configuraciones de los firewalls se ajustan a los controles de seguridad exigidos.
  • Identificar problemas de configuración que afectan al cumplimiento normativo: Detecte vulnerabilidades de configuración e incumplimientos de las políticas que puedan provocar fallos de cumplimiento, como reglas de acceso excesivamente permisivas, servicios inseguros o controles de seguridad ausentes. Esta información ayuda a los administradores a identificar y resolver rápidamente posibles brechas de cumplimiento.
  • Analizar los resultados y las recomendaciones de las auditorías de seguridad: Los informes de auditoría de seguridad destacan los riesgos identificados, clasifican los problemas según su nivel de gravedad (crítico, alto, medio o bajo) y ofrecen recomendaciones para ayudar a los administradores a subsanar las deficiencias de configuración.
  • Generar informes de cumplimiento y auditoría para revisiones de seguridad: Exporte informes detallados de auditoría y cumplimiento que puedan utilizarse durante revisiones internas de seguridad, auditorías externas o evaluaciones normativas para demostrar el estado de seguridad del firewall.
  • Supervisar los registros de auditoría y las actividades administrativas: Realice un seguimiento de las acciones administrativas, como los intentos de inicio de sesión, el acceso a la configuración y la actividad de los usuarios, a través de los registros de auditoría, lo que ayuda a las organizaciones a garantizar la rendición de cuentas y a respaldar las investigaciones forenses cuando sea necesario.

Problemas de seguridad reales que pueden resolverse utilizando Firewall Analyzer

Investigación sobre el pico en los registros
Seguimiento de reglas
Direcciones IP sospechosas
Seguimiento de cambios
Reglas no utilizadas

¿Cómo investigar los picos en los registros del firewall?

Los picos inesperados en el volumen de registros del firewall pueden indicar incidentes de seguridad o sistemas mal configurados que requieren una investigación inmediata.

Caso de uso

Investigar picos inesperados en los registros del firewall.

Escenario

  • De repente, su firewall empieza a generar muchos más registros de lo habitual.
  • Los registros muestran un gran número de conexiones rechazadas dirigidas a varios sistemas internos.
  • Los equipos de seguridad deben determinar rápidamente si este pico se debe a un escaneo automatizado, a sistemas mal configurados o a un posible ataque.

¿Cómo ayuda Firewall Analyzer?

Firewall Analyzer analiza la actividad de los registros del cortafuegos y destaca las principales fuentes que generan tráfico, los destinos más frecuentes y los protocolos implicados. Los equipos de seguridad pueden identificar rápidamente los patrones que se esconden tras el pico en los registros e investigar la causa subyacente.

Resultado

Los administradores pueden detectar rápidamente cualquier actividad anómala en el tráfico y responder a posibles amenazas antes de que se agraven.

¿Cómo averiguar qué regla del firewall permitió el tráfico?

Las reglas del firewall pueden permitir, sin quererlo, un acceso inesperado si las configuraciones son demasiado permisivas o no se han revisado tras los cambios en la infraestructura.

Caso de uso

Investigación de un acceso no autorizado a los sistemas internos.

Escenario

  • Un servidor recibe tráfico procedente de una dirección IP externa que, en condiciones normales, no debería tener acceso.
  • El equipo de seguridad debe determinar qué regla del firewall permitió la conexión y si la configuración de dicha regla es demasiado permisiva.

¿Cómo ayuda Firewall Analyzer?

Firewall Analyzer analiza el uso de las reglas del firewall y los registros de tráfico para identificar qué reglas se activan y qué tráfico permiten o deniegan. Los administradores pueden rastrear rápidamente los flujos de tráfico hasta la regla del firewall correspondiente.

Resultado

Los equipos de seguridad obtienen una visión clara del comportamiento de las reglas del firewall y pueden modificar aquellas que sean demasiado permisivas para reducir los riesgos de seguridad.

¿Cómo detectar hosts internos que se comunican con direcciones IP sospechosas?

Las conexiones salientes no autorizadas desde sistemas internos pueden indicar que hay dispositivos comprometidos, actividad de malware o aplicaciones maliciosas que han pasado desapercibidas.

Caso de uso

Detección de comunicaciones salientes inusuales procedentes de los sistemas internos.

Escenario

  • Un dispositivo interno comienza a comunicarse con direcciones IP externas con las que la organización no suele establecer contacto.
  • Estas conexiones se producen de forma repetida y pueden indicar que hay sistemas comprometidos o aplicaciones no autorizadas.

¿Cómo ayuda Firewall Analyzer?

Firewall Analyzer analiza los patrones de tráfico saliente para identificar qué hosts internos se comunican con destinos externos, qué servicios se utilizan y con qué frecuencia se produce la comunicación.

Resultado

Los equipos de seguridad pueden identificar rápidamente las conexiones salientes sospechosas e investigar los sistemas que puedan haber sido vulnerados.

¿Cómo se puede comprobar quién ha modificado una regla del firewall?

Los cambios de configuración no registrados pueden suponer riesgos de seguridad o interrumpir la conectividad de red, por lo que es fundamental mantener un registro de auditoría claro de todas las modificaciones realizadas en las políticas del firewall.

Caso de uso

Seguimiento de los cambios en la configuración de las políticas del firewall.

Escenario

  • De repente, una regla del cortafuegos permite un acceso más amplio que antes.
  • Durante la resolución de problemas, el equipo se da cuenta de que la regla se modificó recientemente, pero no está claro quién realizó el cambio ni cuándo se produjo.

¿Cómo ayuda Firewall Analyzer?

Firewall Analyzer realiza un seguimiento de los cambios en la configuración del firewall y registra cuándo se añaden, modifican o eliminan reglas, indicando además el usuario responsable del cambio.

Resultado

Los administradores obtienen una visibilidad completa de los cambios en las políticas del firewall y pueden identificar rápidamente las modificaciones no autorizadas o que supongan un riesgo.

¿Cómo se puede comprobar qué reglas del firewall se están utilizando realmente?

Las políticas de firewall que se van acumulando con el tiempo se vuelven complejas y difíciles de gestionar, y a menudo contienen reglas que ya no cumplen ninguna función activa.

Caso de uso

Identificar reglas del firewall que no se utilizan o que son redundantes.

Escenario

  • Con el paso del tiempo, las políticas del firewall se amplían a medida que se añaden nuevas reglas para adaptarse a los cambios en las aplicaciones y la infraestructura.
  • Es posible que muchas de estas reglas ya no se utilicen, lo que hace que las políticas del firewall sean complejas y más difíciles de gestionar.

¿Cómo ayuda Firewall Analyzer?

Firewall Analyzer analiza el uso de las reglas e identifica tanto las que se activan de forma activa como las que permanecen sin utilizarse a lo largo del tiempo.

Resultado

Los equipos de seguridad pueden eliminar de forma segura las reglas que no se utilizan, simplificar las políticas del firewall y reducir la complejidad de la configuración.

Compatibilidad con firewalls de distintos fabricantes para tu empresa

Firewalls empresariales

  • Cisco
  • Check Point
  • Palo Alto Networks
  • Fortinet
  • Juniper Networks
  • Huawei
  • Hillstone

Firewall de código abierto

  • pfSense
  • OPNsense
  • IPCop
  • FreeBSD (iptables-based firewalls)

Firewall de última generación y UTM

  • Sophos
  • SonicWall
  • WatchGuard
  • Cyberoam
  • Clavister

Plataformas adicionales de firewall y seguridad

  • Barracuda
  • Blue Coat / ProxySG
  • CyberGuard
  • D-Link
  • Funkwerk
  • Ingate
  • Inktomi
  • Gnatbox
Más información sobre los cortafuegos compatibles

¿Por qué escoger Firewall Analyzer de ManageEngine?

ManageEngine Firewall Analyzer ofrece visibilidad de los firewall, control de políticas y auditoría de la configuración a nivel empresarial, sin el coste ni la complejidad que suelen conllevar las plataformas de análisis de seguridad.

Precios asequibles sin los costes generales propios de las grandes empresas

Disfruta de análisis e informes avanzados sobre el firewall sin los elevados costes de licencia ni los exigentes requisitos de infraestructura de las soluciones exclusivas para grandes empresas, lo que lo convierte en una opción práctica tanto para entornos medianos como grandes.

Amplia compatibilidad con múltiples proveedores sin proliferación de herramientas

Analiza y gestiona la actividad de los firewalls de una amplia gama de proveedores desde una única plataforma, evitando así la necesidad de utilizar múltiples herramientas especializadas que solo son compatibles con ecosistemas de dispositivos limitados.

Ventaja del ecosistema integrado de ManageEngine

Se integra a la perfección con otras soluciones de ManageEngine para ampliar la visibilidad en los flujos de trabajo de red, seguridad y operaciones de TI, lo que permite una supervisión, un análisis y una respuesta más conectados.

Visibilidad unificada en todos los entornos

Supervisa la actividad del firewall y el tráfico de red en entornos distribuidos a través de una única interfaz, lo que mejora la eficiencia operativa y reduce los cambios de contexto.

Información útil para la optimización de las políticas y la seguridad

Identifica las reglas no utilizadas, redundantes o que suponen un riesgo y mejora el estado de las políticas del firewall, manteniendo al mismo tiempo un alto nivel de seguridad.

Investigación y respuesta más rápidas

Correlaciona la actividad del firewall, los incidentes de seguridad y los cambios de configuración para investigar rápidamente los problemas y reducir el tiempo necesario para su resolución.

¿Estás listo para obtener una visión más detallada de tu entorno de firewalls?

Descubre cómo ManageEngine Firewall Analyzer ayuda a los equipos de seguridad a analizar el tráfico, identificar reglas de riesgo y mejorar la seguridad del cortafuegos.

Premios y reconocimientos

  • Gartner peerinsightsSeleccionado en la lista de finalistas de Capterra 2023 en la categoría de software de seguridad de redes
  • Gartner peerinsightsReconocida en el informe «Front Runners» de Software Advice de 2023 sobre software de seguridad de redes.
  • Gartner peerinsights Reconocida en la lista «GetApp Category Leaders 2023» en la categoría de software de seguridad de redes.
  • Gartner peerinsights ManageEngine ha sido nombrada «Elección de los clientes» de Gartner Peer Insights para SIE en 2023M
 
customer logo

Para una gestión de activos fácil y efectiva en la que confían las siguientes empresas