Konfigurowanie SAML SSO dla BambooHR
Te kroki przeprowadzą Cię przez konfigurację funkcji pojedynczego logowania (single sign-on) między ADSelfService Plus a BambooHR
Wymagania wstępne
- Zaloguj się do ADSelfService Plus jako administrator.
- Navigate to Konfiguracja → Self-Service → Synchronizacja hasła/Single Sign On → Dodaj aplikację, and select BambooHR from the applications displayed.Uwaga: Możesz także znaleźć aplikację BambooHR, której potrzebujesz, korzystając z paska wyszukiwania znajdującego się w lewym panelu lub opcji nawigacji alfabetycznej w prawym panelu.
- Kliknij Szczegóły IdP w prawym górnym rogu ekranu.
- Na pojawiającym się ekranie podręcznym zanotuj wartość Login URL.
- Pobierz plik certyfikatu, klikając link Pobierz certyfikat . Otwórz plik w edytorze tekstu i skopiuj jego zawartość.
Kroki konfiguracji BambooHR (Dostawca usług)
- Teraz zaloguj się na swoje konto administratora BambooHR.
-
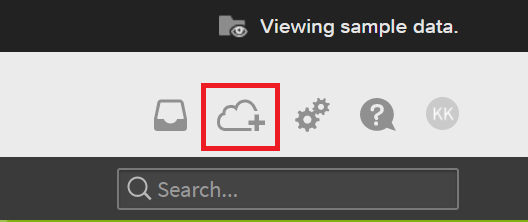
W prawym górnym rogu kliknij ikonę Aplikacji.
-
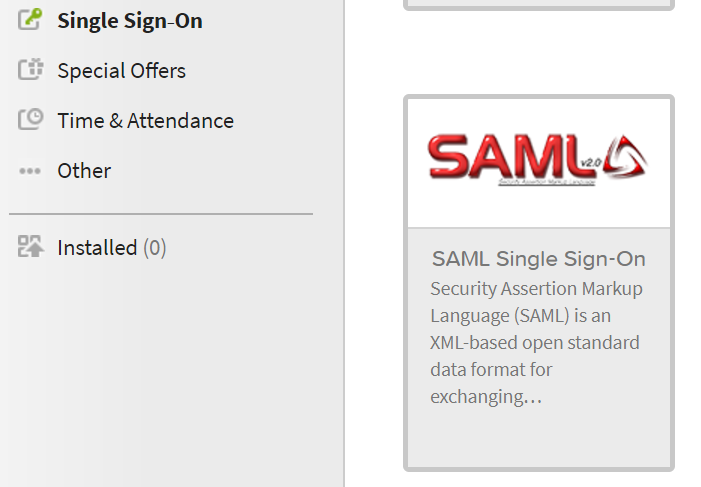
Przewiń w dół do sekcji Single Sign-On i wybierz SAMLv2.0.
-
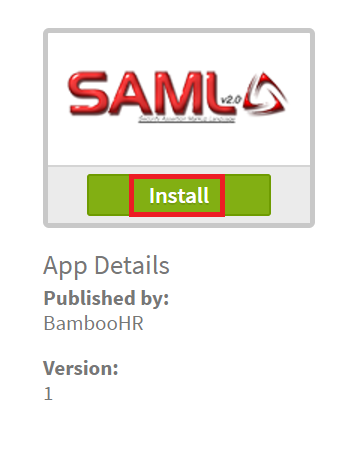
Kliknij Zainstaluj. Zostaniesz przeniesiony na stronę ustawień SAML Single Sign-On.
-
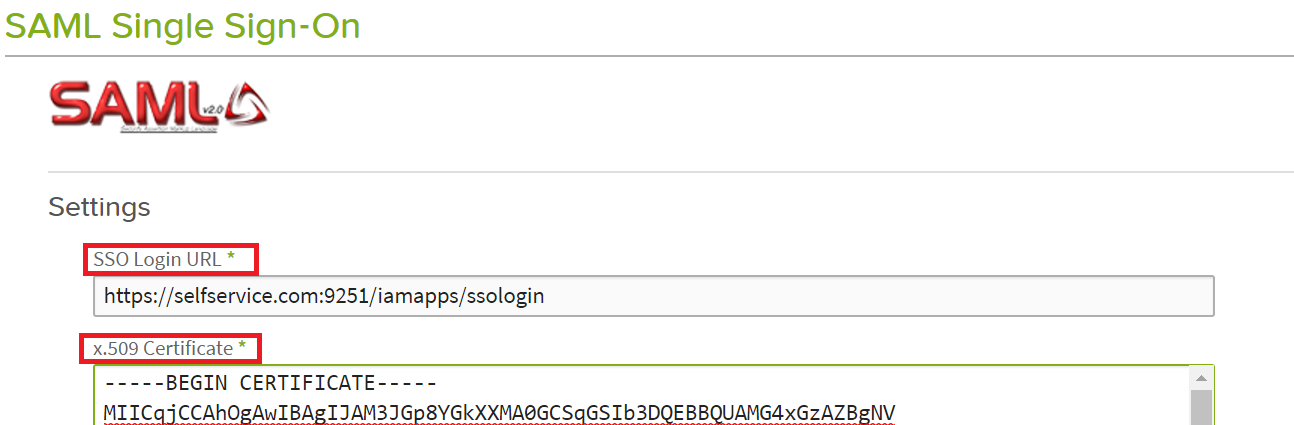
W polu SSO Login URL wpisz wartość Login URL, którą zanotowałeś w Kroku 4 w wymaganiach wstępnych.
-
W polu Certyfikat x.509 wklej zawartość pliku certyfikatu (PEM), którą skopiowałeś w Kroku 5 w wymaganiach wstępnych.
- Kliknij Zainstaluj.
-
Teraz przejdź do Ustawień. Zanotuj URL firmy wyświetlany pod Informacjami o koncie.
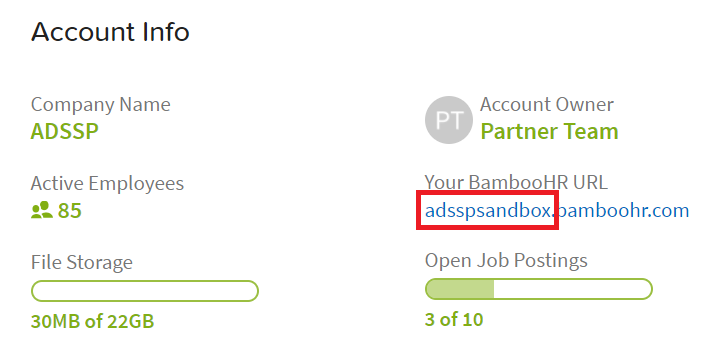
Kroki konfiguracji ADSelfService Plus (Identity Provider)
- Teraz przejdź do strony konfiguracji BambooHR w ADSelfService Plus.
- Wprowadź Nazwę aplikacji oraz Opis.
-
In the Przypisz zasady field, select the policies for which SSO need to be enabled.
Uwaga: ADSelfService Plus pozwala tworzyć zasady oparte na OU i grupach dla Twoich domen AD. Aby utworzyć zasadę, przejdź do Configuration → Self-Service → Policy Configuration → Add New Policy.
- Wybierz Włącz pojedyncze logowanie.
- Wprowadź Nazwę domeny swojego konta BambooHR. Na przykład, jeśli do logowania do BambooHR używasz johndoe@bamboohr.com, to nazwą domeny jest bamboohr.com.
- W polu Identyfikator SP wpisz nazwę firmy, którą zanotowałeś w Kroku 8 konfiguracji BambooHR.
- Wprowadź URL usługi odbiorczej asercji podany przez dostawcę usług aplikacji w polu URL usługi odbiorczej asercji. Jeśli to konieczne, kliknij przycisk + obok pola tekstowego, aby dodać wiele URL usług odbiorczych asercji. Te wartości można znaleźć na stronie konfiguracji SSO aplikacji lub w metadanych. W razie problemów ze znalezieniem URL usługi odbiorczej asercji w interfejsie użytkownika aplikacji lub metadanych, skontaktuj się z zespołem wsparcia aplikacji.
- W polu Format ID nazwy wybierz format wartości atrybutu logowania użytkownika specyficzny dla aplikacji.
- Kliknij Dodaj aplikację.
Uwaga: Użyj Nieokreślony jako domyślnej opcji, jeśli nie jesteś pewien formatu wartości atrybutu logowania używanego przez aplikację.
Twoi użytkownicy powinni teraz móc logować się do BambooHR za pośrednictwem ADSelfService Plus.