Konfigurowanie pojedynczego logowania (single sign-on) dla niestandardowych aplikacji korporacyjnych obsługujących SAML
Uwaga: SSO dla aplikacji jest dostępne tylko z Endpoint MFA.
ADSelfService Plus obsługuje pojedyncze logowanie (SSO) dla ponad 100 aplikacji chmurowych, od razu po instalacji. Rozwiązanie rozszerza również swoje możliwości wsparcia SSO na dowolną niestandardową aplikację korporacyjną obsługującą SAML.
Wymagania wstępne:
- Zaloguj się do aplikacji korporacyjnej (dostawcy usług).
- Pobierz plik metadata lub Entity ID/SAML Redirect URL (czyli Login Redirect URL) oraz Assertion Consumer Service (ACS) URL z aplikacji korporacyjnej.
Utwórz niestandardową aplikację
Poniższe kroki przeprowadzą Cię przez konfigurację SSO dla Twoich niestandardowych aplikacji SAML za pomocą ADSelfService Plus.
- Zaloguj się do ADSelfService Plus jako administrator.
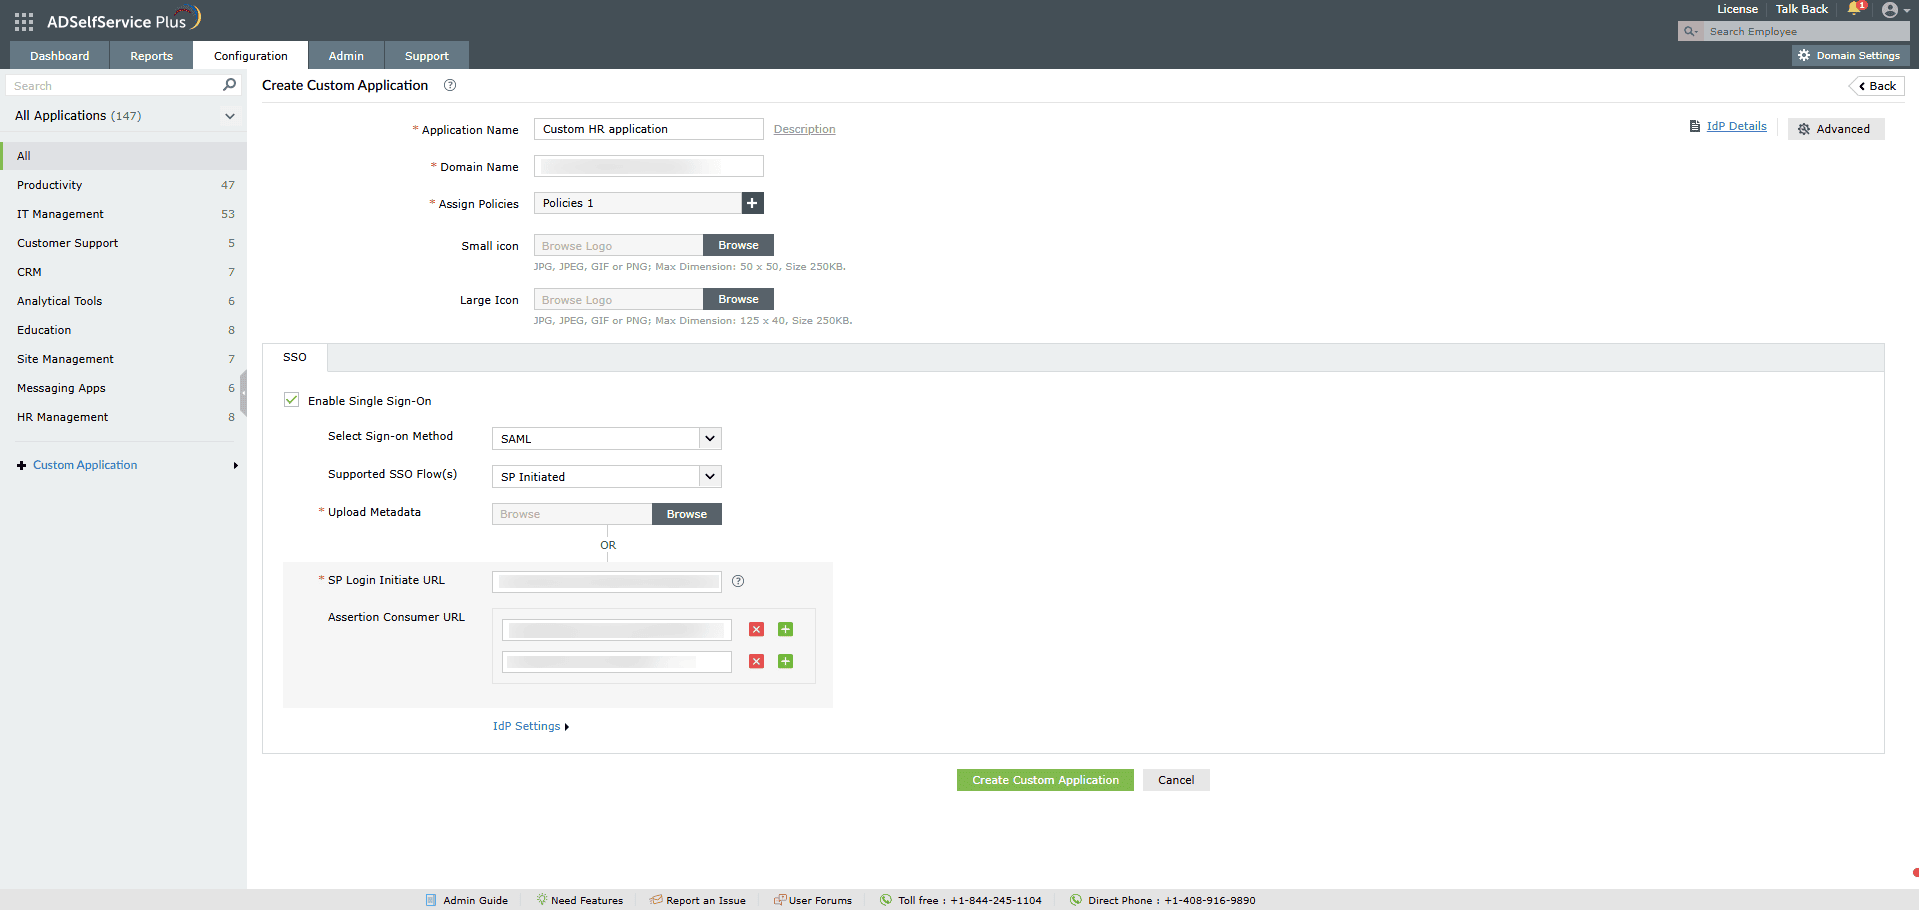
- Przejdź do Password Sync/Single Sign On > Add Application > Custom Application.
- Wprowadź Nazwę aplikacji oraz Opis.
- Wprowadź nazwę domeny swojego adresu e-mail w polu Domain Name. Na przykład, jeśli logujesz się za pomocą johndoe@mydomain.com, to mydomain.com jest nazwą domeny.
- Prześlij obraz ikony aplikacji w obu rozmiarach.
- Z rozwijanego menu Select Method wybierz SAML.
- Wybierz z rozwijanego menu Supported SSO Flow przepływ SSO obsługiwany przez aplikację.
- Automatyczna konfiguracja: Jeśli pobrałeś plik metadanych podczas kroku 2 w sekcji Wymagania wstępne, prześlij go w polu Upload Metadata lub wykonaj krok 8 poniżej.
- Konfiguracja ręczna: Na podstawie wcześniej wybranego przepływu SSO wprowadź wymagane dane.
- Jeśli wybrałeś przepływ inicjowany przez SP:
- Wprowadź adres URL przekierowania SAML dostarczony przez dostawcę usługi aplikacji w polu adres URL przekierowania logowania.
- Wprowadź URL usługi Assertion Consumer dostarczony przez dostawcę usług aplikacji w polu Assertion Consumer Service URL. Jeśli to konieczne, kliknij przycisk + obok pola tekstowego, aby dodać wiele adresów Assertion Consumer Service. Te wartości można również znaleźć na stronie konfiguracji SSO aplikacji dostawcy usług.
- Jeśli wybrałeś przepływ inicjowany przez IdP:
- Wprowadź ACS URL dostarczony przez dostawcę usług aplikacji w polu ACS URL. Jeśli to konieczne, kliknij przycisk + obok pola tekstowego, aby dodać wiele adresów ACS. Te wartości można również znaleźć na stronie konfiguracji SSO aplikacji.
- Wprowadź Entity ID dostarczony przez dostawcę usług aplikacji w polu Issuer URL/Entity ID. Ta wartość jest również dostępna na stronie konfiguracji SSO aplikacji.
- W ustawieniach IdP:
- Wybierz algorytm RSA-SHA1 lub RSA-SHA256 w zależności od szyfrowania obsługiwanego przez Twoją aplikację.
- Wybierz odpowiedź SAML (podpisaną/niepodpisaną).
- Wybierz metodę kanonikalizacji XML do użycia. Metoda kanonikalizacji to proces konwersji zawartości XML do ustandaryzowanego formatu przez dostawcę tożsamości (IdP) i dostawcę usług (SP). Wybrany algorytm jest używany do podpisywania odpowiedzi i asercji SAML.
- Wybierz format Name ID, który ma zostać wysłany w odpowiedzi SAML. Format Name ID określi typ wartości wysyłanej w odpowiedzi SAML do weryfikacji tożsamości użytkownika.
- Kliknij Create Custom Application.
Uwaga: Zalecamy skontaktowanie się z dostawcą usług i zweryfikowanie obsługiwanych przepływów SSO przed wybraniem opcji z listy rozwijanej.
Uwaga: Skonsultuj się z dostawcą usług, aby zidentyfikować obsługiwany przepływ SSO i odpowiedź SAML. Domyślnie asercja SAML będzie podpisana.