Konfigurowanie SAML SSO dla Freshdesk
Te kroki przeprowadzą Cię przez konfigurację funkcji single sign-on (SSO) między ADSelfService Plus a Freshdesk.
Wymagania wstępne
- Zaloguj się do ADSelfService Plus jako administrator.
- Przejdź do Configuration > Self-Service > Password Sync/Single Sign On > Add Application i wybierz Freshdesk z wyświetlonych aplikacji.
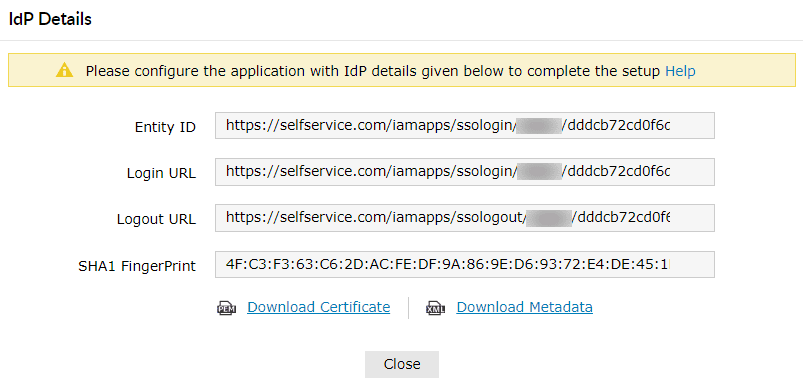
- Kliknij Szczegóły IdP w prawym górnym rogu ekranu.
- W pojawiającym się oknie skopiuj Entity ID, Login URL oraz Logout URL, a następnie pobierz certyfikat, klikając Download Certificate.
Uwaga: Aplikację Freshdesk możesz również znaleźć za pomocą paska wyszukiwania znajdującego się w lewym panelu lub opcji nawigacji alfabetycznej w prawym panelu.
Kroki konfiguracji Freshdesk (Service Provider)
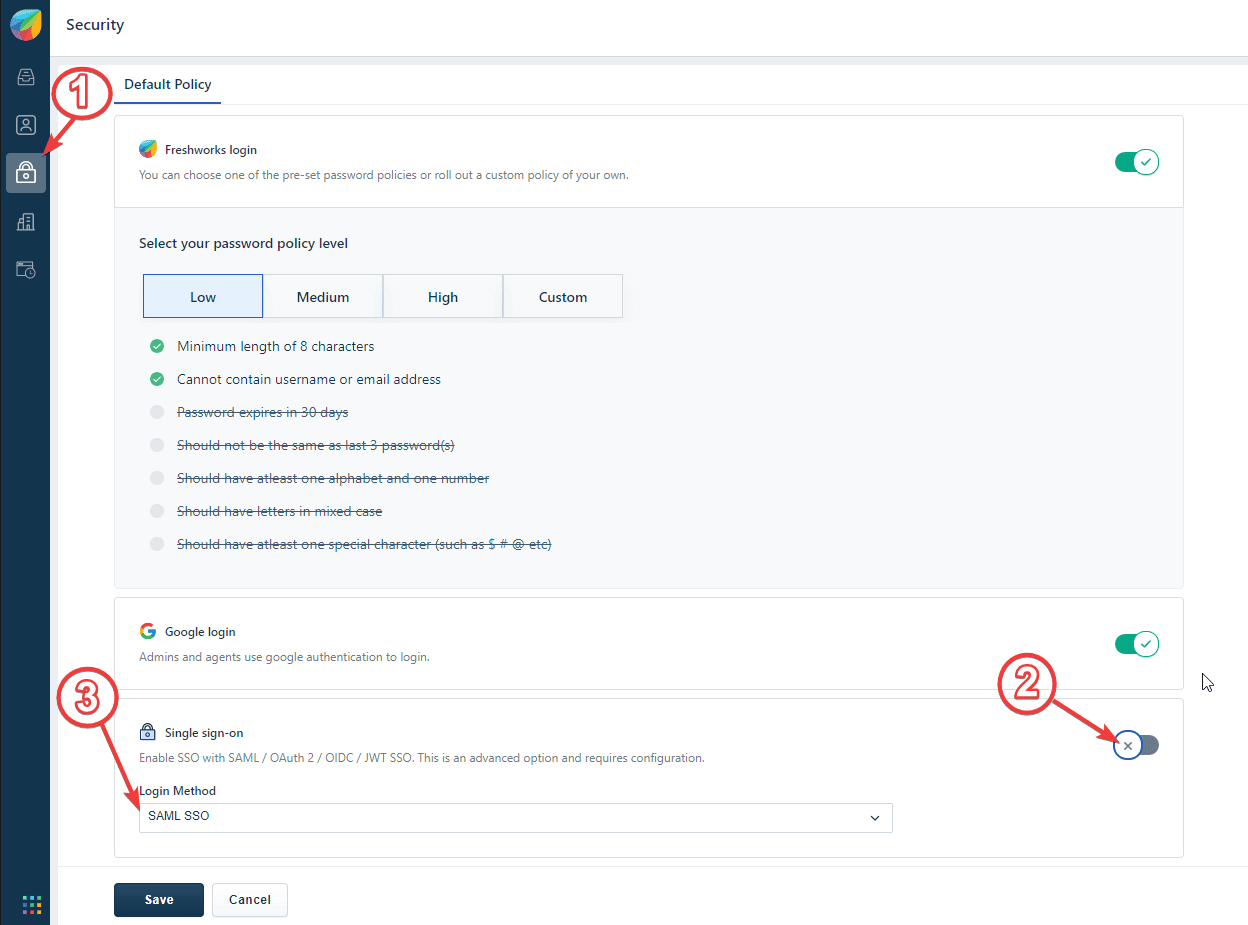
- Zaloguj się do Freshworks za pomocą danych administratora.
- Przejdź do Bezpieczeństwo.
- Przełącz status Single Sign-on na enabled.
- Wybierz SAML SSO jako Login Method.
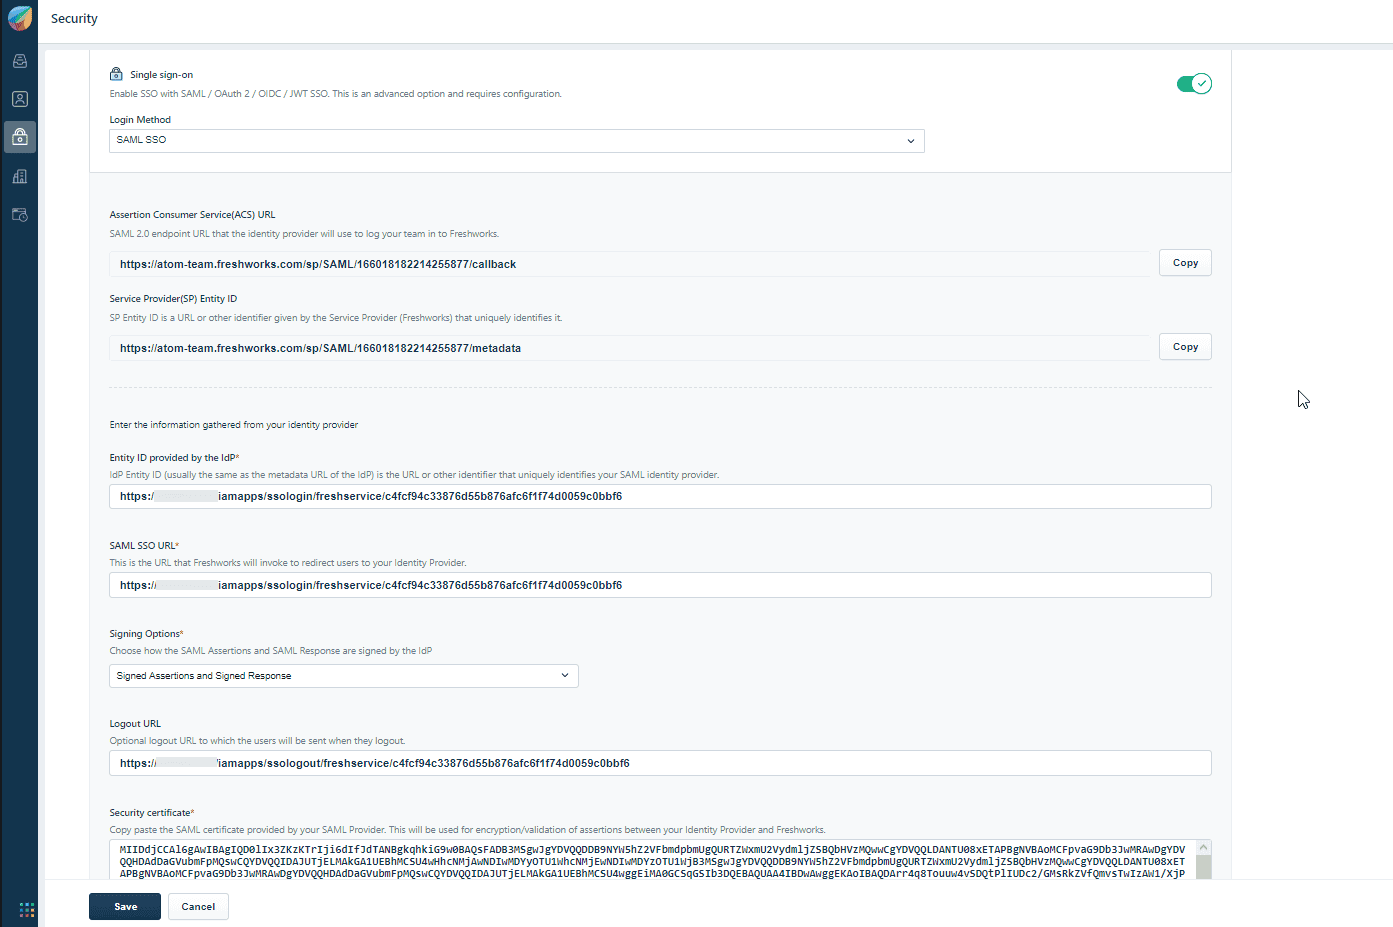
- Wklej adresy URL skopiowane w Kroku 4 wymagań wstępnych odpowiednio w pola ID jednostki, URL SAML SSO oraz URL wylogowania.
- Wybierz Opcje podpisywania zgodnie z Twoimi wymaganiami.
- Otwórz certyfikat pobrany w Kroku 4 wymagań wstępnych w edytorze, a następnie wklej zawartość certyfikatu w polu Certyfikat bezpieczeństwa.
- Kliknij Save.
Kroki konfiguracji ADSelfService Plus (dostawca tożsamości)
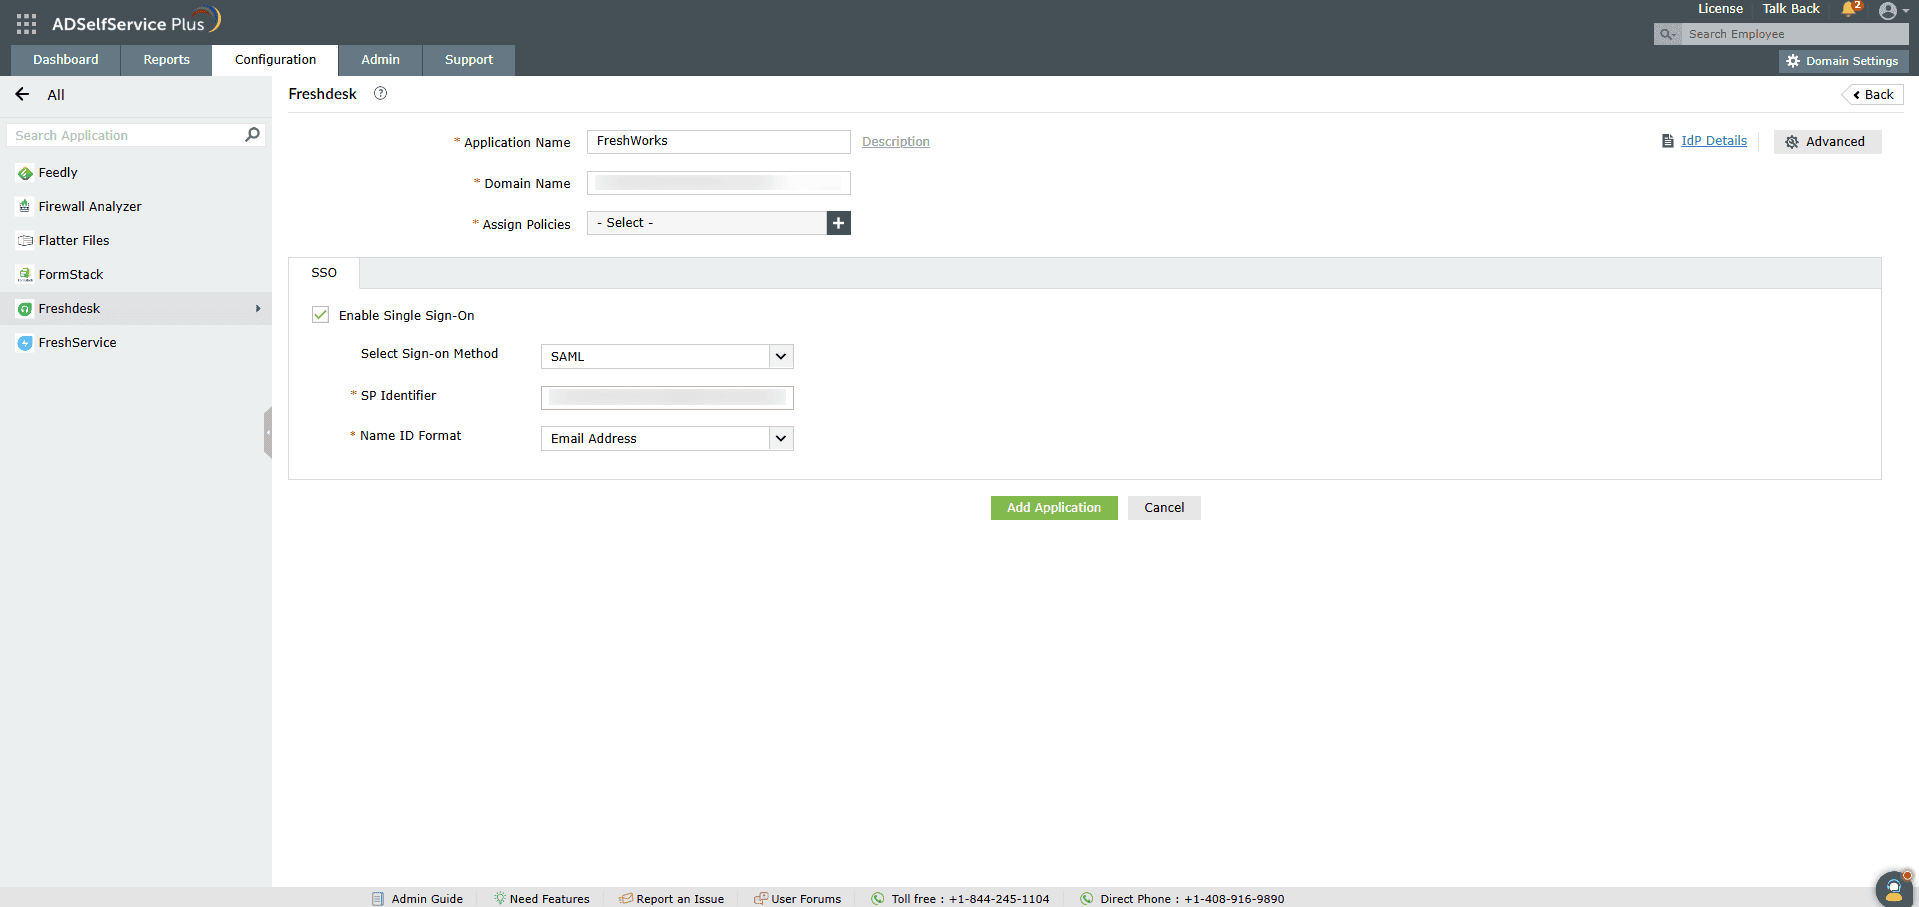
- Teraz przejdź do strony konfiguracji Freshdesk w ADSelfService Plus.
- Wprowadź Nazwę aplikacji oraz Opis.
- Wprowadź Domain Name swojego konta Freshdesk. Na przykład, jeśli do logowania do Freshdesk używasz johndoe@thinktodaytech.com, to thinktodaytech.com jest nazwą domeny.
- W polu Assign Policies wybierz polityki, dla których SSO ma być enabled.
- W zakładce SSO wybierz Enable Single Sign-On.
- Z rozwijanego menu Select Method wybierz SAML.
- Wprowadź SP Identifier swojego konta Freshdesk w polu SP Identifier. Początkowa część adresu URL Freshservice po zalogowaniu się za pomocą danych administratora Freshservice to SP Identifier.
- Wprowadź URL usługi odbiorczej asercji podany przez dostawcę usług aplikacji w polu URL usługi odbiorczej asercji. Jeśli to konieczne, kliknij przycisk + obok pola tekstowego, aby dodać wiele URL usług odbiorczych asercji. Te wartości można znaleźć na stronie konfiguracji SSO aplikacji lub w metadanych. W razie problemów ze znalezieniem URL usługi odbiorczej asercji w interfejsie użytkownika aplikacji lub metadanych, skontaktuj się z zespołem wsparcia aplikacji.
- W polu Name ID Format wybierz format wartości atrybutu logowania użytkownika specyficzny dla aplikacji.
- Kliknij Dodaj aplikację.
Uwaga: ADSelfService Plus pozwala tworzyć polityki oparte na OU i grupach dla Twoich domen Active Directory (AD). Aby utworzyć politykę, przejdź do Configuration > Self-Service > Policy Configuration > Add New Policy.
Przykład: https://<sp_identifier>.freshdesk.com
Uwaga: Użyj Nieokreślony jako domyślnej opcji, jeśli nie jesteś pewien formatu wartości atrybutu logowania używanego przez aplikację.
Twoi użytkownicy powinni teraz móc logować się do Freshdesk za pośrednictwem ADSelfService Plus.
Uwaga: Dla Freshdesk obsługiwany jest tylko przepływ inicjowany przez SP.