Konfigurowanie SAML SSO dla Canvas LMS by Instructure
Te kroki przeprowadzą Cię przez konfigurację funkcji single sign-on między ADSelfService Plus a Instructure.
Wymagania wstępne
- Zaloguj się do ADSelfService Plus jako administrator.
- Navigate to Configuration > Self-Service > Password Sync/Single Sign On > Add
Application, and select Canvas LMS firmy Instructure from the
applications displayed.Uwaga: Możesz także znaleźć potrzebną aplikację za pomocą paska wyszukiwania znajdującego się w lewym panelu lub opcji nawigacji alfabetycznej w prawym panelu.
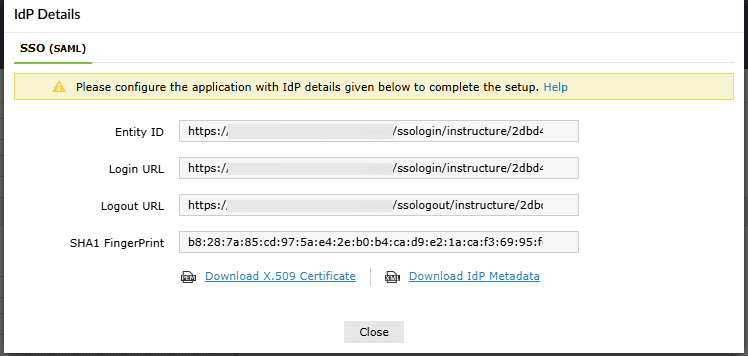
- Kliknij Szczegóły IdP w prawym górnym rogu ekranu.
- W wyświetlonym oknie skopiuj Login URL, Logout URL oraz SHA1 FingerPrint.
Kroki konfiguracji Instructure (Service Provider)
- Zaloguj się do swojej domeny Canvas LMS jako Administrator konta.
- Kliknij Admin > Authentication.
- Z rozwijanego menu Dodaj dostawcę tożsamości do tego konta wybierz SAML.
- In the SAML configuration screen that opens:
- W polu Log On URL wpisz Login URL skopiowany w kroku 4 wymagań wstępnych.
- W polu IdP Entity ID wpisz Entity ID skopiowany w kroku 4 wymagań wstępnych.
- Wprowadź URL wylogowania skopiowany w kroku 4 wymagań wstępnych w polu URL wylogowania.
- W polu Certificate Fingerprint wklej SHA1 FingerPrint skopiowany w kroku 4 wymagań wstępnych.
- W sekcji Atrybut logowania wybierz Adres e-mail.
- Kliknij Canvas SAML Entity ID URL u góry sekcji SAML, aby wyświetlić metadane Canvas.
- Znajdź i skopiuj wartości parametrów entityID oraz AssertionConsumerService. Będziemy ich używać w kolejnych krokach.
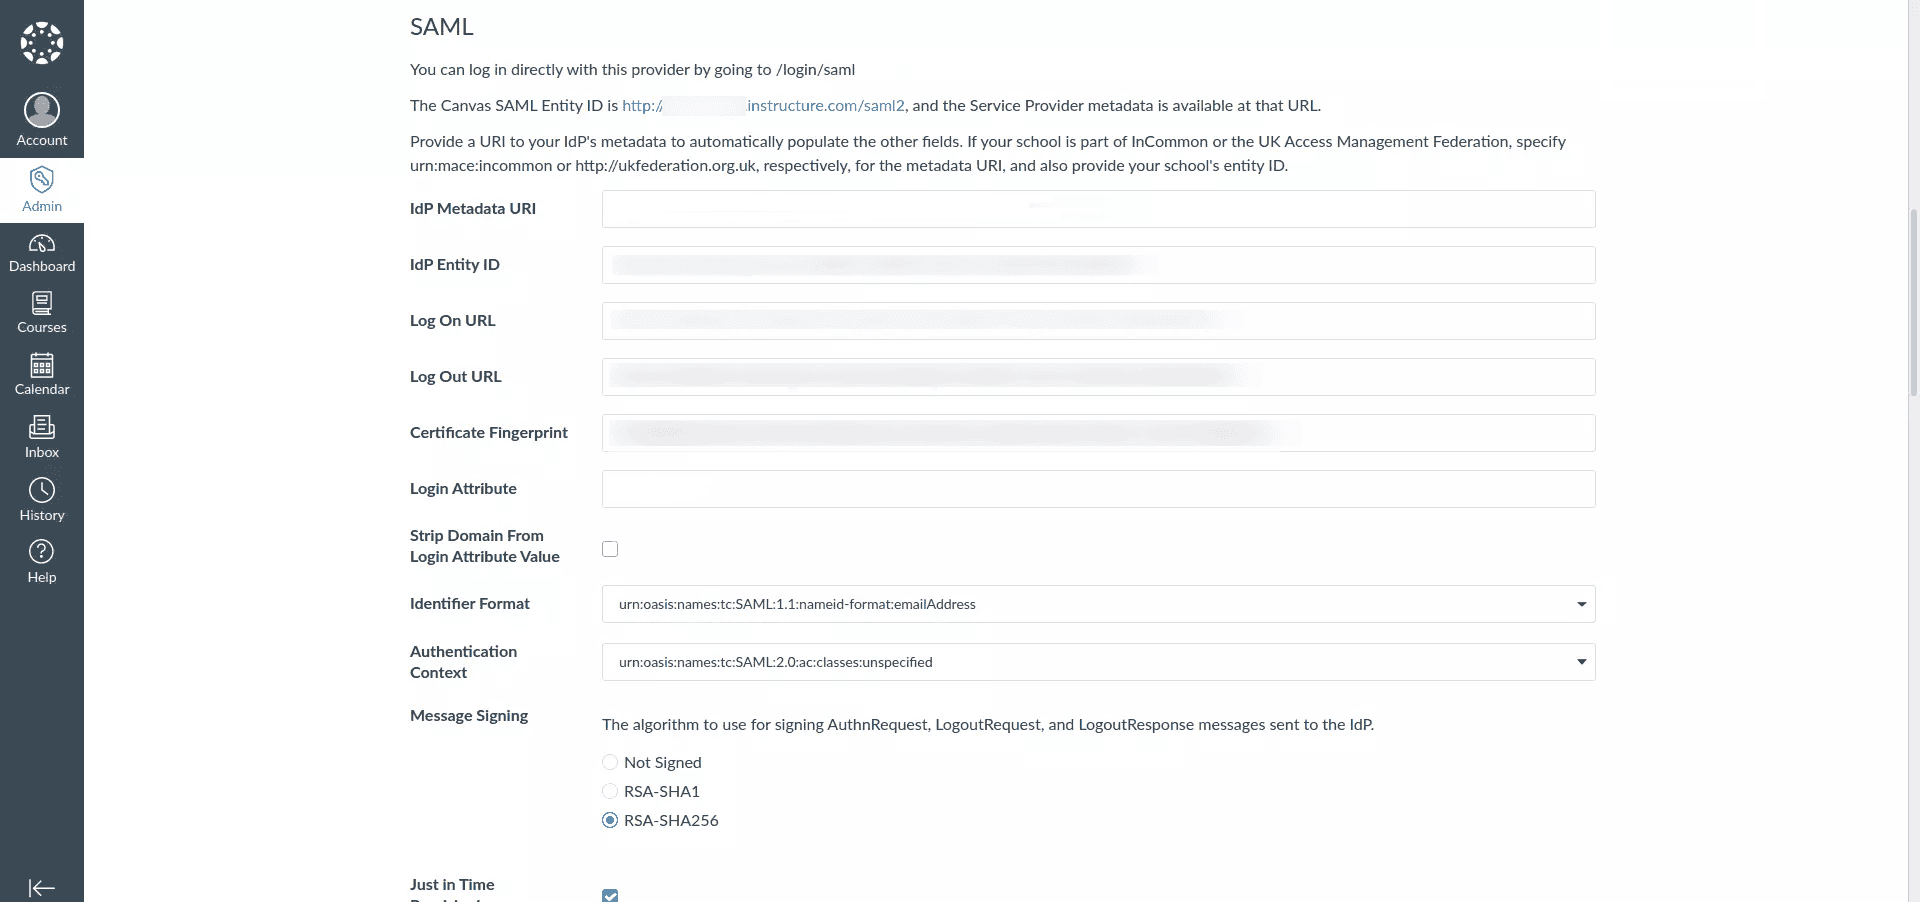

- W polu Identifier Format wybierz 1 z listy rozwijanej.
- Kliknij Save, aby zakończyć konfigurację.
Kroki konfiguracji ADSelfService Plus (Identity Provider)
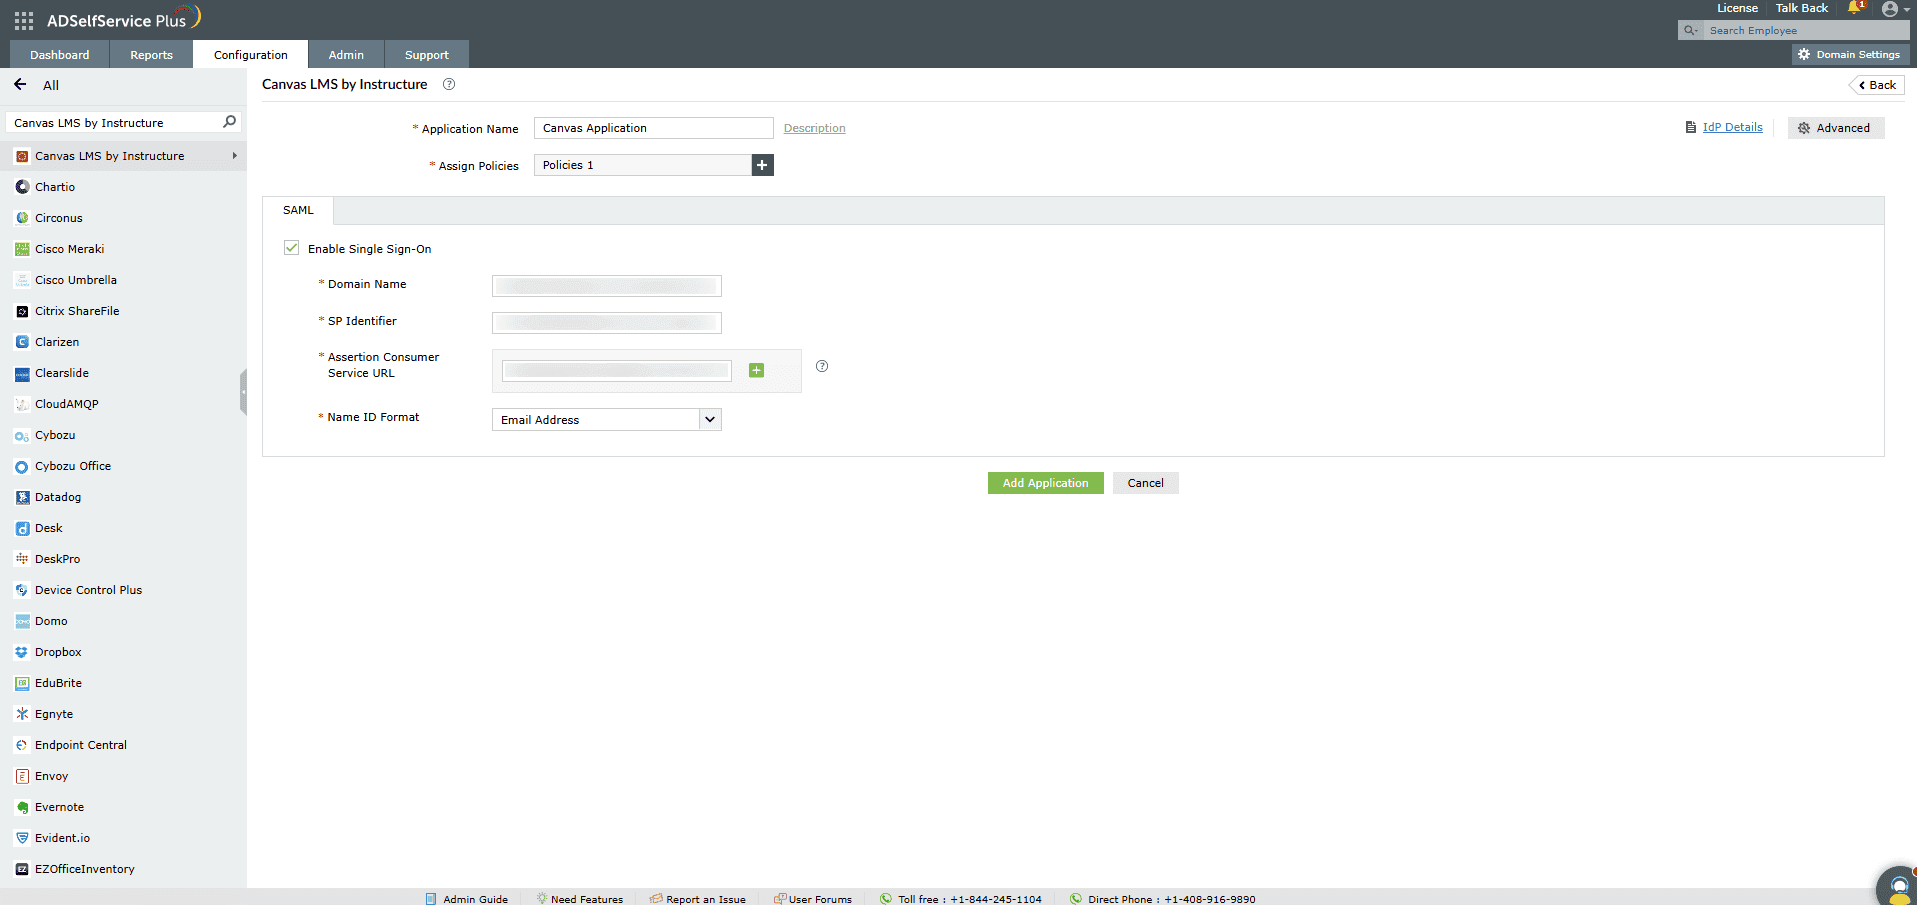
- Teraz przejdź do strony konfiguracji Canvas LMS by Instructure w ADSelfService Plus.
- Wprowadź Nazwę aplikacji oraz Opis.
-
In the Przypisz zasady field, select the policies for which SSO need to be enabled.
Uwaga: ADSelfService Plus pozwala tworzyć polityki oparte na OU i grupach dla Twoich domen AD. Aby utworzyć politykę, przejdź do Configuration > Self-Service > Policy Configuration > Add New Policy.
- Wybierz Włącz pojedyncze logowanie.
- Wprowadź Domain Name swojego konta Canvas. Na przykład, jeśli do logowania do Canvas używasz johndoe@thinktodaytech.com, to thinktodaytech.com jest nazwą domeny.
- W polu Subdomain wpisz SP Identifier swojego konta Canvas LMS Instructure.
Przykład: Jeśli adres URL Twojej domeny Instructure to https://test.instructure.com, Twój SP Identifier to test. - W polu Assertion Consumer Service URL wpisz adres Assertion Consumer Service URL skopiowany w kroku 4e konfiguracji SP. Jeśli metadane Canvas zawierają wiele adresów Assertion Consumer, kliknij przycisk + obok pola tekstowego, aby dodać każdy z nich.
- W polu Format ID nazwy wybierz format wartości atrybutu logowania użytkownika specyficzny dla aplikacji.
- W polu Format ID nazwy wybierz format wartości atrybutu logowania użytkownika specyficzny dla aplikacji.
-
Click Dodaj aplikację.
Twoi użytkownicy powinni teraz móc logować się do Canvas za pośrednictwem ADSelfService Plus.
Uwaga: Użyj Unspecified jako domyślnej opcji, jeśli nie jesteś pewien formatu wartości atrybutu logowania używanego przez aplikację.
Uwaga: Użyj Unspecified jako domyślnej opcji, jeśli nie jesteś pewien formatu wartości atrybutu logowania używanego przez aplikację.
Uwaga: Dla Canvas LMS by Instructure obsługiwany jest tylko przepływ inicjowany przez IDP.