Konfigurowanie SAML SSO dla Syncplicity
Te kroki przeprowadzą Cię przez konfigurację funkcji jednokrotnego logowania między ADSelfService Plus a Syncplicity
Wymagania wstępne
- Zaloguj się do ADSelfService Plus jako administrator.
- Navigate to Konfiguracja → Self-Service → Synchronizacja hasła/Single Sign On → Dodaj aplikację, and select Syncplicity from the applications displayed.
Uwaga: Możesz także znaleźć aplikację Syncplicity za pomocą paska wyszukiwania znajdującego się w lewym panelu lub opcji nawigacji alfabetycznej w prawym panelu.
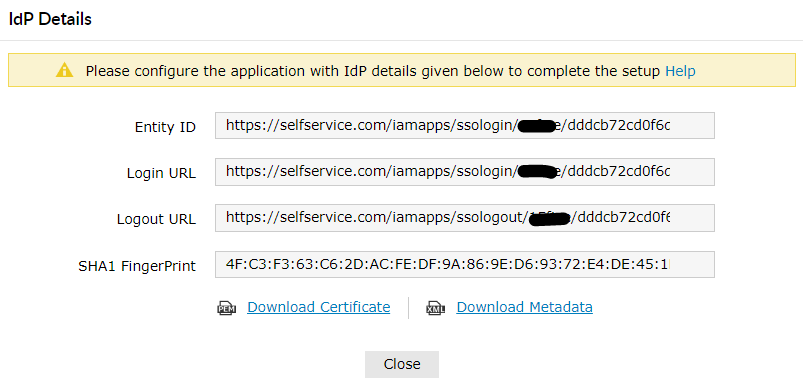
- Kliknij Szczegóły IdP w prawym górnym rogu ekranu.
- W pojawiającym się oknie, skopiuj wartości Login URL oraz Logout URL, a następnie kliknij Pobierz certyfikat i zapisz plik certyfikatu (plik PEM). Będziemy potrzebować tych wartości i pliku w kolejnych krokach.
Kroki konfiguracji Syncplicity (Dostawca Usługi)
- Teraz zaloguj się na swoje konto administratora Syncplicity.
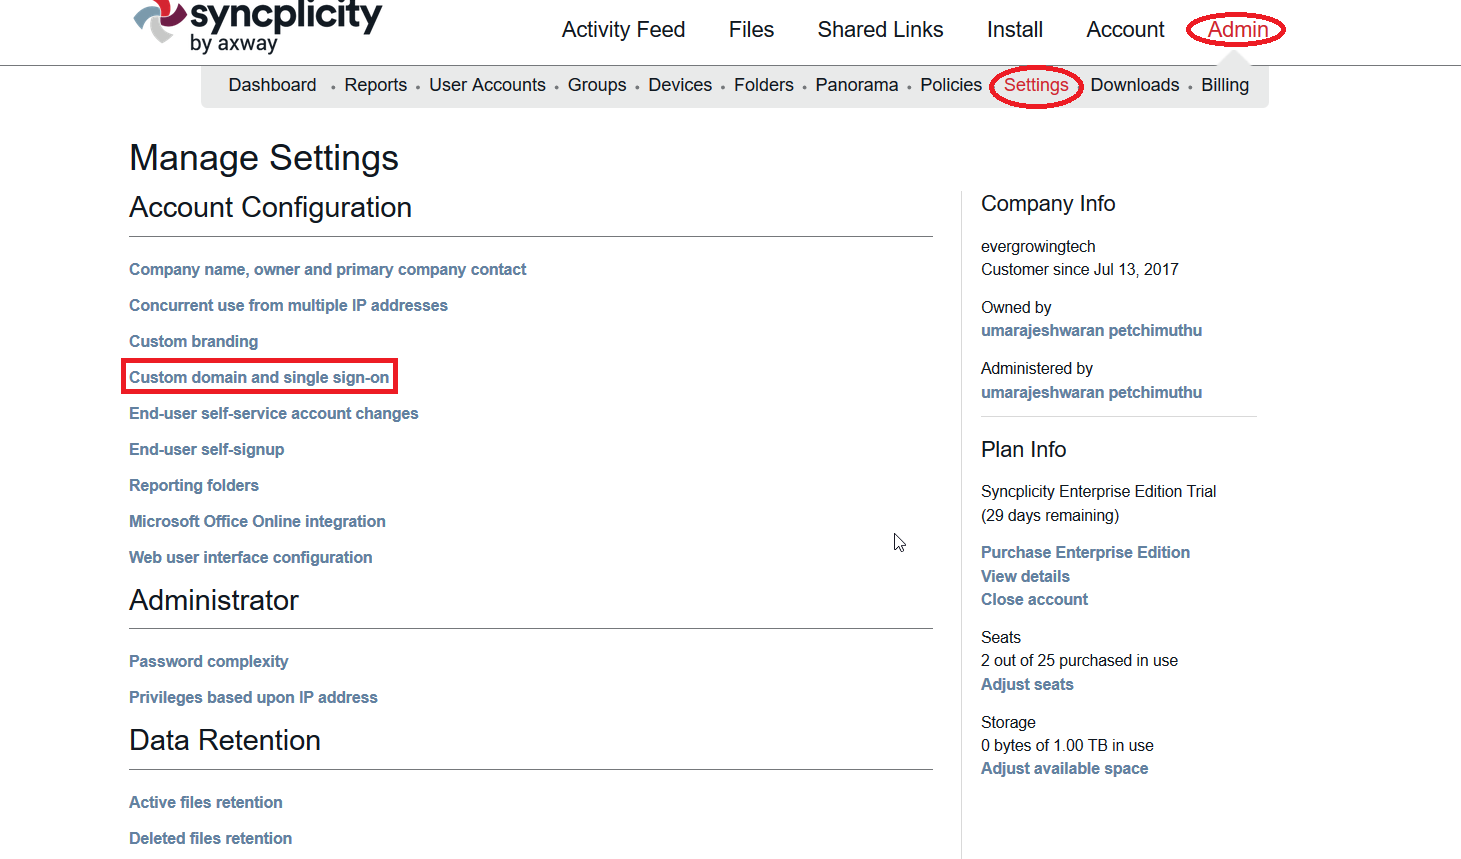
- Przejdź do Admin → Ustawienia.
-
W sekcji Konfiguracja konta kliknij Własna domena i jednokrotne logowanie.
-
Zapisz wartość, którą wpisujesz w polu Własna domena. Ta wartość posłuży jako dane wejściowe dla pola Własna domena w ADSelfService Plus.
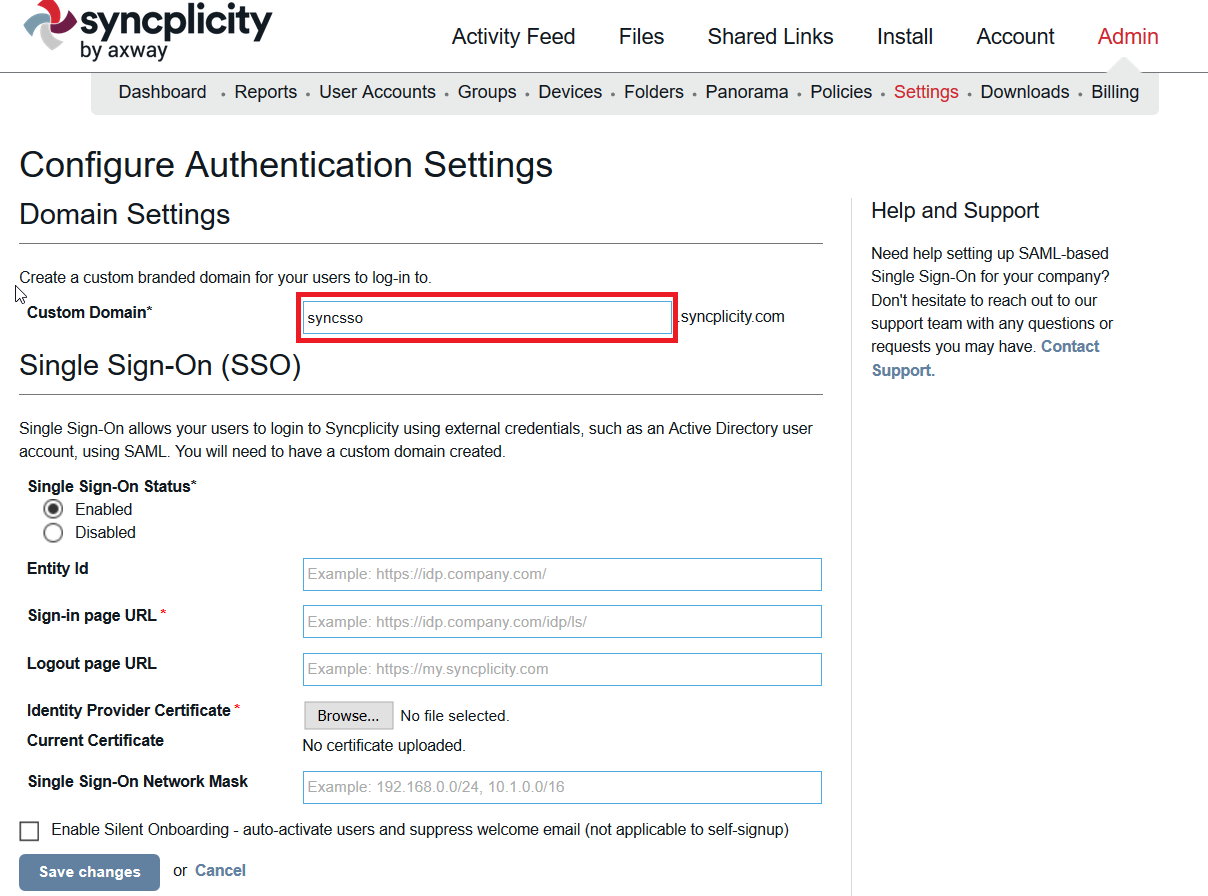
- W sekcji Status jednokrotnego logowania kliknij Włączone.
- W polach Entity Id oraz Adres URL strony logowania wklej wartość Login URL, którą zapisałeś w Kroku 4 wymagań wstępnych.
- W polu Adres URL strony wylogowania wklej wartość Logout URL, którą zapisałeś w Kroku 4 wymagań wstępnych.
- W sekcji Certyfikat dostawcy tożsamości kliknij Wybierz plik i prześlij plik PEM, który zapisałeś w Kroku 4 wymagań wstępnych.
- Zaznacz Włącz ciche wprowadzanie - automatyczna aktywacja użytkowników i wyciszenie maila powitalnego (nie dotyczy samodzielnej rejestracji), jeśli chcesz włączyć natychmiastowe tworzenie użytkowników.
- Kliknij Zapisz zmiany.
Kroki konfiguracji ADSelfService Plus (Identity Provider)
- Teraz przejdź do strony konfiguracji Syncplicity w ADSelfService Plus.
- Wprowadź Nazwę aplikacji oraz Opis.
-
In the Przypisz zasady field, select the policies for which SSO need to be enabled.
Uwaga: ADSelfService Plus pozwala tworzyć zasady oparte na OU i grupach dla Twoich domen AD. Aby utworzyć zasadę, przejdź do Configuration → Self-Service → Policy Configuration → Add New Policy.
- Wybierz Włącz pojedyncze logowanie.
- Wprowadź Nazwę domeny swojego konta Syncplicity. Na przykład, jeśli do logowania do Syncplicity używasz johndoe@thinktodaytech.com, to thinktodaytech.com jest nazwą domeny.
- Wprowadź Własną domenę , którą zapisałeś w Kroku 4 konfiguracji Syncplicity.
- W polu Format ID nazwy wybierz format wartości atrybutu logowania użytkownika specyficzny dla aplikacji.
- Kliknij Dodaj aplikację.
Uwaga: Użyj Nieokreślony jako domyślnej opcji, jeśli nie jesteś pewien formatu wartości atrybutu logowania używanego przez aplikację.
Twoi użytkownicy powinni teraz móc logować się do Syncplicity Online za pośrednictwem ADSelfService Plus.
Uwaga: Dla Syncplicity obsługiwane są zarówno przepływy inicjowane przez IdP, jak i SP.