Synchronizacja haseł z Microsoft Dynamics CRM
Synchronizator haseł w czasie rzeczywistym ADSelfService Plus zapewnia, że użytkownicy mają jedno hasło w różnych aplikacjach, co zmniejsza problemy związane z hasłami. Za każdym razem, gdy użytkownik resetuje lub zmienia hasło w Active Directory, nowe hasło jest automatycznie synchronizowane z jego kontem Microsoft Dynamics CRM.
Microsoft Dynamics CRM można skonfigurować z ADSelfService Plus do synchronizacji haseł, używając poświadczeń administratora Dynamics CRM do autoryzacji synchronizacji haseł dla kont użytkowników Azure (Password Authentication) lub tworząc aplikację w Azure i zezwalając na synchronizację haseł za pomocą OAuth (OAuth Client Credentials).
Kroki konfiguracji kont Microsoft Dynamics CRM z ADSelfService Plus
Wymagania wstępne
Jeśli używasz OAuth Client Credentials
Musisz zarejestrować nową aplikację Azure dla ADSelfService Plus, wykonując następujące kroki:
- Zaloguj się do portal.azure.com za pomocą poświadczeń administratora Azure.
- W usługach Azure kliknij Microsoft Entra ID. W lewym panelu przejdź do Manage > App registrations > New registration.
- Podaj Nazwę według własnego wyboru i wybierz Kont w tym katalogu organizacyjnym tylko jako Obsługiwane typy kont.
- Jeśli automatyczne łączenie zostało wyłączone w ADSelfService Plus, wybierz Web jako platformę i wklej odpowiedni Redirect URI zgodnie z protokołem używanym przez ADSelfService Plus:
- Jeśli HTTP jest włączony w ADSelfService Plus: https://identitymanager.manageengine.com/api/public/v1/oauth/redirect
- Jeśli HTTPS jest włączony w ADSelfService Plus: https://<productAccessUrl>/LinkAccountCallback
- Kliknij Zarejestruj.
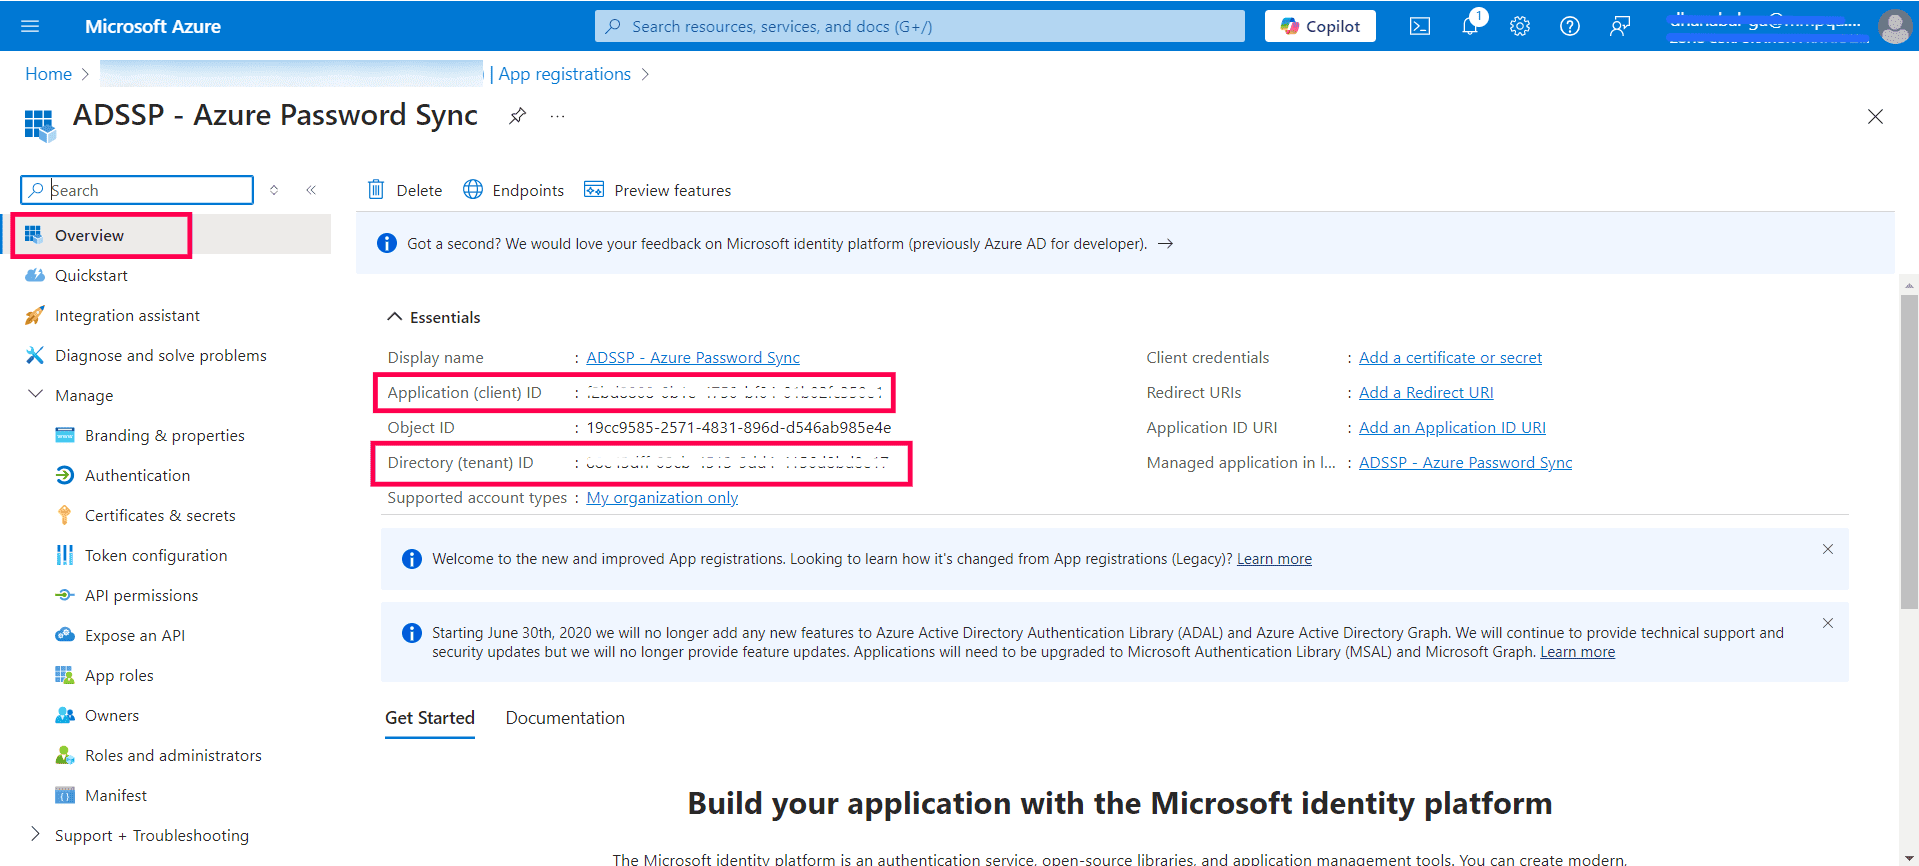
- Na stronie Przegląd, która się pojawi, znajdziesz szczegóły aplikacji. Skopiuj Client ID i Tenant ID, które będą używane podczas konfiguracji w ADSelfService Plus.
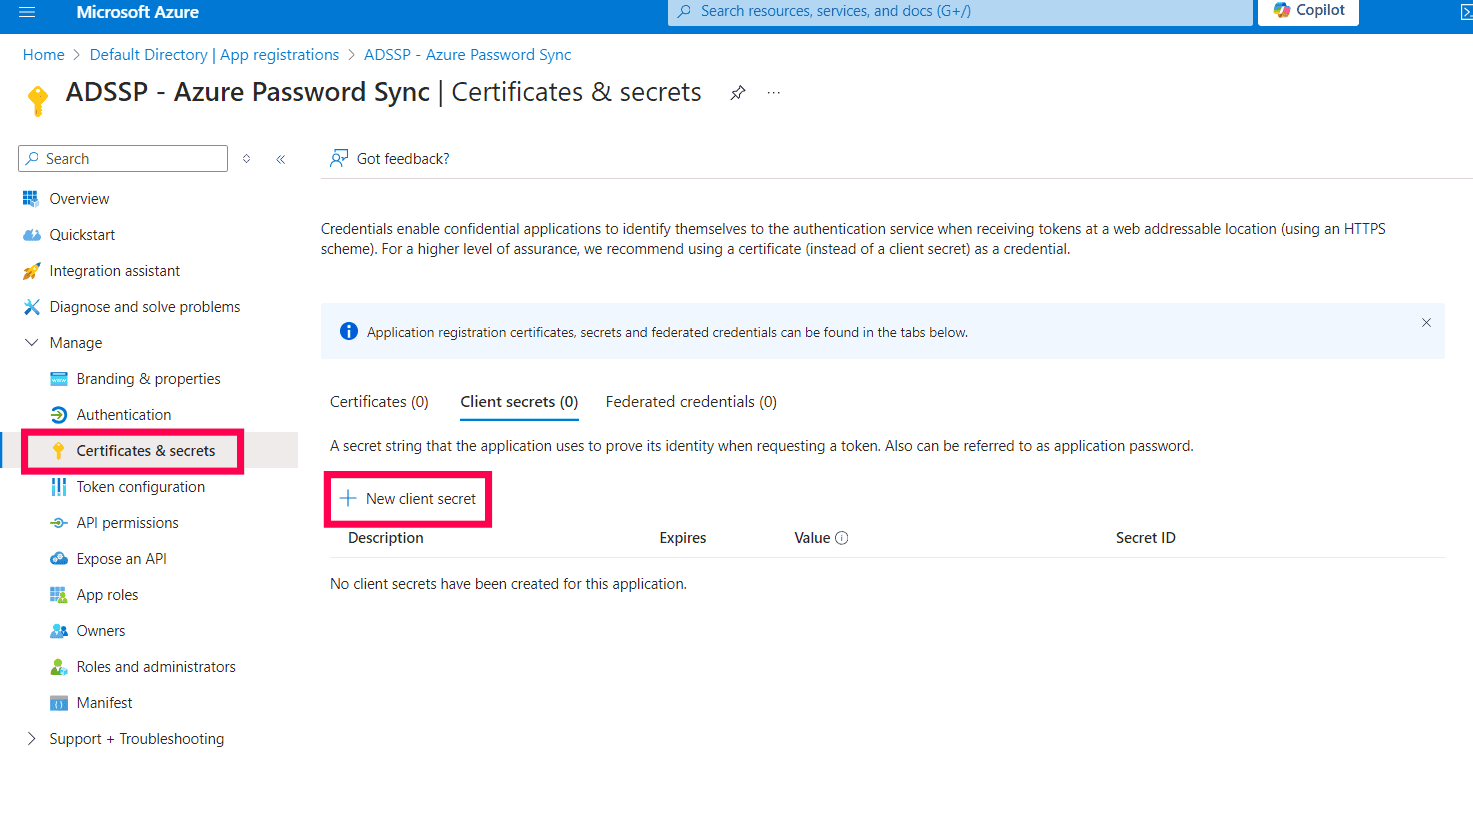
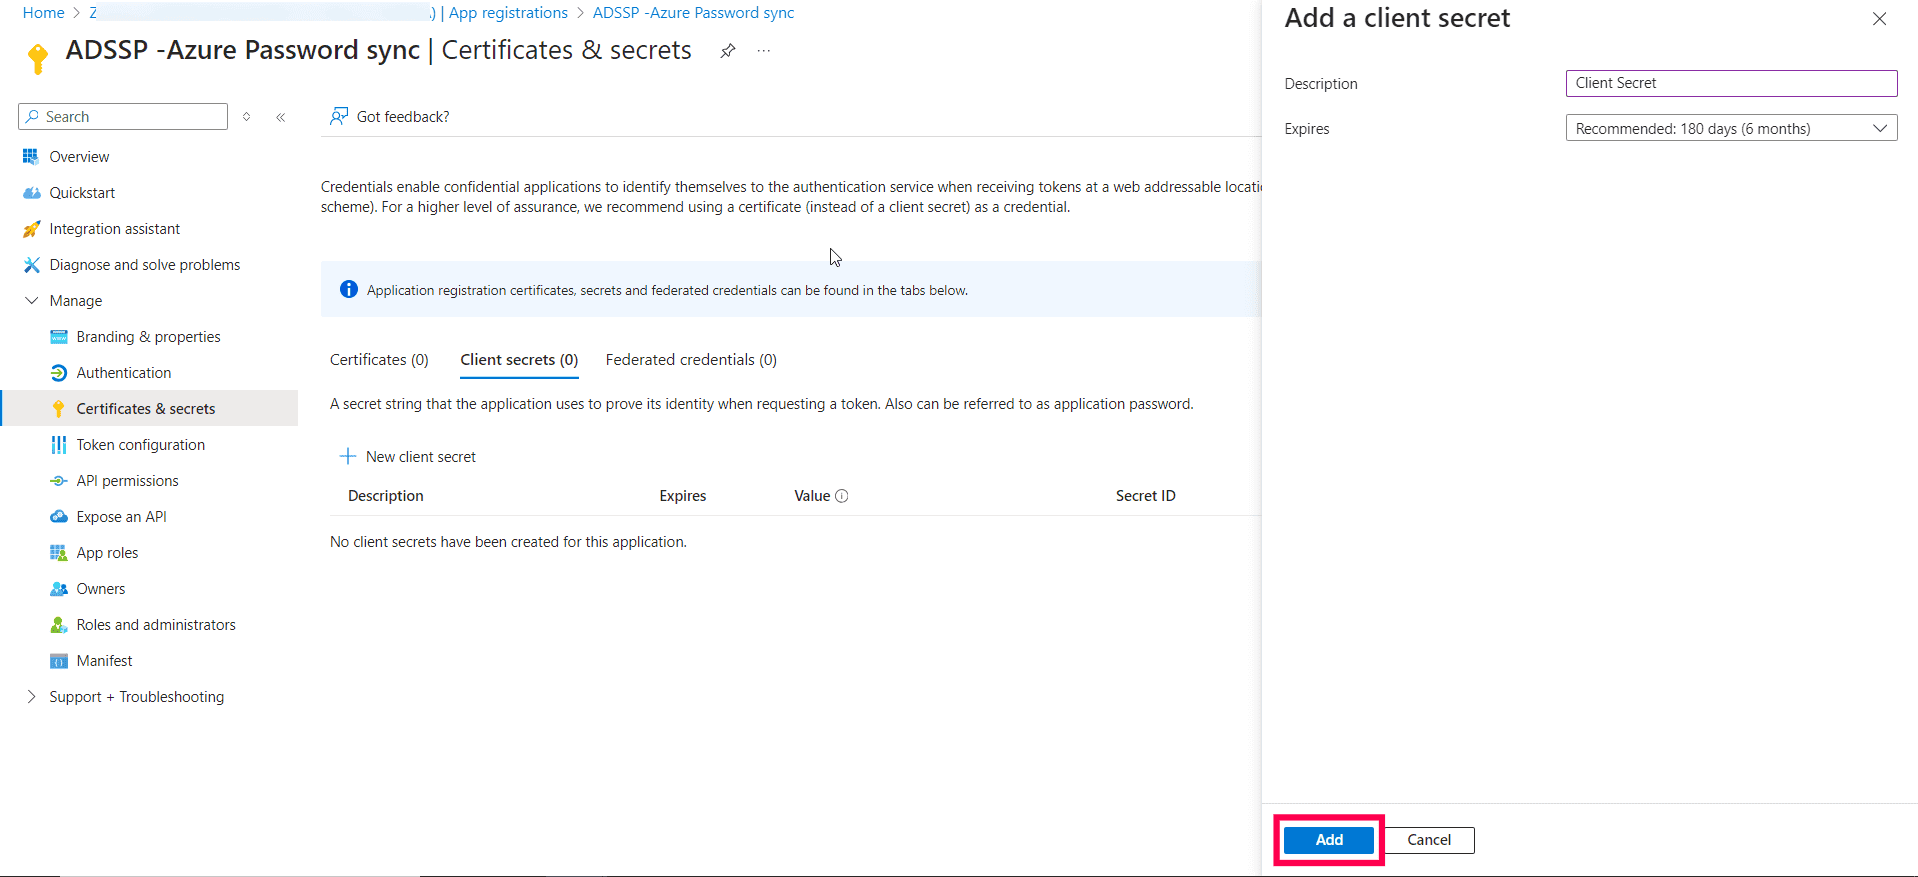
- Z lewego panelu strony zarejestrowanej aplikacji przejdź do Certyfikaty i sekrety i kliknij Nowy sekret klienta.
- Podaj Opis dla client secret, a w polu Expires określ okres ważności client secret. Kliknij Dodaj.
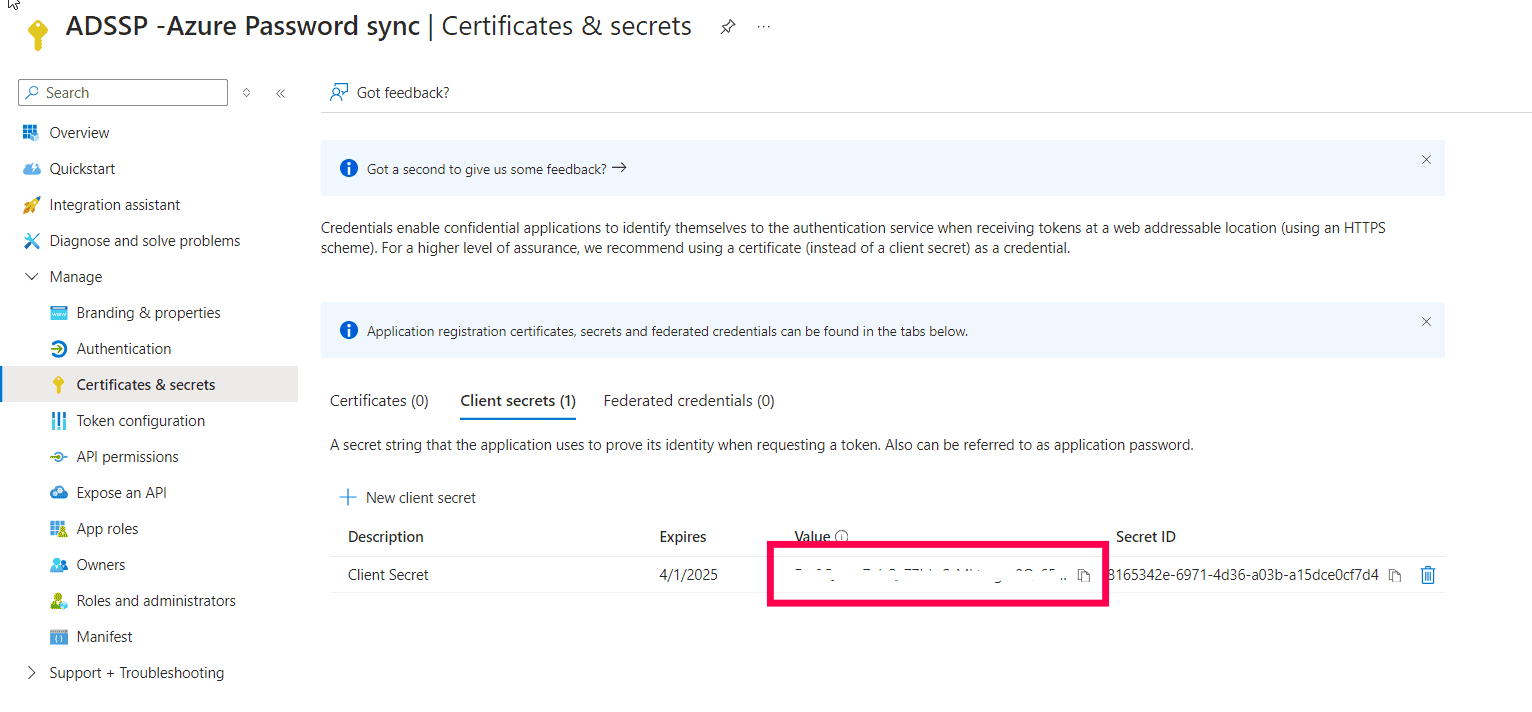
- Client secret zostanie wygenerowany. Skopiuj ciąg wyświetlony pod Value, który będzie używany później do konfiguracji w ADSelfService Plus.
- Musisz również ustawić następujące role dla swojej aplikacji w zależności od wymagań:
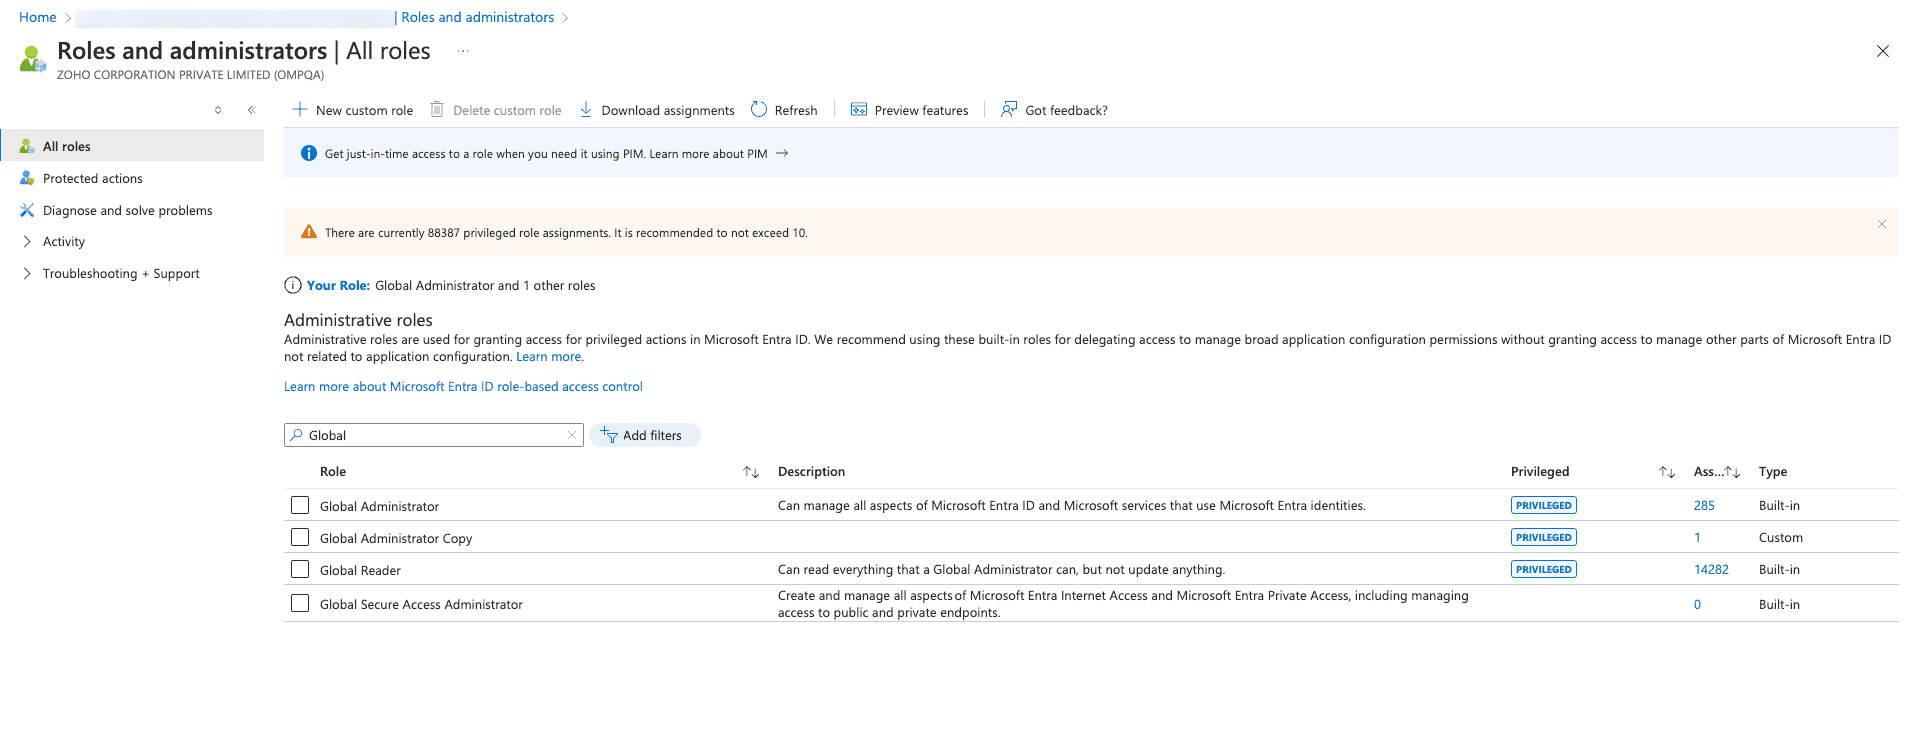
- If you need to synchronize passwords reset by all users including admins , ensure that the application is assigned the Global Administrator role.
- Aby to zrobić, przejdź do Microsoft Entra ID > Manage > Roles and administrators i wybierz rolę Global Administrator.
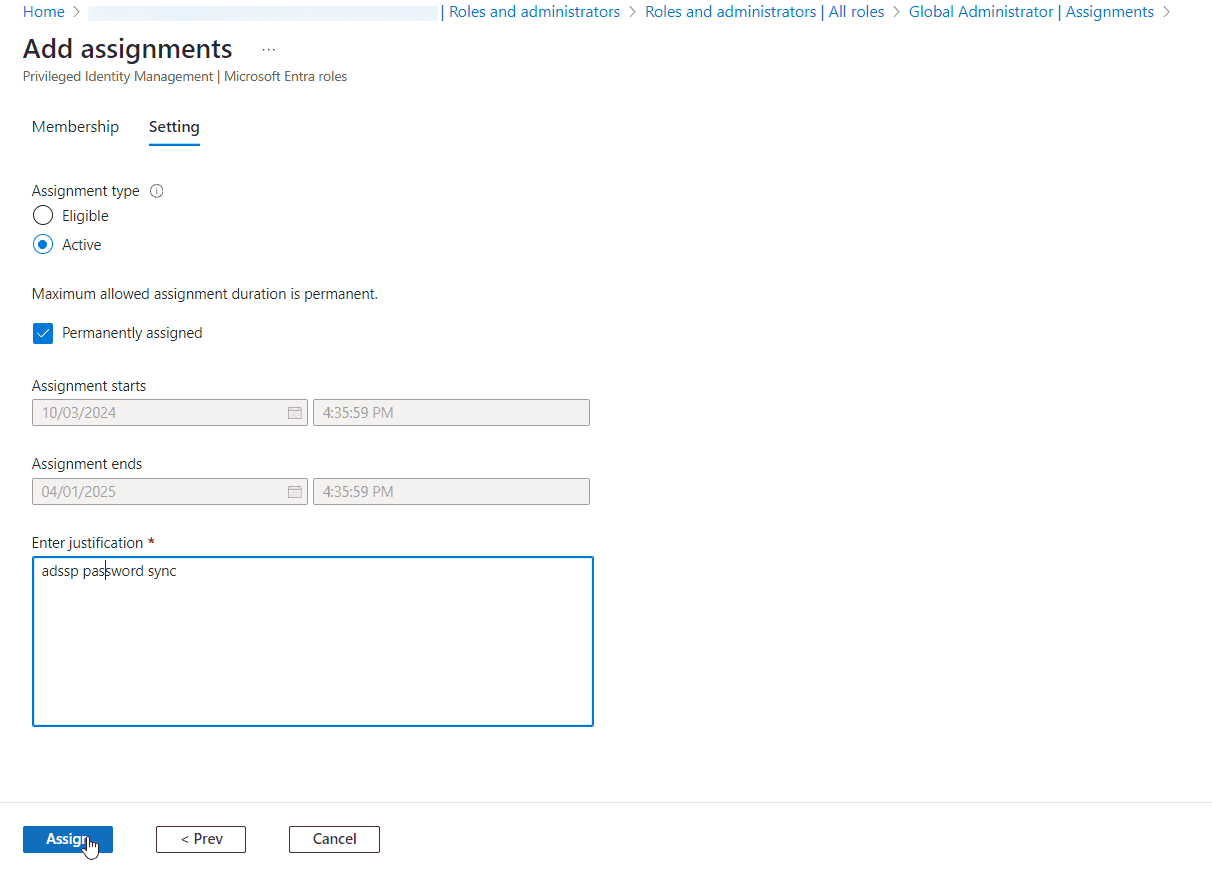
- Kliknij Dodaj przypisania. W polu Wybierz członka(ów) wybierz aplikację synchronizacji haseł OAuth ADSelfService Plus, którą utworzyłeś, i kliknij Wybierz.
- Kliknij Dalej.
- Przejdź do strony Ustawienia, zachowaj domyślne ustawienia dla wszystkich pól, wypełnij pole Wprowadź uzasadnienie i kliknij Przypisz.

- Jeśli potrzebujesz synchronizować tylko hasła resetowane przez użytkowników niebędących administratorami, upewnij się, że aplikacja ma przypisane role User Administrator oraz Password Administrator, wykonując te same kroki jak powyżej.


Jeśli używasz Password Authentication
Upewnij się, że na serwerze ADSelfService Plus zainstalowano Windows Azure AD Module dla Windows PowerShell odpowiedni dla twojego systemu operacyjnego.
Aby go zainstalować, otwórz podwyższony prompt PowerShell i wykonaj następujące polecenia:
- Install-module msonline
- Install-module AzureAd
Kroki konfiguracji
- Zaloguj się do ADSelfService Plus za pomocą poświadczeń administratora.
- Przejdź do Konfiguracja > Self-Service > Synchronizacja haseł/Single Sign On.
- Wybierz aplikację Microsoft Dynamics CRM.
- Wprowadź Nazwę aplikacji oraz Opis.
- Wprowadź Nazwę domeny swojego konta Microsoft Dynamics CRM.
- W polu Przypisz zasady wybierz zasady, dla których chcesz włączyć synchronizację haseł.
- W sekcji Synchronizacja haseł wybierz Włącz synchronizację haseł.
- You can choose to enable password synchronization using either Password Authentication or OAuth Client Credentials.
A. Password Authentication

- Jeśli wybierzesz Password Authentication, wprowadź Nazwę użytkownika oraz Hasło konta administratora Microsoft Dynamics CRM.
- Kliknij Dodaj aplikację.
B. OAuth Client Credentials

- Jeśli wybierzesz OAuth Client Credentials, wklej ID najemcy, ID klienta, oraz tajny klucz klienta aplikacji Azure, skopiowane zgodnie z instrukcjami w krokach dotyczących wymagań wstępnych, w odpowiednie pola.
- Z rozwijanego menu Środowisko Azure wybierz środowisko, w którym znajduje się Twój najemca.
- Kliknij Dodaj aplikację.
Uwaga: Możesz również znaleźć aplikację Microsoft Dynamics CRM za pomocą paska wyszukiwania w lewym panelu lub opcji nawigacji alfabetycznej w prawym panelu.
Uwaga: ADSelfService Plus umożliwia tworzenie zasad opartych na OU i grupach dla Twoich domen AD. Aby utworzyć zasadę, przejdź do Konfiguracja > Self-Service > Konfiguracja zasad > Dodaj nową zasadę.