Konfigurowanie zasad samoobsługowych
W ADSelfService Plus funkcje samoobsługowe są przypisywane użytkownikom za pomocą zasad samoobsługowych. Każda zasada łączy określony zestaw funkcji samoobsługowych z grupą użytkowników, pozwalając kontrolować i dostosowywać poziom dostępu przyznany różnym segmentom użytkowników w Twojej organizacji. Zasady Active Directory są ograniczone do domeny, jednostki organizacyjnej (OU) oraz grupy.
Zasada samoobsługowa może obejmować dowolną kombinację następujących funkcji:
- Resetowanie hasła samoobsługowe: Umożliwia użytkownikom bezpieczne resetowanie własnych haseł bez konieczności pomocy działu IT.
- Zmiana hasła: Umożliwia użytkownikom samodzielną zmianę haseł bez kontaktu z pomocą techniczną IT.
- Odblokowanie konta samoobsługowe: Umożliwia zablokowanym użytkownikom odblokowanie własnych kont bez kontaktu z help deskiem IT.
- Samoaktualizacja katalogu: Umożliwia użytkownikom aktualizację własnych informacji profilowych w katalogu oraz subskrypcję lub rezygnację z grup mailowych.
Uwaga:
- Możesz skonfigurować dowolną liczbę zasad samoobsługowych dla danej domeny, OU lub grupy.
- Jeśli użytkownik podlega wielu zasadom z powodu nakładających się domen, OU lub grup, zastosowanie ma zasada o najwyższym priorytecie (wymieniona jako pierwsza).
- Zasady można konfigurować na podstawie domen użytkowników, OU oraz członkostwa w grupach, co pozwala na szczegółową kontrolę, kto może uzyskać dostęp do których funkcji ADSelfService Plus.
Jak utworzyć zasadę samoobsługową
- Z selektora katalogu u góry strony wybierz Active Directory.
- Przejdź do Configuration > Self-Service > Policy Configuration.
- Kliknij przycisk Add New Policy.
- Wprowadź opisową nazwę zasady.
- Wybierz samoobsługowe funkcje, które chcesz włączyć dla tej polityki (na przykład Resetowanie hasła). Musisz wybrać co najmniej jedną funkcję samoobsługową.
- Kliknij Select OU(s)/Groups, aby określić zakres zasady. Możesz zastosować zasadę do wszystkich użytkowników w wybranej domenie lub tylko do określonych użytkowników na podstawie ich członkostwa w OU lub grupie.
- Kliknij OK, aby potwierdzić wybór.
- Kliknij Save Policy.
Uwaga: ADSelfService Plus tworzy domyślną zasadę dla każdej wykrytej domeny. Możesz edytować tę istniejącą zasadę lub tworzyć nowe zasady dostosowane do swoich wymagań.
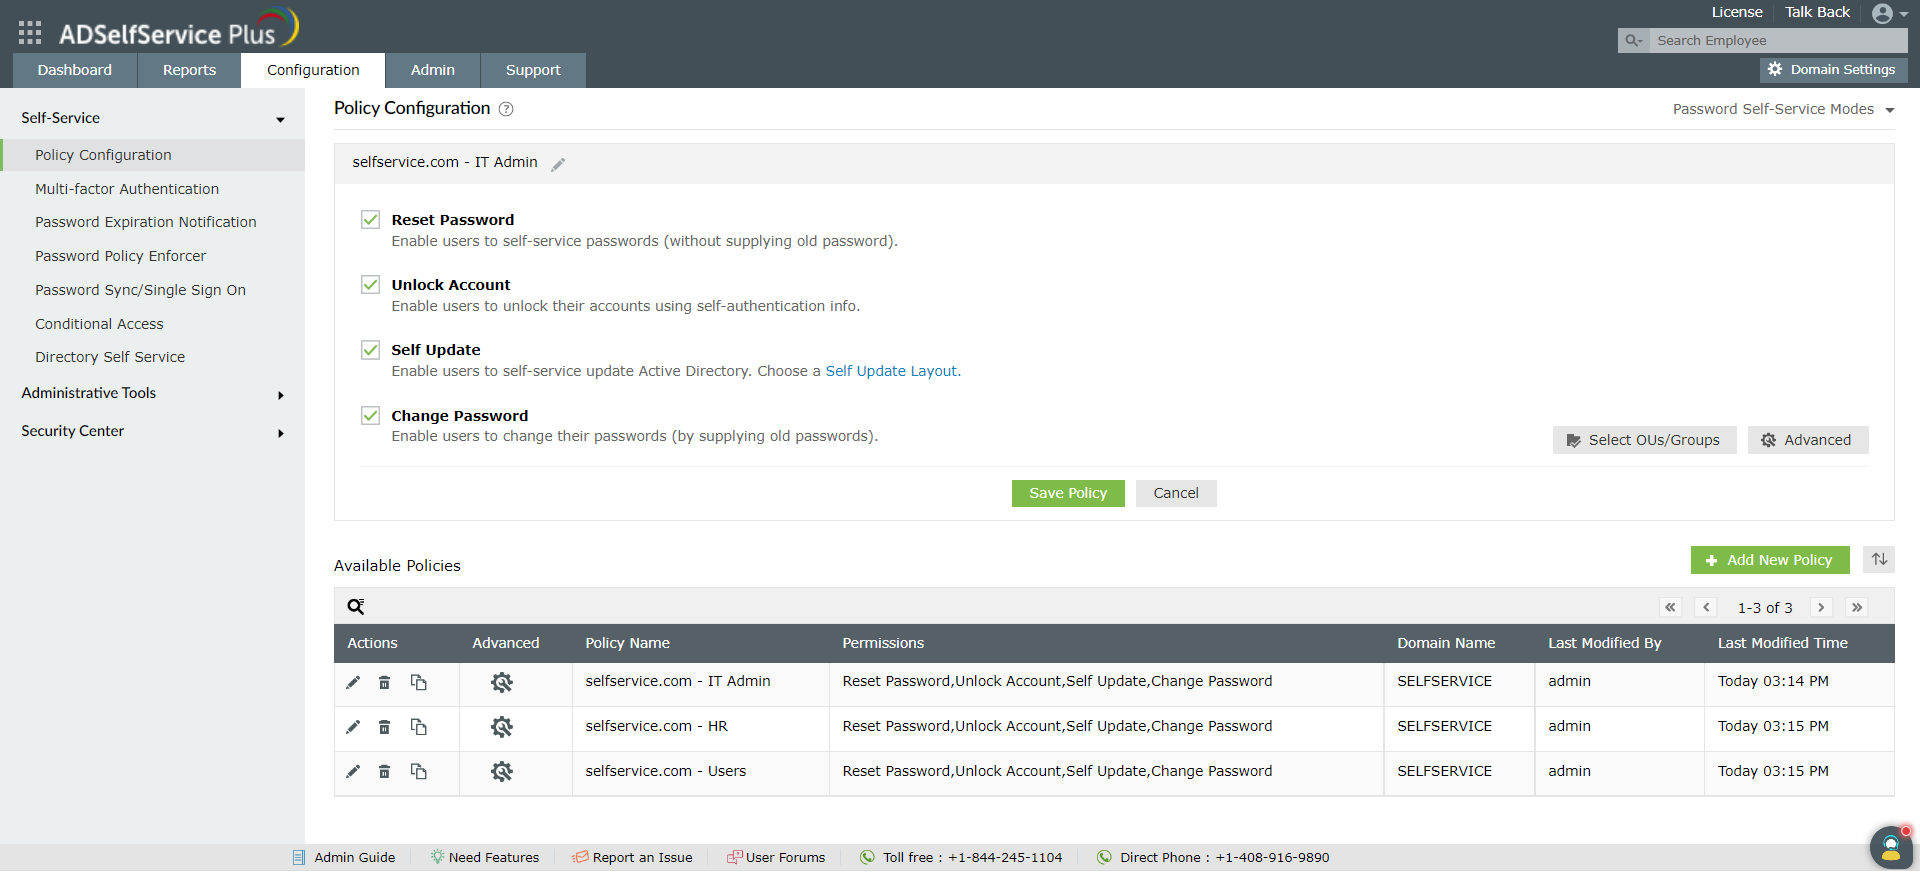
Jak zarządzać istniejącymi zasadami
Na głównym ekranie konfiguracji zasad możesz wykonać następujące działania na dowolnej istniejącej zasadzie:
- Aktualizuj: Kliknij ikonę edycji (
 ), aby zmodyfikować funkcje zasady lub przypisane do niej domeny i grupy.
- Usuń: Kliknij ikonę usuwania (
 ), aby usunąć zasadę. Zasada nie może zostać usunięta, jeśli jest jedyną pozostałą dla skonfigurowanej domeny lub jeśli użytkownicy przypisani do niej zarejestrowali się w uwierzytelnianiu wieloskładnikowym.
- Duplikuj: Kliknij ikonę kopiowania (
 ), aby utworzyć nową zasadę na podstawie istniejącej, którą następnie możesz zmodyfikować.
-
Priorytetyzuj: Use the reorder arrows next to the Dodaj nową zasadę button to change the policy execution order. The policy at the top of the list has the highest precedence.
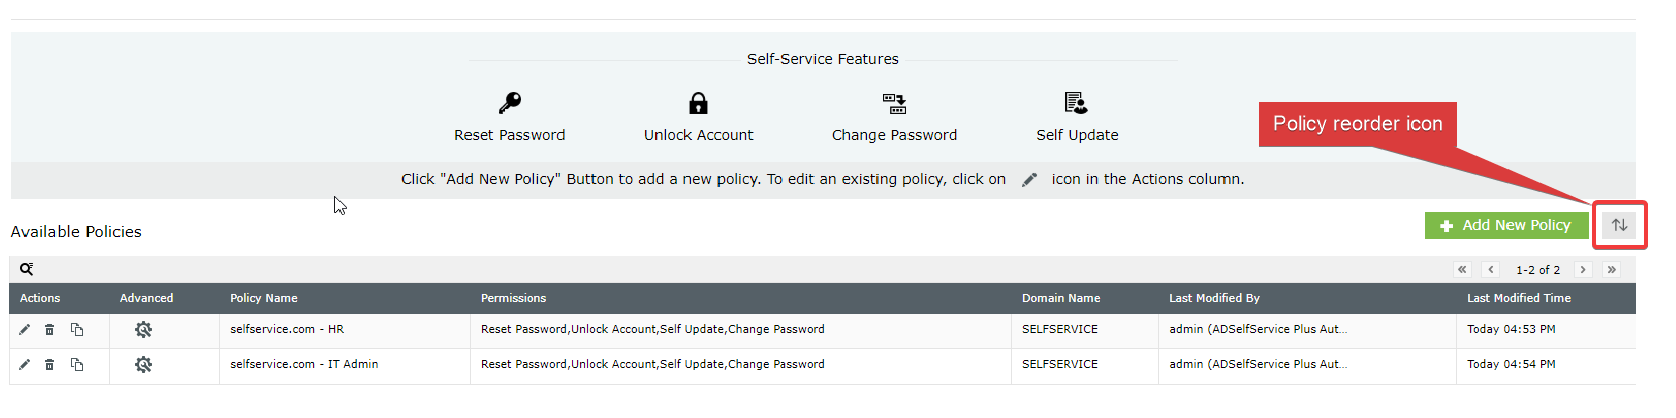
Uwaga: Wszystkie modyfikacje zasad są rejestrowane. Możesz sprawdzić, kto i kiedy dokonał zmian, odwołując się do kolumn Last Modified By oraz Last Modified Time na liście zasad.