Support
 
Support Get Quote


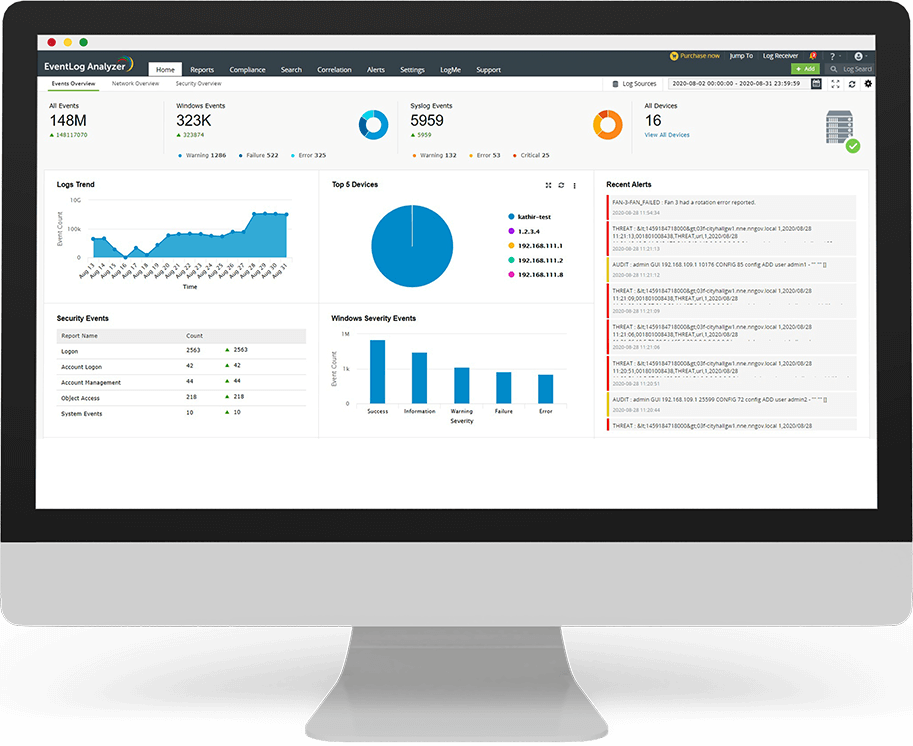
IT usklađenost & amp; Softver za upravljanje zapisima događaja

feature-mac-image

Najvažnije značajke

  • • Upravljanje zapisnikom događaja
  • • SIEM
  • • Upravljanje zapisnikom sustava
  • • Nadzor zapisnika aplikacije
  • • Upravljanje zapisnikom poslužitelja
  • • Nadzor Oracle i SQL baze podataka
  • • Uspoređivanje događaja u stvarnom vremenu
  • • Upozoravanje na događaje u stvarnom vremenu
  • • Nadzor mrežnog uređaja
  • • Izvješće IT sukladnosti
  • • Nadzor sigurnosnog zapisnika
  • • Nadzor zapisnika događaja
  • • Izvješća sukladnosti s OUZP-om

Upravljanje zapisnikom

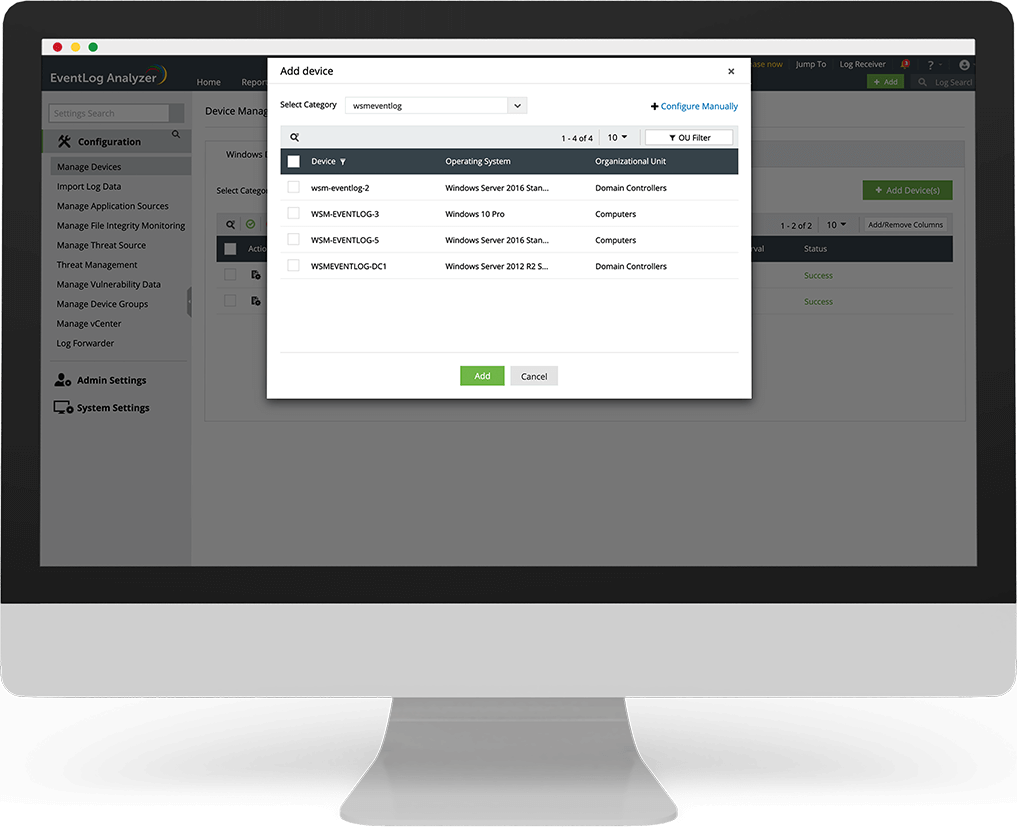
EventLog Analyzer pruža sve značajke upravljanja zapisnikom, načini prikupljanja zapisnika s agentom i bez agenta, prilagođena analiza zapisnika, potpuna analiza zapisnika s izvješćima i upozorenjima, snažna tražilica zapisnika i prilagodljive opcije arhiviranja zapisnika.
  • • Upravljanje zapisnikom
  • • Upravljanje zapisnikom događaja
  • • Upravljanje zapisnikom sustava
  • • Univerzalno prikupljanje zapisnika
  • • Prikupljanje zapisnika bez agenta
  • • Prikupljanje zapisnika s agentom
  • • Analiza zapisnika
  • • Prethodno definirana izvješća zapisnika događaja
  • • Prilagođena analiza zapisnika
  • • Arhiviranje zapisnika
  • • Pretraživanje zapisnika
  • • Pregledi nadzorne ploče i korisnički pregledi
  • • Upravljanje zapisnikom aplikacije
  • • Nadzor korisničke sesije
  • • Upozorenja u stvarnom vremenu
  • • Načini obavijesti o upozorenju
  • • Rebrandiranje mrežnog klijenta
  • • Revizija privilegiranog korisnika
  • • Izvješća Upitaj mene
  • • Povijesni trendovi događaja
  • • Uvoz zapisnika događaja
feature-mac-image

Revizija aplikacije

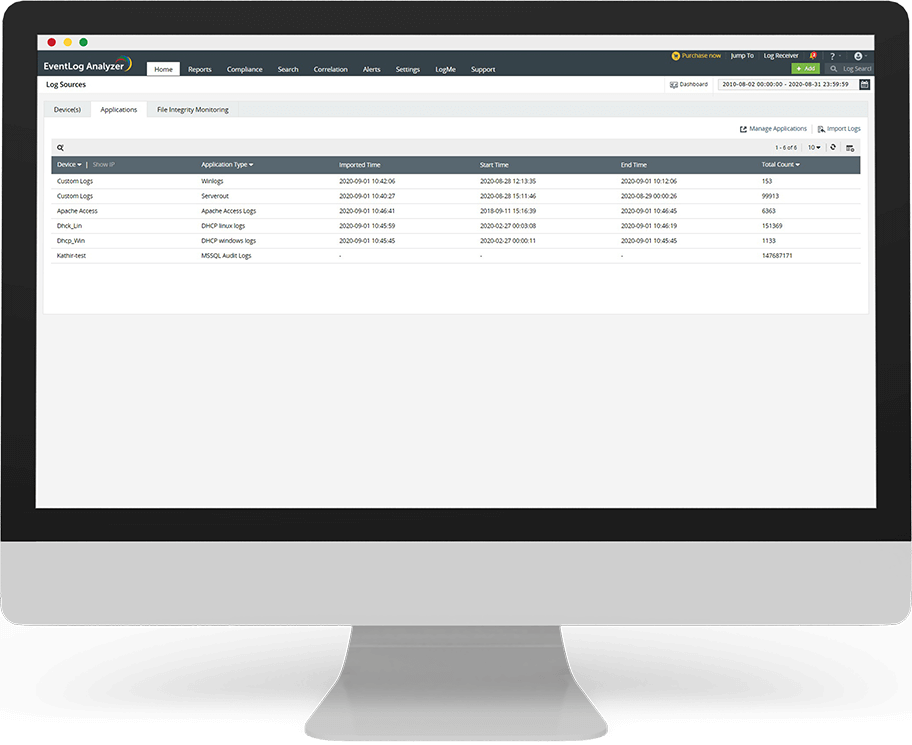
EventLog Analyzer omogućuje vam reviziju svih ključnih poslužitelja aplikacije. S prethodno definiranim izvješćima ovdje navedenih aplikacija, ovo rješenje također vam omogućava nadzor prilagođenih aplikacija. Njegov snažan analizator prilagođenog zapisnika omogućava vam lako analiziranje i procjenu prilagođenih formata zapisnika.
feature-mac-image
  • • Nadzor zapisnika aplikacije>
  • • Revizija Microsoft IIS poslužitelja>
  • • Microsoft IIS analizator zapisnika mrežnog poslužitelja>
  • • Microsoft IIS analizator zapisnika FTP poslužitelja>
  • • Revizija Microsoft SQL poslužitelja>
  • • Nadzor Microsoft SQL poslužitelja>
  • • Nadzor Apache mrežnog poslužitelja>
  • • Nadzor mrežnog poslužitelja ispisa>
  • • Nadzor DHCP poslužitelja (Windows/Linux)>
  • • evizija baze podataka>
  • • Nadzor Oracle baze podataka>
  • • Nadzor Windows poslužitelja terminala>
  • • Zaštita ključnih poslovnih aplikacija>
  • • Upravljanje ključnim Windows aplikacijama>
  • • Suzbijanje napada na mrežni poslužitelj>
  • • Analizator suzbijanja napada na SQL ubacivanje>
  • • uzbijanje napada na DoS>

Revizija mrežnog uređaja

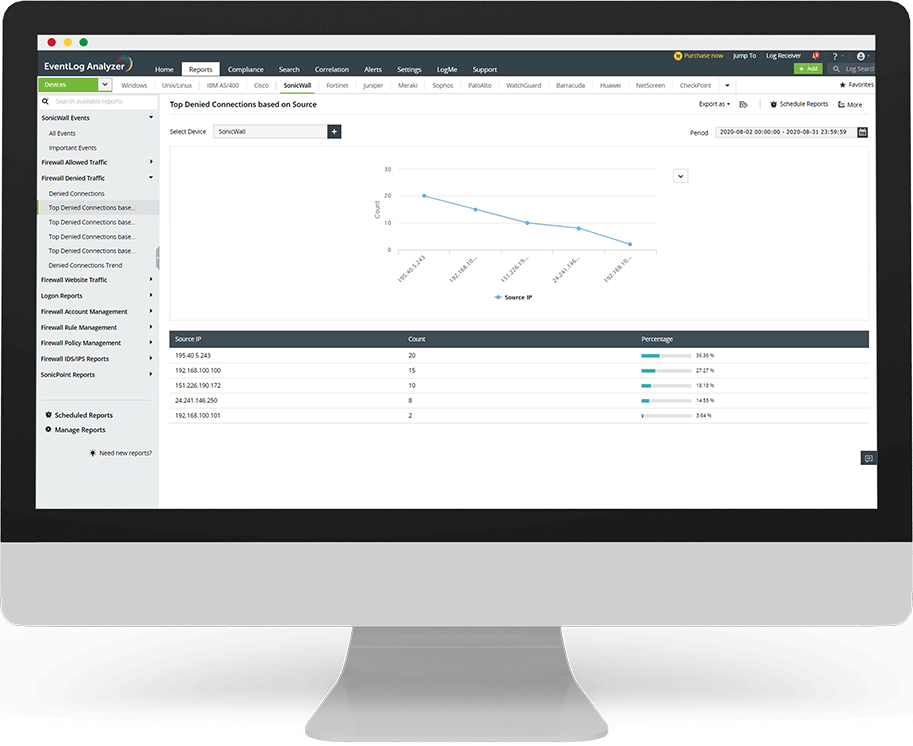
EventLog Analyzer nadzire sve vaše važne mrežne uređaje kao što su vatrozidi, usmjernici i sklopke. To rješenje pruža prethodno definirana izvješća za sve vaše Cisco usmjernike i sklopke, kao i za vatrozide tvrtki Cisco, SonicWall, Palo Alto Networks, Juniper, Fortinet, NetScreen, Sophos, Check Point, WatchGuard i Barracuda.
  • • Revizija mrežnog uređaja
  • • Nadzor zapisnika usmjernika
  • • Analizator Cisco zapisnika
  • • Nadziranje aktivnosti korisnika u usmjerivaču
  • • Nadziranje prometa usmjerenika
  • • Nadzor zapisnika vatrozida
  • • Firewall log auditing
  • • Revizija IDS/IPS zapisnika
  • • Nadzor zapisnika prebacivanja
  • • Nadzor VPN zapisnika
  • • Revizija Windows vatrozida
  • • Revizija SonicWall vatrozida
  • • Revizija H3C vatrozida
  • • Revizija Palo Alto vatrozida
  • • Revizija Juniper uređaja
  • • Revizija Fortinet/FortiGate uređaja
  • • Revizija uređaja kontrolne točke
  • • Nadzor Sophos zapisnika
  • • Nadzor Huawei uređaja
feature-mac-image

Izvješća IT sukladnosti

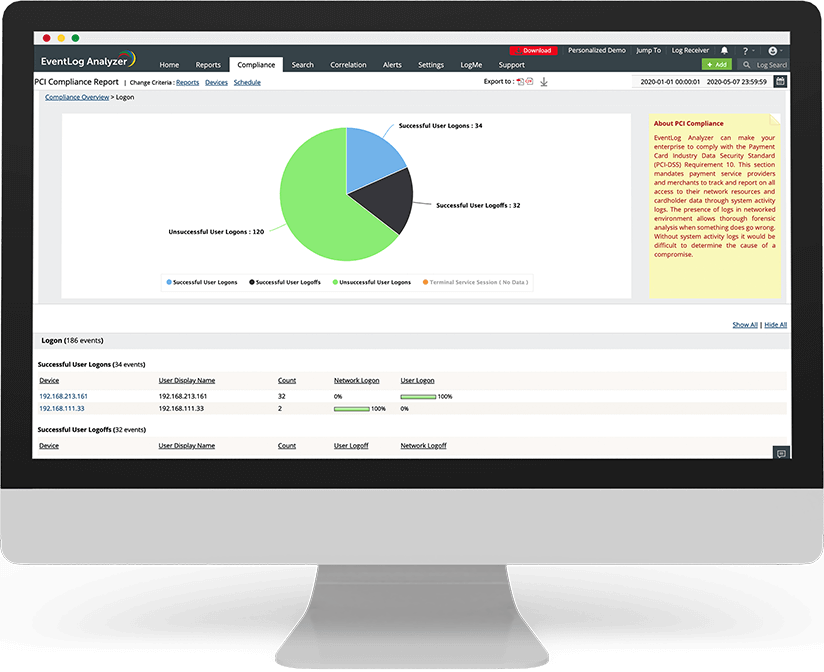
EventLog Analyzer omogućava vam lako usklađivanje s raznim zakonskim propisima, kao što su PCI DSS, ISO 27001, GLBA, SOX, FISMA, HIPAA i novi pravilnik OUZP-a. Ovo rješenje nadalje dopušta buduće potrebe omogućavajući vam kreiranje prilagođenih izvješća usklađenosti s novim pravilima.
feature-mac-image
  • • Revizije sukladnosti
  • • Izvješća SOX sukladnosti
  • • Izvješća sukladnosti sa standardom ISO 27001
  • • Priručnik za usklađivanje s GDPR-om
  • • Izvješća HIPAA sukladnosti
  • • Izvješća PCI sukladnosti
  • • Izvješća FISMA sukladnosti
  • • Izvješća GLBA sukladnosti
  • • Izvješća GPG sukladnosti
  • • Izvješća ISLP sukladnosti
  • • Izvješća nove usklađenosti
  • • Prilagođavanje izvješća sukladnosti
  • • Izvješća sukladnosti s OUZP-om

SIEM

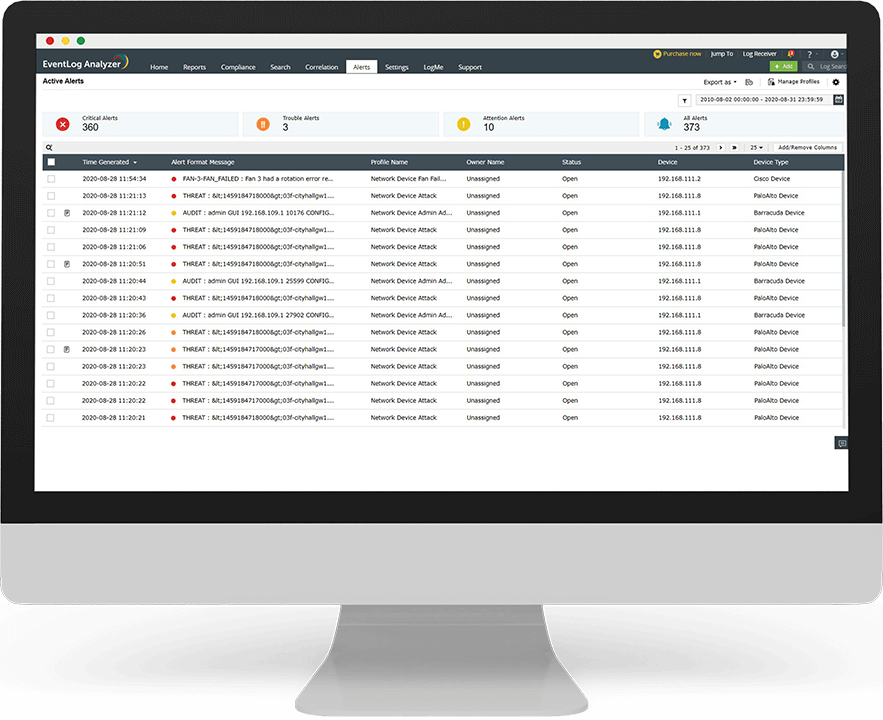
Temeljitim upravljanjem zapisnikom u kombinaciji s obuhvatnim sigurnosnim značajkama, EventLog Analyzer je idealna SIEM platforma vaše mreže. Sigurnosne značajke kao što su forenzika zapisnika, informacije o prijetnji, suzbijanje vanjske prijetnje s revizijom skenera osjetljivosti i aplikacijama za otklanjanje prijetnje ovo rješenje čine idealnim izborom za zaštitu vaše mreže i njezinu zaštitu od neželjenih pokušaja kršenja pravila te krađu ključnih podataka.
  • • Sigurnosne informacije i upravljanje događajem (SIEM)
  • • Nadziranje zapisnika sustava
  • • Nadzor zapisnika događaja
  • • Nadzor cjelovitosti datoteke
  • • Nadzor cjelovitosti Linux datoteke
  • • Uspoređivanje zapisnika u stvarnom vremenu
  • • Upravljanje zapisnikom sigurnosti
  • • Forenzika zapisnika
  • • Informacije o prijetnji
  • • Zaštita uređaja zapisnika sustava
  • • STIX/TAXII procesor prijenosa
  • • Upravljanje incidentima
  • • Uvoz datoteka zapisnika
  • • Nadzor privilegiranog korisnika
  • • Otkrivanje Windows prijetnji
  • • Suzbijanje vanjske prijetnje
  • • Upravljanje zapisnikom aplikacije
  • • Spremanje pretraživanja kao upozorenja
  • • Izvješća Malwarebytes prijetnje
  • • Informacije o FireEye prijetnji
feature-mac-image

Revizija raznih platformi

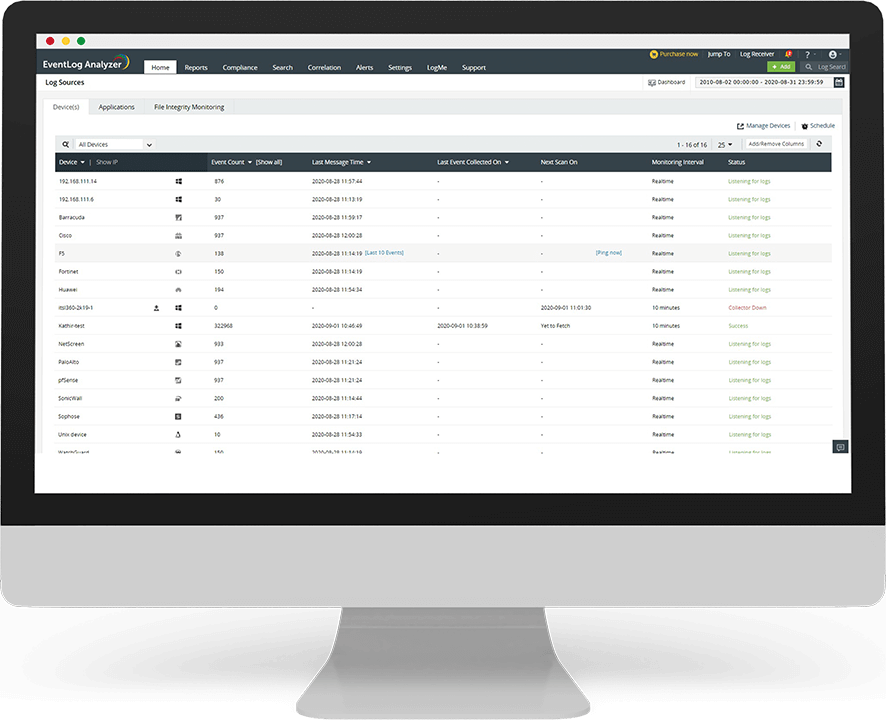
EventLog Analyzer konzola izvješća je vrlo jednostavna, sa stotinama prethodno definiranih izvješća koja ispunjavaju sve vaše potrebe revizije, koje se mogu prilagoditi, planirati i distribuirati prema vašim zahtjevima. Izvješća obuhvaćaju mrežu, uključujući Windows, Unix/Linux, IBM AS/400, platforme u oblaku, sustave upravljanja osjetljivošću te vaše ključne datoteke i mape.
feature-mac-image
  • • Nadziranje ključnog poslužitelja
  • • Nadzor zapisnika događaja
  • • Upravljanje VMWare zapisnikom poslužitelja
  • • Revizija Windows uređaja
  • • Revizija uređaja zapisnika sustava
  • • IBM AS/400 izvješća
  • • Linux nadzor i izvješća
  • • Unix revizija i izvješća
  • • Revizija Windows registra
  • • Revizija uklonjivog uređaja
  • • Infrastruktura oblaka nadzornika
  • • Detekcija krađe podataka
  • • Nadzor AWS instance

EventLog Analyzer Trusted By

Los Alamos National Bank Michigan State University
Panasonic Comcast
Oklahoma State University IBM
Accenture Bank of America
Infosys
Ernst Young

Customer Speaks

  • Credit Union of Denver has been using EventLog Analyzer for more than four years for our internal user activity monitoring. EventLog Analyzer provides great value as a network forensic tool and for regulatory due diligence. This product can rapidly be scaled to meet our dynamic business needs.
    Benjamin Shumaker
    Vice President of IT / ISO
    Credit Union of Denver
  • The best thing, I like about the application, is the well structured GUI and the automated reports. This is a great help for network engineers to monitor all the devices in a single dashboard. The canned reports are a clever piece of work.
    Joseph Graziano, MCSE CCA VCP
    Senior Network Engineer
    Citadel
  • EventLog Analyzer has been a good event log reporting and alerting solution for our information technology needs. It minimizes the amount of time we spent on filtering through event logs and provides almost near real-time notification of administratively defined alerts.
    Joseph E. Veretto
    Operations Review Specialist
    Office of Information System
    Florida Department of Transportation
  • Windows Event logs and device Syslogs are a real time synopsis of what is happening on a computer or network. EventLog Analyzer is an economical, functional and easy-to-utilize tool that allows me to know what is going on in the network by pushing alerts and reports, both in real time and scheduled. It is a premium software Intrusion Detection System application.
    Jim Lloyd
    Information Systems Manager
    First Mountain Bank

Awards and Recognitions

  •  
  •  
  •  
  •  
  •  
  •  
  •  
  •  
  •