Med inbyggd AD-granskning
Med ADAudit Plus
Rapport med ett klick för att spåra skapande och borttagning av fil/mapp med ADAudit Plus
ADAudit Plus tillhandahåller omfattande rapporter för att konsolidera all information du behöver om filer/mappar som skapas eller raderas på dina servrar. Dessa rapporter kan exporteras och också schemaläggas till att genereras automatiskt, vid de angivna tiderna och levereras till din inbox. Du kan också konfigurera varningar som meddelar dig när behörigheter för kritiska filer/mappar tas bort. På så sätt kan du vidta åtgärder direkt.
Logga in på ADAudit Plus → Gå till fliken Filgranskning → Under Rapporter om filgranskning → navigera till rapport för Skapade filer för att visa skapade filer/mappar.
Detaljerna som du kan hitta i denna rapport är:
- Namn på skapad fil/mapp
- Vilken server den skapade på
- Vem skapade den
- När den skapades
- Objektegenskaper inkluderar ACL
- Klientmaskin från vilken filen/mappen skapades
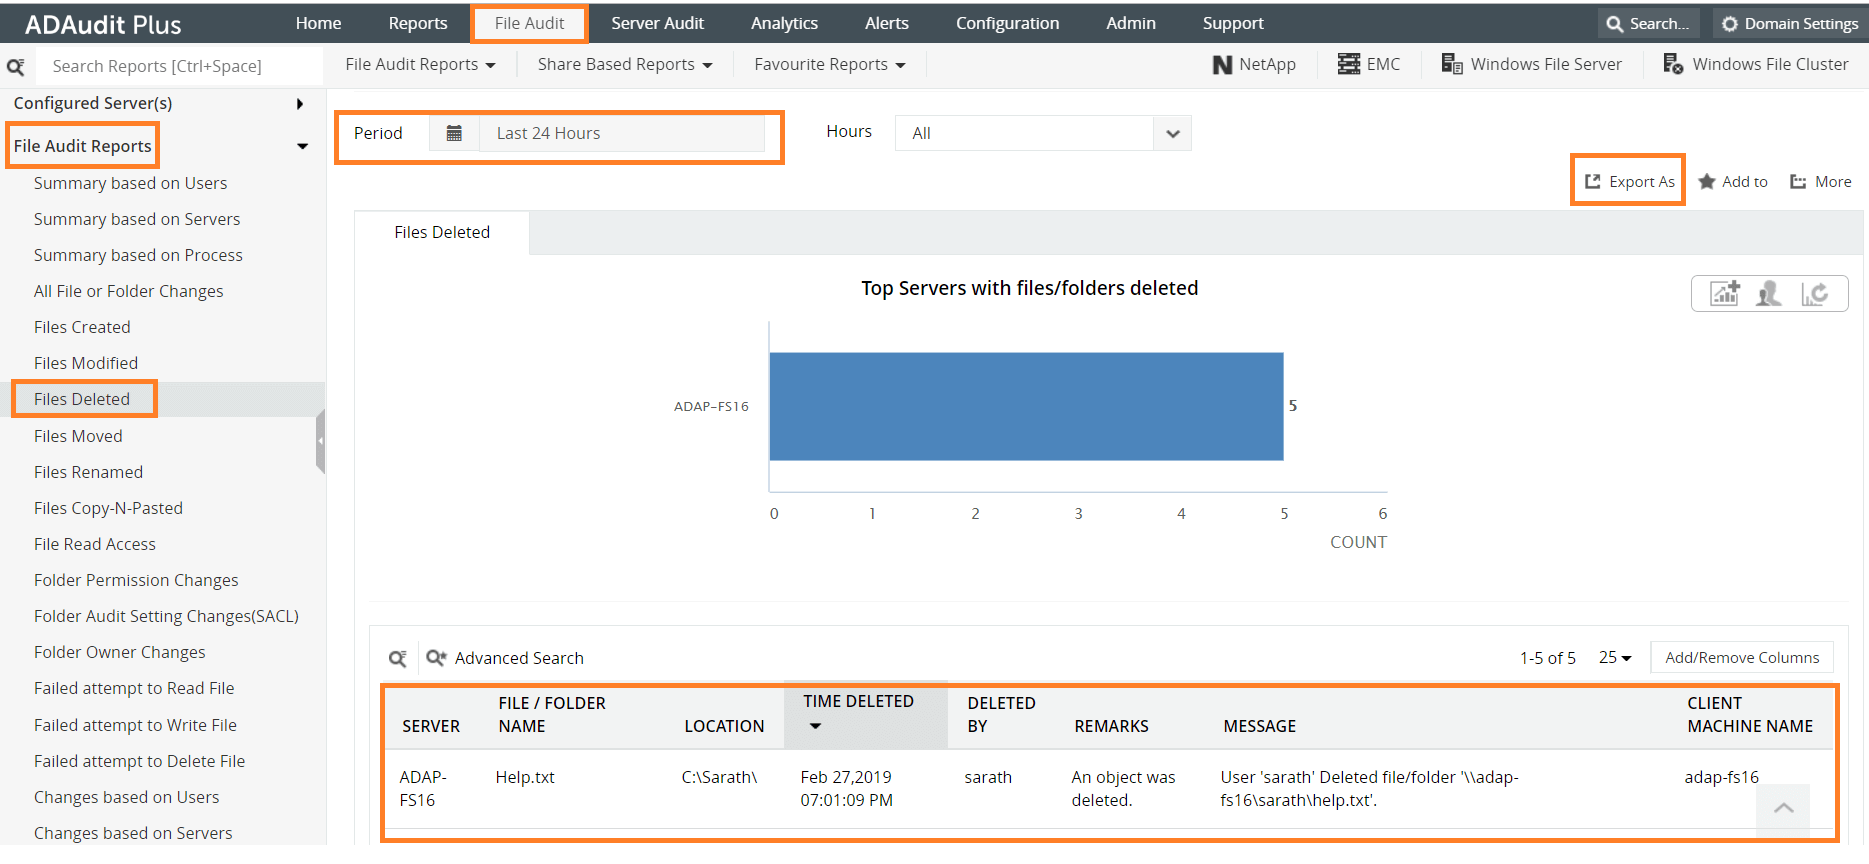
Allt detta med endast ett klick. Denna rapport innehåller också en graf som visar de servrar med högst antal skapade filer. En liknande rapport finns tillgänglig för att konsolidera åtgärder för borttagning av filer. Gå igenom filgranskningsrapporter för att hitta rapport om Borttagna filer. Detaljerna som hittas i denna rapport inkluderar: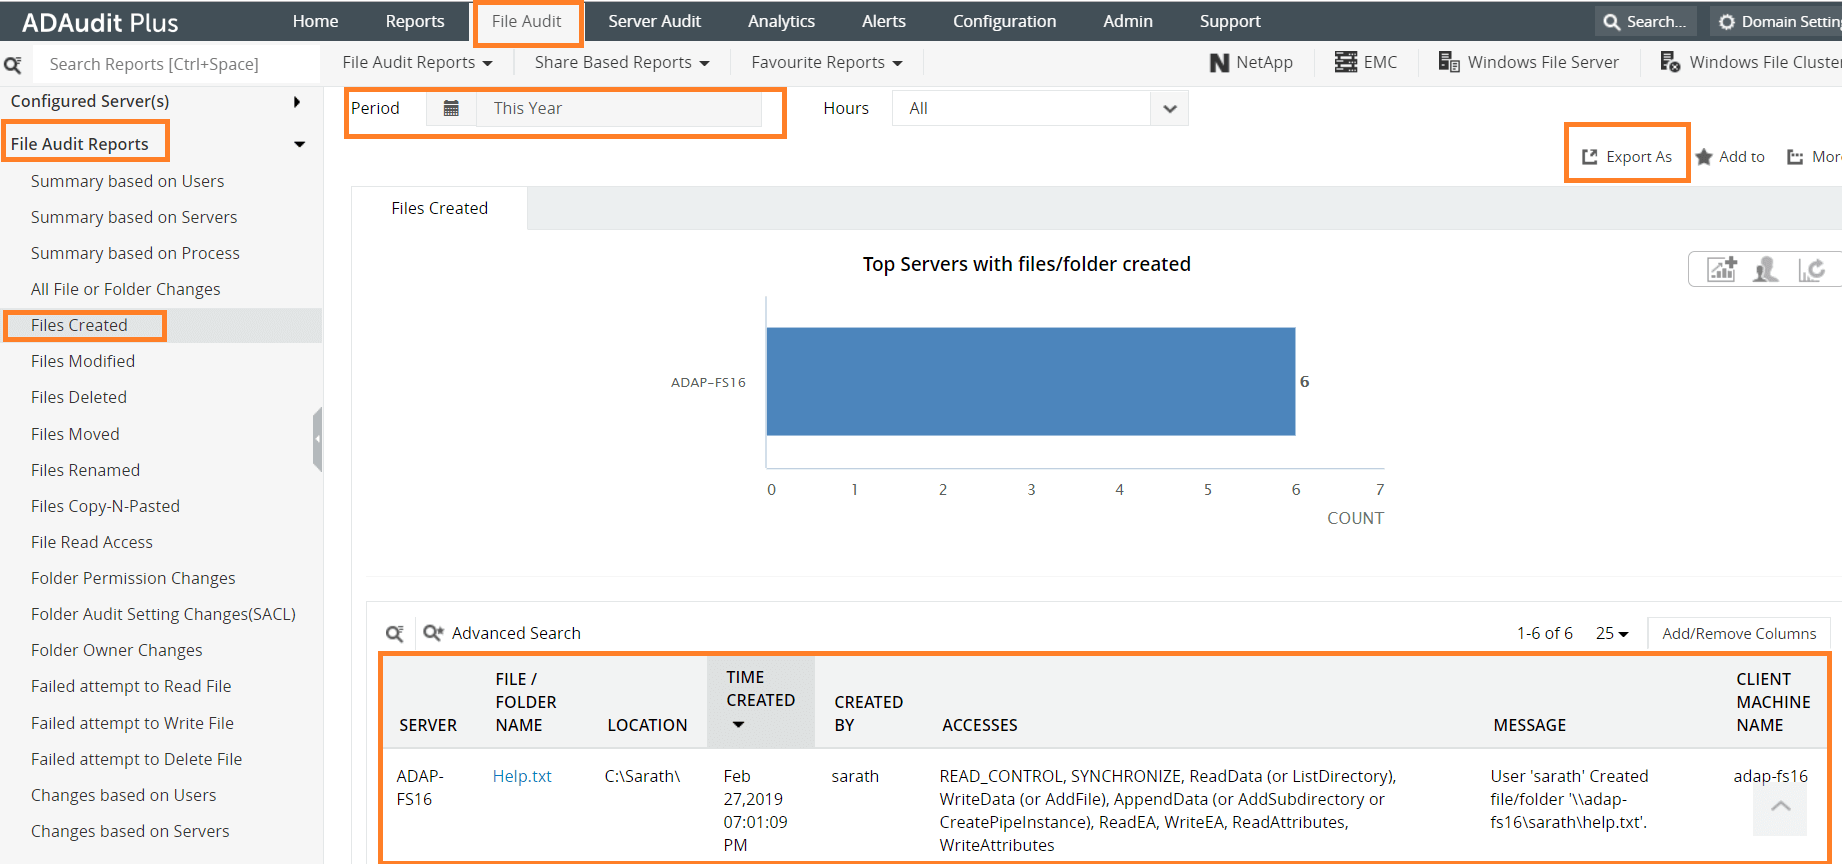
- Namn på borttagen fil/mapp
- Vilken server den togs bort från
- Vem som tog bort den
- När den togs bort
- Klientmaskin från vilken filen/mappen togs bort
 Om du vill filtrera de filer/mappar som skapats/tagits bort baserat på den server där filerna/mapparna finns, byter du helt enkelt till Serverbaserade rapporter och navigerar till rapporterna Skapade filer och Borttagna filer. Dessa rapporter liknar de som förklaras ovan och är filtrerade baserat på den server du väljer.För att visa de filer/mappar som skapats eller tagits bort av en specifik användare går du till Användarbaserade rapporter och utforskar rapporterna Skapade filer och Borttagna filer.


Så här kan du granska skapande och borttagning av fil/mapp:
Steg 1: Aktivera principen Åtkomst till granskning av objekt:
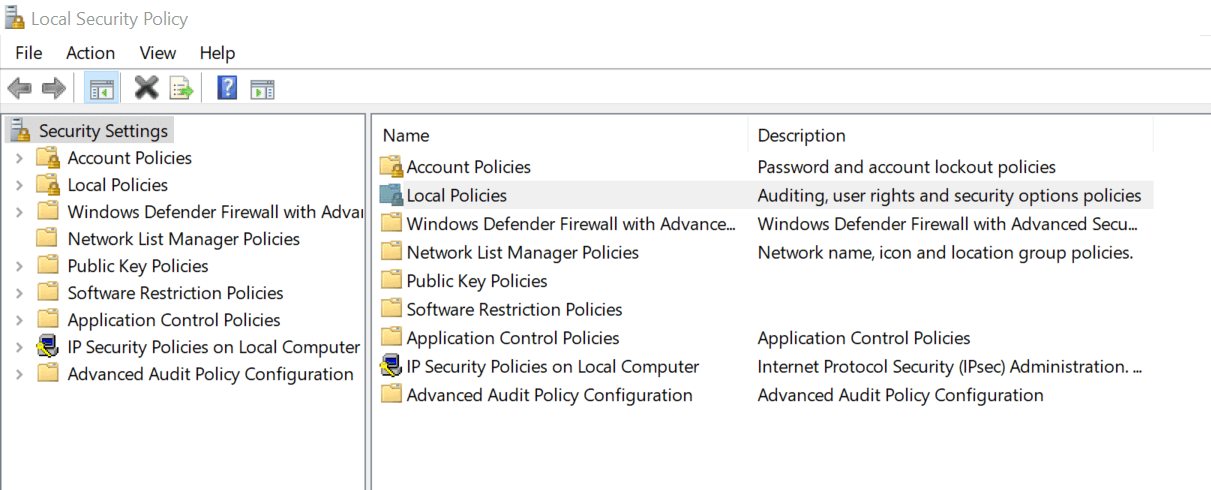
Öppna lokal säkerhetsprincip. Gå till Säkerhetsinställningar och välj Lokala principer.
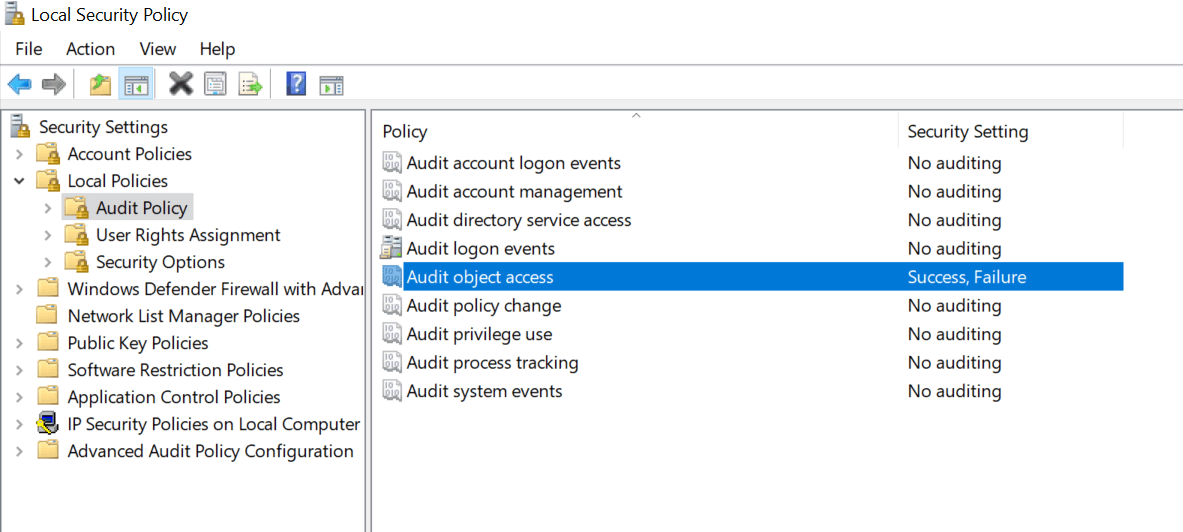
Under Granskningsprincip väljer du "Åtkomst till granskning av objekt" och slår på granskning för både lyckade och misslyckade.
Steg 2: Redigera granskningsinmatning i respektive fil/mapp
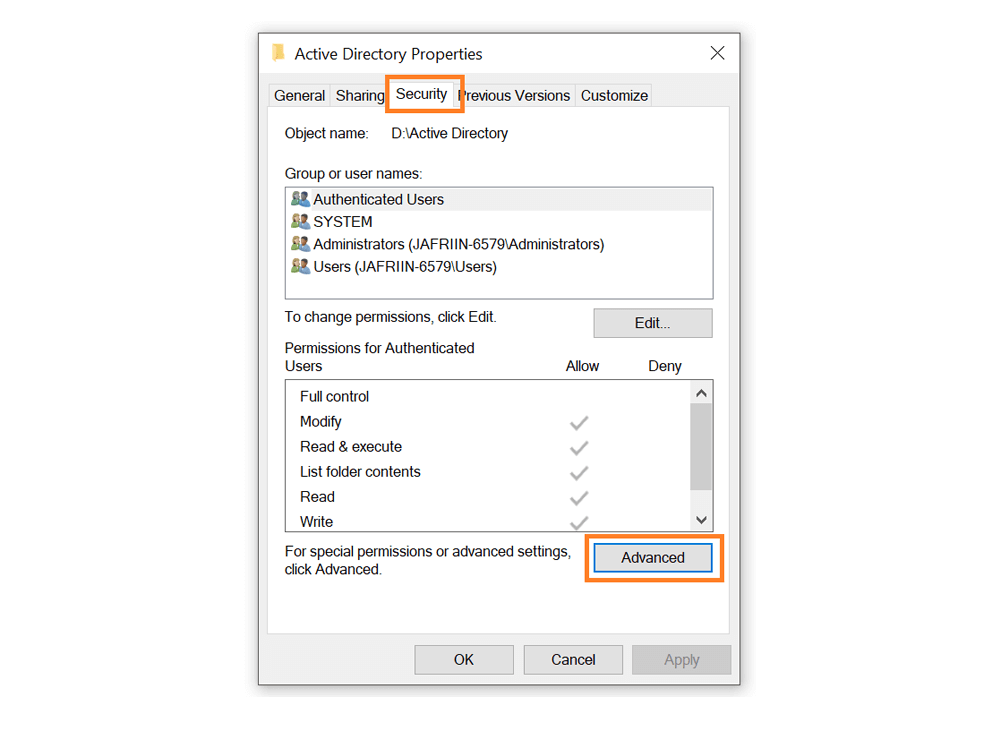
Lokalisera den överordnade katalog eller mapp där du vill spåra skapande och borttagning av filer/undermappar. Högerklicka på den och gå till Egenskaper. Under fliken Säkerhet klickar du på Avancerad.
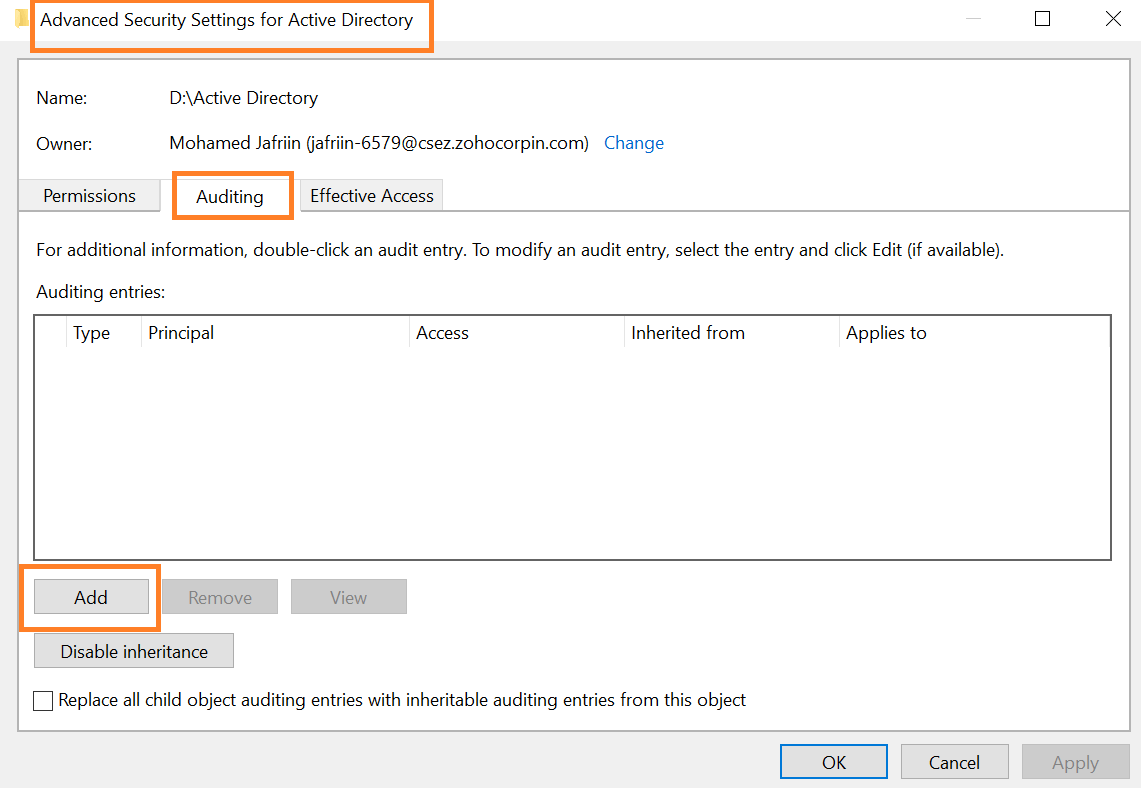
I Avancerade säkerhetsinställningar går du till fliken Granskning och klickar på Lägg till för att lägga till ny granskningsinmatning.
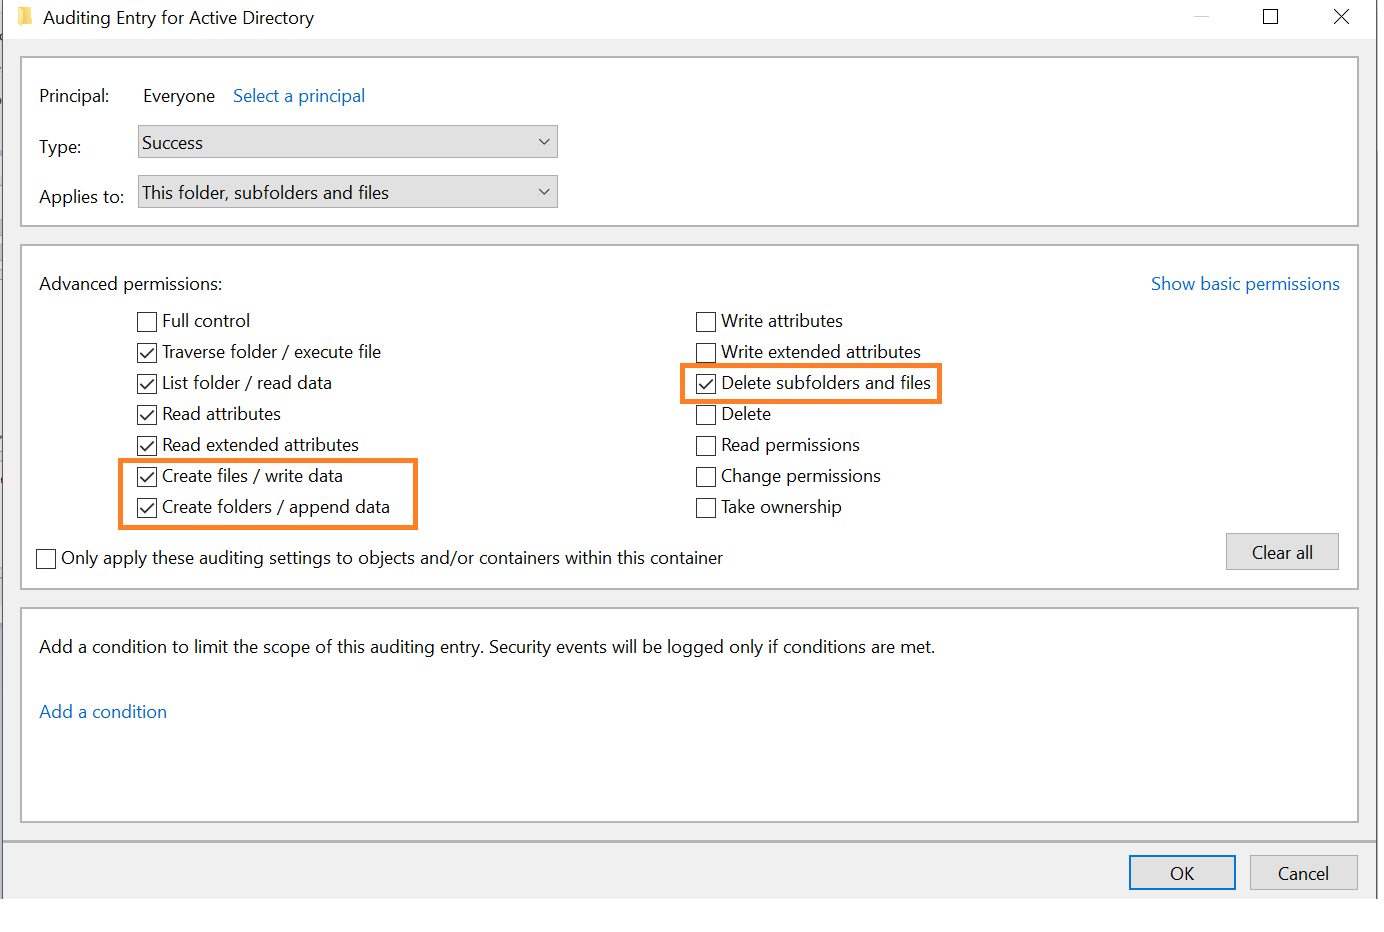
I dialogrutan Granskningsinmatning för Active Directory anger du de följande detaljerna:
- Huvudkonto: Ange namnen på de användare vars åtkomst du vill granska.
- Typ: Välj den typ av åtkomst som du vill granska. Det är att föredra att granska "Alla" ändringar.
- Gäller för: Välj om du endast vill granska skapande och borttagning av fil/mapp i denna mapp eller i alla undermappar.
- Grundläggande behörigheter: Välj de typer av behörigheter som du vill granska. Klicka på knappen Avancerade behörigheter till höger och välj det följande:
- Skapa filer/skriv data
- Skapa mappar/lägg till data
- Ta bort undermappar och filer
Steg 3: Visa granskningsloggar i loggbok
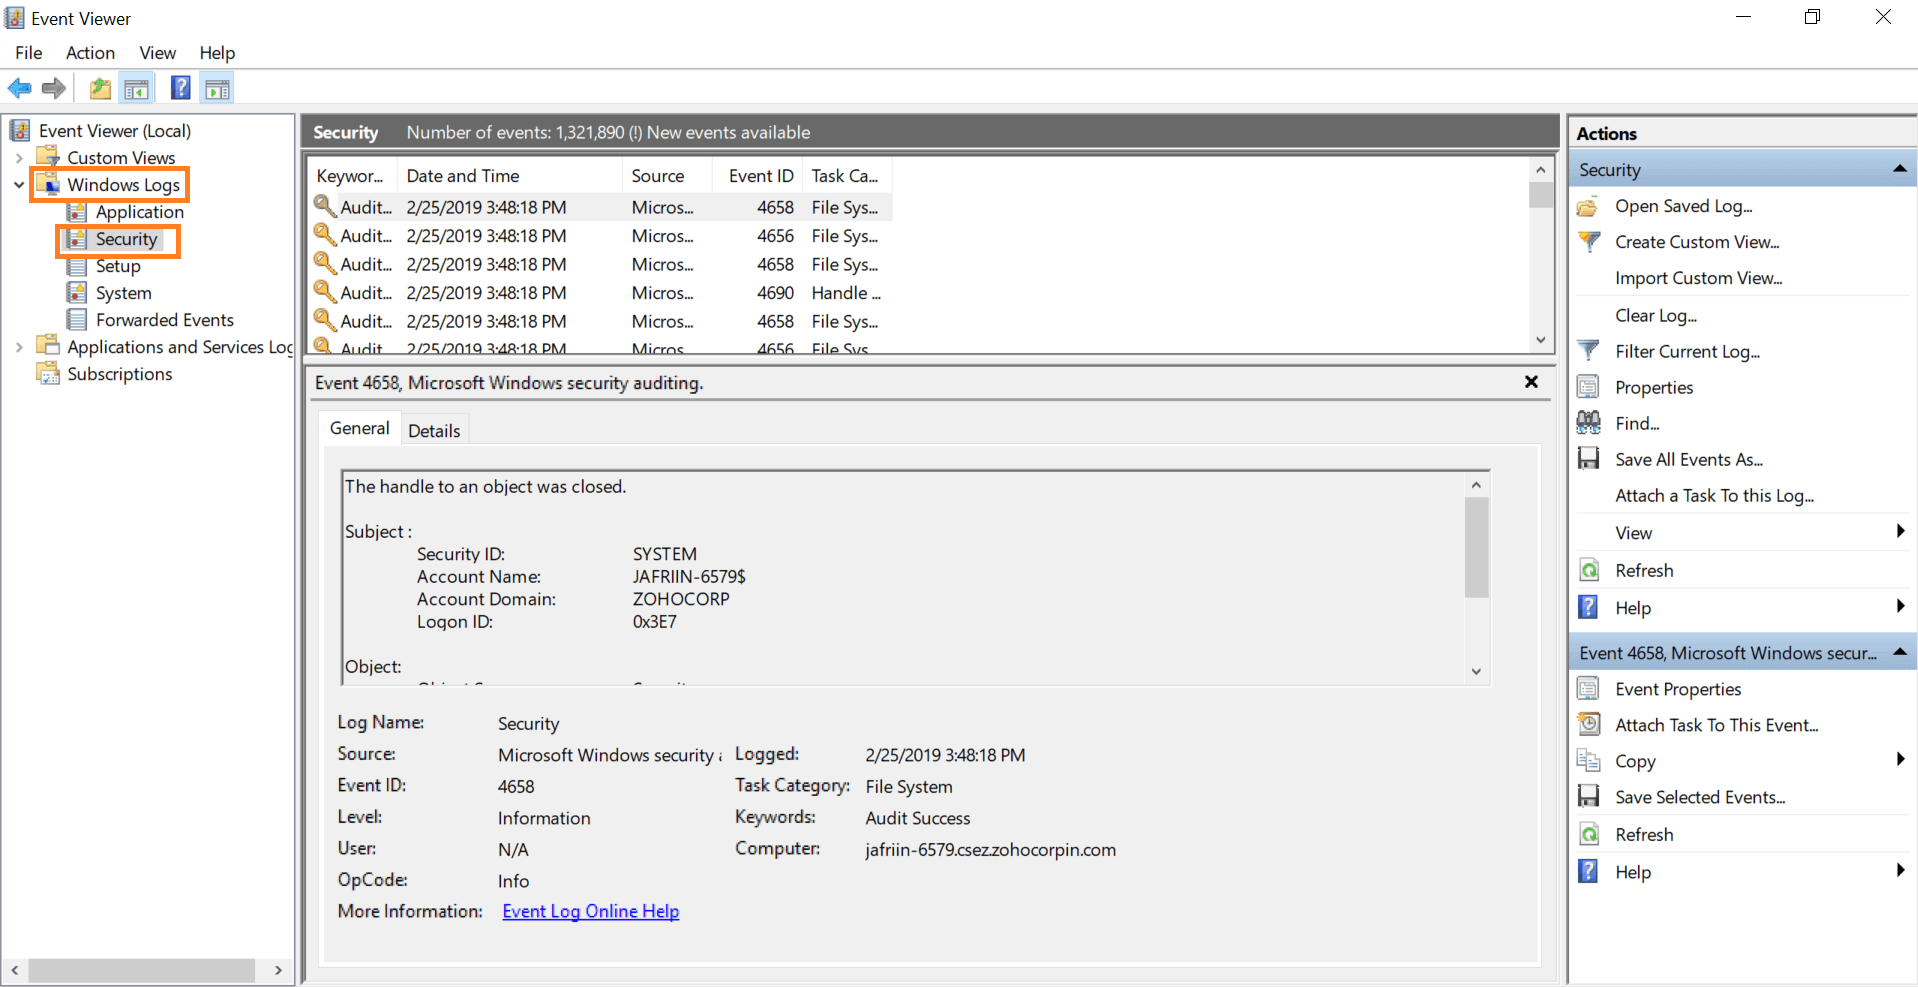
Varje gång en användare får åtkomst till den valda filen/mallen och ändrar behörigheten i den kommer en händelselogg att registreras i loggboken. Under Windows-loggar väljer du Säkerhet. Du kan hitta alla granskningsloggar i den mittersta rutan enligt bilden nedan.
Om du vill filtrera händelseloggarna så att du bara ser loggarna om de filer/mappar som skapats och tagits bort väljer du Filtrera nuvarande logg i den högra rutan. Sök bara efter händelse-ID 4656, vilket indikerar att åtkomsthandtag till ett objekt begärdes.
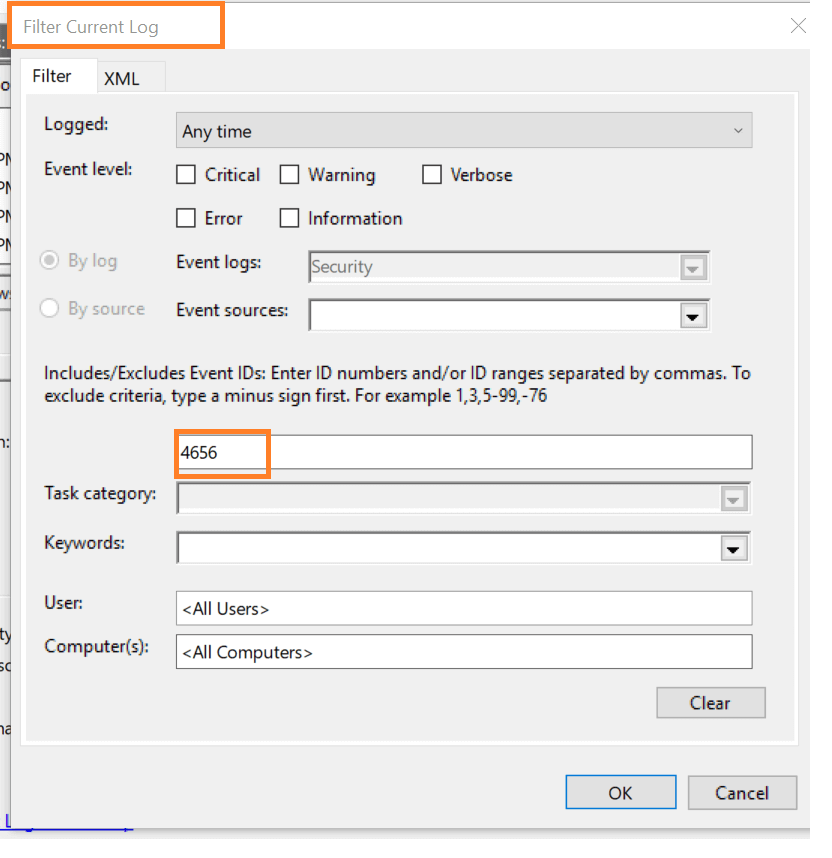
Tyvärr ger dessa filter dig inte bara en lista över filer/mappar som skapats. De måste kombineras med åtkomstmasker för att man ska kunna förstå exakt vilka filer/mappar som skapades eller togs bort.


Börjar inbyggd granskning bli lite för mycket?
Förenkla granskning av och rapportering om filserver med ADAudit Plus.
Få din kostnadsfria provperiod30 dagars provperiod med full funktionalitet