- DNS Failover
- Load balancer
- GeoDNS
- Vanity NameServers
- DNS Records
- Report และสถิติของ Domain query
- DNSSEC
- ANAME Records
- API
- CAA Records
- Zone Transfers
- การแจ้งเตือน Domain
- Security Audit พร้อมการติดตาม
- การเชื่อมต่อ Monitoring check
- สิทธิ์ของ Sub-user
- Two-Factor Authentication
DNS Failover

ฟีเจอร์ DNS failover จะตรวจจับโดยอัตโนมัติว่า DNS records ของ Server ของคุณไม่พร้อมใช้งานหรือไม่ จากปัญหาภายใน Server หรือเครือข่ายล่ม ระบบทำงานด้วยการ Monitoring เชิงรุกและ health checks พร้อมเปลี่ยนเส้นทาง Domain Traffic ไปยัง Server ที่พร้อมใช้งานและเชื่อถือได้โดยอัตโนมัติ ช่วยเพิ่ม uptime ของบริการดิจิทัลหรือ CDN ของคุณโดยไม่เกิดความไม่เสถียรหรือ downtime
ป้องกันบริการหยุดชะงักและเพิ่ม uptime ด้วยการ Monitoring และการแมป failover ที่ดียิ่งขึ้น
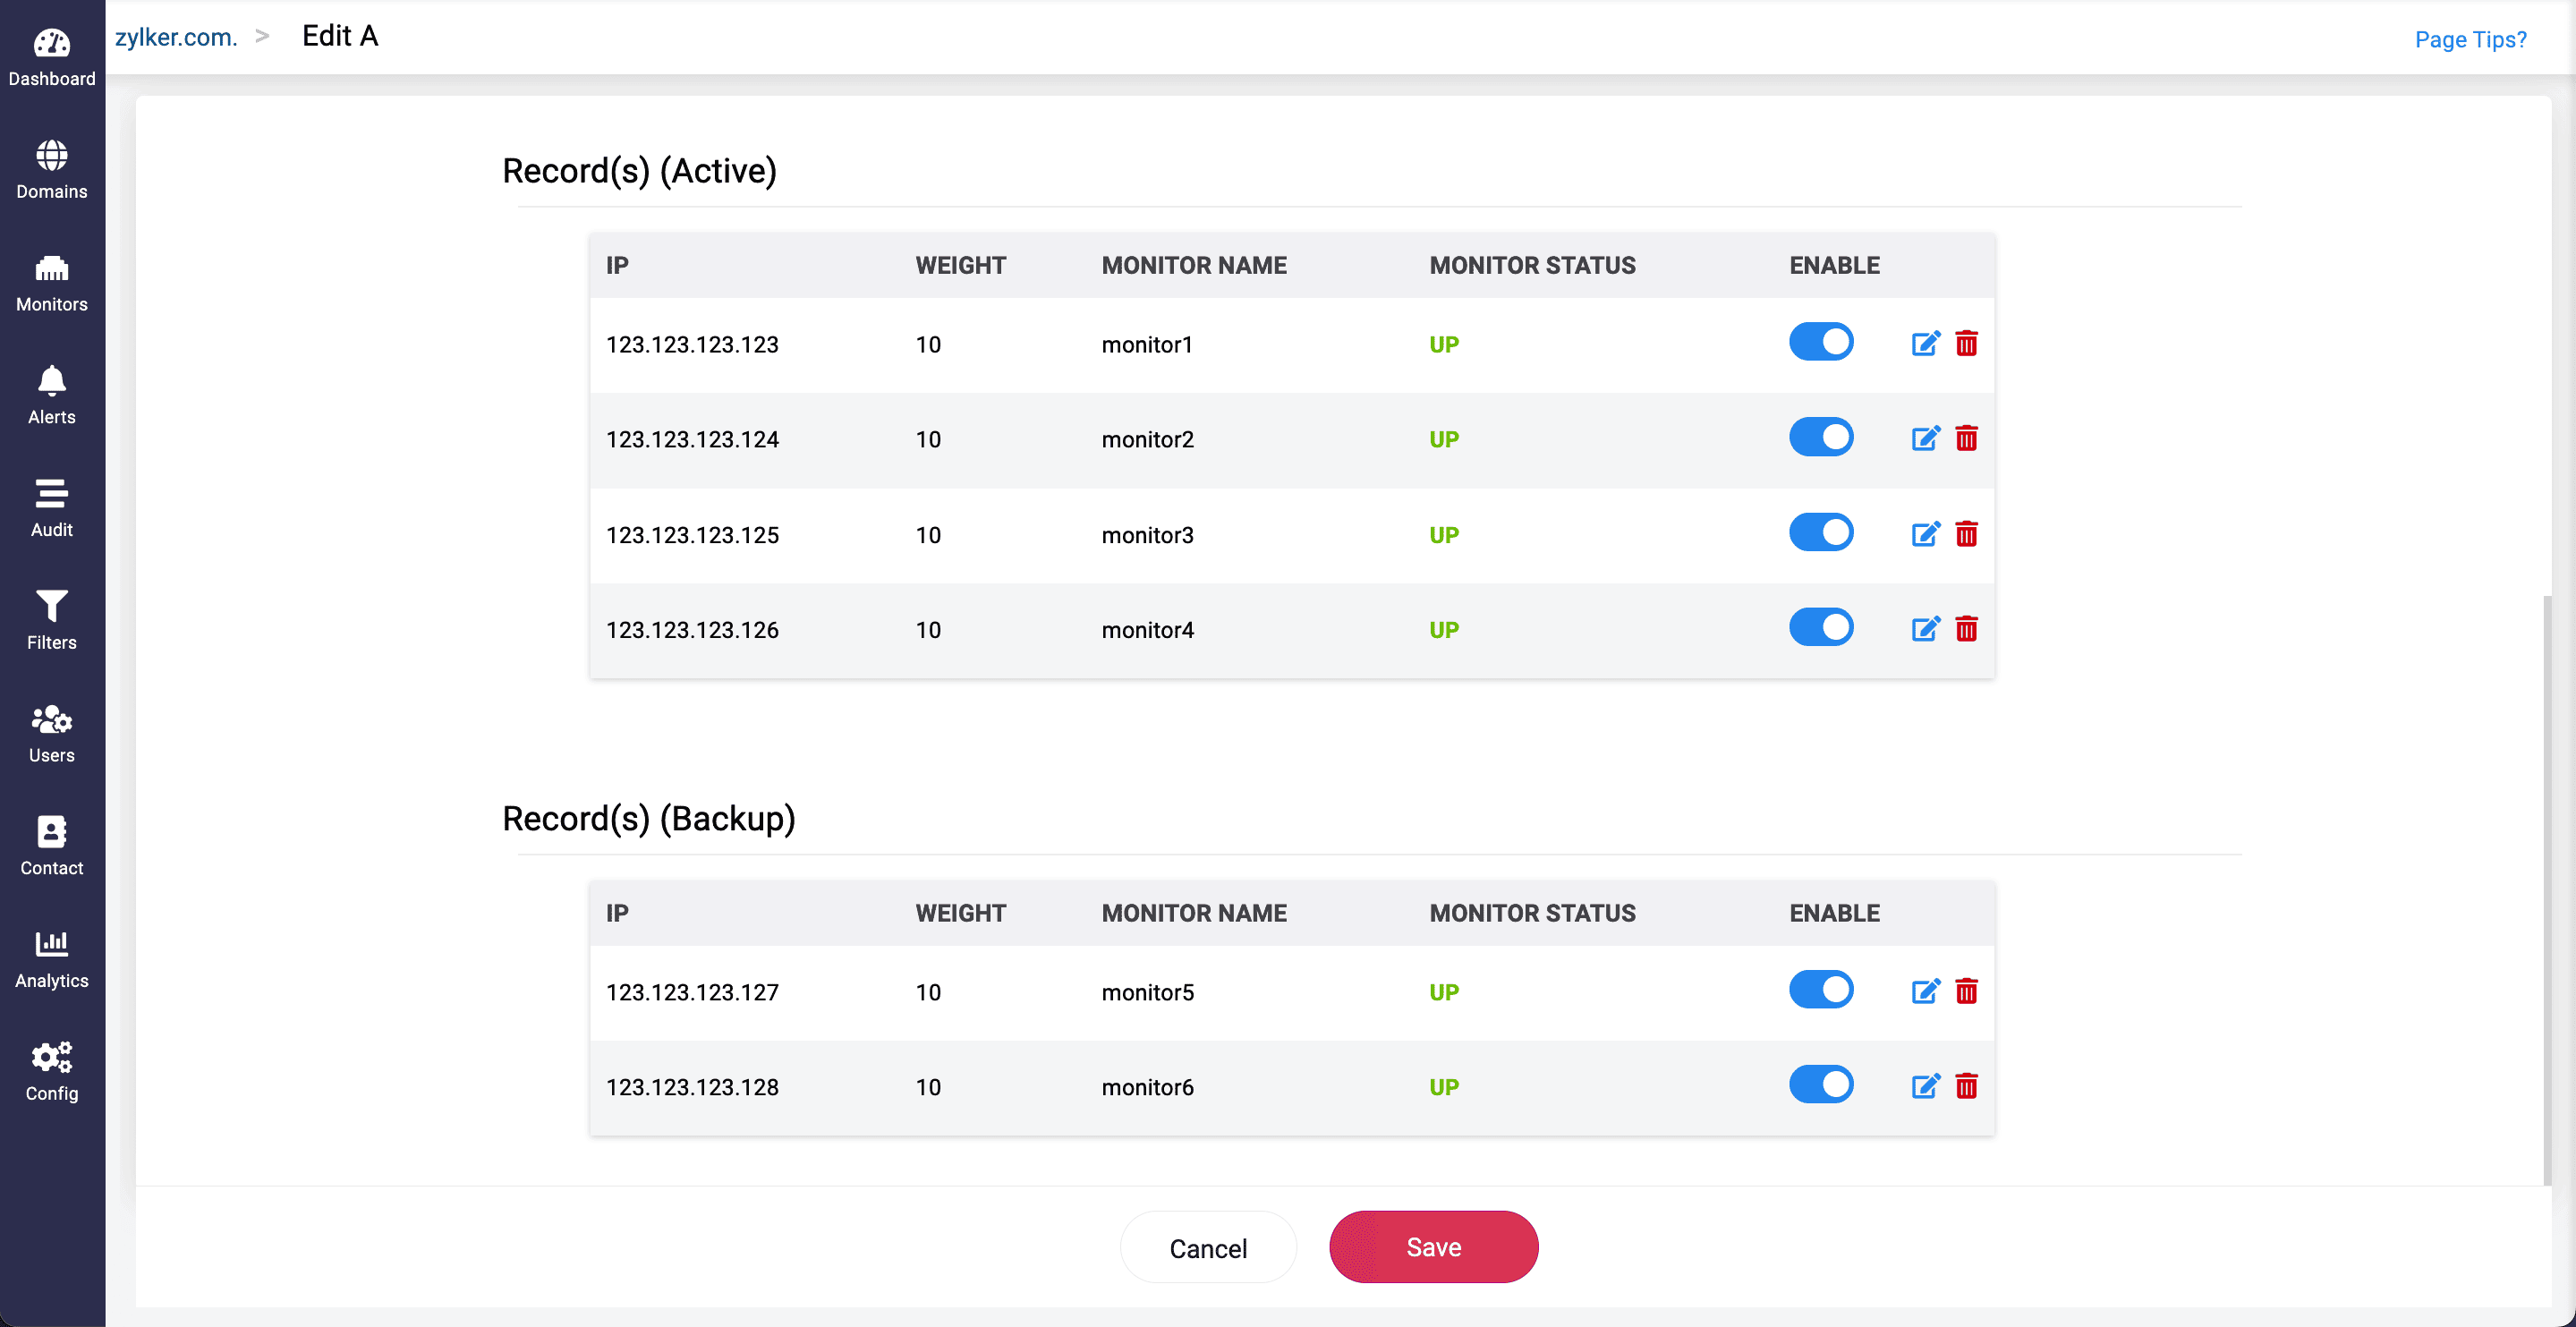
ManageEngine CloudDNS รองรับ failover สำหรับ records ต่อไปนี้: A, AAAA, ALIAS และ CNAME records เมื่อเปิดใช้ failover สำหรับ records ที่สร้างไว้ คุณจะสามารถเลือกหรือระบุ backup resource records ได้ โดย backup records เหล่านี้จะถูกใช้งานเมื่อ primary records ที่เกี่ยวข้องไม่พร้อมใช้งานเท่านั้น
Load balancer

Load balancer ทำหน้าที่เป็นตัวกลางสำคัญระหว่างผู้ใช้ปลายทางและ DNS Server เพื่อเพิ่มความพร้อมใช้งานของอุปกรณ์และปรับปรุงการตอบสนองของ application โดยกระจาย Traffic อย่างชาญฉลาดไปยัง Server ที่อยู่ในหลายพื้นที่ทางภูมิศาสตร์ เมื่อกำหนดกลยุทธ์ load balancing ที่เหมาะสมให้กับ DNS records ของคุณแล้ว คุณจะมอบประสบการณ์การใช้งาน application ที่ยอดเยี่ยมแก่ผู้ใช้ปลายทางได้
หลีกเลี่ยงเว็บไซต์ล่มด้วยการกระจาย Traffic ไปยัง Server สำรองอย่างมีประสิทธิภาพ
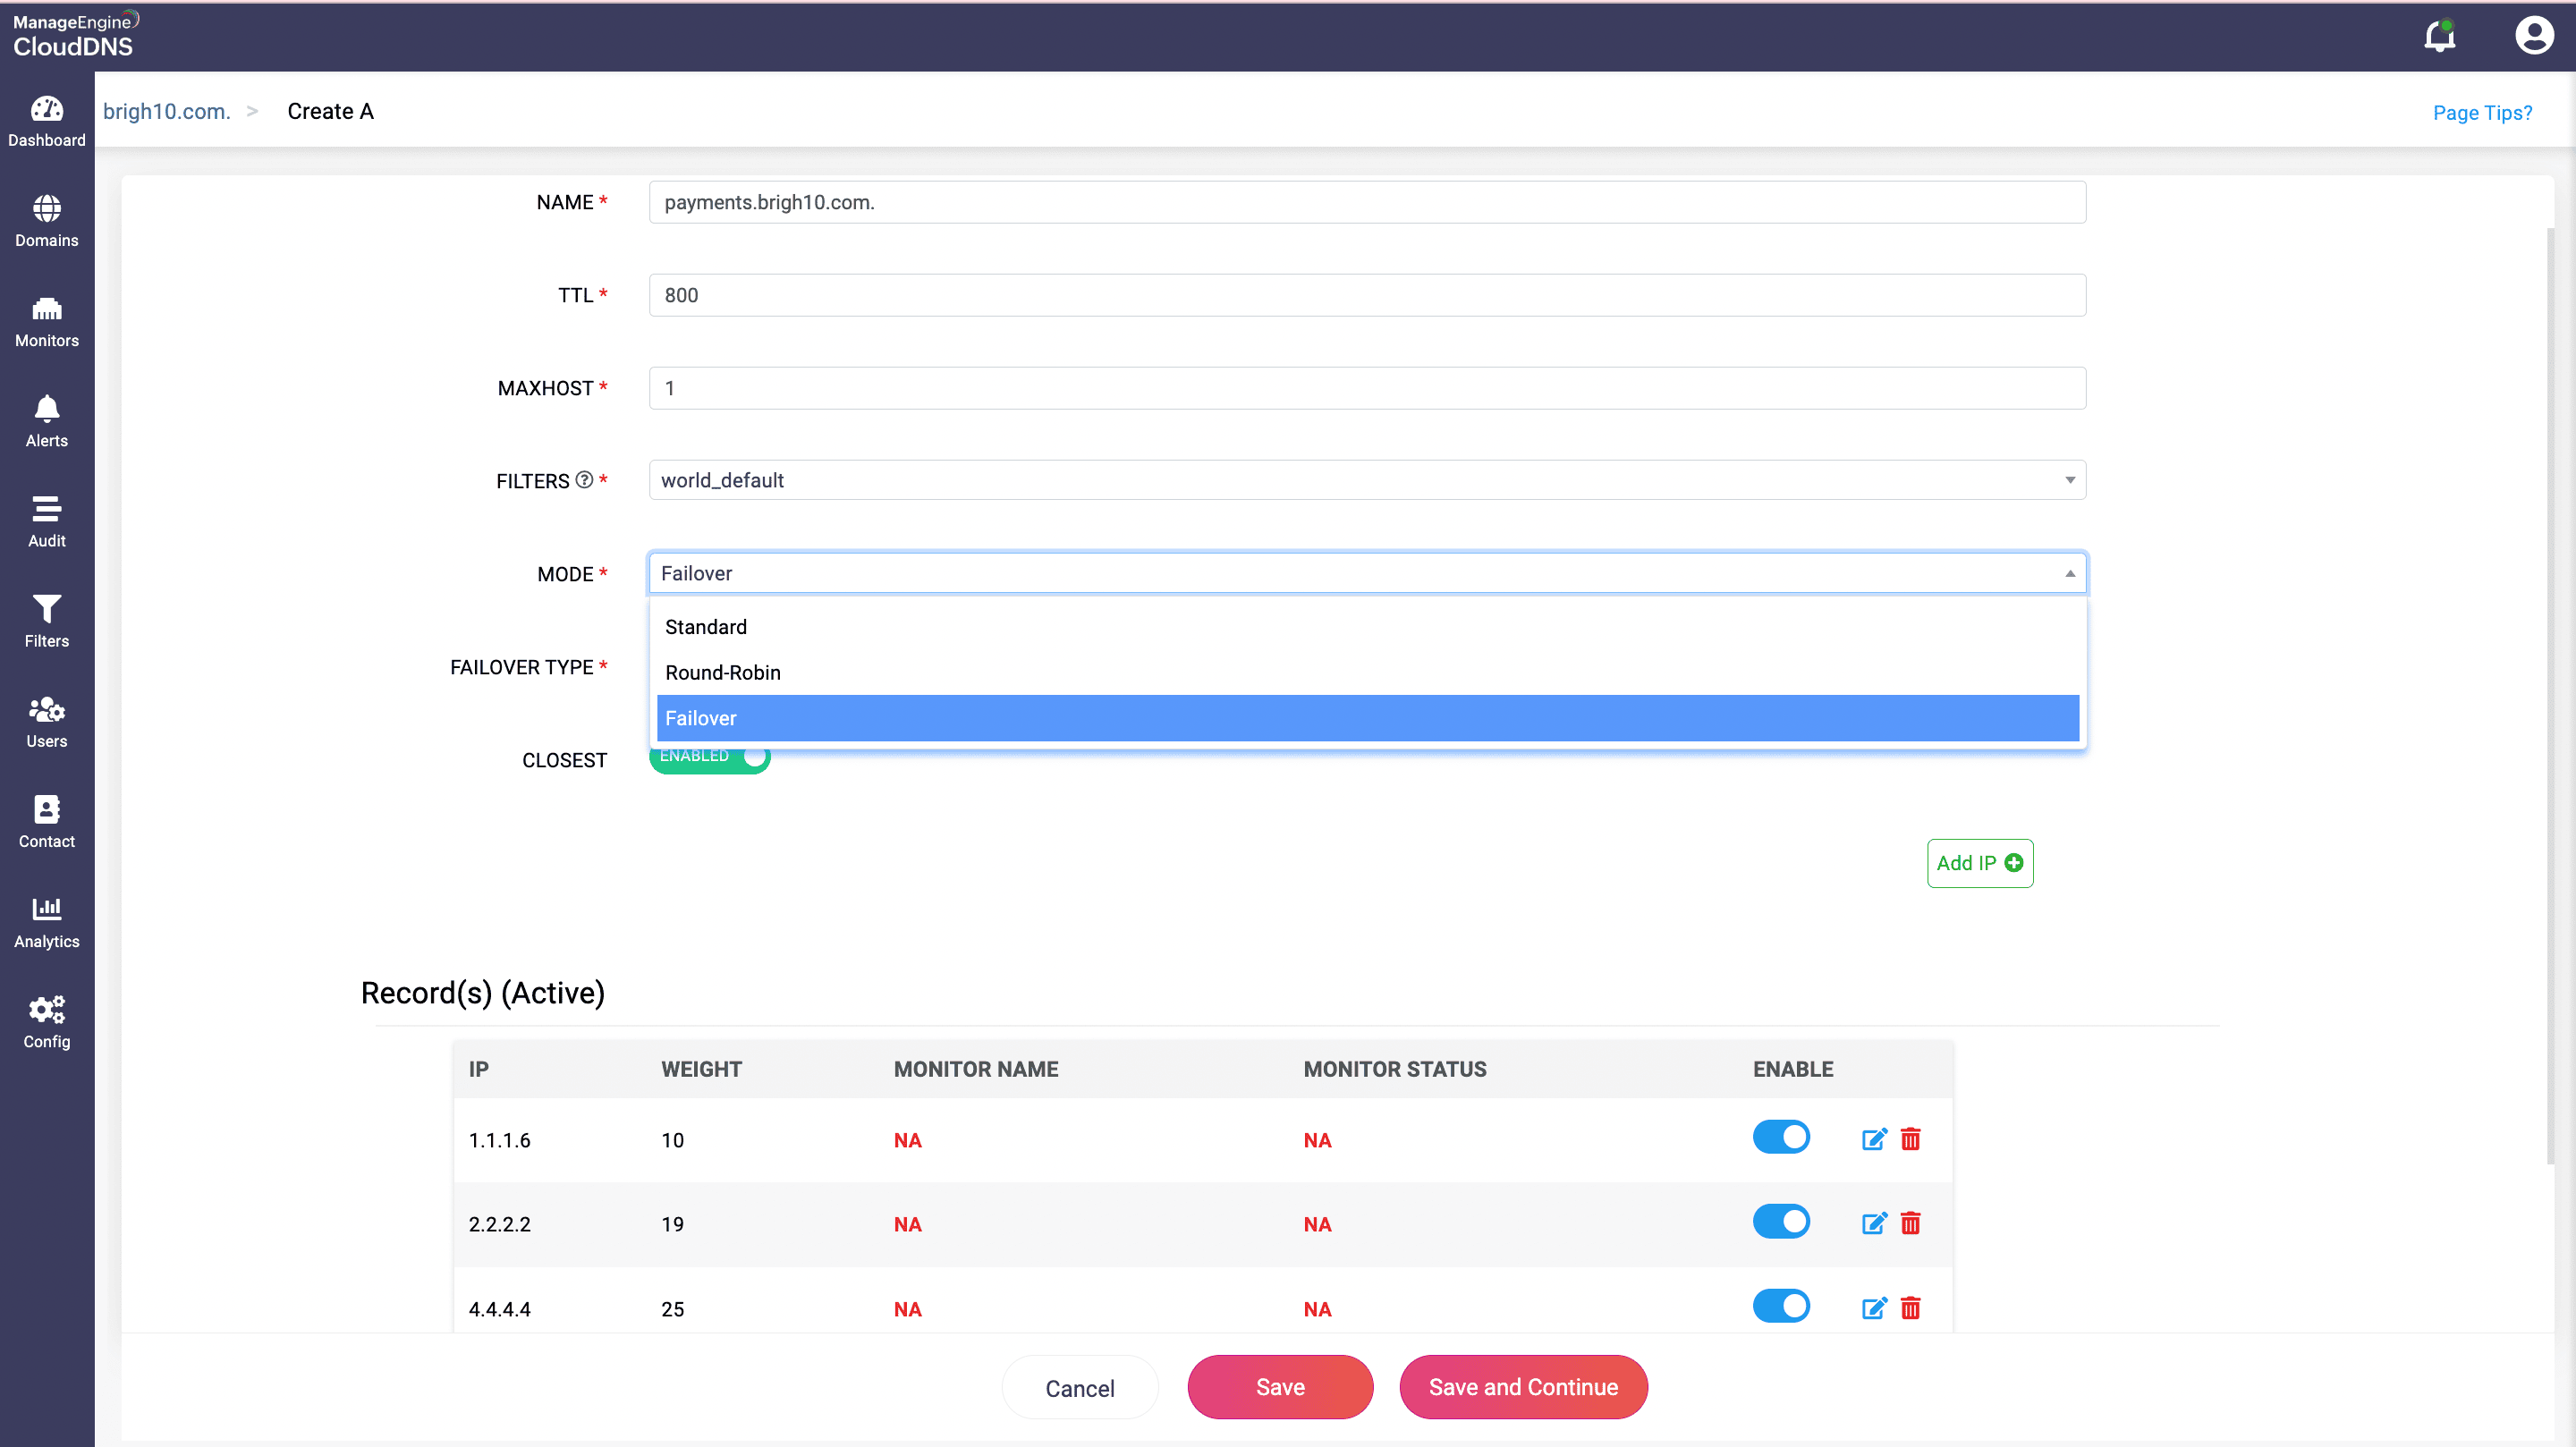
ระหว่างการสร้าง records ประเภท A, AAAA, ANAME, CNAME หรือ ALIAS สำหรับ Domain จำเป็นต้องระบุโหมดของ record ด้วย โหมดนี้จะแสดงประเภทของกลยุทธ์ load balancing ที่ใช้กับ record ได้ โดยสามารถตั้งค่า record mode เป็น standard, failover หรือ round robin
Standard
โหมด standard record หมายถึงไม่มีการกำหนดค่าพิเศษสำหรับ record นั้น
Round-robin
โหมด Round-robin จะกระจาย Traffic ขาเข้าอย่างเท่าเทียมไปยังกลุ่ม Server ที่กำหนดไว้ตามลำดับหมุนเวียน เพื่อให้แต่ละ Server มีโอกาสจัดการคำขอ คุณยังสามารถกำหนด weight ให้แต่ละ Server เพื่อระบุลำดับความสำคัญเทียบกับ Server อื่นในกลุ่มได้ หากมีหลาย Server ที่มี weight เท่ากัน ระบบจะกระจาย Traffic ระหว่าง Server เหล่านั้นตามรูปแบบ round-robin แบบดั้งเดิม แนวทาง weighted round-robin นี้ เมื่อทำงานร่วมกับ health monitoring checks จะช่วยรักษาเสถียรภาพของระบบและลด downtime
Failover
ตัวเลือก failover record mode ใช้ได้เฉพาะกับ A, AAAA, CNAME หรือ ANAME records เท่านั้น โหมดนี้ช่วยสร้างความซ้ำซ้อนให้ records เหล่านี้ เพื่อเพิ่มความพร้อมใช้งานและความยืดหยุ่น การเลือกโหมดนี้จะต้องเพิ่มหลาย IPs/hostnames สำหรับการตั้งค่า failover และเพื่อระบุระดับความสำคัญระหว่าง endpoints CloudDNS มี 2 ตัวเลือกสำหรับการกำหนดระดับความสำคัญของ endpoints
Weight-based failover:
ตัวเลือก weight-based failover ช่วยให้คุณ route Traffic ไปยังหลาย hosts ภายใต้ Domain เดียวในสัดส่วนที่แตกต่างกัน ตาม weight ที่กำหนดตั้งแต่ 1 ถึง 255 โดย weight ที่สูงกว่าจะมีลำดับความสำคัญสูงกว่าและได้รับ Traffic มากกว่า สัดส่วน Traffic ของแต่ละ host จะคำนวณจาก weight ของ host นั้นเทียบกับ weight รวมของ active hosts ทั้งหมด วิธีนี้ช่วยให้ขยายระบบได้อย่างราบรื่นและกระจาย Traffic ระหว่าง active hosts ได้อย่างสมดุล
ตัวเลือก Priority based failover
ตัวเลือก priority based failover ช่วยให้คุณกำหนดระดับความสำคัญให้แต่ละ host ที่ตั้งค่าไว้ภายใต้ record ได้ ระดับความสำคัญนี้เป็นจำนวนเต็มบวกระหว่าง 1 ถึง 255 โดยค่าที่สูงที่สุดจะแสดงถึงลำดับความสำคัญสูงสุด และไม่มี host ใดใช้ระดับความสำคัญซ้ำกันได้ หาก active host ที่มีลำดับความสำคัญสูงสุดเกิด outage และไม่พร้อมใช้งาน host ที่มีลำดับความสำคัญสูงรองลงมาจะเข้ามารับช่วงต่อเพื่อให้บริการ queries สำหรับ Domain ได้อย่างราบรื่น
เพื่อให้มีการเชื่อมโยงเฉพาะ endpoints ที่พร้อมใช้งานเท่านั้น จำเป็นต้องระบุ monitor ที่เหมาะสมร่วมกับการตั้งค่าเหล่านี้ด้วย
GeoDNS

ManageEngine CloudDNS มี traffic-steering filters ที่สำคัญ ช่วยสร้างประสบการณ์ออนไลน์ที่ปรับให้เหมาะกับผู้ใช้ปลายทางตามตำแหน่งที่ตั้งและเครือข่ายของพวกเขา GeoDNS สามารถตั้งค่าได้กับ A, AAAA, ALIAS, CNAME และ ANAME records
ปรับแต่งประสบการณ์ออนไลน์ของผู้ใช้ปลายทางด้วยนโยบาย traffic-steering อัจฉริยะ
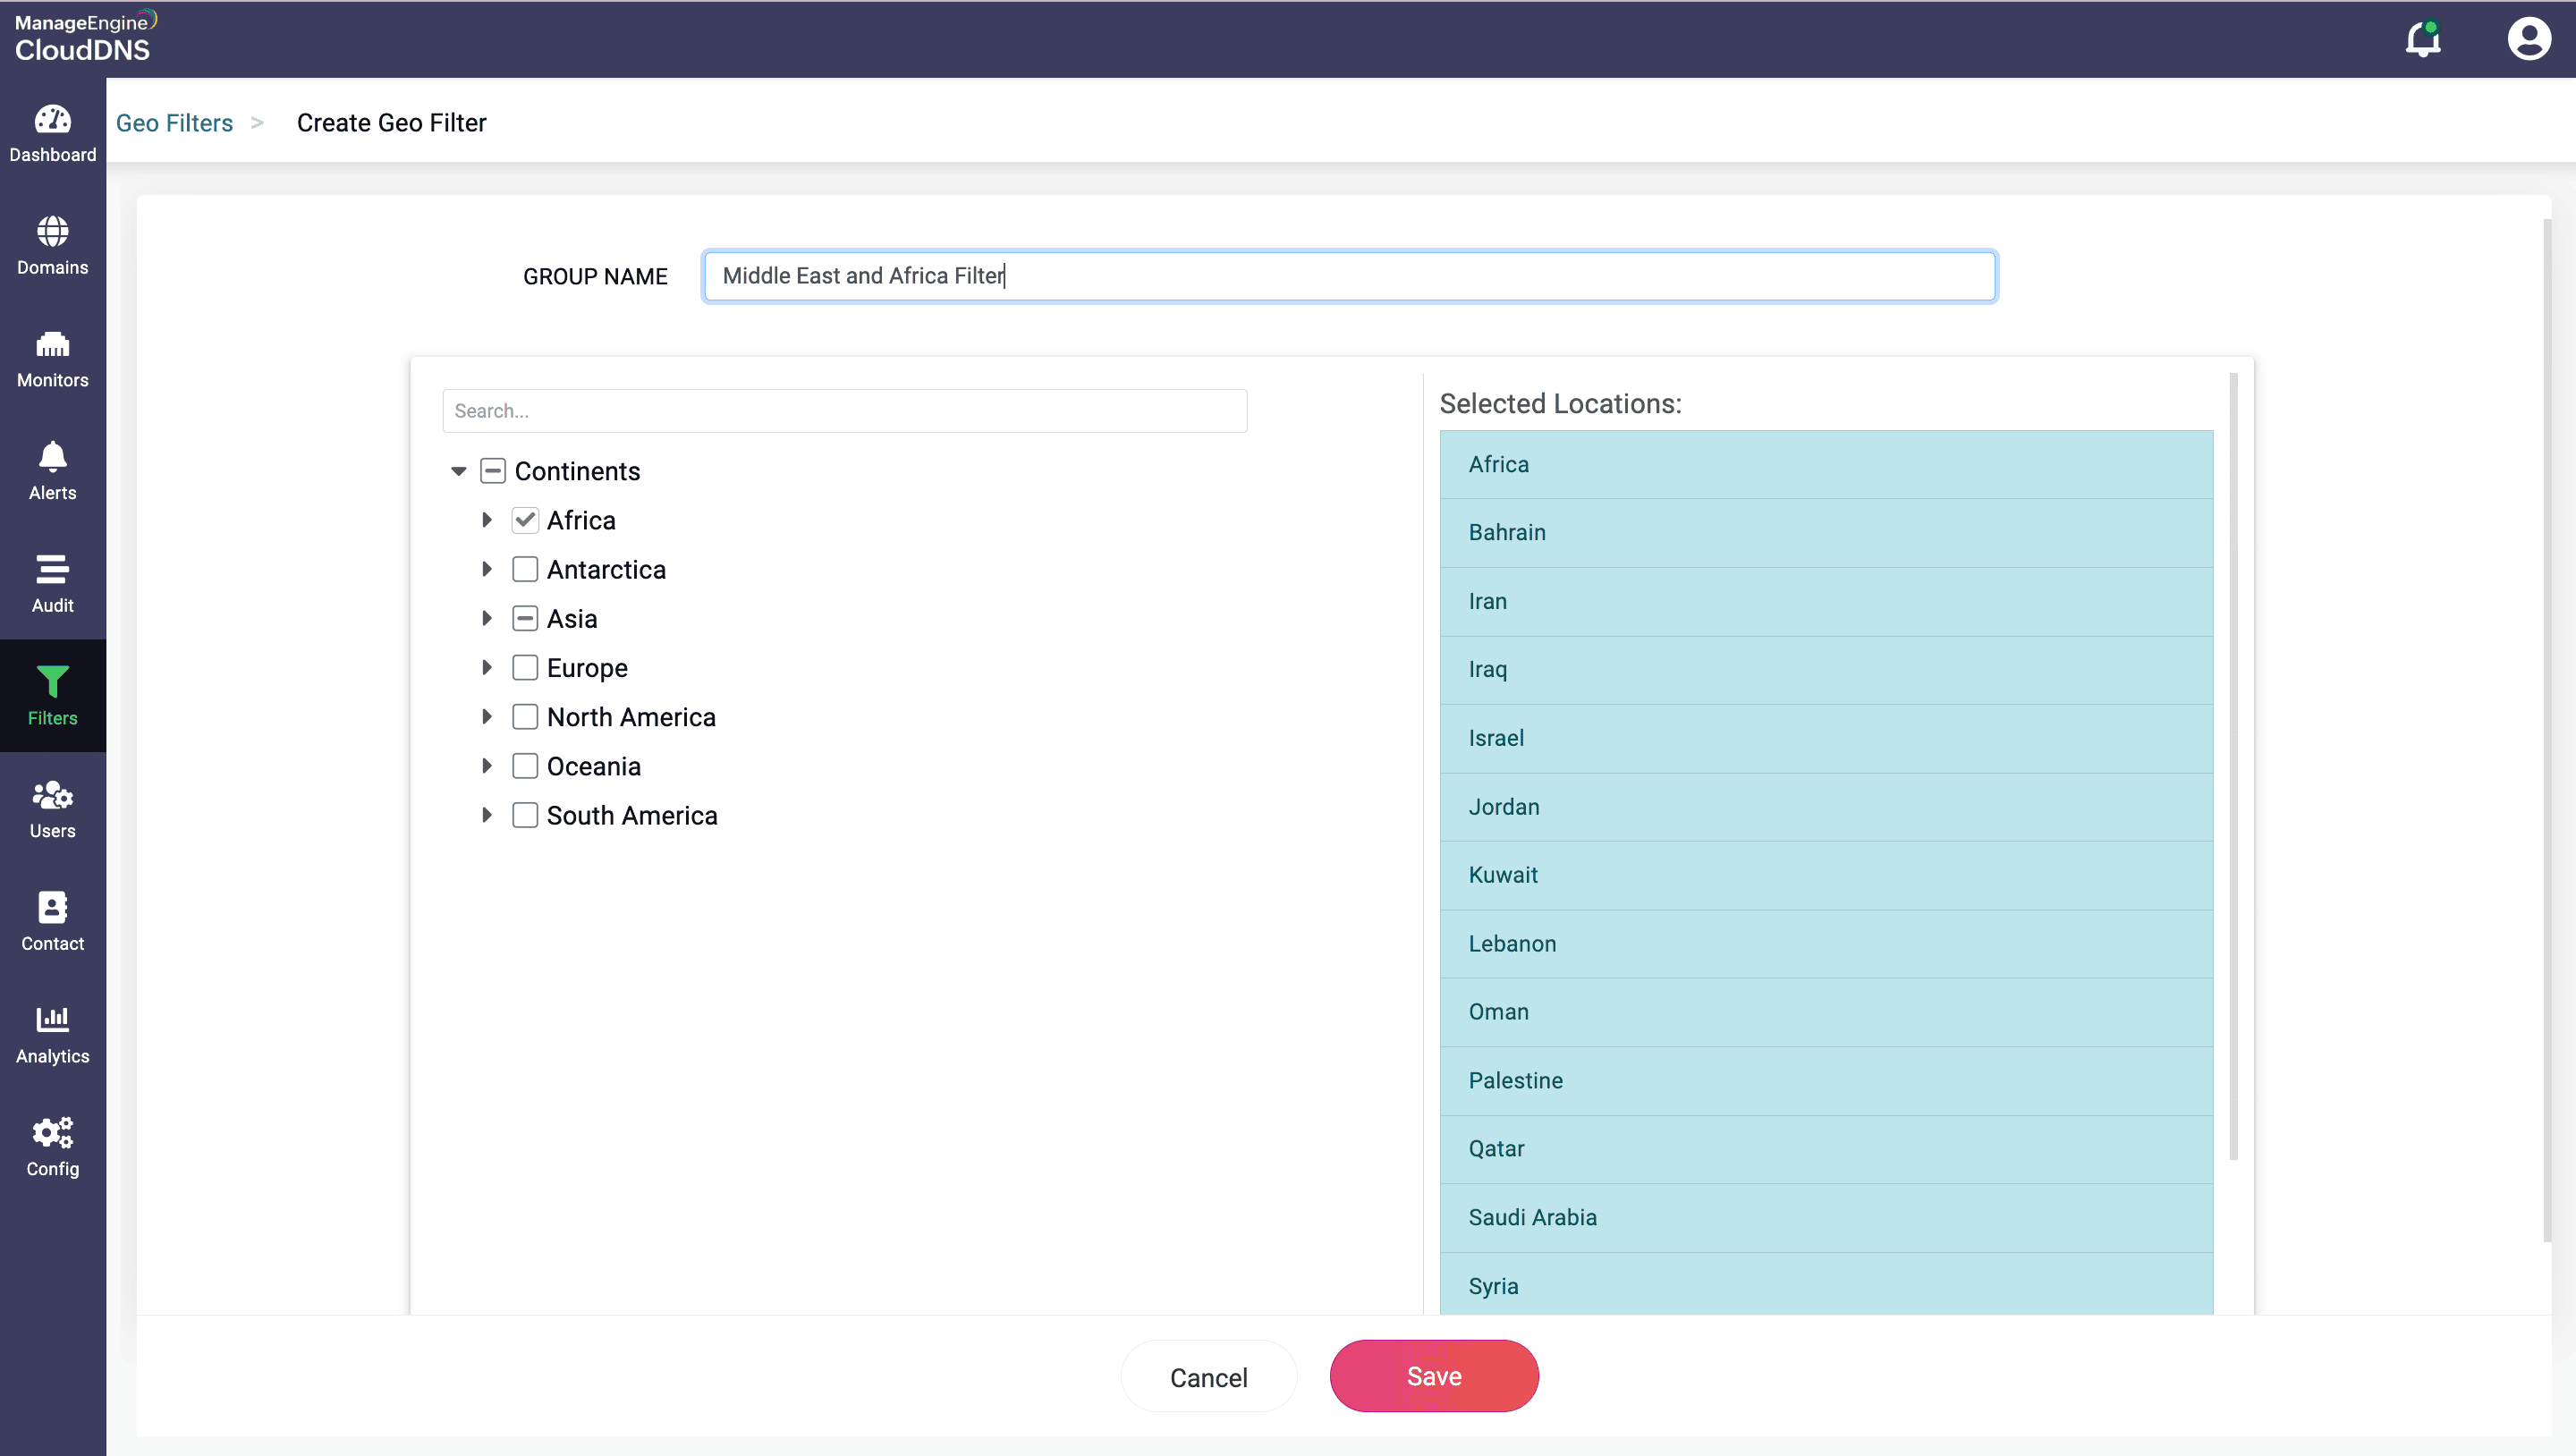
Geo-filters
Geo-filters คือ traffic-steering filters ตามตำแหน่งที่ตั้ง ซึ่งใช้ส่งกลับ DNS responses จากตำแหน่งที่ใกล้กับผู้ร้องขอมากที่สุด จึงช่วยให้ uptime 100% และมี latency ต่ำ เหมาะสำหรับบริการดิจิทัลระดับโลกที่มีผู้เข้าชมจากทั่วโลก
AS filters
การใช้ AS filter กับ record ที่ระบุ จะทำให้ผู้ใช้ปลายทางทั้งหมดได้รับ response จาก record นั้น หากหมายเลข Autonomous System (AS) ของ IP ตรงกับรายการ AS ที่กำหนดไว้ภายใต้ filter
IP filters
IP filters คือกฎที่คุณใช้กับ DNS records ได้ หากผู้ใช้ปลายทางตรงตามข้อกำหนดของ filter พวกเขาจะได้รับ DNS response พร้อม record นี้ filter จะระบุกลุ่ม IP addresses เฉพาะและเปลี่ยนเส้นทาง Traffic ไปยัง Domain ที่กำหนด filter นี้มีประโยชน์มากขึ้นเมื่อคุณต้องการจำกัดการเข้าถึงเนื้อหาเฉพาะตาม IP addresses
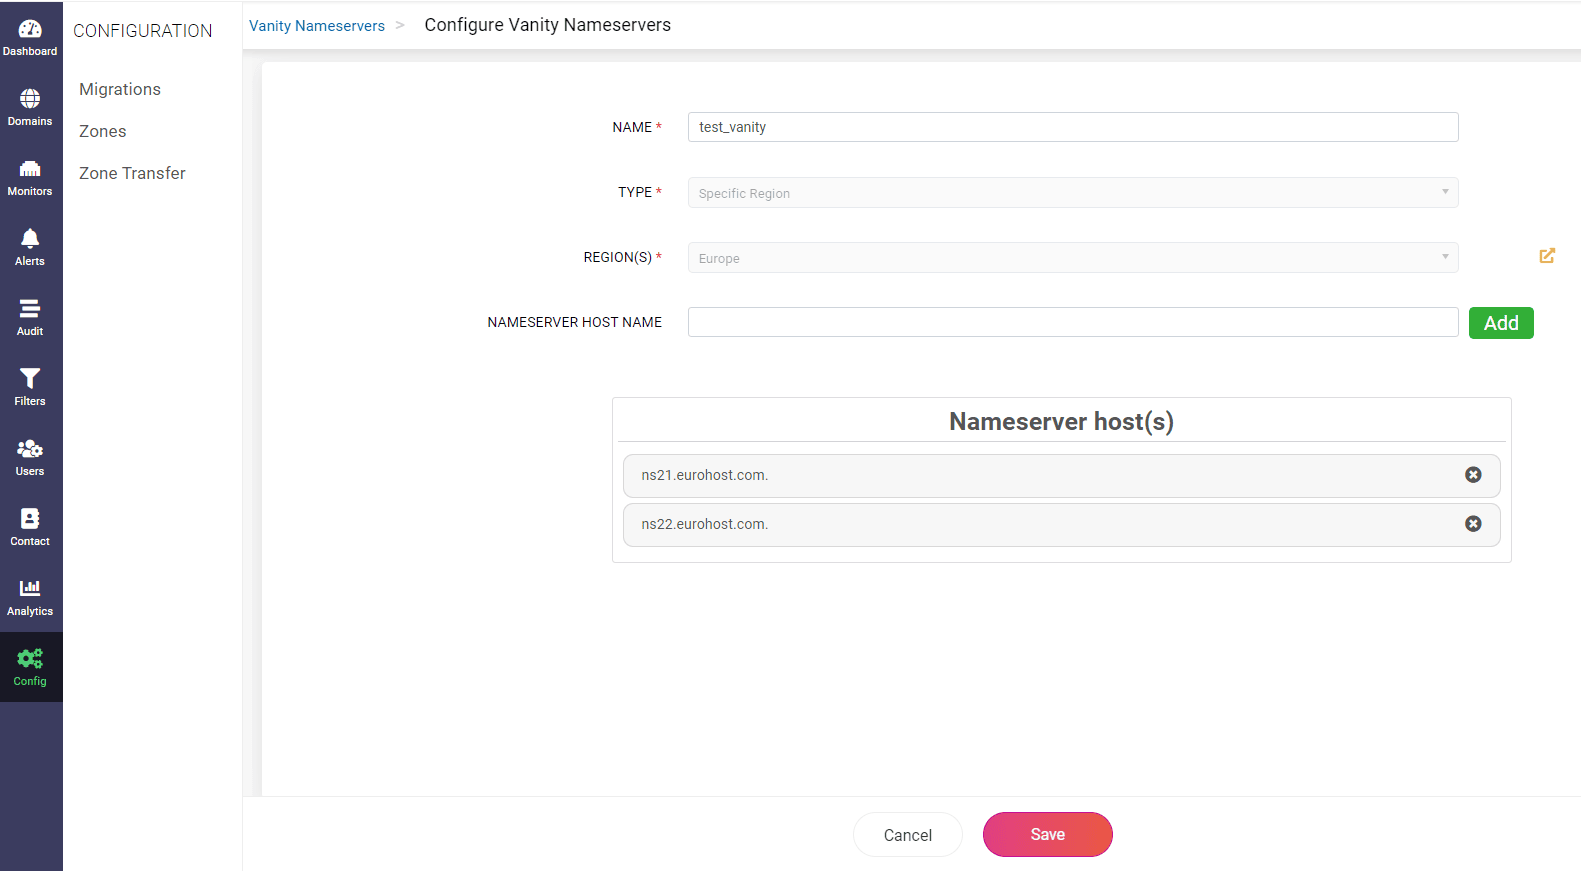
Vanity NameServers

Vanity name Servers ช่วยให้องค์กรรีแบรนด์ name Servers ของ CloudDNS ให้เป็น Domain ที่ต้องการได้ โดยซ่อน CloudDNS ในฐานะ host ดั้งเดิมหรือผู้ให้บริการ DNS
ขยายการสร้างแบรนด์ให้ลึกไปถึง technology stack ของคุณ
สร้างให้ธุรกิจของคุณเป็นแบรนด์ระดับพรีเมียม ด้วยการใช้ชื่อแบรนด์ของคุณกับ target name Servers ของ CloudDNS พร้อมขยายบริการให้ลูกค้าของคุณโดยไม่จำเป็นต้องระบุ host ดั้งเดิมหรือผู้ให้บริการ DNS ของคุณ ปรับแต่ง DNS branded name Servers ได้ทั้งในคำตอบของ WHOIS และ NS DNS records ของ Domain
เปลี่ยนแปลงได้รวดเร็วและมีประสิทธิภาพในหลาย Domain
จัดการ Domain จำนวนมากได้อย่างมีประสิทธิภาพ ทั้งระดับหลักร้อยหรือหลักพัน ด้วยการใช้งาน vanity nameServer templates ได้ในคลิกเดียว Vanity nameServers พร้อมใช้งานในทุกแพ็กเกจของ ManageEngine CloudDNS รวมถึงแพ็กเกจฟรี
DNS Records

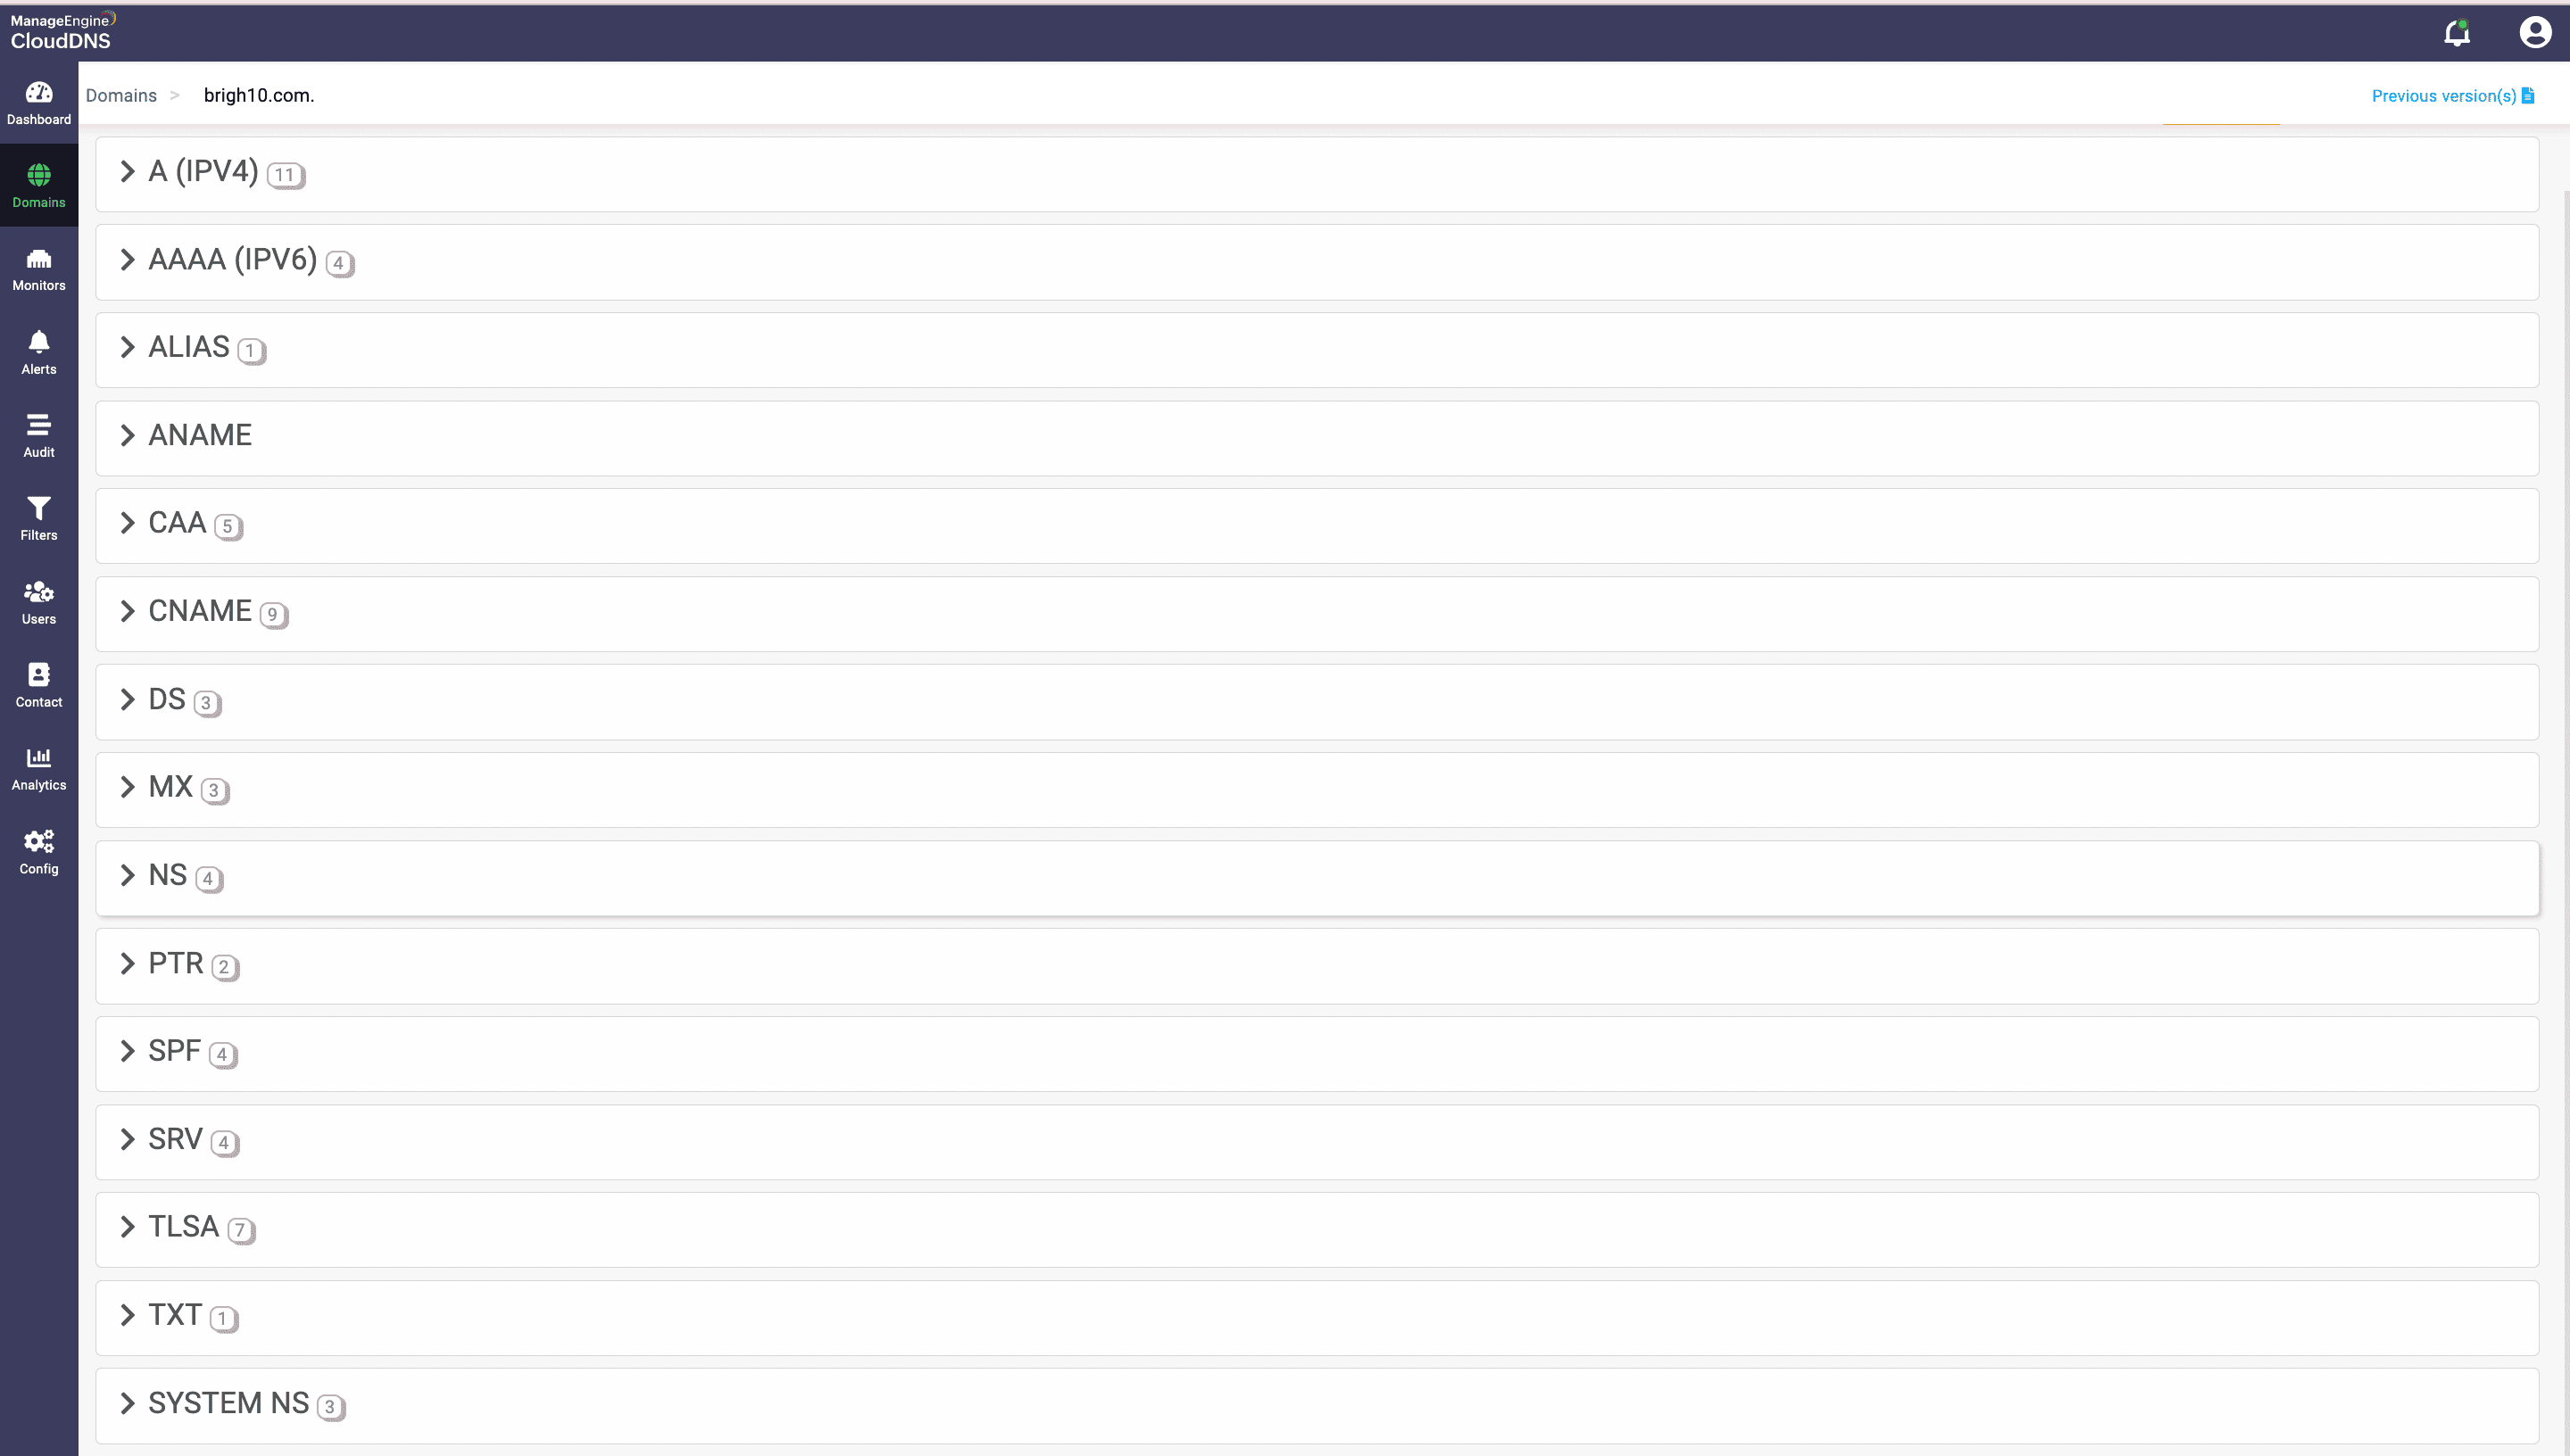
DNS records หรือ zone files มีข้อมูลสำคัญเกี่ยวกับ Domains ของคุณ ManageEngine CloudDNS รองรับการจัดการ DNS อย่างครบถ้วนสำหรับ A, AAAA, CNAME, ALIAS, ANAME, CAA, DS, MX, NS, PTR, SPF, SRV และ TXT records
เพิ่ม record ประเภทใหม่ได้ตามความต้องการที่เพิ่มขึ้นของคุณ
Report และสถิติของ Domain query

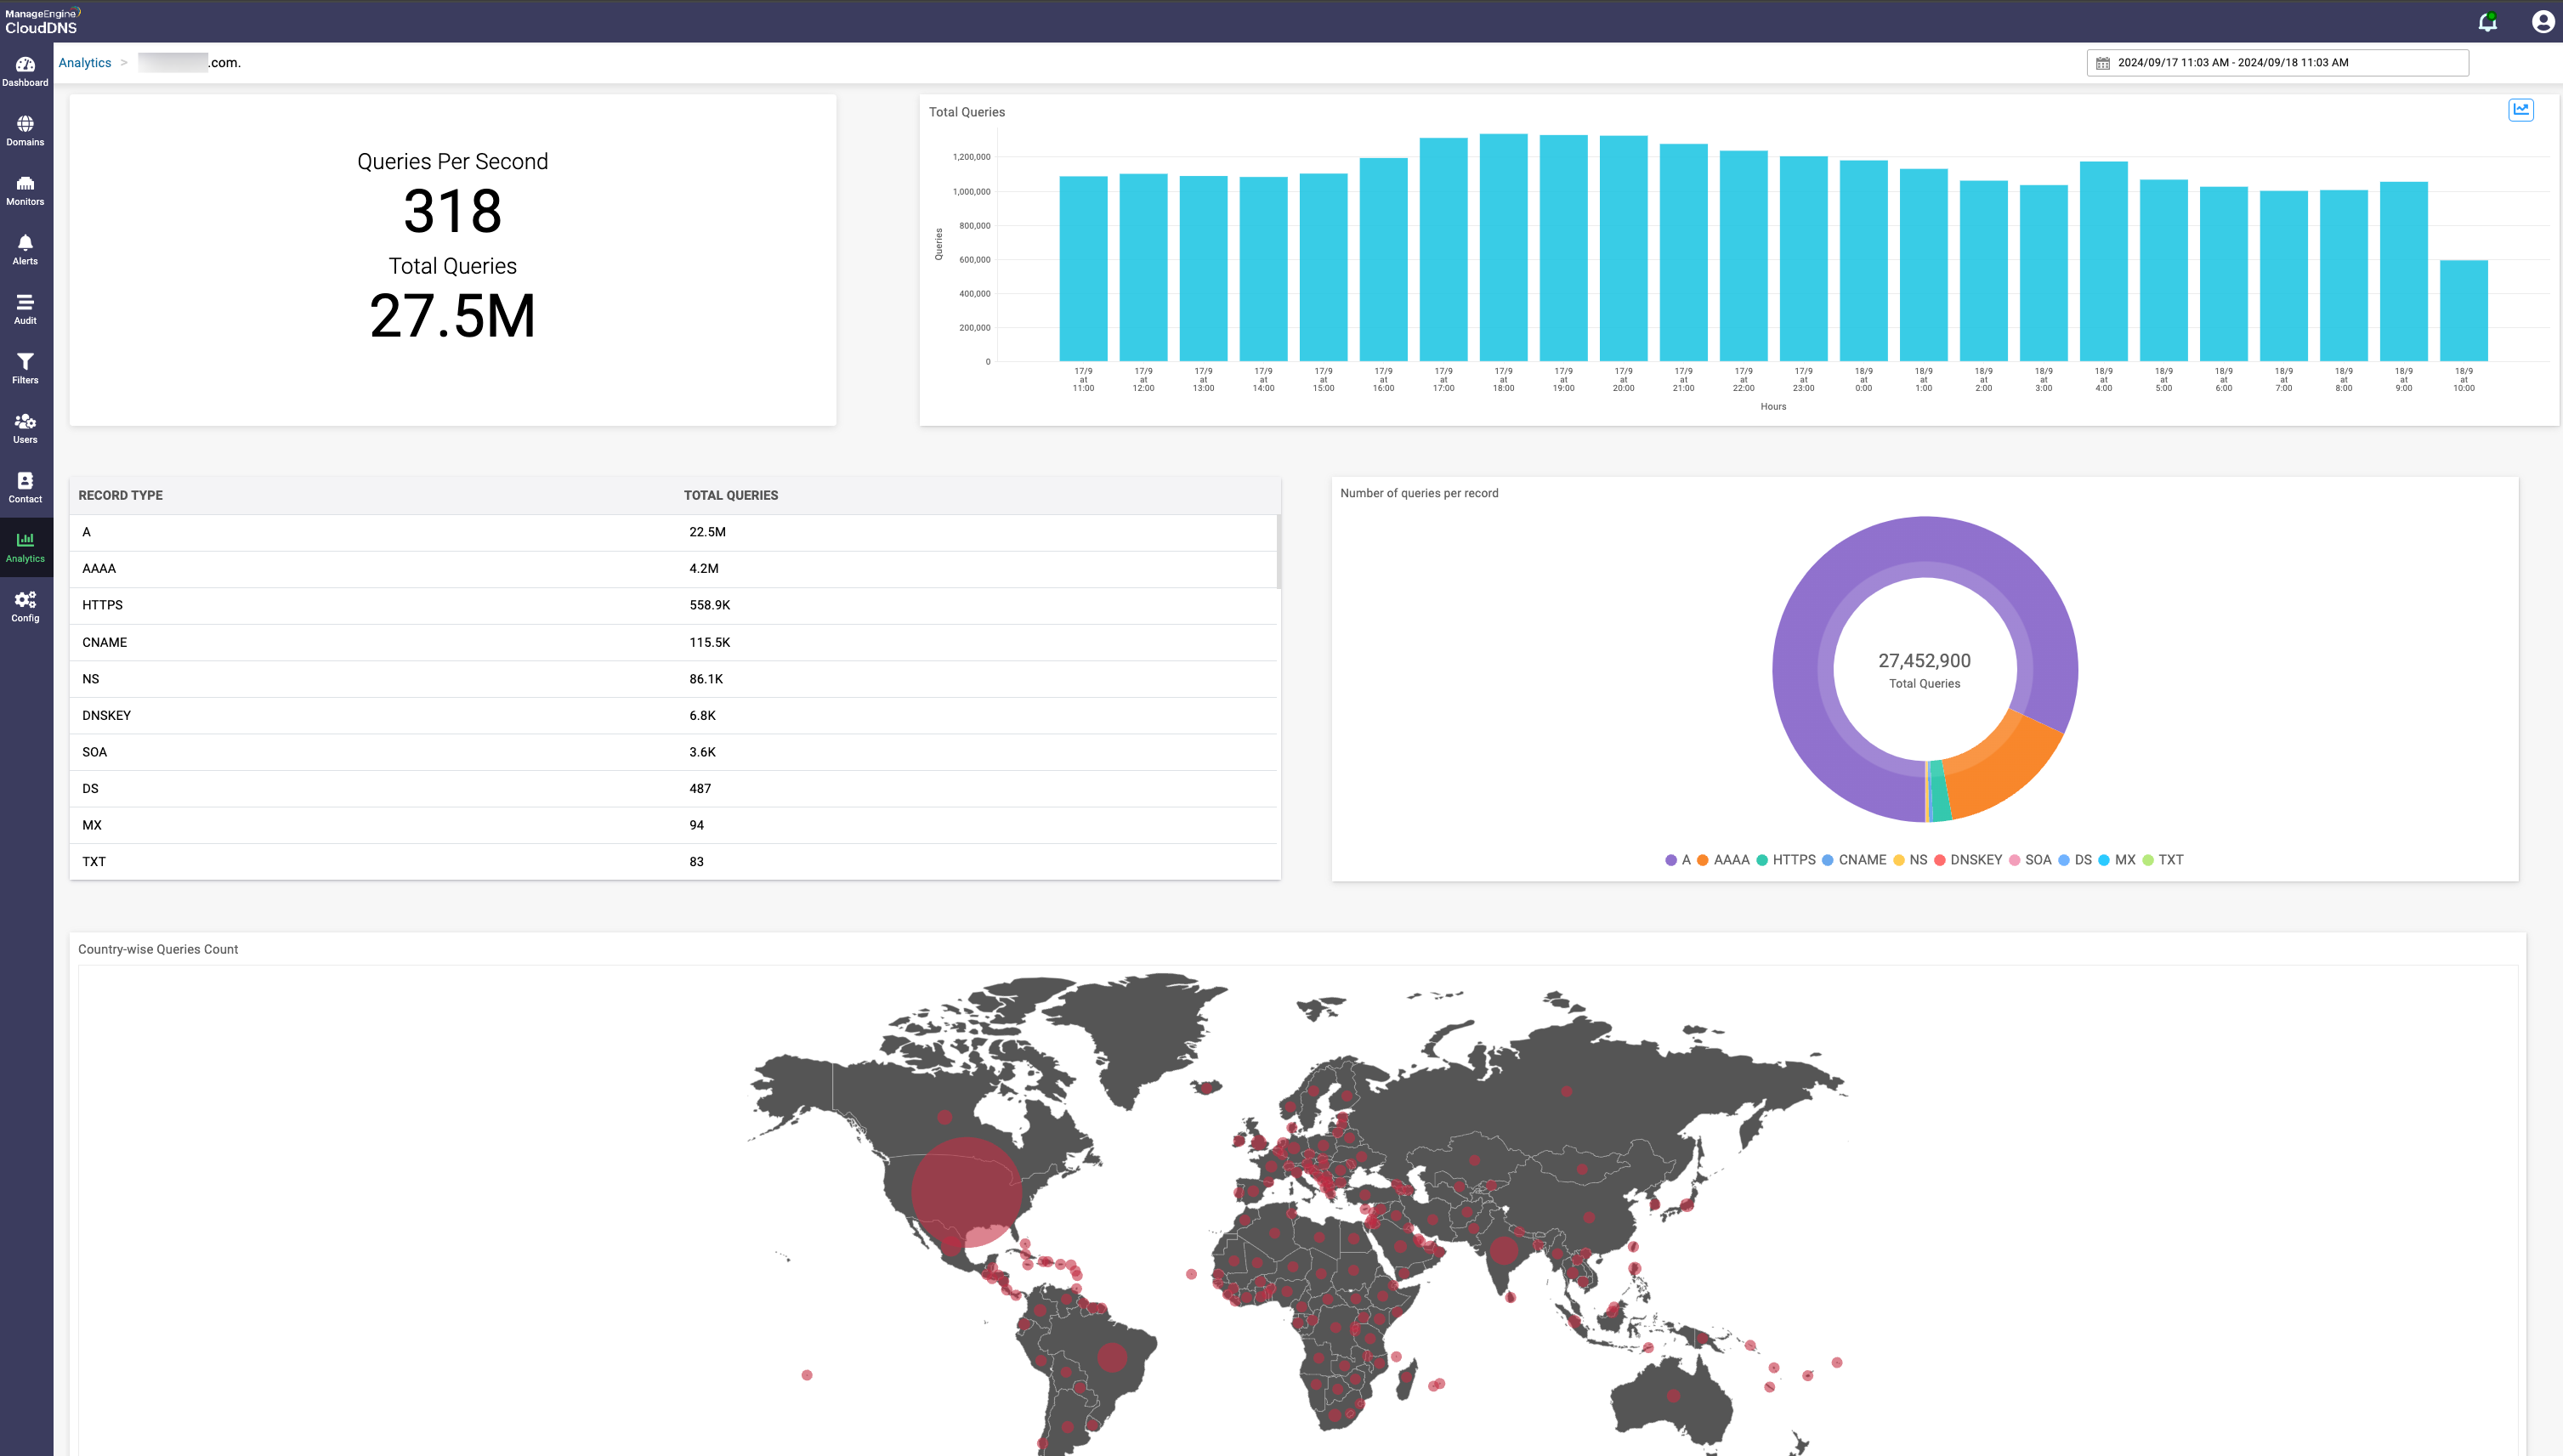
ManageEngine CloudDNS มี analytics ขั้นสูงพร้อมสถิติโดยละเอียดสำหรับโปรไฟล์สำคัญ เช่น zones เฉพาะ, record types, response types และจำนวน query แยกตามประเทศ สำหรับแต่ละ zone แพลตฟอร์มจะบันทึกจำนวน queries ทั้งหมดที่มีการ query และ queries per second พร้อมทั้งค่า query load สูงสุด ต่ำสุด รวม และค่าเฉลี่ยของแต่ละ zone ในรายชั่วโมง
สำหรับแต่ละ zone ระบบจะแสดง analytics แบบแบ่งส่วนตามช่วงเวลาในรูปแบบจำนวน query ของแต่ละ record type ใน zone, จำนวน query ของแต่ละ response code ที่ส่งกลับ, querying domains ภายใต้ zone ที่กำหนด และจำนวน query แยกตามประเทศสำหรับ domains ภายใต้ zone นั้น เมื่อดูรายละเอียดของแต่ละ response code หรือ query type เพิ่มเติม คุณจะเห็นสถิติของ Domain เฉพาะภายใต้ zone เช่น queries per second, total queries, hourly query load และจำนวน query แยกตามประเทศ analytics เชิงลึกเหล่านี้ช่วยให้เห็นภาพรวมที่ครบถ้วนของประสิทธิภาพ DNS ของแต่ละ Domain
ติดตามสถิติ DNS query ขั้นสูงเพื่อเพิ่มความชัดเจนของการส่งมอบ DNS และโครงสร้างพื้นฐานได้อย่างรวดเร็ว
สถิติย้อนหลังที่บันทึกไว้จะแสดงทั้งในรูปแบบ list view และแบบภาพผ่าน donut plots เพื่อให้เห็นข้อมูลเชิงลึกได้ทันที สถิติ DNS โดยละเอียดเหล่านี้ดูได้เฉพาะในเมนู Analytics ที่แถบเมนูด้านซ้ายสุดเท่านั้น ข้อมูลเหล่านี้มีประโยชน์อย่างมากสำหรับการแก้ไขปัญหาอย่างมีประสิทธิภาพ การสร้าง business intelligence การวางแผน capacity อย่างเหมาะสม การจัดทำ report ROI และการวิเคราะห์ metrics ด้านประสิทธิภาพ จึงช่วยเพิ่มประสิทธิภาพโครงสร้างพื้นฐาน DNS Server ให้รองรับการส่งมอบแอปทั่วโลกได้อย่างมีประสิทธิภาพและรวดเร็วสูงสุด
DNSSEC

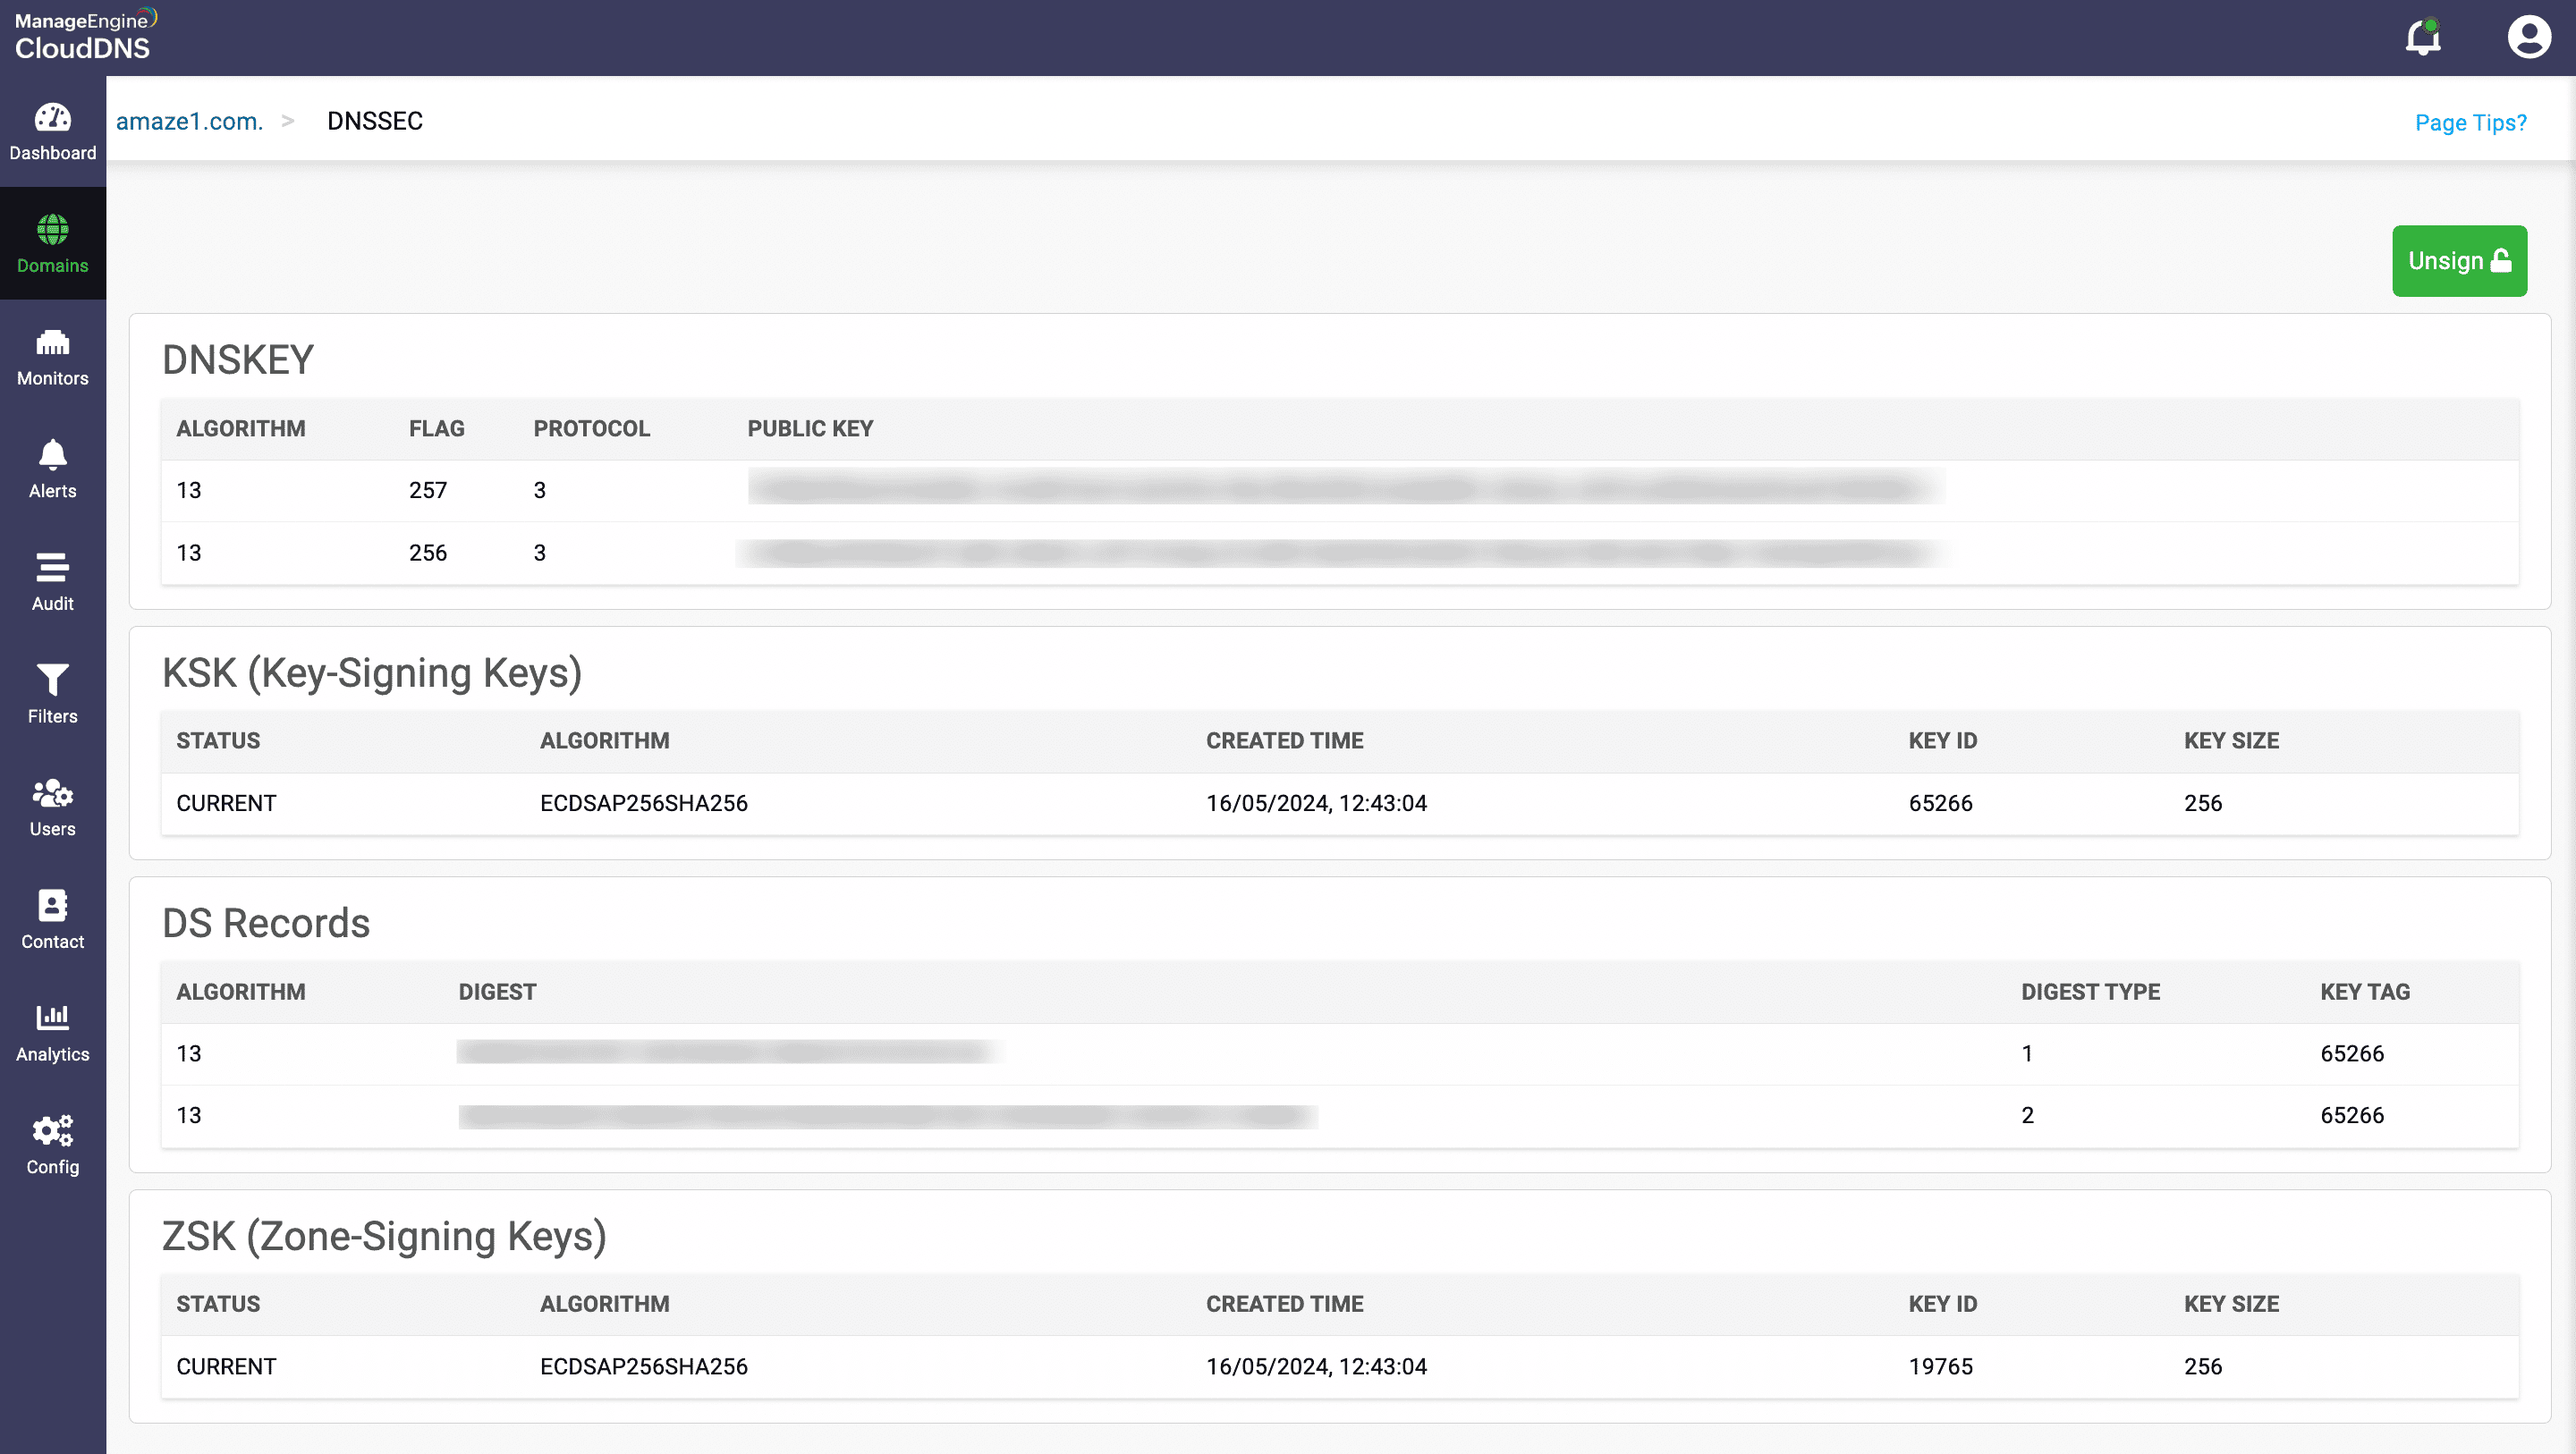
Recursive resolvers ที่ให้บริการ name resolution แก่ผู้ใช้ปลายทางในพื้นที่ อาจ cache responses ปลอมจากการโจมตีแบบ cache poisoning ซึ่งอาจทำให้ผู้ไม่หวังดี spoof Domain ของคุณได้ โดยเปลี่ยนเส้นทาง Traffic ไปยัง Domain ปลอม หรือดักจับและล้าง resource records ของคุณ ส่งผลให้เกิด query failures และการปฏิเสธการให้บริการหลายรายการ Domain Name System Security Extensions (DNSSEC) คือโปรโตคอลพิเศษที่ช่วยรักษาความสมบูรณ์ของ Domain ของคุณด้วย cryptographic signatures
เพื่อหลีกเลี่ยงการโจมตีลักษณะนี้ DNSSEC จะทำ data origin authentication และ data integrity verification กับ responses สำหรับ name/address resolution ที่ resolvers ได้รับจาก authoritative sources เมื่อผู้ใช้ปลายทางร้องขอ
ป้องกันไม่ให้ผู้ใช้ของคุณเข้าถึง DNS records ปลอม
Data origin authentication
ฟีเจอร์นี้ช่วยให้ resolver ใช้ cryptographic keys ที่เชื่อมโยงกับ response เพื่อตรวจสอบได้ว่าต้นทางของข้อมูลที่ได้รับตรงกับ zone ที่เชื่อว่าข้อมูลนั้นมาจากจริงหรือไม่
Data integrity verification
ฟีเจอร์นี้ช่วยให้ resolver ตรวจสอบได้ว่าข้อมูลไม่ได้ถูกแก้ไขระหว่างทาง เนื่องจากข้อมูลถูก signed โดยเจ้าของ zone ตั้งแต่ต้นด้วย private secret key ของ zone
ANAME Records

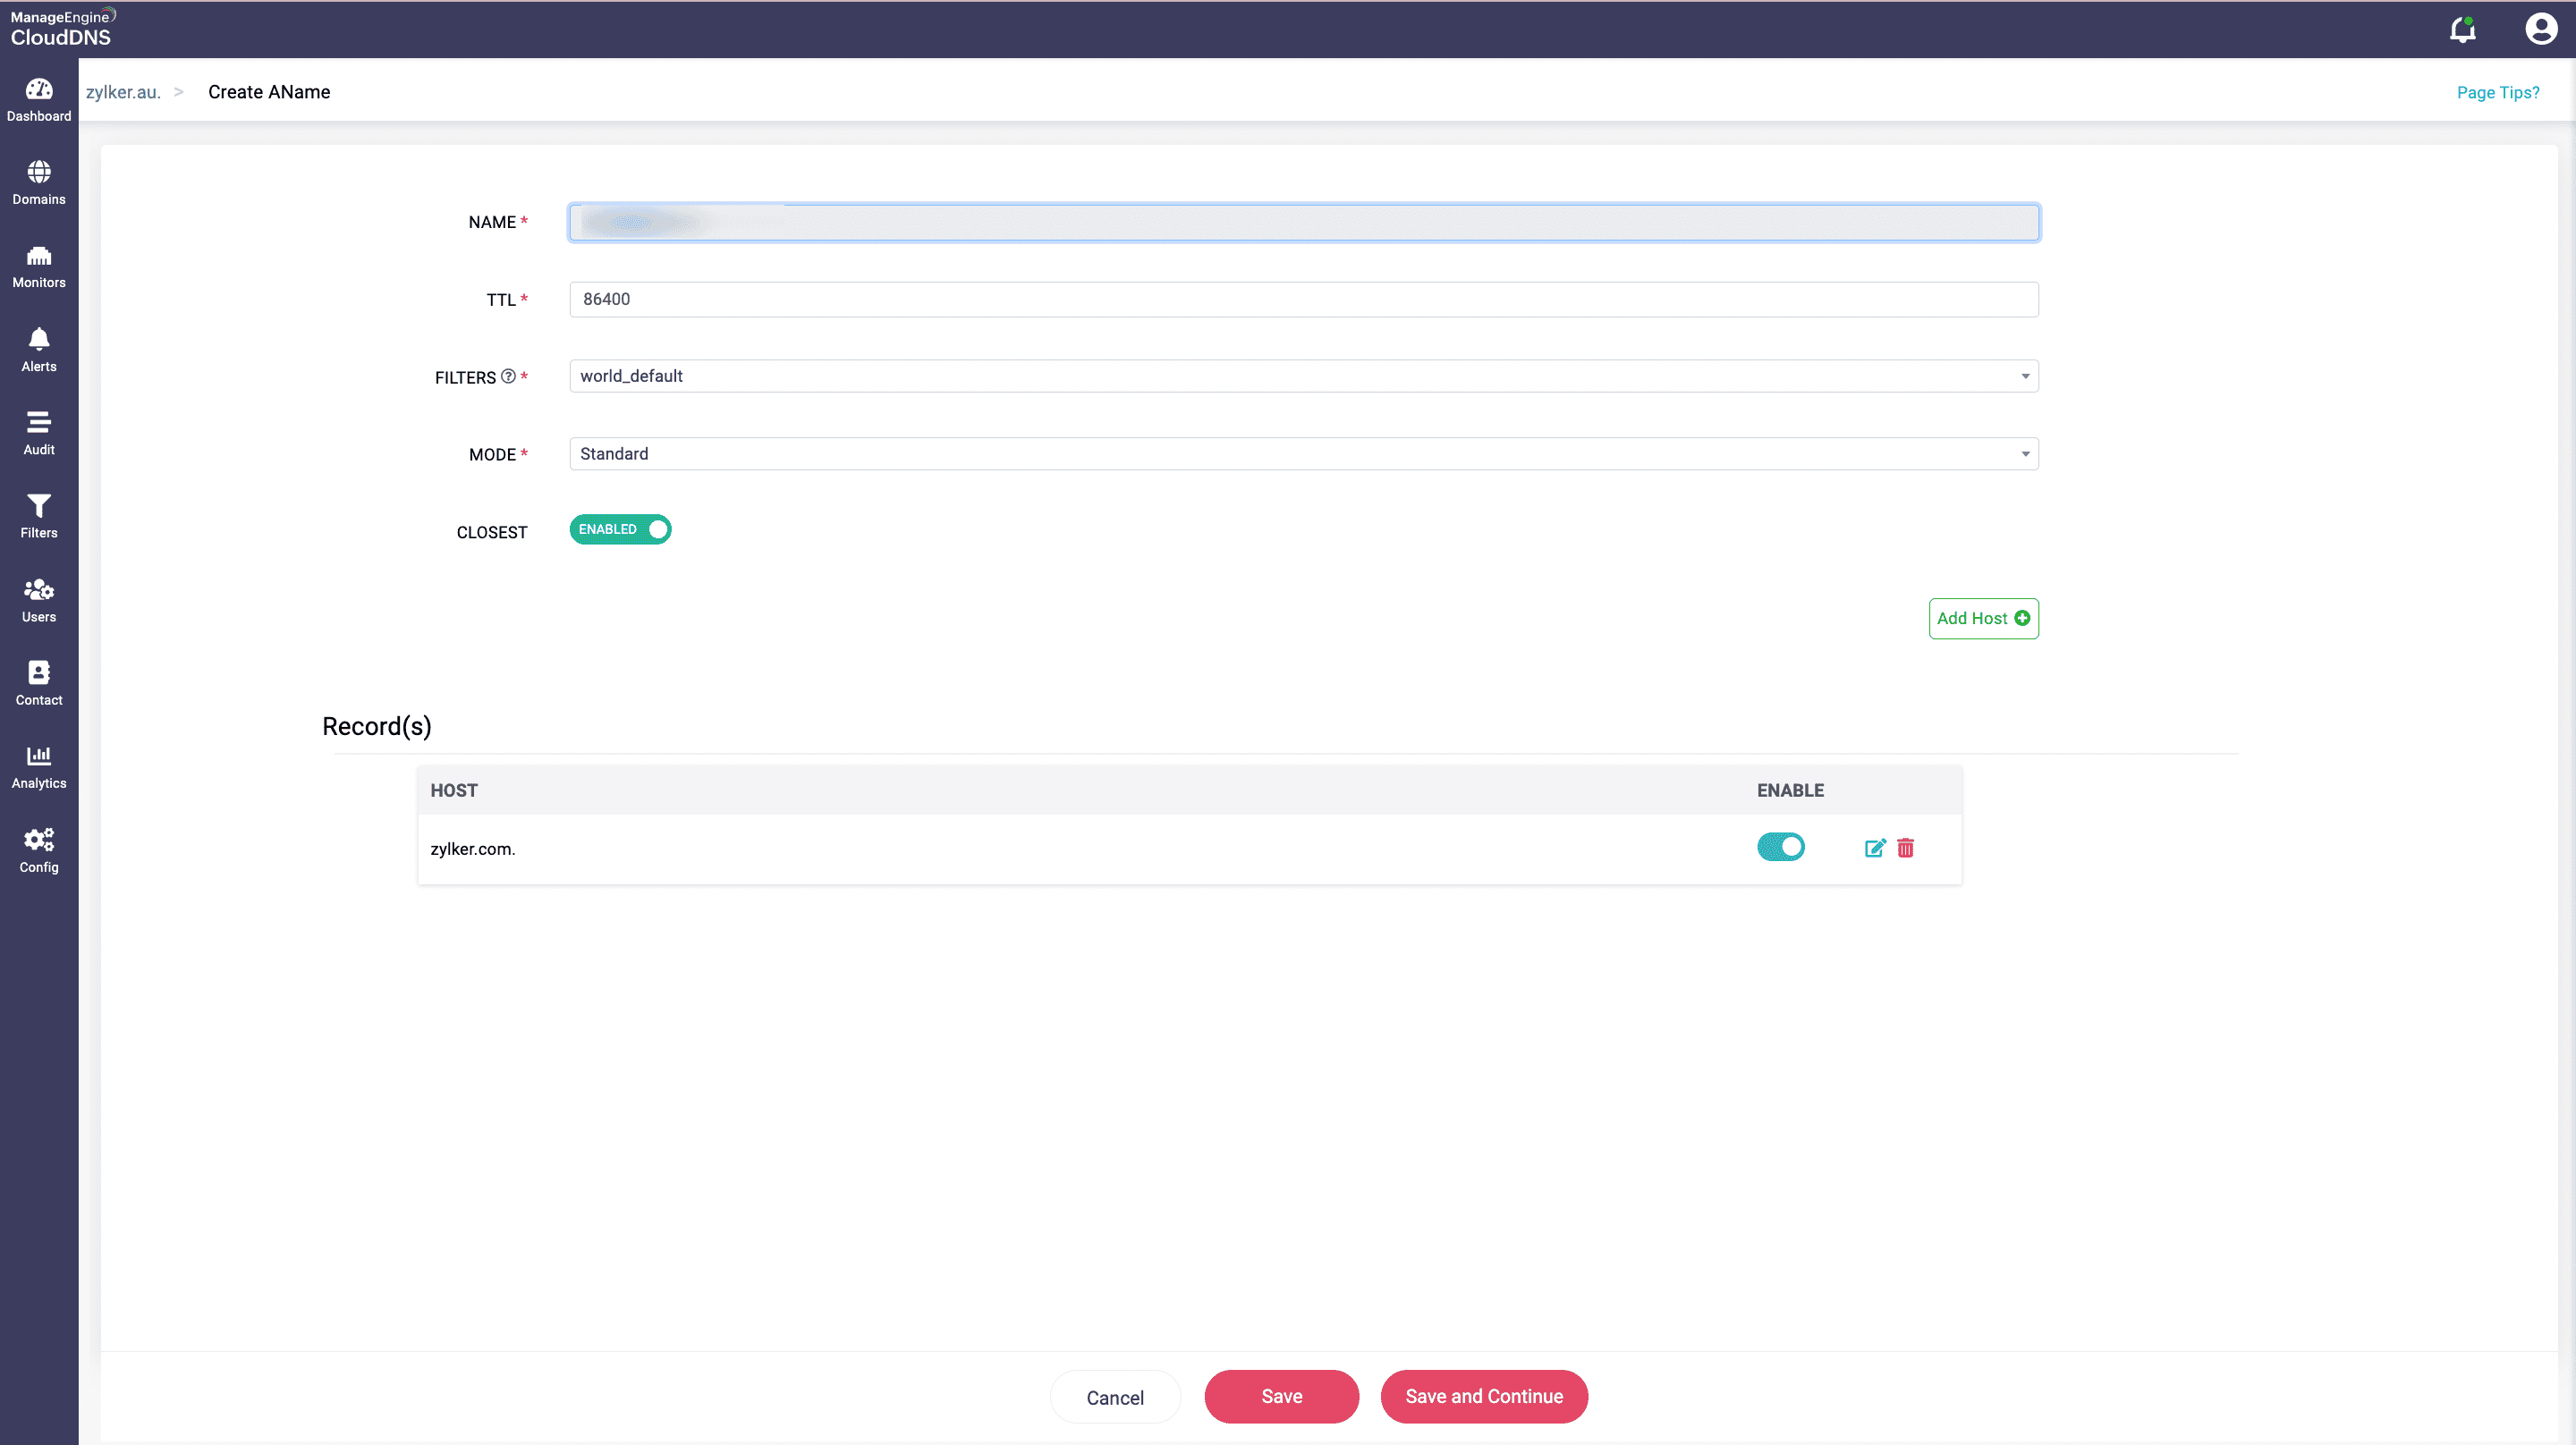
ANAME records ทำหน้าที่เป็น alias สำหรับ apex หรือ root Domain ของบริการดิจิทัลของคุณ โดยมีลักษณะคล้าย CNAME records แต่ตั้งค่าให้ชี้ไปยัง Domain ในระดับ root เท่านั้น ต่างจาก CNAME ตรงที่ ANAME จะแปลงเป็น IP address โดยอัตโนมัติ เมื่อผู้ใช้ปลายทางร้องขอ Domain ที่ตั้งค่าด้วย ANAME record browsers ของพวกเขาจะได้รับ response ที่มี IP address
ปรับแต่ง root Domain ของคุณด้วย ANAME records
API

ManageEngine CloudDNS REST API ช่วยให้คุณโต้ตอบกับโครงสร้างพื้นฐาน DNS และจัดการบริการ DNS หลักด้วย code ของคุณเอง API เป็นเครื่องมือที่มีประสิทธิภาพเมื่อคุณต้องการทำ DNS queries แบบอัตโนมัติครั้งละมากๆ ครอบคลุมหลาย records ของ Domain พร้อมกัน หากคุณมีข้อมูลจำนวนมากให้อัปโหลด คุณสามารถสะท้อนและซิงค์การอัปเดตที่ทำไว้แบบ offline ด้วย bulk updates ไปยัง Servers ได้ และยังสามารถรวมหลาย API calls เป็น HTTP request เดียวได้
ใช้ REST API ที่เหมาะกับนักพัฒนาเพื่อจัดการบริการ DNS ของคุณ
ทำ DNS configurations แบบอัตโนมัติด้วย endpoints ที่จำเป็นสำหรับการทำ REST operations กับ zone files ของคุณ
CAA Records

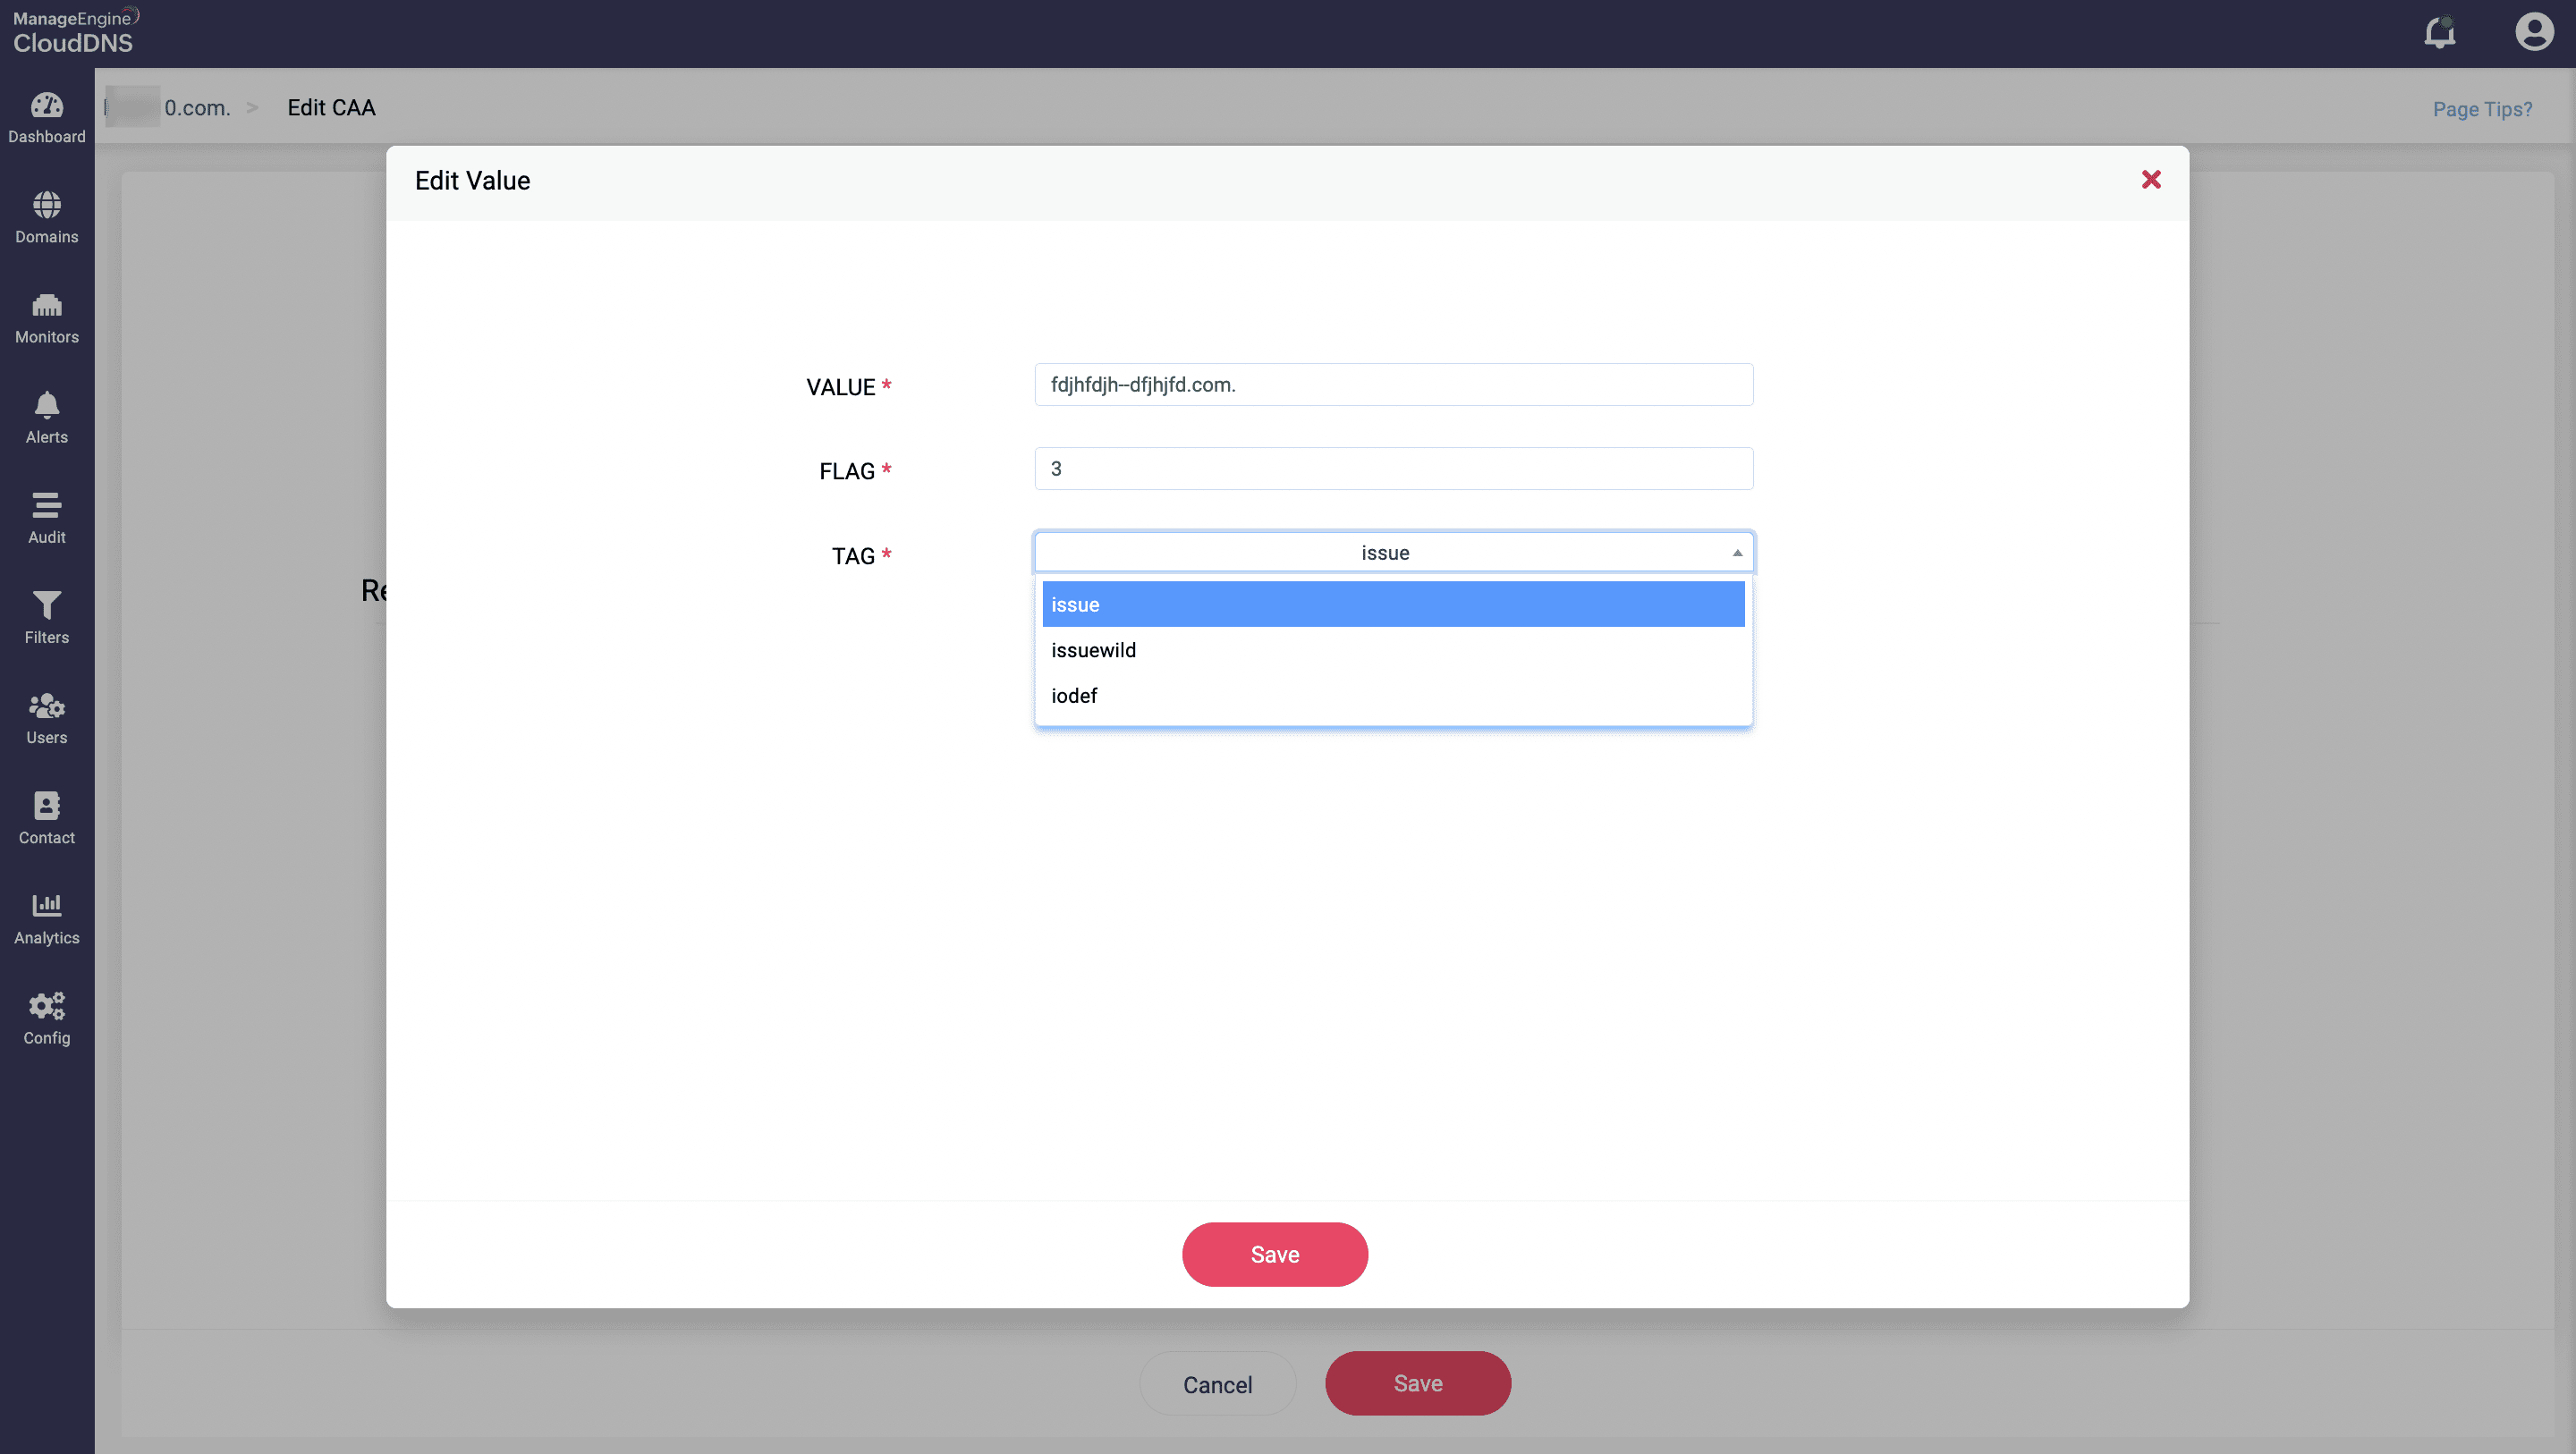
CAA records หรือ Certificate Authority Authorization records ช่วยให้คุณอนุญาต Certificate Authorities (CAs) ที่คุณเชื่อถือได้หนึ่งรายหรือหลายราย สำหรับการออก SSL certificates ของ Domain ของคุณ
ปกป้อง Domain ของคุณจากการออก certificates ปลอม
CAs จะตรวจสอบว่ามี CAA record หรือไม่ หากพบ ก็จะตรวจสอบว่าตนได้รับอนุญาตจากเจ้าของ Domain ก่อนออก certificates สำหรับ Domain นั้นหรือไม่ หาก Domain ของคุณไม่มี CAA records เลย CA ใดก็ตามที่ไม่อยู่ในรายการก็สามารถออก certificate ให้ Domain ได้ ซึ่งกระทบต่อความสมบูรณ์และตัวตนของ Domain อย่างไรก็ตาม หากมี CAA records ของ CA อื่นอยู่แล้ว CA ที่ไม่อยู่ในรายการจะไม่สามารถออก certificate ให้ Domain นั้นได้ วิธีนี้ช่วยให้ผู้ใช้ปลายทางโต้ตอบและทำธุรกรรมออนไลน์กับ Domain ของคุณได้อย่างปลอดภัยและมั่นใจ
Zone Transfers

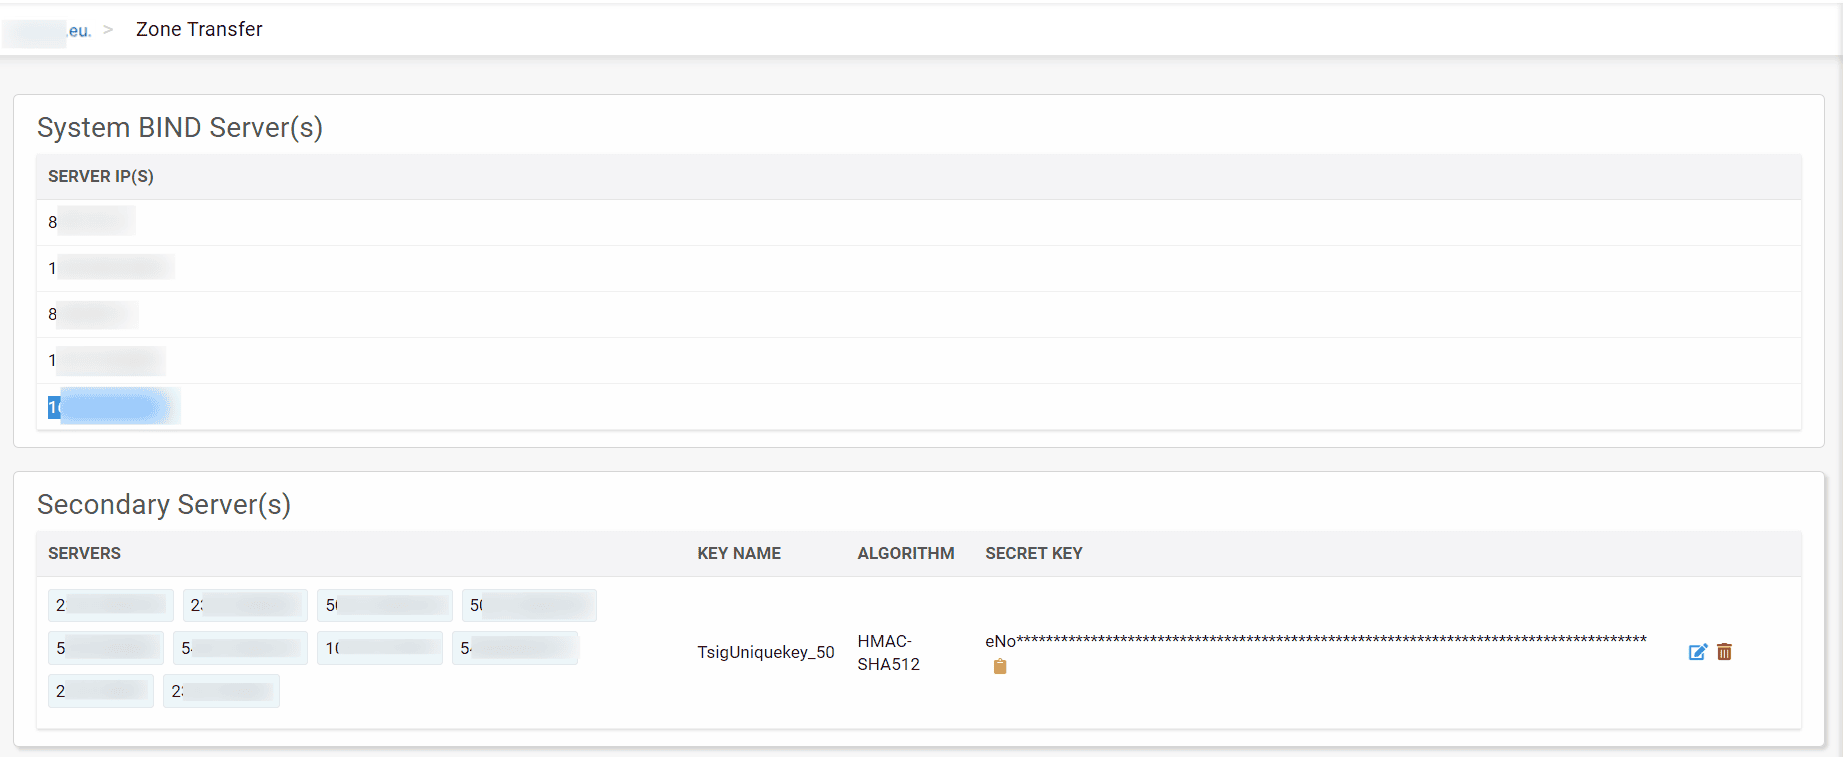
Zone transfers คือกลไกที่ใช้กระจายการอัปเดต zone files จาก primary Servers ไปยัง secondary DNS Servers ที่อยู่ภายใต้ zone เดียวกัน
ManageEngine CloudDNS รองรับเฉพาะ full zone transfers ผ่าน AXFR protocol โดยทั่วไป zone transfers จะเริ่มต้นโดย secondary Servers ที่ทำการ poll primary Servers อยู่เป็นประจำ เมื่อระบบตรวจพบการอัปเดตใน zone files ของ primary DNS Server secondary Servers จะซิงค์ให้ตรงกับการอัปเดตของ primary zone Servers
กระจายการเปลี่ยนแปลงภายใน Server สำรองได้ง่ายด้วย Zone Transfers
Primary AXFR
คุณสามารถเปิดใช้ ManageEngine CloudDNS เป็น primary DNS provider ควบคู่กับ primary DNS providers รายอื่น หรือให้ระบบทำหน้าที่เป็น master Servers สำหรับ secondary Servers ร่วมกับ primary providers รายอื่นได้ สำหรับ zone transfer นี้ ระบบจะอัปเดตเฉพาะ zone files ที่มีข้อมูลพื้นฐานไปยัง secondary Servers เท่านั้น Secondary zones จะไม่ได้รับการตั้งค่าขั้นสูง เช่น GeoDNS, failover และ monitoring/health checks ระบบจะอัปเดตเฉพาะ zone files ที่เป็นไปตาม RFC1035 ไปยัง secondary Servers
Secondary
เมื่อเปิดใช้ ManageEngine CloudDNS เป็น secondary DNS provider ระบบจะรับผิดชอบการเริ่มต้น zone transfers ในฐานะ Secondary Zone Server ระบบจะ poll primary Servers ของคุณกับผู้ให้บริการ DNS รายอื่นอยู่เสมอ เมื่อพบการอัปเดตใน zone files ของ primary DNS Servers secondary Servers จะซิงค์ให้ตรงกับการอัปเดตของ Primary Zone Servers ระหว่างการถ่ายโอนนี้ secondary DNS Servers จะเก็บสำเนาแบบอ่านอย่างเดียวของ zone files จากผู้ให้บริการ primary DNS ไว้ และ secondary DNS รายหนึ่งยังสามารถทำหน้าที่เป็น primary DNS ให้กับ secondary DNS Servers อื่นได้ด้วย
นอกจากเรื่องความซ้ำซ้อนแล้ว การใช้งาน Mange Engine CloudDNS เป็นบริการ secondary DNS ของคุณบน anycast network ระดับโลกที่ครอบคลุม จะช่วยให้ลูกค้าถูกเปลี่ยนเส้นทางไปยัง Server ที่พร้อมใช้งานและอยู่ใกล้ที่สุด เพื่อมอบประสบการณ์การใช้งานเว็บที่ดีที่สุด
การแจ้งเตือน Domain

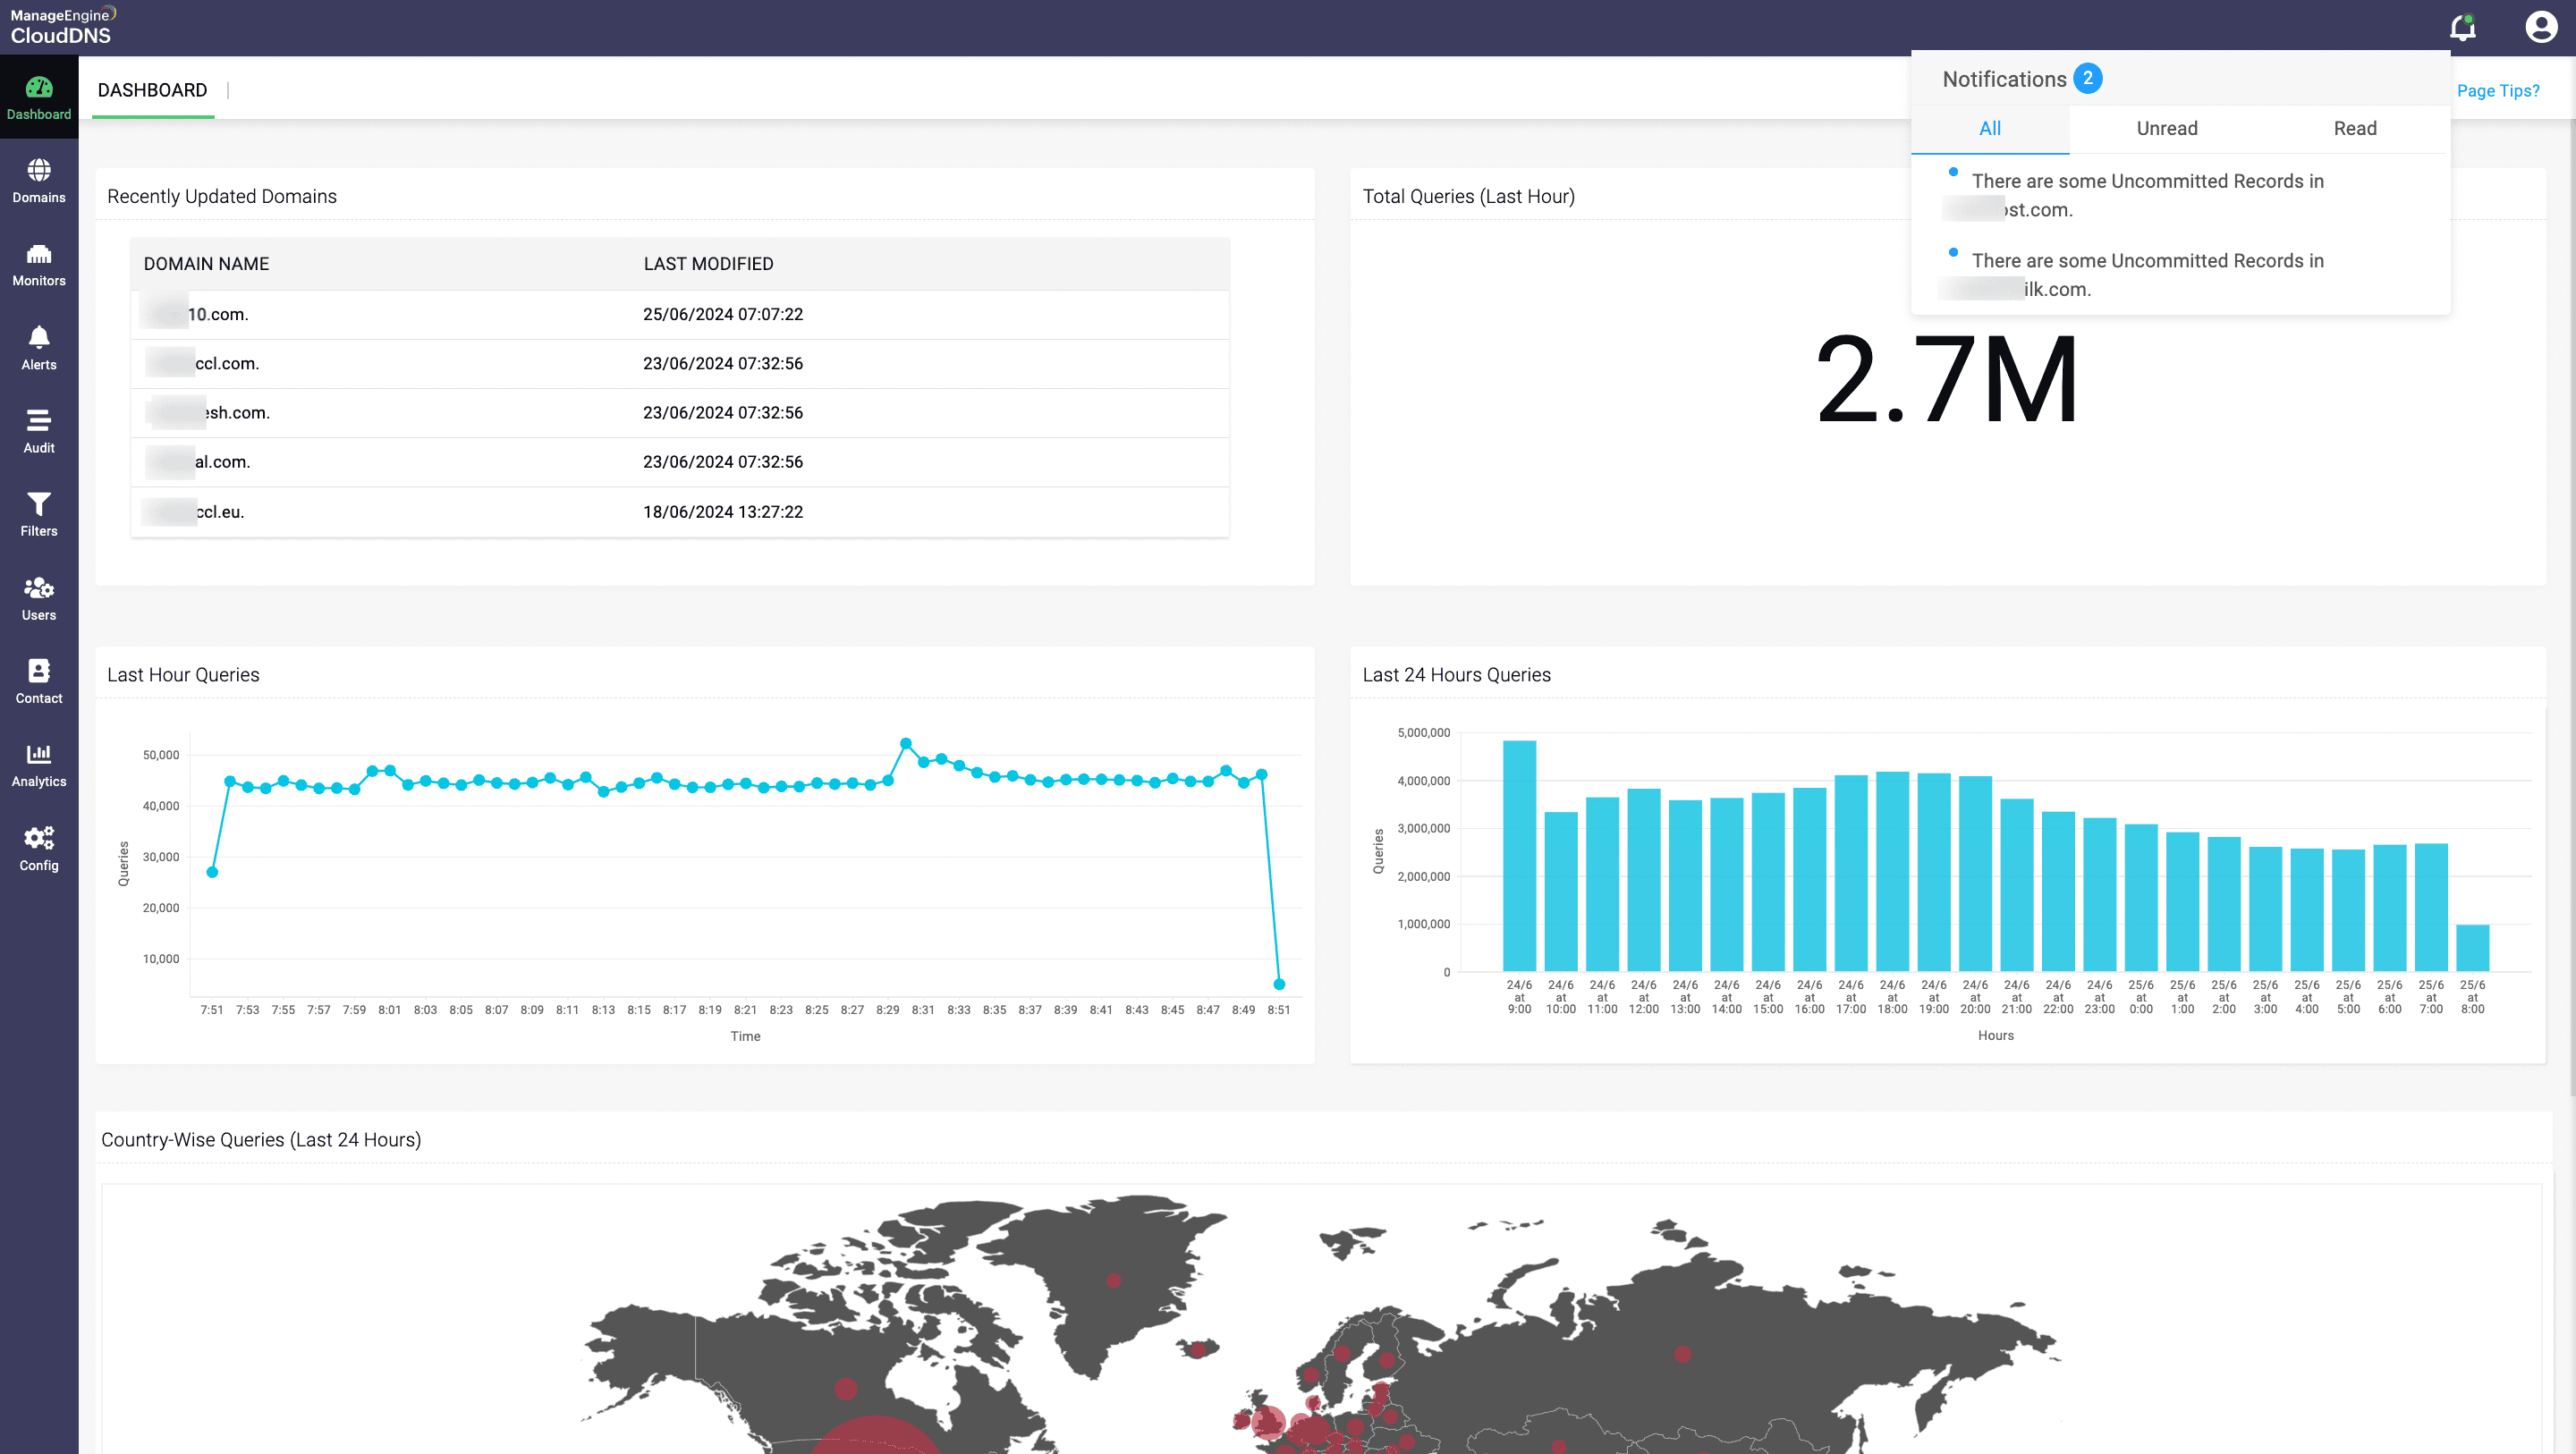
ส่งสัญญาณแจ้งเตือนอัตโนมัติสำหรับ failover และการเปลี่ยนแปลงของ Domain ที่สำคัญ
ด้วย ManageEngine CloudDNS คุณสามารถส่ง asynchronous notifications สำหรับเหตุการณ์ต่อไปนี้ได้:
- เมื่อมีการเปลี่ยนแปลงใน Domain ของคุณ
- ทุกครั้งที่เกิด failover
- เมื่อมีการเปลี่ยนแปลงหรือ Incident บางรายการที่ต้องให้สมาชิกทีมที่เกี่ยวข้องดำเนินการ
Security audit พร้อมการติดตาม

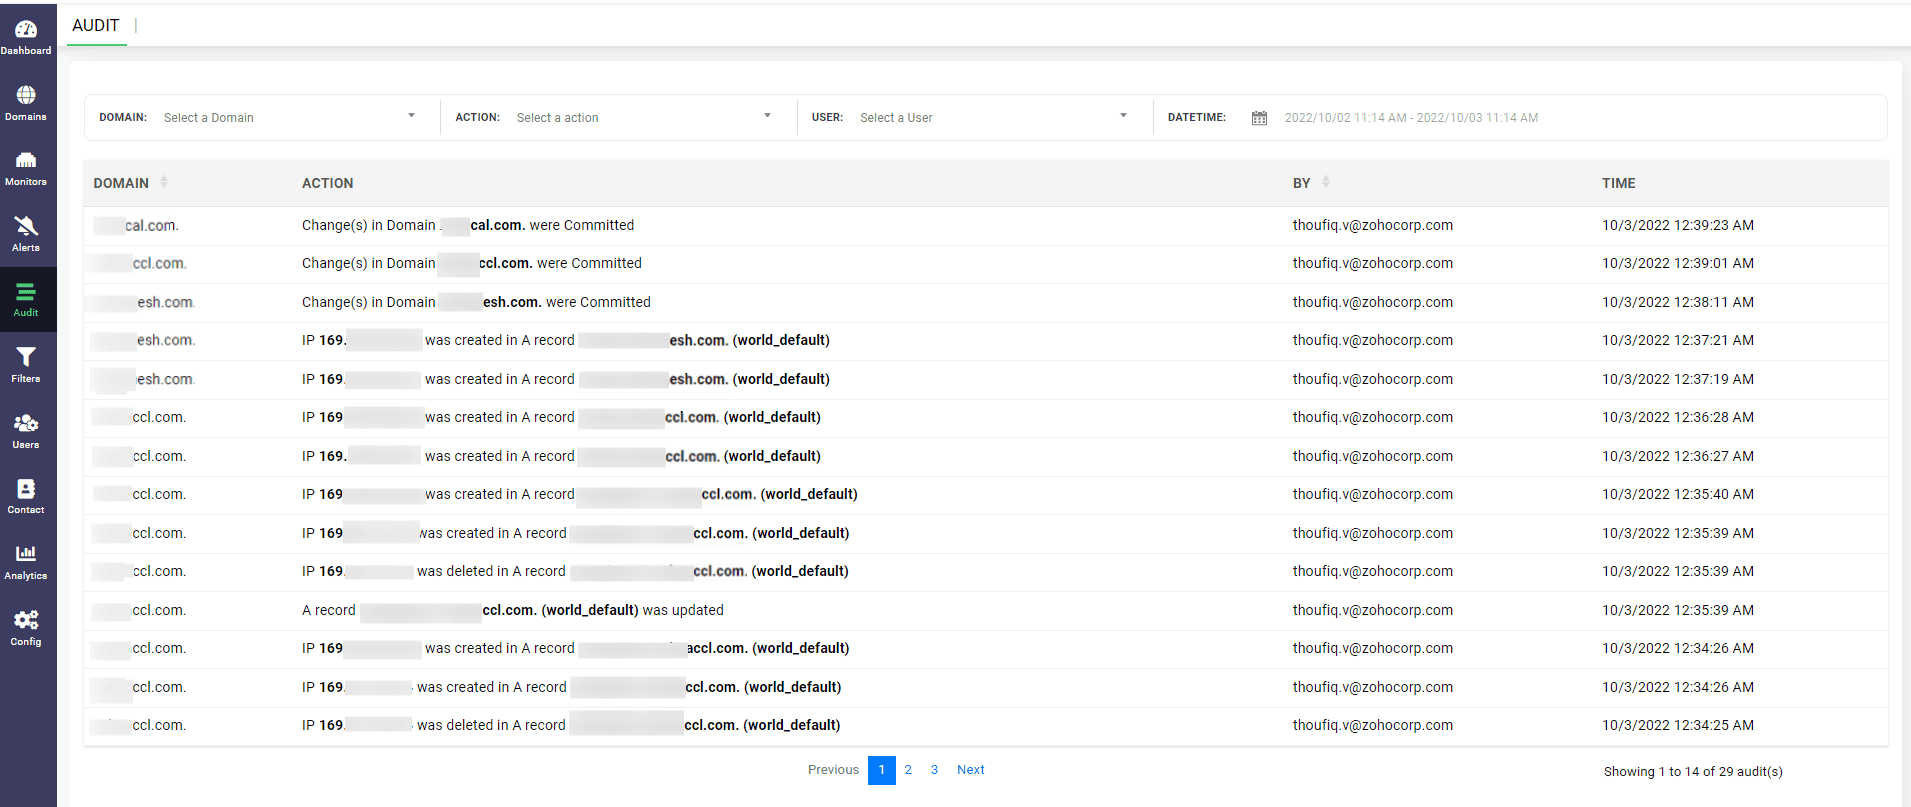
ฟีเจอร์ Audit ช่วยให้คุณทำ Security audit กับโครงสร้างพื้นฐาน DNS ได้เป็นประจำ เพื่อทดสอบและประเมิน security posture โดยรวมของ Domains และการดำเนินการที่เกิดขึ้นอย่างต่อเนื่อง คุณสามารถใช้ security audit logs เพื่อติดตามเหตุการณ์ในโครงสร้างพื้นฐาน DNS เช่น การเปลี่ยนแปลง DNS configurations แยกตามผู้ใช้ แยกตาม Domain หรือแม้แต่แยกตามประเภทของการดำเนินการภายในช่วงเวลาที่กำหนด
ดูรายละเอียดกิจกรรมของผู้ใช้ในแต่ละ Domain ของคุณแบบมี timestamp
การตรวจสอบ security logs ของโครงสร้างพื้นฐาน DNS เป็นประจำ ช่วยให้คุณมั่นใจได้ว่ากลไกการควบคุมการเข้าถึงทำงานได้อย่างเหมาะสม ตรวจสอบได้ว่าพนักงานปฏิบัติตามแนวทางด้านความปลอดภัยหรือไม่ และช่วยค้นหาจุดอ่อนด้านความปลอดภัยใหม่ๆ ที่อาจเกิดขึ้น
การเชื่อมต่อ Monitoring check

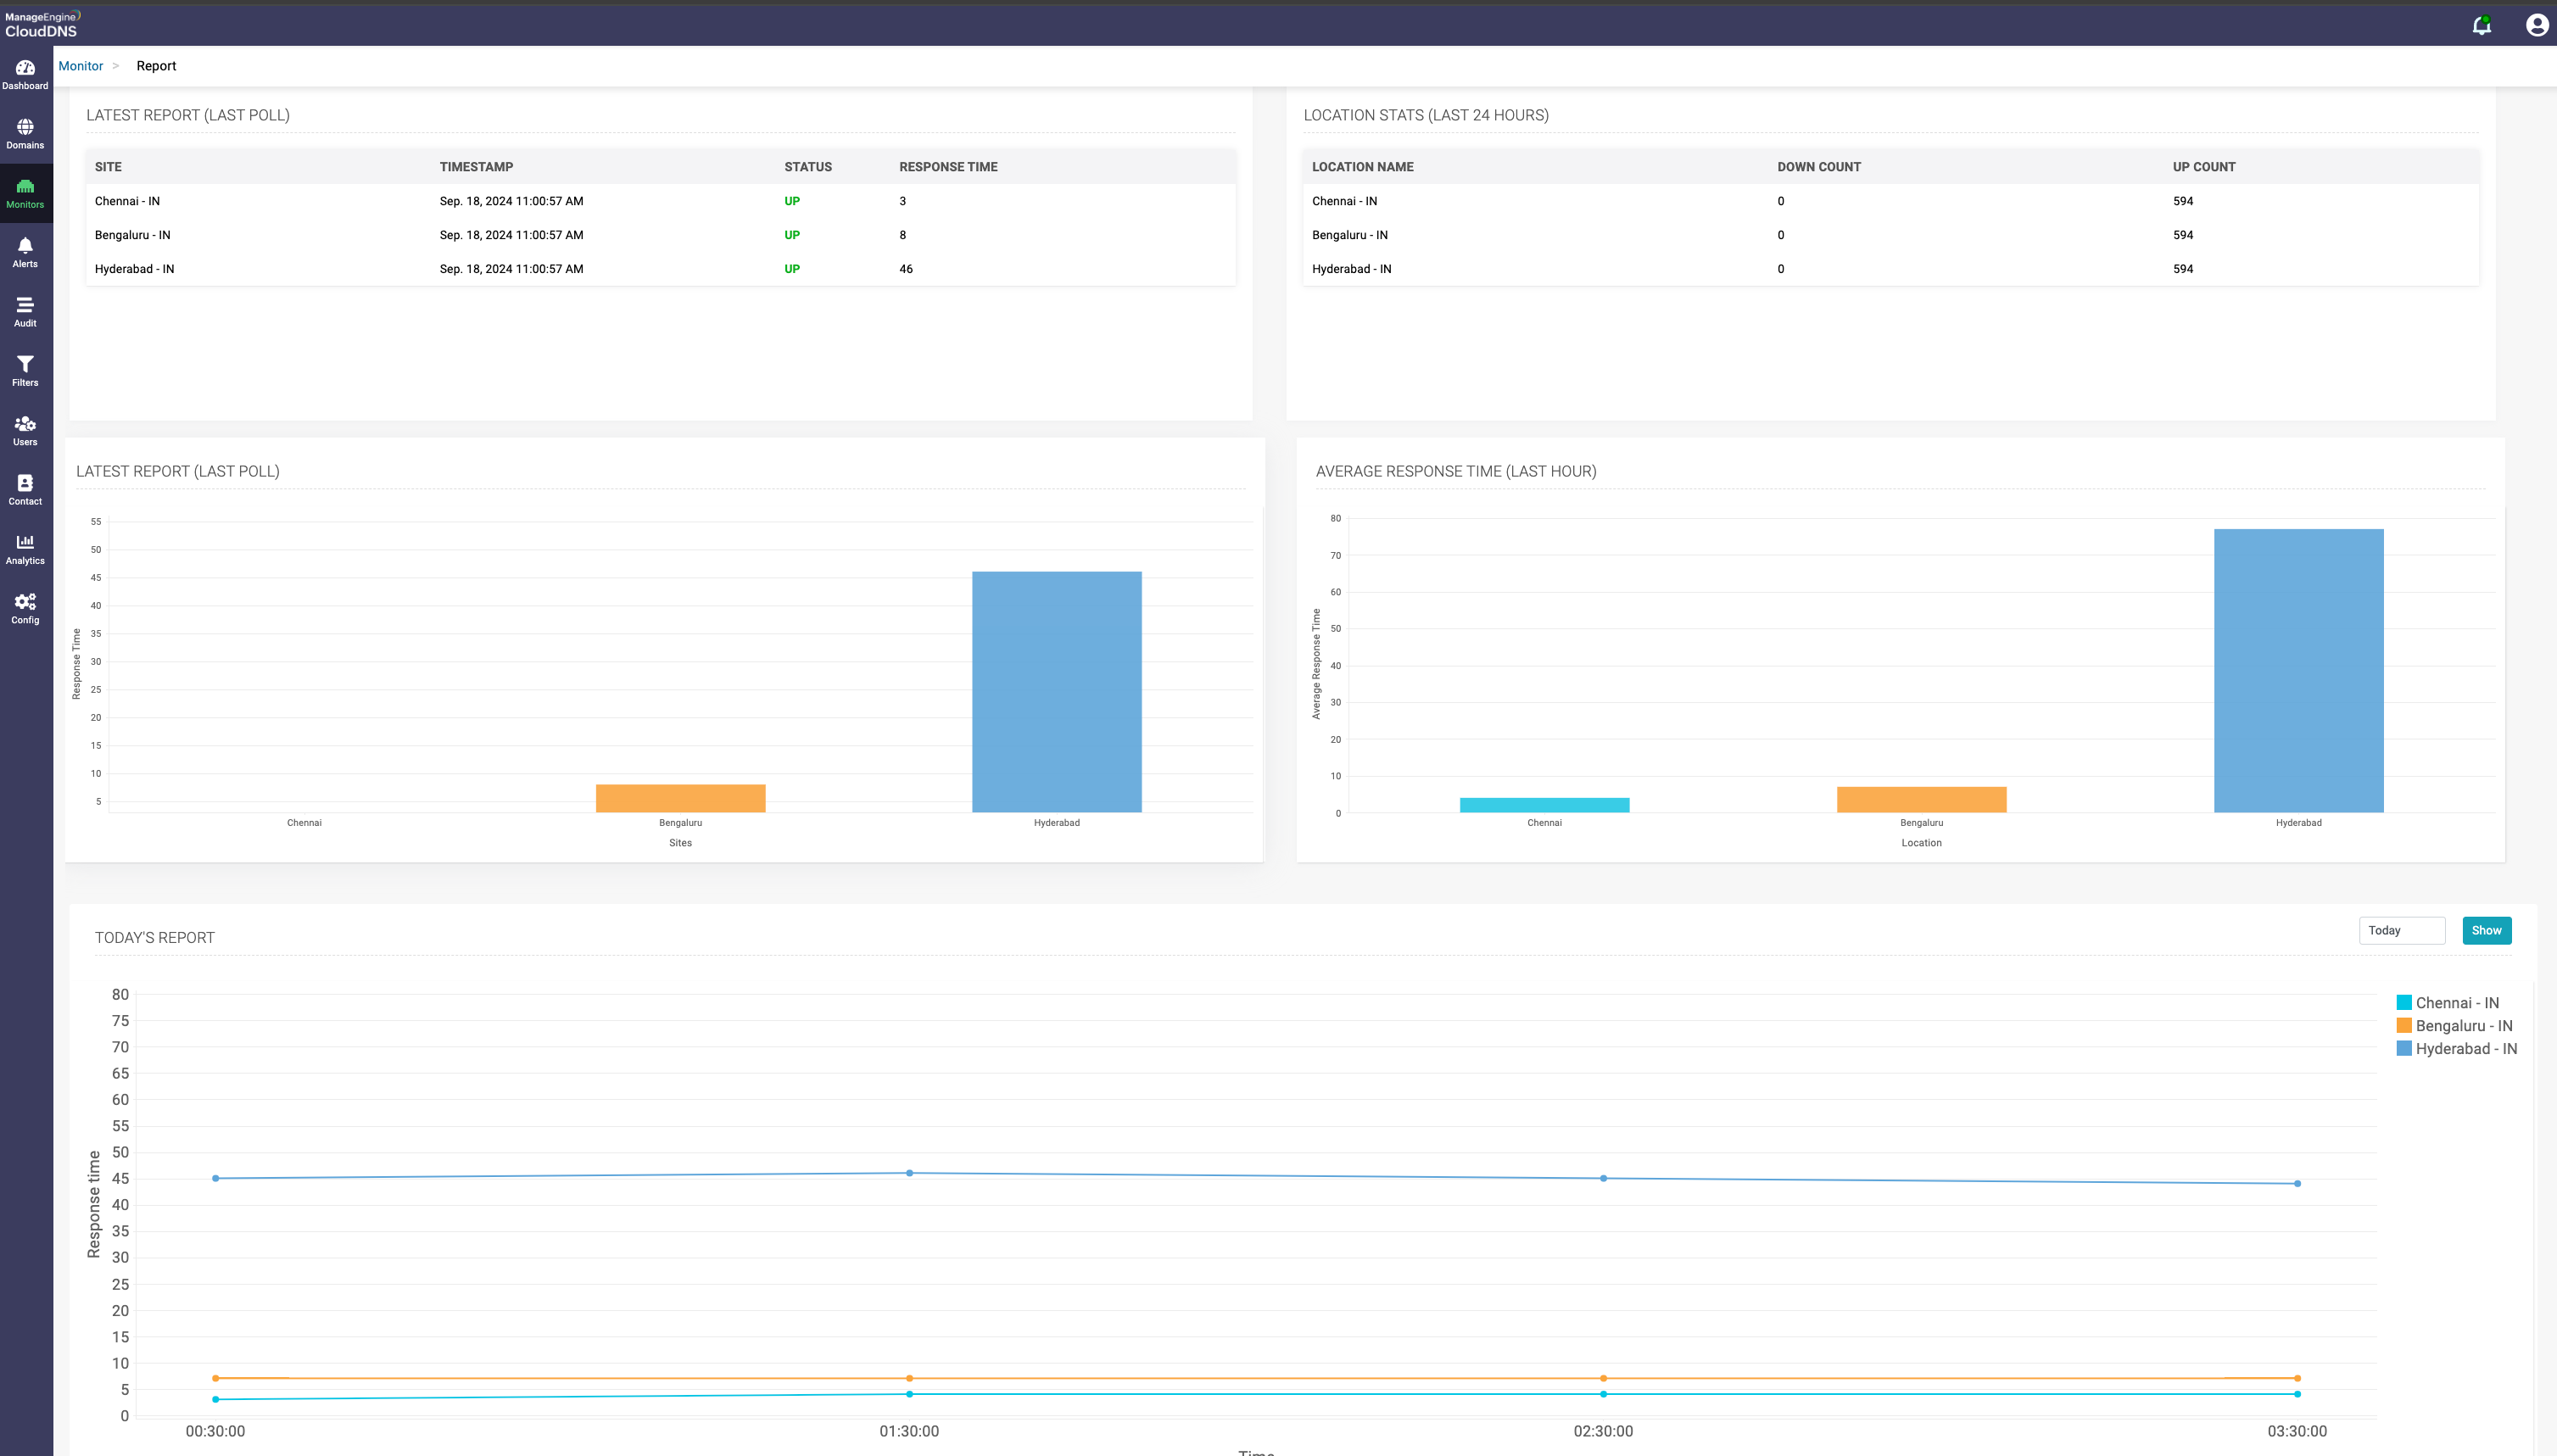
การเชื่อมต่อ monitoring check ของ ManageEngine CloudDNS ช่วยปกป้อง Domain ของคุณจาก DDoS, ransomware, malware และการโจมตี DNS รูปแบบอื่นที่กระทบต่อโครงสร้างพื้นฐาน DNS และทำให้บริการหยุดชะงักในวงกว้าง ระบบทำงานโดย Monitoring ความผิดปกติในเครือข่ายเชิงรุก เพื่อให้ตอบสนองได้อย่างเหมาะสม health monitors จะตรวจสอบว่า Servers ทำงานได้เต็มประสิทธิภาพหรือไม่ และปรับ DNS Servers ใหม่อย่างรวดเร็วตาม health reports
ทำให้ Domain ของคุณพร้อมใช้งานและรับมือการโจมตีได้เสมอ ด้วยความสามารถด้าน Monitoring, Automation และ report ขั้นสูง
ระบบ health monitoring จะรัน monitoring checks อย่างรวดเร็วผ่านหลาย protocol เช่น website protocols (HTTPS และ HTTP), TCP, DNS และ ICMP (Ping) เพื่อตรวจสอบเครือข่ายสำหรับ active failover events ตามช่วงเวลาตรวจสอบที่ถี่จากหลายจุดสำคัญ หากคุณต้องการให้ระบบ Monitoring IPs/hostnames ในเครือข่ายสำหรับ active failover events คุณต้องตั้งค่า monitoring checks ก่อน คุณสามารถใช้งาน monitoring checks เหล่านี้ได้ฟรี และรับ status feedback ได้ทุกเมื่อจากทุกตำแหน่งในเครือข่ายของเรา
หาก health monitor พบอุปกรณ์ที่ไม่พร้อมใช้งานระหว่างการ Monitoring ระบบจะช่วยแก้ไขปัญหาเครือข่ายโดยอัตโนมัติ ด้วยการอัปเดต DNS failover configurations ด้วย resource records ที่พร้อมใช้งานและมีประสิทธิภาพสูง จึงทำให้เครือข่ายยืดหยุ่นและปรับตัวได้อย่างรวดเร็ว นอกจากนี้ยังส่ง instant alerts และ analytic reports ให้กลุ่มผู้ติดต่อที่เกี่ยวข้องทางอีเมลโดยอัตโนมัติ หากตรวจพบ failover events ใน monitors ที่สร้างไว้
สิทธิ์ของ Sub-user

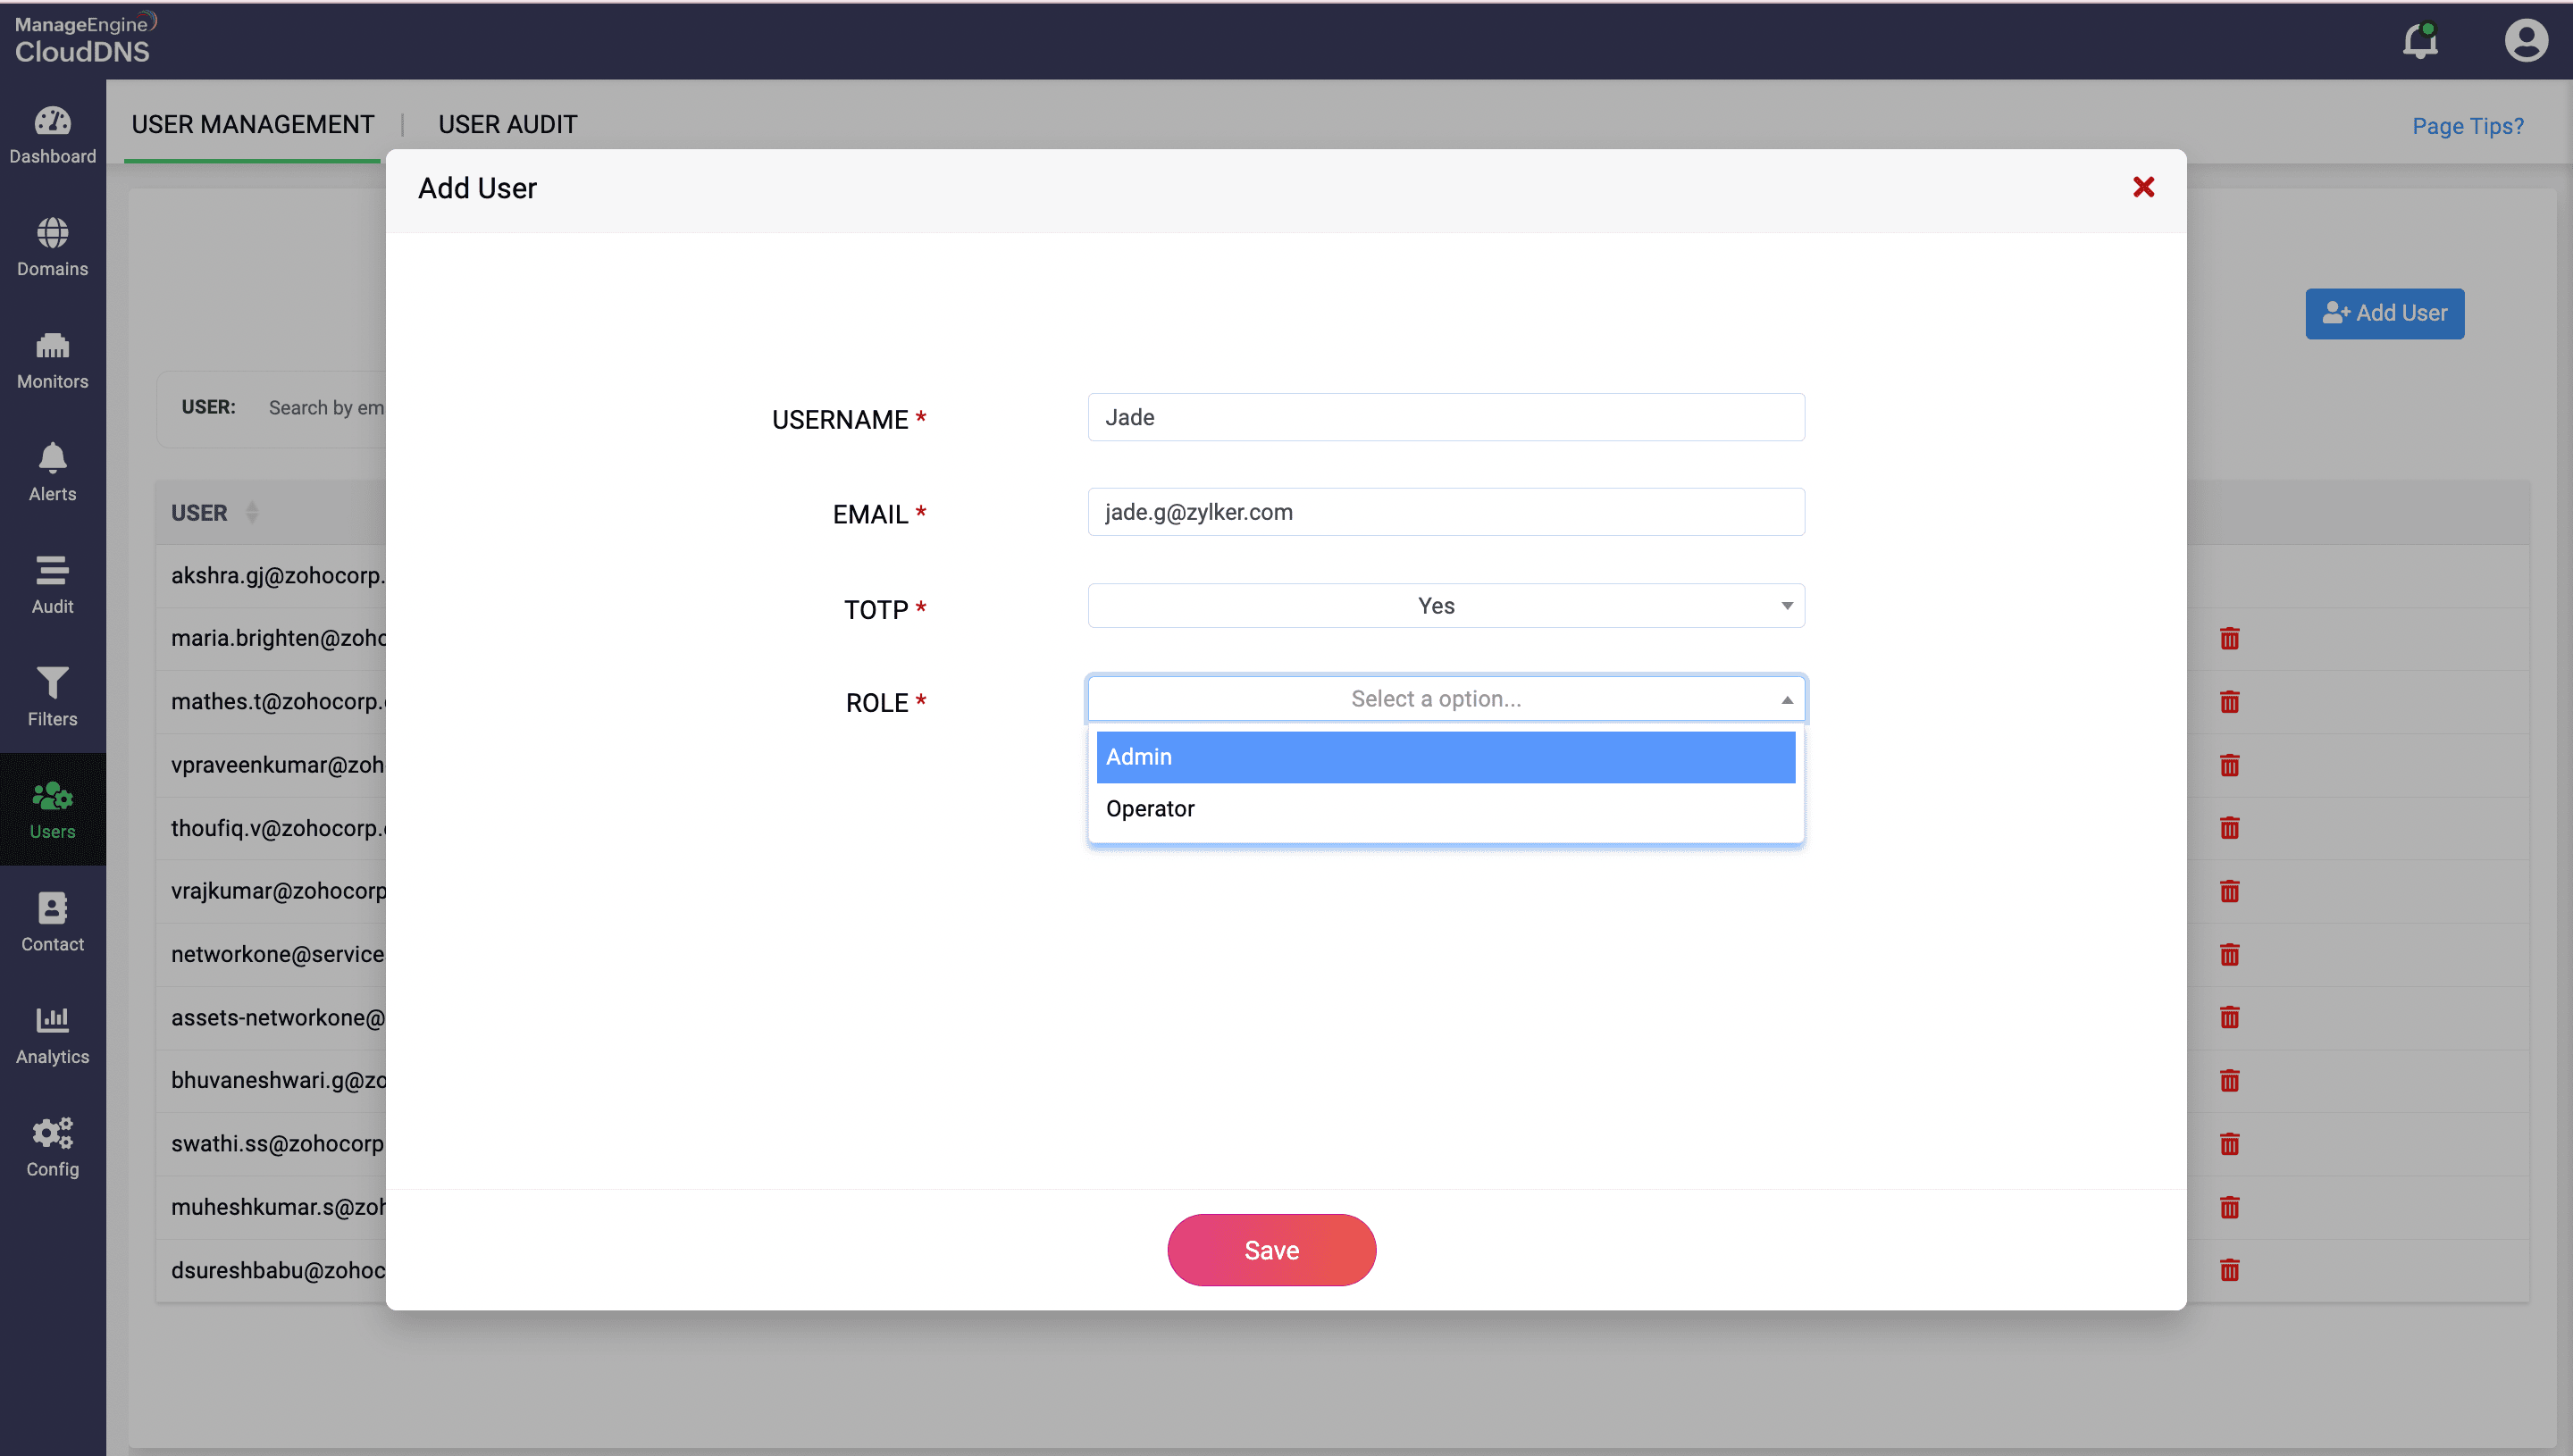
เปิดให้ผู้ใช้หลายรายเข้าถึงได้ โดยกำหนดสิทธิ์แยกตามแต่ละ Domain หรือบริการเฉพาะ เช่น monitoring checks, filters และอื่นๆ รวมถึงมี Security audit แบบเต็มรูปแบบเพื่อติดตามการเปลี่ยนแปลงแยกตามผู้ใช้
กำหนดสิทธิ์เพื่อให้ผู้ใช้หลายรายเข้าถึง Domain หรือ subdomains ที่ระบุได้
ManageEngine CloudDNS มี 2 บทบาท ได้แก่ Admin และ Operator โดย Admin จะไม่มีข้อจำกัดด้านการเข้าถึงและการตั้งค่า ส่วน Operator สามารถได้รับสิทธิ์การเข้าถึงและการควบคุมจาก Admin สำหรับ Domain ที่ระบุได้
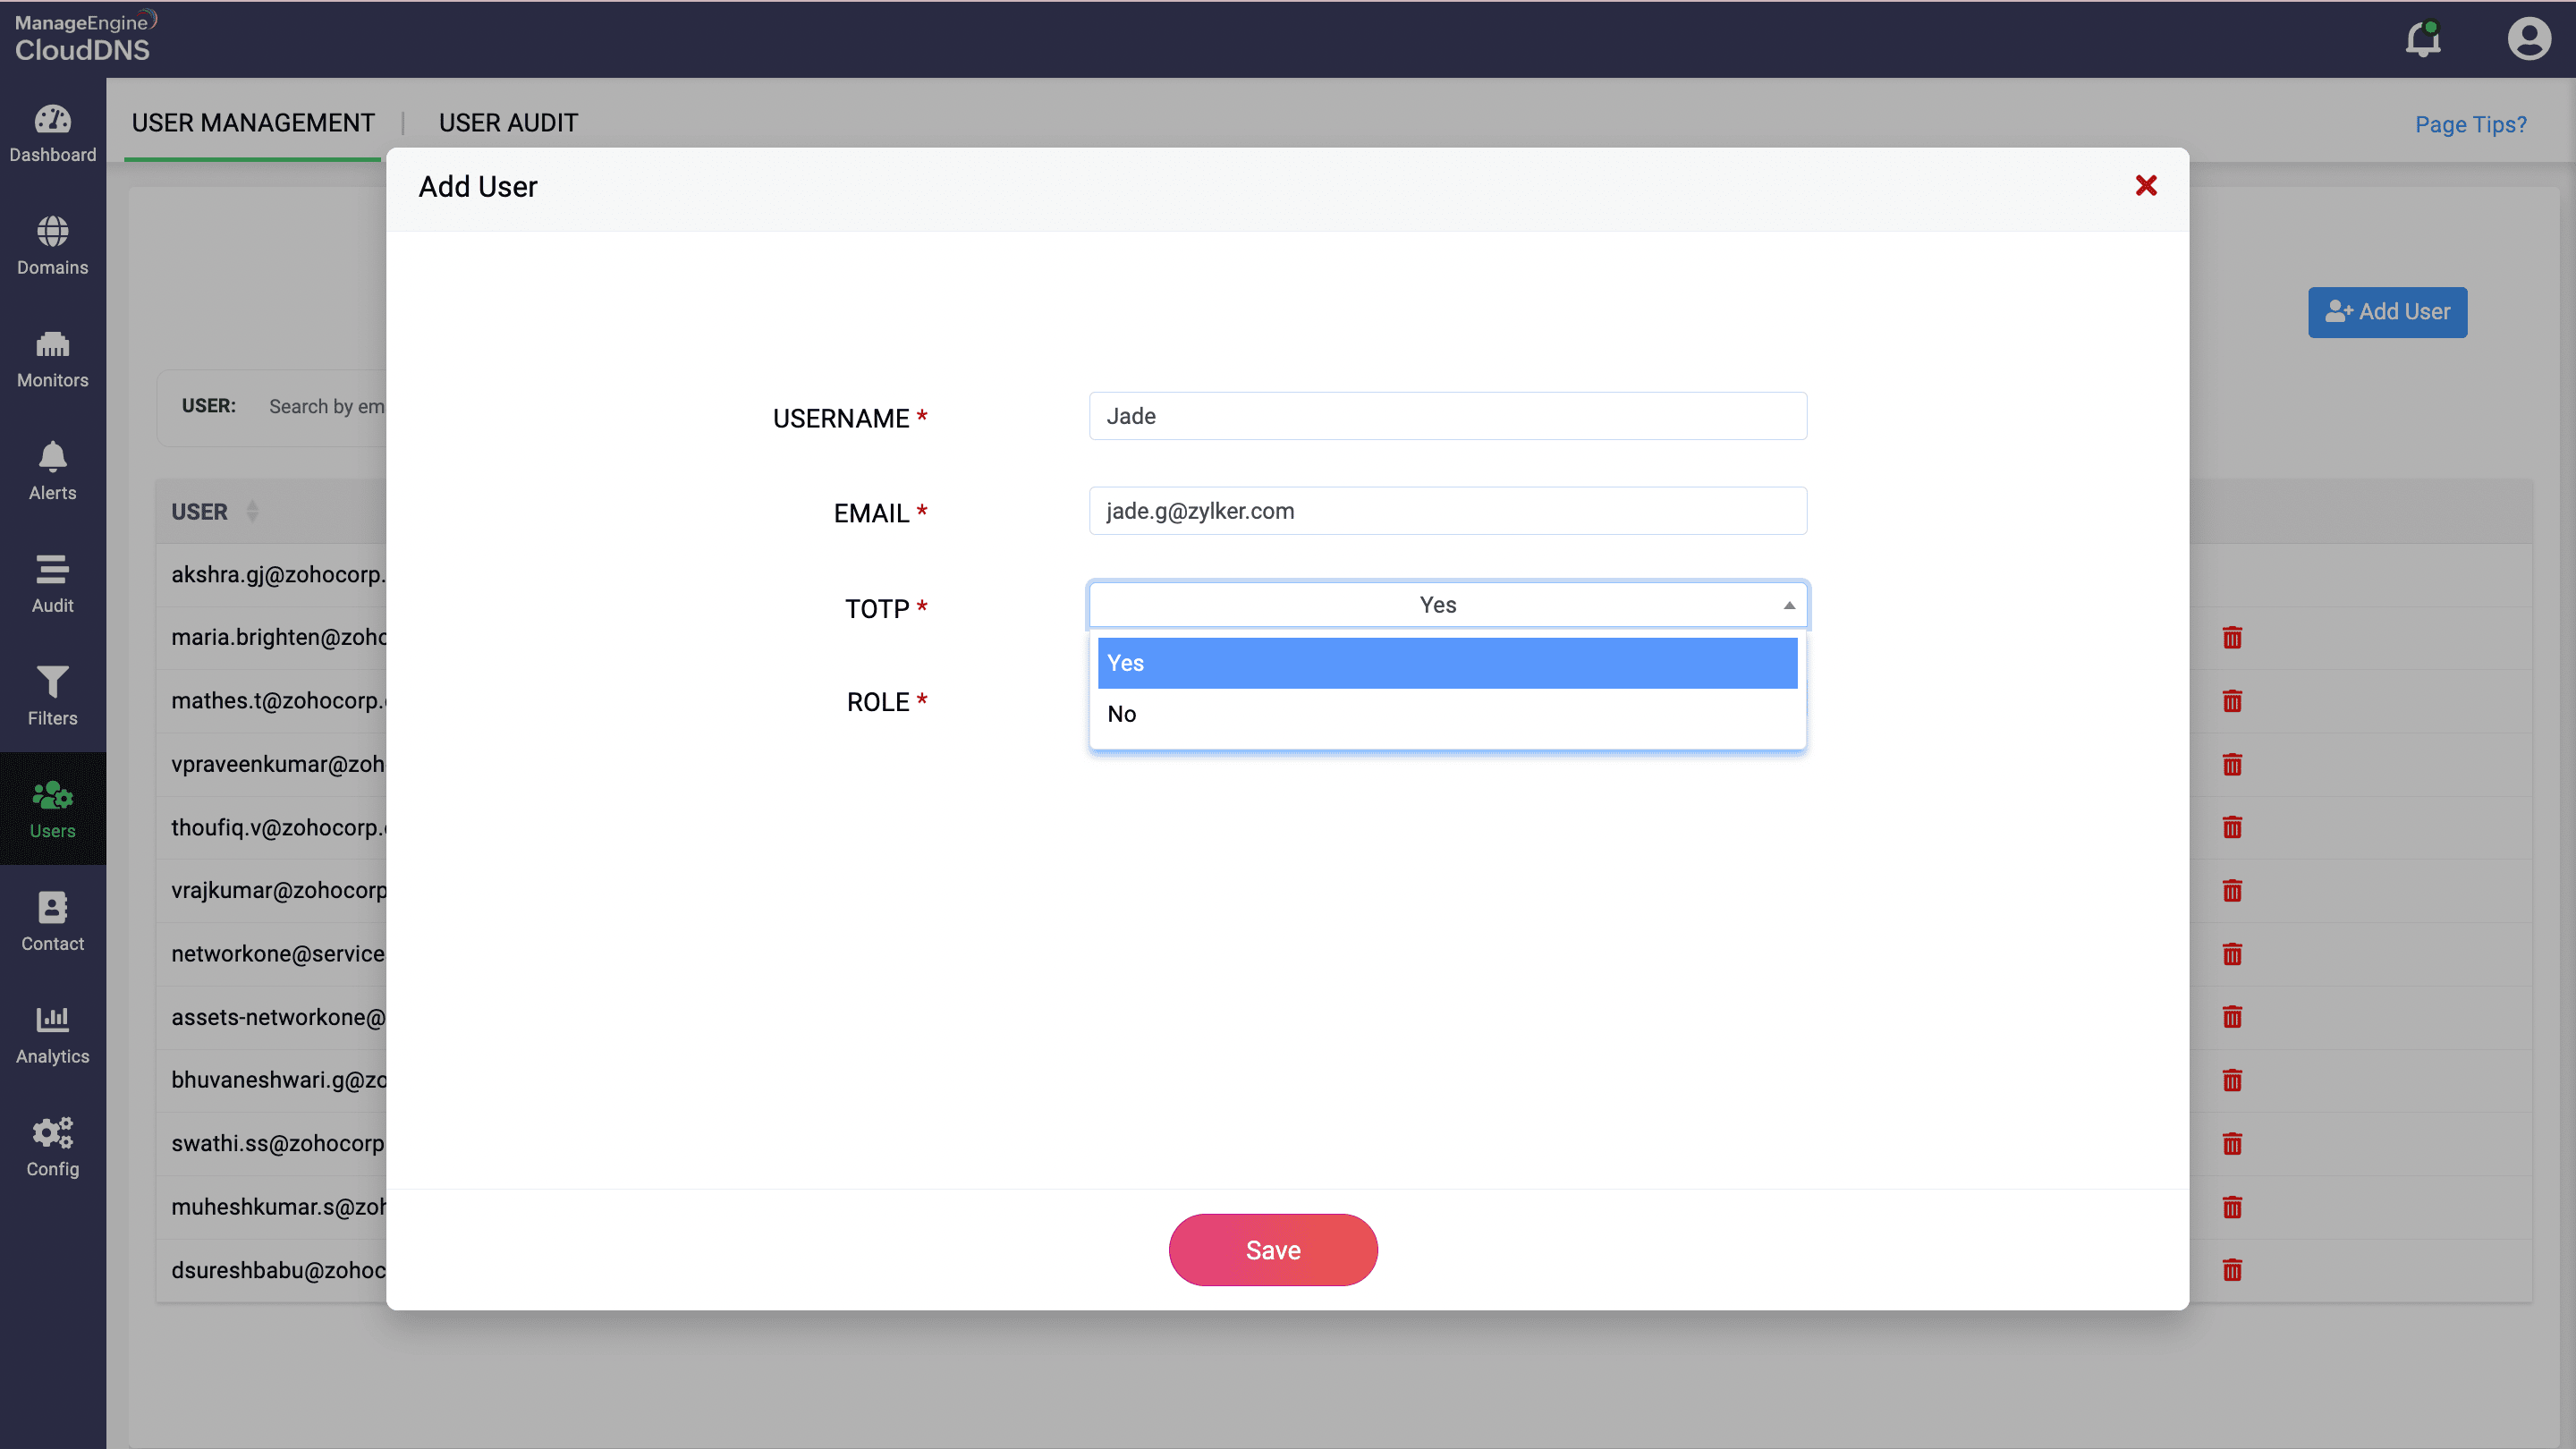
Two-Factor Authentication

ด้วย two-factor authentication (2FA) ผู้ใช้ ManageEngine CloudDNS ทุกคนสามารถปกป้องบัญชีได้มากกว่าการใช้เพียงชื่อผู้ใช้และรหัสผ่านแบบเดิม ฟีเจอร์นี้ช่วยปกป้องบัญชีของคุณ โดยกำหนดให้ต้องยืนยันตัวตนด้วย authentication factor ที่สองก่อนเข้าถึงบัญชีอย่างปลอดภัย สิ่งที่คุณต้องมีคืออุปกรณ์มือถือที่สามารถใช้งาน mobile authenticator application ที่รองรับได้
เพิ่มอีกชั้นของความปลอดภัยให้บัญชีของคุณด้วย code แบบ Real-time สำหรับการยืนยันตัวตน
การใช้ชื่อผู้ใช้และรหัสผ่านแบบเดิมร่วมกับ code แบบ time-sensitive จาก mobile app authenticator ที่รองรับ TOTP ทุกครั้งที่คุณเข้าสู่ระบบ จะช่วยเพิ่มอีกชั้นของความปลอดภัยให้บัญชีของคุณ ManageEngine CloudDNS รองรับ mobile authenticator apps ได้หลากหลาย เช่น Google Authenticator, Zoho's OneAuth, Authy และอื่นๆ CloudDNS ยังมีตัวเลือกให้ปิดการยืนยันตัวตนแบบ TOTP ได้ในการเข้าถึง CloudDNS ครั้งถัดไป หากคุณได้เข้าสู่ระบบบัญชี Zoho ไว้แล้ว