Patch Management Software คืออะไร? ประโยชน์และข้อปฏิบัติที่ดีที่สุด
patch management software คือเครื่องมือแบบครบวงจรที่ออกแบบมาเพื่อทำให้กระบวนการ patch management ภายในองค์กรเป็นแบบอัตโนมัติและมีประสิทธิภาพมากขึ้น ตั้งแต่การสแกน ตรวจจับ และระบุแพตช์ที่ขาดหาย ไปจนถึงการทดสอบ การ deploy และการติดตั้งลงบน Endpoint ที่ต้องการ patch management software ช่วยให้การอัปเดต applications ที่ติดตั้งไว้เป็นไปอย่างราบรื่น
patch management software ที่ดีควรมีความชัดเจนและการควบคุมจากศูนย์กลาง ช่วยให้ทีม IT จัดการ software patches ได้อย่างมีประสิทธิภาพ ฟังก์ชันหลักของโซลูชัน patch management ได้แก่ การตรวจจับแพตช์อัตโนมัติ การทดสอบ การ deploy และการติดตั้ง เพื่อให้ระบบอัปเดตและปลอดภัยอยู่เสมอ ลดช่องโหว่ และรักษา Compliance ตามมาตรฐานอุตสาหกรรม
ประเด็นสำคัญ
- Patch management ช่วยลดช่วงเวลาที่เปิดโอกาสให้ถูกโจมตี ทุกช่องโหว่ที่ยังไม่แพตช์คือช่องทางเปิด กระบวนการ patch management ที่มีโครงสร้างชัดเจน เช่น scan, test, deploy, report ช่วยให้แก้ไขช่องโหว่สำคัญได้ก่อนที่ผู้โจมตีจะเข้ามาใช้ประโยชน์
- ความครอบคลุมเป็นตัวกำหนดประสิทธิภาพ Automated patch management ที่ครอบคลุมเฉพาะระบบปฏิบัติการจะยังปล่อยให้ third-party applications, remote endpoints และ Servers มีความเสี่ยง การป้องกันที่ครบถ้วนต้องใช้โซลูชันที่ดูแลทุกส่วนเหล่านี้ได้จาก console เดียว
- Automation ไม่ใช่ทางเลือกเมื่อทำงานในระดับใหญ่ การติดตามและ deploy แพตช์ด้วยตนเองใน Endpoint หลายร้อยหรือหลายพันเครื่องบน LAN, WAN และสภาพแวดล้อมระยะไกลเป็นเรื่องที่จัดการได้ยากเกินไป เครื่องมือ Automated patch management ช่วยปิดช่องว่างที่ Workflow แบบแมนนวลมักทิ้งไว้
- Patch management เป็นทั้งงานด้านความปลอดภัยและ Compliance ระบบที่ไม่ได้รับแพตช์สร้างความเสี่ยงด้านข้อกำหนด ไม่ใช่แค่ความเสี่ยงจากการถูกละเมิดข้อมูล ระบบ patch management ที่เชื่อถือได้ช่วยให้ Endpoint เป็นไปตามข้อกำหนดอุตสาหกรรม พร้อมรักษา security posture ขององค์กรให้แข็งแกร่งและวัดผลได้
สารบัญ
Patching หรือ Patch Management คืออะไร?
Patch management คือกระบวนการอัปเดตระบบปฏิบัติการ ซอฟต์แวร์ drivers และ firmware ของคอมพิวเตอร์ แล็ปท็อป อุปกรณ์พกพา และระบบอื่นๆ เพื่อแก้ไขช่องโหว่ เพิ่มฟังก์ชันการทำงาน และให้เป็นไปตาม Compliance
แพตช์เหล่านี้คือชุดโค้ดสำคัญที่ออกแบบมาเพื่อแก้ไข bugs ที่มีอยู่ แก้ปัญหาช่องโหว่ เพิ่มฟีเจอร์ใหม่ หรือยกระดับความปลอดภัยโดยรวมของระบบซอฟต์แวร์ ข้อได้เปรียบที่สำคัญที่สุดของการใช้เครื่องมือ patch management คือ Automation console แบบรวมศูนย์ของ patch management software ช่วยให้ทุกกิจกรรมที่เกี่ยวข้องกับการ patching ทำงานอัตโนมัติได้โดยไม่ต้องมีคนเข้ามาเกี่ยวข้อง
ขั้นตอนสำคัญในกระบวนการ Patch Management
กระบวนการ patch management หรือที่มักเรียกว่า patch management system ครอบคลุมหลายขั้นตอนสำคัญดังนี้:
- Scanning: ตรวจจับคอมพิวเตอร์และอุปกรณ์ในเครือข่ายที่ต้องการอัปเดต
- Testing: ประเมินแพตช์ในสภาพแวดล้อมที่ควบคุมได้ เพื่อให้มั่นใจว่าจะไม่ส่งผลกระทบเชิงลบต่อระบบเดิม
- Deployment: ใช้งานแพตช์ด้วยตนเองหรืออัตโนมัติผ่านเครื่องมือ patch management ขั้นสูง
- Installation: ตรวจสอบให้แน่ใจว่าแพตช์ได้รับการติดตั้งอย่างถูกต้องในทุกอุปกรณ์ที่จำเป็น
- Audit และ Reporting: สร้างรายงานเพื่อตรวจสอบระดับ Compliance ที่สูง และระบุจุดที่ต้องปรับปรุง
เครื่องมือ Patch Management: สิ่งจำเป็นด้าน Cybersecurity
เมื่อการทำงานแบบ remote และ hybrid เพิ่มขึ้น การทำ Security patch management อย่างมีประสิทธิภาพจึงสำคัญมากขึ้นเรื่อยๆ โซลูชัน patch management สมัยใหม่ผสาน Automation, artificial intelligence และ machine learning เพื่อคาดการณ์ช่องโหว่และทำให้กระบวนการ deploy แพตช์มีประสิทธิภาพมากขึ้น ซึ่งช่วยลดช่วงเวลาความเสี่ยงและเสริม security posture ขององค์กรโดยรวม
การใช้กลยุทธ์ patch management แบบอิงความเสี่ยงช่วยให้องค์กรจัดลำดับความสำคัญของการอัปเดตที่สำคัญได้ ทำให้สามารถจัดการช่องโหว่ความเสี่ยงสูงได้อย่างรวดเร็ว การผสาน patch management เข้ากับวงจร DevSecOps และการใช้เครื่องมือ patch management บน Cloud ก็เป็นแนวโน้มที่กำลังเพิ่มขึ้น ทำให้จัดการแพตช์ในสภาพแวดล้อมที่หลากหลายและกระจายตัวได้ง่ายขึ้น
โซลูชัน patch management ที่มีประสิทธิภาพเป็นสิ่งจำเป็นต่อการรักษาความปลอดภัย Compliance และความต่อเนื่องในการดำเนินงานของโครงสร้างพื้นฐาน IT ขององค์กร ด้วยการใช้เครื่องมือ patch management ขั้นสูงและข้อปฏิบัติที่ดีที่สุด องค์กรสามารถลดความเสี่ยงจากภัยคุกคามไซเบอร์ได้อย่างมาก และปกป้อง Endpoint ได้อย่างต่อเนื่อง
ทำไม Patch Management จึงสำคัญ
เมื่อพูดถึงความสำคัญของ patch management system เราจะเห็นว่า software patch ไม่ได้แค่เพิ่มฟังก์ชันใหม่ แต่ยังช่วยแก้ bugs/ช่องโหว่เดิมในซอฟต์แวร์ด้วย ดังนั้น กลยุทธ์ patch management ที่เหมาะสมจะช่วยป้องกันไม่ให้ผู้โจมตีใช้ประโยชน์จากระบบ ด้วยการทำให้ระบบอัปเดตด้วยแพตช์ล่าสุดอยู่เสมอ
จะเลือก patch management software ที่ดีที่สุดสำหรับองค์กรได้อย่างไร? หากคุณกำลังมองหาวิธีเพิ่มความปลอดภัยให้เครือข่ายขององค์กร คำถามนี้คงอยู่ในใจแน่นอน แม้ patch management จะเป็นหัวใจสำคัญในการปรับปรุง security posture ของเครือข่าย แต่การเลือก patch management software ที่เหมาะกับความต้องการขององค์กรก็สำคัญไม่แพ้กัน
เพื่อให้เข้าใจมากขึ้น เราจะพาคุณเจาะลึกกระบวนการ patch management เพื่อช่วยให้คุณเลือกเครื่องมือ patch management ที่เหมาะสมที่สุดจากตัวเลือกมากมายในปัจจุบัน และทำให้ประสบการณ์ software patch management ของคุณมีประสิทธิภาพมากขึ้น
ประเภทของ Software Patching
เมื่อเข้าใจพื้นฐานของ patch management แล้ว มาดูรายละเอียดเพิ่มเติมกัน แพตช์มีหลายประเภท แต่ละประเภทออกแบบมาเพื่อรองรับความต้องการและแก้ปัญหาเฉพาะด้าน บางประเภทใช้แก้ bugs เพื่อเพิ่มความปลอดภัย ขณะที่บางประเภทใช้เพิ่มฟีเจอร์ให้กับซอฟต์แวร์ โดยสามารถแบ่งแพตช์ออกได้เป็น 3 ประเภทหลักดังนี้:
- Security patches: Security patch management หรือกระบวนการ deploy security patches เพื่อแก้ไขช่องโหว่ด้านความปลอดภัยในซอฟต์แวร์ drivers และองค์ประกอบที่เกี่ยวข้องอื่นๆ ช่วยป้องกันไม่ให้ระบบถูกโจมตีผ่านช่องโหว่และผู้ไม่หวังดี
- Bug fix patches: Bugs ในซอฟต์แวร์มีได้ตั้งแต่ระดับเล็กน้อยไปจนถึงระดับร้ายแรง Bug fix patches ช่วยให้ซอฟต์แวร์อัปเดตเป็นเวอร์ชันล่าสุดที่ปราศจาก bugs
- Feature update patches: Feature update patches เพิ่มฟีเจอร์และฟังก์ชันใหม่ให้กับซอฟต์แวร์ นอกจากนี้ยังช่วยเพิ่มประสิทธิภาพ ทำให้ซอฟต์แวร์ทำงานได้เร็วและมีประสิทธิผลมากขึ้น
ความท้าทายใน Patch Management
Patch management เข้าใจได้ไม่ยากในเชิงแนวคิด แต่ในทางปฏิบัติกลับสร้างแรงเสียดทานในการทำงานแทบทุกขั้นตอน ต่อไปนี้คือความท้าทายที่ทีม IT พบได้บ่อยที่สุด
การรับมือกับปริมาณแพตช์ที่เพิ่มขึ้นต่อเนื่อง: ผู้ผลิตซอฟต์แวร์ออกแพตช์อย่างต่อเนื่อง Microsoft เพียงรายเดียวก็เผยแพร่อัปเดตทุกเดือนในรอบ Patch Tuesday และยังมีแพตช์สำคัญนอกตารางที่อาจออกมาได้ทุกเมื่อ สำหรับทีมที่ดูแล applications หลายร้อยรายการบน Endpoint หลายพันเครื่อง การติดตามทุกการออกรุ่นและประเมินความรุนแรงจึงเป็นภาระงานต่อเนื่อง
การจัดลำดับความสำคัญว่าอะไรต้องแพตช์ก่อน:แพตช์แต่ละตัวมีความเสี่ยงไม่เท่ากัน การตัดสินใจว่าควรแก้ไขช่องโหว่ใดทันที และตัวใดรอได้ โดยเฉพาะเมื่อมี backlog จำนวนมาก ต้องอาศัยแนวทางแบบอิงความเสี่ยง หากไม่มีเกณฑ์จัดลำดับที่ชัดเจนตามคะแนน CVSS ความสำคัญของ Asset และสถานะการถูกโจมตีจริง ทีมอาจแพตช์มากเกินไปหรือแพตช์น้อยเกินไป
การทดสอบโดยไม่ทำให้การ deploy ล่าช้า:ควรทดสอบแพตช์ก่อนนำไปใช้กับระบบ production แต่การทดสอบต้องใช้เวลา และยิ่งปล่อยให้ช่องโหว่สำคัญค้างอยู่นาน ช่วงเวลาความเสี่ยงก็ยิ่งเพิ่มขึ้น การหาสมดุลระหว่างการทดสอบที่รอบคอบกับการ deploy ที่รวดเร็วจึงเป็นความท้าทายสำคัญของ patch management ระดับองค์กร
การเข้าถึง Endpoint ที่กระจายตัวและทำงานระยะไกล:การแพตช์ Endpoint ที่เชื่อมต่อกับ LAN ขององค์กรทำได้ค่อนข้างง่าย แต่การแพตช์พนักงานที่ทำงานระยะไกล สำนักงานสาขาที่เชื่อมต่อผ่าน WAN และ Servers ที่โฮสต์บน Cloud ต้องใช้แนวทางที่ต่างออกไป หากไม่มีเครื่องมือที่ออกแบบมาสำหรับสภาพแวดล้อมแบบกระจายตัว Endpoint เหล่านี้มักถูกมองข้าม และผู้โจมตีก็มักเจอจุดเหล่านี้ก่อน
การรับมือกับแพตช์ที่ล้มเหลวหรือไม่เข้ากัน:บางแพตช์ทำให้ระบบไม่เสถียรหรือเกิดปัญหาความเข้ากันได้ของ application หลังการ deploy หากไม่สามารถ rollback แพตช์ได้อย่างรวดเร็วและเชื่อถือได้ใน Endpoint ที่ได้รับผลกระทบ แพตช์ที่มีปัญหาเพียงตัวเดียวอาจกลายเป็น Incident ที่ใหญ่กว่าช่องโหว่ที่มันตั้งใจจะแก้
ทำไม Patch Management จึงสำคัญ?
จำนวนช่องโหว่ของซอฟต์แวร์และการโจมตีแบบ ransomware เพิ่มขึ้นอย่างรวดเร็วทุกวัน สำหรับองค์กรที่มี Servers และคอมพิวเตอร์จำนวนมาก กระจายอยู่ทั้งใน LAN สำนักงานระยะไกล และพนักงาน WFH การทำ software patching เพื่อปกป้องระบบเหล่านี้อาจใช้เวลามากและมีความซับซ้อน ในทางกลับกัน การพยายามจัดการแพตช์เหล่านี้ด้วยตนเองแทนการใช้เครื่องมือ patch management ไม่เพียงยุ่งยาก แต่ยังเป็นความเสี่ยงสำคัญต่อธุรกิจด้วย
ต่อไปนี้คือเหตุผลหลักบางส่วนที่อธิบายว่าทำไม patch management จึงสำคัญ:
- ป้องกันการละเมิดความปลอดภัย: Software patch management หรือ software patching เป็นหนึ่งในงาน IT ที่สำคัญที่สุดของทุกองค์กร เพราะแพตช์ช่วยแก้ไขช่องโหว่ในซอฟต์แวร์และ applications ทำให้ลดความเสี่ยงจาก cyberattacks ได้ หากปล่อยซอฟต์แวร์และระบบปฏิบัติการไว้โดยไม่แพตช์ องค์กรอาจเผชิญกับการละเมิดความปลอดภัยร้ายแรง
- ทำให้เป็นไปตาม Compliance: เมื่อ cyberattacks เพิ่มขึ้น หน่วยงานกำกับดูแลจึงออกมาตรการเข้มงวดเพื่อให้องค์กรปฏิบัติตามข้อกำหนด ส่วนสำคัญของกลยุทธ์ patch management ที่ดีคือการทำให้มั่นใจว่า Endpoint ทั้งหมดในองค์กรเป็นไปตามมาตรฐาน Compliance
- การอัปเดตฟีเจอร์: นอกจากการแก้ไขด้านความปลอดภัยและ bugs แล้ว แพตช์ยังเพิ่มฟีเจอร์และฟังก์ชันใหม่ด้วย ซึ่งช่วยเพิ่มความสะดวกในการใช้งานและยกระดับประสบการณ์ของผู้ใช้ปลายทาง
- ป้องกัน Downtime: การโจมตีแบบ ransomware และภัยคุกคามไซเบอร์อื่นๆ ไม่เพียงทำให้ข้อมูลรั่วไหล แต่ยังอาจทำให้ระบบหยุดทำงาน ซึ่งส่งผลต่อประสิทธิภาพและรายได้ขององค์กร patch management ที่เป็นระบบช่วยให้ Endpoint อัปเดตและปลอดภัย จึงช่วยลด Downtime จากการละเมิดความปลอดภัยได้
จะนำ Patch Management ไปใช้ในองค์กรได้อย่างไร?
เมื่อเข้าใจความสำคัญของ patch management สำหรับองค์กรแล้ว มาดูกันว่าจะนำ patch management ไปใช้กับระบบต่างๆ ในเครือข่ายของคุณได้อย่างไร
- มีความชัดเจนจากศูนย์กลางสำหรับทุกระบบ
- กำหนดเวลา deploy โดยไม่กระทบต่อประสิทธิภาพการทำงานของพนักงาน
- พัฒนากลยุทธ์เพื่อแพตช์ทุกระบบทั่วทั้งเครือข่าย
- ทดสอบและ rollback แพตช์
ขั้นตอนแรกของการสร้าง Workflow patch management ที่ราบรื่น คือการมีความชัดเจนจากศูนย์กลางสำหรับทุกระบบในเครือข่าย สิ่งนี้ช่วยให้ผู้ดูแลระบบเข้าใจสถานะการ patching ของแต่ละระบบ และจัดลำดับความสำคัญของแพตช์ที่ขาดหายหรือแพตช์ที่มีความรุนแรงสูงกว่าได้
การกำหนดเวลาและ deploy แพตช์โดยไม่กระทบต่อประสิทธิภาพของพนักงานเป็นหนึ่งในปัจจัยสำคัญที่สุดในการทำ patch management วิธีที่สะดวกที่สุดวิธีหนึ่งคือ deploy แพตช์ตามช่วงเวลาที่ผู้ใช้พร้อม และอ้างอิงสถิติ uptime ของระบบ
นอกจากนี้ ผู้ดูแลระบบยังใช้เครื่องมือ patch management เพื่อสร้าง deployment policies และ deploy patches ไปยังระบบได้โดยอัตโนมัติ พร้อมตั้งค่าเงื่อนไขก่อนหรือหลังการติดตั้ง เช่น การรีบูตระบบ เป็นต้น
สำหรับองค์กรที่มีพนักงานกระจายอยู่ทั่วโลก ผู้ดูแลระบบจำเป็นต้องพัฒนากลยุทธ์การ deploy เพื่อแพตช์ทุกระบบทั้งใน LAN สำนักงานระยะไกล (WAN) และพนักงานที่ทำงานจากบ้าน
การทดสอบแพตช์ควรทำก่อนการ deploy เสมอ เมื่อทดสอบความถูกต้องในการทำงานแล้ว จึงค่อย deploy ไปยังระบบได้อย่างปลอดภัย
ในทางกลับกัน หากแพตช์แสดงอาการผิดปกติหรือกระทบประสิทธิภาพของระบบหลังการ deploy ผู้ดูแลระบบก็ควรสามารถ rollback (ถอนการติดตั้ง) แพตช์เหล่านี้ได้ในทุกระบบที่มีการ deploy ไปแล้ว
กระบวนการของ Patch Management
การเข้าใจว่า patching คืออะไรเป็นเรื่องสำคัญ แต่การ deploy แพตช์อย่างมีกลยุทธ์สำคัญยิ่งกว่า การติดตั้งแพตช์ทันทีที่พร้อมใช้งานอาจสร้างผลกระทบต่อ Endpoint ได้อย่างมาก แนวทางที่แนะนำคือการสร้างสมดุลระหว่างระยะเวลาในการแพตช์กับการจัดลำดับความสำคัญของแพตช์
ต่อไปนี้คือ 5 ขั้นตอนสำหรับกระบวนการ patch management ที่มีประสิทธิภาพ:
- เลือกโซลูชัน patch management แบบรวมศูนย์
- ทดสอบแพตช์ก่อน deploy ในสภาพแวดล้อม pilot
- การจัดลำดับความสำคัญและ deploy อย่างเป็นระบบ
- ทำ patching แบบอัตโนมัติ
- ติดตามผลและสร้างรายงาน
การอัปเดตแพตช์ด้วยตนเองและติดตามรายงานเป็นงานที่ทำไม่ได้จริงเมื่อขยายในระดับใหญ่ เมื่อองค์กรเติบโต การใช้แพตช์แบบแมนนวลจะยิ่งยากและไม่เหมาะสม จนเกิดช่องว่างสำคัญ ควรเลือกโซลูชัน patch management ที่มี console กลาง พร้อมความสามารถด้าน patch deployment, reporting และ customization
ในอดีตมีบางแพตช์ที่ทำให้ระบบไม่เสถียรและเกิดการ crash จึงแนะนำอย่างยิ่งให้ทดสอบแพตช์กับกลุ่ม Endpoint แบบ pilot ก่อน deploy ไปยังเครื่อง production โดยกลุ่ม pilot ควรมีระบบปฏิบัติการและเวอร์ชันแบบเดียวกับที่ใช้งานอยู่ในเครือข่าย
การจัดเรียงแพตช์และ Endpoint ตามลำดับความสำคัญเป็นอีกขั้นตอนสำคัญ ควร deploy แพตช์ไปยัง Endpoint เป็นกลุ่ม ไม่ใช่ทั้งหมดพร้อมกัน และควรอิงตามระดับความรุนแรง โดยให้แพตช์สำคัญเป็นลำดับแรก
การ patch Endpoint ทั้งหมดในองค์กรด้วยตนเองเป็นงานซ้ำๆ ที่ใช้ทั้งเวลาและแรงงาน ทำให้ประสิทธิภาพลดลง อีกทั้งยังเพิ่มเวลารวมในการแพตช์ทุก Endpoint ให้ครบ จึงเปิดช่องให้ผู้โจมตีมีโอกาสมากขึ้น การทำกระบวนการ patch management ทั้งหมดให้เป็นอัตโนมัติช่วยให้ตอบสนองได้เร็วขึ้น ปลอดภัยขึ้น และเพิ่มประสิทธิภาพการทำงาน
การติดตามความคืบหน้าและความล้มเหลวของการ deploy แพตช์ในเครือข่ายเป็นเรื่องสำคัญ การสร้างและเก็บรักษารายงานช่วยประเมิน Patch Compliance ทั่วทั้งเครือข่ายได้
ข้อปฏิบัติที่ดีที่สุดของ Patch Management
การ patch Endpoint อย่างสม่ำเสมอช่วยลดความเสี่ยงจาก cyberattacks ได้อย่างมาก ต่อไปนี้คือข้อปฏิบัติด้าน patch management บางส่วนที่เราแนะนำให้คุณนำไปใช้:
- ทำ patch management แบบอัตโนมัติ โดยเฉพาะการอัปเดตด้านความปลอดภัย
- ใช้แนวทางอัปเดตแพตช์สำคัญก่อน
- กำหนด auto-deployment สัปดาห์ละสองครั้ง
- เปิดให้ผู้ใช้มีส่วนตัดสินใจเพื่อหลีกเลี่ยงประสิทธิภาพที่ลดลง
งานวิจัยของ Ponemon Institute เรื่อง Costs and Consequences of Gaps in Vulnerability Response ระบุว่า โดยเฉลี่ยแล้วต้องใช้เวลา 16 วันในการแพตช์ช่องโหว่สำคัญหลังจากตรวจพบ
บอกลาการดาวน์โหลดและติดตั้งด้วยตนเองที่ยุ่งยากได้เลยด้วย automated patch deployment ตั้งแต่การสแกนหาแพตช์ที่ขาดหายไปจนถึงการติดตั้งลงบน Endpoint ที่เกี่ยวข้อง การ deploy แบบอัตโนมัติไม่เพียงสะดวก แต่ยังแม่นยำและรวดเร็วด้วย
มีผู้ตอบแบบสำรวจถึง 72% ในงานวิจัย Ponemon เดียวกันที่รายงานว่ามีปัญหาในการจัดลำดับความสำคัญของแพตช์
ด้วยแนวทางอัปเดตแพตช์สำคัญก่อน ผู้ดูแลระบบสามารถคัดแยกและดำเนินการกับแพตช์ที่ต้องติดตั้งทันทีได้ ช่วยลดเวลาตอบสนองต่อภัยคุกคามและทำให้ patch management มีประสิทธิภาพมากขึ้น
เมื่อกำหนด auto-deployment ของแพตช์ไว้ล่วงหน้า Endpoint ของคุณจะได้รับอัปเดตแพตช์เป็นประจำทันทีที่มีการเผยแพร่ ผู้เชี่ยวชาญของเราแนะนำให้ตั้งเวลา deploy สัปดาห์ละสองครั้ง เพื่อให้มีเวลาทดสอบและอนุมัติแพตช์อย่างเหมาะสม
แม้การ patch Endpoint ให้เร็วที่สุดจะเป็นเรื่องสำคัญ แต่ผู้ดูแลระบบก็ต้องดูแลให้ผู้ใช้ทำงานต่อได้อย่างต่อเนื่องเช่นกัน เมื่อมี deployment policies ที่ยืดหยุ่น ผู้ใช้สามารถเลือกเลื่อนการอัปเดตได้ หากการอัปเดตนั้นขัดกับงานสำคัญทางธุรกิจ
ความสำคัญของ Patch Management Software ในองค์กร
ปัจจุบันมีเครื่องมือ patch management มากมายในตลาด จึงสำคัญที่คุณต้องระบุให้ได้ว่า patch management software ใดเหมาะกับความต้องการขององค์กรที่สุด ก่อนดูวิธีเลือก มาทำความเข้าใจความสำคัญของ patch management software กันก่อน:
- ทำให้กระบวนการ patch management ง่ายขึ้น: โซลูชัน patch management ที่เหมาะสมจะช่วยให้กระบวนการทั้งหมดง่ายขึ้น ตั้งแต่การระบุแพตช์ที่ขาดหาย การทดสอบ การ deploy ไปยัง Endpoint ที่ต้องการ และการสร้างรายงาน ซึ่งช่วยลดความจำเป็นในการดำเนินการด้วยตนเอง
- ลดความเสี่ยงจากช่องโหว่และช่วยให้ระบบเป็นไปตาม Compliance: ในแต่ละปีมีการตรวจพบช่องโหว่หลายหมื่นรายการ จึงต้องติดตามและแก้ไขก่อนที่ผู้โจมตีจะใช้ประโยชน์ได้ เมื่อมี patch management software ระบบจะสามารถตรวจพบและแก้ไข applications ที่มีช่องโหว่ได้อย่างรวดเร็ว ช่วยเสริมความปลอดภัยของ Endpoint และรักษา Compliance ไปพร้อมกัน
- ช่วยรักษาประสิทธิภาพการทำงานและความปลอดภัยของเครือข่าย: การทำให้เครือข่ายขององค์กรขนาดใหญ่ปลอดภัยและเป็นไปตาม Compliance เป็นงานที่ท้าทาย เนื่องจากพนักงานกระจายอยู่หลายพื้นที่และมีความต้องการในการทำงานต่างกัน การกำหนด patching policy ร่วมกันจึงเป็นเรื่องยุ่งยาก
ด้วยเครื่องมือ patch management สมัยใหม่ เช่น Patch Manager Plus ผู้ดูแลระบบสามารถสร้างตาราง patching ที่ช่วยให้เครือข่ายปลอดภัย โดยไม่กระทบต่อประสิทธิภาพของผู้ใช้ปลายทาง - สร้างรายงานเชิงลึกสำหรับ Audit และ Compliance: การ deploy แพตช์สำคัญก็จริง แต่ผู้ดูแลระบบต้องติดตามทั้งการ deploy และระบบที่ยังไม่ได้แพตช์ด้วย โซลูชัน patch management สามารถสร้าง report แบบ Real-time ทำให้ติดตามทุกขั้นตอนของงาน patch deployment รวมถึงรายละเอียดสำคัญอื่นๆ ของเครือข่ายได้ง่ายขึ้น ซึ่งจำเป็นต่อ Compliance และ Audit
จะเลือก Patch Management Software ที่เหมาะสมได้อย่างไร?
คำตอบขึ้นอยู่กับฟีเจอร์ที่คุณต้องการ แต่ละธุรกิจมีความต้องการของตัวเอง อย่างไรก็ตาม มีคุณสมบัติบางอย่างที่เป็นความต้องการร่วมกันของหลายองค์กรเมื่อประเมิน patch management software
เครื่องมือ patch management ควร:
- ติดตั้งแพตช์ได้ครอบคลุมทุกระบบปฏิบัติการหลัก รวมถึง Windows, macOS และ Linux
- รองรับ software patching สำหรับ Endpoint ที่หลากหลาย เช่น แล็ปท็อป เดสก์ท็อป Servers และอุปกรณ์ระยะไกล
- รองรับการ patching สำหรับ third-party applications
- มีฟีเจอร์ automated patch management แบบครบวงจร เพื่อช่วยประหยัดเวลาและค่าใช้จ่ายให้ผู้ใช้
- มีรายงานแบบ dynamic พร้อมรายละเอียดสถานะของแพตช์
- มีอินเทอร์เฟซแบบเว็บที่ใช้งานง่าย โต้ตอบได้ ราคาเหมาะสม และมีเอกสารสนับสนุน
- Remote Patch Management: เพื่อจัดการการ patching สำหรับการทำงานจากระยะไกล
Patch Manager Plus มีความสามารถดังนี้:
- Windows patch management: ทำ Windows patching แบบอัตโนมัติ ลดความเสี่ยงด้านความปลอดภัย และแก้ไขช่องโหว่ได้ภายในไม่กี่นาที
- macOS patch management: deploy และจัดการแพตช์ให้กับ macOS Endpoint ทั้งหมดจาก console เดียว
- Linux patch management: รองรับการ deploy แพตช์แบบ on-demand และแบบตั้งเวลา สำหรับการแก้ไขด้านความปลอดภัยของ Linux
หากคุณกำลังมองหาโซลูชัน patch management ที่คุ้มค่าและครอบคลุมทุกข้อด้านบน Patch Manager Plus มีฟีเจอร์ทั้งหมดนี้จากศูนย์กลางเดียว เครื่องมือ patch management นี้รองรับ Windows, macOS และ Linux และมี Free edition สำหรับอุปกรณ์สูงสุด 25 เครื่อง นอกจากนี้ยังรองรับ Server patch management เพื่อช่วยให้ข้อมูลปลอดภัยและอัปเดตอยู่เสมอ
Server patch management ครอบคลุมการทดสอบและ patching ทั้ง Server แบบ physical และ virtual โดยมี Downtime น้อยมากหรือแทบไม่มีเลย patch management software แบบฟรีนี้ให้เข้าถึงฟีเจอร์สำคัญทั้งหมดที่จำเป็นต่อการแพตช์ระบบของคุณ และช่วยปกป้องโครงสร้างพื้นฐานทั้งหมดได้
ซอฟต์แวร์ patching ระดับเรือธงของ ManageEngine - Patch Manager Plus พร้อมให้ใช้งานทั้งแบบ on-premises และเป็น cloud patching solution เมื่อรูปแบบการทำงานระยะไกลเปลี่ยนวิธีการทำงานของ IT คุณก็สามารถทำ patching ได้ทุกที่ด้วย Patch Manager Plus Cloud
Security Patch Management
Security patch management คือกระบวนการตรวจจับ ทดสอบ และ deploy security patches หรืออัปเดตให้กับระบบ เพื่อแก้ไขช่องโหว่และปัญหาด้านความปลอดภัย Security patches ช่วยให้สามารถลดความเสี่ยงจากช่องโหว่ที่ทราบอยู่แล้วในระบบและเครือข่ายได้อย่างทันท่วงที
แม้ patch management จะหมายถึงการ deploy แพตช์ในทุก Endpoint แต่โดยทั่วไปจะครอบคลุมทั้ง security patches และแพตช์ที่ไม่เกี่ยวกับความปลอดภัย การอัปเดตด้านความปลอดภัยควรเป็นสิ่งที่ให้ความสำคัญสูงสุด และควร deploy ทันทีหลังจากทดสอบแล้ว เมื่อมีการเผยแพร่อัปเดต ส่วนการอัปเดตที่ไม่เกี่ยวกับความปลอดภัยหรือการเพิ่มฟีเจอร์สามารถตามมาในรอบการ deploy ถัดไป หลังจากติดตั้ง security patches แล้ว
Server Patch Management
Server patch management คือกระบวนการตรวจจับ ทดสอบ และ deploy แพตช์ที่ขาดหาย เพื่อป้องกันไม่ให้ Servers ถูกโจมตีผ่านช่องโหว่และภัยคุกคามจากภายนอก แพตช์เหล่านี้ยังช่วยเพิ่มประสิทธิภาพและความเสถียรของ Servers ด้วยการลบ bugs และ glitches ที่มีอยู่ พร้อมเพิ่มฟังก์ชันใหม่ สำหรับองค์กร Server patch management เป็นงานสำคัญมาก เพราะช่วงเวลา Server maintenance window มักสั้น เพื่อหลีกเลี่ยงผลกระทบต่อประสิทธิภาพการทำงาน
ด้วยโซลูชัน patching แบบอัตโนมัติ คุณสามารถทำ Workflow ทั้งหมดให้เป็นอัตโนมัติ และมั่นใจได้ว่าแพตช์ผ่านการทดสอบและอนุมัติก่อน deploy เพื่อป้องกันความผิดปกติ ดูรายละเอียดเพิ่มเติมเกี่ยวกับ Server patching ได้ที่นี่
โซลูชัน Patch Management ของ ManageEngine สำหรับ Deploy Software Patches
ManageEngine Patch Manager Plus คือ patch management software ที่ทำ Workflow การ patching ทั้งหมดเป็นอัตโนมัติ ครอบคลุม Windows, macOS, Linux และ third-party applications กว่า 1100 รายการจาก console เดียว โดยมีกระบวนการ patch management 6 ขั้นตอน ได้แก่ synchronizing, scanning, downloading, testing, deploying approved patches ไปยังคอมพิวเตอร์ที่เกี่ยวข้อง และ generating reports
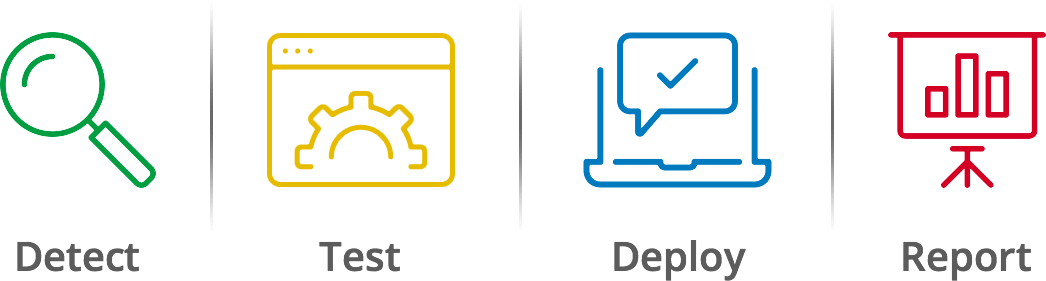
- Synchronization: ข้อมูลทั้งหมดเกี่ยวกับแพตช์จะถูกรวบรวมจาก vendor sites และป้อนเข้าสู่ฐานข้อมูลแพตช์ จากนั้นจึงซิงค์กับ Patch Manager Plus Server
- Detect: Patch Manager Plus สแกนคอมพิวเตอร์ในเครือข่ายโดยอัตโนมัติ เพื่อระบุแพตช์ที่ขาดหาย
- Download: แพตช์ที่ขาดหายทั้งหมดจะถูกดาวน์โหลดจาก vendor sites ซึ่งรวมถึง security updates, non-security updates, service packs, rollups, optional updates และ feature packs
- Test และ approve: แพตช์ที่ดาวน์โหลดมาจะถูกทดสอบบนเครื่องที่ไม่ใช่ production ก่อน (test groups) การ deploy แพตช์ที่ยังไม่ทดสอบในสภาพแวดล้อม production มีความเสี่ยง เพราะบางแพตช์และอัปเดตอาจทำให้เกิดปัญหาความเข้ากันได้จนต้องถอนการติดตั้งหลังการ deploy แพตช์จะได้รับการอนุมัติก็ต่อเมื่อไม่พบปัญหาหลังการทดสอบ
- Deployment: deployment policies ที่ยืดหยุ่นช่วยให้คุณเลือก deployment window และสร้าง patching policies ได้ โดย policies เหล่านี้เปิดให้เข้าถึงการตั้งค่า deployment หลายรูปแบบ เพื่อควบคุมเวลาและวิธีการ deploy แพตช์
- Report: หลังการ deploy สำเร็จ ระบบจะสร้าง reports โดยอัตโนมัติและส่งไปยัง Server customized reports ช่วยให้คุณกรองข้อมูลได้ง่าย และแชร์ผลลัพธ์ในรูปแบบ PDF, CSV หรือ XLSX ได้
คำถามที่พบบ่อย
1) Patch Management ทำอะไร?
Patch management คือกระบวนการระบุ ทดสอบ deploy และติดตั้ง software patches (หรืออัปเดต) ลงบนคอมพิวเตอร์ เพื่อป้องกันไม่ให้ผู้โจมตีใช้ประโยชน์จากระบบได้
2) Patch Management มี 3 ประเภทอะไรบ้าง?
Software patches โดยทั่วไปมี 3 ประเภท ได้แก่ Security patches, Bug fix patches และ Feature update patches
3) ทำไม Patch Management จึงสำคัญ?
กระบวนการ patch management ที่เหมาะสมช่วยลด bugs/ช่องโหว่ในซอฟต์แวร์ ด้วยการอัปเดตเป็นแพตช์หรือเวอร์ชันล่าสุดที่พร้อมใช้งาน จึงช่วยป้องกันไม่ให้ผู้โจมตีใช้ช่องโหว่ของซอฟต์แวร์โจมตีระบบได้
4) Patch Software คืออะไร?
software patch คือชุดโค้ดที่ออกแบบมาเพื่อแก้ bugs/ช่องโหว่เดิมในซอฟต์แวร์ เพิ่มฟีเจอร์ใหม่ หรือยกระดับความปลอดภัย
5) Patches ในซอฟต์แวร์มีประเภทใดบ้าง?
Software patches โดยทั่วไปมี 3 ประเภท ได้แก่ Security patches, Bug fix patches และ Feature update patches
6) Software Patch เหมือนกับ Update หรือไม่?
ความแตกต่างระหว่าง software patch กับ update คือ software patch จะเน้นแก้ช่องโหว่ในซอฟต์แวร์โดยเฉพาะ ส่วน update อาจรวมถึงฟีเจอร์ใหม่ การปรับปรุง และการแก้ bugs ด้วย
7) Patch Management ใช้เพื่ออะไร?
Patch management ใช้เพื่อระบุ ทดสอบ deploy และติดตั้ง software patches (หรืออัปเดต) ลงบนคอมพิวเตอร์ เพื่อป้องกันไม่ให้ผู้โจมตีใช้ประโยชน์จากระบบได้
8) Patch Management Process หมายถึงอะไร?
software patch management process ครอบคลุมการสแกนคอมพิวเตอร์ในเครือข่ายเพื่อหาแพตช์ที่ขาดหาย การทดสอบในกลุ่มเครื่องทดสอบ และการ deploy ด้วยตนเองหรืออัตโนมัติผ่าน patch management software
9) Patch Management Tool คืออะไร?
patch management tool คือซอฟต์แวร์ที่ช่วยระบุ ทดสอบ deploy และติดตั้ง software patches (หรืออัปเดต) ลงบนคอมพิวเตอร์ ทั้งแบบด้วยตนเองและแบบอัตโนมัติ นอกจากนี้ยังช่วยสร้าง reports เพื่อ Audit และตรวจสอบ Patch Compliance ในเครือข่าย
10) ขั้นตอนของ Patching มีอะไรบ้าง?
ขั้นตอนของ patching มีดังนี้:
- ระบุแพตช์ที่ขาดหายด้วยการสแกนคอมพิวเตอร์ในเครือข่าย
- ทดสอบแพตช์ในกลุ่มคอมพิวเตอร์แบบ pilot
- deploy แพตช์ที่ผ่านการทดสอบไปยังเครื่อง production หลังจากได้รับการอนุมัติแล้ว
- ติดตั้งแพตช์บนเครื่อง และรีบูตระบบหากจำเป็น
- สร้าง reports เกี่ยวกับกระบวนการ patch management สำหรับ Audit และ Patch Compliance
11) ตัวอย่าง Patch Management คืออะไร?
Microsoft ออก security patches สำหรับระบบปฏิบัติการของตนเอง เช่น Windows 10 และผลิตภัณฑ์อื่นๆ เช่น Office ในวันอังคารที่สองของทุกเดือน ซึ่งเรียกว่า Patch Tuesday นี่คือตัวอย่างของ patch management
12) Patching Process คืออะไร?
patch management process หมายถึงการสแกน Endpoint ในเครือข่ายเพื่อหาแพตช์ที่ขาดหาย การทดสอบในกลุ่มเครื่องทดสอบ และการ deploy ไปยัง Endpoint ทั้งแบบด้วยตนเองหรืออัตโนมัติ ผ่าน patch management software
13) Patching ในซอฟต์แวร์คืออะไร?
Patching ในซอฟต์แวร์หมายถึงกระบวนการ deploy patches (software codes) เพื่อแก้ปัญหาการทำงาน เพิ่มฟีเจอร์ใหม่ หรือป้องกันไม่ให้ผู้โจมตีใช้ช่องโหว่ในซอฟต์แวร์ได้
14) Patching an OS หมายถึงอะไร?
Patching an Operating System (OS) หมายถึงกระบวนการติดตั้งแพตช์ล่าสุด เพื่อเพิ่มฟีเจอร์ใหม่ ปรับปรุงการทำงาน หรือแก้ไขช่องโหว่ในระบบ
15) Patching คืออะไร และมีประเภทใดบ้าง?
Patching หรือ patch management คือกระบวนการระบุ ทดสอบ deploy และติดตั้ง software patches (หรืออัปเดต) ลงบนคอมพิวเตอร์
16) Patching ใน Server คืออะไร?
Server patching หรือ Server patch management หมายถึงกระบวนการติดตั้งแพตช์ล่าสุดหรือ software updates ใน Servers เพื่อแก้ไขช่องโหว่หรือ bugs และเพิ่มฟังก์ชันใหม่