
Zero Trust là gì?
Zero Trust là mô hình bảo mật hoạt động dựa trên nguyên tắc “không bao giờ tin tưởng, luôn luôn xác minh (never trust, always verify)".
Theo cách tiếp cận này, tất cả người dùng (users) và thiết bị (devices) chỉ được đánh giá là đáng tin cậy sau khi được xác minh định danh.
Ngay cả khi người dùng hoặc thiết bị đã từng truy cập vào tài nguyên doanh nghiệp (enterprise assets) hoặc đang kết nối với hệ thống mạng doanh nghiệp (enterprise network), vẫn phải trải qua quy trình xác minh (verification) và xác thực (authentication) phù hợp trước khi được cấp quyền truy cập.
Tìm hiểu thêmTại sao cần áp dụng
mô hình bảo mật Zero Trust?
Bảo mật Zero Trust bổ trợ và nâng cao hiệu quả của mô hình bảo mật dựa trên vành đai (perimeter-based security) truyền thống.
Zero Trust giúp bảo vệ tổ chức trước những mối đe dọa mà các phương pháp bảo mật truyền thống khó có thể ngăn chặn, chẳng hạn như các cuộc tấn công dựa trên thông tin xác thực (credential-based attacks) và mối đe dọa từ nội bộ (malicious insiders).
Đồng thời, Bảo mật Zero Trust giúp
tổ chức và nhân viên của bạn:
Làm việc từ mọi nơi
Cho phép nhân viên của bạn làm việc từ bất kỳ đâu, vào bất kỳ lúc nào mà không làm giảm đi bảo mật của tổ chức.
Giảm thiểu rủi ro
Giảm thiểu rủi ro bởi mối đe dọa nội bộ, di chuyển ngang (lateral movement) và tấn công dựa trên thông tin xác thực.
Phòng chống vụ rò rỉ dữ liệu
Tăng cường bảo mật để giảm thiểu nguy cơ và tổn thất tiềm ẩn do rò rỉ dữ liệu.
Giữ vững tuân thủ
Đảm bảo tuân thủ các quy định và yêu cầu cụ thể của chính phủ và lĩnh vực.
Làm thế nào để triển khai
bảo mật Zero Trust trong tổ chức?
Để triển khai bảo mật Zero Trust, tổ chức cần tuân thủ nguyên tắc “không bao giờ tin tưởng, luôn luôn xác minh”
đối với tất cả người dùng, thiết bị hoặc ứng dụng truy cập vào tài nguyên doanh nghiệp.
Để thực hiện hiệu quả, bạn cần có các giải pháp bao phủ toàn bộ vòng đời bảo mật cho cả năm yếu tố cốt lõi của Zero Trust
- định danh (identity), dữ liệu (data), thiết bị (device), ứng dụng (applications) và mạng (network).
Có thể hiểu,
vòng đời bảo mật
gồm bốn giai đoạn:
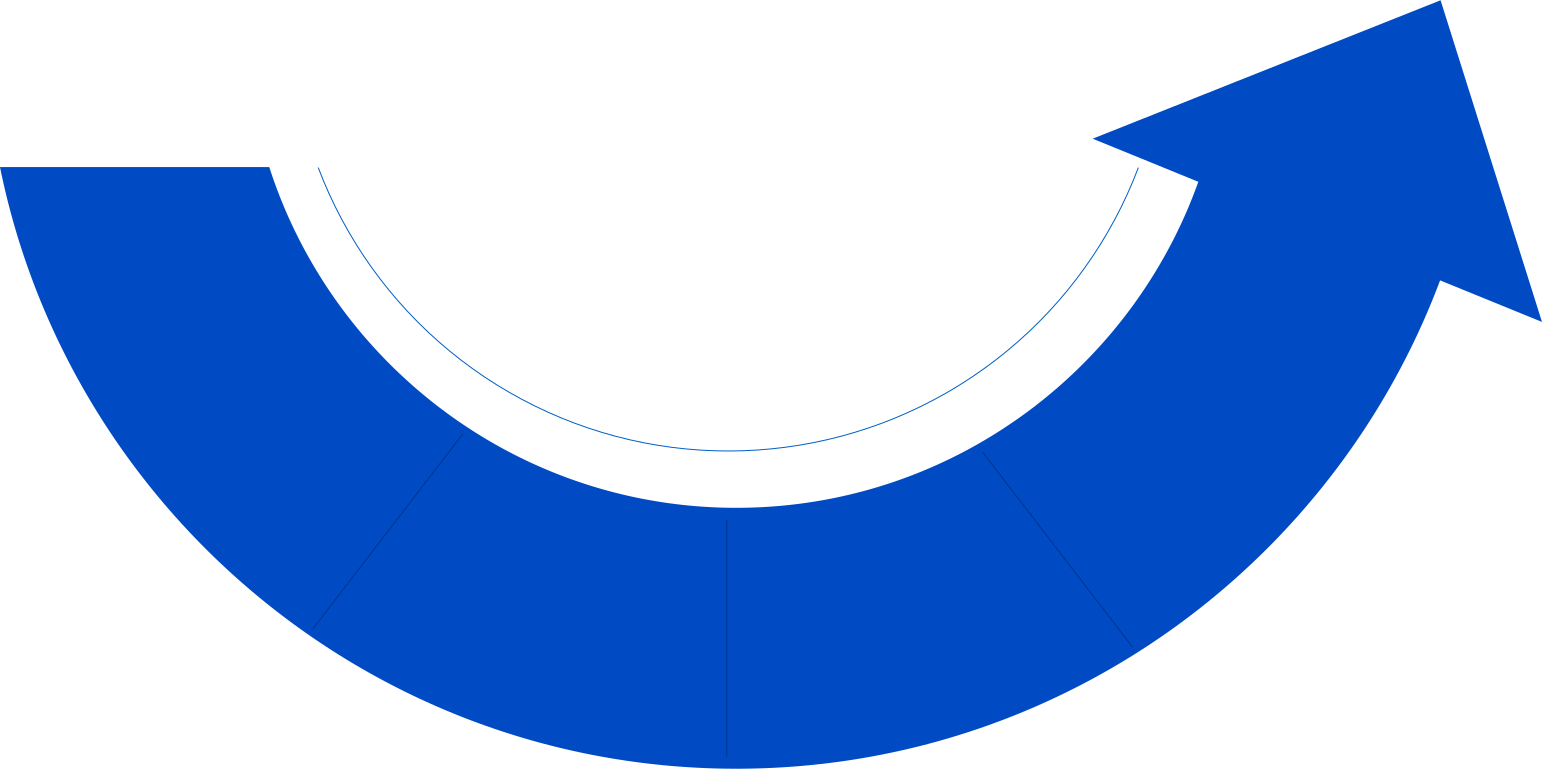
- 1. Giám sát:
Quan sát
những gì đang xảy ra
trên toàn hệ thống - 2. Phát hiện:
Phát hiện sự thay đổi,
sự cố và mối đe dọa - 3. Ứng phó:
Hành động để giải quyết
sự cố hoặc mối đe dọa - 4. Khắc phục:
Củng cố mạng lưới
để ngăn chặn hoặc
giảm thiểu tác động
của mối đe dọa
Kết hợp bốn giai đoạn này với năm yếu tố cốt lõi của Zero Trust (định danh, thiết bị, dữ liệu, ứng dụng và workload, cùng hệ thống mạng) sẽ tạo nên cách tiếp cận của ManageEngine trong việc triển khai bảo mật Zero Trust
Hiển thị toàn diện
tất cả định danh, thiết bị,
dữ liệu, ứng dụng
truy cập vào hệ thống mạng,
cũng như toàn bộ hoạt động liên quanGiám sát và phân tích
tất cả thực thể và hoạt động trong
hệ thống mạng để đánh dấu
hoạt động/mối đe dọa khả nghi.Ứng phó phù hợp
với mối đe dọa và rủi ro bằng cách
yêu cầu thêm bước cấp quyền và xác thực,
hạn chế đặc quyền của người dùng,
cách ly thiết bị, chấm dứt phiên truy cập
và các biện pháp cần thiết khác.Khắc phục các vấn đề bảo mật
bằng cách chủ động thực hiện
các biện pháp phòng ngừa và tăng cường bảo mật,
chẳng hạn như đặt lại thông tin xác thực (credentials)
và vá các lỗ hổng bảo mật.
Ngoài năm yếu tố cốt lỗi của Zero Trust, bạn cũng cần triển khai phân tích bảo mật và các công cụ tự động hóa bảo mật
để đảm bảo độ bao phủ bảo mật toàn diện.
Các giải pháp này giúp nâng cao năng lực của đội ngũ bảo mật, đặc biệt trong việc phát hiện và ứng phó với các mối đe dọa.
ManageEngine hỗ trợ bạn
triển khai Zero Trust như thế nào?
Zero Trust có thể được triển khai theo nhiều cách khác nhau. Các thành phần cốt lõi vẫn không thay đổi, điểm khác biệt chủ yếu nằm ở cách tổ chức bắt đầu hành trình Zero Trust (Zero Trust journey).
Tại ManageEngine, chúng tôi khuyến nghị áp dụng cách tiếp cận lấy định danh làm trọng tâm (identity-centric approach). Theo báo cáo A Practical Guide To A Zero Trust Implementation của Forrester, các doanh nghiệp tập trung vào bảo mật định danh (identity security) và bảo mật thiết bị (device security) có thể giảm thiểu rủi ro bảo mật nhanh hơn.
Dù lựa chọn cách tiếp cận nào, các giải pháp quản lý CNTT của ManageEngine đều có thể cung cấp nền tảng công nghệ cần thiết để xây dựng mô hình bảo mật Zero Trust, đồng thời giúp khắc phục những khoảng trống bảo mật trong mô hình hiện tại của tổ chức.
Giải pháp của chúng tôi

Bạn muốn tìm hiểu thêm
lợi ích thực tiễn của Zero Trust?
Tham khảo 3 use case phổ biến của Zero Trust. 
Tìm hiểu thêm về bảo mật Zero Trust
Hãy điền thông tin để tải hướng dẫn. Ngoài ra,
bạn có thể tham khảo thêm tài liệu liên quan khác bên duới.