O que é um ataque Golden Ticket?
Um ataque Golden Ticket é um poderoso ataque de persistência em domínio que explora vulnerabilidades no protocolo de autenticação Kerberos para forjar tickets de autenticação e obter acesso irrestrito a todos os serviços habilitados para Kerberos no domínio, incluindo serviços do domain controller, servidores de arquivos, DNS, servidores de impressão e outros.
Sobre o ataque
O protocolo Kerberos é composto por um conjunto de mensagens de solicitação e resposta trocadas entre o usuário, o key distribution center (KDC) e o servidor que o usuário deseja acessar. O KDC é um serviço executado no domain controller e é responsável por todo o processo de autenticação Kerberos.
Visão geral do protocolo Kerberos
- Quando um usuário faz login em um sistema do domínio, os dados de pré-autenticação, que consistem no timestamp criptografado com o hash da senha da conta do usuário, são enviados ao KDC.
- O KDC lê o nome de usuário, obtém o hash da senha no database do gerenciador de contas no domain controller e tenta descriptografar a mensagem. Se a mensagem for descriptografada com sucesso, isso indica que o usuário possui credenciais válidas e pode ser autenticado para acessar os serviços do domínio.
- O KDC envia o ticket-granting ticket (TGT) como resposta ao usuário. O TGT contém os detalhes do usuário e é criptografado com o hash da senha da conta KRBTGT. O tempo de validade padrão de um TGT é de 10 horas, mas pode ser alterado pelo administrador. Durante esse período, o usuário pode enviar diversas solicitações para acessar serviços do domínio sem precisar passar pelo processo de autenticação a cada vez.
- O TGT é utilizado para criar solicitações de serviço que são enviadas ao ticket granting server (TGS), que faz parte do KDC. O TGS então descriptografa a mensagem, adiciona uma nova chave de sessão e envia ao usuário o service ticket, assinado com o hash da senha da conta de serviço. O usuário pode então se conectar diretamente ao servidor utilizando o ticket do TGS.
Vulnerabilidades
- A senha da conta KRBTGT é o elemento mais crítico do processo de autenticação Kerberos. Ao roubar o hash dessa senha, os invasores podem criar um Golden Ticket, ou seja, um TGT que aparenta ter sido emitido pelo KDC e que pode ser enviado a um TGS para gerar tickets de serviço válidos.
- No TGT forjado, o tempo de validade do ticket pode ser estendido para até 10 anos. Isso permite que o ticket seja utilizado continuamente até que a senha da conta KRBTGT seja redefinida.
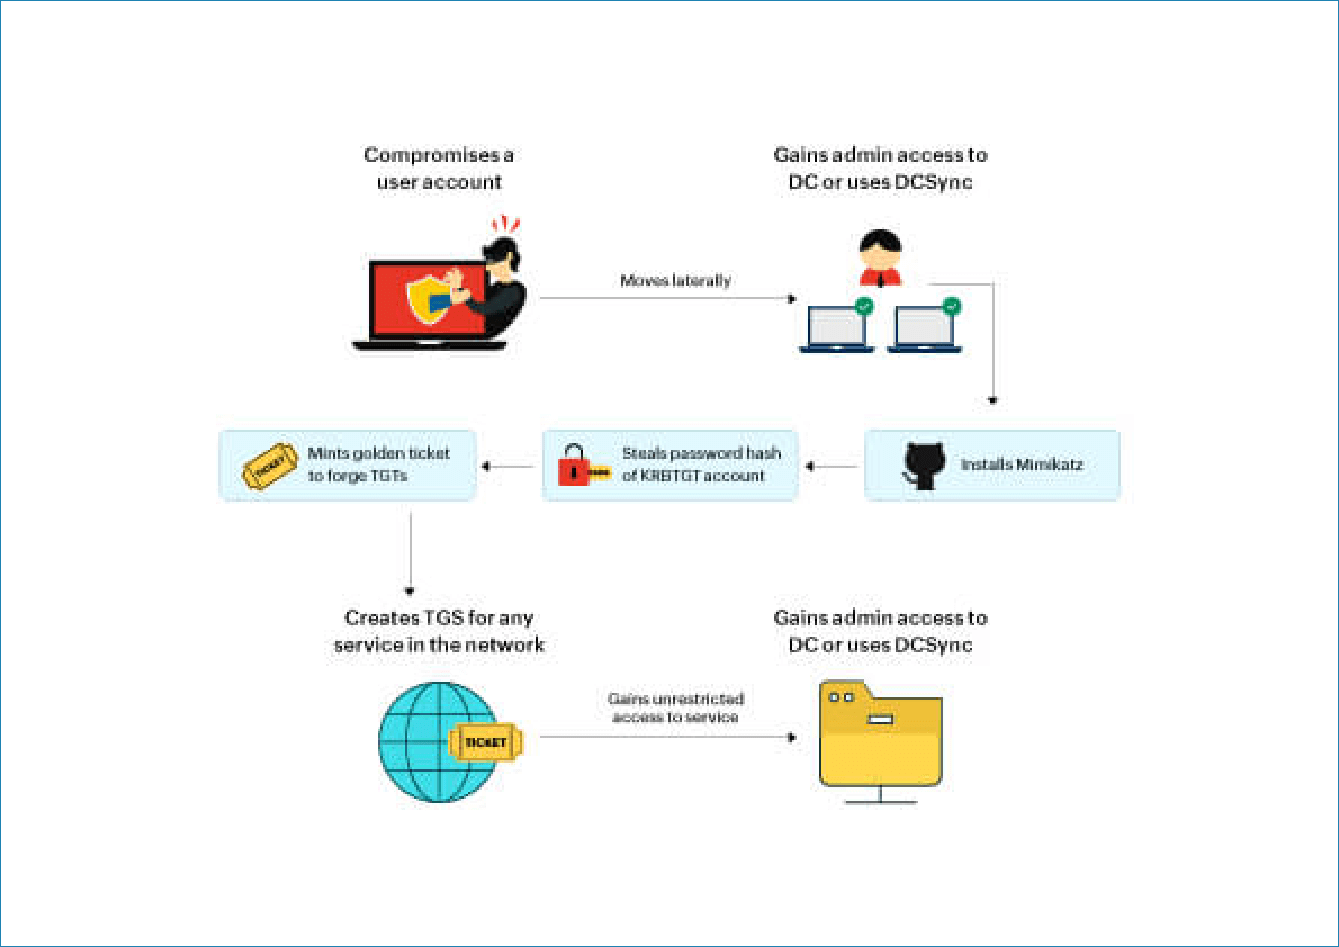
Fluxo do ataque
Imagine que um invasor tenha obtido acesso a uma conta de usuário em sua rede por meio de um e-mail de phishing.
- Ele eleva os privilégios da conta de usuário adicionando permissões administrativas ou privilégios de replicação em um domain controller (DC).
- Em seguida, instala o Mimikatz, um software malicioso, e executa o comando DCSync para obter o hash da senha da conta KRBTGT.
- Depois, cria um Golden Ticket utilizando o nome de usuário, o nome do domínio, o identificador de segurança do domínio (SID), o ID do grupo e o hash da senha obtido. Esse ticket é armazenado no cache de credenciais e utilizado para obter tickets TGS.
Por exemplo, o invasor pode criar um TGT com o nome de um grupo do AD e o identificador relativo (RID) dos administradores de arquivos para obter tickets de serviço e acessar arquivos críticos que contêm dados sensíveis.
- O invasor pode permanecer no ambiente pelo tempo que desejar, pois o Golden Ticket pode não expirar por anos.
Mecanismo de detecção
Para detectar um ataque Golden Ticket, é necessário monitorar continuamente a rede em busca dos seguintes indicadores de comprometimento (IoCs):
- Escalonamento de privilégios
a. Execução de um novo processo por uma conta de usuário (DCSync)
b. Comportamento anômalo de contas de usuários privilegiados
- Instalação do Mimikatz
a. Instalação de software malicioso detectada por soluções antivírus
- Atividades maliciosas após a execução do ataque
a. Primeiro acesso de um usuário final a um recurso crítico
b. Acúmulo de dados em endpoints
c. Comportamento incomum do usuário, como solicitar acesso a recursos em horários atípicos
- Investigação de eventos
Event ID: 4769
Esse evento é registrado no domain controller quando usuários solicitam tickets TGS. A falha desse evento pode ter causas legítimas, mas a análise de determinados códigos de resultado, aliada a uma investigação mais aprofundada, pode revelar anomalias importantes, como:
- Inconsistências em tickets forjados. TGTs gerados por ferramentas podem diferir dos tickets Kerberos originais. Alguns campos, como o ID de grupo, podem estar ausentes, nomes de usuário falsos podem estar sendo utilizados etc.
- Múltiplas tentativas de acesso a diferentes serviços para os quais o usuário não possui autorização.
- Uso de criptografia mais fraca.
- TGTs assinados com o hash de senha antigo e enviados várias vezes pelo usuário após a redefinição da senha da conta KRBTGT.
Esses IoCs podem ser facilmente identificados por uma solução de gerenciamento de eventos e informações de segurança (SIEM). Soluções SIEM podem rastrear e alertar sobre atividades suspeitas em tempo real para ajudar a mitigar o ataque.
Uma boa solução SIEM deve oferecer os seguintes recursos para detectar os IoCs de um ataque Golden Ticket:
- Análises aprofundadas e alertas em tempo real: A coleta e análise de dados de log da rede ajudam a solução SIEM a identificar atividades anômalas. A solução pode então gerar alertas em tempo real sobre ameaças e auxiliar na investigação e mitigação do incidente. Tentativas de escalonamento de privilégios, atividades suspeitas de usuários e instalação de softwares maliciosos podem ser facilmente identificadas com a ajuda de dashboards interativos que apresentam informações críticas de segurança da rede.
- Análise de comportamento de usuários e entidades (UEBA): Frequentemente utilizada em conjunto com soluções SIEM, a UEBA ajuda a estabelecer uma linha de base da atividade dos usuários com base nos padrões normais de uso da rede. Quando os usuários se desviam dele, a solução aumenta suas pontuações de risco, indicando uma possível ameaça.
- Resposta a incidentes: Uma solução SIEM pode ajudar a responder aos IoCs de um ataque Golden Ticket ao automatizar a resposta a incidentes por meio de workflows predefinidos para alertas específicos no console de gerenciamento de incidentes.
A correção de um ataque Golden Ticket exige redefinir a senha da conta KRBTGT duas vezes. Isso ocorre porque o Active Directory armazena as senhas atuais e anteriores das contas. Assim, tickets Kerberos que contêm o hash de senhas antigas continuam válidos mesmo após a redefinição da senha da conta KRBTGT apenas uma vez.
É possível redefinir a senha manualmente duas vezes no Active Directory ou pelo console de gerenciamento de senhas da sua solução SIEM. Por fim, é necessário reorganizar os membros e grupos do AD para atribuir aos usuários apenas os privilégios necessários e reduzir o risco desse tipo de ataque no futuro.
Detecte e mitigue ataques Golden Ticket com o Log360
Ataques Golden Ticket são furtivos e difíceis de detectar. Por isso, é importante adotar uma estratégia que combine a identificação de IoCs com investigação aprofundada para evitar um grande volume de falsos alarmes e respostas desnecessárias.
O Log360 ajuda SOCs a implementar estratégias de investigação para lidar com ataques persistentes como esse. Essa solução SIEM oferece recursos como:
- Alertas em tempo real para acompanhar eventos importantes.
- Relatórios predefinidos que ajudam a identificar atividades anômalas.
- Recursos de pesquisa de logs que auxiliam em análises periciais.
Detecção por alertas
Falha do event ID: 4769
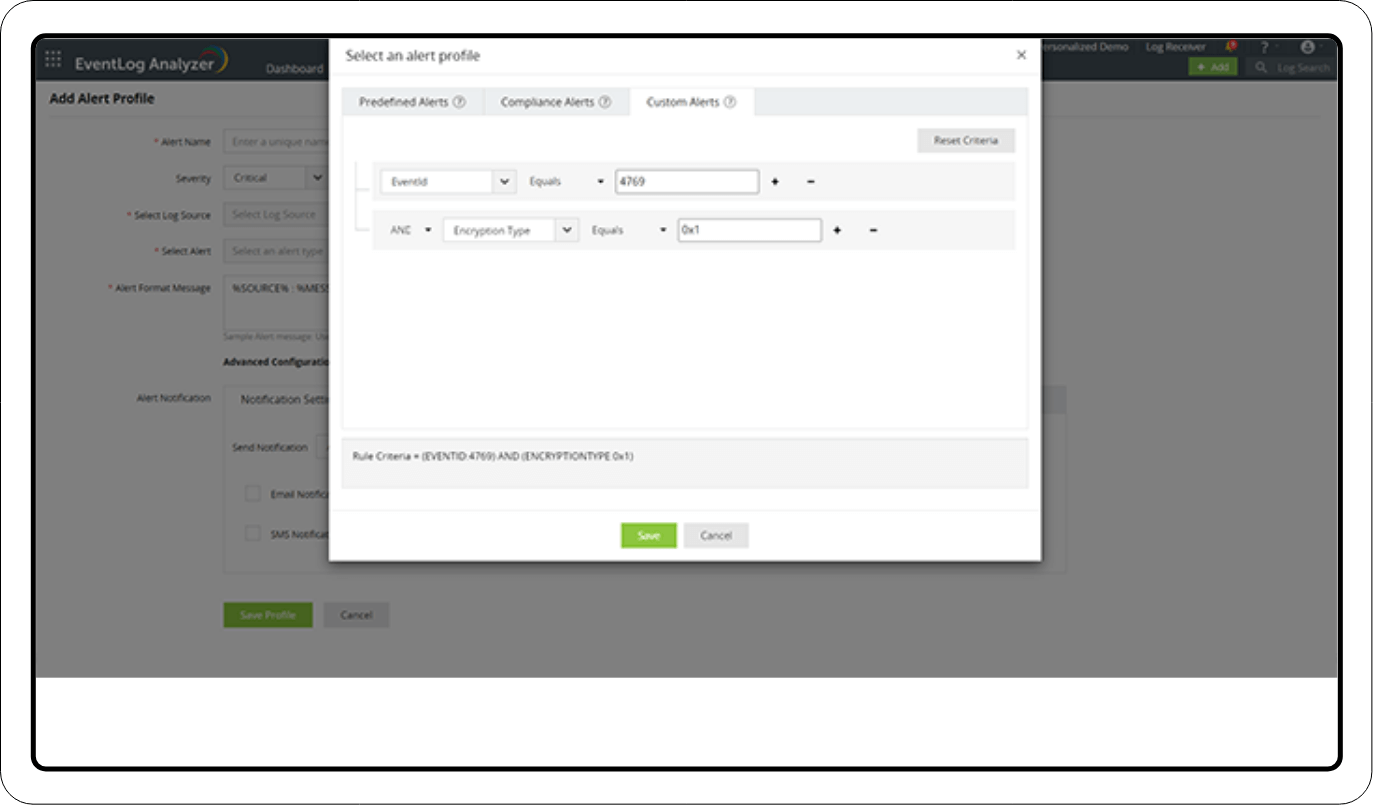
1. O Log360 captura o evento de falha na solicitação de ticket TGS (Event ID: 4769) e envia uma notificação com a causa da falha. Critérios adicionais podem ser configurados para gerar alertas com base nos seguintes códigos de resultado que indicam o uso de um Golden Ticket:
- 0x6 - Solicitação de TGS para um nome de usuário inexistente
- 0xC - O usuário não tem permissão para acessar o serviço
- 0x40 - A assinatura do TGT é inválida
2. O Log360 também oferece perfis de alerta para identificar o uso de criptografia mais fraca em tickets Kerberos. Códigos de resultado como 0x1 e 0x3 podem ser usados para configurar esses alertas.
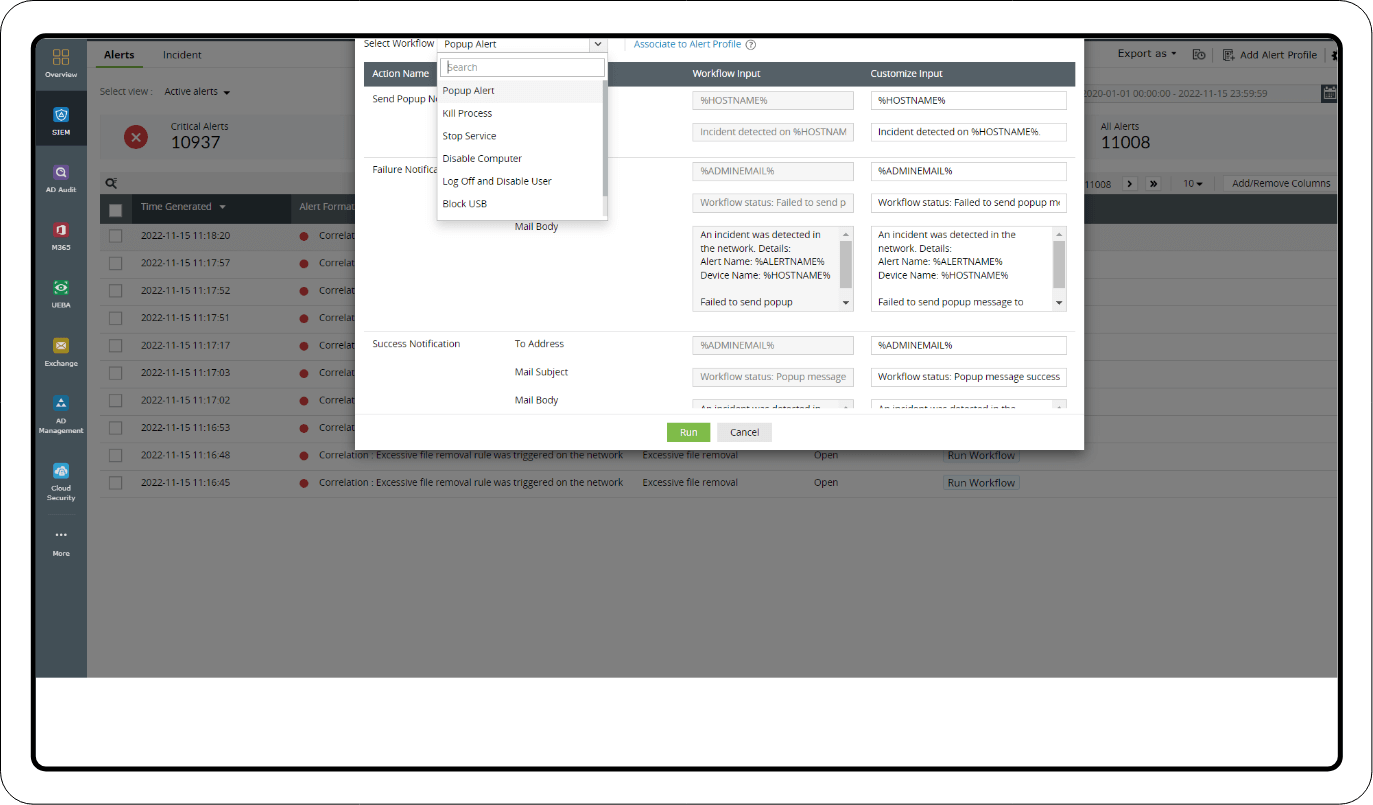
Correção: Adicione os alertas disparados como incidentes e utilize o dashboard de incidentes do Log360 para executar workflows de resposta imediatamente. O workflow inclui ações como encerrar processos, realizar logoff e desativar o usuário, além de desativar o computador para impedir que o ataque avance.

Investigação por meio de pesquisa de logs
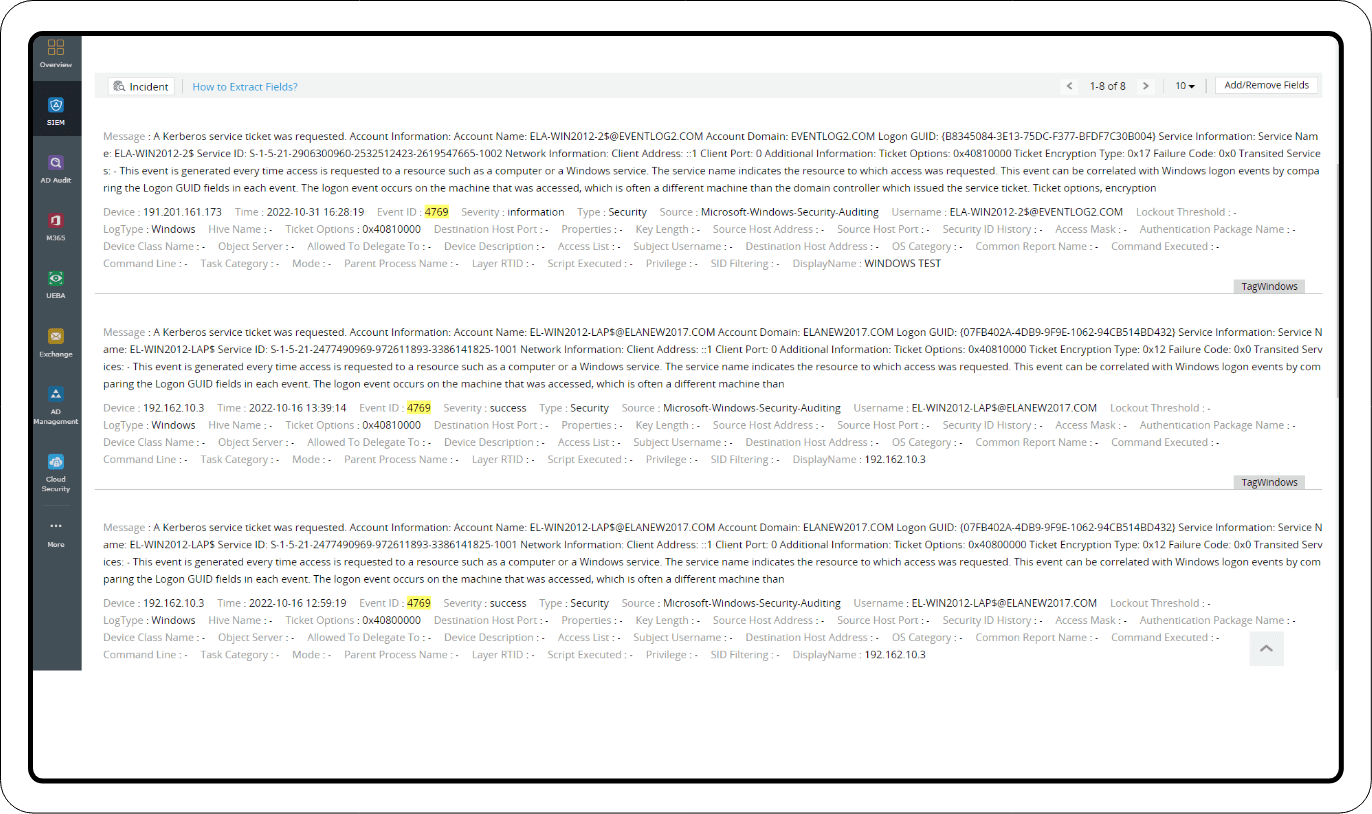
Depois que você começar a observar alertas relacionados aos eventos mencionados acima, poderá investigar com mais detalhes usando a pesquisa de logs. Use os Event IDs 4624 e 4672 para analisar as atividades de logon. O Log360 ajuda a identificar dados incomuns e campos vazios nos registros de log. Revise o histórico de eventos e inclua critérios adicionais para filtrar os logs, como nome de usuário e SID.

Investigação por meio de relatórios
Relatórios de UEBA
Monitoramento de usuários privilegiados: Investigue atividades suspeitas de logon com base em anomalias de horário, volume e padrão utilizando os relatórios de Logon e de Logon Failure. Também é possível adicionar filtros para examinar as atividades de contas de usuários específicas e de usuários privilegiados.


Relatórios MITRE ATT&CK®
O dashboard MITRE ATT&CK do Log360 oferece análises avançadas de ameaças com relatórios detalhados para cada tática do ATT&CK e suas sub-técnicas. Os seguintes relatórios MITRE ATT&CK ajudam na detecção de Golden Tickets.
1. Relatórios de acesso a credenciais
A seção Steal or Forge Kerberos Tickets, na tática de acesso a credenciais, inclui relatórios importantes, como o relatório Suspicious Kerberos RC4 Ticket Encryption, que detecta o uso de criptografia mais fraca em solicitações TGS.

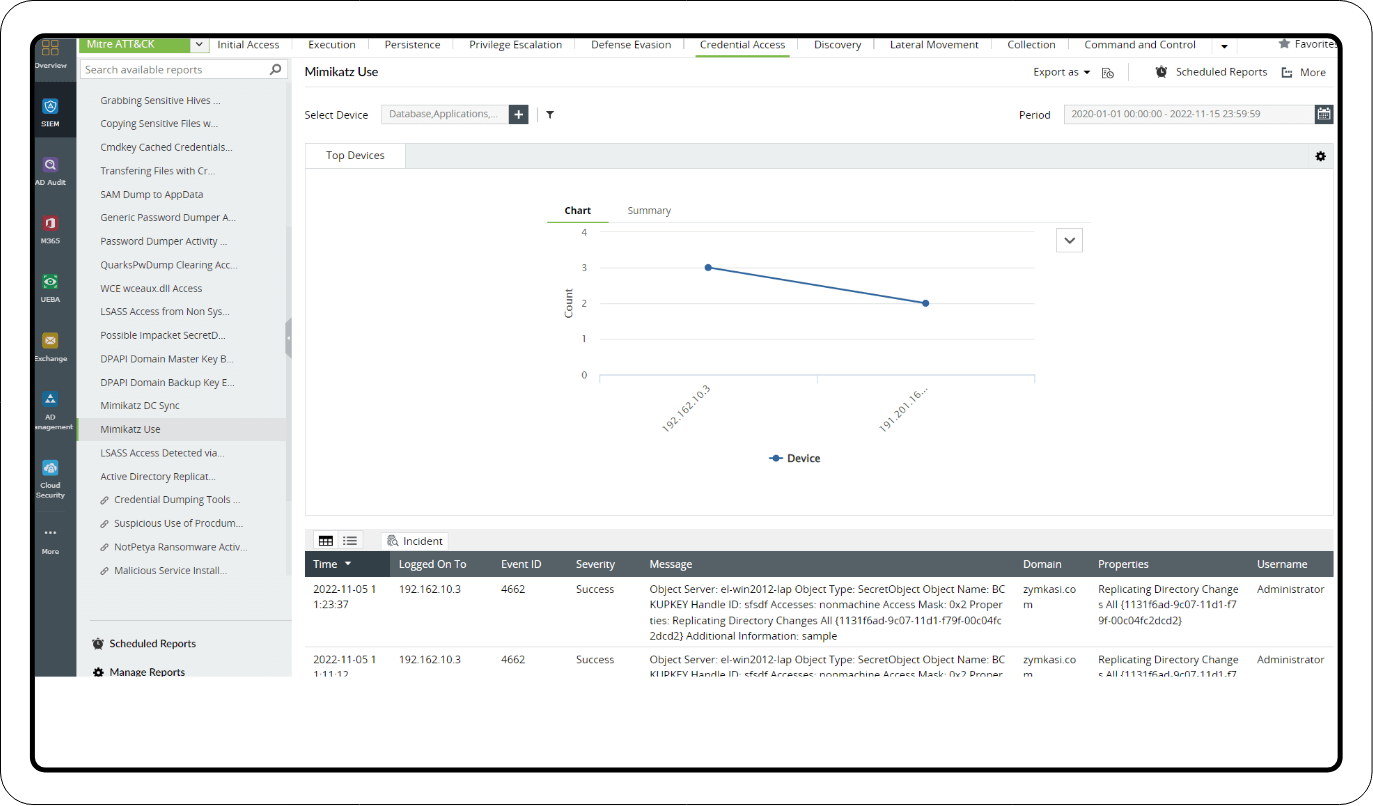
2. Relatórios de Mimikatz
A seção OS Credential Dumping inclui os seguintes relatórios para detectar o uso do Mimikatz:
- Mimikatz Command Line
- Mimikatz DC Sync
- Mimikatz Use

O que vem a seguir?
Implemente estratégias defensivas e medidas de resposta a incidentes usando os recursos avançados de segurança do Log360.
- O que é um ataque Golden Ticket?
- Sobre o ataque
- Fluxo do ataque
- Mecanismo de detecção
- Detecte e mitigue ataques Golden Ticket com o Log360