
Los member servers (archivos, impresiones, web, aplicaciones, y comunicaciones) son los caballos de batalla de cualquier entorno de servidores Microsoft. Monitoree cada cambio en los member servers Windows a través de varios informes detallados: informe resumido, seguimiento de procesos, cambios en políticas, eventos del sistema, administración de objetos y tareas programadas. Gracias a la gran cantidad de poderosos atributos que muestran colectivamente un análisis profundo del 'evento', los informes de auditoría ayudan a identificar las brechas de seguridad.
Auditoría de servidores miembro de Windows | Tareas y procesos programados | Todos los informes de auditoría
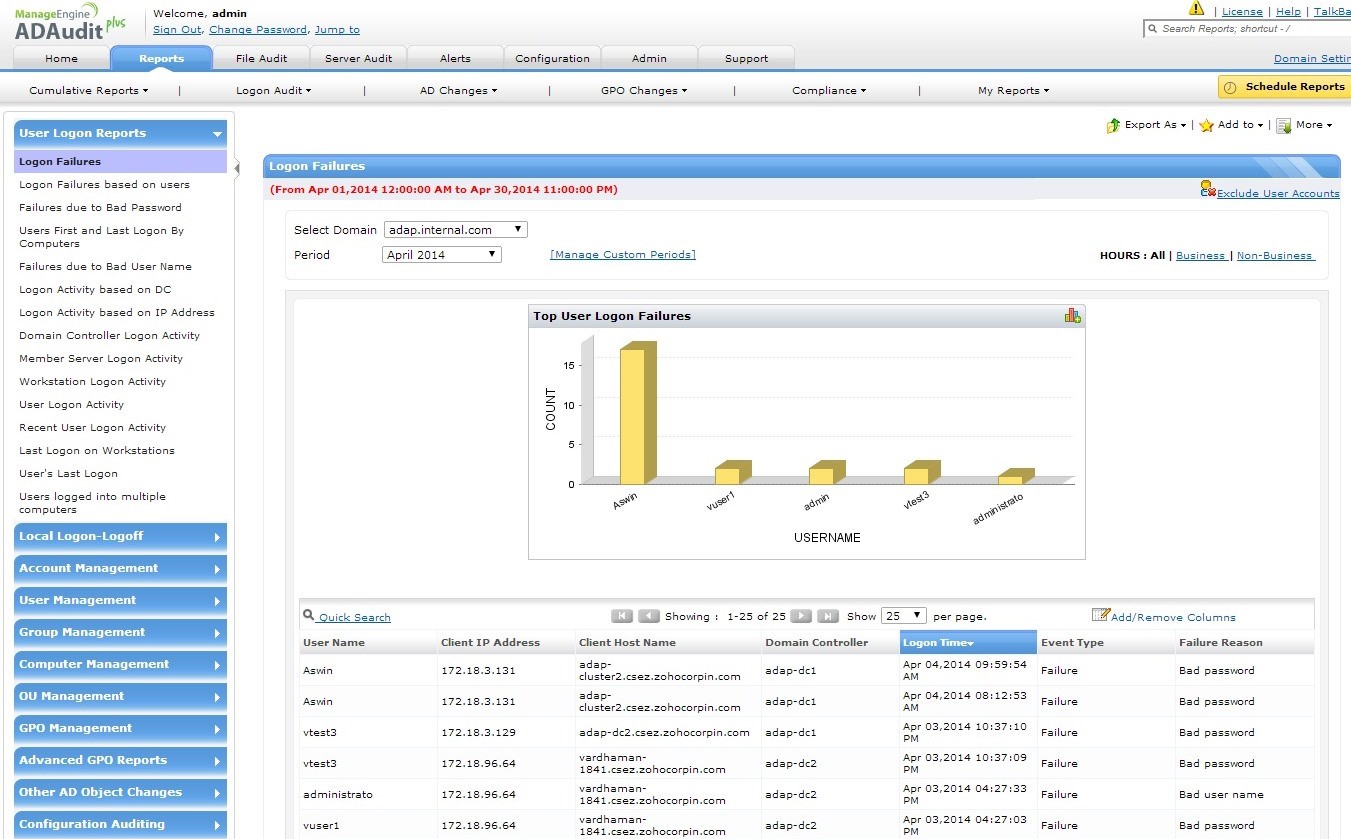
Informe resumido, seguimiento del proceso, cambios en políticas, eventos del sistema, administración de objetos, tareas programadas, quién inició el proceso
Audite cada inicio de sesión exitoso en la computadora local, fallos en inicio de sesión, cuándo inició exactamente el cierre de sesión el usuario, en el caso de inicio de sesión de escritorio interactivo y remoto. Asegure la 'administración de cuentas' de usuarios locales / grupos locales para monitorear minuciosamente los Windows Member Servers y esté al tanto de cada cambio cuando suceda, ya sea inicio de sesión del usuario, fallos en inicio de sesión, cierre de sesión del usuario, duración de inicio de sesión, historial de inicio de sesión.... establezca alertas vía e-mail para estar informado instantáneamente acerca de los cambios en los servidores.
Inicio/cierre de sesión de usuario local | Auditoría de Windows Member Servers | < Todos los informes de auditoría
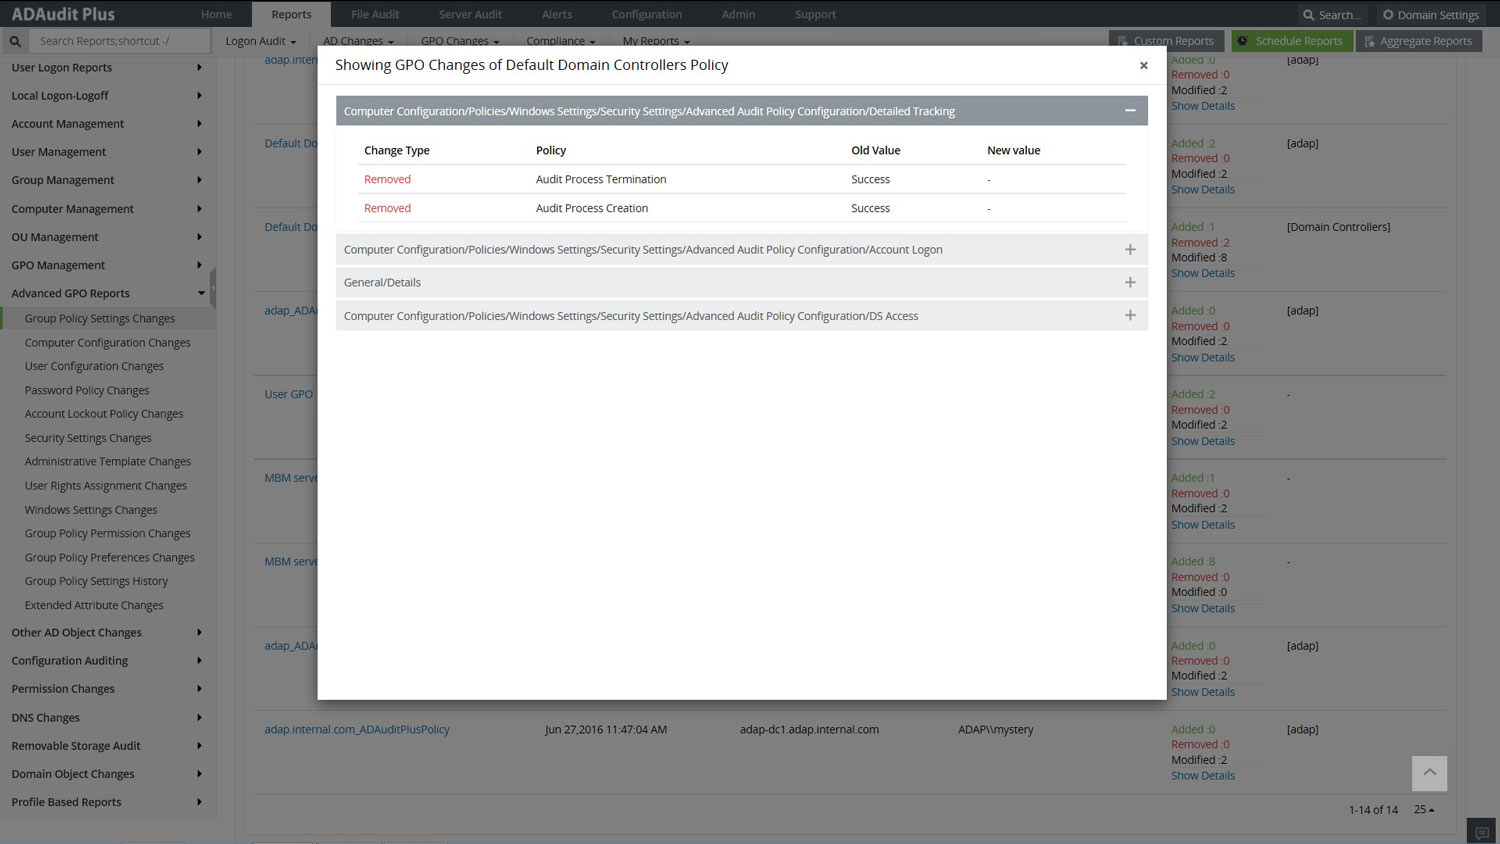
Duración del inicio de sesión, fallos en el inicio de sesión, historial de inicio de sesión, actividad de Terminal Services, Fallos en inicio de sesión RADIUS (NPS), historial de inicio de sesión RADIUS (NPS)
Los administradores pueden en tiempo real auditar, monitorear y ver el uso de las impresoras, informes basados en el usuario, tareas recientes e informes basados en impresoras. Pueden evaluar rápidamente la utilización de las impresoras junto con detalles del archivo incluyendo fecha y hora, nombre del usuario que imprimió, nombre del archivo, cantidad de páginas, copias, tamaño del archivo, nombre de la impresora y detalles del servidor junto con alertas instantáneas vía email. Cumpla con las necesidades de seguridad y conformidad de SOX, HIPAA mediante informes exportables en formatos XLS, HTML, PDF, CSV y presente los informes correspondientes durante las auditorías.
Auditoría de impresoras | Auditoría de Windows Member Servers | Todos los informes de auditoría
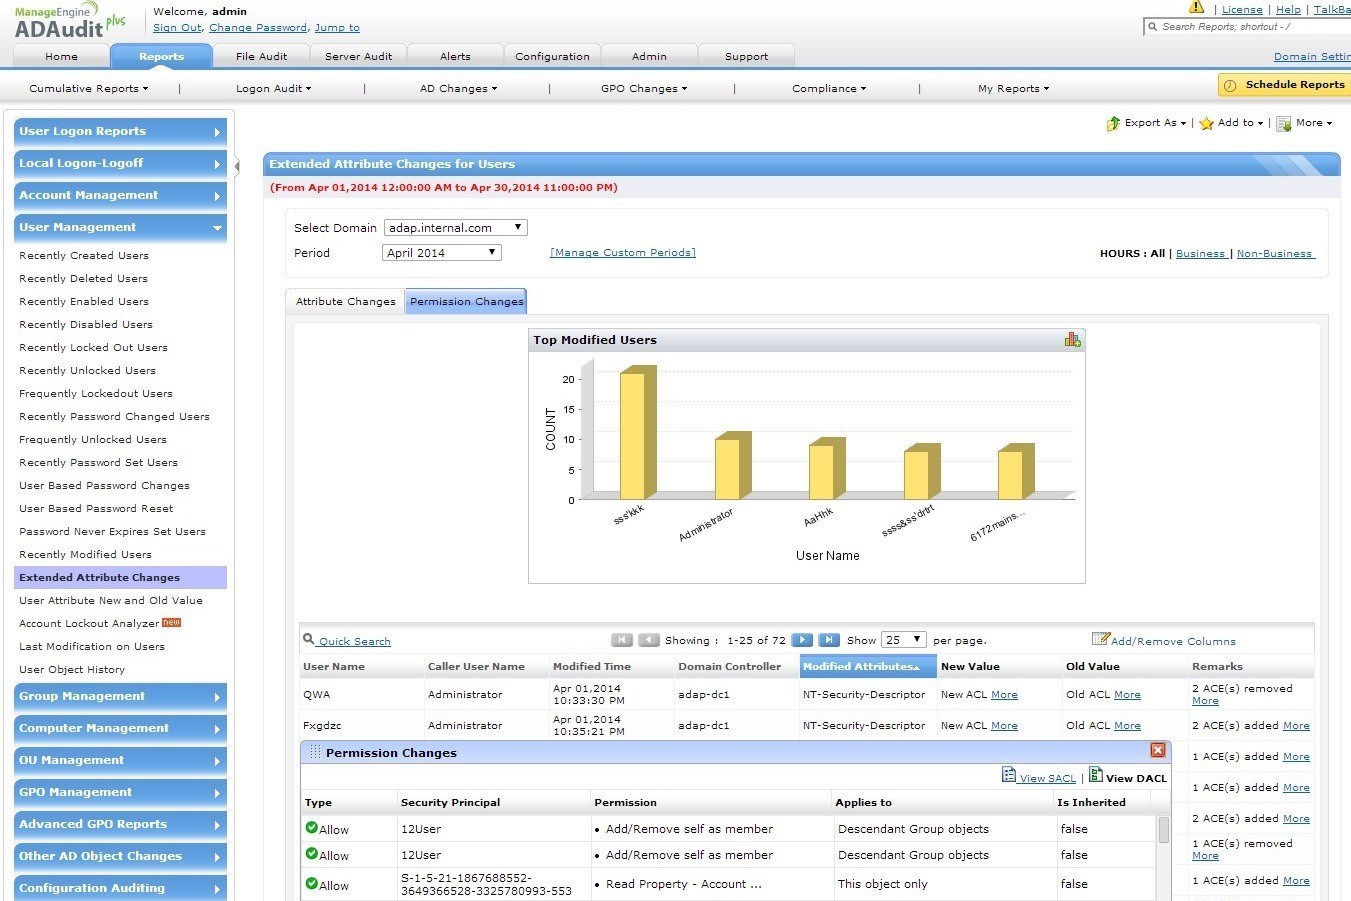
Tareas recientes, Informes basados en usuarios, Utilización de impresoras, Informes basados en impresoras
Monitoree los intentos / cambios en configuraciones, archivos (logs, de auditoría, de texto, exe, web, configuraciones, DB), atributos de archivo (dll, exe y otros archivos de sistema). Vea los informes de auditoría de cambios y obtenga alertas instantáneas vía email con las modificaciones en las carpetas/archivos monitoreados. Garantice la seguridad de los servidores Windows y el cumplimiento de los requisitos de conformidad de: PCI DSS (Req. 10.5, 11.5), SOX (Sec 404), FISMA (NIST SP800-53 Rev3), HIPAA (NIST Publication 800-66).
Monitoreo de la integridad de archivos | Auditoría de Windows Member Servers | Todos los informes de auditoría
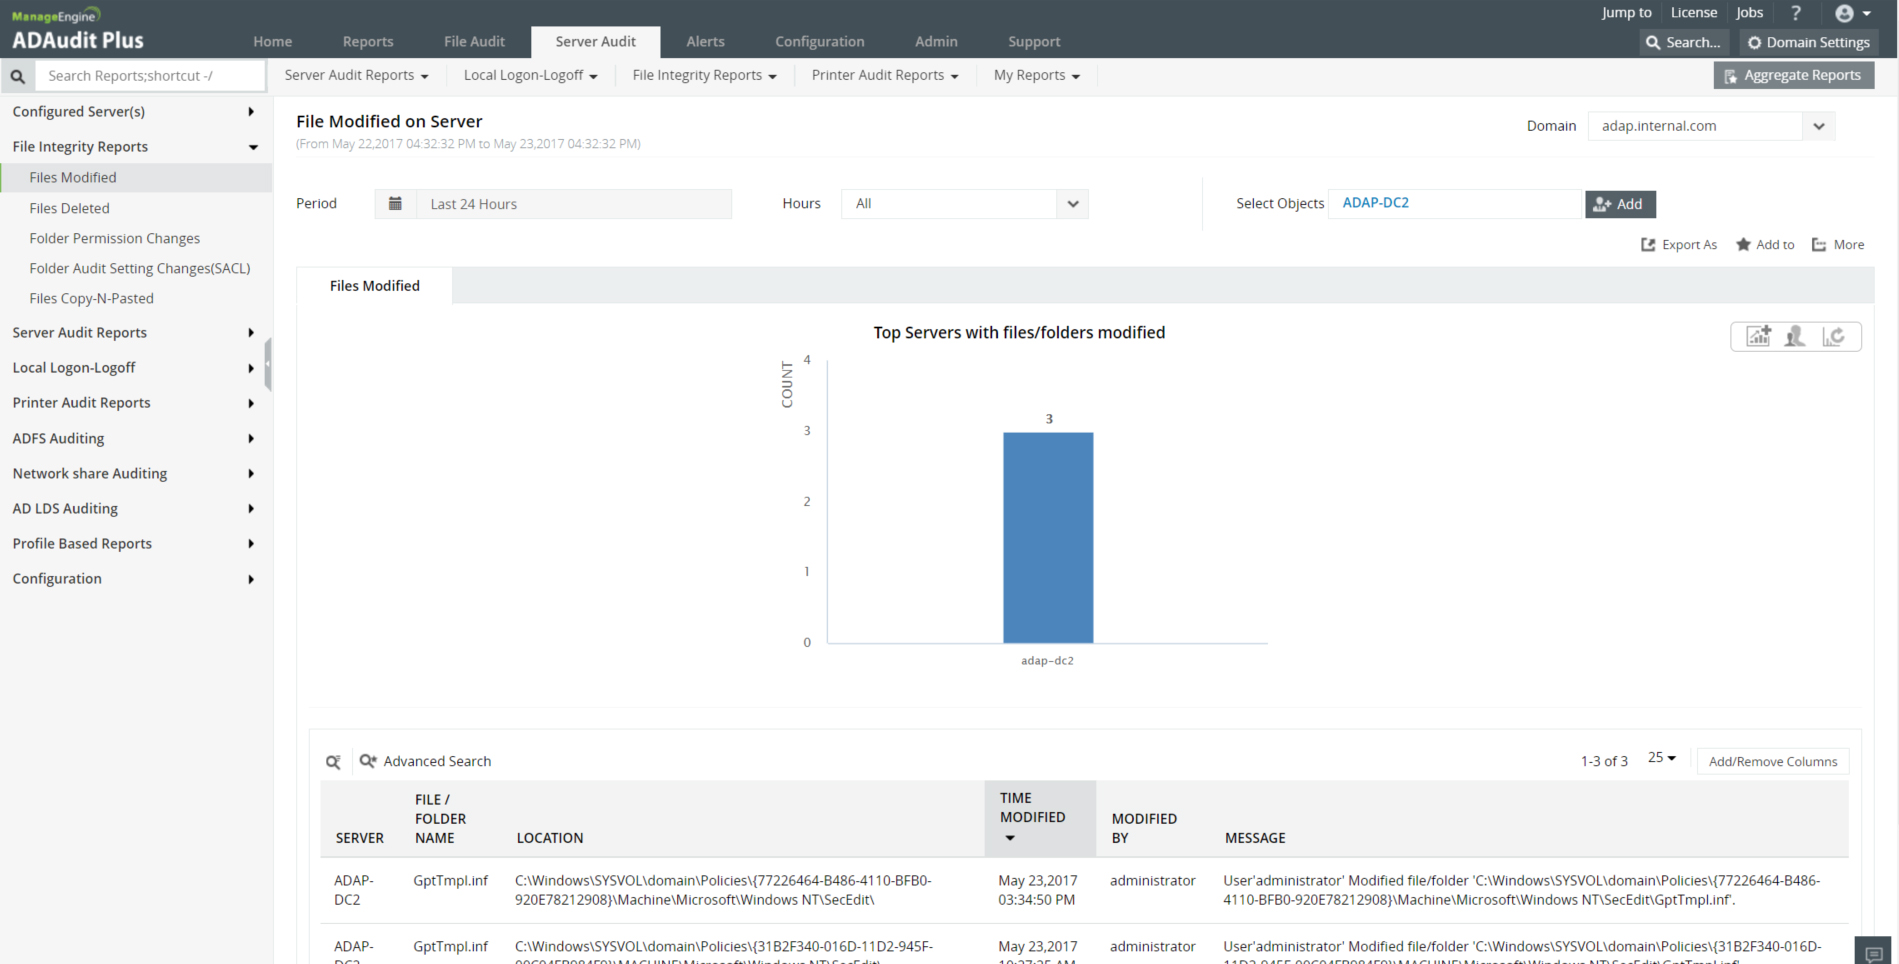
Archivos modificados, archivos eliminados, archivos copiados y pegados, cambios en permisos de carpeta, cambios en la configuración de auditoría de carpeta (SACL)
Las PYMEs o las grandes organizaciones deben cumplir con regulaciones de conformidad específicas de la industria como SOX, HIPAA, GLBA, PCI-DSS, FISMA…. Con nuestros informes y alertas pre-configuradas específicas para conformidad, garantizamos que su red estará bajo auditoría 24/7 mediante informes de seguridad periódicos y alertas vía email como procedimiento estándar.
< SOX – Actividad de inicio de sesión reciente del usuario, fallos en inicio de sesión, acciones administrativas de usuario, cambios en políticas de dominio, administración de usuario, historial de inicio de sesión, cambios en Member Servers.
HIPAA – Cambios en todos los archivos o carpetas, administración de computadoras, administración de OU, duración de inicio de sesión, administración de grupos, actividad de Terminal Services.
GLBA – Fallos en el inicio de sesión local, cambios en permisos de carpeta, cambios en configuraciones de auditoría de carpeta (SACL), acceso exitoso a lectura de archivo, cambios en política de dominio.
PCI-DSS – Historial de inicio de sesión, fallos en inicio de sesión, acceso exitoso a lectura de archivo, cambios en Member Servers, historial de inicio de sesión en Radius (NPS).
FISMA – Acciones administrativas de usuario, intentos fallidos de eliminación de archivo, intentos fallidos de escritura de archivo, cambios en todas los archivos o carpetas, administración de computadoras
Aquí se muestran los servidores Windows, el monitoreo de integridad de archivos y los informes de auditoría de impresoras para brindarle una vista de los detalles mostrados y los diferentes filtros que se pueden aplicar para identificar información.
También obtendrá alertas instantáneas en pantalla junto con alertas por email ante accesos no autorizados a la red / modificación de eventos. Las alertas de umbral basadas en usuarios, hora y volumen ayudan a identificar el problema de manera precisa.
Informes de auditoría de todos los cambios en Active Directory | Informes de auditoría de conformidad


