Rapport d’évaluation des risques d’identité
Le rapport d’évaluation des risques d’identité dans ADManager Plus identifie les indicateurs potentiels de risque d’identité dans votre organisation. Il offre une visibilité sur la santé et la posture de risque de vos environnements Active Directory (AD) et Microsoft 365. ADManager Plus applique les directives de NIST SP 800-30 pour évaluer la probabilité d’occurrence et le niveau d’impact des indicateurs de risque afin de calculer un score de risque. Il localise les indicateurs de risque plausibles dans votre organisation, fournit des informations sur les raisons pour lesquelles ils pourraient constituer un indicateur de risque, et ce qui peut être fait pour sécuriser votre organisation contre eux. ADManager Plus calcule également et affiche un score de risque pour résumer l’importance des risques identifiés.
En résumé, ADManager Plus évalue votre environnement AD et Microsoft 365, identifie les indicateurs de risque potentiels, les évalue, propose des mesures correctives, et vous aide à maîtriser les risques grâce à ce rapport.
Dans ce document, vous apprendrez les points suivants :
- Termes clés
- Comment générer le rapport d’évaluation des risques d’identité
- Comment afficher, exporter et gérer les risques
- Liste des indicateurs de risque identifiés par ADManager Plus dans AD et Microsoft 365
- Comment ajouter des entités privilégiées dans l’évaluation des risques
Comprendre les termes clés
Voici quelques termes que vous rencontrerez dans ce rapport, et il est impératif de les connaître :
| Terme | Description |
|---|---|
| Score de risque | Un indicateur de votre posture globale de risque. Il peut être faible, moyen, élevé ou critique. Il est recommandé d’avoir un score de risque faible pour sécuriser votre organisation. |
| Exposition au risque | Il signifie le pourcentage d’objets vulnérables à un risque particulier. |
| Probabilité d’occurrence | La possibilité qu’un indicateur de risque identifié se produise, accompagnée d’informations sur les dommages potentiels qu’il pourrait causer. |
| Mesures correctives | Actions pouvant être prises pour éliminer et éviter l’indicateur de risque identifié. |
| Vue tableau de bord | Une vue complète et centralisée de tous les indicateurs de risque identifiés, classés selon les objets identifiés, avec un indicateur graphique du score de risque. |
| Vue en tuiles | Une vue en tuiles de tous les indicateurs de risque identifiés, classés selon leur gravité, avec des indicateurs graphiques. |
| Tendance du score | Suivez l’évolution de votre score de risque global dans le temps grâce à des graphiques visuels pour surveiller l’efficacité des mesures correctives et identifier les tendances d’exposition au risque. |
Étapes pour afficher un rapport d’évaluation des risques dans ADManager Plus
- Connectez-vous à ADManager Plus.
- Naviguez vers l’onglet Governance.
- Dans le volet de gauche, cliquez sur le rapport Identity Risk Assessment.
- Sélectionnez le domaine pour lequel vous souhaitez afficher le rapport sous Risk Management.
- Un tableau de bord affichera alors votre score de risque, ainsi que les risques identifiés dans votre réseau.
- La section Score Trend affiche comment votre score de risque a évolué dans le temps via un graphique visuel, vous aidant à suivre les améliorations et à identifier de nouvelles vulnérabilités dans votre environnement AD.
Afficher, exporter et gérer les risques
- Exporter le rapport : Le rapport peut être exporté en cliquant sur le bouton Export As. Le rapport global d’évaluation des risques et les objets à risque peuvent être exportés en cliquant sur les boutons appropriés.
- Afficher le rapport : Vous pouvez basculer entre la Tile View et la Dashboard View en cliquant sur les boutons appropriés.
- Filtrer les risques : Les risques en vue tableau de bord peuvent être affinés à l’aide du menu déroulant Filter selon leur gravité.
- Gérer les risques : Cliquez sur un risque pour voir les objets à risque et les corriger à l’aide des actions de gestion. Les données de risque peuvent être actualisées en cliquant sur le bouton Refresh.
Note Seuls les techniciens délégués avec le rôle Identity Risk Assessment peuvent voir ce rapport et uniquement dans les UO déléguées. Pour déléguer ce rôle, Delegation > Help Desk Roles > Modifier un rôle de help desk/Créer un nouveau rôle > Administration > General > Cochez Identity Risk Assessment.
Comment le score de risque est-il calculé ?
ADManager Plus évalue les risques actifs dans votre environnement d’identité. Tous les indicateurs de risque passent par trois phases de calcul. Cette évaluation combine des techniques qualitatives et quantitatives, la rendant semi-quantitative. Le résultat final est de dériver un score de risque qui représente la posture de sécurité de votre AD.
Ce qui suit est une explication de la méthodologie de notation des risques, des facteurs utilisés pour calculer le score de risque, et de la logique qui la sous-tend.
Phase 1 : Détermination de la gravité
Dans la première phase, chaque indicateur de risque est évalué en suivant un processus calculatoire en trois étapes : détermination de la probabilité, analyse de l'impact, et détermination de la gravité.
Étape 1 : Détermination de la probabilité
La probabilité d'occurrence est la probabilité ou la chance qu'un événement de menace ou un risque particulier se produise ou se matérialise. La probabilité globale est déterminée en corrélant la « Probabilité d'Initiation d'Attaque » et la « Probabilité que l'Attaque Initiée Réussisse ».
Likelihood of Attack Initiation : La probabilité qu'une source de menace initie un événement de menace ou une exploitation de vulnérabilité. Les facteurs — pertinents à la capacité — considérés sous la probabilité d'initiation d'attaque sont :
- Niveau de compétence requis
- Opportunité requise
Likelihood of Initiated Attack Succeeds : La probabilité qu'une attaque ou un événement de menace initié ait un impact négatif sur les actifs, les opérations ou les objectifs de l'organisation. Les facteurs considérés sous la probabilité de réussite de l'attaque initiée sont la « Capability » et la « Vulnerability Severity ».
Capability : Fait référence aux compétences, ressources et opportunités dont disposent les attaquants potentiels et qu'ils peuvent exploiter pour tirer parti des vulnérabilités, escalader les privilèges et orchestrer des activités malveillantes ultérieures au sein de l'environnement AD ou d'identité. Les facteurs de Capability sont mentionnés sous Likelihood of Attack Initiation.
Vulnerability Severity : Le degré ou niveau de dommage pouvant résulter de l'exploitation d'un indicateur de risque spécifique. Les facteurs pris en compte pour déterminer la gravité de la vulnérabilité sont :
- Facilité de découverte
- Facilité d'exploitation
Pour chaque indicateur de risque, une valeur numérique est attribuée à chaque capability et vulnerability severity factors. La moyenne de tous les capability factors donnera la capacité globale tandis que la moyenne de tous les vulnerability severity factors donnera la gravité globale de la vulnérabilité.
Ensuite, la capacité globale et la gravité des vulnérabilités sont moyennées pour obtenir la Likelihood of Attack Initiation.
Overall likelihood : Un résultat d'évaluation dérivé en corrélant les résultats de la Likelihood of Attack Initiation et de la Likelihood of Initiated Attack Succeeds pour chaque indicateur de risque en utilisant une matrice de corrélation 4x4.
Étape 2 : Analyse de l'impact
Cette étape évalue les conséquences potentielles d'un risque ou d'une exploitation de vulnérabilité. Les conséquences potentielles peuvent inclure des dommages aux opérations commerciales d'une entreprise, des pertes financières, des dommages à la réputation ou tout autre aspect jugé pertinent par l'organisation. Les facteurs pris en compte dans l'analyse d'impact sont :
- Confidentialité
- Intégrité
- Accessibilité
Comme à l'étape précédente, pour chaque indicateur de risque, une valeur numérique est attribuée à chaque facteur d'impact analysis et la moyenne de tous ces facteurs donnera l'impact global.
Étape 3 : Détermination de la gravité
Cette étape détermine la gravité des risques en fonction de leur probabilité et de leur impact à l'aide d'une matrice de corrélation 4x4.
Matrice des risques : Probabilité vs Impact
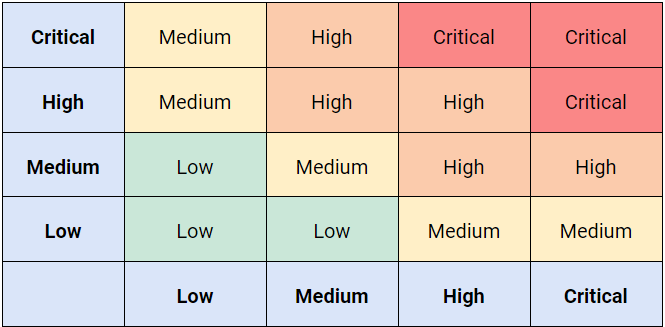
*L'échelle verticale est la probabilité et l'échelle horizontale est l'impact
Phase 2 : Attribution des pondérations et calcul de l'exposition au risque
Dans la deuxième phase, chaque indicateur de risque se voit attribuer une pondération basée sur son impact et sa gravité de risque. L'échelle de pondération va de 1 à 10.
Une fois la pondération attribuée, l'étape suivante consiste à calculer l'exposition au risque pour chaque indicateur de risque. Cela implique d'utiliser la formule : nombre d'objets à risque liés à un risque spécifique divisé par le nombre total d'objets dans le périmètre de ce risque dans l'environnement.
Voici quelques exemples :
- Exposition au risque pour les utilisateurs désactivés non privilégiés = Nombre d'utilisateurs désactivés non privilégiés / Nombre total d'utilisateurs non privilégiés
- Exposition au risque pour les utilisateurs inactifs privilégiés = Nombre d'utilisateurs inactifs privilégiés / Nombre total d'utilisateurs privilégiés
- Exposition au risque pour les groupes vides = Nombre de groupes vides / Nombre total de groupes
Phase 3 : Détermination du score de risque
Dans la phase finale, le score global de risque pour votre environnement d'identité est calculé en utilisant une méthode de moyenne pondérée composée des valeurs de pondération et des expositions au risque comme variables.
Note Le score de risque et le rapport deviennent obsolètes lorsqu'un rapport plus récent est généré. Seuls les indicateurs de risque inclus dans l'évaluation sont notés, et les indicateurs failed à exécuter ne sont pas inclus dans le score de risque final. Il est conseillé d'inclure tous les domaines dans la forêt sélectionnée avant l'évaluation pour une analyse précise de votre environnement d'identité.
ADManager Plus identifie les risques dans les environnements Active Directory et Microsoft 365 en analysant les principaux indicateurs de risque. Ces indicateurs révèlent les vulnérabilités potentielles, permettant aux organisations de catégoriser les risques et de prendre des mesures proactives pour renforcer la sécurité. Les catégories suivantes sont incluses :
| Indicateurs de risque dans AD | Indicateurs de risque dans Microsoft 365 |
|---|---|
Indicateurs de risque dans AD
Utilisateurs :
| Utilisateurs privilégiés | Utilisateurs non privilégiés | Général |
|---|---|---|
|
|
Comptes de service
|
Ordinateur
| Ordinateur | Contrôleur de domaine |
|---|---|
|
|
Groupes
|
|
GPOs
|
|
Sécurité
|
|
Mauvaises configurations
|
|
Indicateurs de risque dans Microsoft 365
Utilisateurs :
| Utilisateurs privilégiés | Utilisateurs non privilégiés | Général |
|---|---|---|
|
|
|
Groupes
|
Note Lorsque ADManager Plus accède aux détails des objets de domaine pour analyser les risques via des requêtes LDAP, cela peut déclencher des alertes de sécurité dans vos systèmes de sécurité existants.