des appareils compromis contenant des identifiants d’entreprise ne sont pas gérés ; 30 % sont gérés par l’entreprise.
Source : Data Breach Investigations Report 2025 de Verizon
Une solution cloud native de gestion des accès qui assure une authentification contextuelle et résistante au phishing à chaque connexion.
Accéder maintenant
Les identifiants compromis sont désormais à l’origine de presque tous les principaux vecteurs de compromission, du vol de terminaux à l’utilisation abusive du cloud en passant par les ransomwares. Identity Access sécurise la couche d’identité de bout en bout en unifiant la gestion des accès des utilisateurs, des appareils et des applications à partir d’un moteur de politiques unique.
des appareils compromis contenant des identifiants d’entreprise ne sont pas gérés ; 30 % sont gérés par l’entreprise.
Source : Data Breach Investigations Report 2025 de Verizondes tentatives d’intrusion dans l’UE commencent par du phishing, et 80 % utilisent désormais du contenu généré par l’IA.
Source : ENISA Threat Landscape 2025des attaques par ransomware commencent lorsqu’un attaquant utilise des identifiants compromis pour accéder à un VPN.
Source : Quarterly Threat Report: Third Quarter, 2025 de Beazley Securitydes incidents cloud commencent par des identifiants faibles ou absents.
Source : Google Cloud Threat Horizons H2 2025 ReportIdentity Access est le plan de contrôle de l’authentification des collaborateurs. Il unifie le SSO, la MFA adaptative et l’authentification résistante au phishing sur les applications et les terminaux Windows, macOS et Linux.
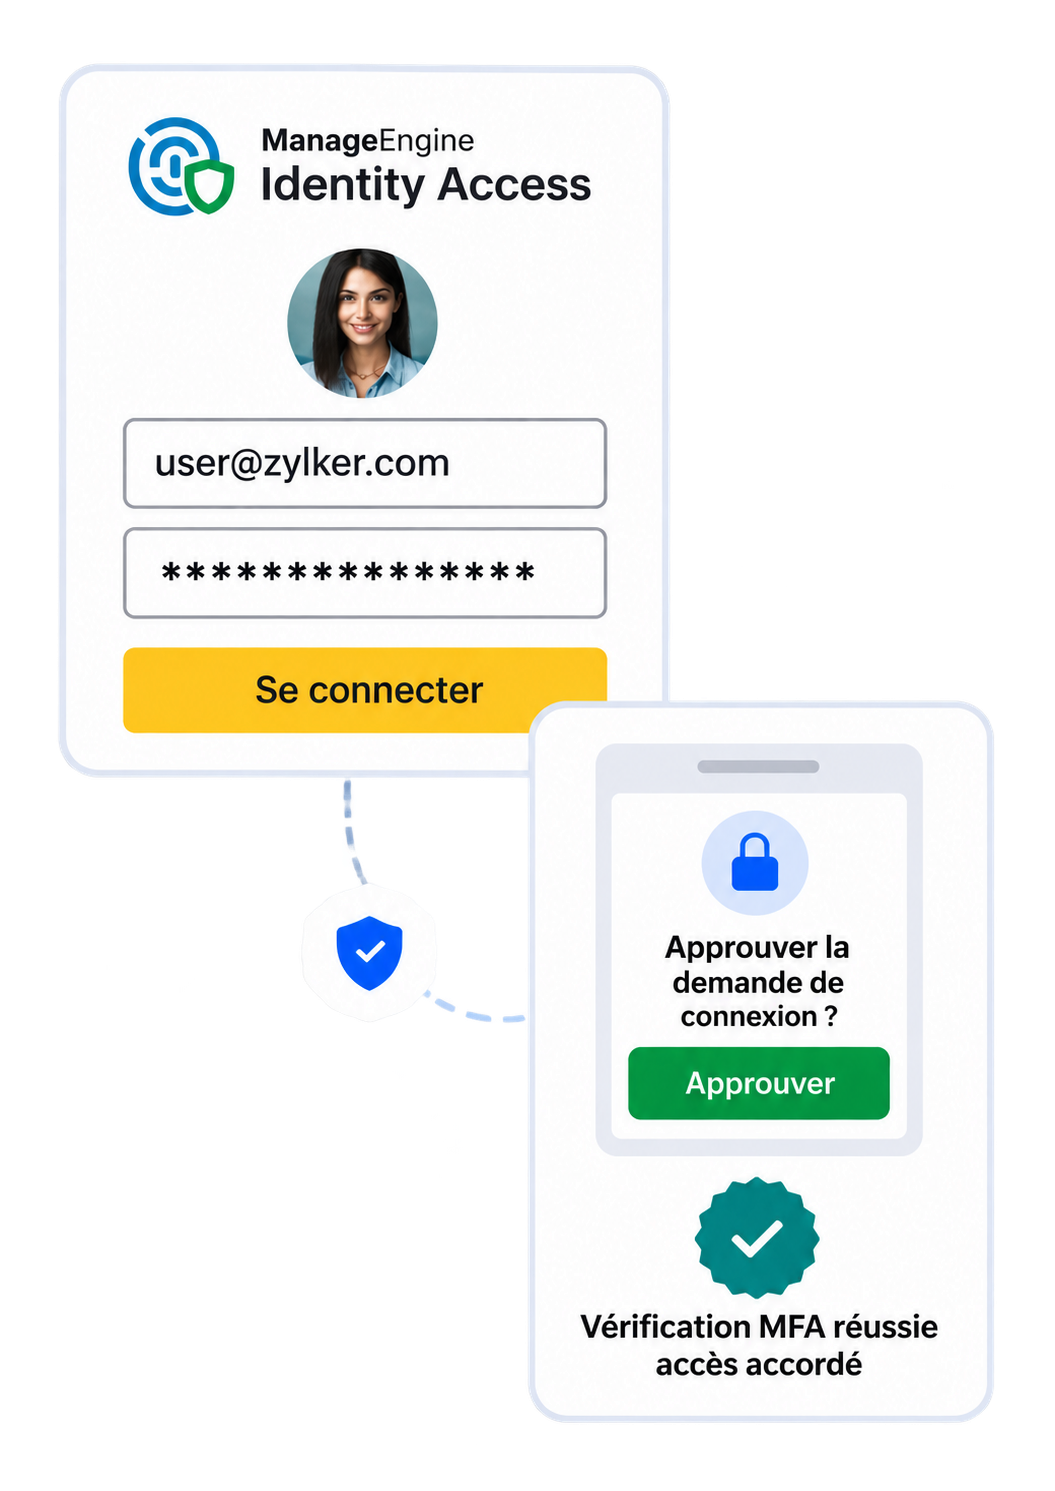
Appliquez la MFA aux postes de travail, VPN, Outlook sur le web, sessions SSH, RDP et applications métier afin de bloquer les accès non autorisés.
Utilisez des clés d’accès FIDO2, telles que la biométrie et les jetons matériels, pour des connexions résistantes au phishing.
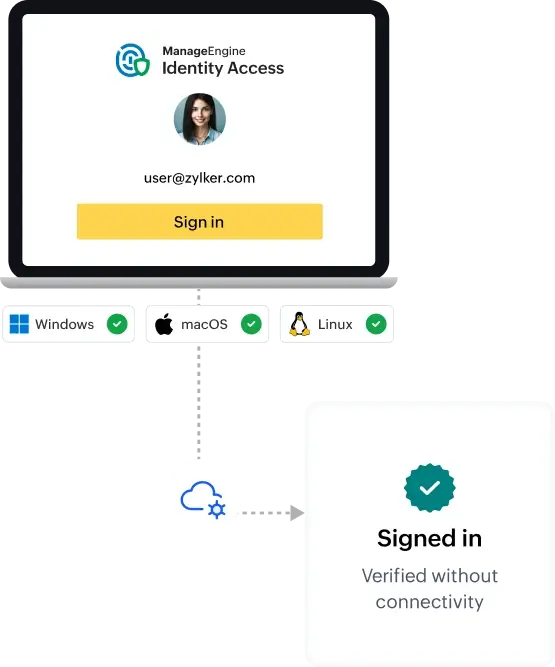
Enrôlez les appareils directement via le cloud, avec un provisionnement automatique des comptes locaux, que vous utilisiez ou non Active Directory sur site.
Alignez-vous facilement sur NIST SP 800-63B, HIPAA, PCI DSS et NIS2 grâce à une authentification robuste.
Adoptez des contrôles d’accès qui évoluent au rythme de vos collaborateurs.
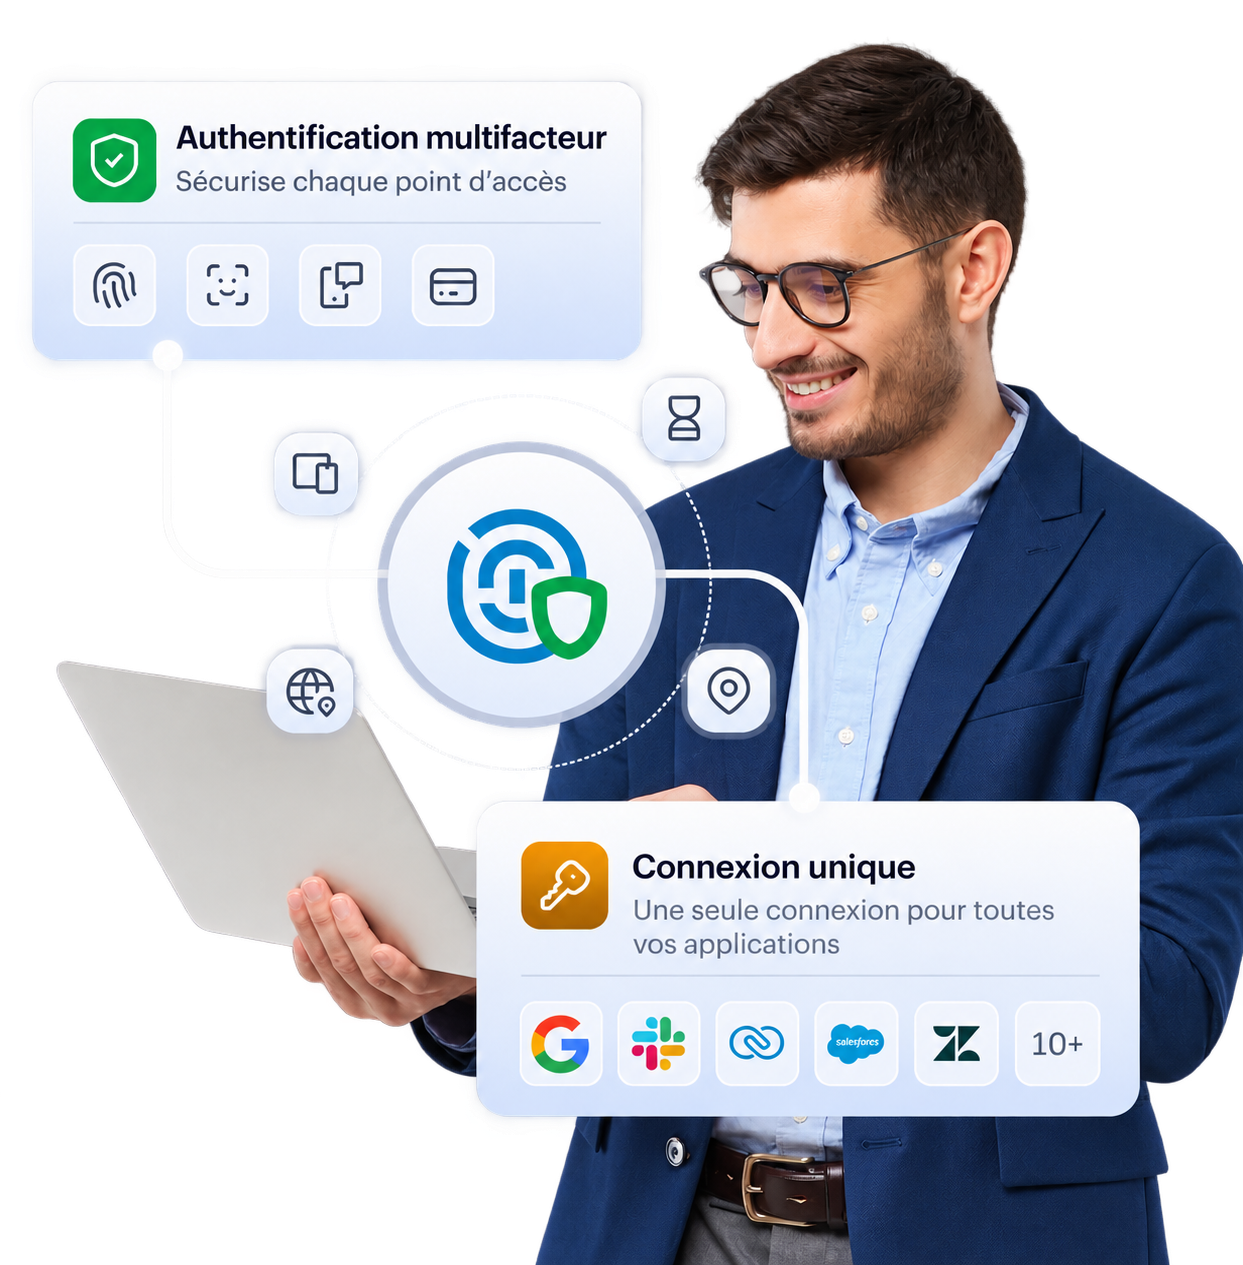
Choisissez parmi plus de 11 authentificateurs et vérifiez chaque demande d’accès à l’aide d’un second facteur robuste.
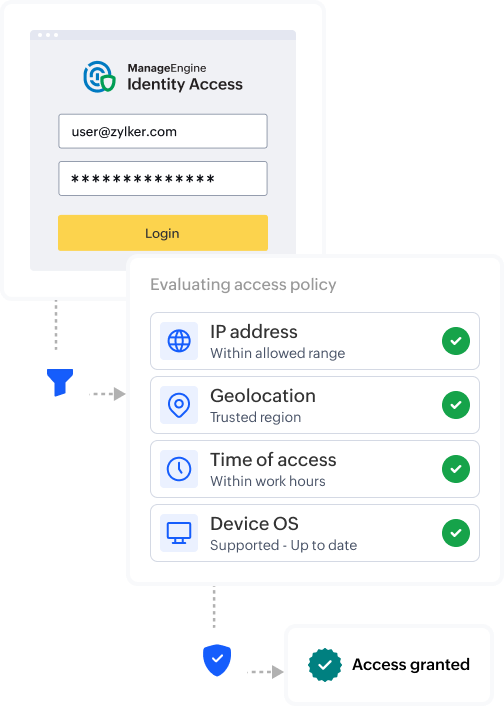
Mettez en œuvre des contrôles d’accès adaptatifs basés sur des politiques, selon l’adresse IP, l’appareil, l’heure et la géolocalisation.
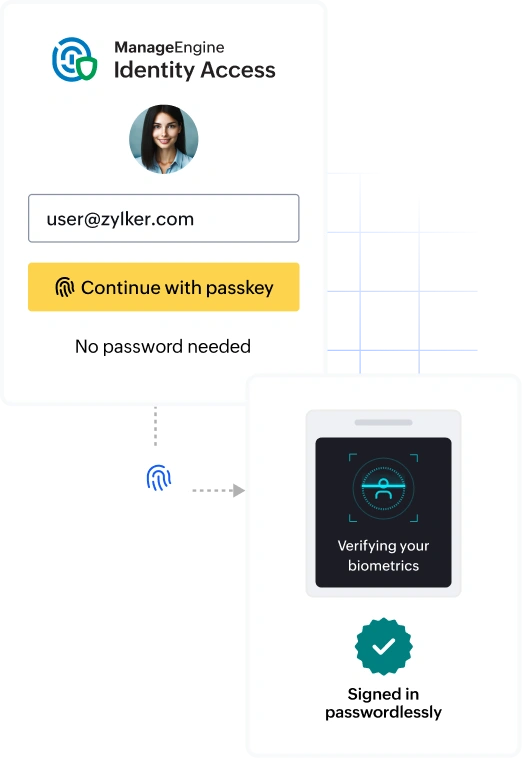
Supprimez les mots de passe de chaque point d’accès et remplacez-les par des identifiants résistants au phishing et liés cryptographiquement.
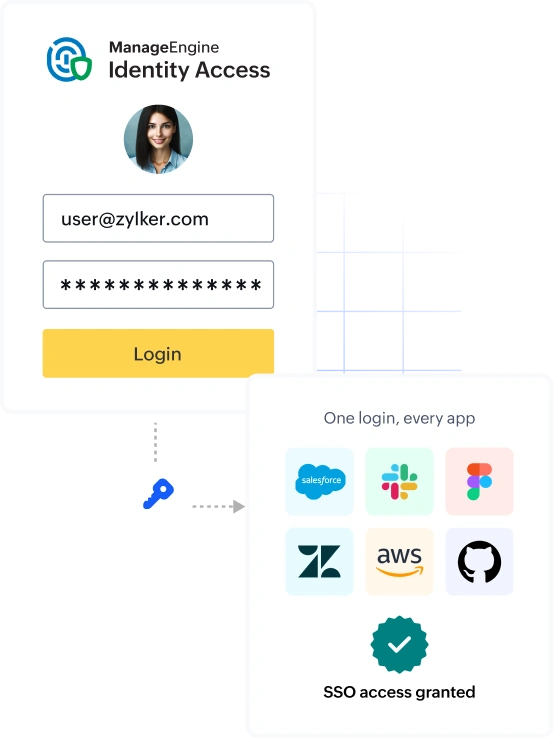
Offrez aux utilisateurs un accès en un clic à des centaines d’applications SaaS préintégrées et à toute application personnalisée prenant en charge SAML, OAuth ou OIDC.
Soumettez les connexions aux postes de travail à la même politique d’accès que celle qui protège les applications, les réseaux et les sessions de terminal.
5 $/utilisateur/an*
Voir les tarifs*La tarification est basée sur le nombre d’utilisateurs et le devis final peut varier.
Offrez à vos collaborateurs un point d’entrée unique et bénéficiez d’un seul emplacement pour contrôler qui peut y accéder.
S’inscrire
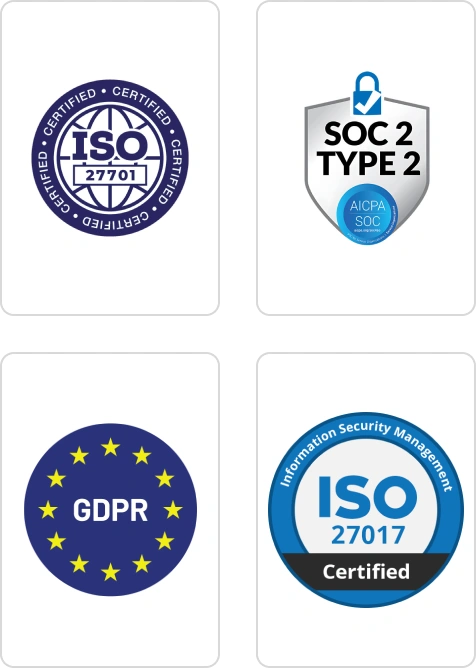
Zoho Corporation est certifiée ISO/IEC 27001 (systèmes de management de la sécurité de l’information), ISO/IEC 27017 (contrôles de sécurité pour les services cloud) et ISO/IEC 27018 (protection des informations personnelles identifiables), et est conforme à SOC 2 Type II (sécurité, confidentialité, intégrité du traitement, disponibilité et respect de la vie privée).
Les données des utilisateurs de nos applications SaaS résident dans nos centres de données, qui sont également conformes à SOC 1 Type II et SOC 2 Type II et certifiés ISO/IEC 27001 (systèmes de management de la sécurité de l’information) et ISO 22301 (systèmes de management de la continuité d’activité).
Identity Access est une solution cloud de gestion des identités et des accès (IAM) pour les collaborateurs. Son volet de gestion des accès garantit un accès sécurisé et fluide aux ressources de l’entreprise et aide les organisations à mettre en place un environnement Zero Trust. Grâce à des fonctionnalités telles que la MFA adaptative, le SSO et l’authentification basée sur les risques, Identity Access offre aux employés un accès simple et sécurisé aux ressources dont ils ont besoin.
La gestion des accès est la couche de sécurité qui détermine qui est autorisé à se connecter à quelles applications et ressources, ainsi que les éléments à fournir pour y accéder. Elle couvre généralement le SSO, la MFA et les politiques définissant qui peut accéder à quoi, depuis quel emplacement et à quel moment.
La MFA cloud est un mécanisme de sécurité qui oblige les utilisateurs à vérifier leur identité à l’aide d’au moins deux facteurs, tels qu’un mot de passe, la biométrie ou un OTP, avant de leur accorder l’accès aux ressources cloud.
L’autorisation de sécurité cloud est le processus qui consiste à accorder ou refuser l’accès aux ressources cloud en fonction de l’identité et du niveau d’autorisation d’un utilisateur, afin que seuls les utilisateurs autorisés puissent effectuer des actions spécifiques ou accéder à certaines données dans l’environnement cloud.
Les principaux types de facteurs MFA sont :
La MFA peut être fournie sous forme de Software as a Service (SaaS), appelée MFA as a Service ou MFAaaS. Elle est alors proposée via des plateformes cloud, offrant évolutivité, gestion centralisée et facilité de déploiement sans nécessiter d’infrastructure sur site.
Zoho Corporation est certifiée ISO/IEC 27001 (systèmes de management de la sécurité de l’information), ISO/IEC 27017 (contrôles de sécurité pour les services cloud) et ISO/IEC 27018 (protection des informations personnelles identifiables), et est conforme à SOC 2 Type II (sécurité, confidentialité, intégrité du traitement, disponibilité et respect de la vie privée).
Les données des utilisateurs de nos applications SaaS résident dans nos centres de données, qui sont également conformes à SOC 1 Type II et SOC 2 Type II et certifiés ISO/IEC 27001 (systèmes de management de la sécurité de l’information) et ISO 22301 (systèmes de management de la continuité d’activité).