- Liens rapides
- Points forts
- MFA
- SSO
- Produits associés
- ADManager Plus
Gestion et reporting Active Directory - ADAudit Plus
Audit et UBA Active Directory en temps réel - ADSelfService Plus
Sécurité de l'identité avec MFA, SSPR et SSO adaptatifs - Exchange Reporter Plus
Audit et reporting des serveurs Exchange - EventLog Analyzer
Analyse et reporting des journaux en temps réel - M365 Manager Plus
Outil de gestion et de reporting Microsoft 365 - DataSecurity Plus
Audit des serveurs de fichiers et découverte des données - RecoveryManager Plus
Outil d'entreprise de sauvegarde et de restauration - SharePoint Manager Plus
Reporting et audit SharePoint - Identity360
Une plateforme d'identité native du cloud pour la gestion des identités de l'entreprise - AD360
Gestion intégrée des identités et des accès - Log360 (Local | Cloud)
SIEM et UEBA complets
- ADManager Plus
Pourquoi avez-vous besoin d’une solution MFA ?
Les identifiants sont devenus le nouveau périmètre de sécurité. Au lieu de franchir les défenses, un attaquant vole un mot de passe et se connecte comme un utilisateur de confiance. Le phishing, les attaques par force brute et le bourrage d’identifiants lui permettent d’exploiter des identifiants faibles, réutilisés ou volés, puis de se déplacer latéralement dans les systèmes connectés. La MFA ajoute une deuxième étape de vérification et empêche un mot de passe volé d’accorder, à lui seul, l’accès.
L’exposition augmente dans les environnements d’identité hybrides et multicloud. Un seul compte compromis ne donne plus uniquement accès à un serveur de fichiers : il peut ouvrir Microsoft 365, Salesforce et chaque application SaaS connectée. Selon le Data Breach Investigations Report de Verizon, environ un tiers des violations survenues au cours des dix dernières années impliquent des identifiants volés ou faibles. Lorsqu’une même identité sous-tend autant d’accès, le mot de passe seul ne peut plus constituer la première ligne de défense.
Une solution MFA ajoute une étape de vérification qui empêche un secret divulgué de se transformer en incident majeur. ManageEngine Identity Access fournit cette couche de vérification depuis le cloud et place la MFA devant les applications, les machines et les annuaires utilisés chaque jour par vos collaborateurs, sans infrastructure locale à déployer.
Comment fonctionne la MFA pour l’accès aux identités?
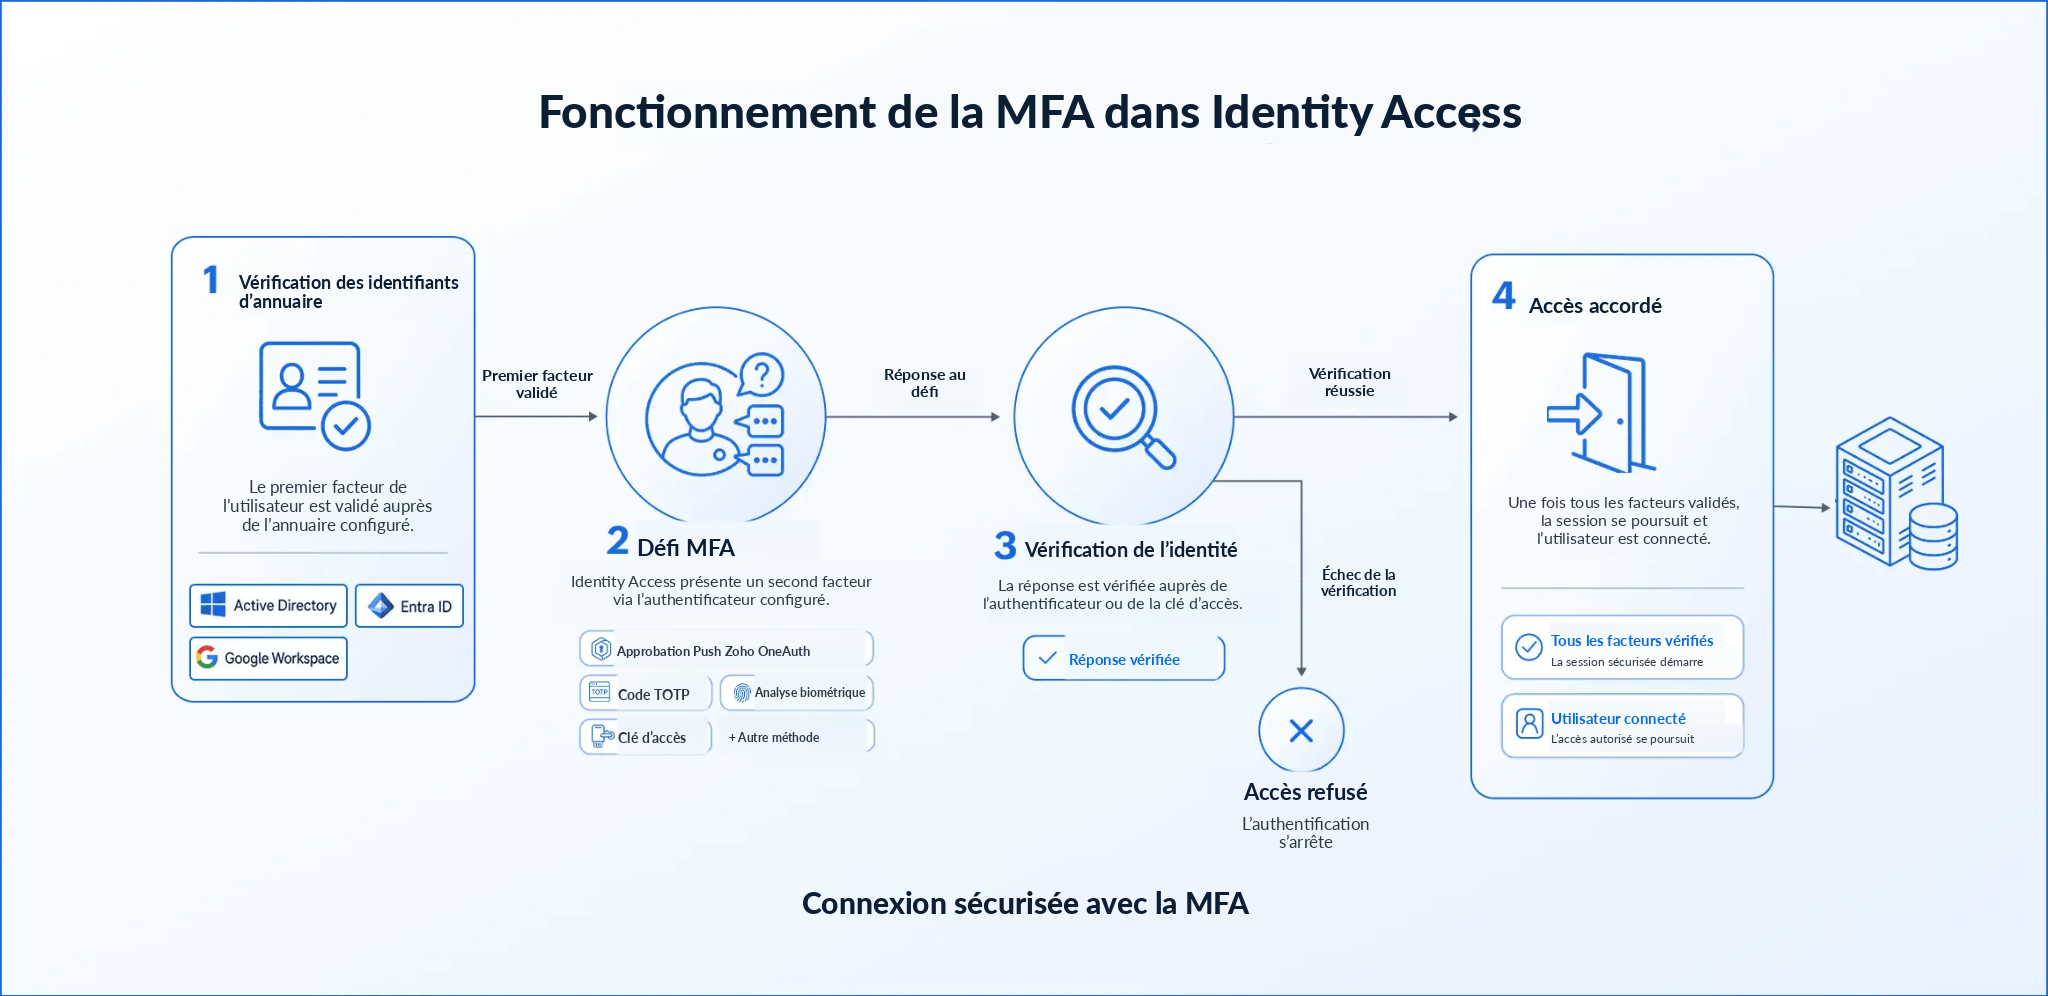
Identity Access insère une deuxième couche de vérification immédiatement après le contrôle des identifiants du premier facteur. La séquence est la suivante :
- Contrôle des identifiants de l’annuaire : Le premier facteur de l’utilisateur est validé auprès de votre annuaire, par exemple Active Directory, Microsoft Entra ID ou Google Workspace.
- Défi MFA : Identity Access présente un deuxième facteur au moyen de l’authentificateur configuré, tel qu’une approbation push Zoho OneAuth, un code TOTP, l’utilisation d’une clé d’accès FIDO2, une analyse biométrique ou une autre méthode prise en charge.
- Vérification de l’identité : La réponse est vérifiée auprès de l’authentificateur ou de la clé d’accès.
- Accès accordé : Une fois tous les facteurs validés, la session se poursuit et l’utilisateur est connecté.
Où Identity Access peut-il appliquer la MFA ?
Sécuriser l’entreprise implique de fermer toutes les voies d’authentification, et pas uniquement le portail des applications. Identity Access applique la MFA dans les scénarios suivants :
Sécuriser l’accès aux machines
- Connexions Windows, macOS et Linux : Des agents au niveau du système d’exploitation appliquent le facteur avant d’accorder l’accès aux machines jointes à Active Directory ou à Microsoft Entra ID. Windows Credential Provider couvre les sessions interactives et RDP, et la MFA s’étend aux invites d’élévation UAC. Des contrôles avancés couvrent également le verrouillage, le déverrouillage et les périodes d’inactivité.
- Connexions à Windows Server : L’accès aux serveurs est protégé par la même stratégie MFA.
- MFA hors ligne (Windows) : L’état de l’authentificateur est mis en cache localement afin que les utilisateurs distants ou en déplacement puissent valider le défi sans connexion réseau.
- MFA pour les connexions SSH : Un deuxième facteur protège les sessions SSH, couvrant un point d’accès que les outils locaux de libre-service n’atteignent pas.
Renforcer les VPN et les accès à distance
- Utilisez la MFA pour les VPN et autres serveurs basés sur RADIUS afin de renforcer les accès à distance au-delà du mot de passe.
- Appliquez la MFA à Outlook sur le web et aux autres serveurs IIS pour ajouter une vérification renforcée aux accès par navigateur à la messagerie et aux applications web.
Protéger les connexions aux applications
- Identity Access ajoute une étape de vérification avant l’accès aux applications cloud et locales, de sorte qu’un mot de passe compromis ne puisse pas, à lui seul, ouvrir une application.
Étendre la MFA aux utilisateurs d’annuaires multicloud
- Appliquez la MFA aux identités Active Directory, Microsoft Entra ID et Google Workspace depuis une console cloud unique, au-delà de la couverture proposée par les outils MFA locaux.
Méthodes et facteurs d’authentification pris en charge
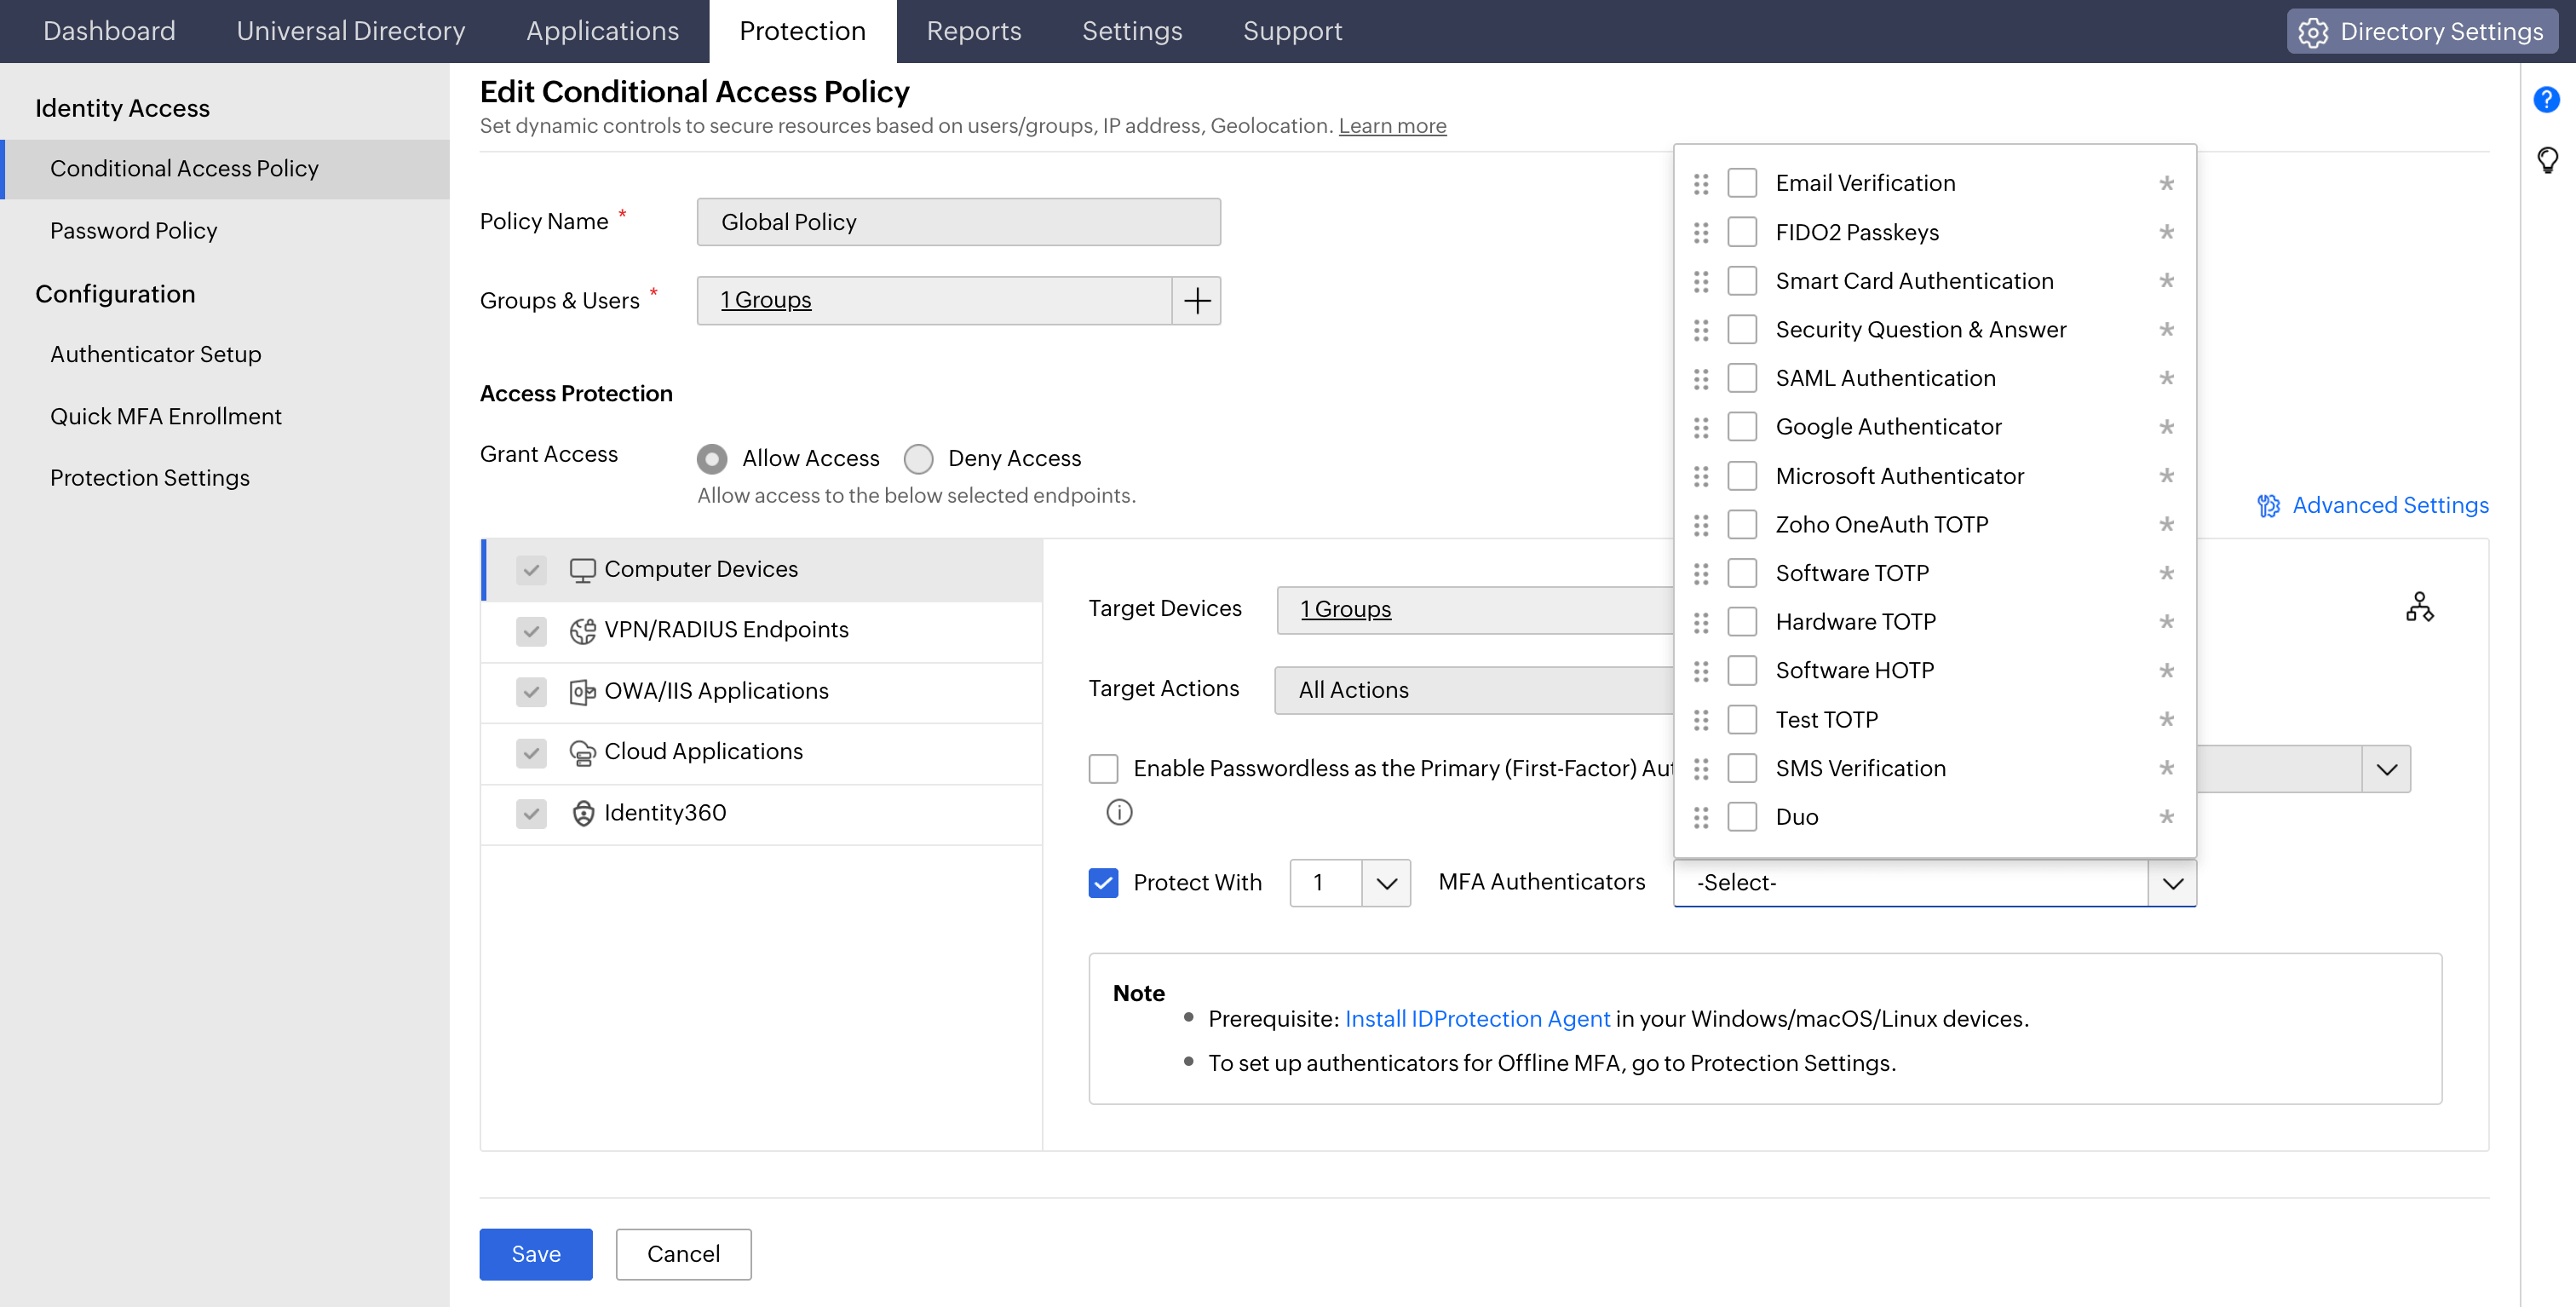
Identity Access prend en charge un large éventail d’authentificateurs répartis entre les catégories classiques de facteurs, afin d’adapter le facteur au niveau de risque de chaque point de connexion.
Quelque chose que vous connaissez
- Questions de sécurité (SQA) : Définissez des questions et réponses de sécurité. Cette méthode convient aux scénarios à faible risque et à la vérification de secours. Il s’agit du facteur le plus faible de l’ensemble ; associez-le toujours à une méthode plus robuste.
Quelque chose que vous possédez
- Application d’authentification (TOTP) : Générez toutes les 30 secondes un code temporel avec Zoho OneAuth, Google Authenticator ou Microsoft Authenticator, calculé localement sur l’appareil. Les jetons TOTP logiciels et matériels personnalisés sont également pris en charge.
- Notification push : Déclenchez dans Zoho OneAuth une demande d’approbation ou de refus, sans code à saisir ni secret partagé en transit.
- Clé d’accès FIDO2 : Signez le défi avec une clé privée qui ne quitte jamais l’appareil et qui est liée cryptographiquement à l’origine. Elle résiste au phishing dès sa conception et peut servir à une connexion sans mot de passe.
- Clé de sécurité matérielle : Exigez la présence et le contact avec un jeton physique, par exemple une YubiKey, qu’aucune page de phishing distante ne peut reproduire.
- Carte à puce et authentification par certificat : Associez la connexion à un identifiant provisionné plutôt qu’à un secret saisi, pour les environnements réglementés exigeant un niveau d’assurance élevé.
- Duo Security et RSA SecurID : Réutilisez vos investissements MFA existants grâce aux intégrations prises en charge.
- Code de vérification par e-mail et SMS : Utilisez un facteur de possession à niveau d’assurance plus faible pour un déploiement étendu ou comme solution de secours.
Quelque chose que vous êtes
- Authentification biométrique : Effectuez une vérification par empreinte digitale ou reconnaissance faciale sur l’appareil enregistré. Seul le résultat est transmis au serveur ; les données biométriques brutes ne circulent jamais sur le réseau.
Authentification adaptative et accès conditionnel
La MFA adaptative détermine le niveau de vérification requis selon le contexte, plutôt que d’appliquer une règle uniforme. Identity Access évalue les signaux liés à l’appareil, au réseau et à l’emplacement lors de la connexion, puis renforce la vérification uniquement lorsqu’un élément semble inhabituel. Un appareil connu sur un réseau approuvé suit un parcours allégé ; le même compte utilisé depuis une adresse IP inconnue dans un nouveau pays déclenche un facteur plus fort ou un refus.
Le moteur croise plusieurs signaux : le facteur lié à l’appareil vérifie si la machine est reconnue ; le facteur IP évalue l’adresse source ainsi que l’utilisation d’un proxy ou d’un VPN ; le facteur de géolocalisation tient compte de l’origine de la demande. Les connexions routinières, qui représentent la grande majorité du trafic, restent ainsi fluides, tandis que les connexions inhabituelles font l’objet de contrôles plus stricts. Identity Access applique de cette manière une posture Zero Trust concrète : aucune connexion n’est approuvée par défaut ; chacune est évaluée à partir de signaux en temps réel avant d’accorder l’accès.
L’accès conditionnel transforme ces signaux en stratégies. Les conditions peuvent porter sur l’adresse ou la plage IP, l’identité de l’appareil, le navigateur, l’heure d’accès, la géolocalisation et les heures ouvrées. Chaque stratégie conduit à l’un des trois résultats suivants : autoriser sans défi, exiger un ensemble précis de facteurs ou bloquer. Des groupes d’annuaire différents peuvent appliquer des règles différentes ; une équipe manipulant des données sensibles peut ainsi recevoir des conditions plus strictes que le reste du personnel.
Exigences de conformité que la MFA d’Identity Access peut prendre en charge
Identity Access peut contribuer aux exigences de vérification de l’identité et de contrôle des accès définies par les référentiels de sécurité et de confidentialité. La conformité dépend de la configuration du produit, des politiques de l’organisme, du périmètre des systèmes, de la surveillance et des mesures de protection environnantes.
| Référentiel | Objectif concerné | Contribution d’Identity Access |
|---|---|---|
| HIPAA | Vérifier l’identité des utilisateurs qui accèdent aux systèmes contenant des informations de santé électroniques protégées. | Exiger une authentification supplémentaire pour les applications, les terminaux et les systèmes d’accès à distance pris en charge. |
| PCI DSS | Appliquer la MFA aux accès internes ou entrants dans l’environnement des données de titulaires de cartes. | Appliquer la MFA aux scénarios administratifs, applicatifs, de terminaux et d’accès à distance pris en charge. |
| RGPD | Mettre en œuvre des mesures techniques et organisationnelles appropriées pour protéger les données personnelles. | Réduire le risque d’accès non autorisé causé par la compromission d’identifiants. |
Identity Access peut contribuer à ces contrôles, mais l’activation de la MFA ne suffit pas, à elle seule, à établir la conformité.
Principaux avantages d’Identity Access
- Bloque les attaques basées sur les identifiants dès l’entrée
Un mot de passe volé sans le deuxième facteur ne peut pas créer de session. Les mots de passe obtenus par phishing, bourrage d’identifiants ou attaques pass-the-hash qui ne capturent que le mot de passe échouent lors du défi.
- Protection résistante au phishing pour les comptes à forte valeur
Les clés FIDO2, YubiKey et la biométrie sont liées à l’origine et résistent ainsi même aux campagnes de phishing sophistiquées.
- Architecture cloud native, sans infrastructure à exploiter
Aucun serveur MFA local à déployer, corriger ou dimensionner, et une couverture qui s’étend aux annuaires multicloud.
- Application adaptative selon le risque
Les sessions à haut risque font l’objet de défis renforcés, tandis que les sessions routinières restent fluides.
- Large surface d’application
Un même ensemble de stratégies couvre les machines, les serveurs, les VPN, SSH, les connexions aux applications et les utilisateurs d’annuaire.
Questions fréquentes
Une solution MFA ajoute un deuxième facteur de vérification devant les connexions des collaborateurs, afin qu’un mot de passe volé ne puisse pas, à lui seul, créer une session authentifiée. Identity Access applique la MFA aux applications cloud et locales, aux connexions aux postes de travail et aux serveurs, aux VPN et aux sessions distantes depuis une console cloud unique, avec une authentification auprès d’Active Directory, de Microsoft Entra ID ou de Google Workspace.
Il s'agit des facteurs de connaissance, de possession, d'inhérence et de localisation. La connaissance est un secret tel qu'un mot de passe. La possession est un appareil que vous détenez, comme une clé matérielle ou une application d'authentification. L'inhérence est une donnée biométrique comme une empreinte digitale. La localisation correspond à l'origine de la requête.
Cependant, le cadre standard répertorie généralement trois facteurs principaux : la connaissance, la possession et l'inhérence. La localisation est généralement traitée comme un signal contextuel (utilisé dans l'authentification adaptative ou basée sur le risque) plutôt que comme un facteur indépendant.
Identity Access prend en charge les quatre facteurs — connaissance, possession, inhérence et localisation — et les combine lors de la connexion.
Identity Access prend en charge les notifications push via Zoho OneAuth, la biométrie, les clés de sécurité FIDO2 (passkeys) et les clés matérielles, les OTP et les cartes à puce. Il protège l'accès aux applications, aux machines et aux VPN. Il propose également un déploiement cloud-native avec une authentification adaptative.
Oui. Identity Access est cloud-native, il n'y a donc pas de serveurs MFA sur site à déployer ou à maintenir. Des agents de connexion appliquent la MFA au niveau du système d'exploitation pour les connexions aux machines, et la MFA hors ligne couvre les machines Windows sans connexion réseau.
Autres fonctionnalités
SSO
Offrez aux utilisateurs un accès en un clic à chaque application cloud au moyen d’un seul ensemble d’identifiants.
Authentification sans mot de passe
Remplacez les mots de passe par des clés de sécurité FIDO2 et la biométrie de la plateforme, afin de supprimer l’identifiant le plus souvent hameçonné et rejoué.
Accès conditionnel
Évaluez chaque demande d’accès selon l’utilisateur, l’appareil, l’adresse IP, la géolocalisation, l’heure et le système d’exploitation, puis autorisez, refusez ou demandez une vérification.
Authentification des appareils
Authentifiez dans le cloud les machines Windows, macOS et Linux, sans Active Directory ni Entra ID.
MFA pour les postes de travail
Vérifiez l’identité à l’écran de connexion Windows, macOS et Linux, sur les machines jointes à un domaine ou au cloud.
MFA pour les applications
Définissez la MFA et les règles d’accès propres à chaque application, afin d’appliquer un défi renforcé aux applications critiques et un parcours plus rapide aux applications courantes.