Comment m'inscrire à ADSelfService Plus ?
ManageEngine ADSelfService Plus nécessite que vous vous inscriviez aux méthodes de vérification MFA configurées par votre administrateur. ADSelfService Plus authentifie votre identité en utilisant les informations que vous fournissez lors du processus d'inscription. L'inscription est obligatoire pour :
- Les connexions MFA pour machine, VPN, OWA et applications d'entreprise, si la fonctionnalité a été configurée pour ces points de terminaison par l'administrateur
- MFA hors ligne lors des connexions Windows et macOS locales et distantes, ainsi que les invites UAC, si votre administrateur a configuré ces fonctionnalités. Cliquez ici pour en savoir plus sur l'inscription au MFA hors ligne
- Réinitialisations de mot de passe en libre-service et déblocages de compte via ADSelfService Plus
Authentificateurs MFA dans ADSelfService Plus
- Questions et réponses de sécurité
Vous devez répondre à un ensemble prédéfini de questions personnelles, telles que « Quelle est votre couleur préférée ? ». Ces questions peuvent être configurées par vous ou par les administrateurs. Vous pouvez vous inscrire soit en définissant des questions et réponses personnalisées, soit en fournissant des réponses aux questions définies par l'administrateur.
Vous devrez fournir la bonne réponse à ces questions lors de la vérification d'identité. Cliquez ici pour les étapes d'inscription
- Vérification par e-mail
Un OTP sera envoyé à votre adresse e-mail. Vous devez saisir cet OTP pour confirmer votre identité. Les administrateurs ont la possibilité d'utiliser l'adresse e-mail de votre profil Active Directory ou de vous permettre de fournir une adresse e-mail différente lors de l'inscription. Cliquez ici pour les étapes d'inscription.
- Vérification par SMS
Vous devrez saisir un OTP envoyé à votre appareil mobile pour vérifier votre identité. Les administrateurs peuvent soit sélectionner le numéro mobile depuis vos profils Active Directory, soit vous permettre de fournir un numéro différent lors du processus d'inscription. Cliquez ici pour les étapes d'inscription.
- Google Authenticator
Google Authenticator est une application qui utilise des codes TOTP pour l'authentification. Pour vous inscrire à cet authentificateur, vous devez utiliser l'application Google Authenticator pour scanner le code QR affiché dans la section Enrollment du portail utilisateur ADSelfService. Cliquez ici pour les étapes d'inscription.
- Microsoft Authenticator
L'application Microsoft Authenticator génère un TOTP que vous devrez saisir pour vous authentifier. Pour l'inscription, vous devez installer l'application Microsoft Authenticator et la configurer avec ADSelfService Plus. Cliquez ici pour les étapes d'inscription.
- Microsoft Entra ID MFA
Si votre organisation a déjà activé Microsoft Entra ID MFA, les administrateurs peuvent utiliser la configuration existante pour vous permettre de vous authentifier via les méthodes d'authentification pré-enregistrées dans Microsoft Entra ID. Les méthodes prises en charge incluent :
- Notifications push basées sur l'application Microsoft Authenticator.
- Codes de vérification basés sur l'application Microsoft Authenticator.
- Vérification par appel téléphonique.
- Vérification par SMS.
- Jetons matériels OATH utilisant Yubico, DeepNet Security, et plus encore.
Pour utiliser Microsoft Entra ID MFA, vous n'avez pas besoin de vous inscrire depuis le portail ADSelfService Plus mais vous devez être inscrit aux méthodes d'authentification configurées par votre administrateur dans le portail utilisateur Azure AD. Contactez votre administrateur si ce n'est pas le cas.
Note : Cette méthode d'authentification est disponible uniquement pour les comptes AD. - Duo Security
Si votre organisation utilise Duo Security, votre administrateur peut l'intégrer à ADSelfService Plus pour sécuriser les connexions, applications et points de terminaison. Pour vous authentifier, vous pouvez approuver ou refuser les demandes de connexion aux ressources protégées en utilisant :
- Codes de vérification par SMS.
- Vérification par appel téléphonique.
- Codes de vérification via application.
- Notifications push.
Pour l'inscription, vous devrez sélectionner une de ces méthodes pour le MFA, selon laquelle vous devrez soit saisir un code reçu, soit accepter une notification pour vous authentifier.
Cliquez ici pour les étapes d'inscription.
- RSA SecurID
RSA SecurID est une autre méthode qui utilise des codes d'accès pour le MFA. L'inscription n'est pas requise depuis le portail ADSelfService Plus ; veuillez contacter votre administrateur pour le jeton matériel RSA (code d'accès) associé à votre compte. Si configuré par votre administrateur RSA, pour prouver votre identité, vous devrez ensuite saisir un OTP généré via :
- Un jeton matériel.
- L'application mobile RSA SecurID, ou
- Des jetons reçus par e-mail ou SMS.
- Authentification RADIUS
Pour l'authentification RADIUS, l'inscription n'est pas requise depuis le portail ADSelfService Plus. Veuillez contacter votre administrateur pour le mot de passe RADIUS associé à votre compte. Vous devrez le saisir lors de la vérification d'identité. Si votre administrateur a configuré une authentification secondaire, vous devrez également saisir la réponse au défi RADIUS (un OTP) généré via :
- Un jeton matériel
- L'application mobile RSA SecurID, ou
- Des jetons reçus par e-mail ou SMS.
Note : Cette méthode d'authentification est disponible uniquement pour les comptes AD. - Inscription via l'application ADSelfService Plus
L'application mobile ADSelfService Plus peut être utilisée pour ces types d'authentification :
- Authentification par notification push
- Authentification biométrique
- Authentification basée sur QR Code
- TOTP Authentication
Vous devrez télécharger l'application et vous inscrire pour chaque méthode MFA que vous souhaitez utiliser. Cliquez ici pour les étapes d'inscription.
- Authentification SAML
Si votre organisation utilise déjà des applications fournisseur d'identité (IdP) basées sur SAML telles que Okta ou OneLogin, votre administrateur peut configurer l'authentification SAML dans ADSelfService Plus comme méthode de vérification des identités des utilisateurs. Vous n'avez pas besoin de vous inscrire pour l'authentification SAML depuis le portail ADSelfService Plus ; vous serez directement redirigé vers l'URL de connexion de votre IdP SAML pour l'authentification.
Veuillez contacter votre administrateur pour recevoir les identifiants du fournisseur d'identité associés à votre compte.
- Questions de sécurité AD
Dans cette méthode, l'administrateur configure des questions basées sur AD liées à des attributs AD existants ou personnalisés tels que les numéros de sécurité sociale. Pour vérifier votre identité, vous devez fournir une réponse qui sera comparée à la valeur de l'attribut stockée dans AD pour votre compte utilisateur. Si elles correspondent, vous serez authentifié.
Pour les questions de sécurité AD, vous n'êtes pas tenu de vous inscrire depuis le portail ADSelfService Plus. Cependant, si vous avez un doute sur les questions affichées, veuillez contacter votre administrateur.
Note : Cette méthode d'authentification est disponible uniquement pour les comptes AD. - Authentification YubiKey
YubiKey est un dispositif matériel qui utilise des codes pour le MFA. Vous pouvez vous inscrire à l'authentification YubiKey soit en branchant le dispositif YubiKey sur la station de travail et en appuyant sur son bouton (dans le cas d'une inscription via le portail utilisateur ADSelfService Plus), soit en le tapotant contre l'appareil mobile (dans le cas d'une inscription via l'application mobile ADSelfService Plus). Une fois cela fait, le code sera automatiquement mis à jour dans le champ prévu dans ADSelfService Plus. Cliquez ici pour les étapes d'inscription.
- Authentification Zoho OneAuth
Zoho OneAuth est une application qui fournit MFA et SSO pour les comptes d'entreprise. La fonctionnalité TOTP de l'application peut être exploitée par ADSelfService Plus et utilisée comme méthode d'authentification. Pour vous inscrire, vous devez scanner un code QR affiché dans le portail utilisateur ADSelfService Plus, en utilisant l'application Zoho OneAuth.
Une fois inscrit, vous pouvez vous authentifier en saisissant le TOTP affiché sur l'application dans le champ prévu dans le portail dans le délai spécifié. Cliquez ici pour les étapes d'inscription.
- Authentification par carte à puce
Vous devrez placer la Smart Card qui vous a été délivrée dans votre organisation contre le lecteur de carte. Si configuré par votre administrateur, vous devrez saisir le PIN de la Smart Card. Ce PIN et les informations sur la carte seront comparés avec vos informations d'enregistrement, et votre identité sera vérifiée s'ils correspondent. L'enregistrement n'est pas requis depuis le portail utilisateur ADSelfService Plus ; il se fait automatiquement lors de la première authentification de l'utilisateur.
Note : Cette méthode d'authentification est disponible uniquement pour les comptes AD. - Authentificateur TOTP personnalisé
Votre administrateur peut étendre les applications TOTP matérielles et logicielles personnalisées utilisées par votre organisation, en tant que méthodes d'authentification dans ADSelfService Plus. Votre processus d'enregistrement dépendra des capacités de l'application.
Pour vous authentifier, vous devrez saisir le TOTP affiché sur l'application dans le champ prévu à cet effet dans le portail produit, dans le délai spécifié. L'enregistrement pour les TOTPs personnalisés peut être effectué soit par vous, soit par votre administrateur. Cliquez ici pour les étapes détaillées d'auto-enregistrement.
- Passkeys FIDO
Les Passkeys FIDO sont une forme d'authentification pouvant remplacer les mots de passe. Vous pouvez utiliser des authenticators intégrés comme Windows Hello, Apple Touch/FaceID, etc., sur vos appareils, ou des clés de sécurité portables comme YubiKeys, Google Titan keys, etc., ou même des authenticators de plateforme sur des smartphones en itinérance (c’est-à-dire des smartphones autres que celui que vous utilisez actuellement pour accéder au portail), pour authentifier votre identité de manière sécurisée.
Cliquez ici pour les étapes d'inscription.
Enregistrement via les questions de sécurité
Vous pouvez vous enregistrer pour cet authenticator depuis le portail web ou l'application mobile ADSelfService Plus. Pour vous enregistrer depuis le portail web,
- Connectez-vous au portail utilisateur ADSelfService Plus et allez à Enrollment > Security Questions.
- One of these three windows will open:
- Questions de sécurité obligatoires: Your administrator would have already configured the security questions. All you have to do is provide appropriate answers.
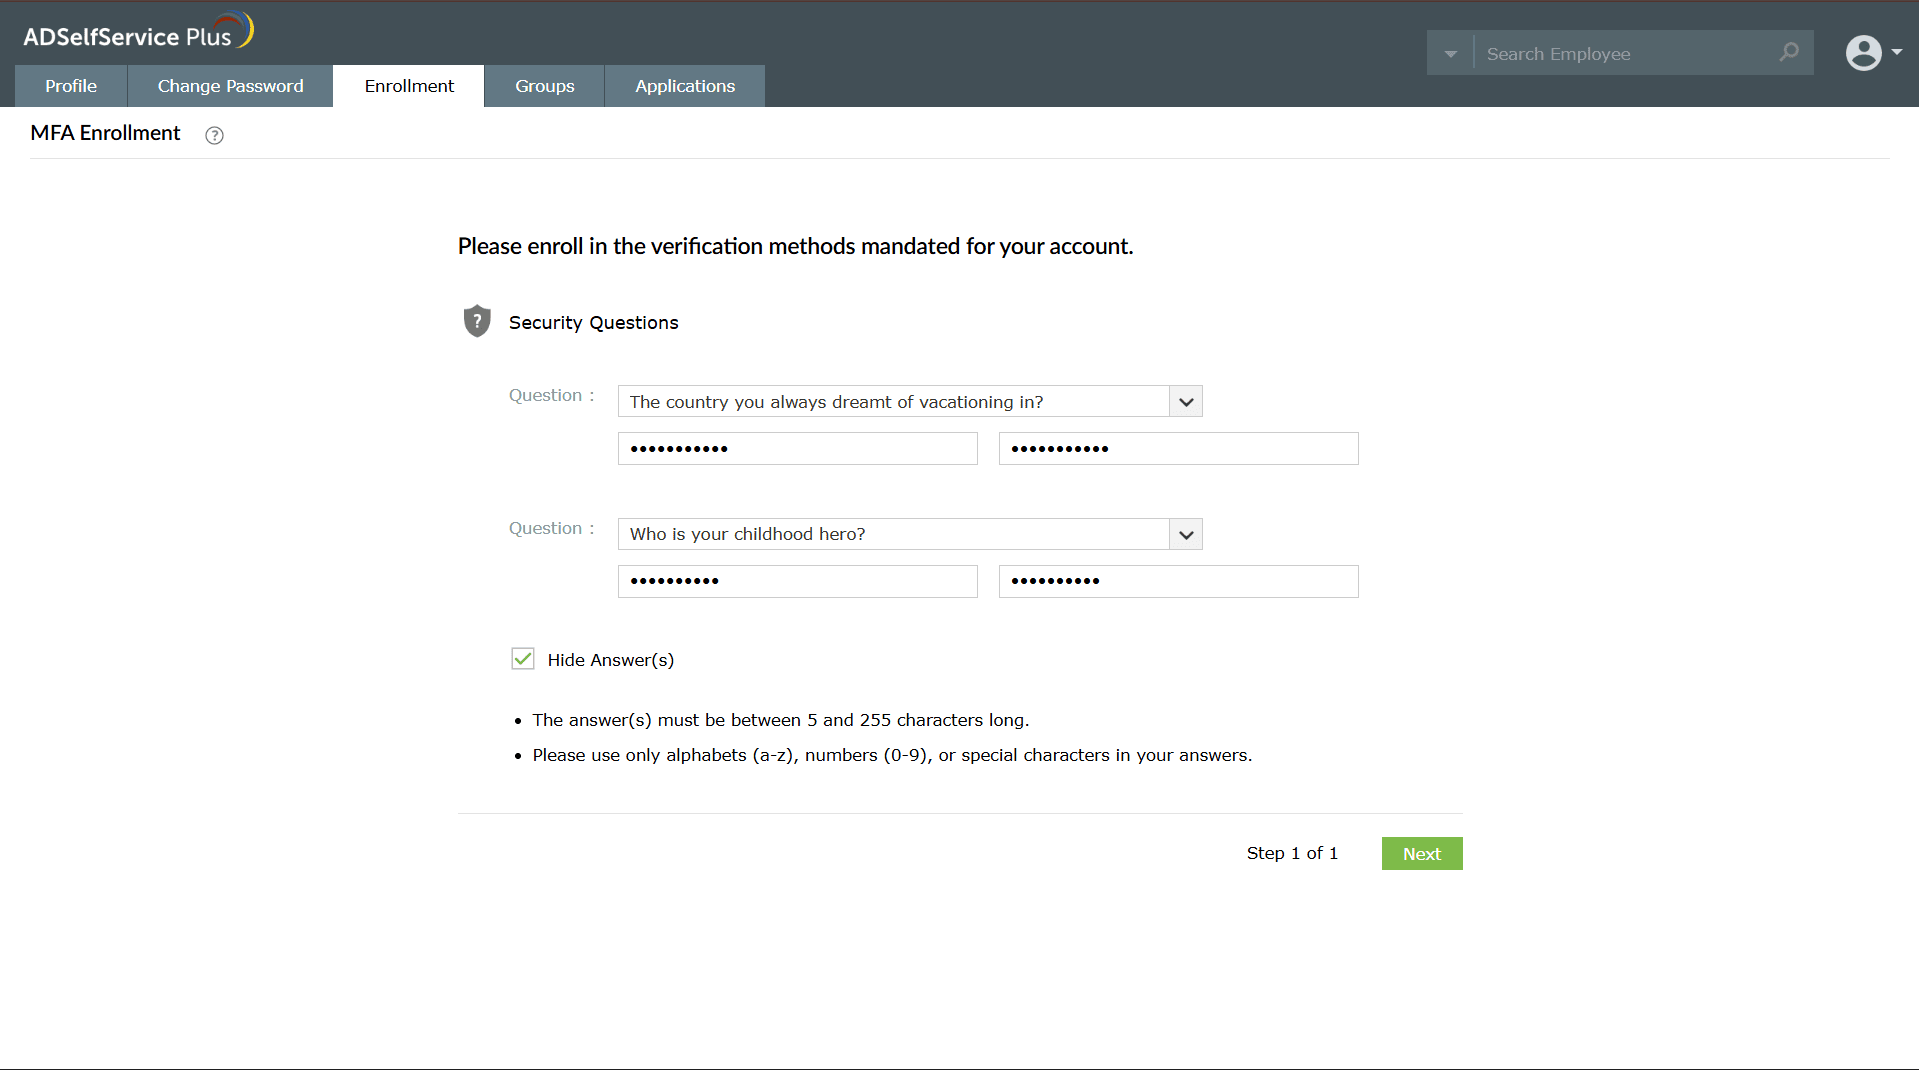
Fig 1 : Enregistrement avec les questions de sécurité obligatoires configurées par votre administrateur.
- Questions de sécurité personnalisées: Configure your own security questions and provide appropriate answers.
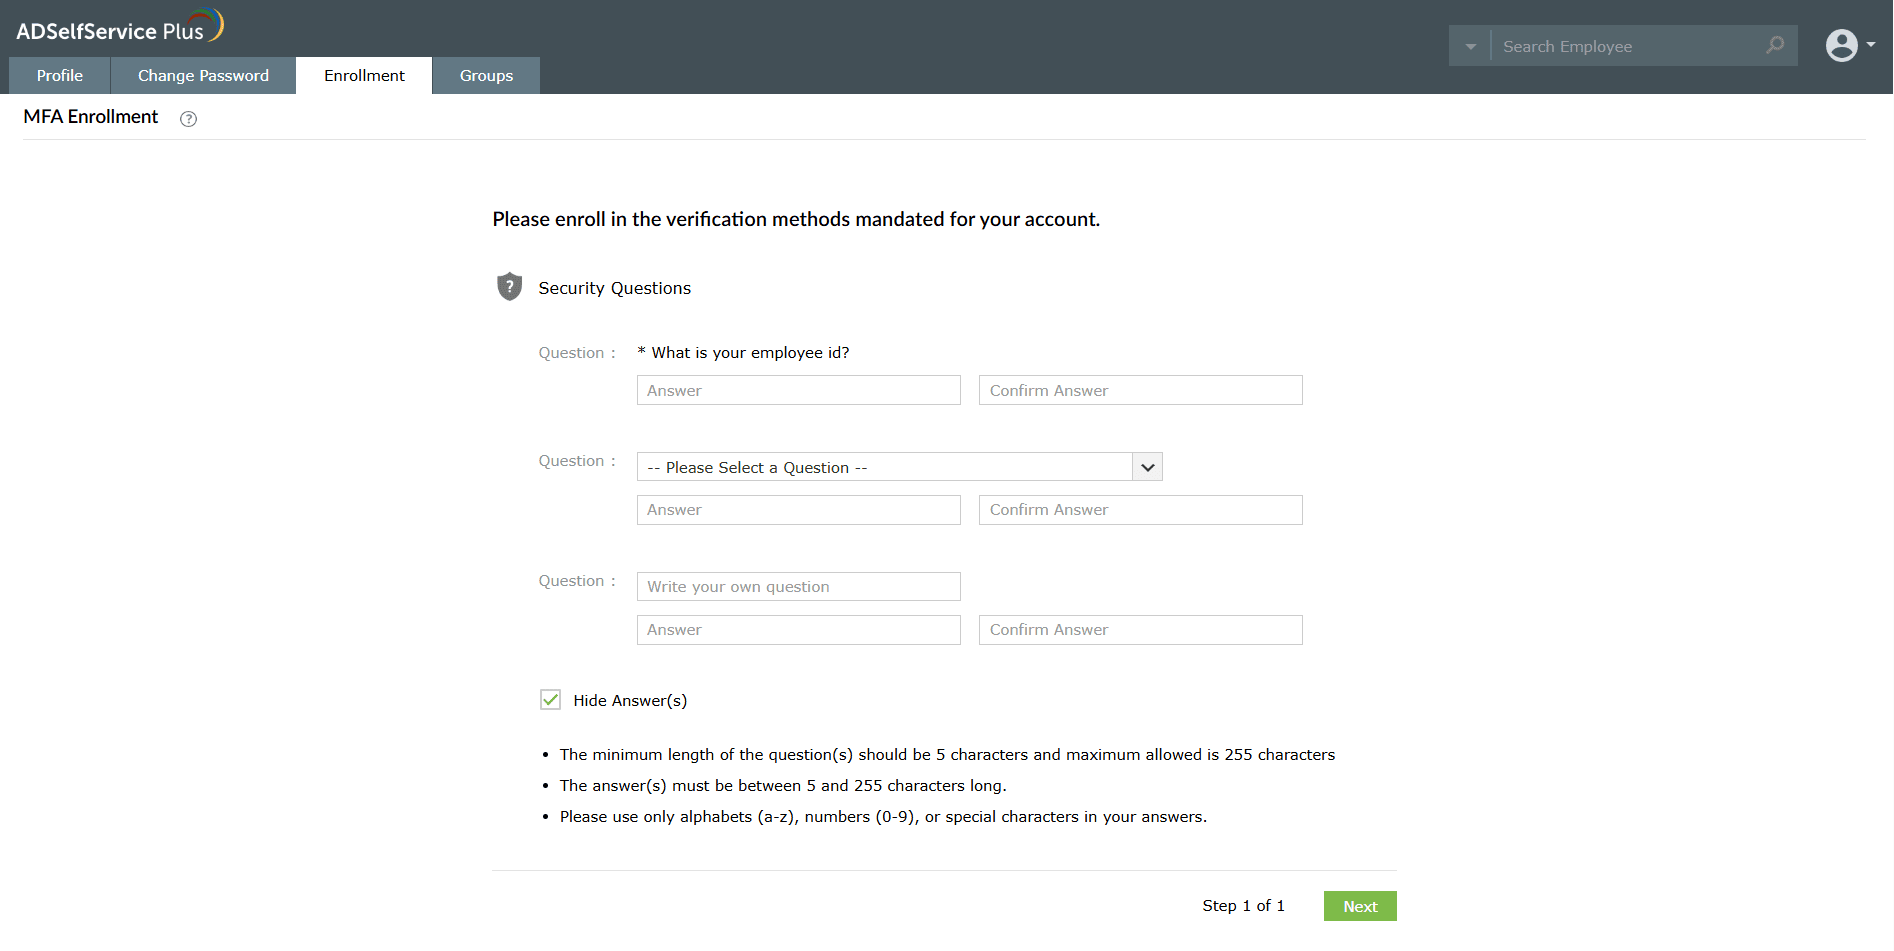
Fig 2 : Configuration de vos propres questions et réponses de sécurité personnalisées.
- Sélectionnez une question dans la liste: A set of security questions defined by your administrator will be displayed. You choose the questions using which you wish to be authenticated and provide appropriate answers.
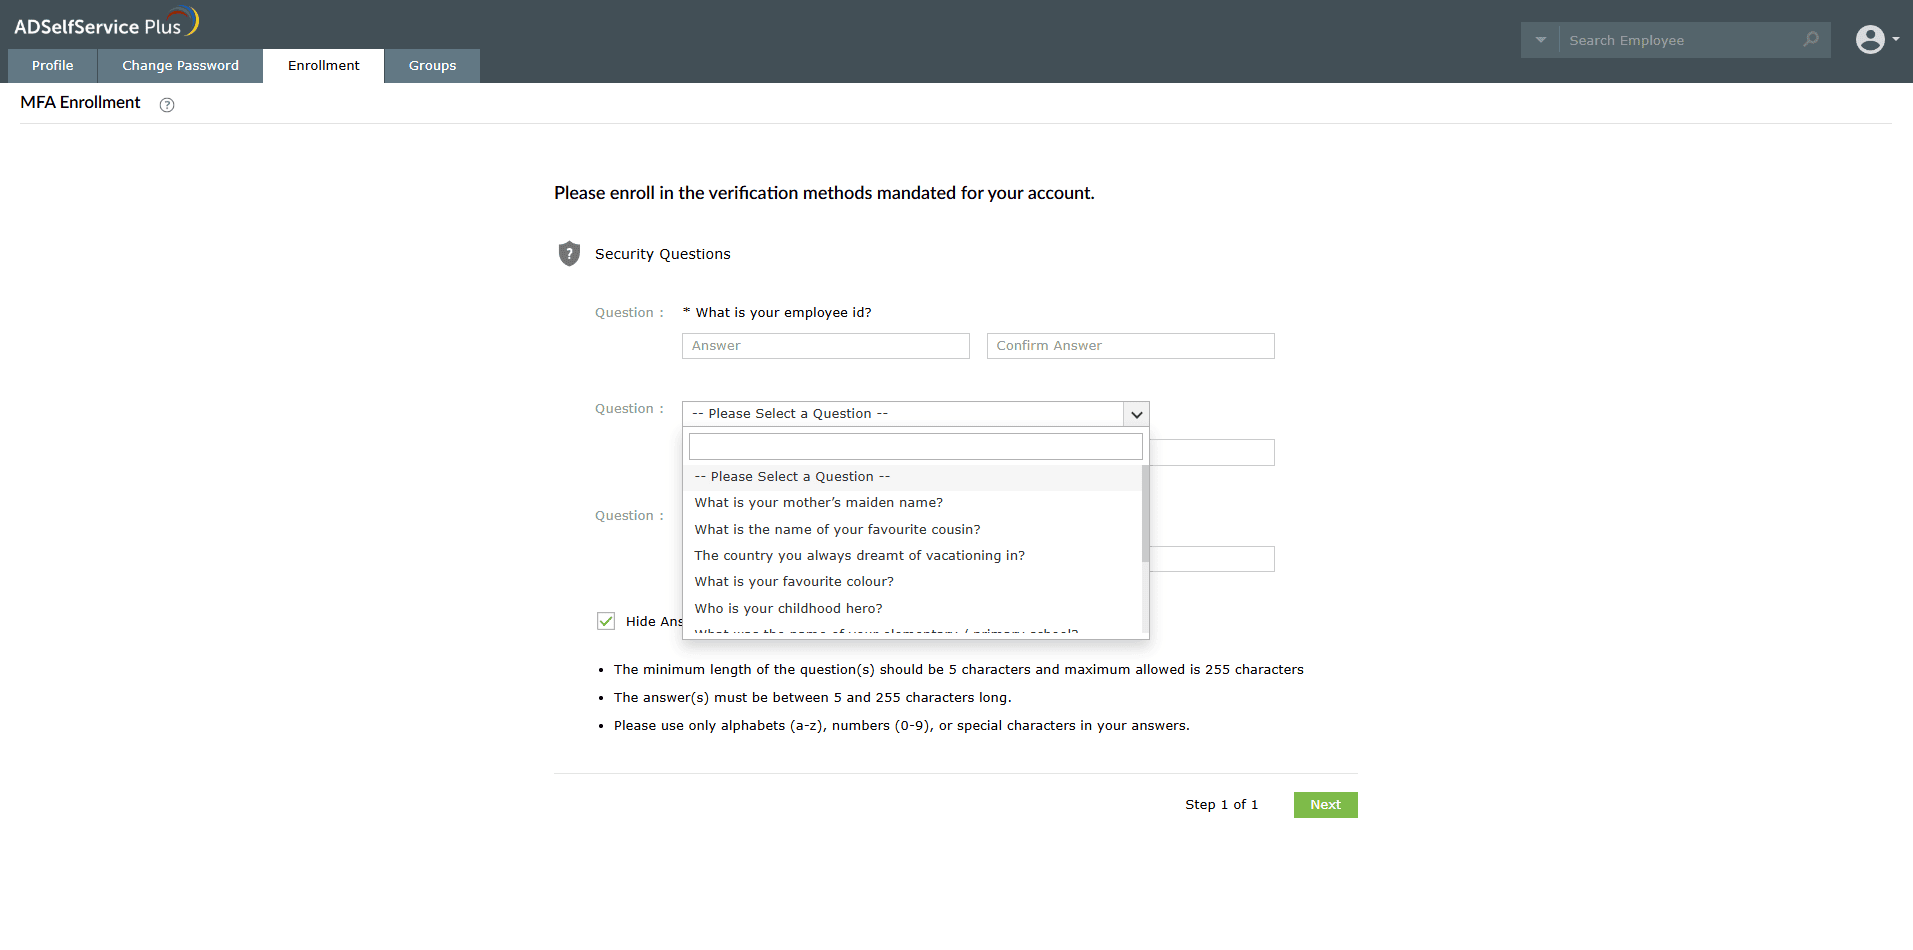
Fig 3 : Sélection des questions de sécurité dans une liste définie par l’administrateur.
- Questions de sécurité obligatoires: Your administrator would have already configured the security questions. All you have to do is provide appropriate answers.
- Cliquez sur Suivant.
Enregistrement via l'adresse email (Vérification par email)
Vous n'avez pas besoin de vous enregistrer pour cet authenticator, car votre adresse email principale est importée depuis AD. Si votre administrateur l'autorise, vous pouvez également enregistrer votre adresse email secondaire depuis la console web ADSelfService Plus. Vous ne pouvez pas enregistrer d'adresses email secondaires via l'application mobile.
Obtenir le code de vérification via l'ID email
- Connectez-vous au portail utilisateur ADSelfService Plus et allez à Enrollment > Email verification.
- Saisissez votre email ID.
- Vérifiez l'email ID saisi en entrant le code de vérification envoyé à votre adresse mail.
- Click Suivant.
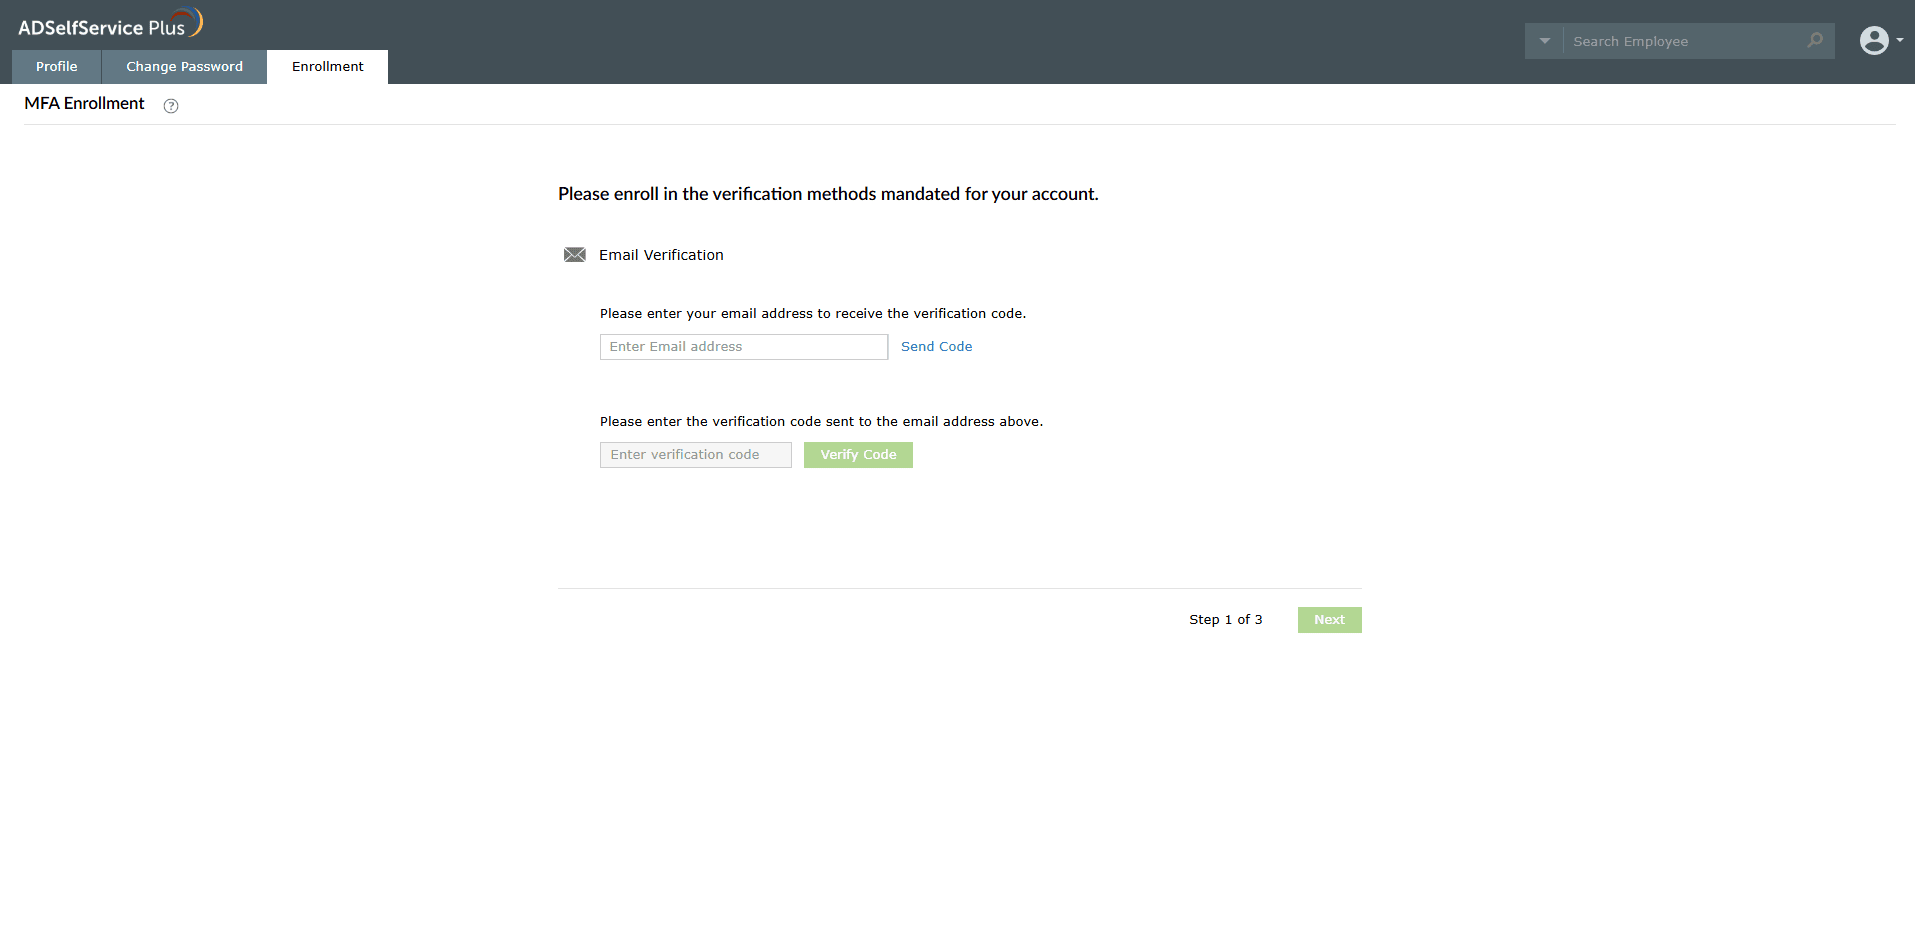
Fig 4 : Enregistrement pour la vérification par email en saisissant votre adresse email et le code.
Enregistrement via les numéros de téléphone mobile
Obtenir le code de vérification par SMS (Vérification SMS)
- Connectez-vous au portail utilisateur ADSelfService Plus et allez à Enrollment > Mobile Verification
- Saisissez votre numéro de téléphone mobile.
- Vérifiez le numéro mobile saisi en entrant le code de vérification envoyé à votre appareil.
- Click Suivant.
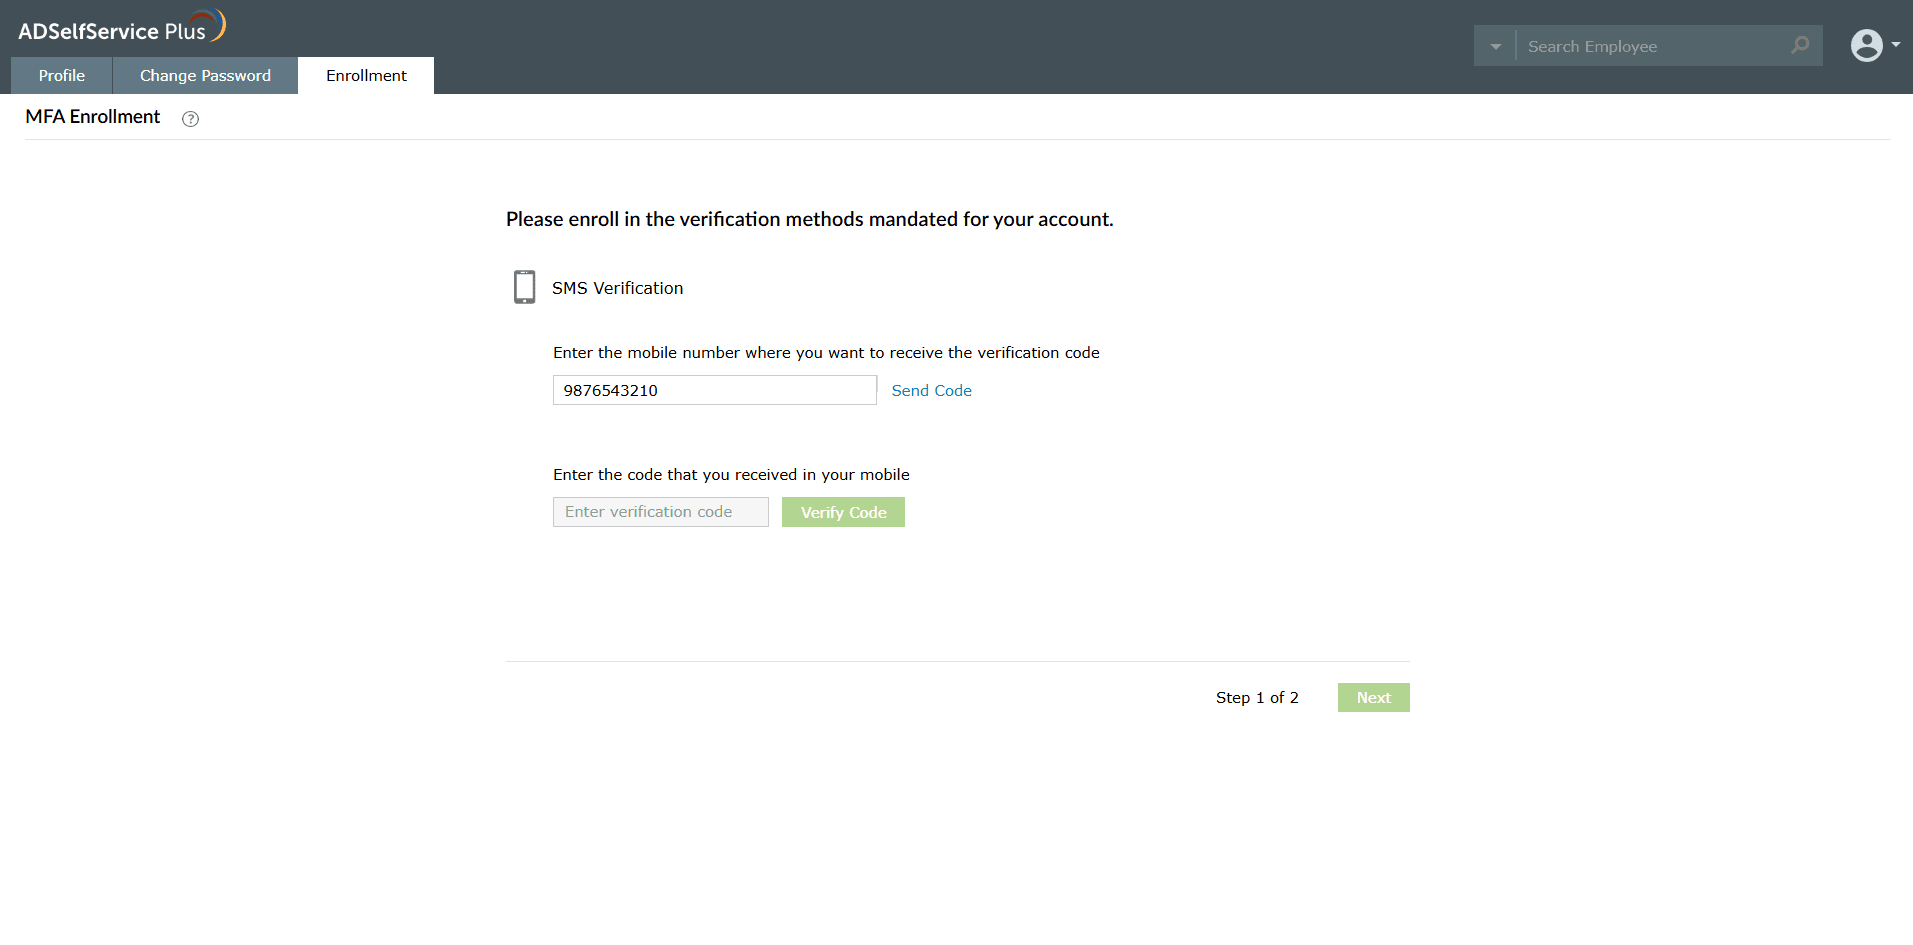
Fig 5 : Enregistrement pour la vérification SMS en saisissant votre numéro mobile et le code.
Enregistrement via Google Authenticator
Prérequis :
- Téléchargez l'application Google Authenticator sur votre appareil mobile depuis le Google Play Store ou l'Apple App Store.
Étapes d'enregistrement :
- Connectez-vous au portail utilisateur ADSelfService Plus et allez à Enrollment > Google Authenticator. Un code-barres sera affiché.
- Ouvrez l'application Google Authenticator sur votre smartphone. Sélectionnez Scan Barcode et scannez le code-barres affiché.
- Si vous ne pouvez pas scanner le code-barres, cliquez sur le lien Can't scan it?. Un ensemble de chiffres sera affiché.
- Sur l'application Google Authenticator de votre mobile, sélectionnez Manual entry > enter the displayed numbers in the app.
- Un code à usage unique sera généré dans l'application. Saisissez cette valeur dans le champ Enter the code generated by your authenticator app.
- Click Suivant.
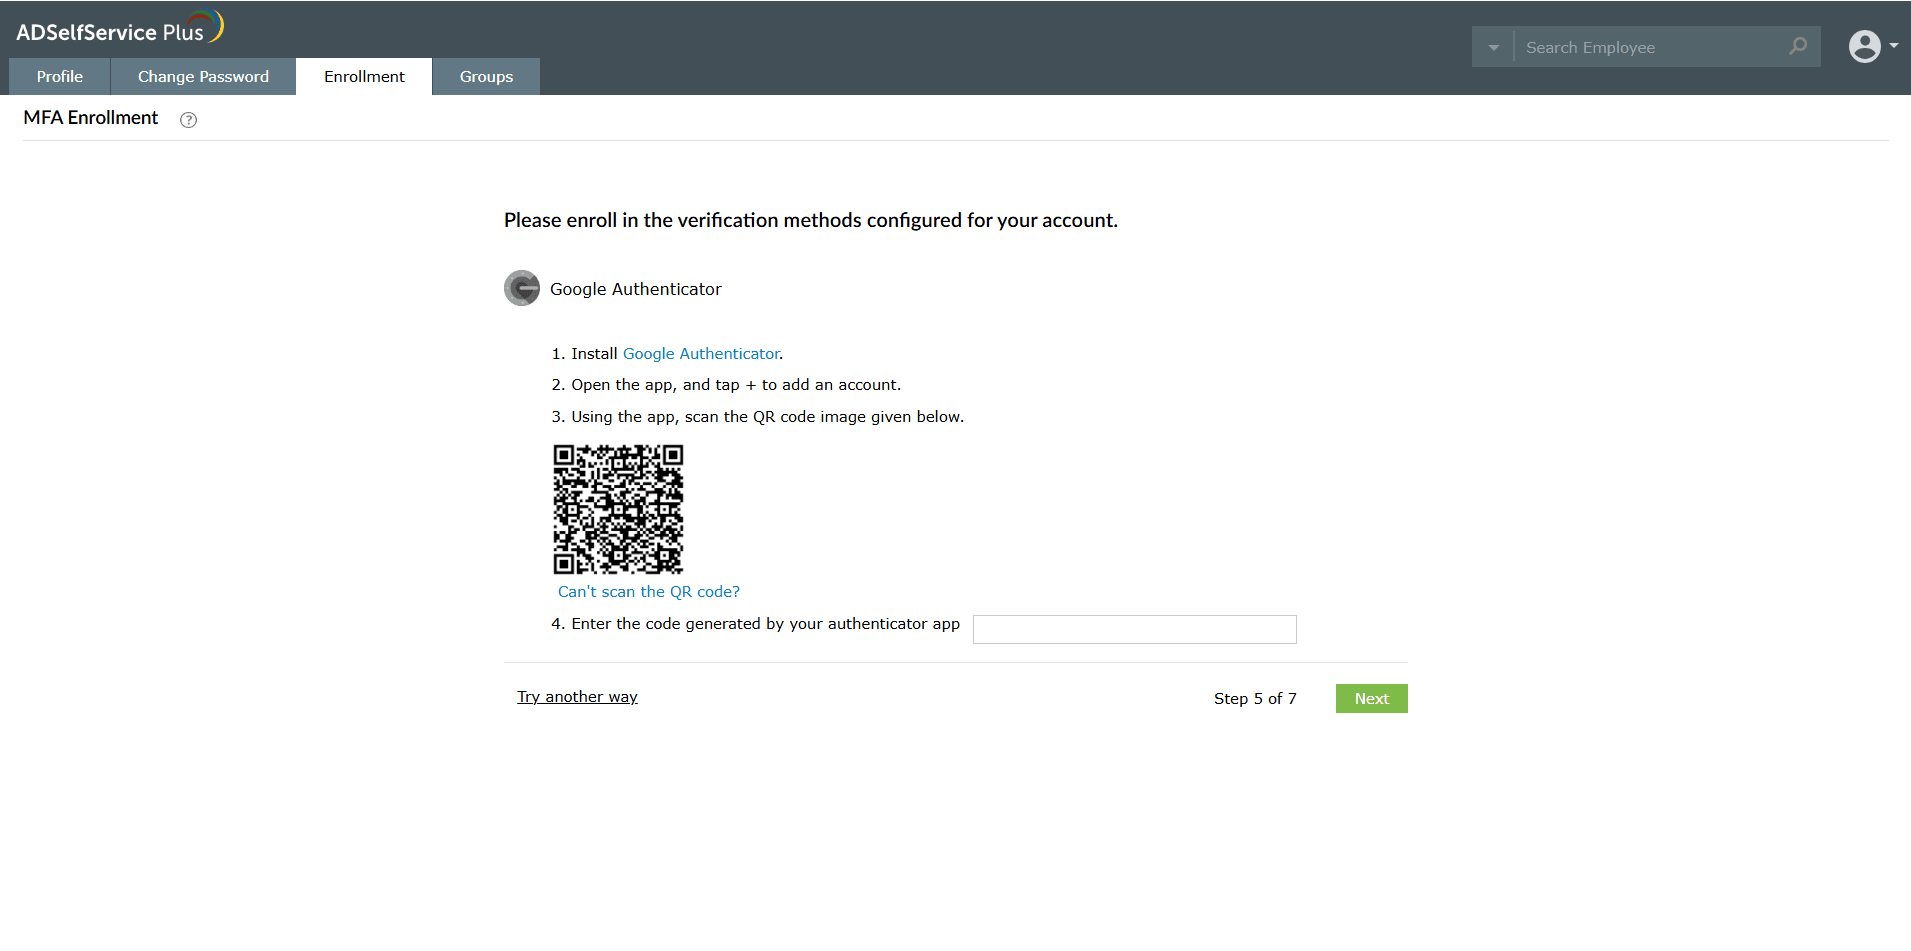
Fig 6 : Enregistrement pour Google Authenticator en scannant le QR code affiché.
Enregistrement via Microsoft Authenticator
Prérequis :
- Téléchargez l'application Microsoft Authenticator sur votre appareil mobile depuis le Google Play Store ou l'Apple App Store.
Étapes d'enregistrement :
- Connectez-vous au portail utilisateur ADSelfService Plus et allez à Enrollment > Microsoft Authenticator. Un QR code sera affiché.
- Ouvrez l'application Microsoft Authenticator sur votre smartphone. Sélectionnez Scan QR code et scannez le QR code affiché.
- Si vous ne pouvez pas scanner le QR code, cliquez sur le lien Can't scan it?. Un ensemble de chiffres sera affiché.
- Sur l’application Microsoft Authenticator de votre mobile, sélectionnez Ajouter un compte > Autre (Google, Facebook, etc.) > OU SAISIR LE CODE MANUELLEMENT.
- Saisissez le nom du compte (quelque chose pour identifier votre compte. Par exemple, « ADSSP ») et tapez la clé secrète (l’ensemble des chiffres) affichée dans ADSelfService Plus.
- A one-time-passcode will be generated in the app. Type that value in the Saisissez le code généré par votre application d’authentification. field.
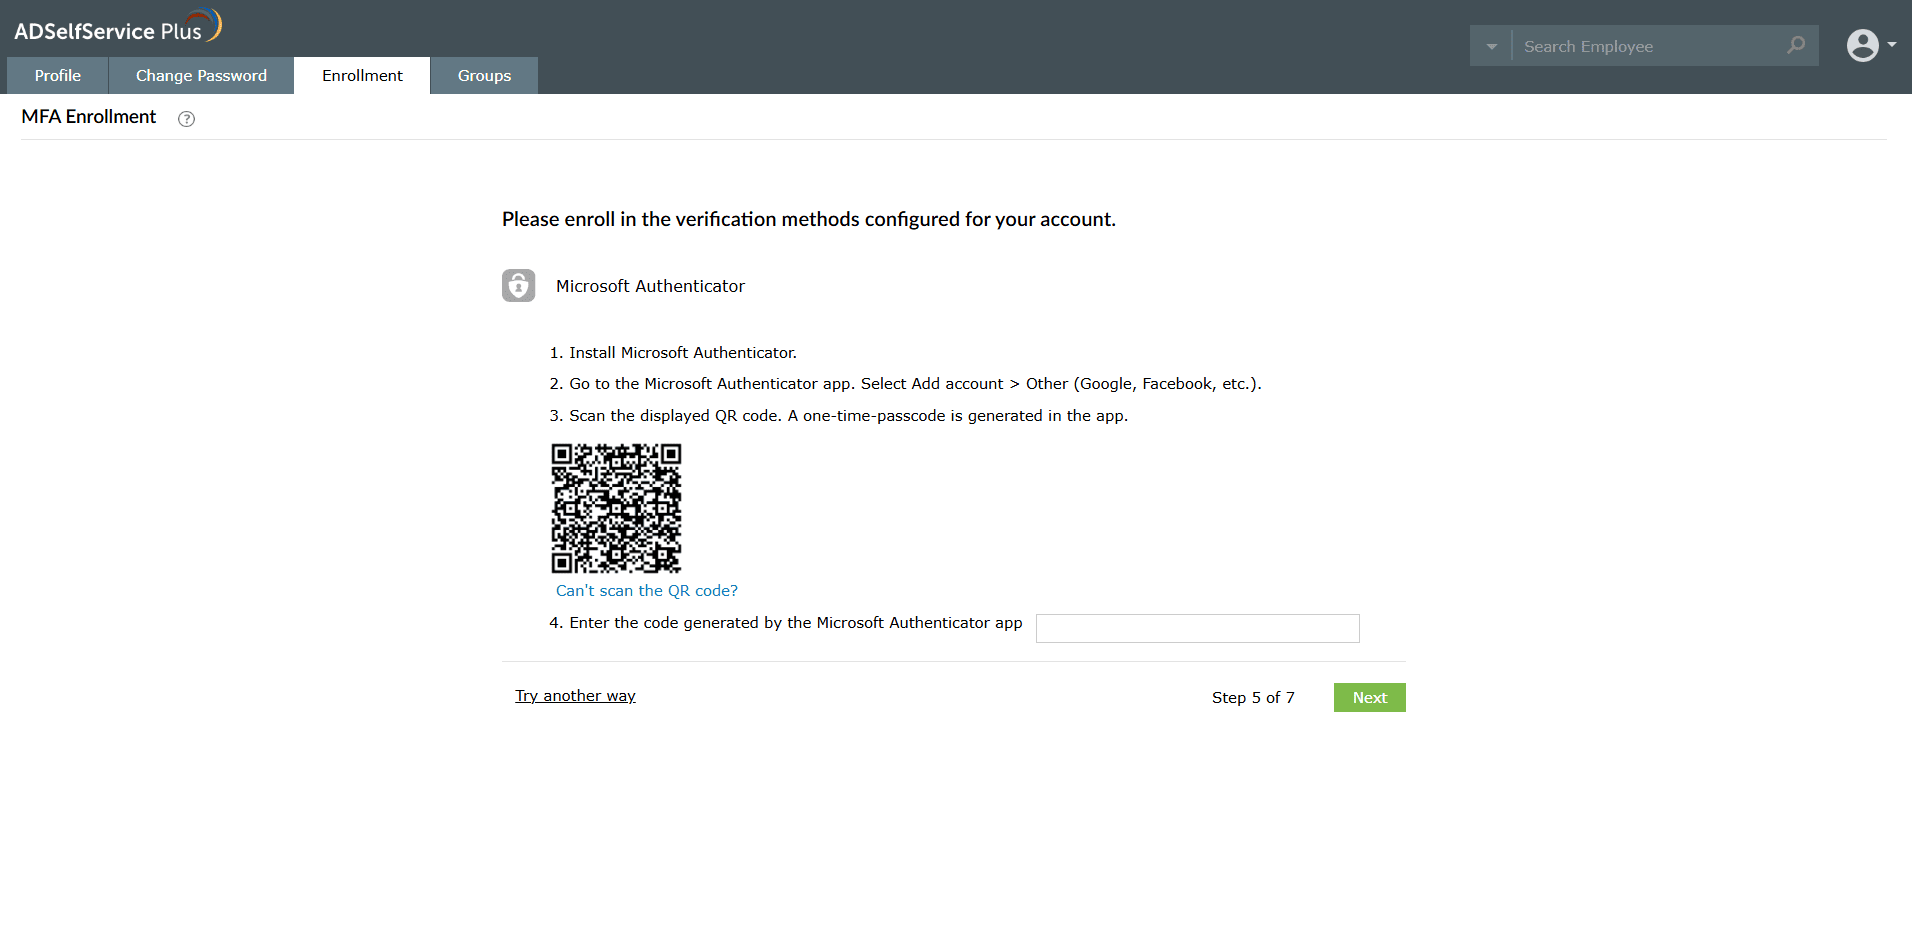
Fig 7 : Inscription à Microsoft Authenticator en scannant le code-barres affiché.
Inscription avec Duo Security
- Dans le portail utilisateur d’ADSelfService Plus, allez à Inscription > DUO Security.
- Suivez les étapes indiquées sur la page web.
- Click Suivant.
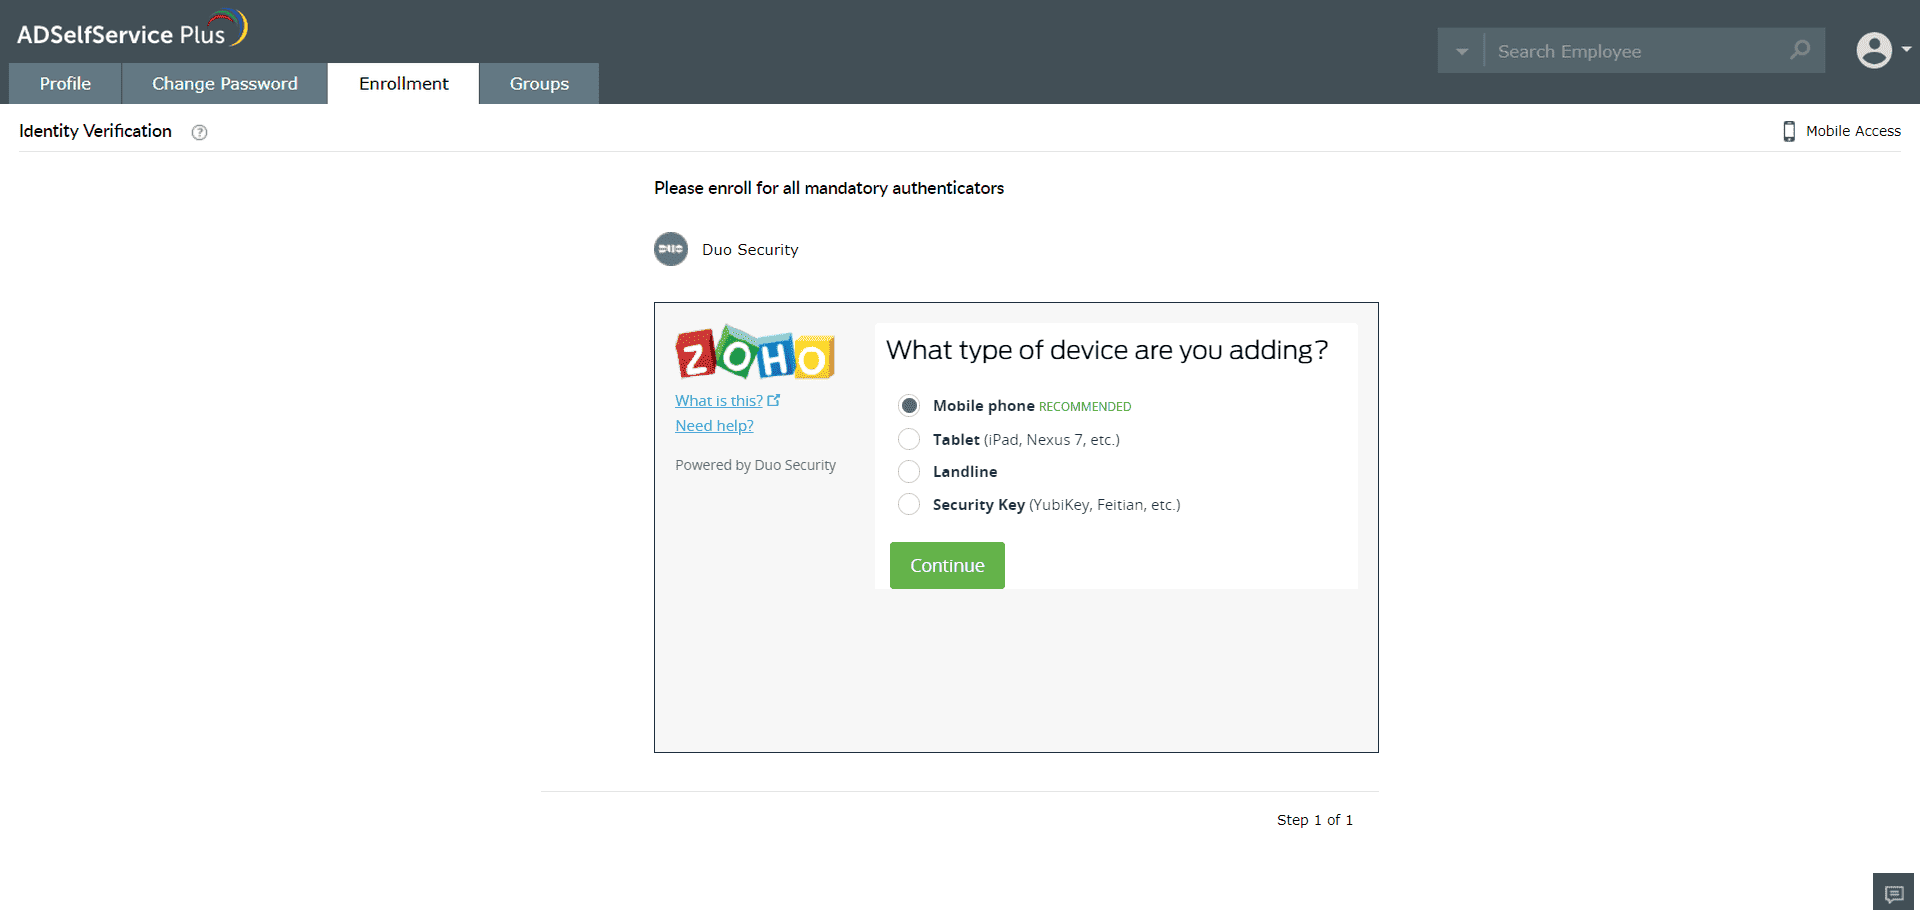
Fig 8 : Inscription à Duo Security en sélectionnant le type d’appareil à ajouter.
Inscription avec l’application ADSelfService Plus
Authentification par notification push
- Connectez-vous à l’application mobile ADSelfService Plus et cliquez sur Inscription > Authentification Push.
- Follow the steps displayed on the webpage.
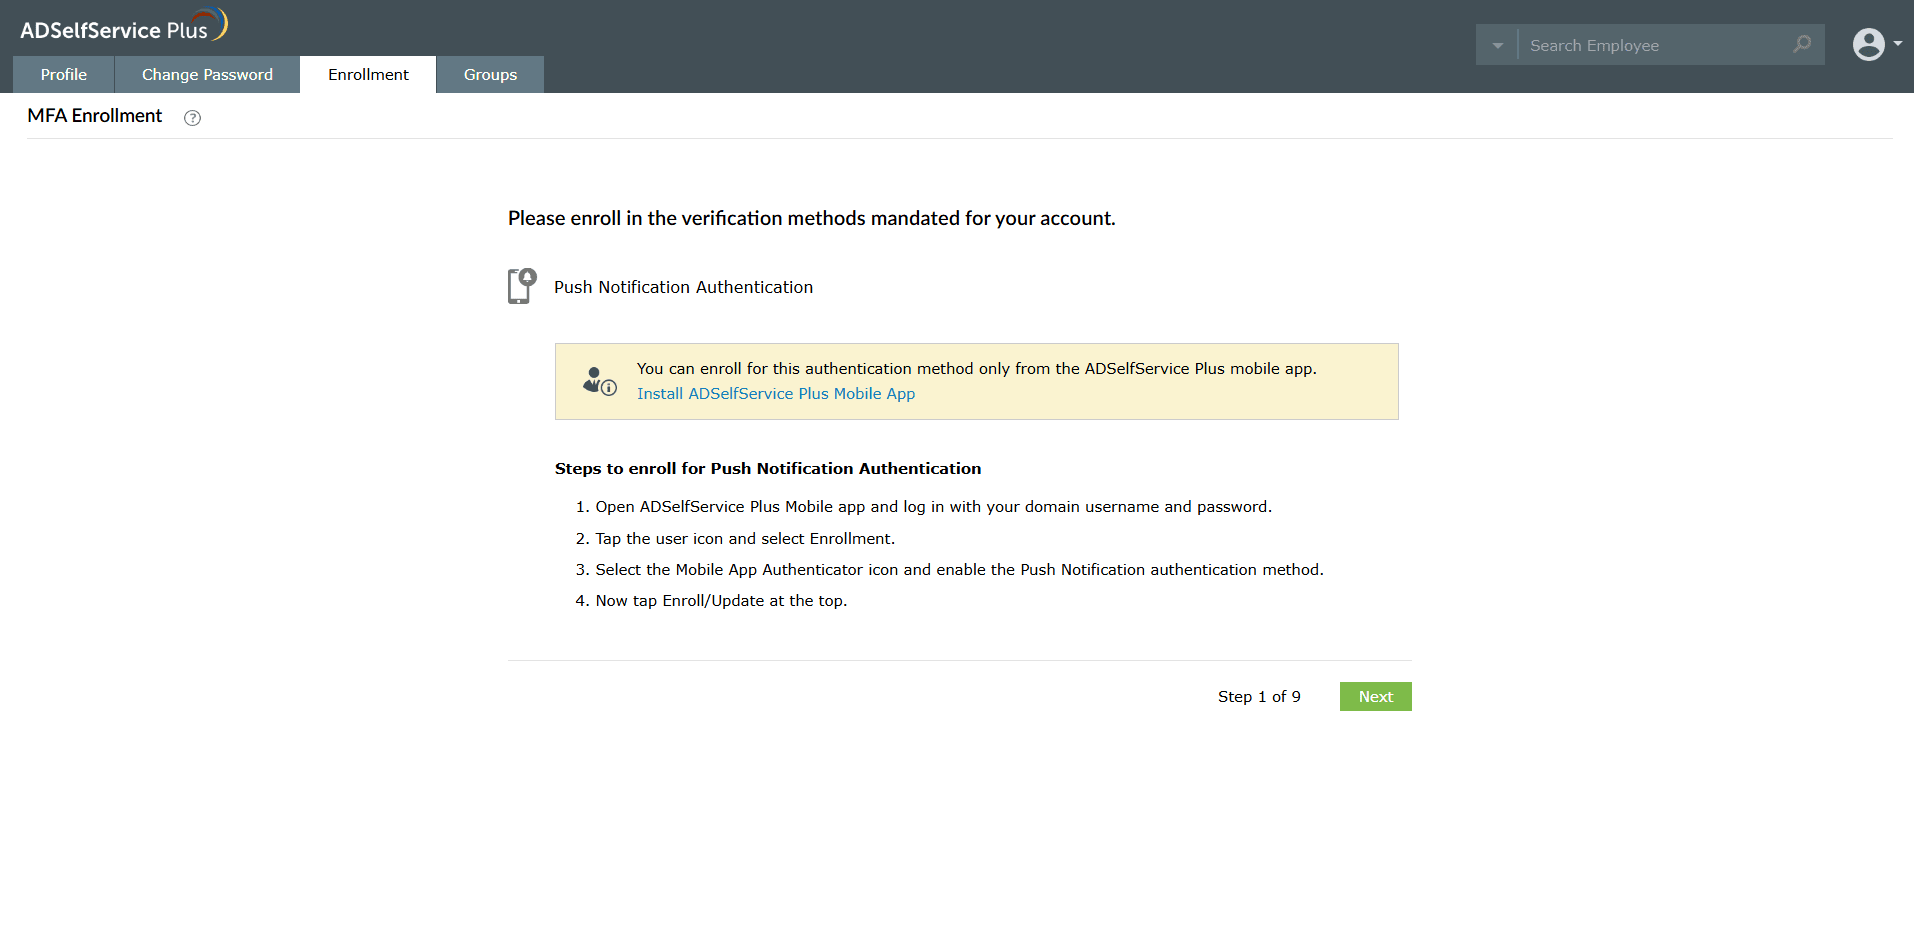
Fig 9 : Inscription à l’authentification par notification Push via l’application mobile.
Inscription avec l’authentification biométrique
- Connectez-vous à l’application mobile ADSelfService Plus et cliquez sur Inscription > Authentification biométrique.
- Follow the steps displayed on the webpage.
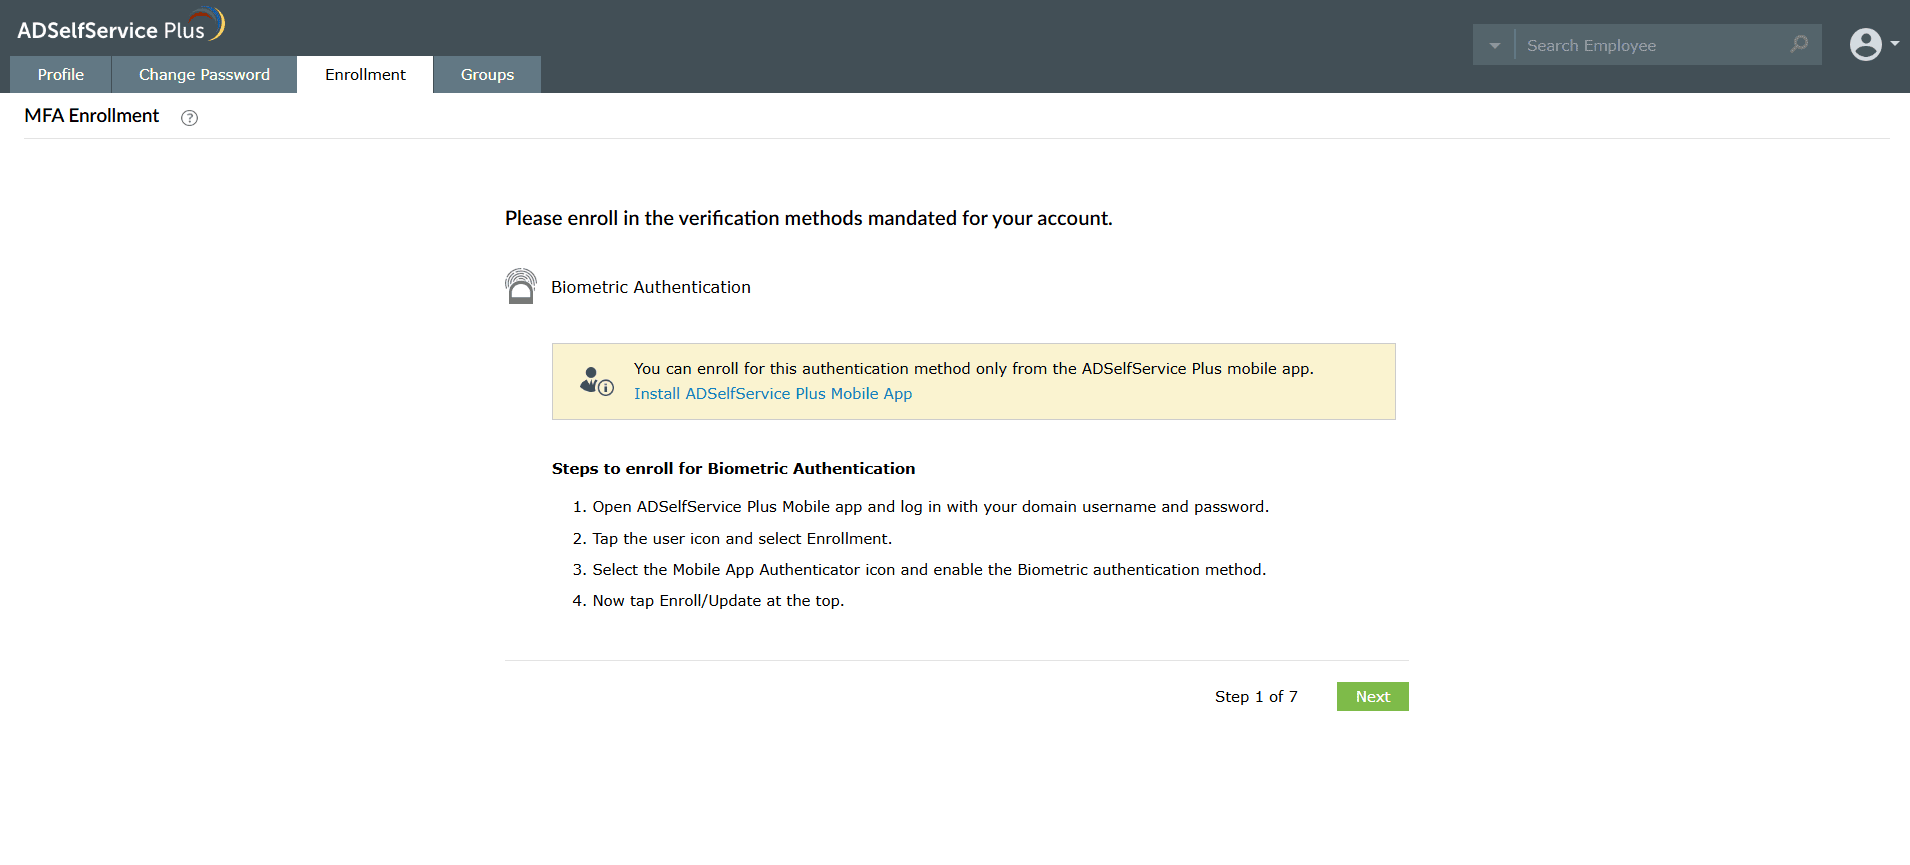
Fig 10 : Inscription à l’authentification biométrique via l’application mobile.
Inscription avec l’authentification par code QR
- Connectez-vous à l’application mobile ADSelfService Plus et cliquez sur Inscription > Authentification par code QR.
- Follow the steps displayed on the webpage.
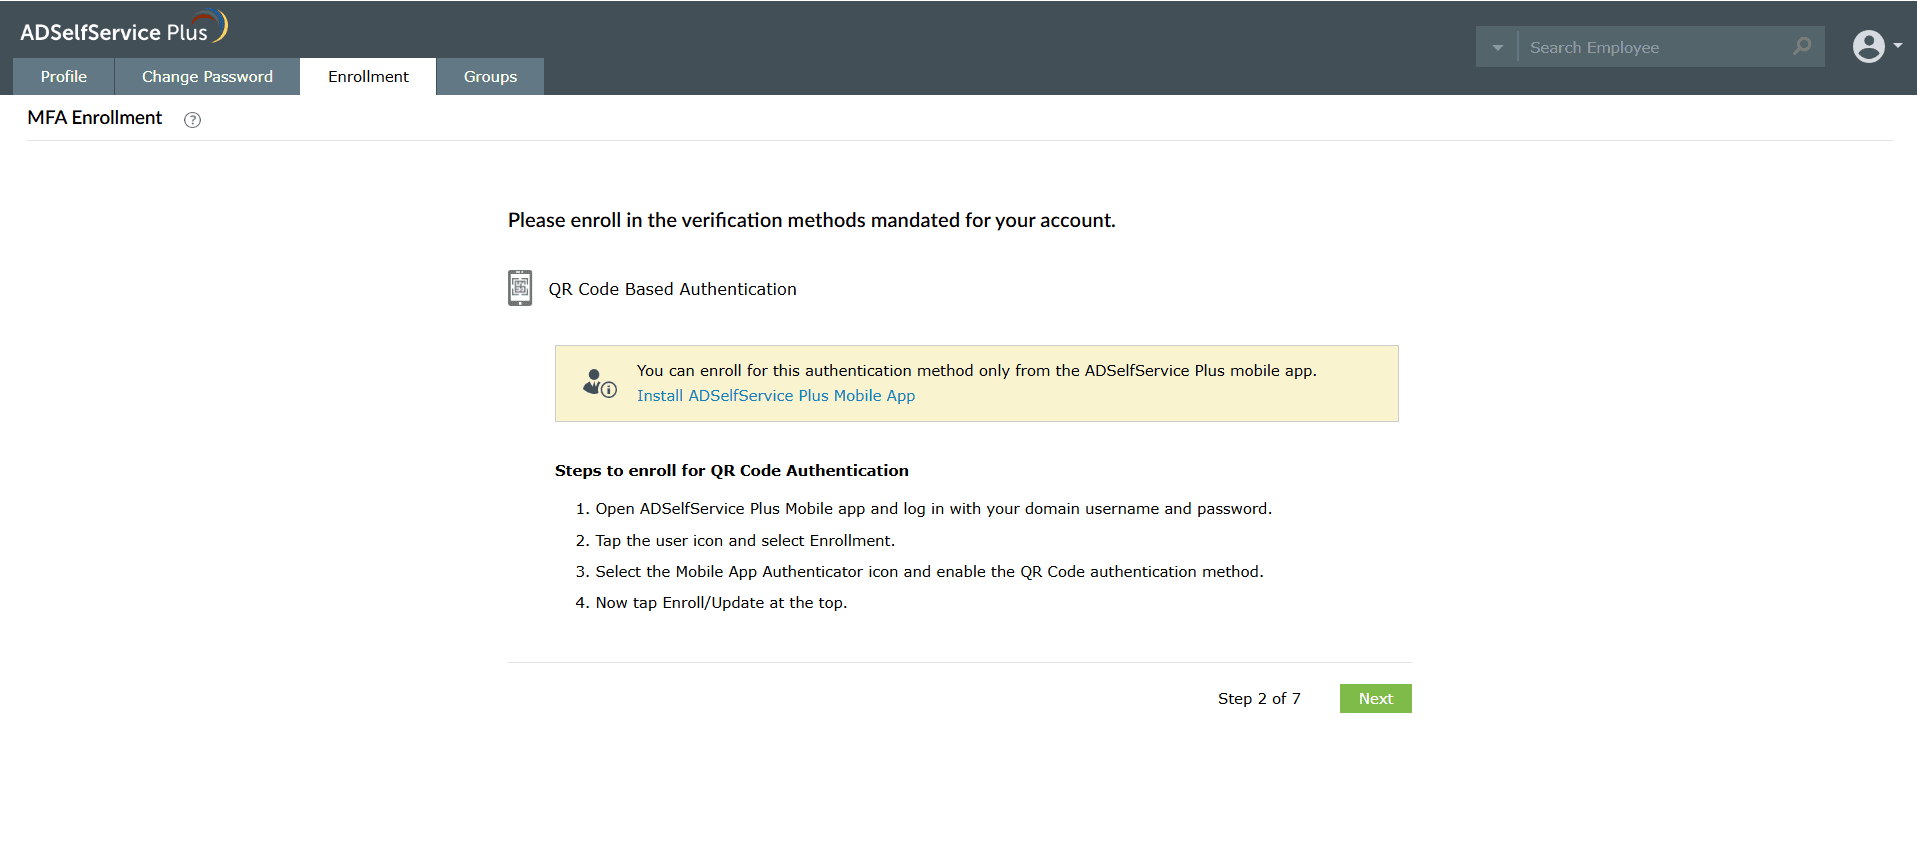
Fig 11 : Inscription à l’authentification par code QR via l’application mobile.
Inscription avec l’authentification TOTP
- Connectez-vous à l’application mobile ADSelfService Plus et cliquez sur Inscription > Authentification TOTP.
- Follow the steps displayed on the webpage.
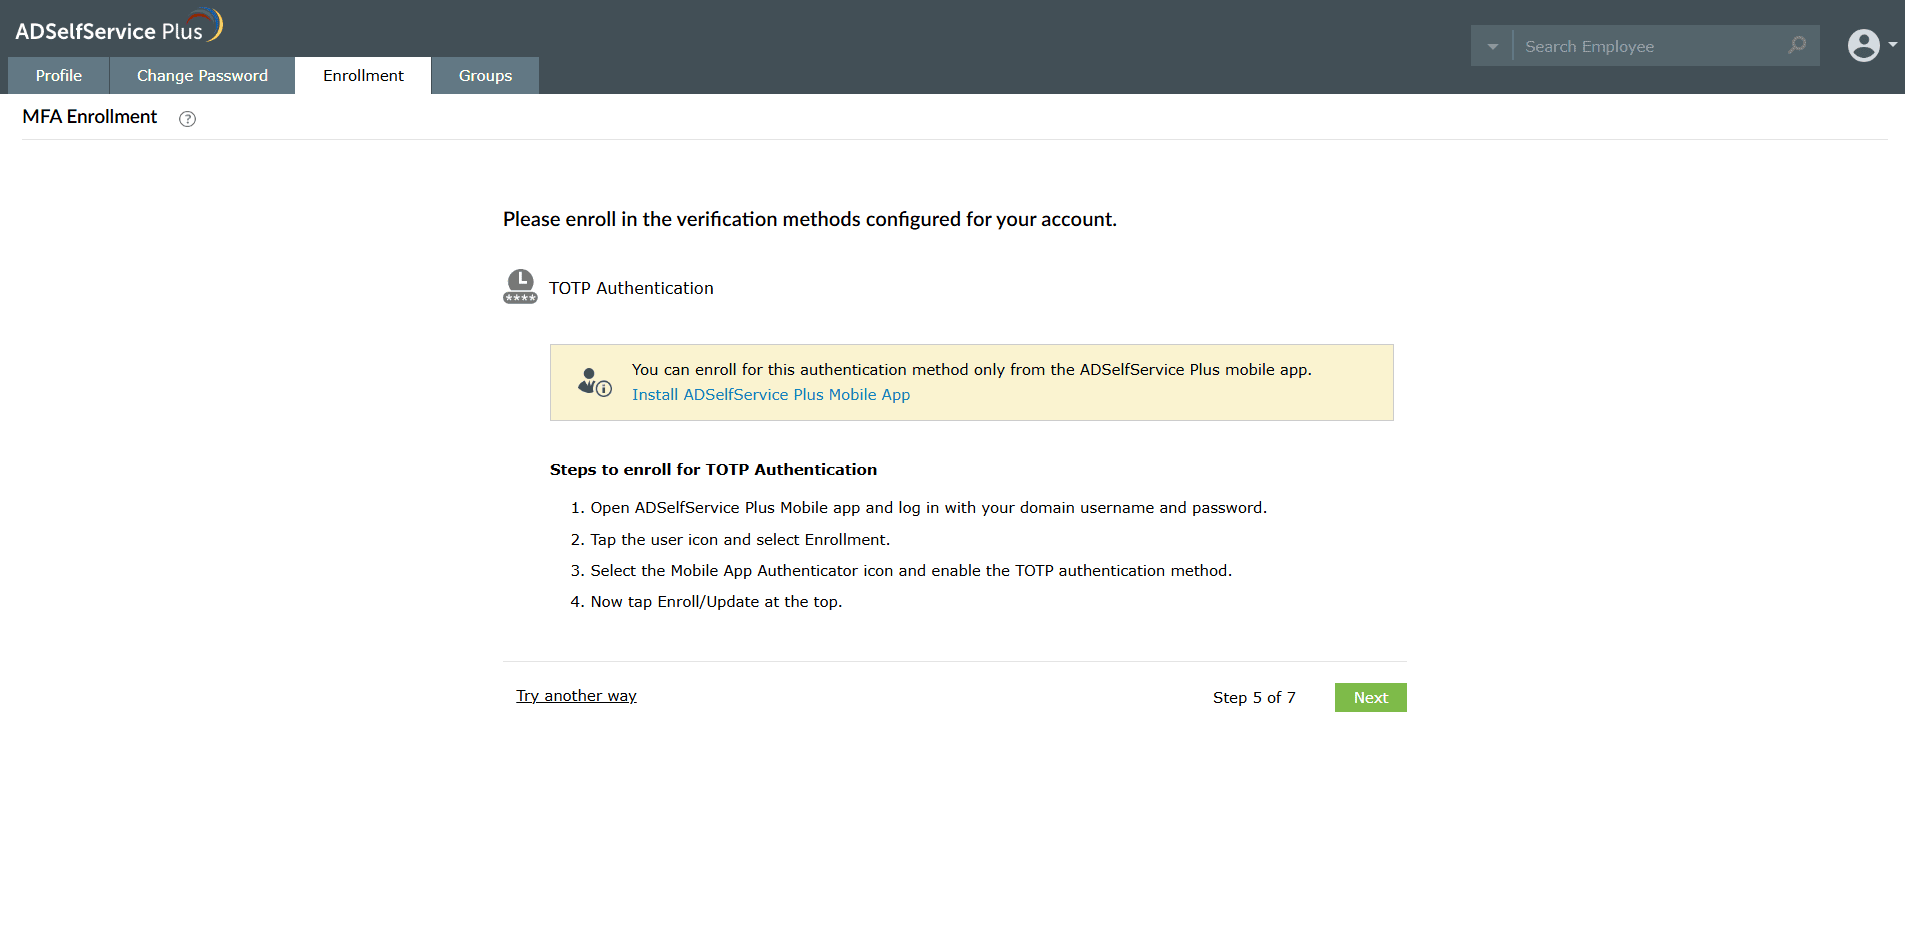
Fig 12 : Inscription à l’authentification TOTP via l’application mobile.
Inscription pour YubiKey OTP
- Inscription via une station de travail : Plug the YubiKey device into your workstation. Place the cursor in the Le code généré par l’authentificateur YubiKey OTP est affiché ici. field and press/hold the button on the plugged-in YubiKey device depending on the slot configured. The code will be updated automatically.
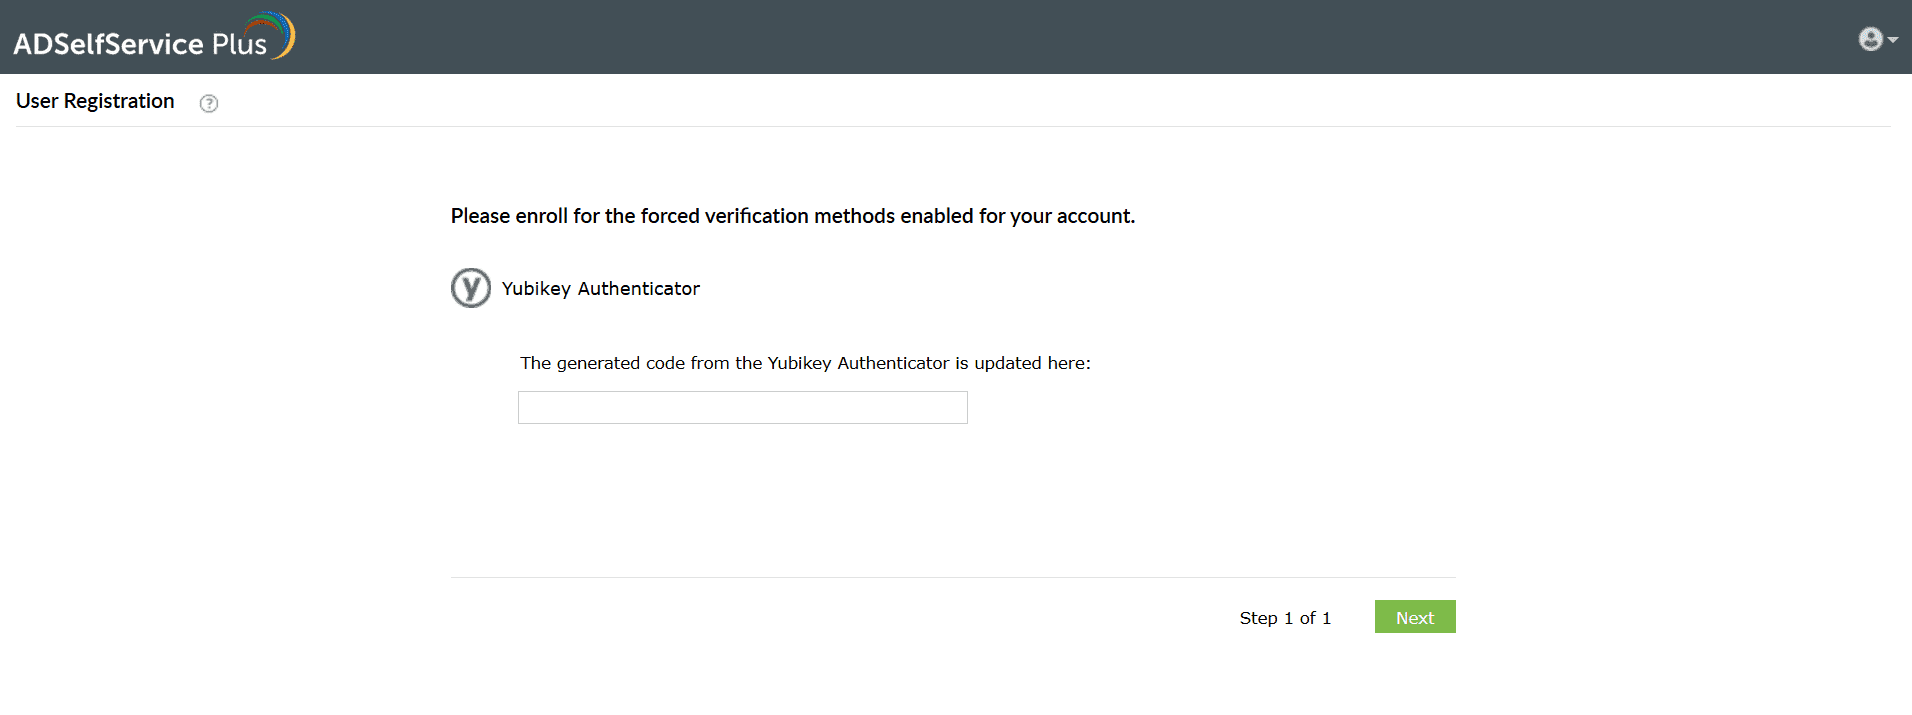
Fig 13 : Inscription de l’authentificateur YubiKey via une station de travail.
- Inscription via un appareil mobile: If you are using an near-field communication (NFC) enabled mobile device, simply tap the YubiKey device against your mobile. Copy the displayed passcode and paste it in the Le code de l’authentificateur YubiKey est mis à jour ici. field.
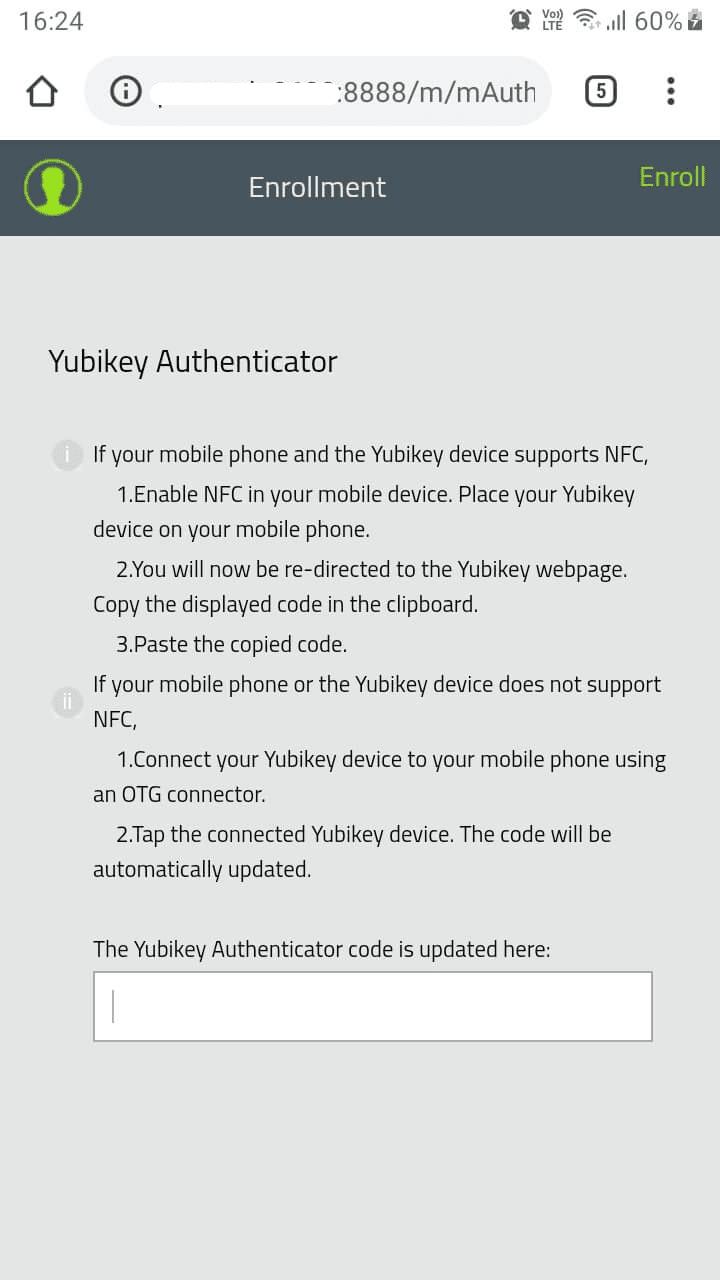
Fig 14 : Inscription de l’authentificateur YubiKey via un appareil mobile compatible NFC.
- Cliquez sur Suivant.
Inscription avec Zoho OneAuth
Prérequis :
Installez Zoho OneAuth sur votre appareil mobile. Vous pouvez le télécharger depuis le Google Play Store ou l’Apple App Store.
Étapes d'enregistrement :
- Dans le portail utilisateur d’ADSelfService Plus, allez à Inscription > Zoho OneAuth TOTP. Un code QR sera affiché.
- Ouvrez l’application Zoho OneAuth sur votre téléphone. Allez à Authenticator (
 ) > OTP Authenticator.
- Cliquez sur + et sélectionnez Scanner le secret QR.
- Scannez le code QR affiché sur l’écran d’enregistrement utilisateur d’ADSelfService Plus.
- Si cette méthode échoue, cliquez sur le lien Impossible de scanner le code QR ? Une clé secrète sera affichée.
- Ouvrez l’application Zoho OneAuth sur votre téléphone. Sélectionnez Saisir le secret manuellement et entrez la clé secrète dans l’application.
- Un code à usage unique est généré dans l’application. Tapez cette valeur dans le champ Saisir le TOTP sur l’écran d’enregistrement utilisateur d’ADSelfService Plus.
- Click Next.
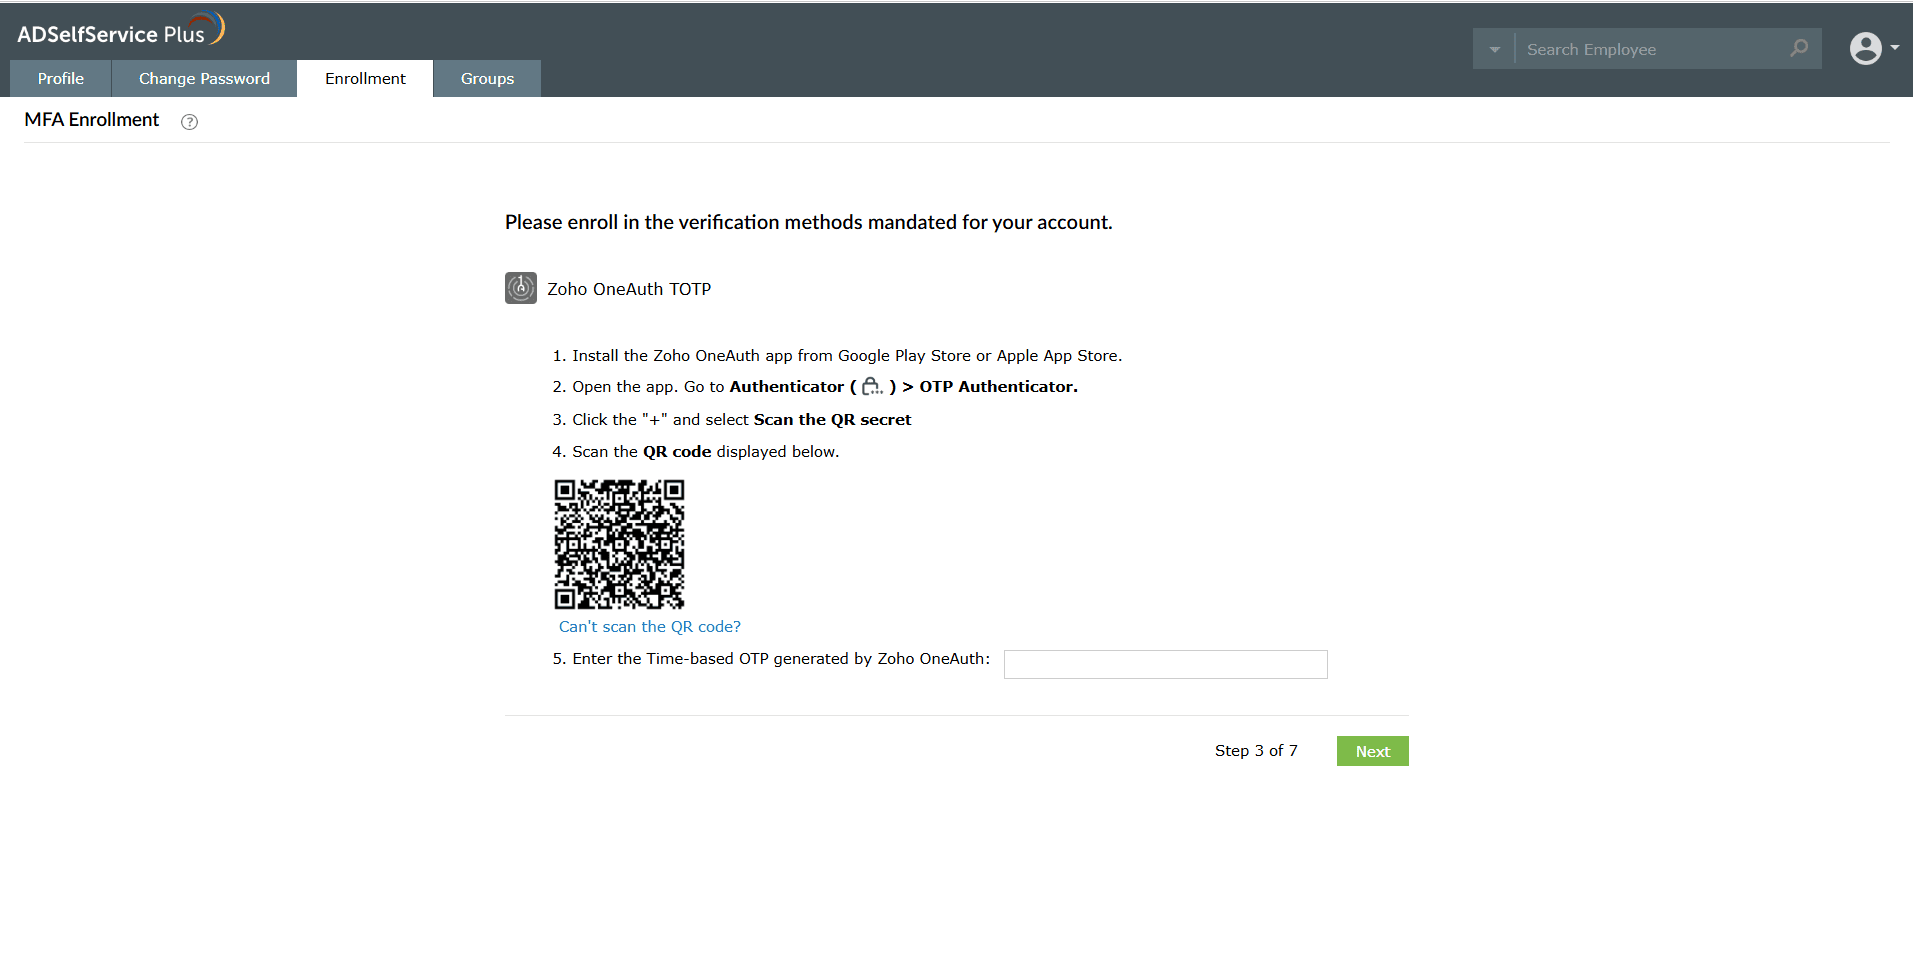
Fig 15 : Inscription à Zoho OneAuth TOTP en scannant le code QR affiché.
Inscription pour l’authentification TOTP personnalisée
Prérequis :
Authentificateur logiciel : Téléchargez l’application Custom Authenticator sur votre station de travail ou votre appareil mobile depuis le Google Play Store ou l’Apple App Store.
Authentificateur matériel : Vous devez posséder un appareil TOTP matériel fourni par votre organisation.
Étapes d'enregistrement :
- Connectez-vous au portail utilisateur ADSelfService Plus.
- Allez à Enrollment > Custom TOTP Authenticator.
- Suivez les étapes affichées sur la page web.
Inscription pour les clés FIDO
Prérequis :
- Vous devez disposer des dernières versions des navigateurs sur vos appareils pour utiliser cet authentificateur. Contactez votre administrateur si vous n’êtes pas sûr.
- Si vous rencontrez des problèmes de compatibilité avec le navigateur, veuillez contacter votre administrateur.
Étapes d'enregistrement :
- Connectez-vous au portail utilisateur ADSelfService Plus et cliquez sur Enrollment > FIDO Passkeys.
- Choisissez le type de clé que vous souhaitez enregistrer.
- Suppose you are logged into ADSelfService Plus on a Windows machine and are attempting enrollment from a browser. If you choose Authentification plateforme, the Windows machine will verify your identity using Windows Hello.
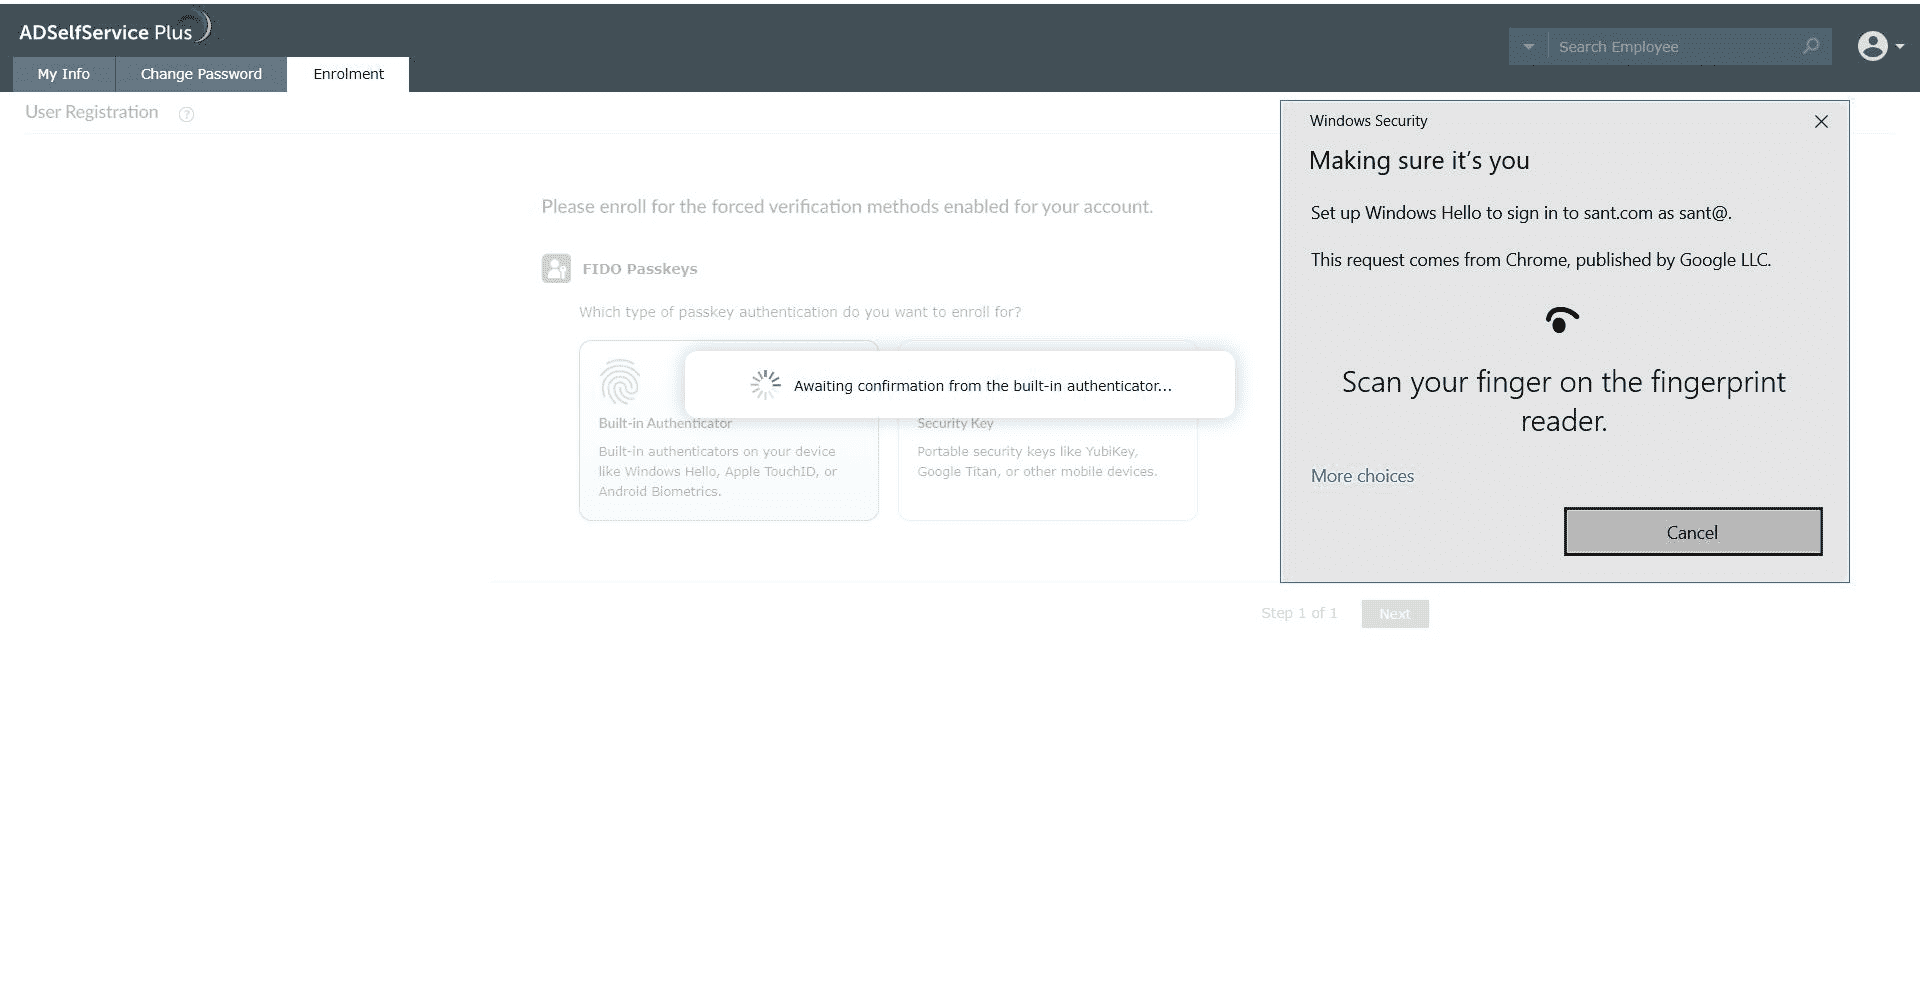
Fig 16 : Vérification de votre identité avec Windows Hello pour enregistrer une clé FIDO.
- Once verified, you can enroll the Windows Hello authenticator on the machine as a FIDO passkey for MFA.
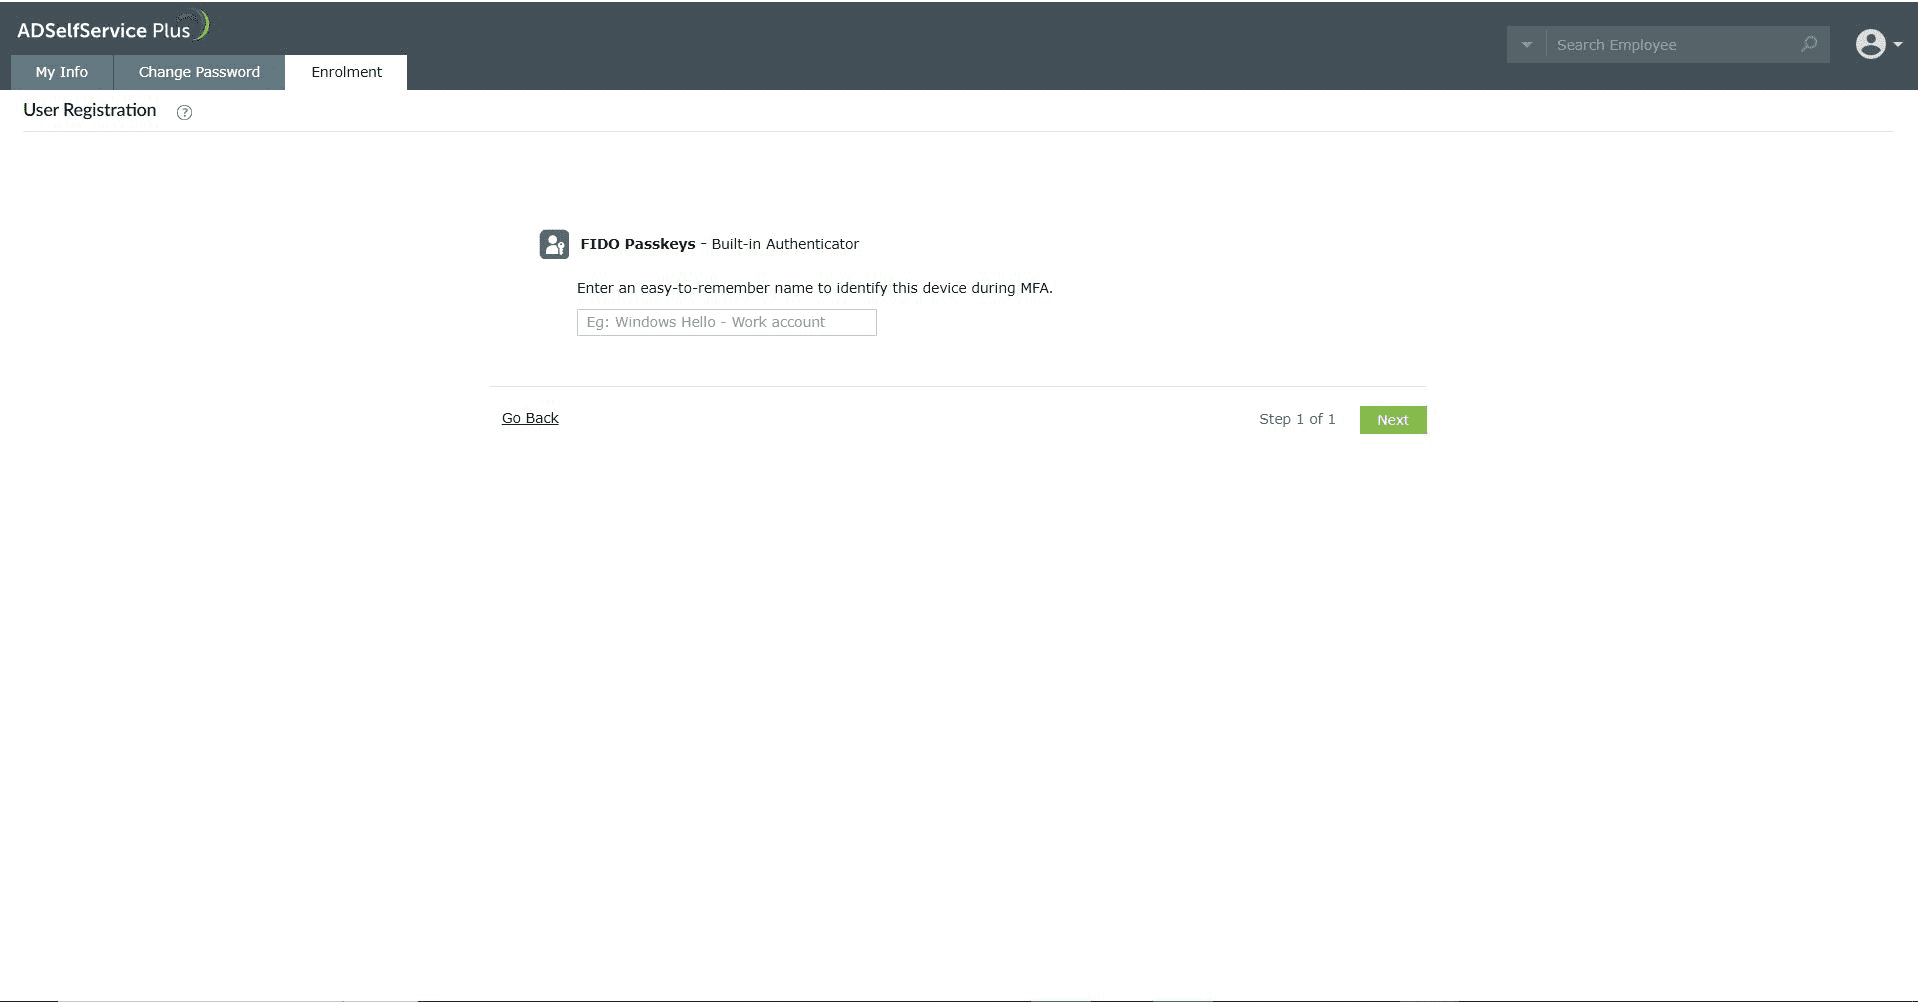
Fig 17 : Nomination de l’authentificateur Windows Hello lors de son enregistrement en tant que clé FIDO.
- If you choose Clés de sécurité, the authentication mechanism on the Security Key will first verify your identity (for instance, if you are enrolling a YubiKey, you will be prompted to enter the PIN or touch the sensor).
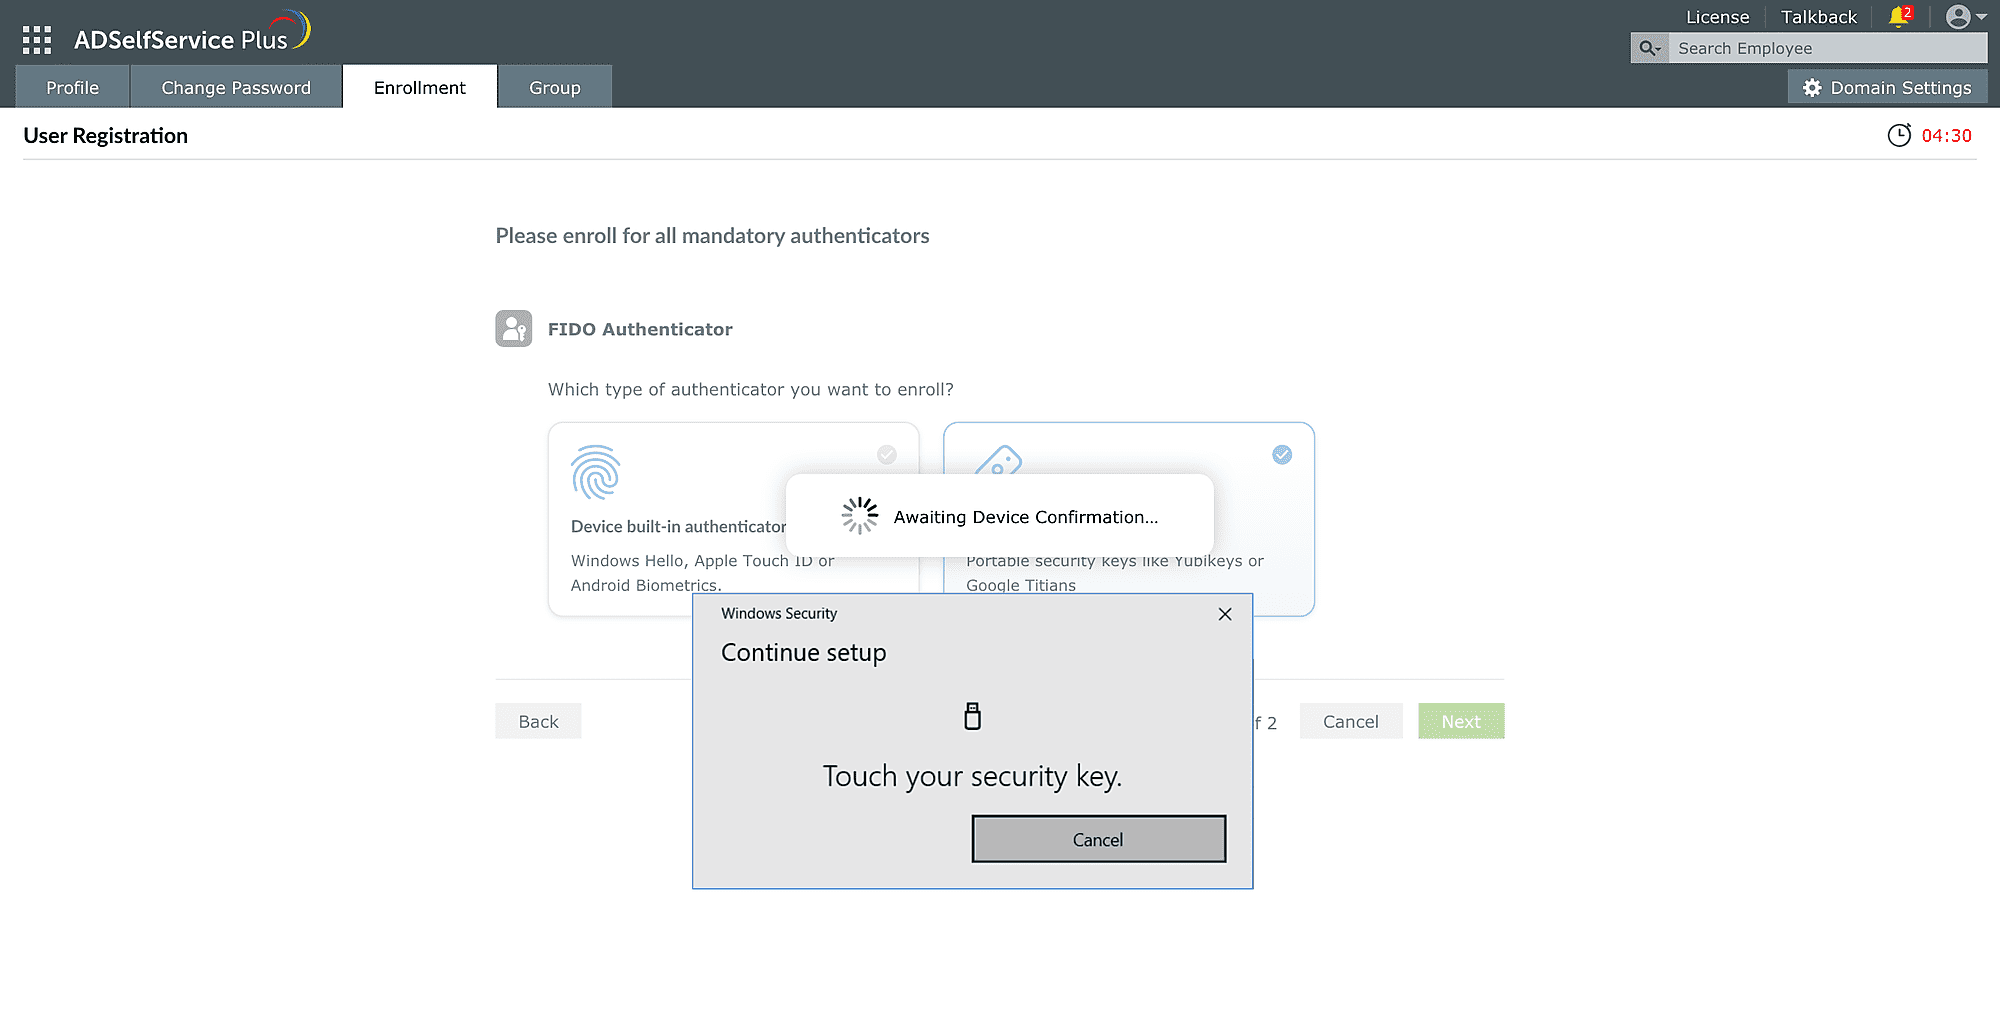
Fig 18 : Vérification d’une clé de sécurité lors de son choix comme clé FIDO.
- If you are enrolling a smartphone as a Security Key, you will need to use the QR code displayed in the ADSelfService Plus portal for enrollment.
Note : Si vous accédez au portail utilisateur ADSelfService Plus sur un smartphone déjà enregistré en tant que Security Key (authentificateur itinérant), vous devez sélectionner « Security Key » comme type de clé pour vous authentifier et confirmer votre identité sur ce même smartphone.
- Once verified, you will be able to enroll the security key as a FIDO Passkey for MFA.
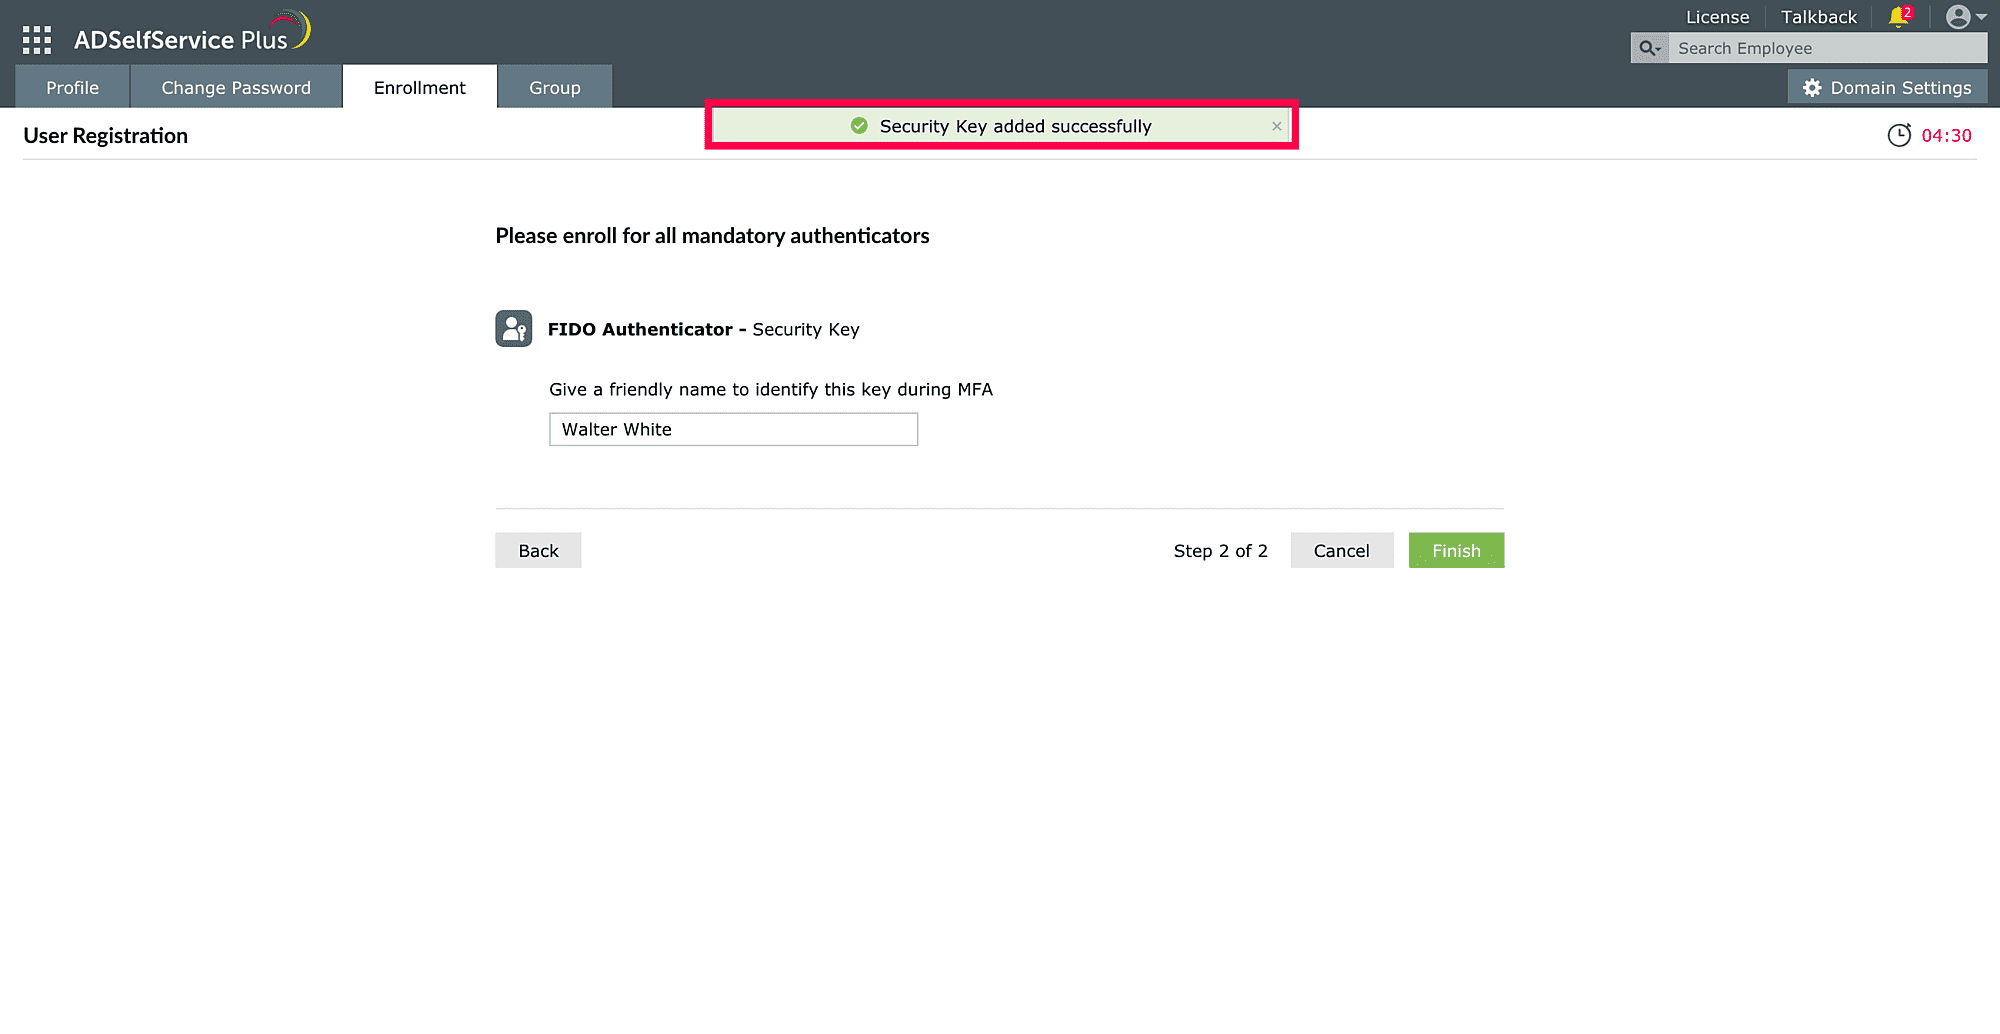
Fig 19 : Nomination et enregistrement de la clé de sécurité en tant que clé FIDO.
- Suivez les instructions sur la page web et cliquez sur Finish pour terminer l’inscription.
Codes de vérification de secours
Les codes de vérification de secours sont un ensemble de codes de 12 caractères que vous pouvez générer et utiliser pour vérifier votre identité. Un ensemble contient cinq codes de secours. Vous pouvez utiliser ces codes si vous ne pouvez pas utiliser vos méthodes MFA enregistrées pour l’authentification ou si vous n’avez pas accès à votre appareil MFA.
Chaque code ne peut être utilisé qu’une seule fois pour vérifier votre identité lors des connexions à la machine, au VPN ou à ADSelfService Plus, ou pour effectuer toute action en libre-service.
Génération des codes de secours
La section des codes de secours MFA est accessible depuis :
- Onglet Enrollment: In the ADSelfService Plus user portal, go to Enrollment. Under Mode de récupération MFA > Si vous générez des codes de secours pour la première fois, select Générer des codes de secours à usage unique. If you have generated backup codes before, select the Modifier icon to view the backup codes or generate new codes.
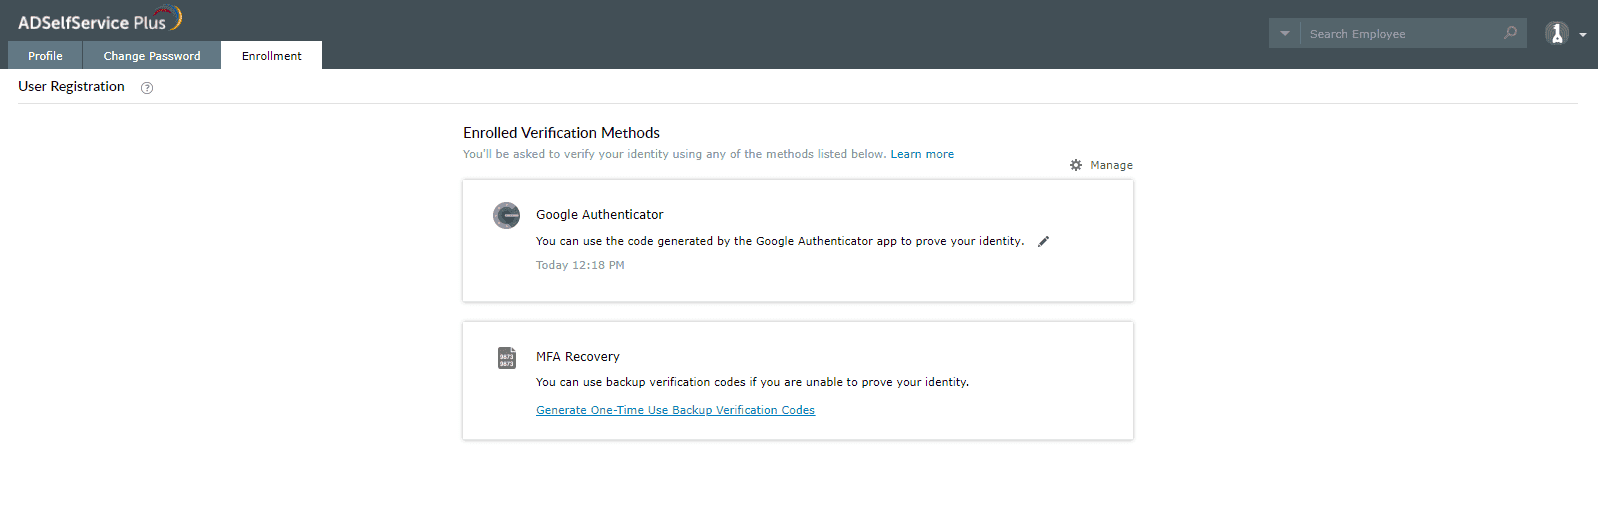
Fig 20 : Génération des codes de secours depuis la section MFA Recovery de l’onglet Enrollment.
- Icône de profil: If the Enrollment tab is not available in the ADSelfService Plus user portal, click the profile icon and select Récupération MFA from the profile menu that appears.
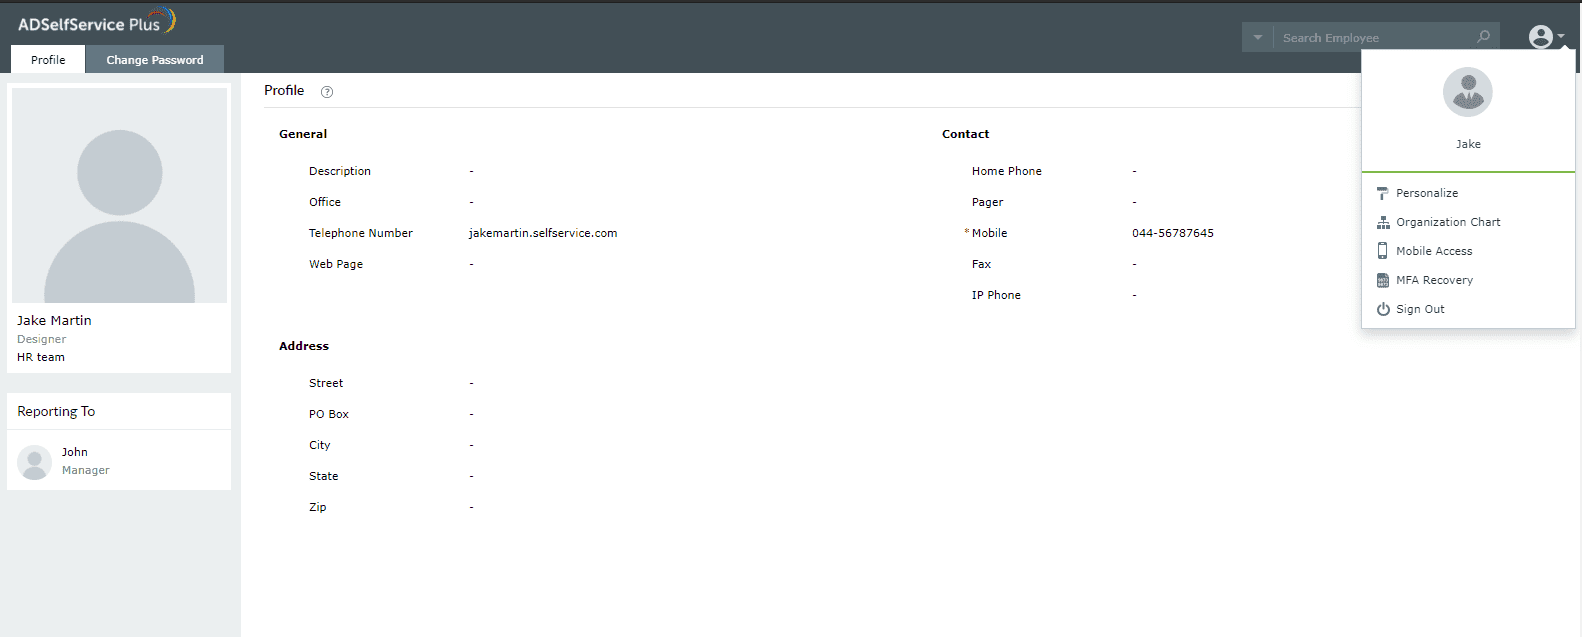
Fig 21 : Accès aux codes de secours depuis le menu de l’icône de profil.
- La section Generated Backup Verification Codes apparaîtra. Ici, cinq codes de vérification de secours MFA seront affichés. Si vous avez besoin d’un nouvel ensemble de codes, cliquez sur Generate New Codes. L’ensemble de codes précédemment affiché sera invalidé.
- Choose what to do with the generated codes:
- Save as Text : Téléchargez les codes sous forme de fichier texte.
- Send Email : Envoyez les codes de secours par email à une adresse spécifique.
- Print : Imprimez une copie papier des codes.
- Once you have saved the Backup Codes, click Fermer.
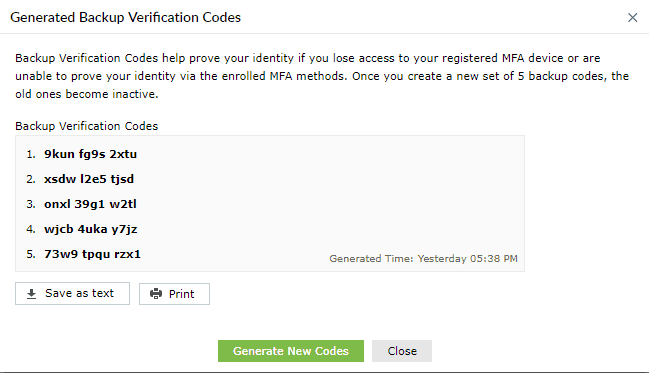
Fig 22 : La boîte de dialogue Generated Backup Verification Codes.
MFA hors ligne
L’authentification MFA hors ligne garantit que votre identité est authentifiée et que l’accès à votre machine est sécurisé même lorsque le serveur ADSelfService Plus est inaccessible. ADSelfService Plus prend en charge la MFA hors ligne lors des connexions Windows locales et à distance ainsi que lors des invites UAC. Il utilise les authentificateurs suivants :
- Google Authenticator
- Microsoft Authenticator
- Authentificateur TOTP personnalisé
- Zoho OneAuth TOTP
Comment inscrire une machine particulière pour la MFA hors ligne ?
Une fois que vous avez réussi la MFA en étant connecté au serveur ADSelfService Plus, selon la configuration de l’administrateur, il vous sera demandé de vous inscrire pour les authentificateurs requis pour la MFA hors ligne. Vous serez alors soit inscrit automatiquement, soit invité à inscrire votre machine pour la MFA hors ligne comme illustré dans cette image :
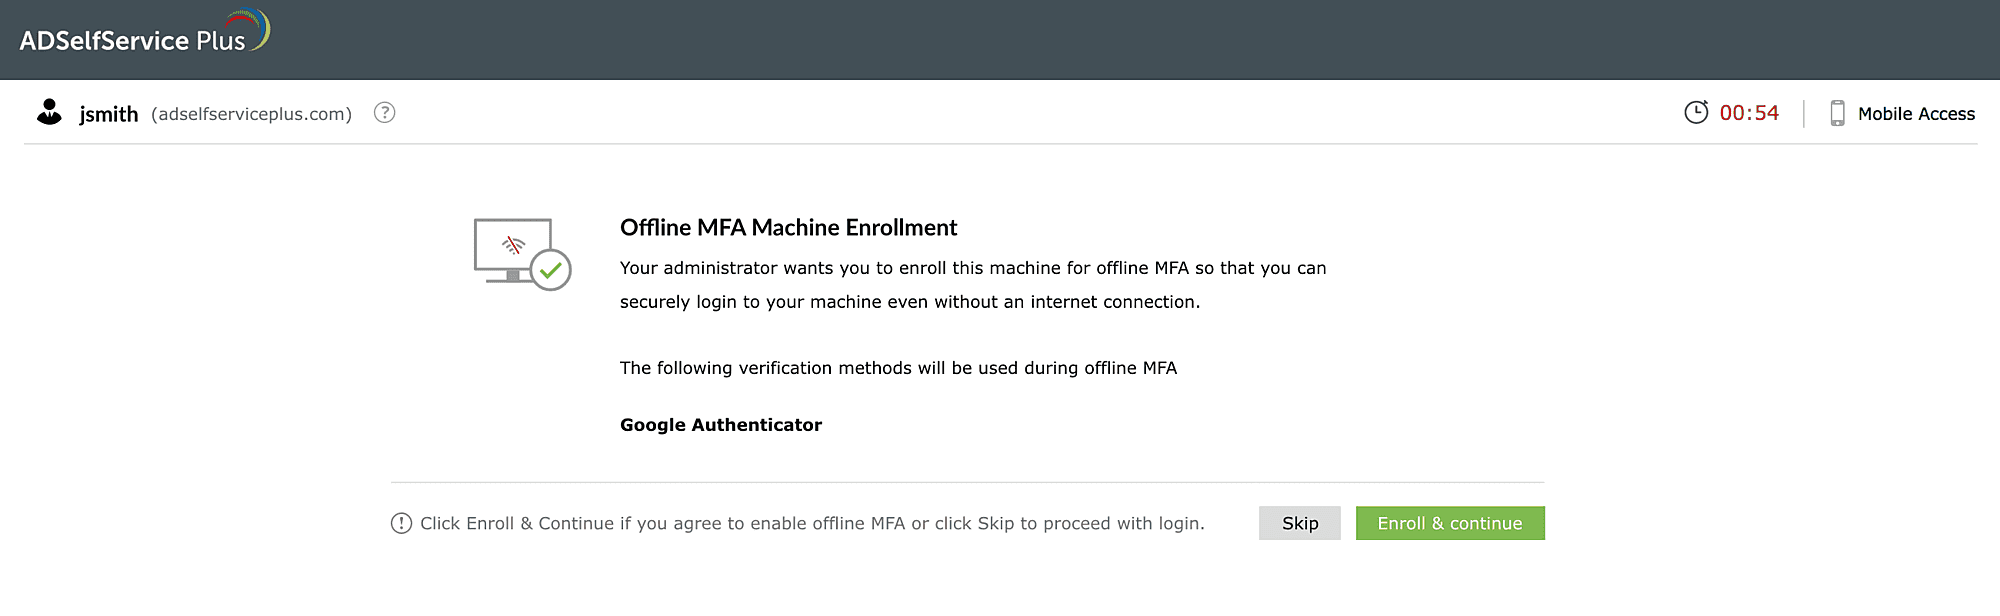
Fig 23 : Inscription d’une machine pour la MFA hors ligne.
Cliquez sur Enroll & Continue pour inscrire votre machine à la MFA hors ligne et accéder à votre machine. Votre machine est maintenant inscrite avec succès pour la MFA hors ligne. La prochaine fois que le serveur ADSelfService Plus sera inaccessible, vous pourrez vérifier votre identité en utilisant la MFA hors ligne et continuer à utiliser votre machine.
Comment se désinscrire de la MFA hors ligne
Si vous ne souhaitez plus utiliser la MFA hors ligne sur une machine, vous pouvez révoquer les informations d’inscription. Pour cela :
- Connectez-vous au portail utilisateur ADSelfService Plus.
- Go to the Enrollment tab and click Manage.
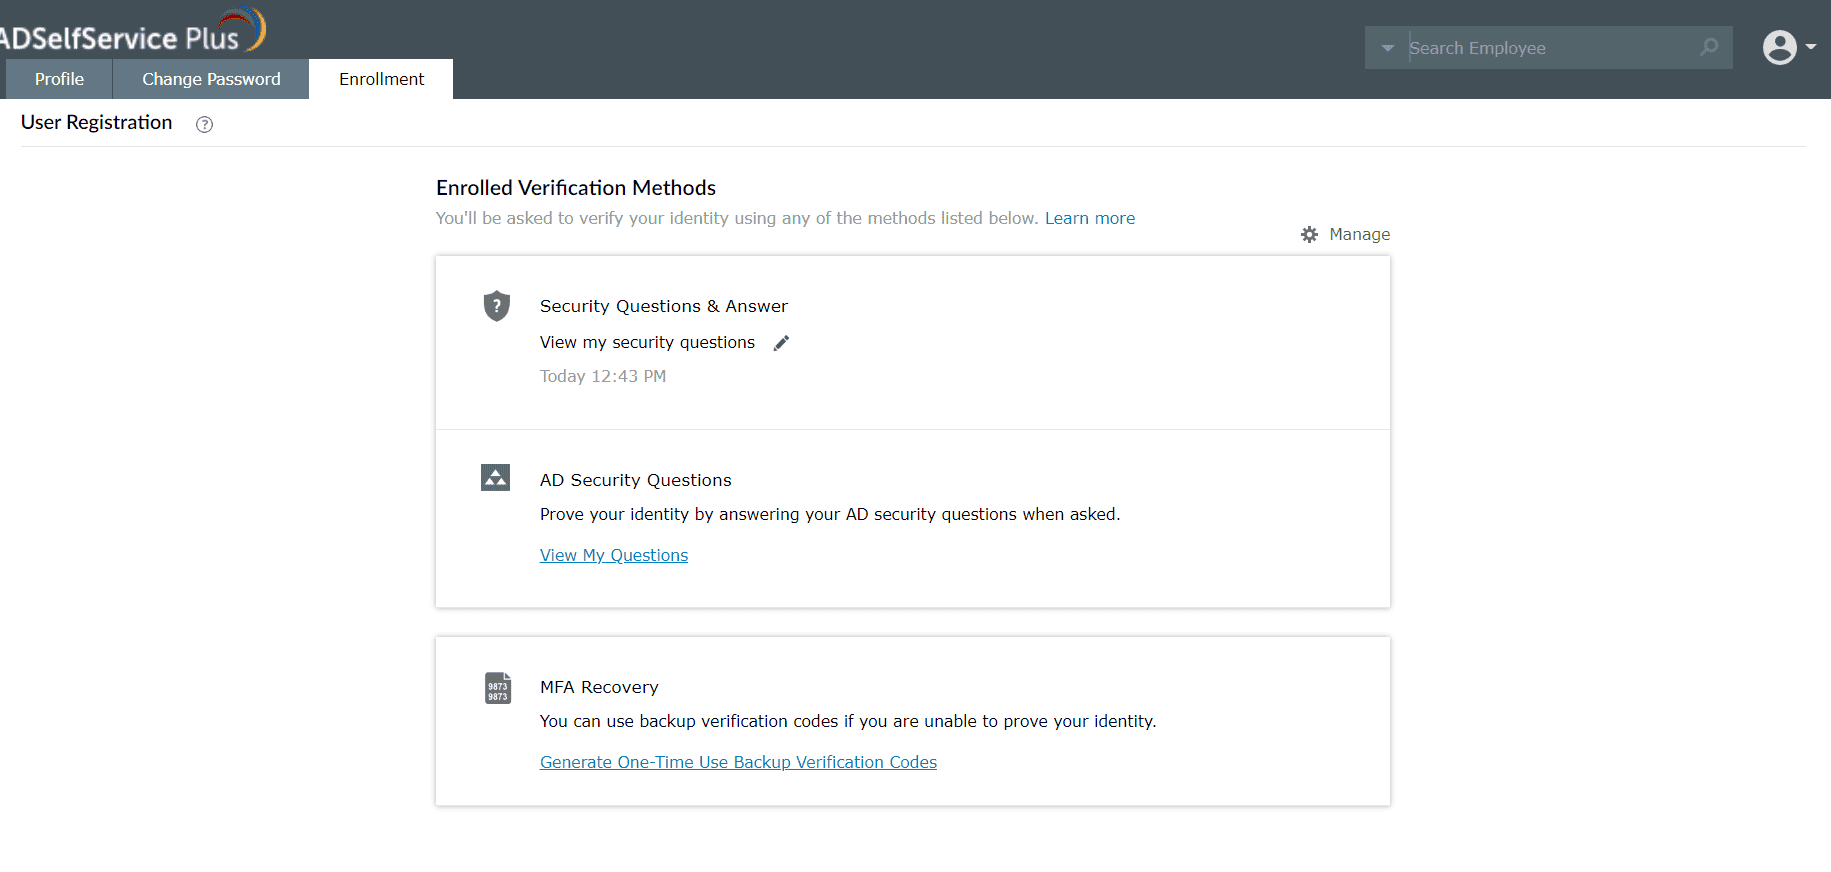
Fig 24 : Ouverture de ManageEngine sur l’onglet Enrollment pour désinscrire une machine.
- Go to the Offline MFA - Enrolled Machines tab. Here, click Disenroll for the machine you want to revoke your offline MFA enrollment from.
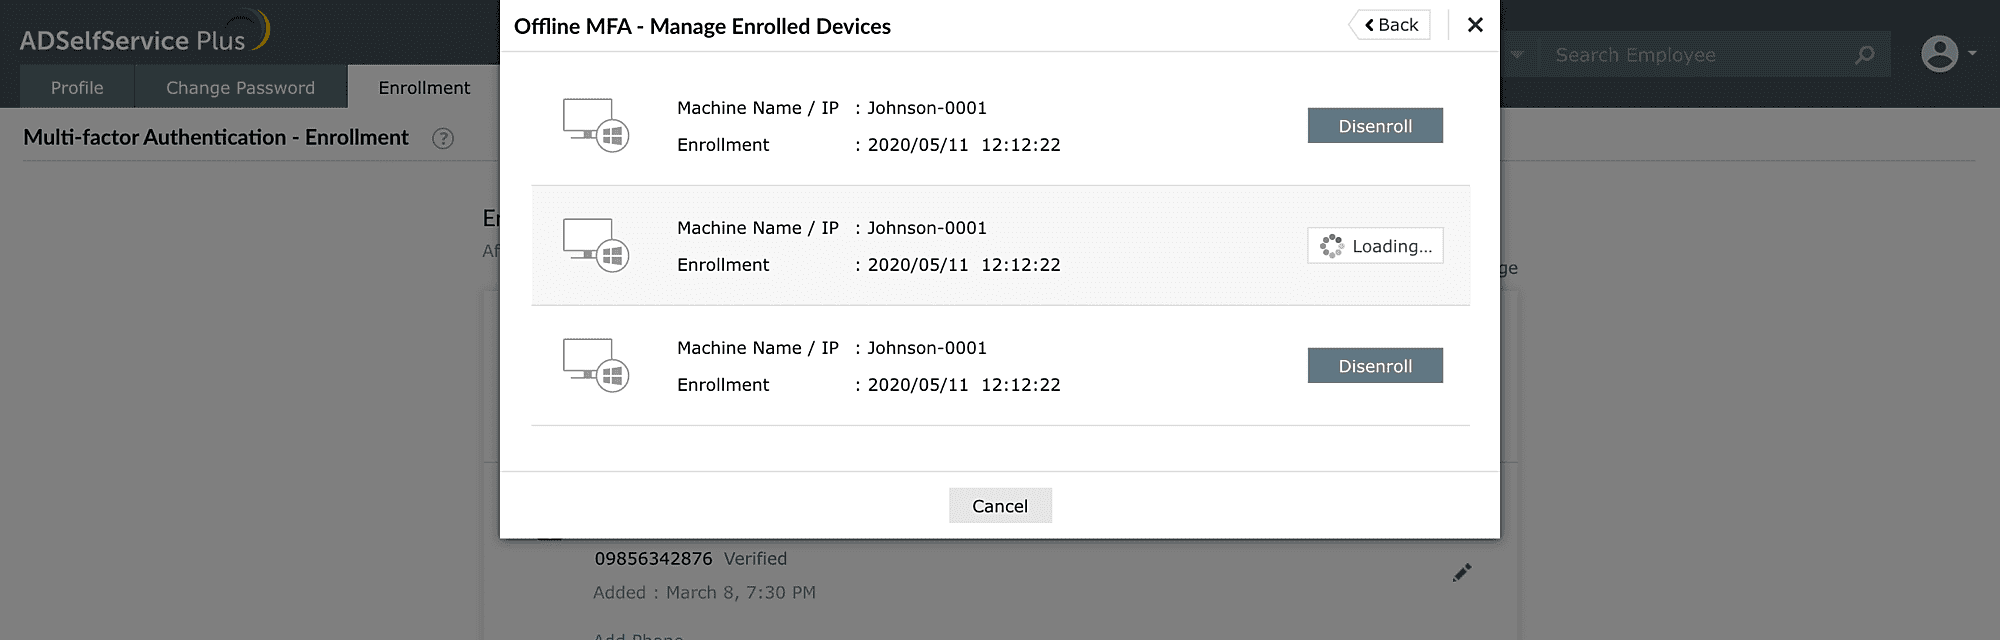
Fig 25 : Désinscription d’une machine depuis l’onglet Offline MFA – Enrolled Machines.
- Vous avez maintenant désinscrit avec succès cette machine particulière de l’Offline MFA. Répétez les étapes ci-dessus pour toutes les machines que vous souhaitez désinscrire.