Analisis user behavior untuk mengidentifikasi pola, tren, dan anomali di jaringan Anda.
Kurangi dwell time attacker dengan mendeteksi ancaman yang belum diketahui menggunakan modul behavior analytics dari Log360.
Memanfaatkan behavior analytics dalam cybersecurity
Meskipun tujuan utama administrator keamanan adalah mencegah upaya pelanggaran keamanan, tantangan sebenarnya terletak pada mempersempit celah dalam mendeteksi berbagai indicator of compromise. Metode deteksi ancaman tradisional dapat mengenali ancaman yang sudah diketahui, tetapi ancaman yang belum diketahui bisa saja luput jika belum ada informasi yang tersedia.
Karena itu, saat menentukan strategi deteksi untuk organisasi, penting untuk mempertimbangkan ancaman yang sudah diketahui maupun yang belum diketahui. Dengan modul user and entity behavior analytics (UEBA) dari Log360 yang menganalisis perilaku pengguna, Anda dapat melacak aktivitas anomali dari pengguna dan entitas yang mencurigakan, memberikan risk score, serta menerima alert secara real-time, sehingga dwell time attacker dapat dikurangi.
- Tetapkan risk score
- Bangun dynamic peer group
- Sederhanakan user identity mapping
- Kurangi dwell time attacker
Tetapkan risk score untuk security event
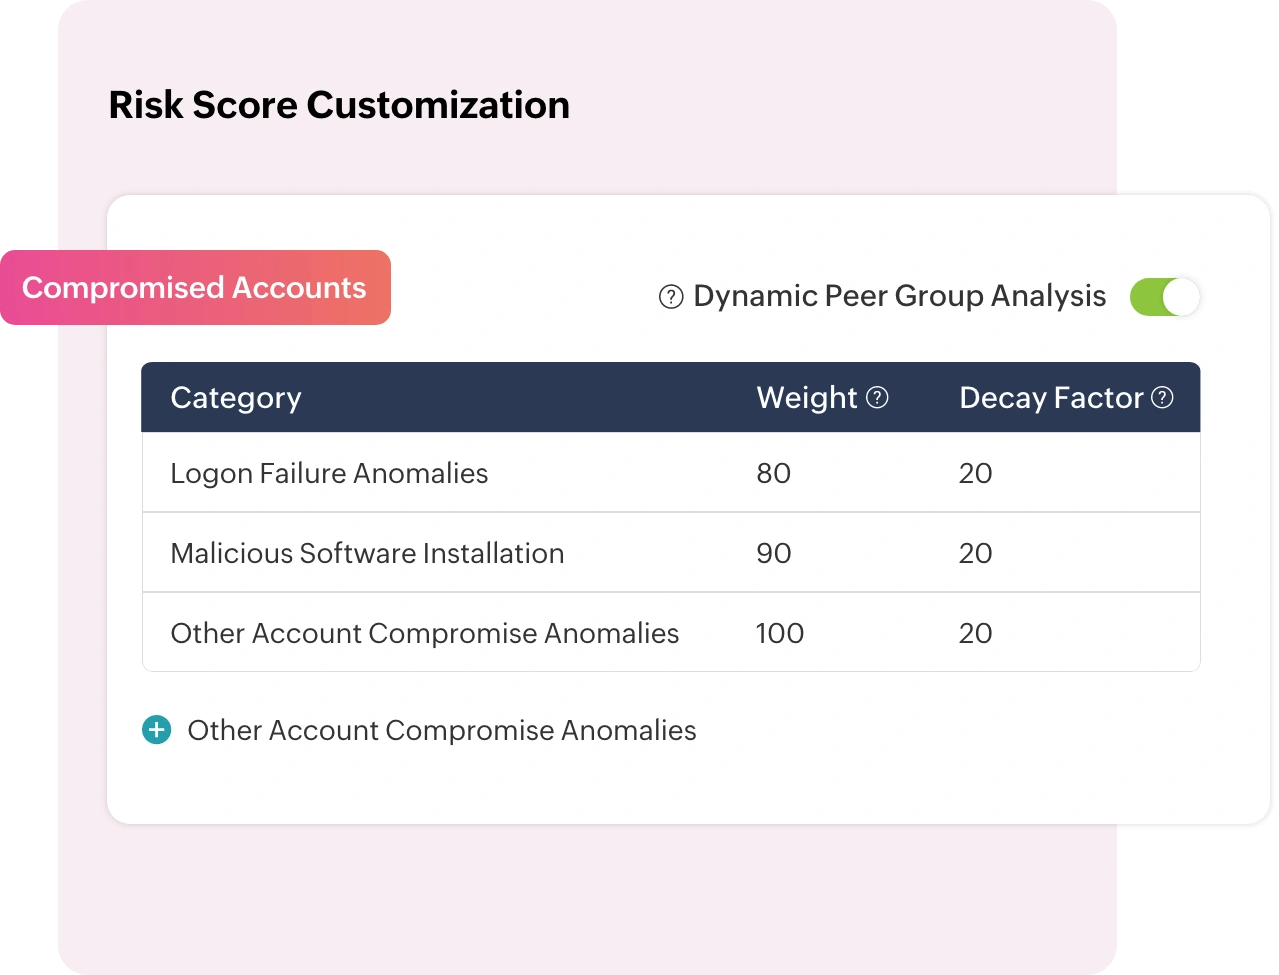
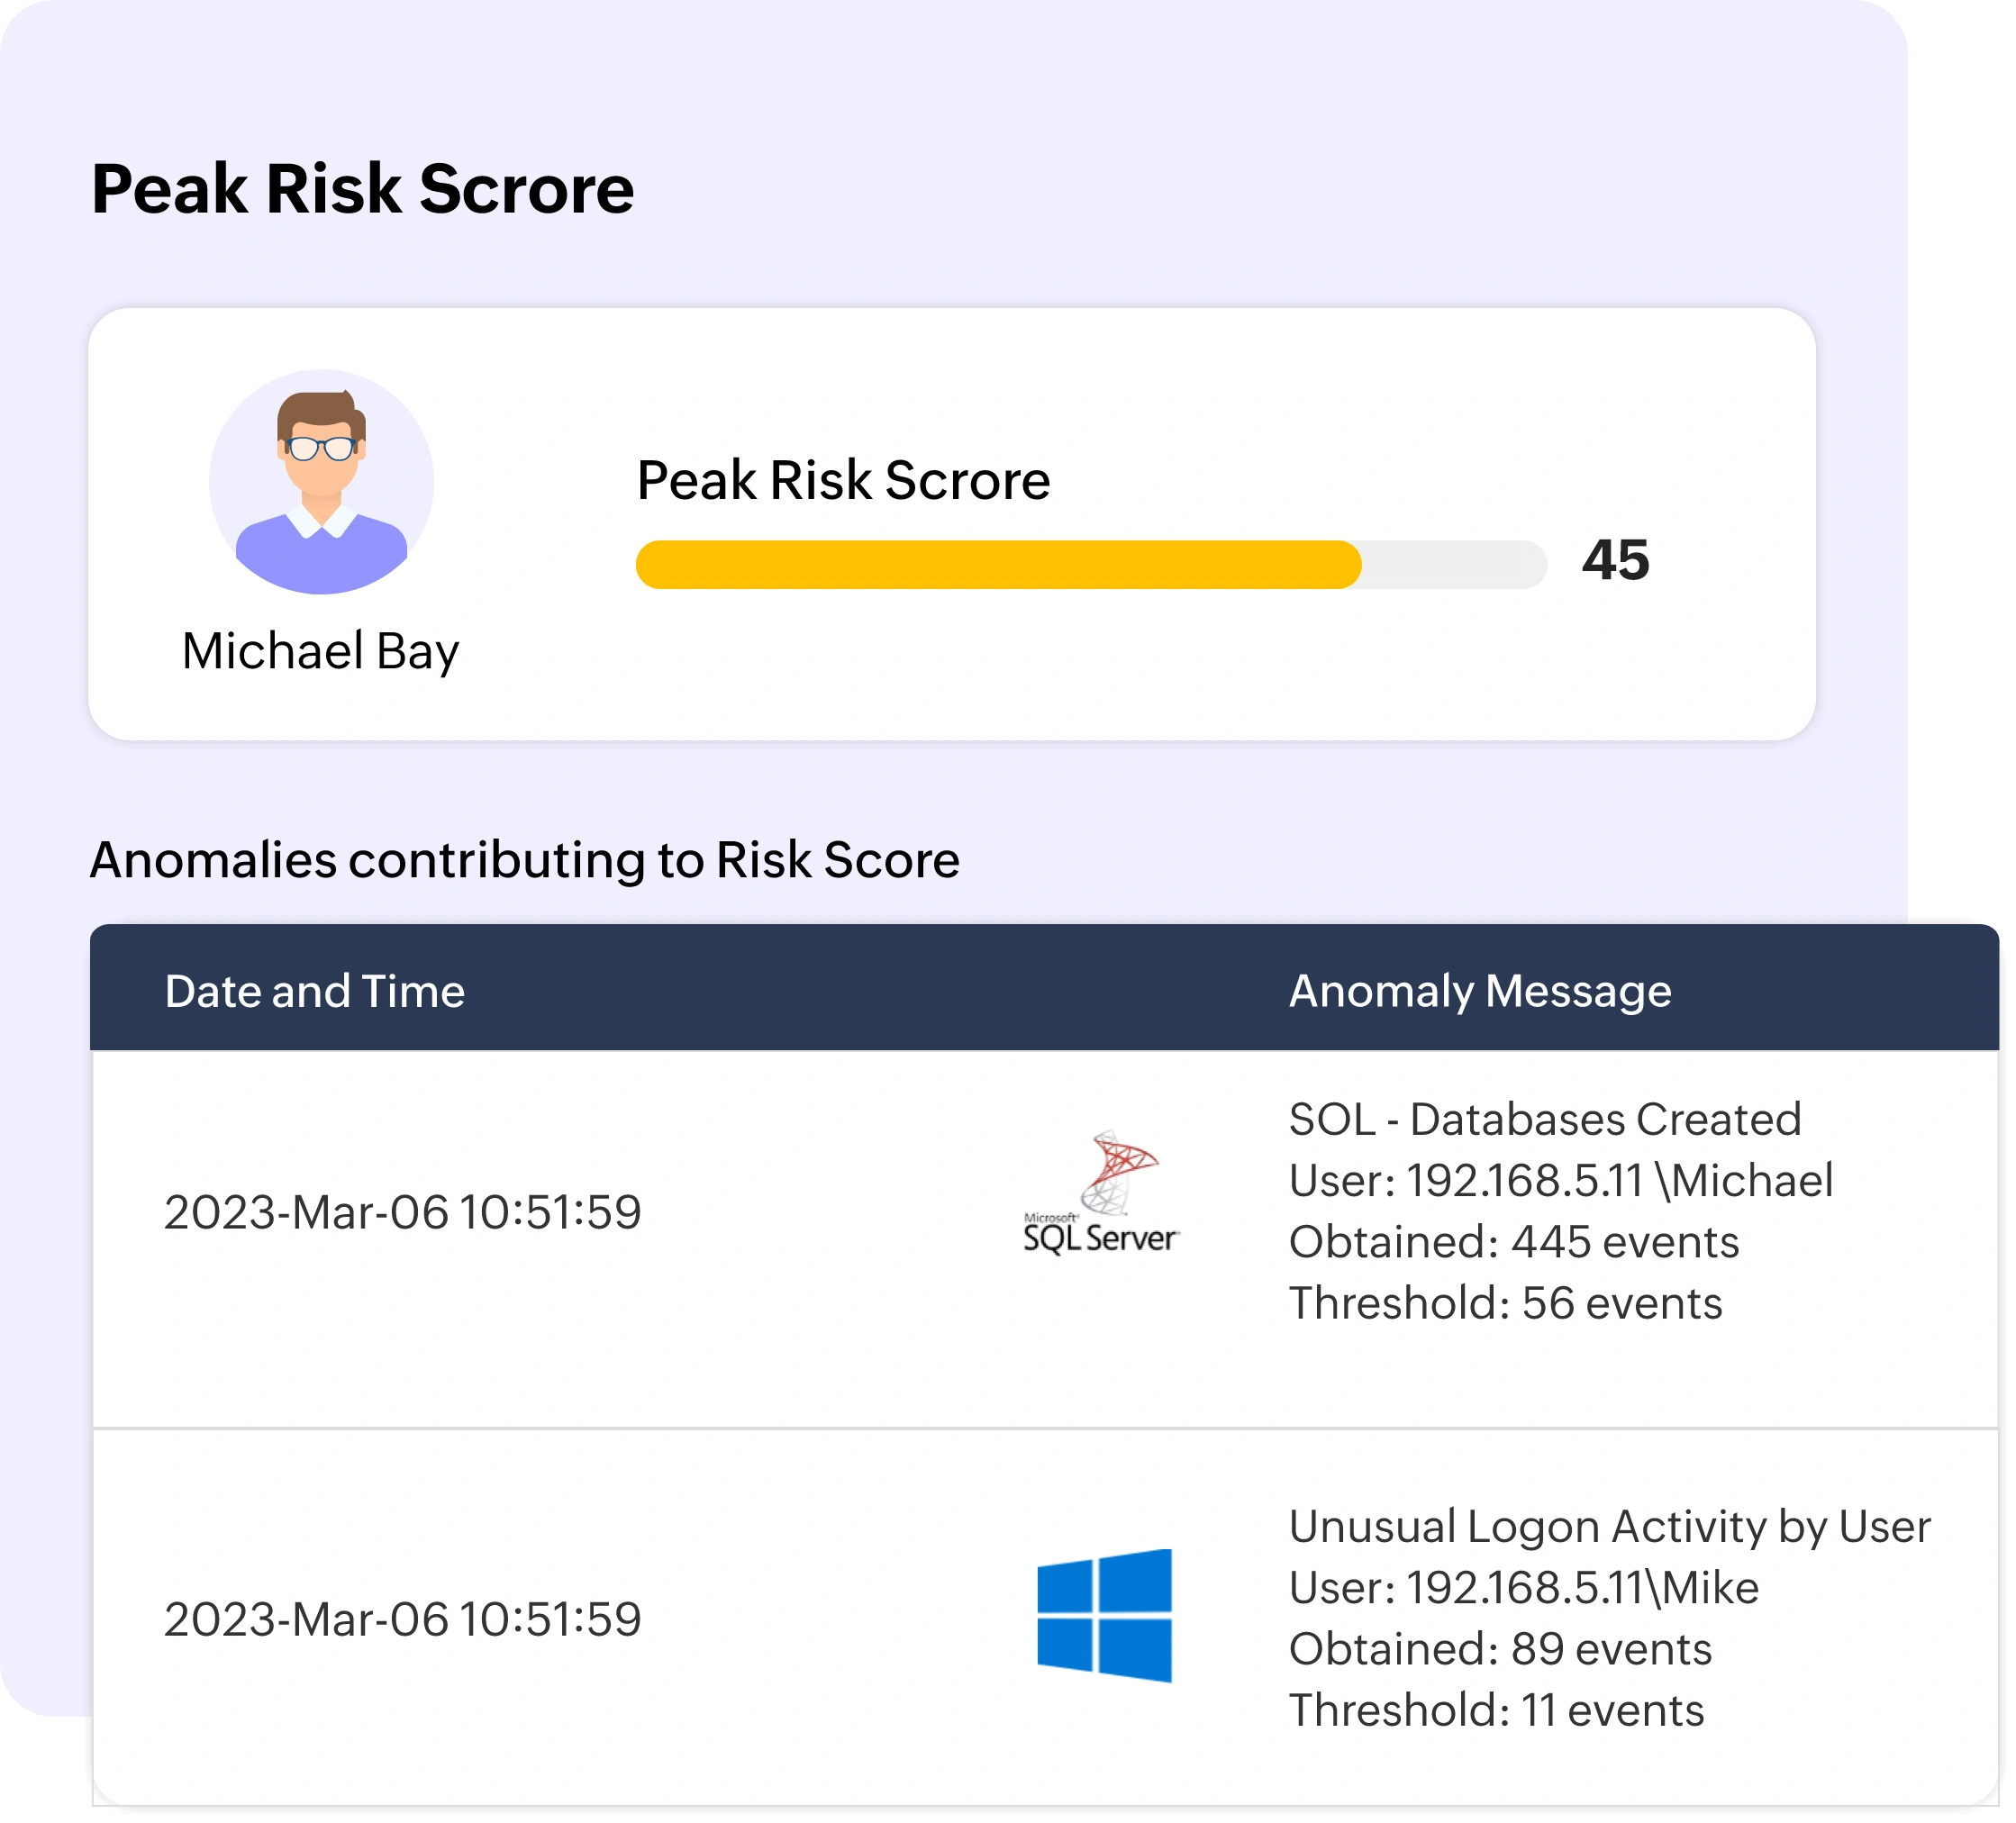
- Dalam proses deteksi ancaman, administrator keamanan perlu mengetahui ancaman mana yang harus diprioritaskan terlebih dahulu. Dengan menetapkan risk score untuk berbagai security event, tim keamanan dapat lebih cepat menangani ancaman berisiko tinggi.
- Dengan Log360, Anda dapat menyesuaikan risk score untuk berbagai kategori, termasuk anomali, insider threat, data exfiltration, compromised account, dan logon anomaly.
- Anda juga dapat memanfaatkan contextual risk scoring untuk mengukur risiko secara dinamis.
Bangun dynamic peer group
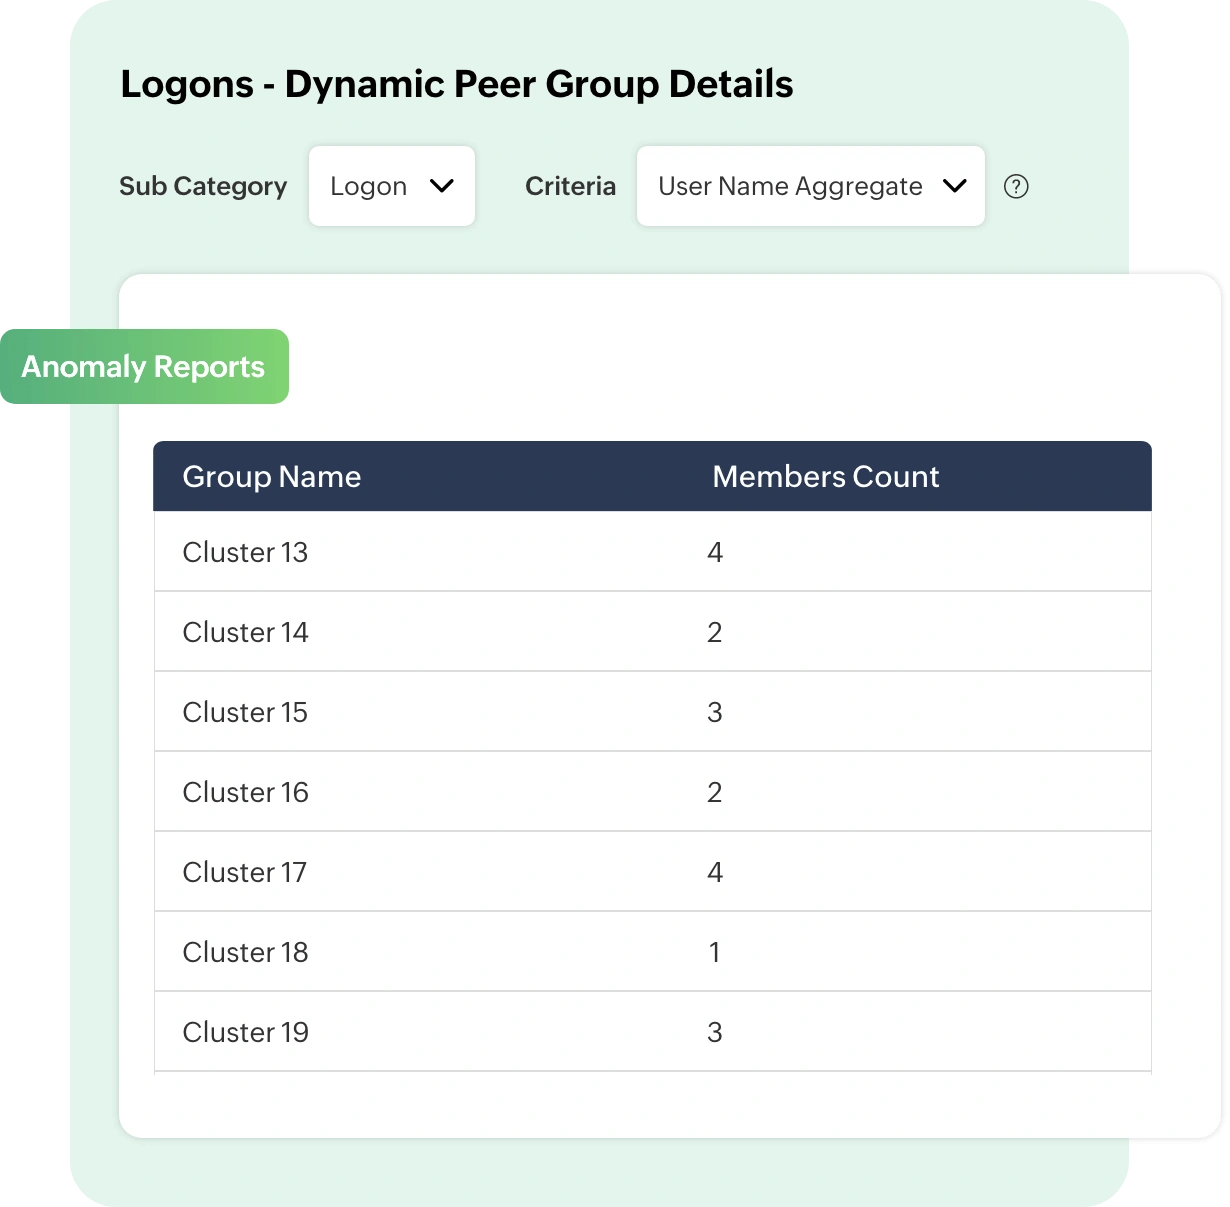
- Dengan mengelompokkan pengguna dalam jaringan berdasarkan perilaku yang mereka tunjukkan, modul UEBA Log360 membangun baseline untuk setiap grup.
- Baseline ini kemudian digunakan sebagai acuan untuk mendeteksi anomali, dan setiap penyimpangan dari baseline tersebut akan memicu alert.
- Pendekatan ini membantu meningkatkan akurasi deteksi anomali sekaligus mengurangi false positive.
Sederhanakan user identity mapping
- Log360 UEBA menggunakan konfigurasi mapping untuk menghubungkan akun pengguna yang terpisah ke akun pengguna utama.
- Hal ini membantu Anda mengorelasikan aktivitas anomali dari satu pengguna di berbagai platform dan perangkat, lalu mengonsolidasikan aktivitas tersebut untuk user risk scoring yang lebih efektif.
Kurangi dwell time attacker
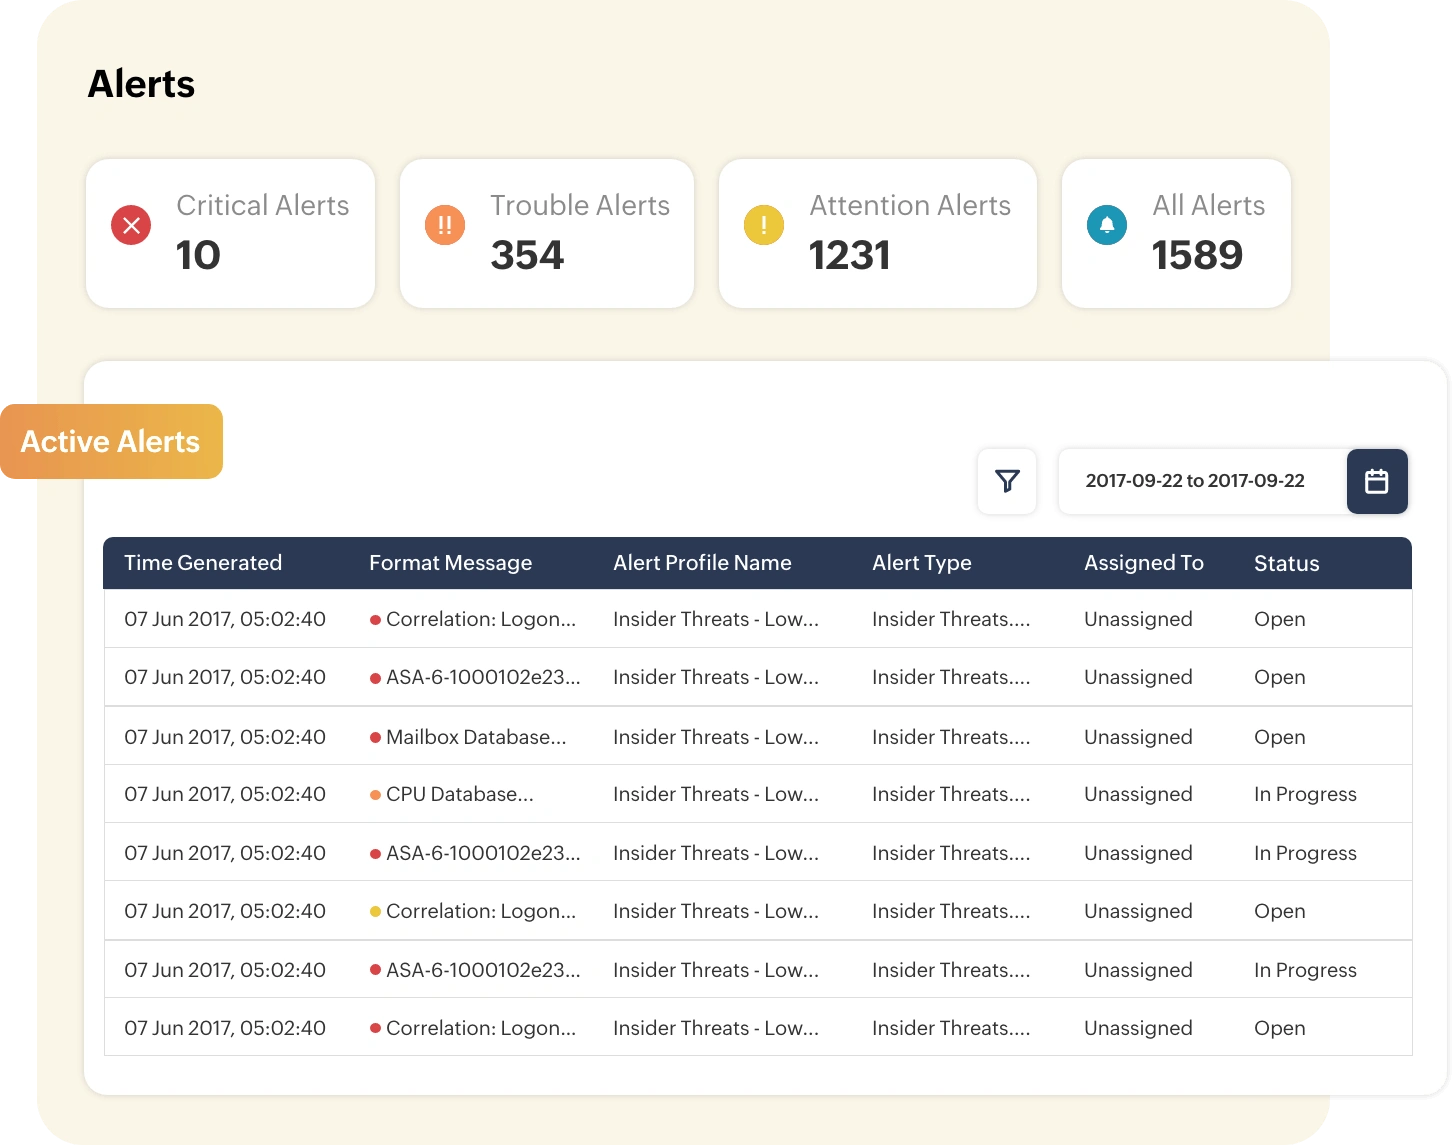
- Dapatkan alert untuk security event berbasis perilaku melalui sistem alert real-time dari Log360. Anda dapat menerima notifikasi instan melalui SMS dan email, sehingga administrator keamanan dapat lebih cepat menangani ancaman yang terdeteksi dan meresponsnya.
- Dengan begitu, keberadaan threat actor eksternal di lingkungan Anda dapat segera diidentifikasi, sehingga dwell time mereka dapat dikurangi.
Mengapa memilih Log360 untuk behavior analytics?
Pantau aktivitas pengguna dan entitas
Identifikasi anomali mencurigakan di jaringan Anda dengan terus memantau perilaku pengguna dan entitas.
Lindungi dari ancaman yang belum diketahui
Setiap penyimpangan dari baseline behavior akan terdeteksi sebagai anomali, membantu Anda mengidentifikasi potential security threats di jaringan.
Otomatiskan respons terhadap ancaman
Dengan workflow management dari Log360, Anda dapat mengotomatiskan respons terhadap ancaman keamanan, sehingga serangan siber yang melibatkan insider threat, compromised account, upaya data exfiltration, dan lainnya dapat segera dihentikan.
-
Kami ingin memastikan dua hal: pertama, kami dapat memenuhi berbagai kebutuhan fitur keamanan yang diharapkan klien dari kami; kedua, kami dapat meningkatkan keamanan agar postur keamanan kami menjadi lebih kuat.
Carter Ledyard
-
Opsi drill-down dan dashboard visual membuat investigasi ancaman menjadi jauh lebih cepat dan mudah. Ini adalah solusi yang benar-benar mudah digunakan.
Sundaram Business Services
-
Log360 membantu mendeteksi insider threat, pola login yang tidak biasa, privilege escalation, dan potensi upaya data exfiltration secara real-time.
CIO, Northtown Automotive Companies
-
Sebelum menggunakan Log360, kami tidak memiliki visibilitas terpusat atas seluruh infrastruktur. Kini, kami dapat dengan cepat mendeteksi potensi ancaman dan meresponsnya sebelum berkembang lebih jauh.
ECSO 911
Identifikasi perilaku mencurigakan sebelum berkembang menjadi ancaman
Gunakan UEBA dari Log360 untuk membangun baseline perilaku, mendeteksi aktivitas anomali, menilai risiko, dan mengungkap ancaman yang mungkin terlewat oleh metode deteksi tradisional.