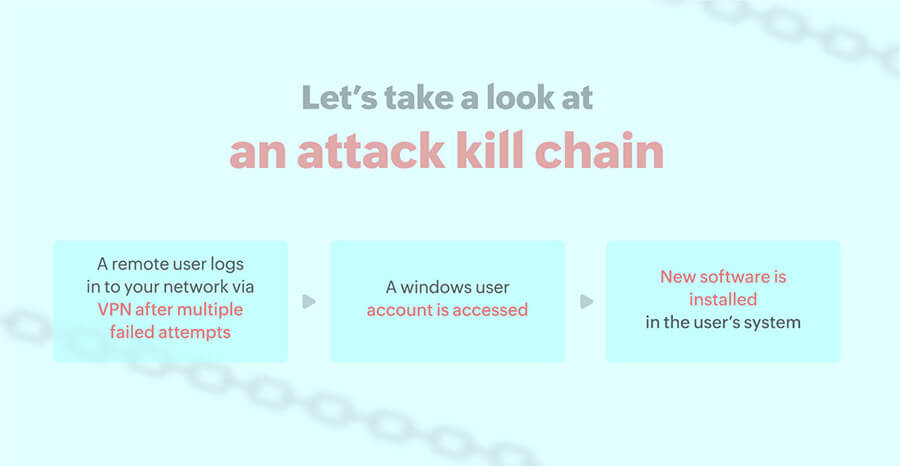
Malware masih menjadi salah satu ancaman siber yang paling persisten saat ini. Seiring munculnya varian malware baru, proses deteksinya pun semakin menantang. Log360 membantu mengungkap keberadaan malware di jaringan dengan memanfaatkan correlation rule bawaan. Solusi ini dapat mendeteksi instalasi software atau layanan mencurigakan oleh pelaku ancaman, segera memberi alert kepada admin keamanan, dan menyediakan timeline insiden yang terperinci untuk investigasi. Selain itu, Anda juga dapat mengaitkan workflow profile untuk menghentikan layanan atau proses terkait, sehingga respons insiden dapat dilakukan lebih cepat.
Deteksi serangan dengan Log360
Deteksi serangan yang sudah dikenal maupun ancaman baru di seluruh environment Anda dengan alert real-time, analisis ancaman yang kontekstual, dan workflow respons otomatis yang terintegrasi di Log360.
Deteksi serangan dengan Log360
Yang dapat Anda lakukan dengan Log360
Deteksi serangan yang sudah dikenal dengan correlation rule bawaan dan threat intelligence real-time.
Ungkap pola serangan yang kompleks dengan analitik keamanan yang selaras dengan MITRE ATT&CK.
Identifikasi penyalahgunaan internal, akun yang terkompromi, dan perilaku berisiko dengan behavior analytics berbasis machine learning.
Percepat containment dengan menghubungkan deteksi ke alerting dan workflow respons insiden otomatis.
- Deteksi serangan berbasis aturan
- Implementasi MITRE ATT&CK untuk mendeteksi serangan tingkat lanjut
- Behavior analytics berbasis machine learning
Deteksi serangan berbasis aturan
Analisis ancaman dengan data kontekstual dari correlation engine Log360 yang terintegrasi dengan platform threat intelligence komprehensif. Pendekatan ini membantu mengurangi false positive dan mencakup fitur berikut:
- Correlation engine bawaan real-time dengan lebih dari 30 aturan siap pakai untuk mendeteksi serangan yang sudah dikenal, seperti SQL injection, denial of service, dan serangan pada firewall.
- Custom correlation rule builder dengan antarmuka drag-and-drop yang intuitif untuk membuat aturan korelasi baru.
- Notifikasi email dan SMS real-time yang segera dikirim kepada admin keamanan saat insiden terdeteksi.
- Cara yang mudah untuk mengaitkan workflow profile dengan correlation rule guna mendukung remediasi instan.

Implementasi MITRE ATT&CK untuk mendeteksi serangan tingkat lanjut
Serangan yang kompleks membutuhkan visibilitas terhadap perilaku penyerang di berbagai tahap. Log360 mendukung deteksi yang selaras dengan MITRE ATT&CK untuk membantu analis keamanan menelusuri taktik dan teknik penyerang dengan lebih efektif.
- Dashboard security analytics real-time yang terhubung dengan database TTP milik MITRE untuk mempercepat investigasi aktivitas mencurigakan.
- Correlation rule builder yang dilengkapi action siap pakai dan dipetakan ke teknik MITRE untuk menelusuri pergerakan penyerang.
- Cara yang mudah untuk mengaitkan workflow profile dengan action MITRE ATT&CK guna mendukung respons insiden secara langsung.

Behavior analytics berbasis machine learning
Tidak semua serangan mengikuti pola yang sudah dikenal. Log360 menggunakan behavior analytics untuk mengungkap ancaman dari insider, akun yang terkompromi, penyalahgunaan hak akses, akses data tanpa otorisasi, dan perilaku exfiltration yang mungkin tidak terdeteksi oleh aturan statis.
- Action machine learning otomatis yang memantau perilaku user dan entity, melacak anomali serta perilaku mencurigakan, lalu segera memberi tahu admin keamanan tentang aktivitas yang patut diperhatikan.
- Risk management terintegrasi yang memberikan risk score untuk setiap anomali.
- Notifikasi real-time untuk risk score tinggi dan perilaku yang tidak lazim.
- Opsi untuk membuat watchlist user dan entity agar aktivitasnya dapat dipantau lebih ketat.

Use case keamanan yang dapat ditangani oleh deteksi serangan Log360
Dalam banyak kasus, penyerang yang menjalankan serangan tingkat lanjut baru terdeteksi saat mencoba keluar dari perimeter jaringan dengan data yang telah dicuri. Log360 dapat mendeteksi dan memberi alert kepada tim keamanan Anda secara real-time terhadap upaya pemerasan data. Solusi ini memantau security event dan mengungkap teknik seperti data exfiltration over alternative protocol (T1048), serta aliran data yang tidak biasa di jaringan. Jika ada application yang mengirim traffic lebih banyak daripada yang diterimanya, aktivitas tersebut akan dianggap mencurigakan dan alert akan dipicu untuk memperingatkan tim keamanan mengenai potensi ancaman.
Insider attack cenderung lebih sulit diidentifikasi karena dilakukan menggunakan akses yang sah. Komponen UEBA di Log360 mengumpulkan log data pengguna dalam periode tertentu dan membangun profil perilaku mereka. Ketika sistem mendeteksi rangkaian perilaku mencurigakan, seperti waktu logon yang tidak biasa, akses yang tidak lazim ke data sensitif, atau download file dalam jumlah besar, risk score pengguna terkait akan meningkat sebagai indikasi insider threat, dan tim keamanan akan segera menerima alert. Log360 juga menyediakan timeline event yang terperinci untuk mendukung investigasi lanjutan.
Lihat grafik interaktif ini untuk memahami bagaimana risk score meningkat selama ancaman berlangsung.
-
Kami ingin memastikan dua hal: pertama, kami dapat memenuhi berbagai kebutuhan fitur keamanan yang diharapkan klien dari kami; kedua, kami dapat meningkatkan keamanan agar postur keamanan organisasi menjadi lebih kuat.
Carter Ledyard
-
Opsi drill-down dan dashboard visual membuat investigasi ancaman jauh lebih cepat dan lebih mudah. Solusinya juga sangat mudah digunakan.
Sundaram Business Services
-
Log360 membantu mendeteksi insider threat, pola login yang tidak biasa, eskalasi hak akses, dan potensi upaya data exfiltration secara real-time.
CIO, Northtown Automotive Companies
-
Sebelum menggunakan Log360, kami tidak memiliki visibilitas terpusat atas seluruh infrastruktur. Sekarang, kami dapat lebih cepat mendeteksi potensi ancaman dan merespons sebelum insiden berkembang. Log360 sangat membantu dalam meningkatkan respons insiden kami dan memastikan compliance terhadap standar audit. Solusi ini memberikan nilai yang signifikan bagi tim kami.
ECSO 911
Pertanyaan umum
Deteksi serangan adalah proses mengidentifikasi aktivitas berbahaya, perilaku mencurigakan, dan indicator of compromise di seluruh environment agar tim keamanan dapat melakukan investigasi dan merespons dengan tepat.
Log360 menggunakan correlation rule, threat intelligence, analytics yang selaras dengan MITRE, behavior analytics, dan alert real-time untuk mendeteksi serangan pada user, endpoint, dan aktivitas jaringan.
Log360 dapat membantu mendeteksi aktivitas malware, upaya SQL injection, perilaku denial of service, data exfiltration, penyalahgunaan internal, akun yang terkompromi, dan pola serangan mencurigakan lainnya.
Behavior analytics membantu mengidentifikasi serangan yang tidak sesuai dengan aturan statis yang sudah dikenal, dengan mendeteksi anomali, penyalahgunaan, dan pola mencurigakan dari waktu ke waktu.
Log360 mengirimkan alert real-time, menyediakan konteks insiden yang terperinci, dan mendukung remediasi berbasis workflow untuk membantu tim bergerak lebih cepat dari deteksi ke containment.
Deteksi serangan sebelum berkembang menjadi pelanggaran keamanan
Gunakan Log360 untuk mengungkap aktivitas berbahaya, mempercepat investigasi insiden, dan mengotomatiskan respons Anda.