Integrated Compliance Management
Laporan compliance siap pakai. Security analytics. Alert real-time
Solusi SIEM berperan penting dalam membantu organisasi memenuhi mandat regulasi dan lolos audit keamanan. Dengan kapabilitas untuk meningkatkan postur keamanan organisasi melalui pemantauan Security Operation Centers (SOC), pencatatan aktivitas jaringan, dan pemberian alert, solusi SIEM dapat membantu memenuhi persyaratan IT dalam berbagai mandat compliance.
Sebagian besar persyaratan compliance, termasuk PCI DSS, HIPAA, FISMA, SOX, GDPR, CCPA, dan lainnya, memiliki kerangka kontrol keamanan yang serupa, seperti pemantauan pengguna dengan hak istimewa, pemantauan dan perlindungan data sensitif, serta incident response. Integrated compliance management dari Log360 dirancang untuk menyederhanakan proses audit, meminimalkan risiko keamanan, dan memudahkan organisasi menunjukkan kepatuhan.
- Pengumpulan data otomatis
- Template laporan siap audit
- Investigasi insiden
- Alert pelanggaran compliance real-time
Pengumpulan data otomatis
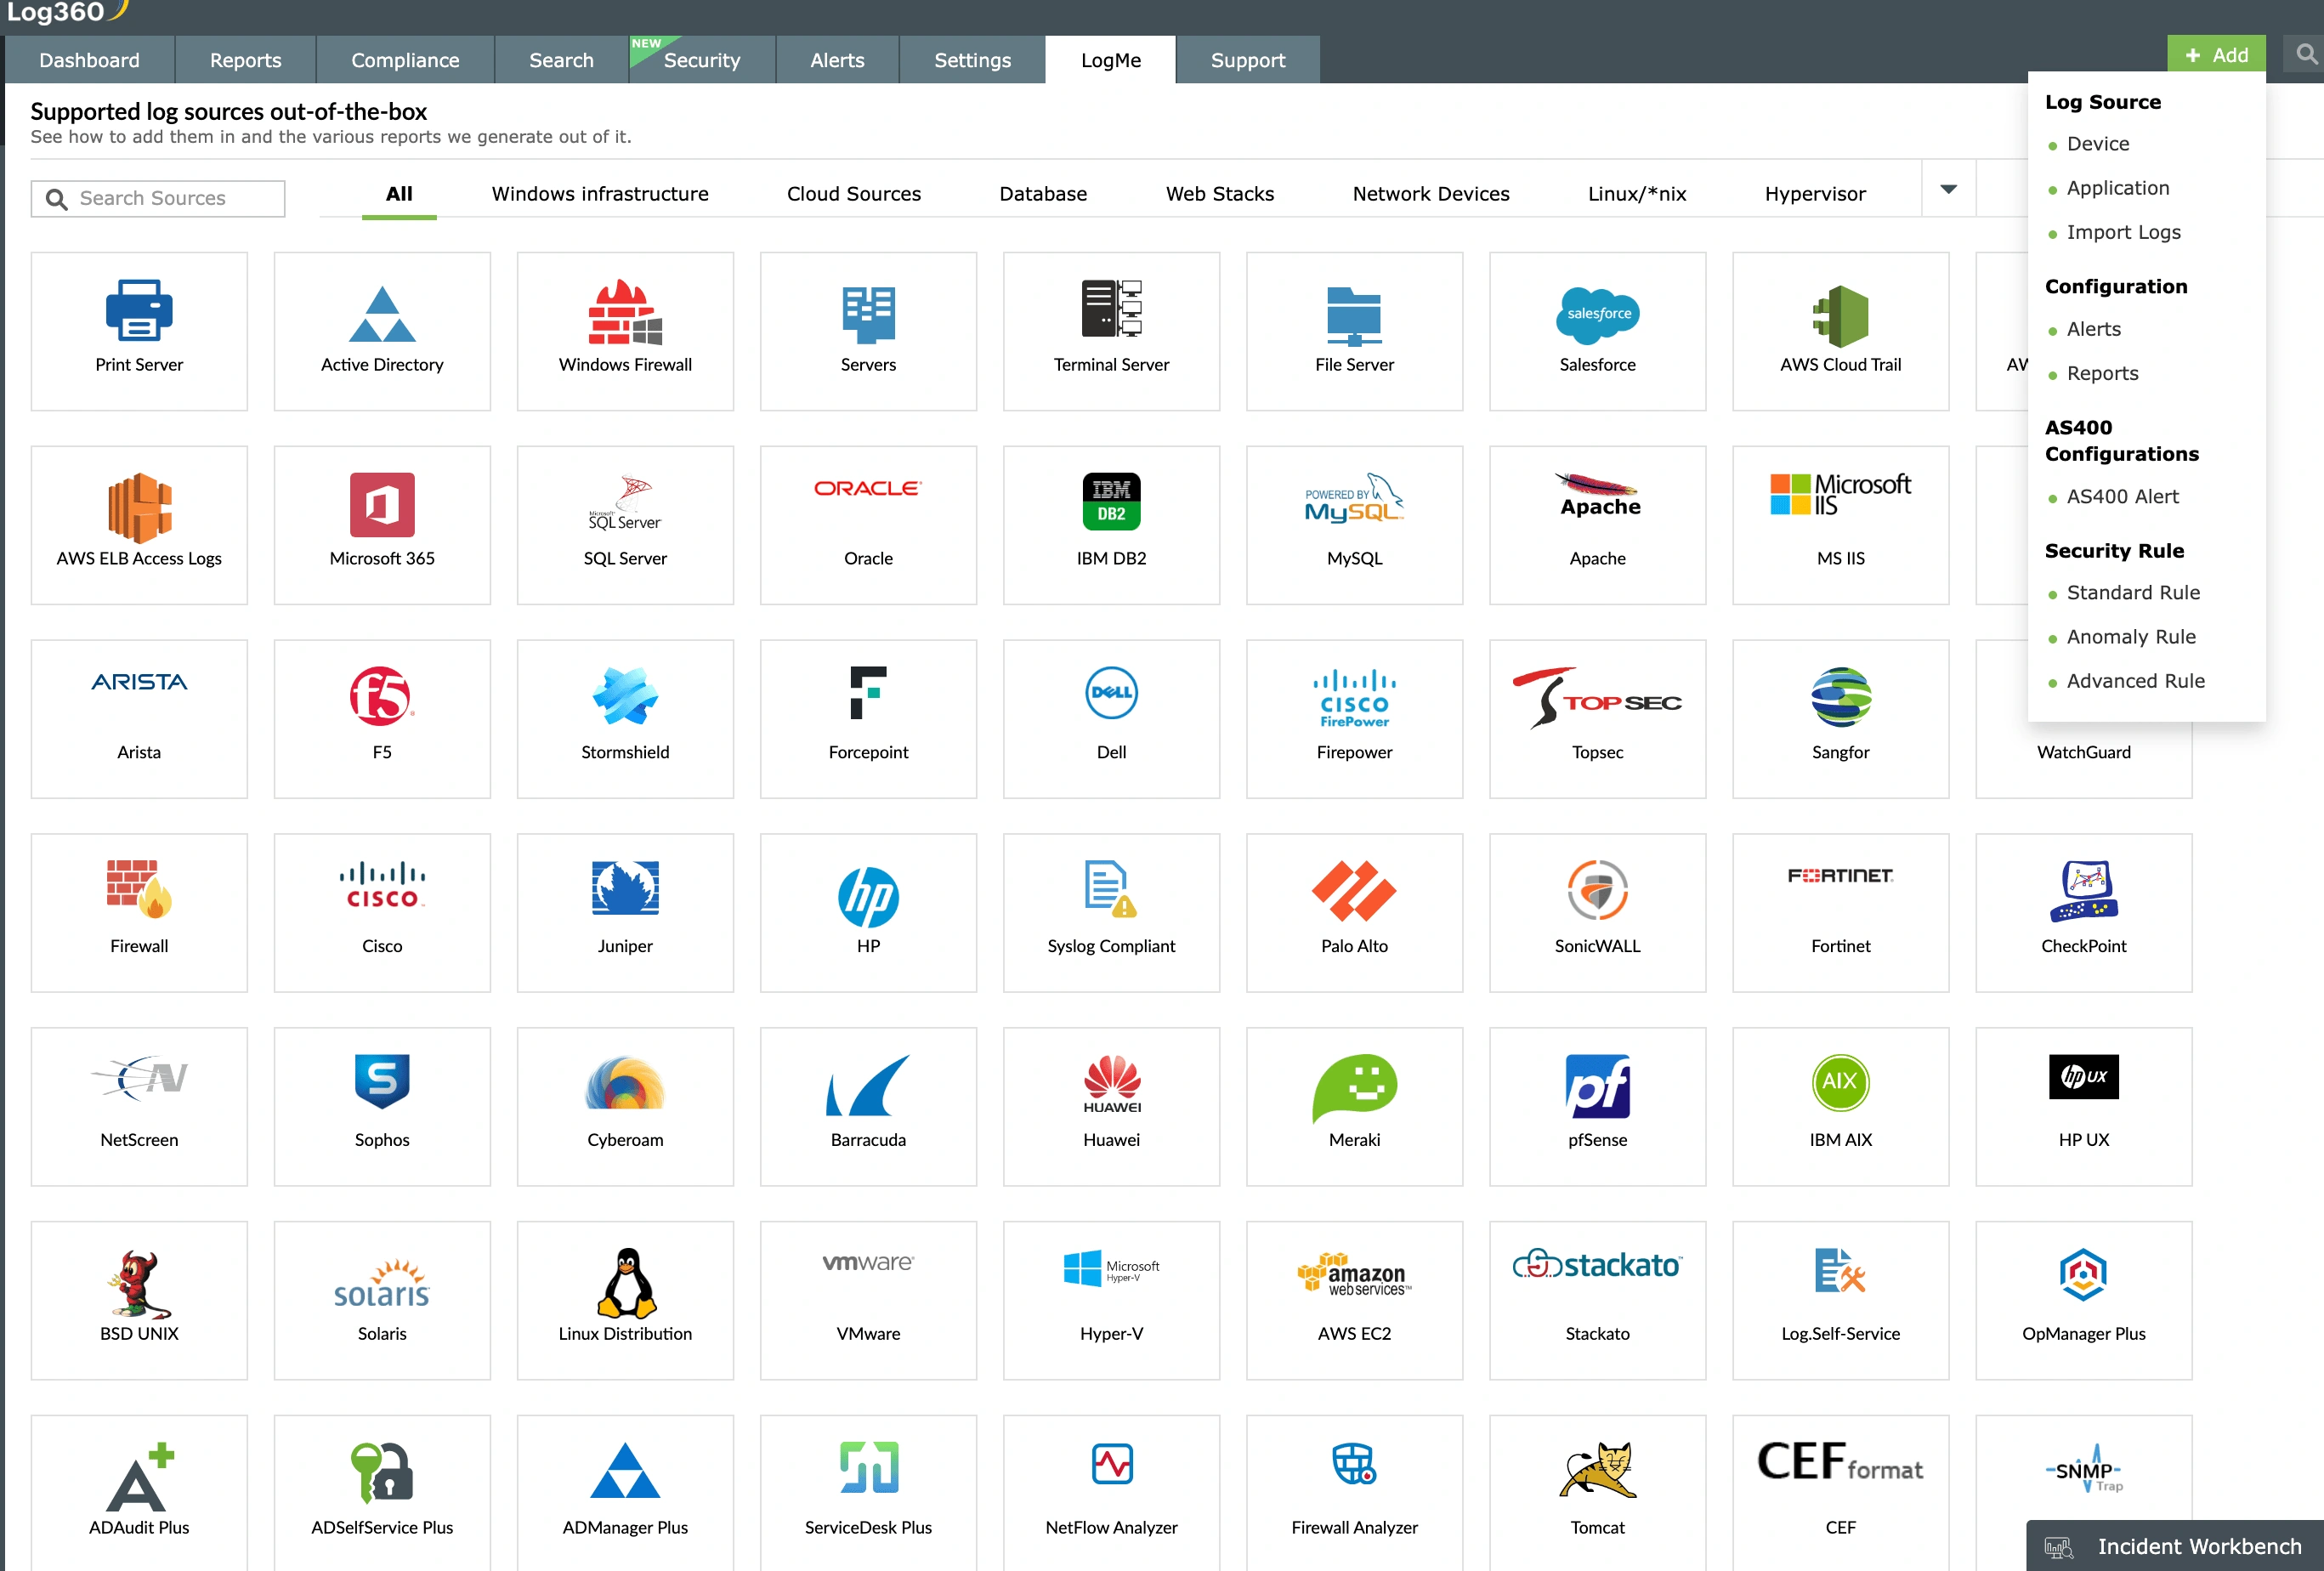
Log360 mengotomatiskan pengumpulan data log dari firewall, router, switch, workstation, server, aplikasi penting, dan lainnya. Lihat daftar sumber data log yang didukung.
Template laporan siap audit
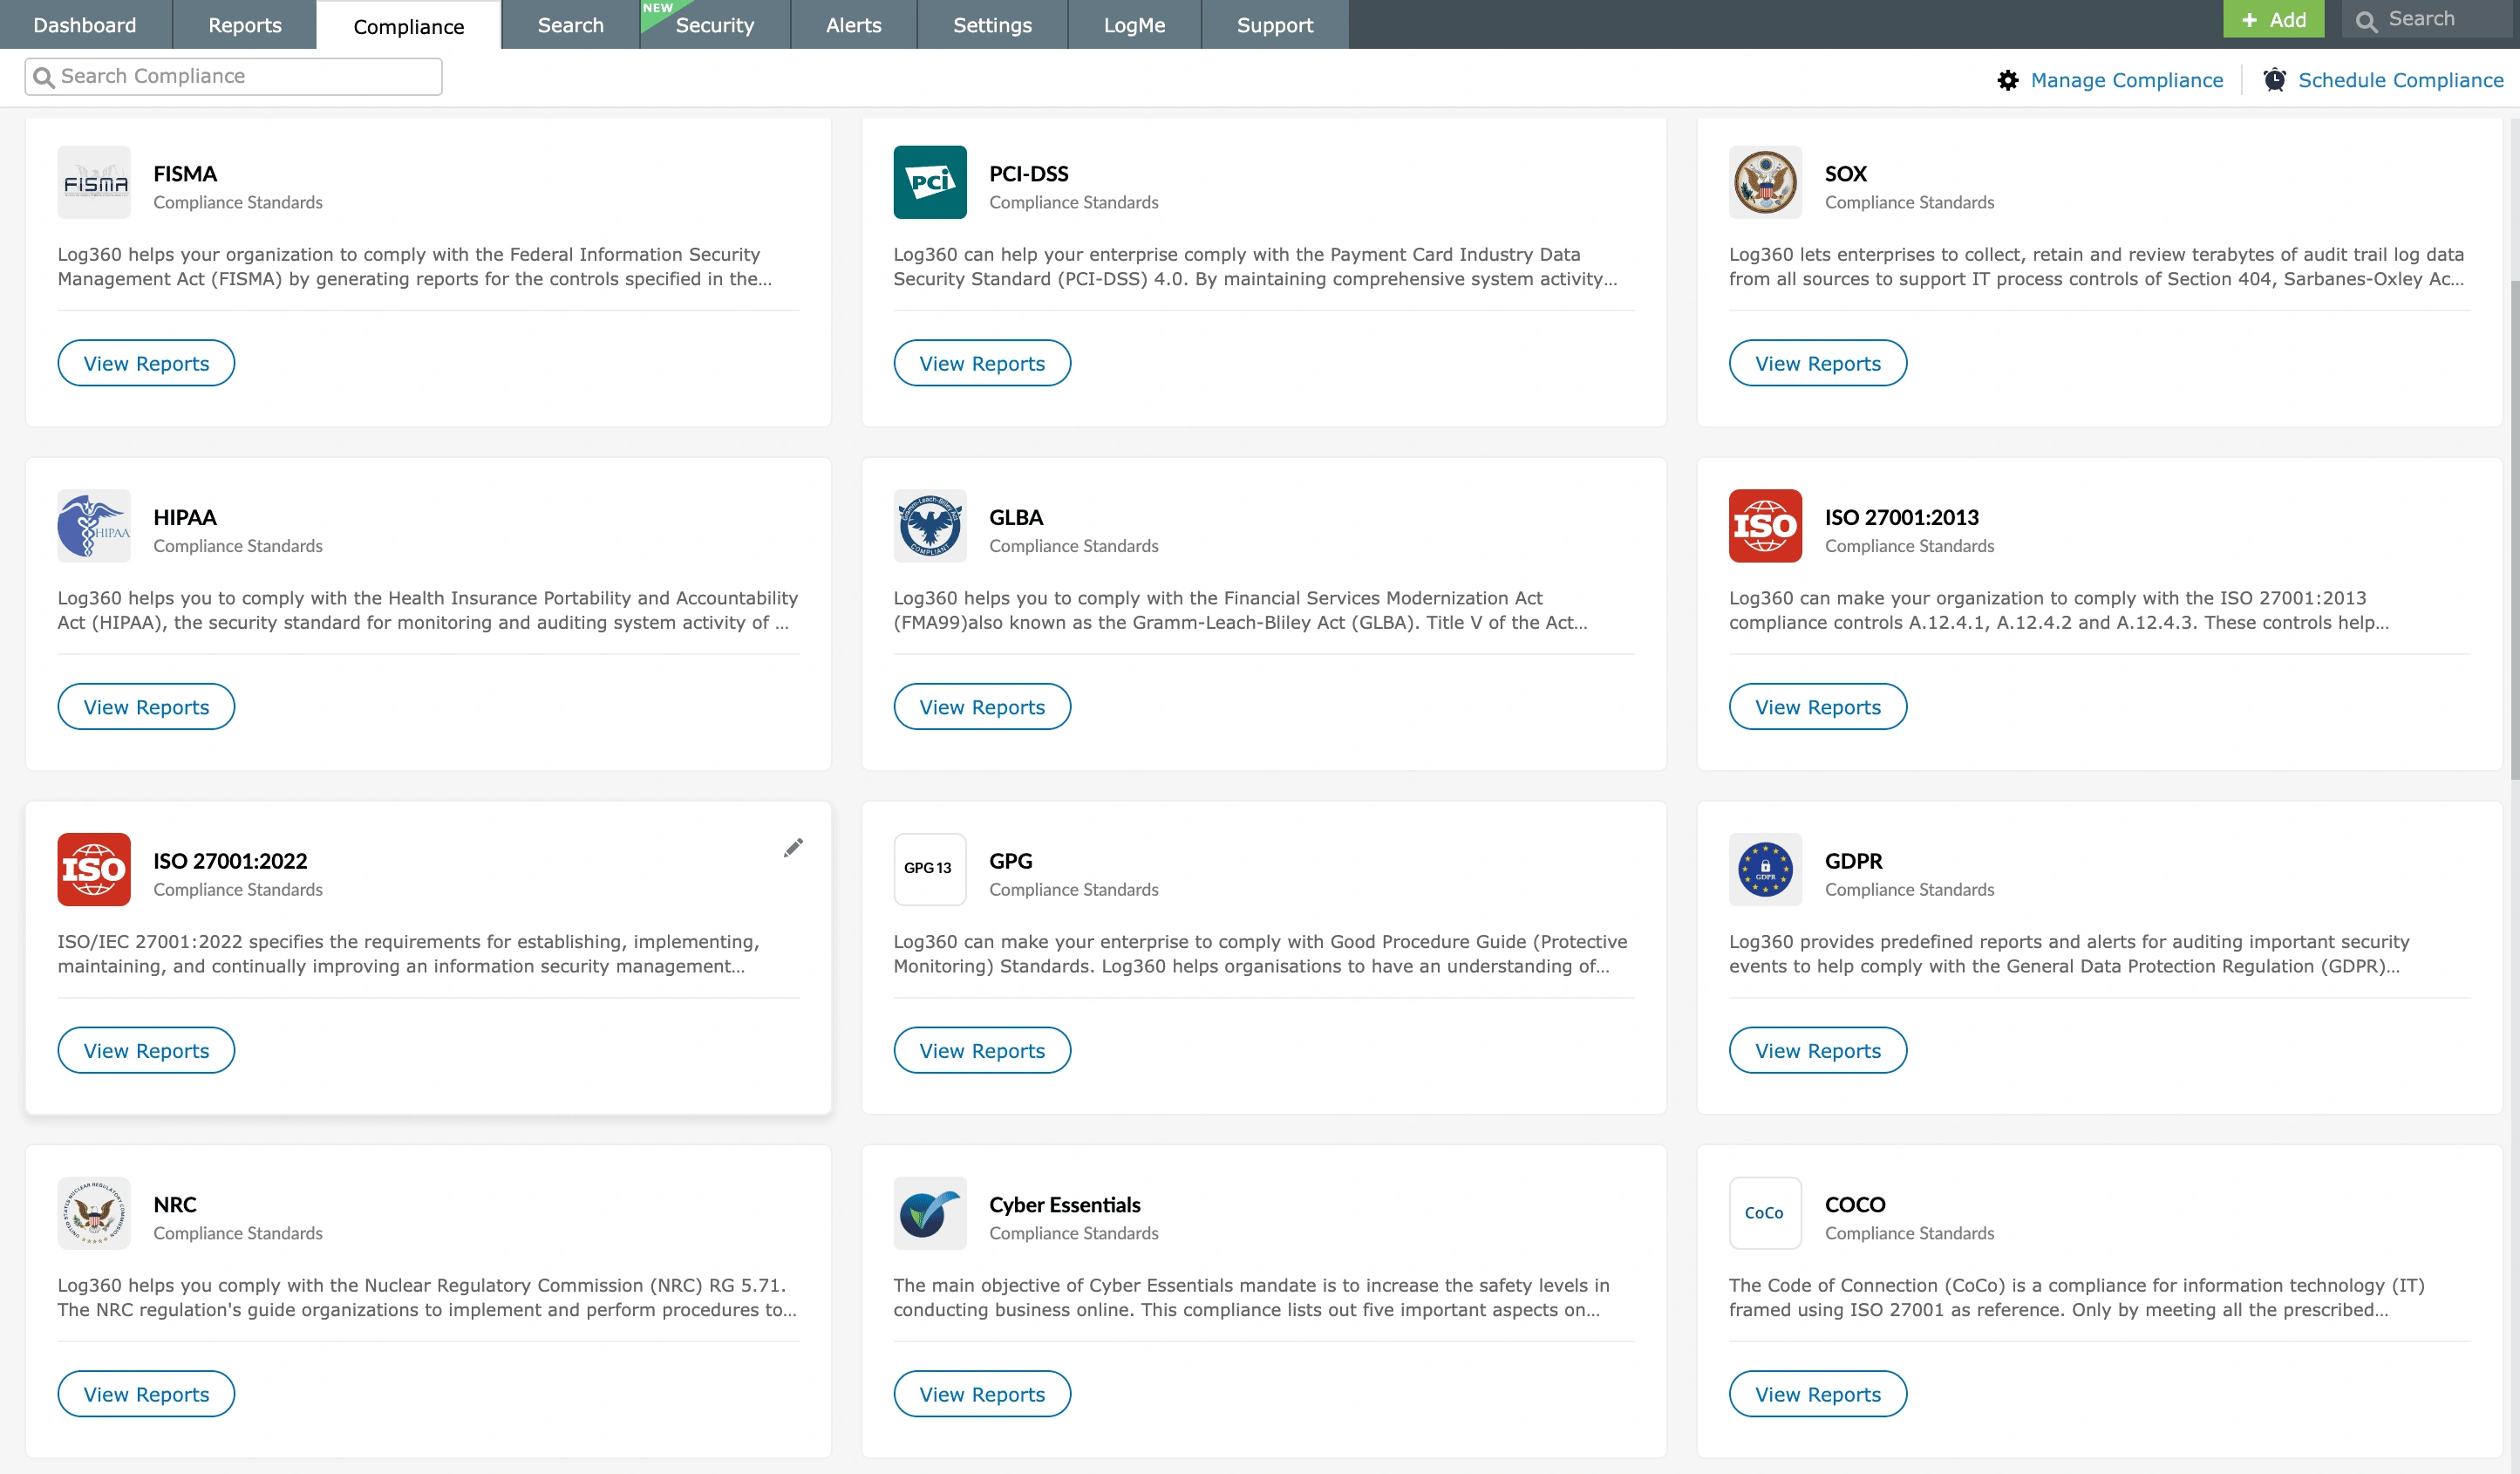
Log360 menyediakan laporan compliance siap pakai untuk PCI DSS, HIPAA, FISMA, GDPR, SOX, ISO27001, dan lainnya. Laporan ini memberikan bukti kepatuhan terhadap persyaratan yang ditetapkan sehingga proses audit keamanan menjadi lebih sederhana.
Investigasi insiden
Mesin pencarian berkecepatan tinggi pada Log360 membantu mempersempit pencarian dan melacak entri log yang tepat sebagai bukti insiden. Bukti tersebut juga dapat diekspor sebagai laporan insiden untuk mendukung investigasi pelanggaran data.
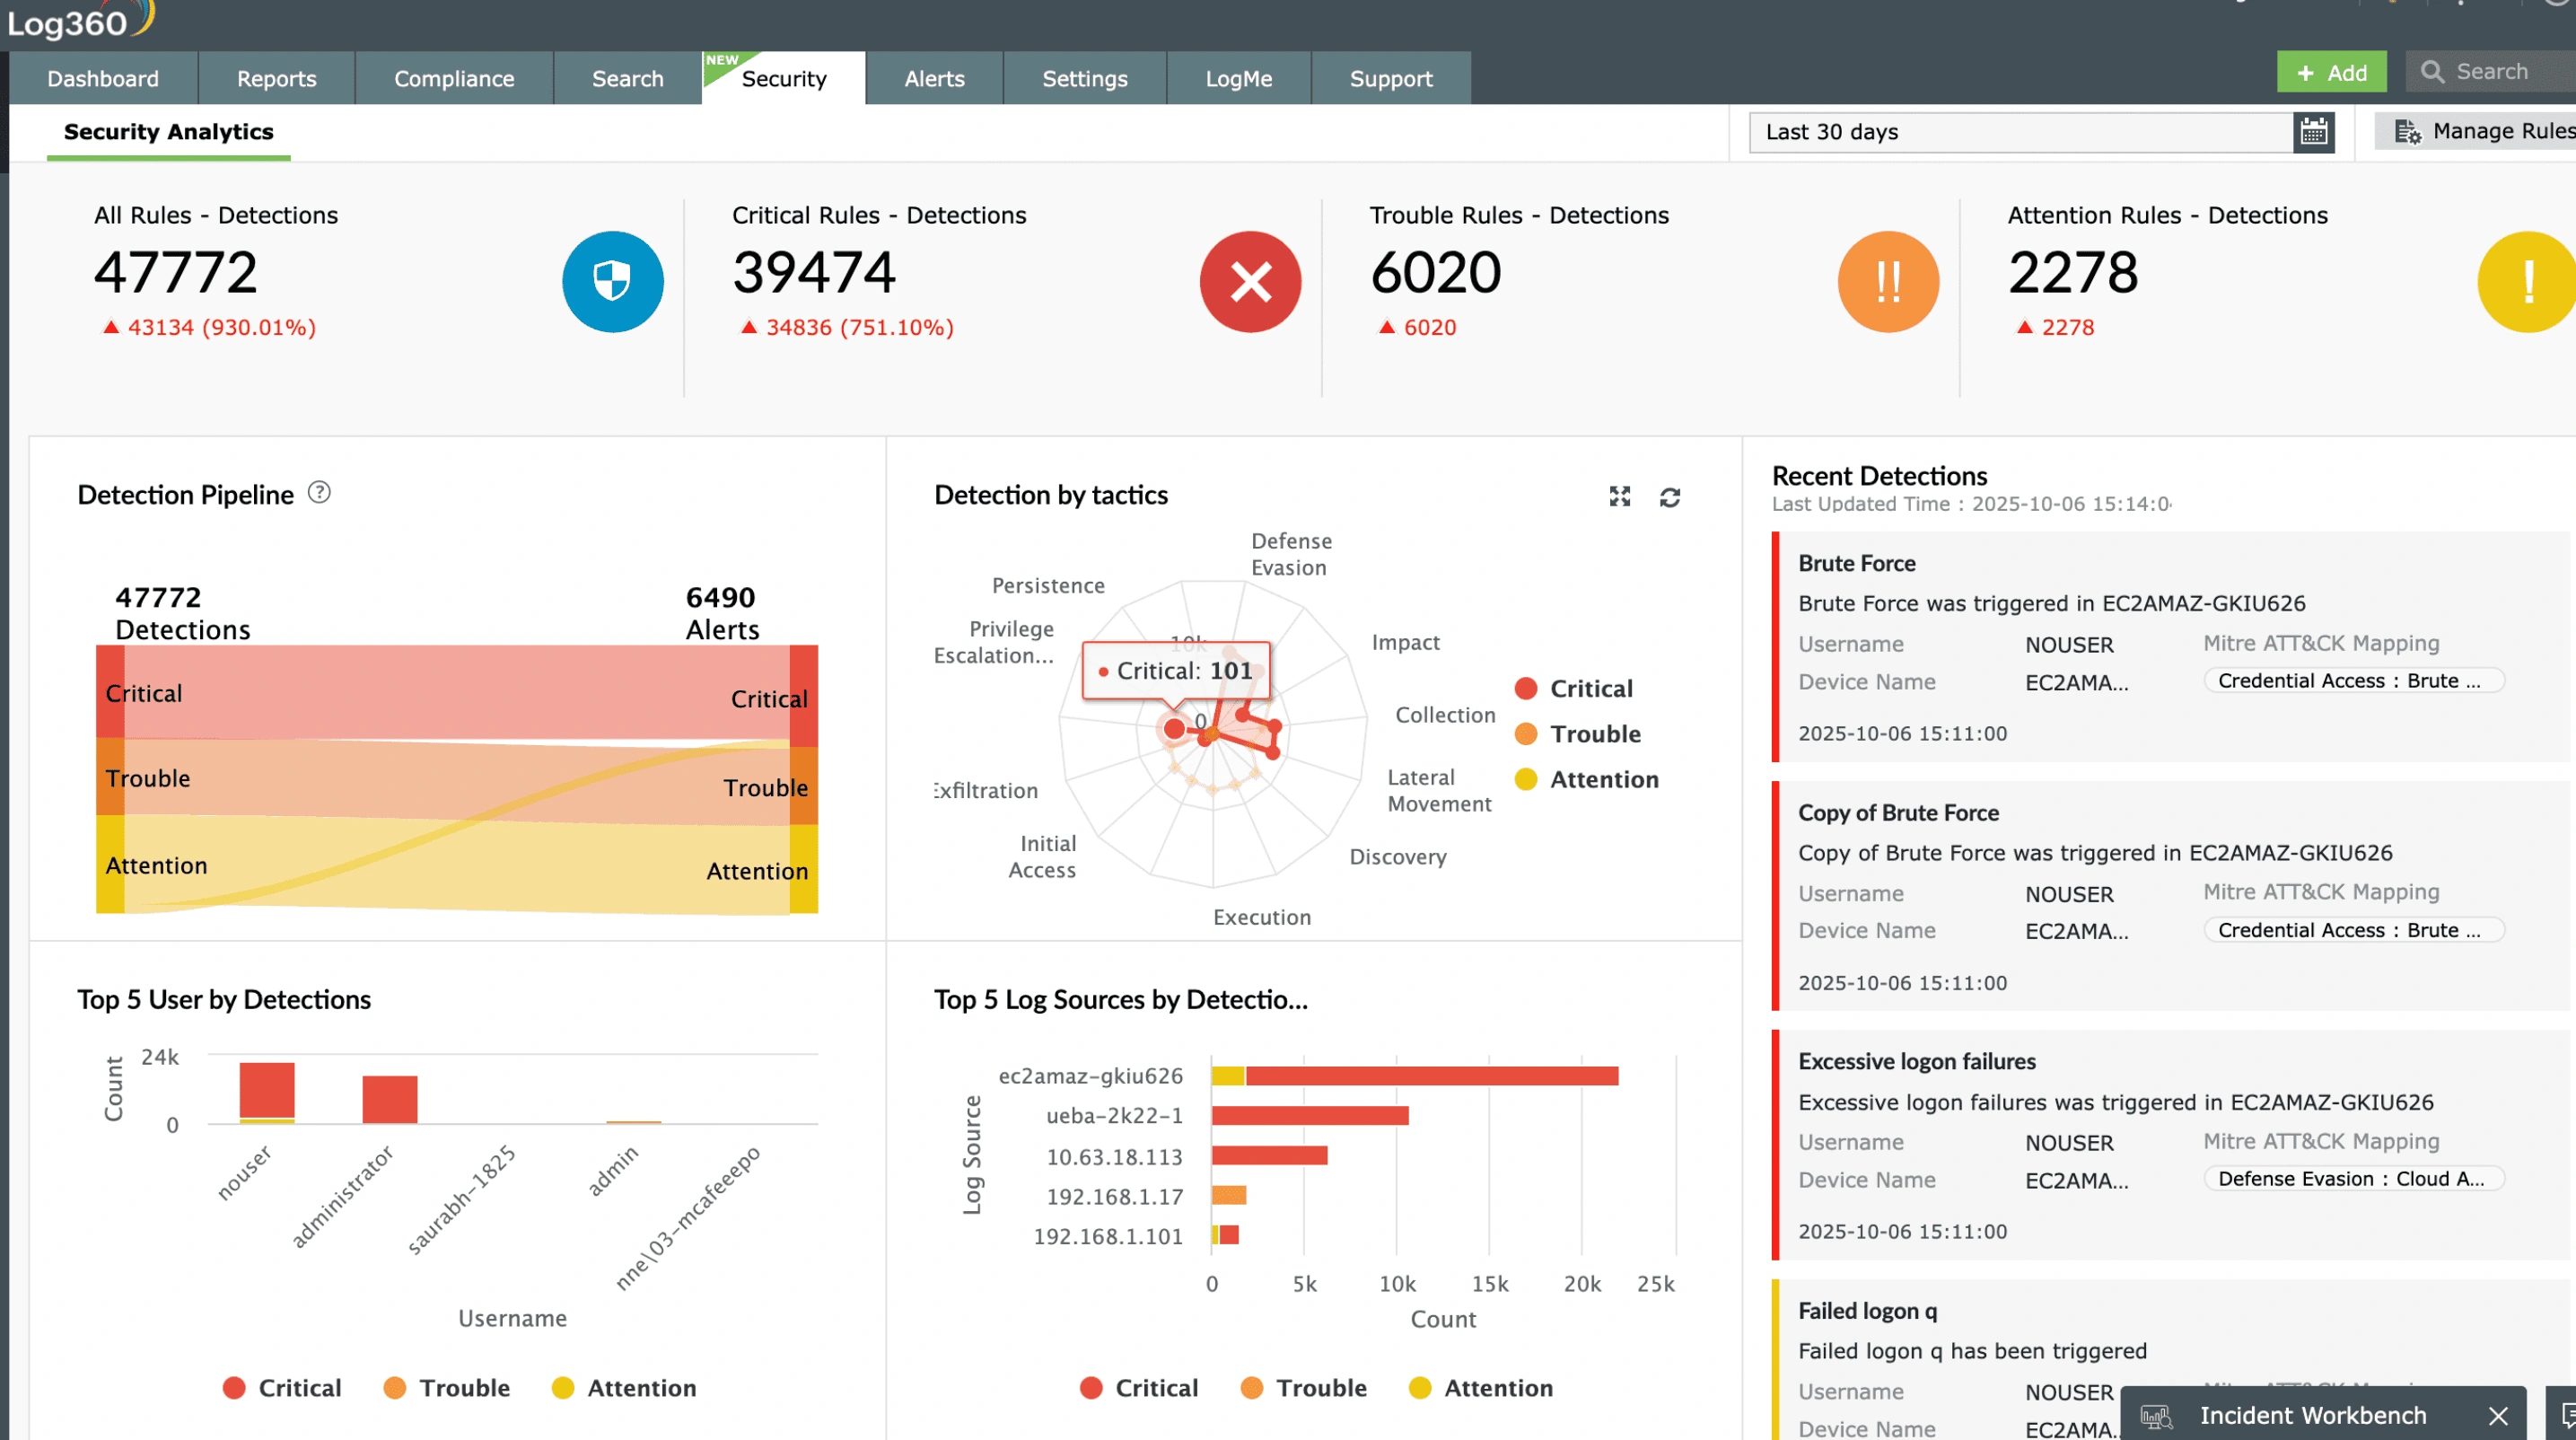
Alert pelanggaran compliance real-time
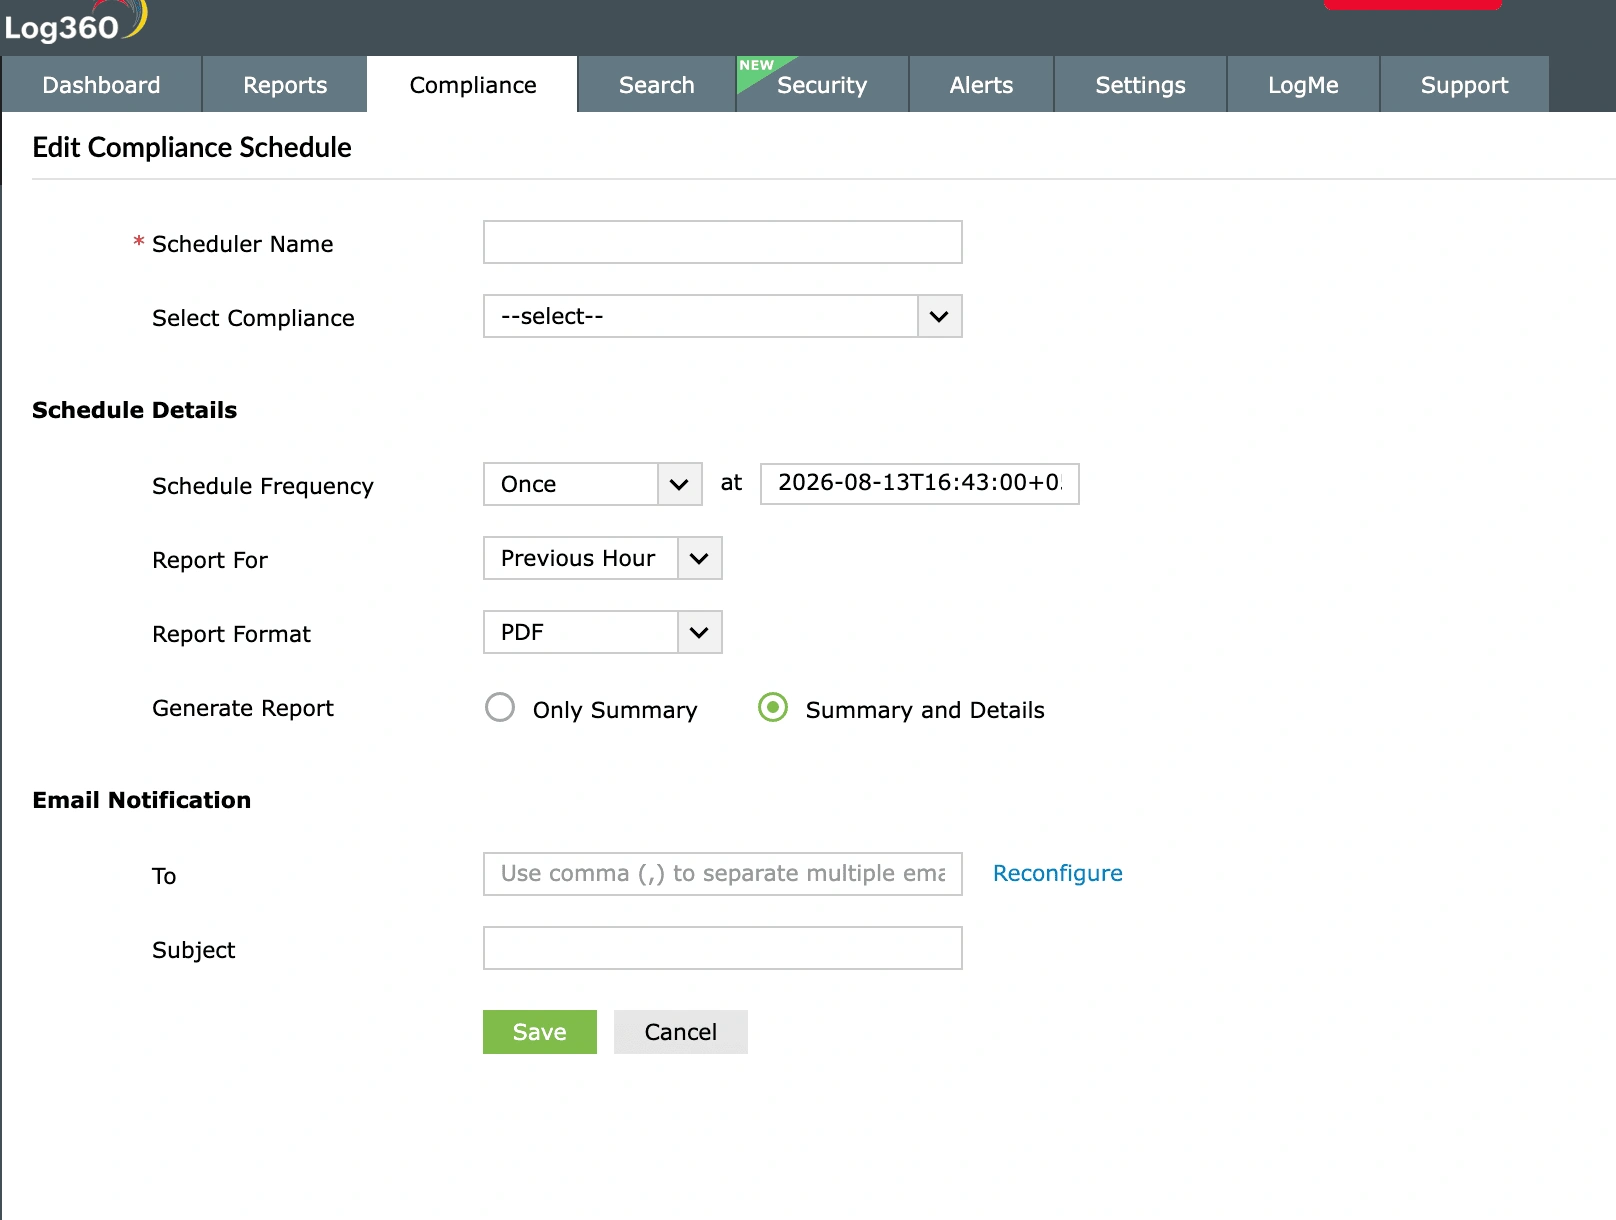
Melalui Compliance Alerts pada sistem respons event real-time Log360, Anda akan mendapatkan notifikasi setiap kali terjadi pelanggaran persyaratan compliance atau aktivitas mencurigakan yang mengindikasikan pelanggaran data. Workflow dapat dikaitkan dengan alert ini untuk mengotomatiskan proses remediasi.
Temukan lebih banyak kapabilitas dengan Log360
Privileged user monitoring
Pahami lebih dalam aktivitas admin dan pengguna dengan hak istimewa lainnya melalui dashboard security analytics dan laporan Privileged User Monitoring. Dapatkan alert untuk perilaku pengguna yang anomali.
Pelajari selengkapnyaChange monitoring
Audit perubahan pada konfigurasi keamanan penting secara berkelanjutan, seperti modifikasi rule firewall, security group, GPO, dan lainnya, untuk mendeteksi ancaman yang berasal dari pengguna.
Pelajari selengkapnyaThreat detection
Identifikasi ancaman keamanan dengan real-time correlation engine berbasis rule, user and entity behavior analytics berbasis machine learning, serta sistem deteksi ancaman yang dipetakan ke framework MITRE ATT&CK.
Pelajari selengkapnyaIncident resolution
Netralkan ancaman keamanan secara otomatis dengan mengaitkan profil workflow ke alert. Sederhanakan penanganan insiden dengan melacak dan memantau proses penyelesaiannya melalui Incident Management console.
Pelajari selengkapnya-
Kami ingin memastikan dua hal: pertama, kami dapat memenuhi berbagai kebutuhan fitur keamanan yang diharapkan klien dari kami; dan kedua, kami dapat meningkatkan keamanan agar postur keamanan organisasi menjadi lebih kuat.
Carter Ledyard
-
Opsi drill-down dan dashboard visual membuat investigasi ancaman jauh lebih cepat dan mudah. Ini benar-benar solusi yang user-friendly.
Sundaram Business Services
-
Log360 membantu mendeteksi insider threat, pola login yang tidak biasa, eskalasi privilege, dan potensi upaya data exfiltration secara real-time.
CIO, Northtown Automotive Companies
-
Sebelum menggunakan Log360, kami tidak memiliki pandangan terpusat atas seluruh infrastruktur. Kini, kami dapat dengan cepat mendeteksi potensi ancaman dan meresponsnya sebelum berkembang lebih jauh.
ECSO 911
Sederhanakan pelaporan compliance dan selalu siap menghadapi audit
Log360 menyediakan laporan bawaan untuk PCI DSS, HIPAA, GDPR, SOX, dan lainnya, sekaligus memberi alert real-time saat terjadi pelanggaran.