Cada transacción digital, videollamada o inicio de sesión en una aplicación SaaS depende del movimiento de datos a través de una red. Sin embargo, sin visibilidad sobre ese tráfico, los equipos de TI operan a ciegas. Ahí es donde entra en juego el análisis del tráfico de red (NTA). Se trata de la práctica de monitorear y examinar los datos de la red para comprender el rendimiento, detectar amenazas y garantizar que las aplicaciones funcionen sin problemas. Para las empresas modernas, el NTA es una parte fundamental tanto de las operaciones de TI como de la ciberseguridad.
En esta guía
- Qué significa el análisis de tráfico de red y en qué se diferencian la visibilidad a nivel de flujo y a nivel de paquete.
- El proceso de datos, desde la recolección hasta la generación de alertas.
- Cuál es el papel de NetFlow Analyzer como plataforma de análisis de tráfico de red (NTA), qué hace y qué no hace.
¿Qué es el análisis del tráfico de red?
En su forma más sencilla, el análisis del tráfico de red es el proceso de capturar, inspeccionar y analizar los paquetes y flujos de datos a medida que se desplazan por una red. Este proceso permite a los equipos de TI comprender cómo se están utilizando los recursos, detectar irregularidades y mantener un rendimiento óptimo.
Piense en ello como tener un microscopio y un telescopio para su red. A veces, se necesita una visibilidad detallada a nivel de paquete para solucionar problemas en una sola aplicación. Otras veces, se necesita una visión más amplia, a nivel de flujo, para comprender los patrones de tráfico en toda la infraestructura. Ambas perspectivas son importantes.
- Análisis a nivel de paquete: inspección profunda de paquetes individuales, que suele utilizarse para la resolución de problemas e investigaciones forenses.
- Análisis a nivel de flujo: visión agregada de los patrones de tráfico mediante tecnologías de flujo como NetFlow, sFlow o IPFIX.
En conjunto, estos enfoques brindan la visibilidad necesaria para optimizar el desempeño y fortalecer las defensas.
¿Por qué es importante el análisis del tráfico de red?
Las redes modernas abarcan centros de datos, servicios en la nube y endpoints remotos. Ante tal complejidad, es fácil que surjan puntos ciegos. Si los equipos de TI no pueden ver lo que está sucediendo en tiempo real, los problemas pueden propagarse sin que se perciban. Bien puede ser un cuello de botella en el ancho de banda o un actor malicioso que intente sustraer datos. Es aquí donde el análisis del tráfico de red (NTA) demuestra su valor. Ayuda a las organizaciones a:
- Monitoreo del rendimiento: identificar cuellos de botella, picos de latencia y usuarios que acaparan el ancho de banda.
- Detección de seguridad: señalar anomalías, intrusiones e intentos de ataques de denegación de servicio distribuido (DDoS).
- Garantía de cumplimiento: proporcionar logs detallados y trazas de auditoría para cumplir con los requisitos normativos.
- Reducción del tiempo de inactividad: mejorar el tiempo promedio de detección (MTTD) y el tiempo promedio de reparación (MTTR), lo que minimiza las interrupciones.
Al responder a las preguntas «quién, qué y por qué» del tráfico y el uso de la red, el NTA brinda a los equipos de TI la inteligencia práctica necesaria para mantener las operaciones funcionando sin contratiempos.
Componentes clave del análisis del tráfico de red
Obtener información útil a partir del tráfico de red no es tan sencillo como recopilar datos sin procesar. El análisis del tráfico de red (NTA) depende de una combinación cuidadosamente equilibrada de fuentes de datos, métricas y herramientas. Cada una de ellas desempeña un papel distinto y, sin la combinación adecuada, la visibilidad siempre será incompleta.
Métodos de recopilación de datos
La base del NTA radica en la forma en que se capturan los datos de tráfico. Los distintos métodos de recopilación ofrecen diferentes niveles de profundidad y granularidad. La mayoría de las empresas recurren a una combinación de enfoques para lograr una visibilidad completa.
- Monitoreo basado en flujos (NetFlow, sFlow, IPFIX): estas tecnologías exportan datos resumidos de flujos directamente desde routers, switches y firewalls. Ofrecen una visibilidad de alto nivel sobre quién se comunica con quién, qué aplicaciones se están utilizando y cuánto ancho de banda se consume. Los datos de flujos son altamente escalables, lo que los convierte en la columna vertebral de la supervisión en redes grandes o distribuidas.
- Captura de paquetes (PCAP): cuando la resolución de problemas exige mayor precisión, la captura de paquetes proporciona datos completos a nivel de carga útil. Este método es esencial para análisis forenses detallados, resolución de problemas en la capa de aplicación e investigaciones de seguridad. Si bien es muy eficaz, consume muchos recursos y ―por lo general― se utiliza de manera selectiva para flujos de alto valor.
- Datos SNMP y de logs: más allá de los flujos y los paquetes, la información a nivel de dispositivo recopilada a través de SNMP o de los logs del sistema aporta un contexto importante. Estas fuentes proporcionan contadores de desempeño, detalles de configuración y mensajes de error que complementan los datos de tráfico con visibilidad a nivel de infraestructura.
Métricas monitoreadas
Una vez recopilados los datos, el valor reside en monitorear las métricas adecuadas. No todas las señales tienen la misma importancia, y las plataformas modernas de NTA están diseñadas para destacar aquellas que más importan.
- Uso de ancho de banda por usuario, dispositivo o aplicación. Esto muestra dónde se consumen los recursos.
- La latencia y la pérdida de paquetes. Afectan directamente la experiencia del usuario, especialmente en el tráfico de voz y video.
- El recuento de flujos y la duración de las sesiones, lo que ayuda a identificar comportamientos anómalos, como conexiones de duración inusualmente prolongada.
- Los patrones de tráfico específicos de cada aplicación, que permiten distinguir entre aplicaciones críticas para el negocio y el uso recreativo o no autorizado.
Herramientas y plataformas
El componente final es el conjunto de herramientas que permite interpretar los datos. La mayoría de las organizaciones utilizan una combinación de plataformas de código abierto y comerciales, dependiendo del caso de uso y la escala.
- Al combinar estos componentes —una recopilación integral de datos, métricas significativas y la combinación adecuada de herramientas—, las organizaciones transforman la telemetría de red sin procesar en inteligencia útil. Este enfoque por capas convierte el análisis del tráfico de red en una disciplina basada en la comprensión y el contexto. Se trata de mejorar el rendimiento, fortalecer la seguridad y alinear la red con los objetivos de negocio.
- Las herramientas de código abierto, como Wireshark, ofrecen capacidades de inspección profunda de paquetes y se utilizan ampliamente para la resolución de problemas y el análisis forense.
- Las plataformas comerciales ―entre las que se incluyen ManageEngine NetFlow Analyzer, SolarWinds NTA y Cisco Secure Network Analytics (Stealthwatch)― ofrecen escalabilidad, generación de informes e integración de nivel empresarial. Están diseñadas para la supervisión continua en redes grandes, híbridas y multicloud.
- Las soluciones integradas van un paso más allá al combinar la visibilidad del tráfico con el análisis de desempeño y la inteligencia de seguridad. Estas plataformas unificadas consolidan la supervisión en un único panel de control, lo que reduce los silos y brinda un contexto operativo más amplio.
Cómo funciona el análisis del tráfico de red
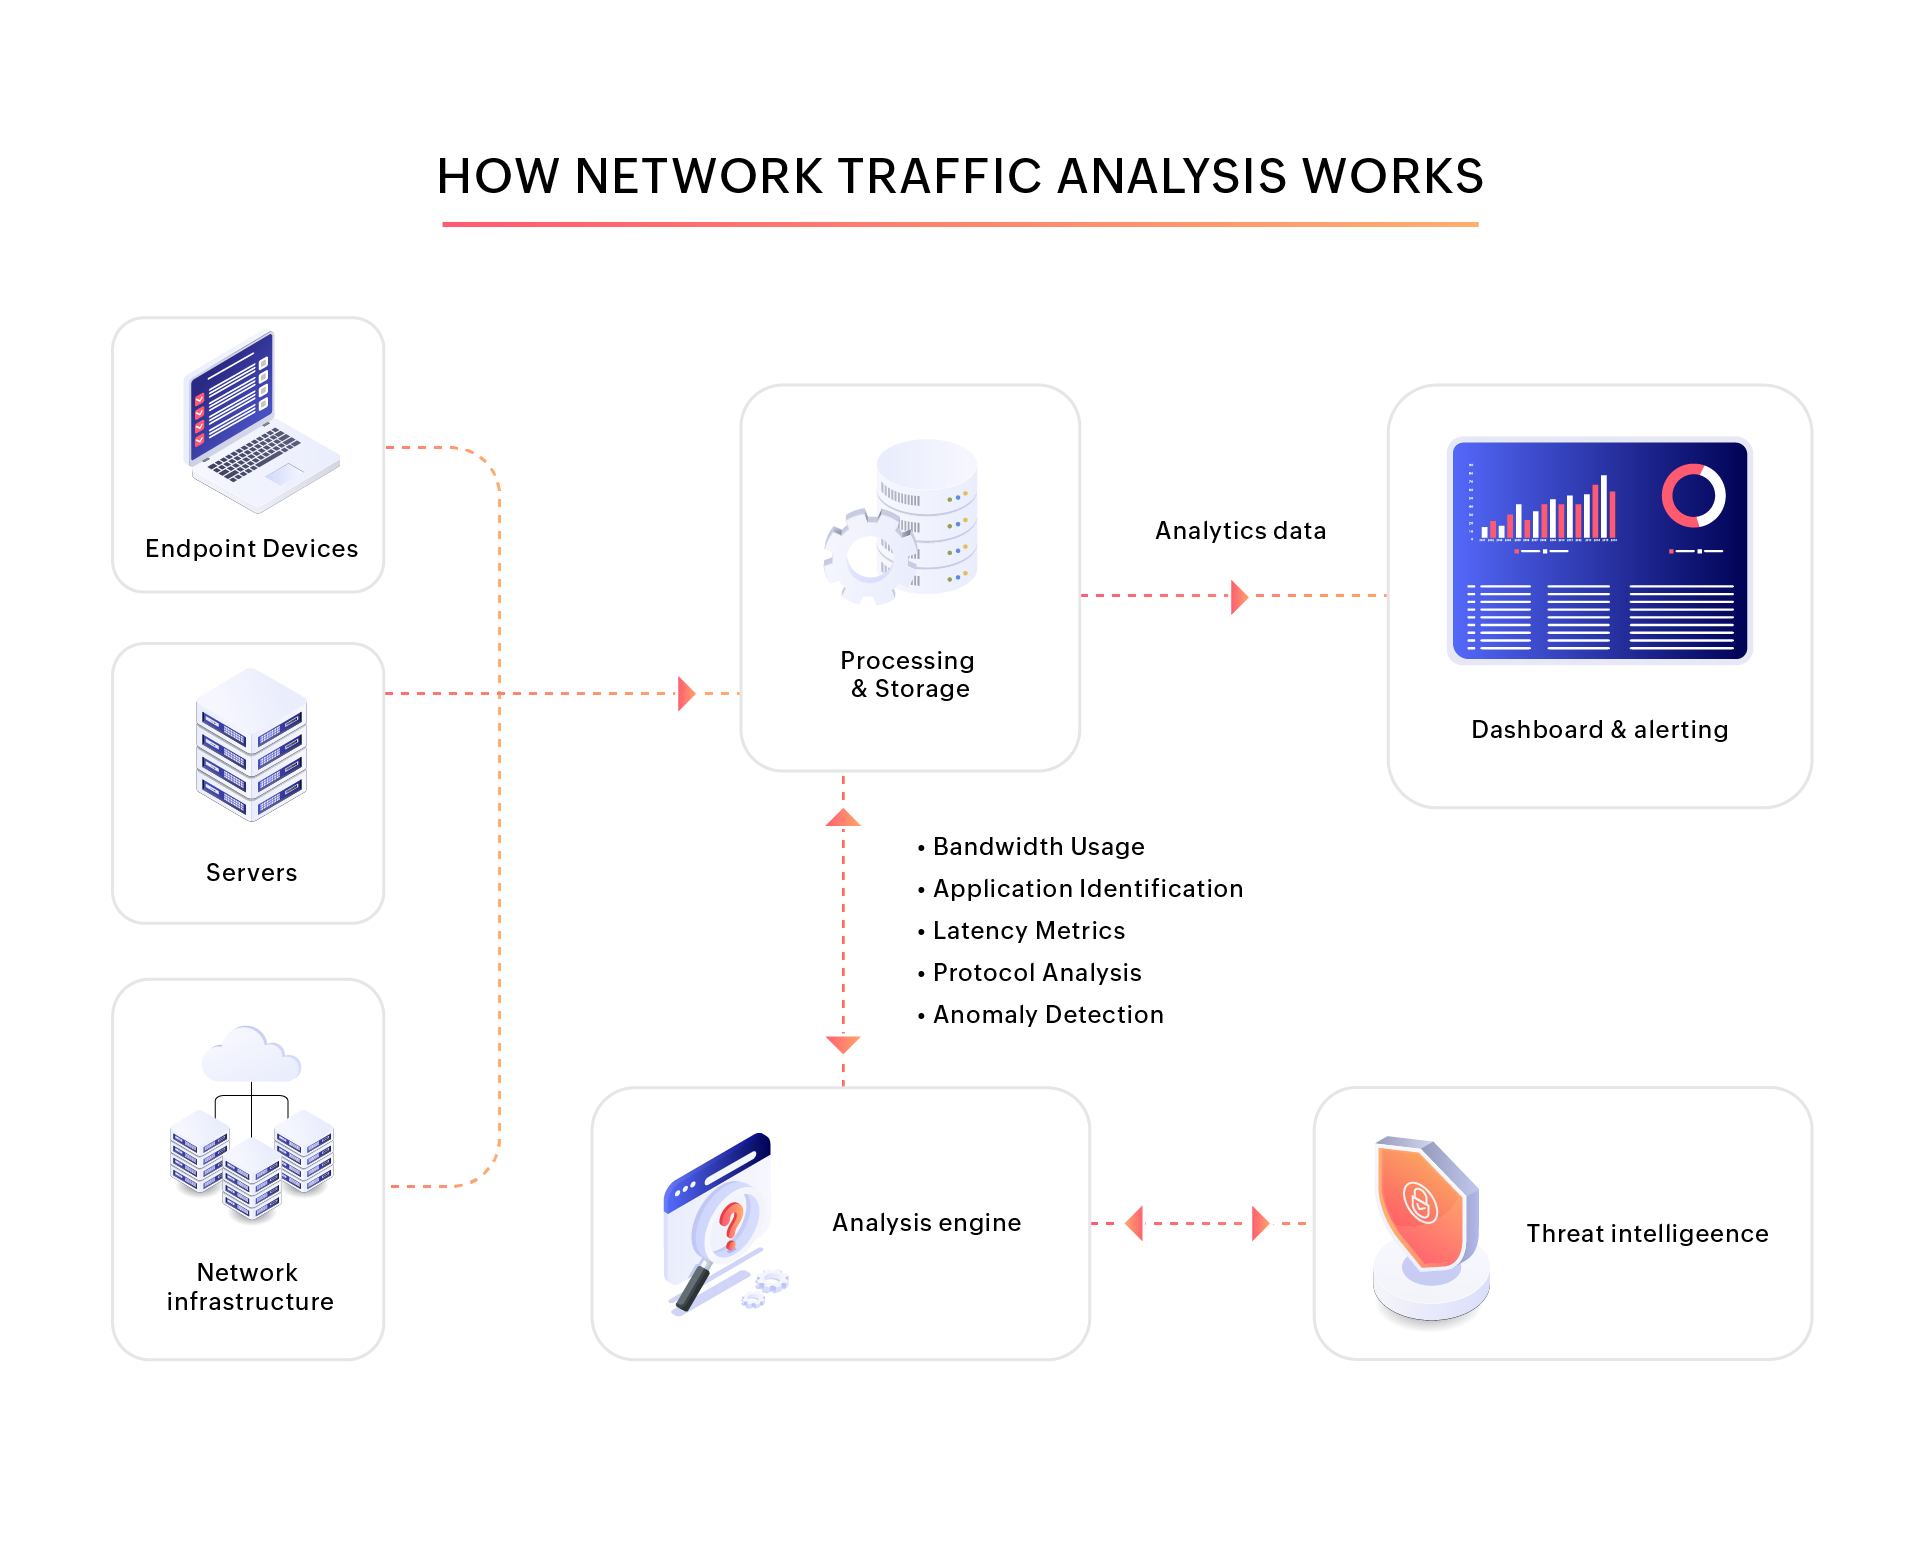
El funcionamiento del NTA sigue un flujo de trabajo estructurado. Los datos se capturan, se procesan y se transforman en información útil que los equipos de TI pueden utilizar para la supervisión del rendimiento y la respuesta de seguridad. El proceso suele ser el siguiente:
1. Captura de datos
Los routers, switches, firewalls y otros dispositivos de red exportan registros de flujo (NetFlow, sFlow, IPFIX) o tráfico duplicado desde puertos SPAN/TAP. Los endpoints y los servidores también aportan datos de tráfico, lo que garantiza una visibilidad completa de la red. Este paso sienta las bases para el análisis al recopilar información sin procesar de toda la infraestructura.
2. Normalización
El tráfico capturado se depura, se estandariza y se enriquece con metadatos en la capa de procesamiento y almacenamiento. Se eliminan los duplicados, se alinean las marcas de tiempo y se armonizan los campos. Esto genera un conjunto de datos uniforme que puede analizarse de manera confiable.
3. Correlación y reconocimiento de patrones
Los datos normalizados se comparan con valores de referencia históricos para detectar anomalías. La correlación entre dispositivos, aplicaciones y usuarios destaca actividades inusuales, tales como picos, uso indebido de protocolos o flujos sospechosos. El amachine learning (ML) y el análisis convierten los patrones sin procesar en información útil.
4. Tableros, alertas e informes
La información se presenta en tableros e informes que brindan a los equipos de TI visibilidad en tiempo real. Las alertas notifican a los operadores cuando se superan los umbrales o se detectan anomalías. Estos tableros también proporcionan tendencias y métricas de cumplimiento para la toma de decisiones estratégicas.
5. Remediación
Las alertas se enriquecen con inteligencia sobre amenazas, lo que agrega contexto sobre direcciones IP, dominios o firmas de ataque maliciosas conocidas. Los scripts automatizados, los flujos de trabajo SOAR y las integraciones con ITSM/AIOps aceleran la respuesta. Las acciones de remediación pueden bloquear el tráfico, limitar el ancho de banda o redirigir sesiones para mantener la continuidad del servicio.
Beneficios del análisis del tráfico de red
Las ventajas del análisis del tráfico de red van más allá de la simple visibilidad. Cuando se implementa de manera eficaz, se convierte en un motor tanto de la eficiencia operativa como de la resiliencia empresarial.
- Uso optimizado del ancho de banda: evita que unas pocas aplicaciones o usuarios monopolicen los recursos.
- Resolución más rápida de problemas: acelera el análisis de la causa raíz de las aplicaciones lentas o las interrupciones del servicio.
- Seguridad proactiva: detecta patrones de tráfico inusuales antes de que se conviertan en brechas de seguridad.
- Mejor experiencia del usuario: garantiza una calidad de servicio (QoS) constante para las aplicaciones de misión crítica.
- Eficiencia en los costos: facilita la planificación de la capacidad y evita gastos innecesarios en infraestructura.
Gracias a estas ventajas, el análisis del tráfico de red (NTA) permite que los equipos de TI pasen de reaccionar ante los problemas a prevenirlos.
Casos de uso y aplicaciones en el mundo real
Cada organización utiliza su red de manera diferente, pero los retos suelen ser similares: rendimiento, seguridad y cumplimiento normativo. El análisis del tráfico de red (NTA) aborda cada una de estas áreas al proporcionar información útil que va mucho más allá de las métricas básicas de ancho de banda.
- Monitoreo de seguridad: detecta tráfico malicioso de comando y control, intentos de exfiltración de datos y las etapas iniciales de campañas de ransomware.
- Monitoreo de SaaS: realiza un seguimiento del desempeño de Microsoft 365, Salesforce, Zoom y otros servicios en la nube en equipos distribuidos. Lo anterior garantiza una experiencia de usuario consistente.
- Detección de TI en la sombra: identifica aplicaciones en la nube no autorizadas y servicios no aprobados que consumen ancho de banda de manera silenciosa y crean puntos ciegos de seguridad.
- Planificación de capacidad: analiza los patrones de tráfico para pronosticar el crecimiento. Esto ayuda al departamento de TI a alinear las inversiones en infraestructura con las futuras demandas del negocio.
- Auditoría de cumplimiento: crea un registro verificable de quién accedió a qué sistemas y cuándo, lo que respalda las regulaciones de la industria y el gobierno interno.
Estos casos de uso resaltan por qué la NTA se ha convertido en una capacidad que fortalece tanto las operaciones como la seguridad. Brinda a los líderes de TI y de seguridad la seguridad de que la red respalda el crecimiento, la resiliencia y la confianza.
Desafíos en el análisis del tráfico de red
A pesar de sus claras ventajas, el análisis del tráfico de red (NTA) no está exento de desafíos. La escala y la complejidad de las redes modernas presentan obstáculos que pueden dificultar el análisis si no se cuentan con las herramientas y estrategias adecuadas. Desde la sobrecarga de datos hasta el tráfico cifrado, los equipos de TI deben superar una serie de retos para extraer información significativa.
1. Sobrecarga de datos
Las redes actuales generan cantidades asombrosas de registros de flujo y datos de paquetes. Con miles de dispositivos, aplicaciones SaaS y endpoints remotos que generan tráfico, el enorme volumen de telemetría puede saturar los sistemas de monitoreo tradicionales. Sin filtros avanzados, establecer líneas de base y análisis, los equipos pueden tener dificultades para separar la información útil del ruido de fondo.
2. Visibilidad del cifrado
La adopción generalizada de TLS 1.3, los túneles VPN y el tráfico de aplicaciones cifrado ha reducido drásticamente lo que la inspección profunda de paquetes (DPI) puede revelar. Si bien el cifrado es esencial para la privacidad y el cumplimiento normativo, también impide que los equipos de seguridad y operaciones vean lo que ocurre dentro de los flujos de tráfico. Las soluciones deben basarse ahora en metadatos, patrones de flujo y técnicas de huellas digitales para mantener la visibilidad sin comprometer la seguridad.
3. Fatiga por alertas
Incluso los sistemas NTA más capaces pueden convertirse en una carga si no se ajustan correctamente. Los umbrales mal configurados suelen generar un aluvión de falsos positivos, lo que oculta las amenazas reales bajo una montaña de alertas de escaso valor. Esto conduce a la fatiga de alertas, en la que los equipos terminan ignorando las alertas por completo o pasando por alto incidentes críticos. El establecimiento inteligente de valores de referencia, los modelos de ML y la correlación sensible al contexto son ahora necesarios para garantizar que las alertas sigan siendo significativas.
4. Complejidad de la integración
Los datos de NTA aportan el mayor valor cuando se conectan al ecosistema de TI más amplio. La integración con plataformas SIEM fortalece la correlación de seguridad, las herramientas de ITOM amplían la visibilidad de la infraestructura y las plataformas de AIOps permiten el análisis predictivo. Establecer estas conexiones no siempre es sencillo, ya que los sistemas suelen utilizar diferentes formatos de datos. Lograr una alineación completa requiere planificación, gobernanza y, en algunos casos, conectores personalizados.
La selección de la plataforma NTA adecuada suele depender de su capacidad para superar estas limitaciones con características como el filtrado impulsado por IA, el análisis escalable y las integraciones estrechas con el ecosistema.
El futuro del análisis del tráfico de red
A medida que las redes siguen evolucionando, también lo hacen las expectativas que se tienen de los sistemas de monitoreo. El análisis tradicional del tráfico ―que en su momento se centró en la resolución reactiva de problemas― se ha convertido en un nivel estratégico para el rendimiento, la seguridad y el cumplimiento normativo. De cara al futuro, el NTA estará marcado por la inteligencia, la automatización y la visibilidad unificada en entornos cada vez más complejos.
- Integración de AIOps: la próxima generación de plataformas de NTA utilizará inteligencia artificial para generar información predictiva a partir de los datos de tráfico. En lugar de esperar a que se produzcan congestiones o interrupciones del servicio, el NTA modelará patrones, pronosticará riesgos y recomendará medidas correctivas. Cuando se produzcan incidentes, el análisis de la causa raíz impulsado por la IA acortará los tiempos de investigación de horas a minutos.
- Detección de anomalías impulsada por machine learning: los umbrales estáticos ya no son eficaces en redes donde el uso fluctúa según la hora del día, la temporada o la carga de trabajo. El ML seguirá desempeñando un papel central al establecer líneas de base adaptativas, detectar desviaciones en datos multidimensionales y filtrar los falsos positivos. Esto permite que los equipos de TI y de seguridad se concentren en anomalías significativas, ya sea un intento sigiloso de exfiltración de datos o un pico inusual en el tráfico de SaaS.
- Visibilidad en la nube y entornos edge: dado que las empresas operan en entornos multinube, en contenedores y en entornos edge, la visibilidad debe extenderse mucho más allá del centro de datos tradicional. Las herramientas de NTA proporcionarán cada vez más un monitoreo sin interrupciones para las cargas de trabajo que cambian dinámicamente entre proveedores y para los dispositivos de IoT o edge que generan patrones de tráfico impredecibles. La visibilidad unificada en todos estos dominios garantiza que los entornos híbridos se monitoreen como un único sistema cohesivo.
- Compatibilidad con Zero Trust: a medida que las organizaciones adoptan arquitecturas Zero Trust, la validación continua del tráfico se ha convertido en un requisito para aquellas que desean aplicar una seguridad basada en la identidad. Las plataformas de NTA preparadas para el futuro incorporarán datos de flujo y de comportamiento directamente al control de acceso. Verificarán quién se conecta y cómo se comporta una vez dentro. Esto transforma el análisis de tráfico de una función de monitoreo a un mecanismo de aplicación dentro del modelo Zero Trust.
El análisis del tráfico de red es la columna vertebral de las operaciones y la seguridad de TI modernas. Al capturar y analizar los datos de tráfico, las organizaciones obtienen la visibilidad necesaria para mantener la velocidad de las aplicaciones, la seguridad de las redes y un tiempo de inactividad mínimo. A medida que las redes evolucionan, el NTA está pasando de ser un apoyo diagnóstico a desempeñar un papel de protección proactiva tanto para el rendimiento como para la seguridad.
¿Qué papel cumple NetFlow Analyzer?
ManageEngine NetFlow Analyzer es una plataforma de análisis de tráfico de red basada en flujos. Recolecta datos de NetFlow, IPFIX, sFlow, J-Flow, NetStream y AppFlow de los routers, switches y firewalls ya implementados en su red. No hay necesidad de instalar nuevos sensores para lograr una visibilidad completa de toda la red. Cuando se requiere verdaderamente un análisis a nivel de paquete, su Network Packet Sensor agrega inspección profunda de paquetes en puntos seleccionados. A través de este, mide el tiempo de respuesta de la aplicación y el tiempo de respuesta de la red por aplicación, URL y conversación.
Los mismos datos recolectados impulsan las tres capas del proceso de análisis de tráfico de red (NTA) que se describen en esta página. El establecimiento de líneas de base y la detección de anomalías se llevan a cabo a través de Security Analytics, que combina un motor de reglas con ML y asigna los hallazgos a las tácticas de MITRE ATT&CK. Los informes y los paneles de control convierten esos mismos registros en evidencia de capacidad, facturación y cumplimiento normativo. Además, el reenvío a plataformas SIEM, syslog, Log360, ServiceNow y Jira Service Desk conecta las detecciones con el flujo de trabajo de corrección que su equipo ya ejecuta, ya que NetFlow Analyzer no toma por sí mismo medidas de respuesta automatizadas.
Características destacadas
- Recolección de flujos sin agentes: NetFlow, IPFIX, sFlow, J-Flow, NetStream y AppFlow de infraestructura de múltiples proveedores, sin agentes en los endpoint.
- Profundidad a nivel de paquete donde más importa: el motor DPI del Sensor de Paquetes de Red para la atribución del tiempo de respuesta, además de un modo Generador de NetFlow que convierte paquetes sin procesar de dispositivos que no generan flujos en registros de flujo.
- Análisis de seguridad: un motor de reglas basado en flujos y un modelo de machine learning, alineado con MITRE ATT&CK, que detecta patrones de señalización, movimiento lateral y exfiltración sin necesidad de nuevos sensores.
- Retención a largo plazo: meses de historial a nivel de conversación para establecer líneas de base, realizar reconstrucciones forenses y generar informes de cumplimiento.
- Integración con ITSM y SIEM: reenvío a ServiceNow, Jira Service Desk, syslog y plataformas SIEM, donde se coordina la respuesta.
Simplifique el análisis del tráfico de red con NetFlow Analyzer
Comenzar prueba gratuita de 30 díasPreguntas frecuentes
¿Cuál es la diferencia entre el análisis del tráfico de red y el monitoreo de red?
El monitoreo de red supervisa el estado de los dispositivos y las interfaces: si un enlace está activo, qué nivel de tráfico tiene, si un dispositivo está respondiendo. El análisis del tráfico de red va un nivel más allá, al examinar las comunicaciones que conforman ese tráfico para determinar quién se está comunicando con quién, a través de qué aplicación y si el patrón es normal. El monitoreo le indica que algo anda mal. El análisis le explica qué es y por qué.
¿El análisis del tráfico de red es lo mismo que NetFlow?
¿Es necesario capturar paquetes para realizar un análisis del tráfico de red?
¿Puede el análisis de tráfico de red detectar amenazas en el tráfico cifrado?
¿En qué se diferencia el análisis del tráfico de red (NTA) del NDR?
Por Shynu,
Equipo de ManageEngine