Las contraseñas pasaron de moda: cinco pasos para blindar tus endpoints con MFA
Empiezo este artículo con una realidad: tu contraseña ―por más creativa, larga o compleja que sea― ya no impresiona a nadie, mucho menos a los ciberdelincuentes. ¿Cuál es la solución? La autenticación multifactor (MFA).
Hoy en día existen bases de datos de contraseñas que la gente filtra, además de máquinas que prueban miles de credenciales por segundo. Ni hablar de las famosas técnicas de phishing que son letales hasta para el internauta más precavido. Una cosa está clara: si tu única arma contra los ciberataques es tu usuario y contraseña, es muy probable que pierdas la batalla.
El armamento correcto: el MFA o Autenticación multifactor
¿Qué es el MFA? Consiste en pedir al usuario que confirme que es el dueño de la cuenta con al menos dos pruebas de identidad, en vez de dejarlo pasar únicamente porque sabe la contraseña. Estas pruebas suelen estar entre las siguientes categorías:
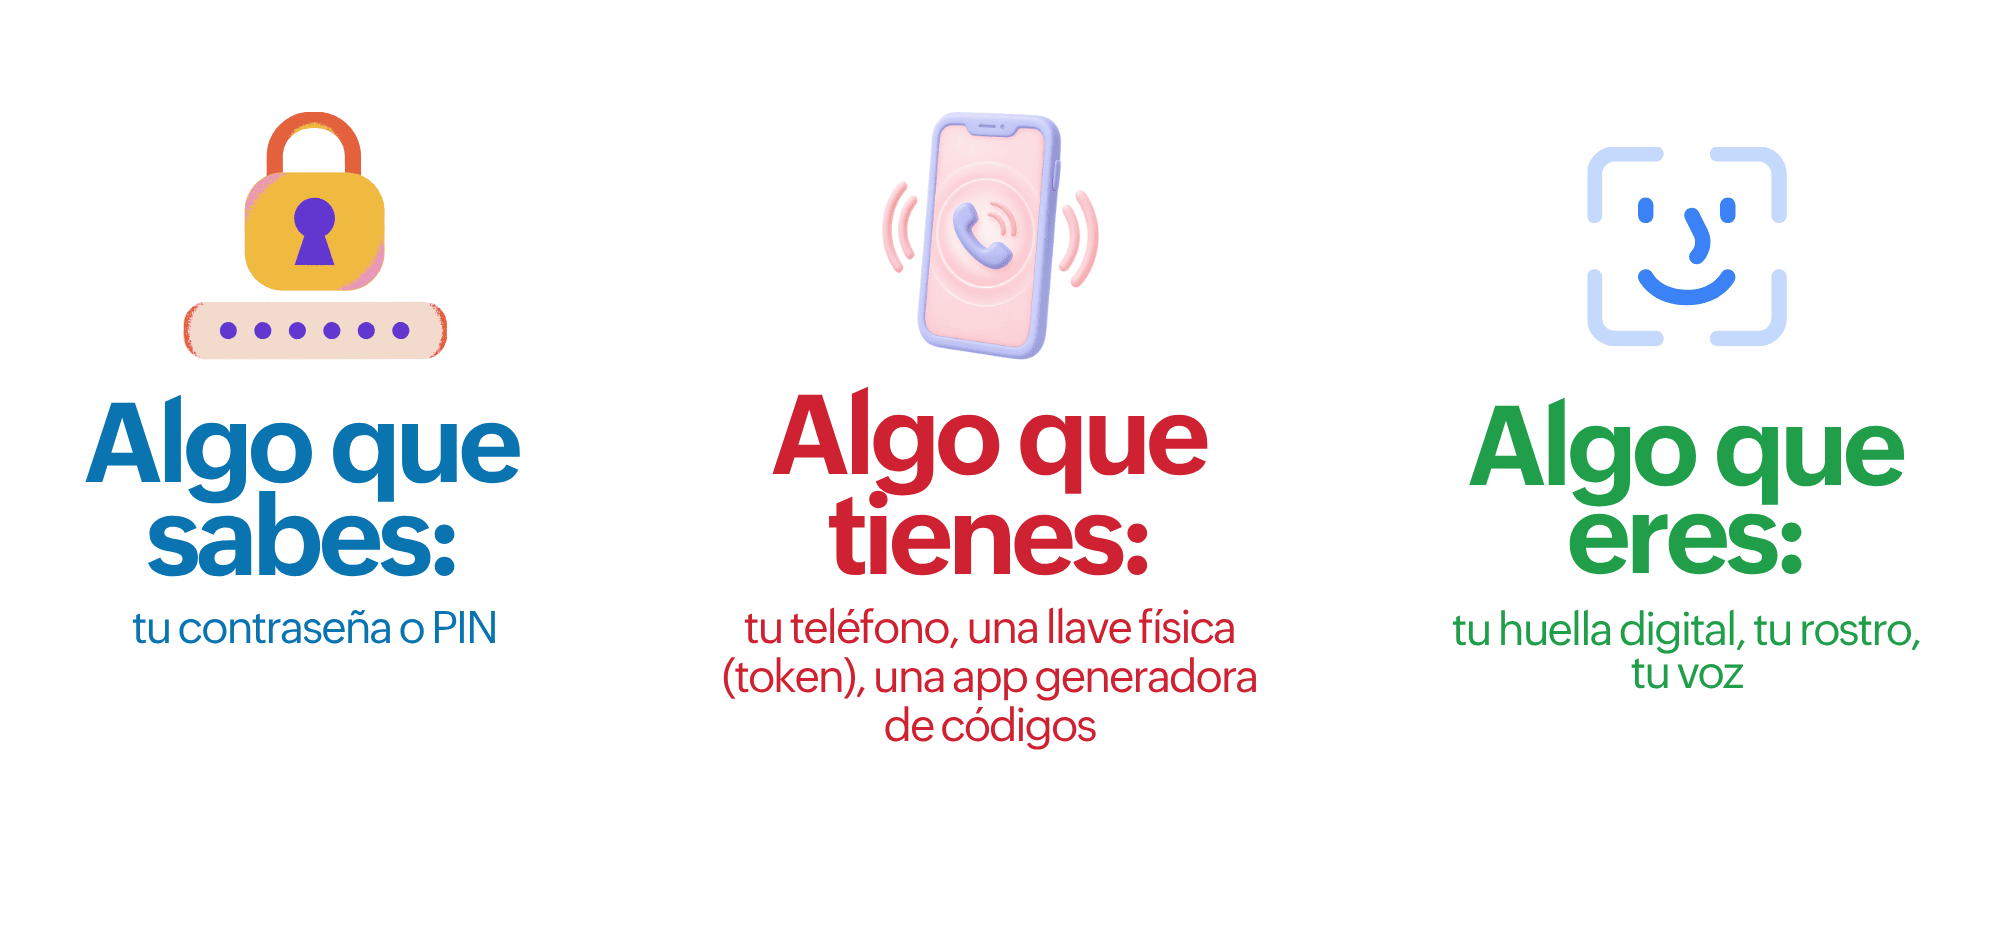
Ejemplos de MFA
El truco que te salvará de un ciberataque es combinar estas categorías. Si alguien roba tu contraseña (algo que sabes), lo obligas a que necesite tu teléfono (algo que tienes) o tu huella (algo que eres).
¿Por qué los endpoints necesitan el MFA?
Los endpoints son una puerta más a tu red corporativa. Sí, los computadores, teléfonos o servidores son eslabones en un posible ciberataque.
Como ya sabemos, la mayoría de brechas de seguridad en una compañía no empiezan con un plan maestro superelaborado. Comienzan con un simple error humano, como un clic en un enlace de un correo desconocido o una contraseña reciclada que ya fue filtrada.
¿Cómo empezar?
Con un buen MFA activado en todos tus endpoints, no importa que el ladrón consiga tu contraseña: aún tendrá un obstáculo que sobrepasar para llegar a su objetivo. Esta medida de seguridad es de las mejores opciones a considerar para prevenir ciberataques.
1. Haz un inventario de todos tus endpoints
Antes de cualquier cosa, no puedes proteger lo que no sabes que existe.
Puede parecer lógico, pero tal vez no sabías que muchas empresas quedan en shock ante la cantidad de dispositivos fantasma que están conectados a su red.
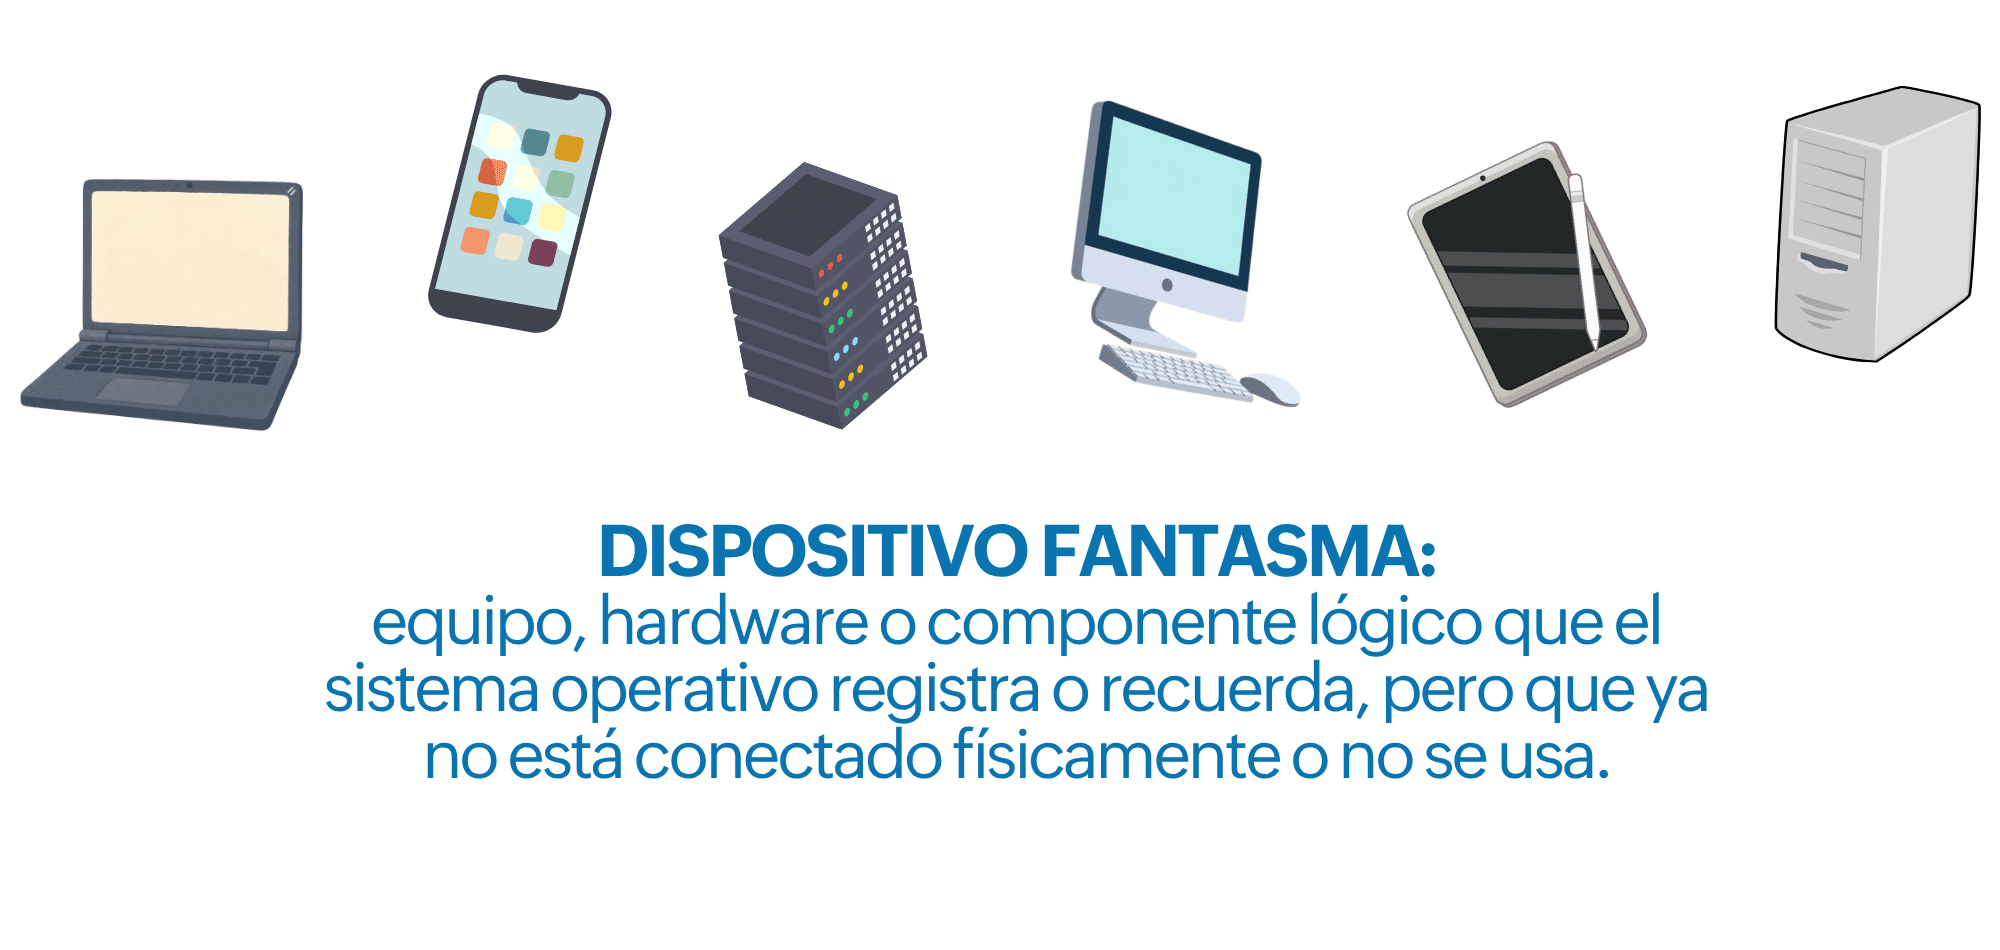
¿Qué son los dispositivos fantasma?
2. Organízalos por prioridades de riesgo
En teoría, el acceso al sistema de nómina de toda la empresa no debería tener el mismo nivel de protección que el acceso al calendario de los cumpleaños de la oficina.
Por eso, accesos críticos ―como accesos remotos, sistemas financieros, correos corporativos, administradores de sistemas y cualquier plataforma que involucre datos sensibles― deberían ser los primeros en la lista de "Endpoints que necesitan MFA".
3. Asigna un método de autenticación a cada uno
Anteriormente mencionamos algunos, pero aquí tienes una lista más completa:
Llamadas o mensajes de texto (SMS): son de los métodos más comunes y fáciles de implementar. Sin embargo, los códigos por SMS pueden ser interceptados por los actores de amenaza.
Biométrico: otro método al que estamos acostumbrados. Una huella o un rápido reconocimiento facial son cada vez más comunes en smartphones y laptops.
Apps autenticadoras: estas generan códigos temporales u OTP de un solo uso. Son más seguras e intuitivas de usar.
Llaves físicas de ciberseguridad: son poco conocidas, pero ofrecen el nivel más alto de protección a tus datos. Cada vez que intentes ingresar a la cuenta, esta te pedirá acercar una llave al celular para reconocerla por medio de tecnología NFC.
Existen otros métodos, pero la idea no es escoger sólo uno. Las empresas actualmente están optando por armar un cóctel de métodos de autenticación para obtener el perfecto equilibrio de seguridad y comodidad.
4. Intégralo con tu IAM
Hacer que tu MFA esté conectado a un sistema de gestión de identidades y accesos (IAM) te permite aplicar políticas más estrictas. En otras palabras, puedes tener más ojos que lo ven todo. Te reporta quién necesita el MFA, cuándo se solicita, por qué y adicionalmente puede mandar alertas cuando alguien intenta acceder desde un dispositivo o ubicación sospechosos.
Un plus de esta integración es el MFA adaptativo: si alguien tiene un inicio de sesión con horario y ubicación frecuentes, el sistema suele ser menos exigente. Pero si un día detecta un inicio de sesión (log in) desde un país diferente, a una sospechosa hora de la madrugada, va a pedir una verificación extra. Muy inteligente, ¿no crees?
5. Ten un plan por si algo sale mal
No falta el empleado que pierde su teléfono o viaja a una zona en la que no tiene señal para que le llegue su OTP. En este caso, puedes definir procesos eficaces de respaldo. Lo anterior incluye los códigos de recuperación, los contactos al soporte de TI u otros métodos alternativos de verificación de usuario.
Un MFA de calidad no solo protege porque sí. También evita que los dispositivos queden bloqueados fuera de sus propios sistemas en el momento menos indicado.
El resultado final
Proteger tus endpoints con MFA requiere planeación, ordenar prioridades y un poco de paciencia. Sin embargo, eso no es difícil de conseguir con ayuda de ManageEngine.
Con ADSelfService Plus, convierte toda esta teoría en clics reales en tu propia consola. Nuestra herramienta te ofrece MFA basada en el contexto con 19 factores de autenticación para inicios de sesión en endpoints y apps.
Contenido relacionado: Oops! IT did it again: errores humanos en la gestión de endpoints sin una herramienta UEMS
Además, permite establecer flujos de MFA distintos para cada departamento y ajustar reglas de acceso según ubicación, dirección IP, horario y dispositivo utilizado. Este es justo el tipo de «MFA adaptativo» del que hablábamos en el punto 4.
Por si fuera poco, ADSelfService Plus ofrece una capa de respaldo: la MFA offline mantiene protegidos los equipos de los usuarios incluso cuando trabajan de forma remota o tienen problemas de conexión. En resumen, ManageEngine no solo te ayuda a decidir qué hacer con tu estrategia de MFA, sino que te da las herramientas para implementarla sin dolores de cabeza.
¡Quiero hacer una prueba gratuita por 30 días de ADSelfServicePlus!