Konfigurowanie SAML SSO dla ManageEngine ADAudit Plus
Następujące kroki pomogą Ci włączyć pojedyncze logowanie (SSO) do ADAudit Plus z ADSelfService Plus.
Wymagania wstępne
- Upewnij się, że serwer ADSelfService Plus jest dostępny przez połączenie HTTPS (adres URL dostępu musi być skonfigurowany jako HTTPS).
- Zaloguj się do ADSelfService Plus jako administrator.
- Przejdź do Configuration > Self-Service > Password Sync/Single Sign On > Add Application i wybierz ADAudit Plus z wyświetlonych aplikacji.
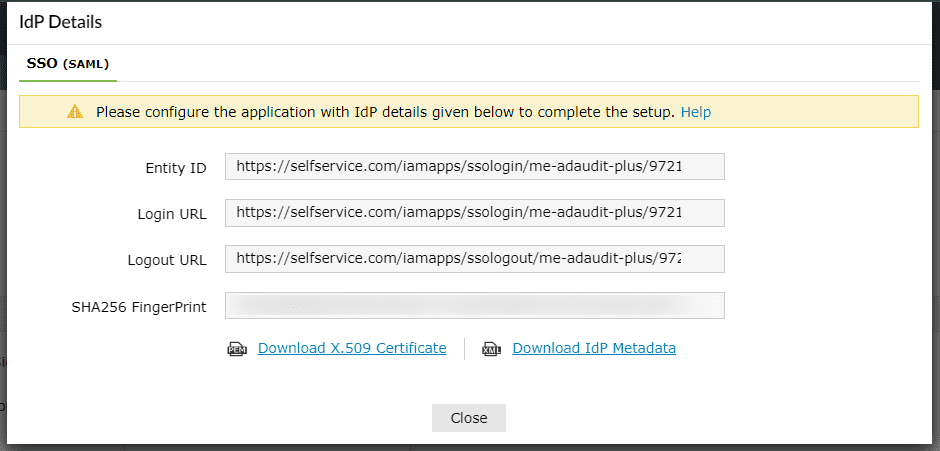
- Na stronie konfiguracji ADAudit Plus kliknij IdP Details w prawym górnym rogu ekranu. Pojawi się okno podręczne.
- You can configure the identity provider details in ADAudit Plus by either uploading the metadata file or entering the details manually.
- Przesyłanie pliku metadanych: Pobierz plik metadanych, który będzie przesłany podczas konfiguracji ADAudit Plus, klikając link Download IdP Metadata.
- Do konfiguracji ręcznej: Skopiuj Entity ID, Login URL oraz Logout URL, które będą używane podczas konfiguracji ADAudit Plus. Pobierz certyfikat SSO, klikając link Download X.509 Certificate.
Uwaga: Możesz także znaleźć ADAudit Plus za pomocą paska wyszukiwania znajdującego się w lewym panelu lub opcji nawigacji alfabetycznej w prawym panelu.
Kroki konfiguracji ADAudit Plus (dostawca usług)
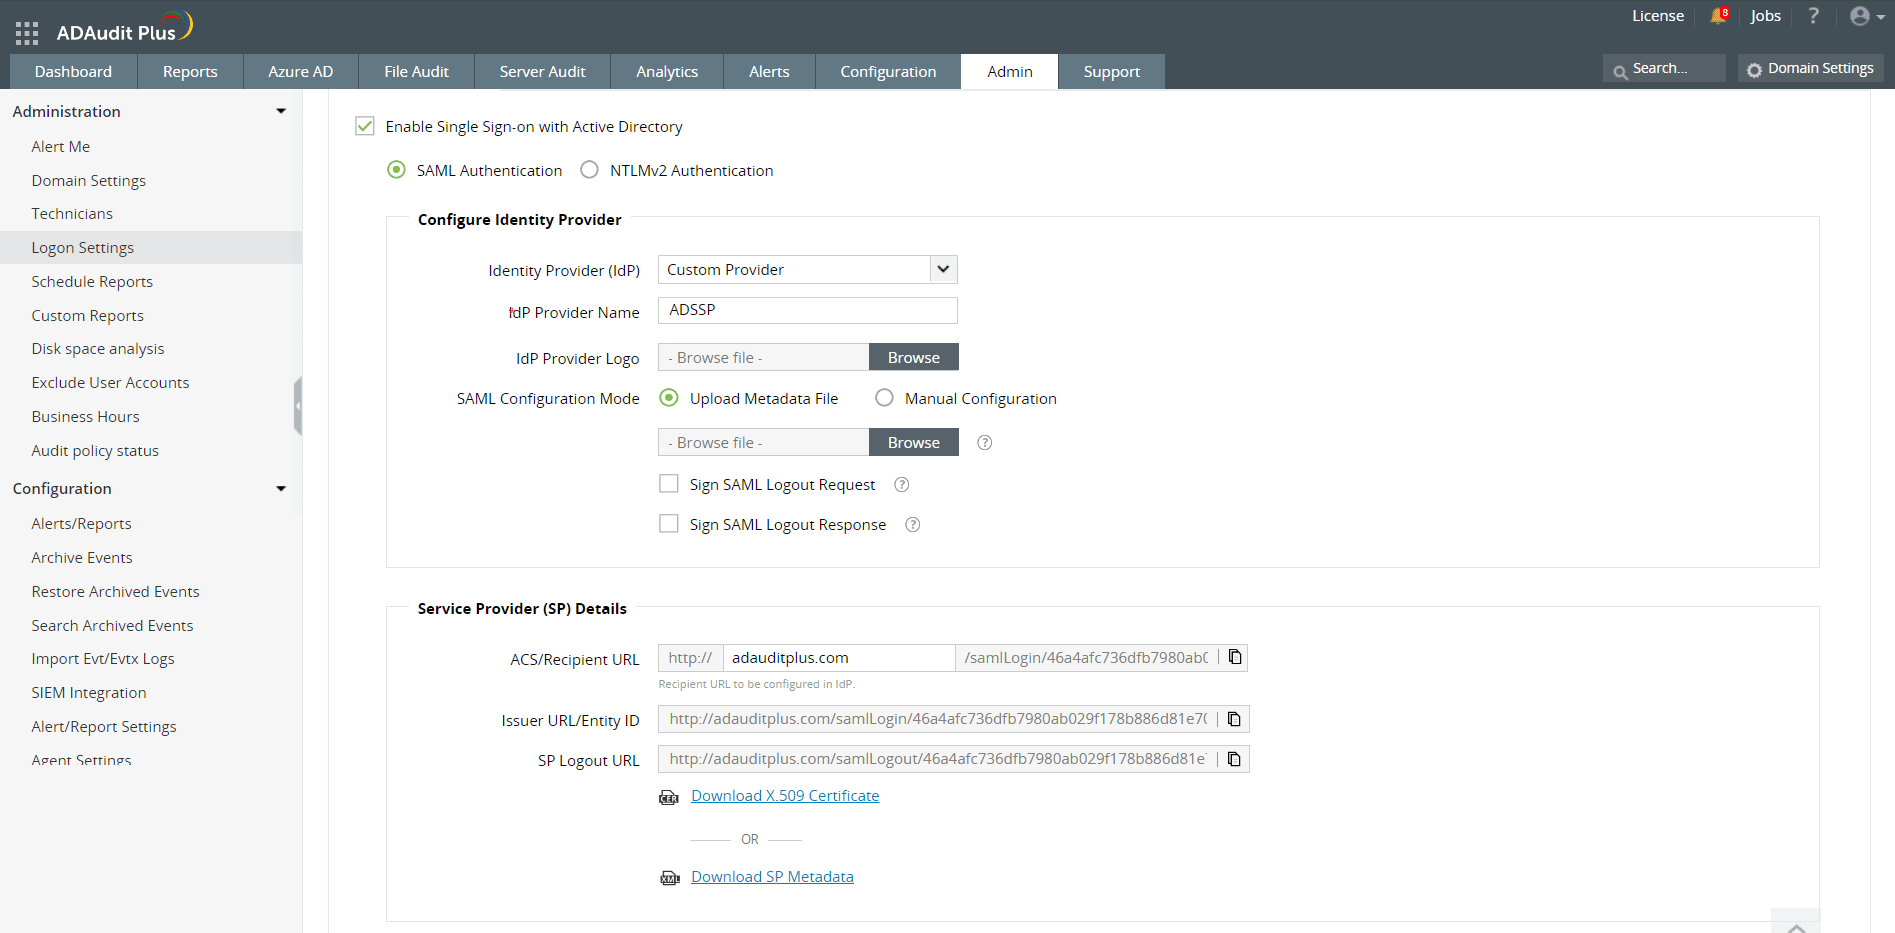
- Zaloguj się do ADAudit Plus za pomocą danych administratora.
- Przejdź do Admin > Administration > Logon Settings > Single Sign-On.
- Zaznacz pole wyboru Włącz pojedyncze logowanie z Active Directory.
- Wybierz przycisk radiowy Uwierzytelnianie SAML.
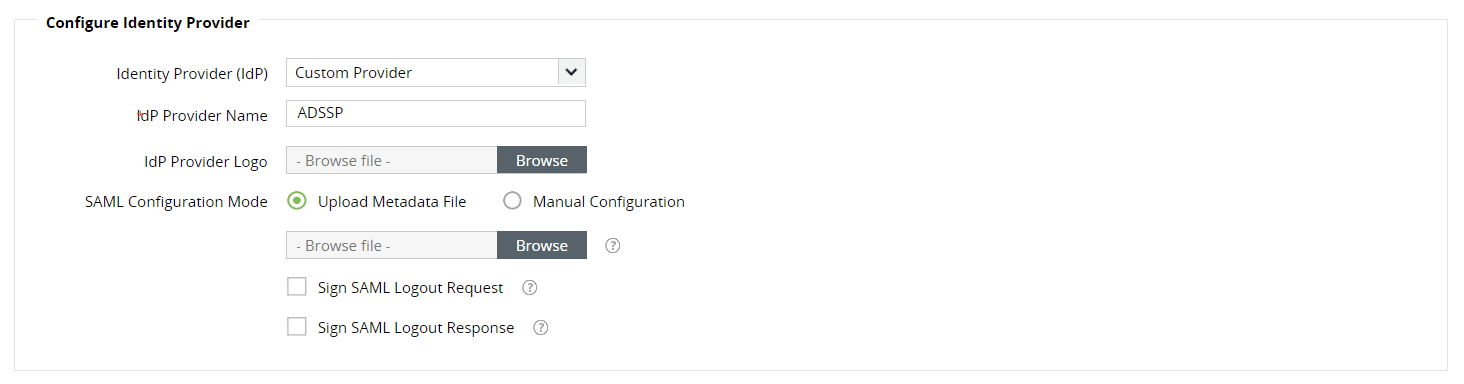
- In the Skonfiguruj dostawcę tożsamości section, enter the details given below.
- W polu Dostawca tożsamości (IdP) wybierz opcję Dostawca niestandardowy.
- Wprowadź Nazwę dostawcy IdP i prześlij Logo dostawcy IdP.
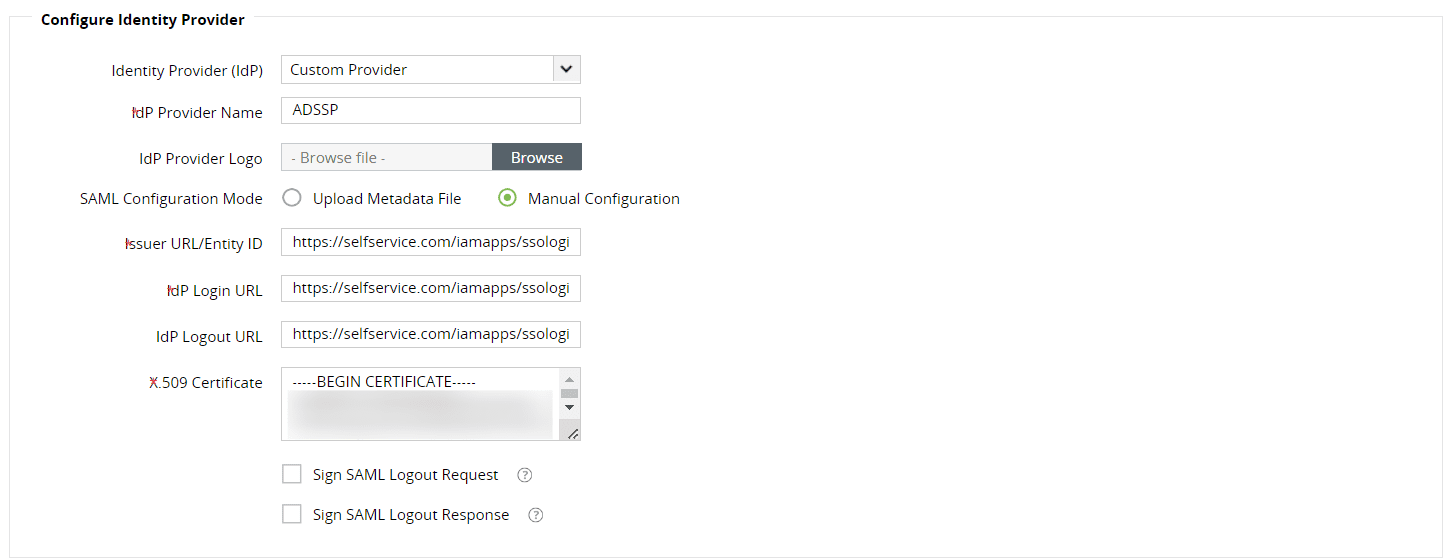
- Dla Trybu konfiguracji SAML możesz wybrać opcję Prześlij plik metadanych lub opcję Konfiguracja ręczna.
- Jeśli wybierzesz opcję Prześlij plik metadanych, prześlij plik metadanych pobrany w kroku 5a wymagań wstępnych.
- Jeśli wybierzesz opcję Konfiguracja ręczna, wklej wartość ID jednostki skopiowaną w kroku 5b wymagań wstępnych w polu URL wydawcy/ID jednostki.
- W polu URL logowania IdP wprowadź wartość URL logowania skopiowaną w kroku 5b wymagań wstępnych.
- W polu URL wylogowania IdP wprowadź wartość URL wylogowania skopiowaną w kroku 5b wymagań wstępnych.
- Wklej całą zawartość certyfikatu X.509 pobranego w kroku 5b wymagań wstępnych w polu Certyfikat X.509.
Uwaga: Logout URL jest opcjonalny i można go pominąć, jeśli nie jest wymagane pojedyncze wylogowanie (automatyczne wylogowanie z ADSelfService Plus podczas wylogowywania się z ADAudit Plus).
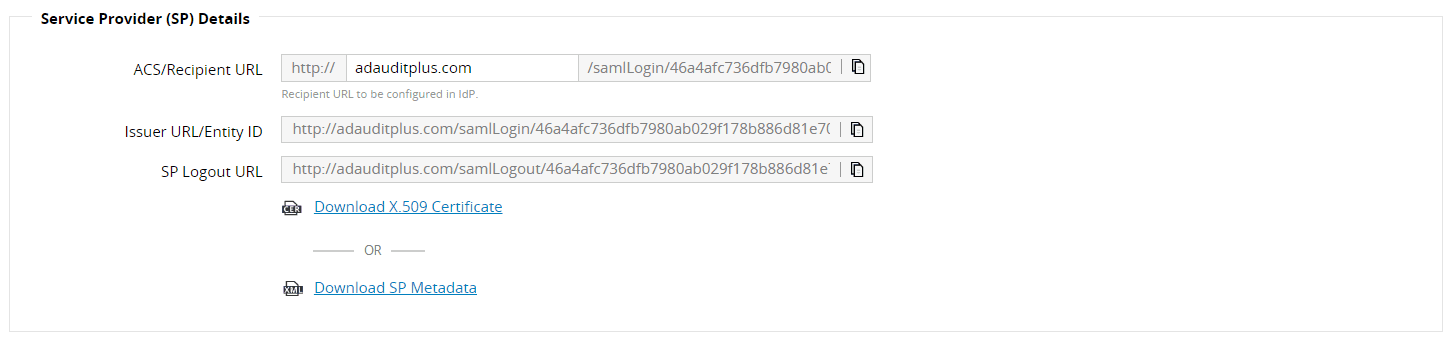
- Skopiuj wartości URL ACS/Odbiorcy oraz URL wydawcy/ID jednostki z sekcji Szczegóły dostawcy usług; będą one używane później.
- Kliknij Save.
Kroki konfiguracji ADSelfService Plus (dostawca tożsamości)
- Przełącz się na stronę konfiguracji ADAudit Plus w ADSelfService Plus.
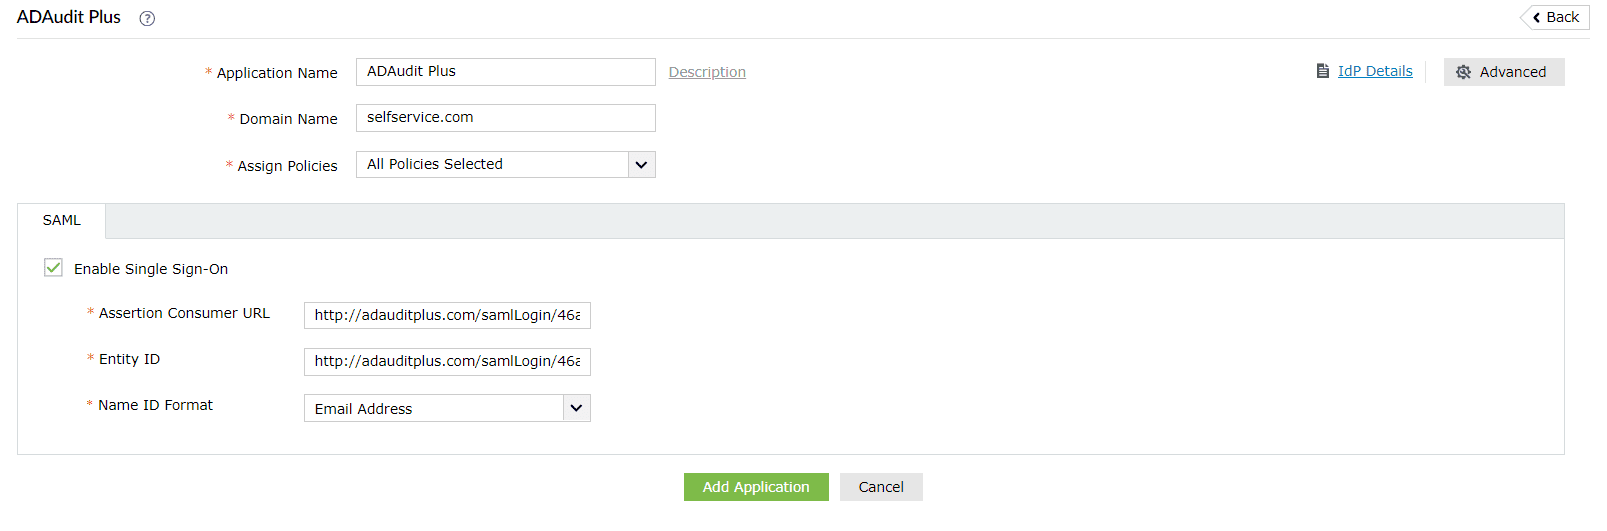
- Wprowadź Nazwę aplikacji oraz Opis.
- Wprowadź Domain Name swojego konta ADAudit Plus. Na przykład, jeśli do logowania do ADAudit Plus używasz johndoe@adauditplus.com, to adauditplus.com jest nazwą domeny.
- W polu Przypisz polityki wybierz polityki, dla których należy włączyć SSO.
- Wybierz kartę SAML i zaznacz Włącz pojedyncze logowanie.
- W polu Assertion Consumer URL wprowadź adres ACS/Recipient URL skopiowany w kroku 6 konfiguracji ADAudit Plus.
- W polu Entity ID wprowadź wartość Issuer URL/Entity ID skopiowaną w kroku 6 konfiguracji ADAudit Plus.
- W polu Format ID nazwy wybierz format wartości atrybutu logowania użytkownika specyficzny dla aplikacji.
- Kliknij Dodaj aplikację.
Uwaga: ADSelfService Plus pozwala tworzyć polityki oparte na OU i grupach dla Twoich domen AD. Aby utworzyć politykę, przejdź do Konfiguracja > Self-Service > Konfiguracja polityki > Dodaj nową politykę.
Uwaga: Użyj Unspecified jako domyślnej opcji, jeśli nie jesteś pewien formatu wartości atrybutu logowania używanego przez aplikację.
Twoi użytkownicy powinni teraz móc logować się do ADAudit Plus za pośrednictwem portalu ADSelfService Plus.
Uwaga: Dla ADAudit Plus obsługiwane są zarówno przepływy inicjowane przez SP, jak i przez IdP.