Microsoft Authenticator
Gdy Microsoft Authenticator jest włączony, użytkownicy muszą wprowadzić jednorazowy kod wygenerowany przez aplikację mobilną Microsoft Authenticator, aby zweryfikować swoją tożsamość podczas MFA.
Jak to działa
Microsoft Authenticator zapewnia bezpieczną weryfikację opartą na posiadaniu za pomocą jednorazowych haseł opartych na czasie (TOTP). Aplikacja generuje nowy sześciocyfrowy kod co 30 sekund na urządzeniu mobilnym użytkownika, zapewniając dynamiczną autoryzację chroniącą przed phishingiem i innymi atakami.
Wymaganie wstępne: Konfiguracja może być wykonana tylko za pomocą domyślnego konta administratora ADSelfService Plus lub konta technika produktu z uprawnieniami Super Admin.
Kroki konfiguracji
- Przejdź do Konfiguracja > Samoobsługa > Uwierzytelnianie wieloskładnikowe > Konfiguracja uwierzytelniaczy.
- From the Wybierz Politykę drop-down, select a policy.
Uwaga: ADSelfService Plus pozwala tworzyć polityki oparte na OU i grupach. Aby utworzyć politykę, przejdź do Konfiguracja > Self-Service > Policy Configuration > Add New Policy. Kliknij Wybierz OU/Grupy i dokonaj wyboru zgodnie z wymaganiami. Musisz wybrać co najmniej jedną funkcję samoobsługową. Na koniec kliknij Zapisz Politykę.
- Kliknij sekcję Microsoft Authenticator.
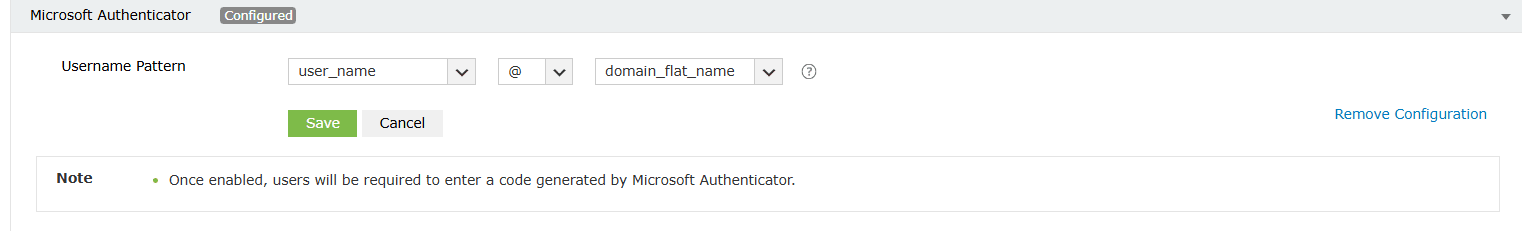
- Wybierz Wzorzec nazwy użytkownika. Ten krok jest niezbędny do tworzenia globalnie unikalnych identyfikatorów w środowiskach wielodomenowych. Bez wyraźnego rozróżnienia domen użytkownicy o identycznych nazwach w różnych domenach napotkają konflikty podczas rejestracji i uwierzytelniania.
- Kliknij Zapisz, aby włączyć authenticator.
Zarządzanie uwierzytelniaczami
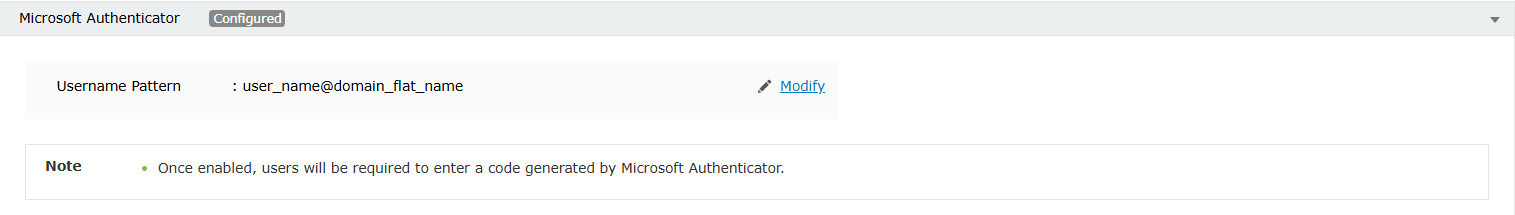
Po konfiguracji możesz zmodyfikować Wzorzec nazwy użytkownika, klikając Modyfikuj, lub wyłączyć authenticator w dowolnym momencie, klikając Modyfikuj > Usuń konfigurację.
Wdrażanie uwierzytelniacza dla MFA
Po skonfigurowaniu uwierzytelniacza możesz wdrożyć go jako metodę MFA do zabezpieczenia wrażliwych działań, takich jak resetowanie i odblokowywanie haseł, chronione punkty końcowe oraz logowanie do ADSelfService Plus. Kliknij odpowiednie linki, aby dowiedzieć się jak.
Konfigurowanie rejestracji użytkownika
Ostatnim krokiem jest skonfigurowanie procesu, dzięki któremu użytkownicy mogą zarejestrować się do metody MFA i korzystać z niej do weryfikacji tożsamości.
Administratorzy mogą wybrać spośród następujących metod rejestracji:
- Samodzielna rejestracja użytkownika: Użytkownicy skanują kod QR wyświetlany w portalu ADSelfService Plus.
- Masowa rejestracja: Administratorzy mogą usprawnić wdrożenie dla wielu użytkowników.
- Ręczna konfiguracja: Użytkownicy mogą ręcznie wprowadzić klucz tajny podany przez administratora.
Kliknij tutaj, aby uzyskać więcej informacji o różnych opcjach rejestracji dostępnych w ADSelfService Plus dla Twoich użytkowników.
Wskazówka
Możesz zobaczyć, jak ustawienia rejestracji, które skonfigurujesz, będą prezentowane Twoim użytkownikom, tutaj.