Zoho OneAuth TOTP
Zoho OneAuth TOTP pozwala użytkownikom potwierdzić swoją tożsamość, wpisując jednorazowy kod czasowy (TOTP) generowany przez aplikację Zoho OneAuth. Gdy ten mechanizm uwierzytelniania jest włączony, użytkownicy otwierają aplikację Zoho OneAuth na swoim zarejestrowanym urządzeniu, pobierają aktualny TOTP dla ADSelfService Plus i wpisują go, aby zakończyć uwierzytelnianie.
Jak to działa
Gdy użytkownik dotrze do kroku Zoho OneAuth TOTP, ADSelfService Plus prosi go o wpisanie TOTP wyświetlanego w aplikacji Zoho OneAuth. Kod jest wrażliwy na czas i odświeża się w regularnych odstępach. ADSelfService Plus weryfikuje wpisany kod i, jeśli jest poprawny, uwierzytelnia użytkownika. Użytkownicy muszą się zarejestrować, łącząc swoją aplikację Zoho OneAuth z kontem ADSelfService Plus, zanim będą mogli korzystać z tego mechanizmu uwierzytelniania.
Wymagania wstępne
- Musisz mieć dostęp administratora do portalu ADSelfService Plus.
- Przed włączeniem tego uwierzytelniającego musi być skonfigurowana co najmniej jedna polityka samoobsługowa.
- Użytkownicy muszą mieć zainstalowaną aplikację Zoho OneAuth na swoim urządzeniu i ukończyć rejestrację, zanim będą mogli uwierzytelniać się tą metodą.
Instrukcje konfiguracji
Ścieżka nawigacji do strony Uwierzytelniania wieloskładnikowego różni się nieznacznie między wdrożeniami AD a Entra ID.
- Active Directory: Przejdź do Konfiguracja > Self-Service > Multi-factor Authentication > Authenticators Setup.
- Entra ID: Wybierz Microsoft Entra ID z rozwijanego menu katalogu w lewym górnym rogu, a następnie przejdź do Konfiguracja > Samoobsługa > Uwierzytelnianie wieloskładnikowe > Konfiguracja Authenticatorów.
Następnie:
- Z rozwijanego menu Wybierz politykę wybierz politykę, którą chcesz skonfigurować.
- Kliknij sekcję Zoho OneAuth TOTP, aby ją rozwinąć.
- Wybierz Wzorzec nazwy użytkownika — określa on, jak ADSelfService Plus dopasowuje uwierzytelnionego użytkownika do jego konta Zoho OneAuth.
- Kliknij Save.
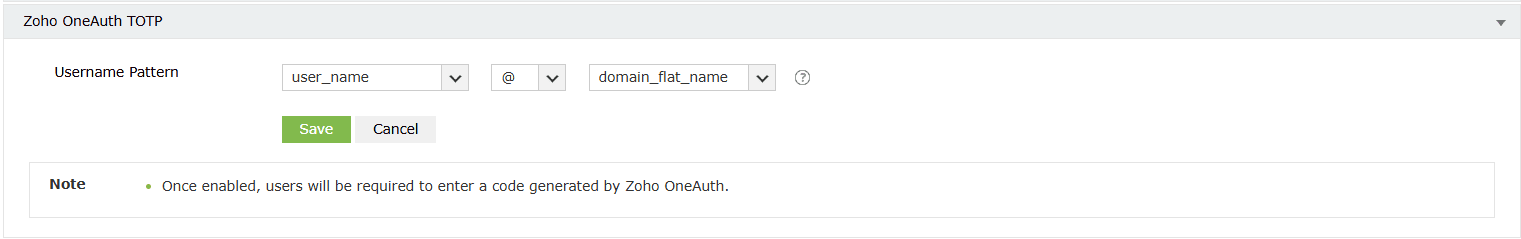
Wskazówki
- Z rozwijanego menu Wybierz politykę wybierz politykę, którą chcesz skonfigurować.
- Kliknij sekcję Zoho OneAuth TOTP, aby ją rozwinąć.
- Wybierz Wzorzec nazwy użytkownika — określa on, jak ADSelfService Plus dopasowuje uwierzytelnionego użytkownika do jego konta Zoho OneAuth.
- Kliknij Save.
Wskazówki
Ustawienie Wzorzec nazwy użytkownika określa, jak tożsamość użytkownika jest dopasowywana do jego konta Zoho OneAuth. Wybierz wzorzec odpowiadający sposobowi identyfikacji kont użytkowników w Zoho OneAuth — niezgodność między wzorcem a faktycznym identyfikatorem konta spowoduje niepowodzenie uwierzytelniania, nawet jeśli sam TOTP jest poprawny.
Ponieważ Zoho OneAuth TOTP wymaga rejestracji, poinformuj użytkowników z wyprzedzeniem i daj im czas na zainstalowanie aplikacji Zoho OneAuth oraz połączenie jej z kontem ADSelfService Plus, zanim mechanizm uwierzytelniania zostanie wymuszony w ich polityce. Użyj zakładki MFA Enrollment (Entra ID) lub raportu Enrolled Users Report (AD), aby śledzić postęp rejestracji.
Jeśli użytkownicy zmienią urządzenia, będą musieli ponownie zarejestrować aplikację Zoho OneAuth. Rozważ połączenie tego mechanizmu uwierzytelniania z metodą zapasową, taką jak Email Verification, aby zapewnić użytkownikom dostęp podczas przejścia na nowe urządzenie.