ทำไม Traditional Antivirus อย่างเดียวจึงไม่เพียงพอสำหรับ Cyber Threat ในยุคปัจจุบัน
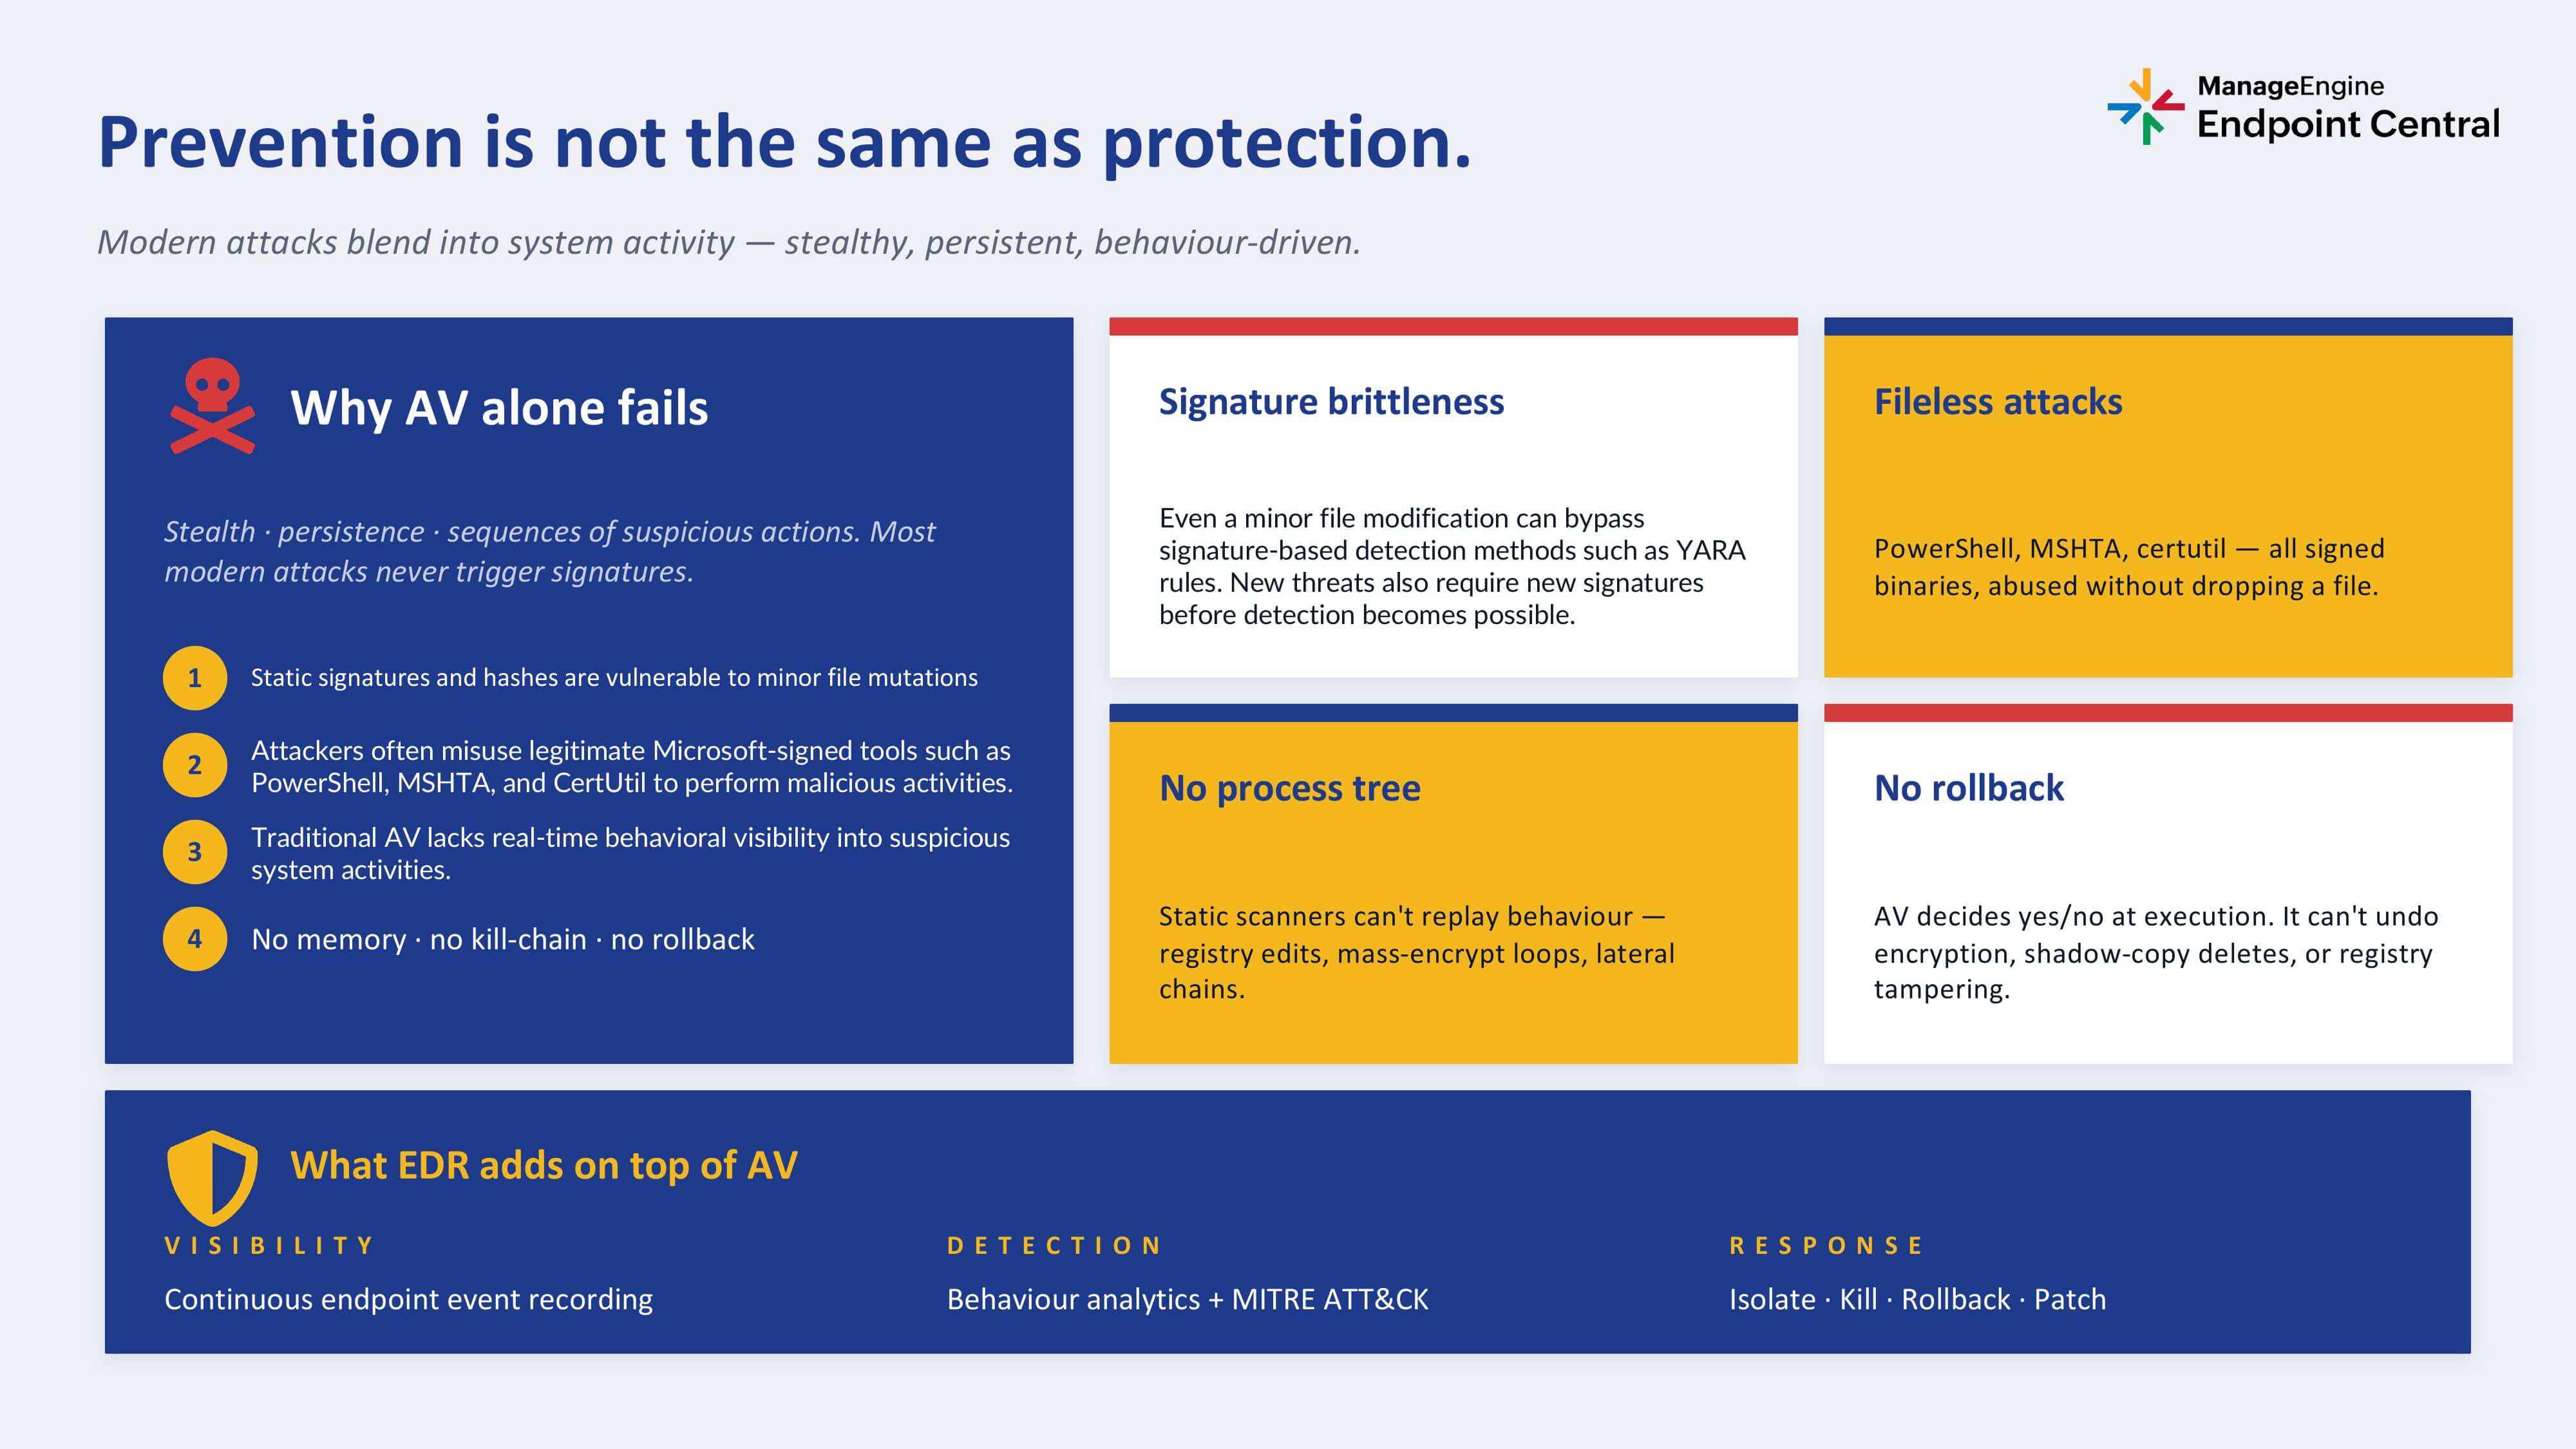
Antivirus (AV) อาจเพียงพอสำหรับการตรวจจับ Malware จาก Signature แต่ Cyberattack วันนี้ไม่ได้มาในรูปแบบไฟล์ที่รู้จักเสมอไป ทั้ง Malware Variant และ Fileless Attack สามารถหลบการตรวจจับแบบเดิมได้ แล้วเราจะรู้ได้อย่างไรว่า “ไฟล์นี้เป็น Malware หรือไม่?” และ “ก่อนและหลัง Process นี้ทำงาน เกิดอะไรขึ้นบน Endpoint บ้าง?”
นี่คือจุดที่ EDR เข้ามาเติมเต็ม AV ด้วย Visibility, Behavioral Detection และ Response เพื่อรับมือกับ Threat ที่ซับซ้อนกว่าเดิม
เมื่อ Signature และ Hash อย่างเดียวอาจไม่เพียงพอ
Traditional Antivirus ใช้ Signature และ Hash เป็นหนึ่งในกลไกสำคัญสำหรับตรวจจับ Known Malware โดย Hash สามารถเปรียบได้กับ Fingerprint ของไฟล์ หากระบบเคยพบไฟล์ที่มี Hash ตรงกับ Malware ที่รู้จัก ก็สามารถระบุและ Block ได้อย่างรวดเร็ว
ปัญหาคือ เมื่อโครงสร้างหรือเนื้อหาภายในไฟล์ถูกเปลี่ยน แม้เพียงเล็กน้อย Hash ก็สามารถเปลี่ยนตามไปด้วย
ผู้โจมตีจึงสามารถสร้าง Malware Variant ใหม่ที่มีพฤติกรรมและวัตถุประสงค์ใกล้เคียงเดิม แต่มี Hash แตกต่างออกไปเพื่อพยายามหลบ Signature-based Detection
ในยุค AI และ Automation ซึ่งสามารถช่วยให้การปรับเปลี่ยน Code หรือสร้าง Variant ใหม่ทำได้รวดเร็วขึ้น ดังนั้น ใน Endpoint Protection จึงไม่ควรคิดแค่ว่า “เคยพบไฟล์นี้มาก่อนหรือไม่” แต่ควรวิเคราะห์เพิ่มเติมทั้ง Code Structure, Execution และ Behavior ที่เกิดขึ้นหลังจาก Process เริ่มทำงาน
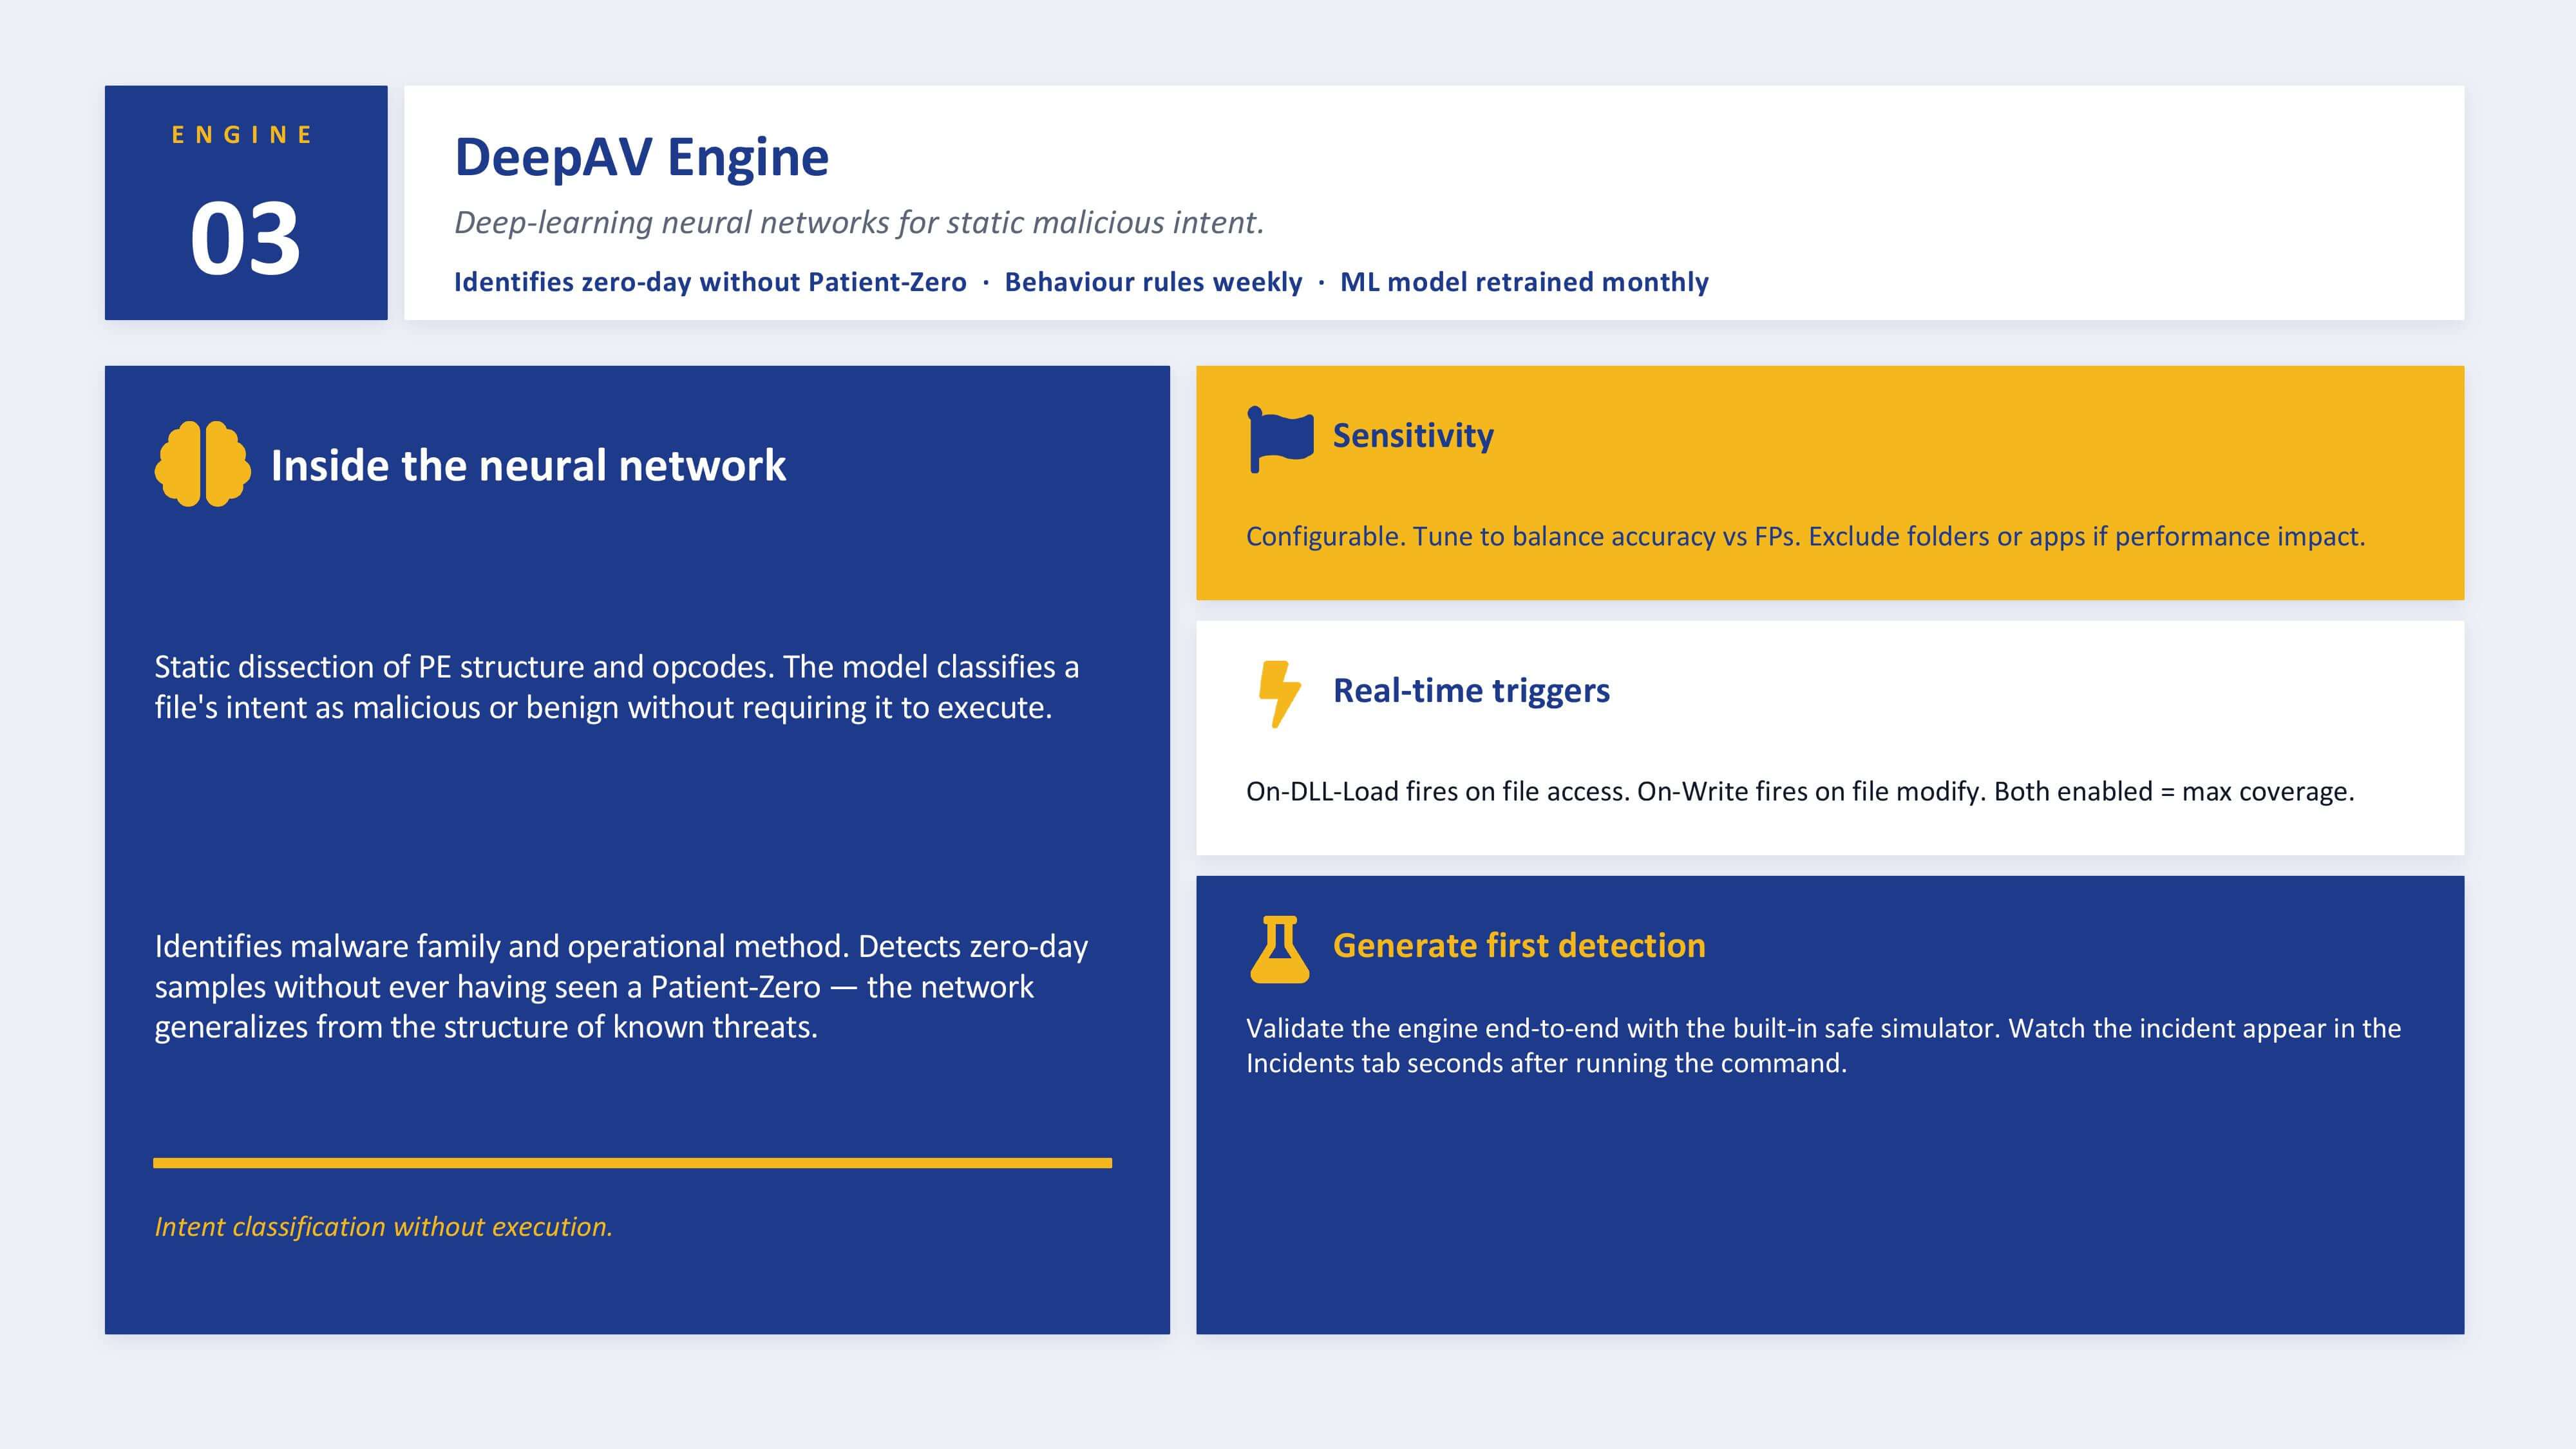
แนวทางอย่าง Deep AV Engine จึงสามารถเพิ่ม Detection Layer จาก Signature-based Detection ด้วยการวิเคราะห์องค์ประกอบและโครงสร้างของไฟล์ เพื่อช่วยตรวจจับ Threat ที่อาจยังไม่มี Signature ตรงกับฐานข้อมูลที่มีอยู่ แต่ File Analysis เพียงอย่างเดียวก็ยังไม่เพียงพอเพราะบางครั้งสิ่งที่เป็นอันตรายอาจไม่ใช่ตัวไฟล์ แต่เป็น แล้วอะไรที่น่ากลัวกว่าไฟล์ ...
เมื่อแฮกเกอร์ไม่ใช้ Malware แล้ว Antivirus จะตรวจจับอะไร?
หนึ่งในตัวอย่างที่สะท้อนข้อจำกัดของ Traditional AV ได้ชัดเจนคือ Fileless Attack
ผู้โจมตีไม่จำเป็นต้อง Download malware.exe ลงบนเครื่องเสมอไป แต่สามารถนำเครื่องมือที่มีอยู่แล้วในระบบมาใช้เพื่อดำเนินการโจมตี เช่น PowerShell, MSHTA หรือ CertUtil
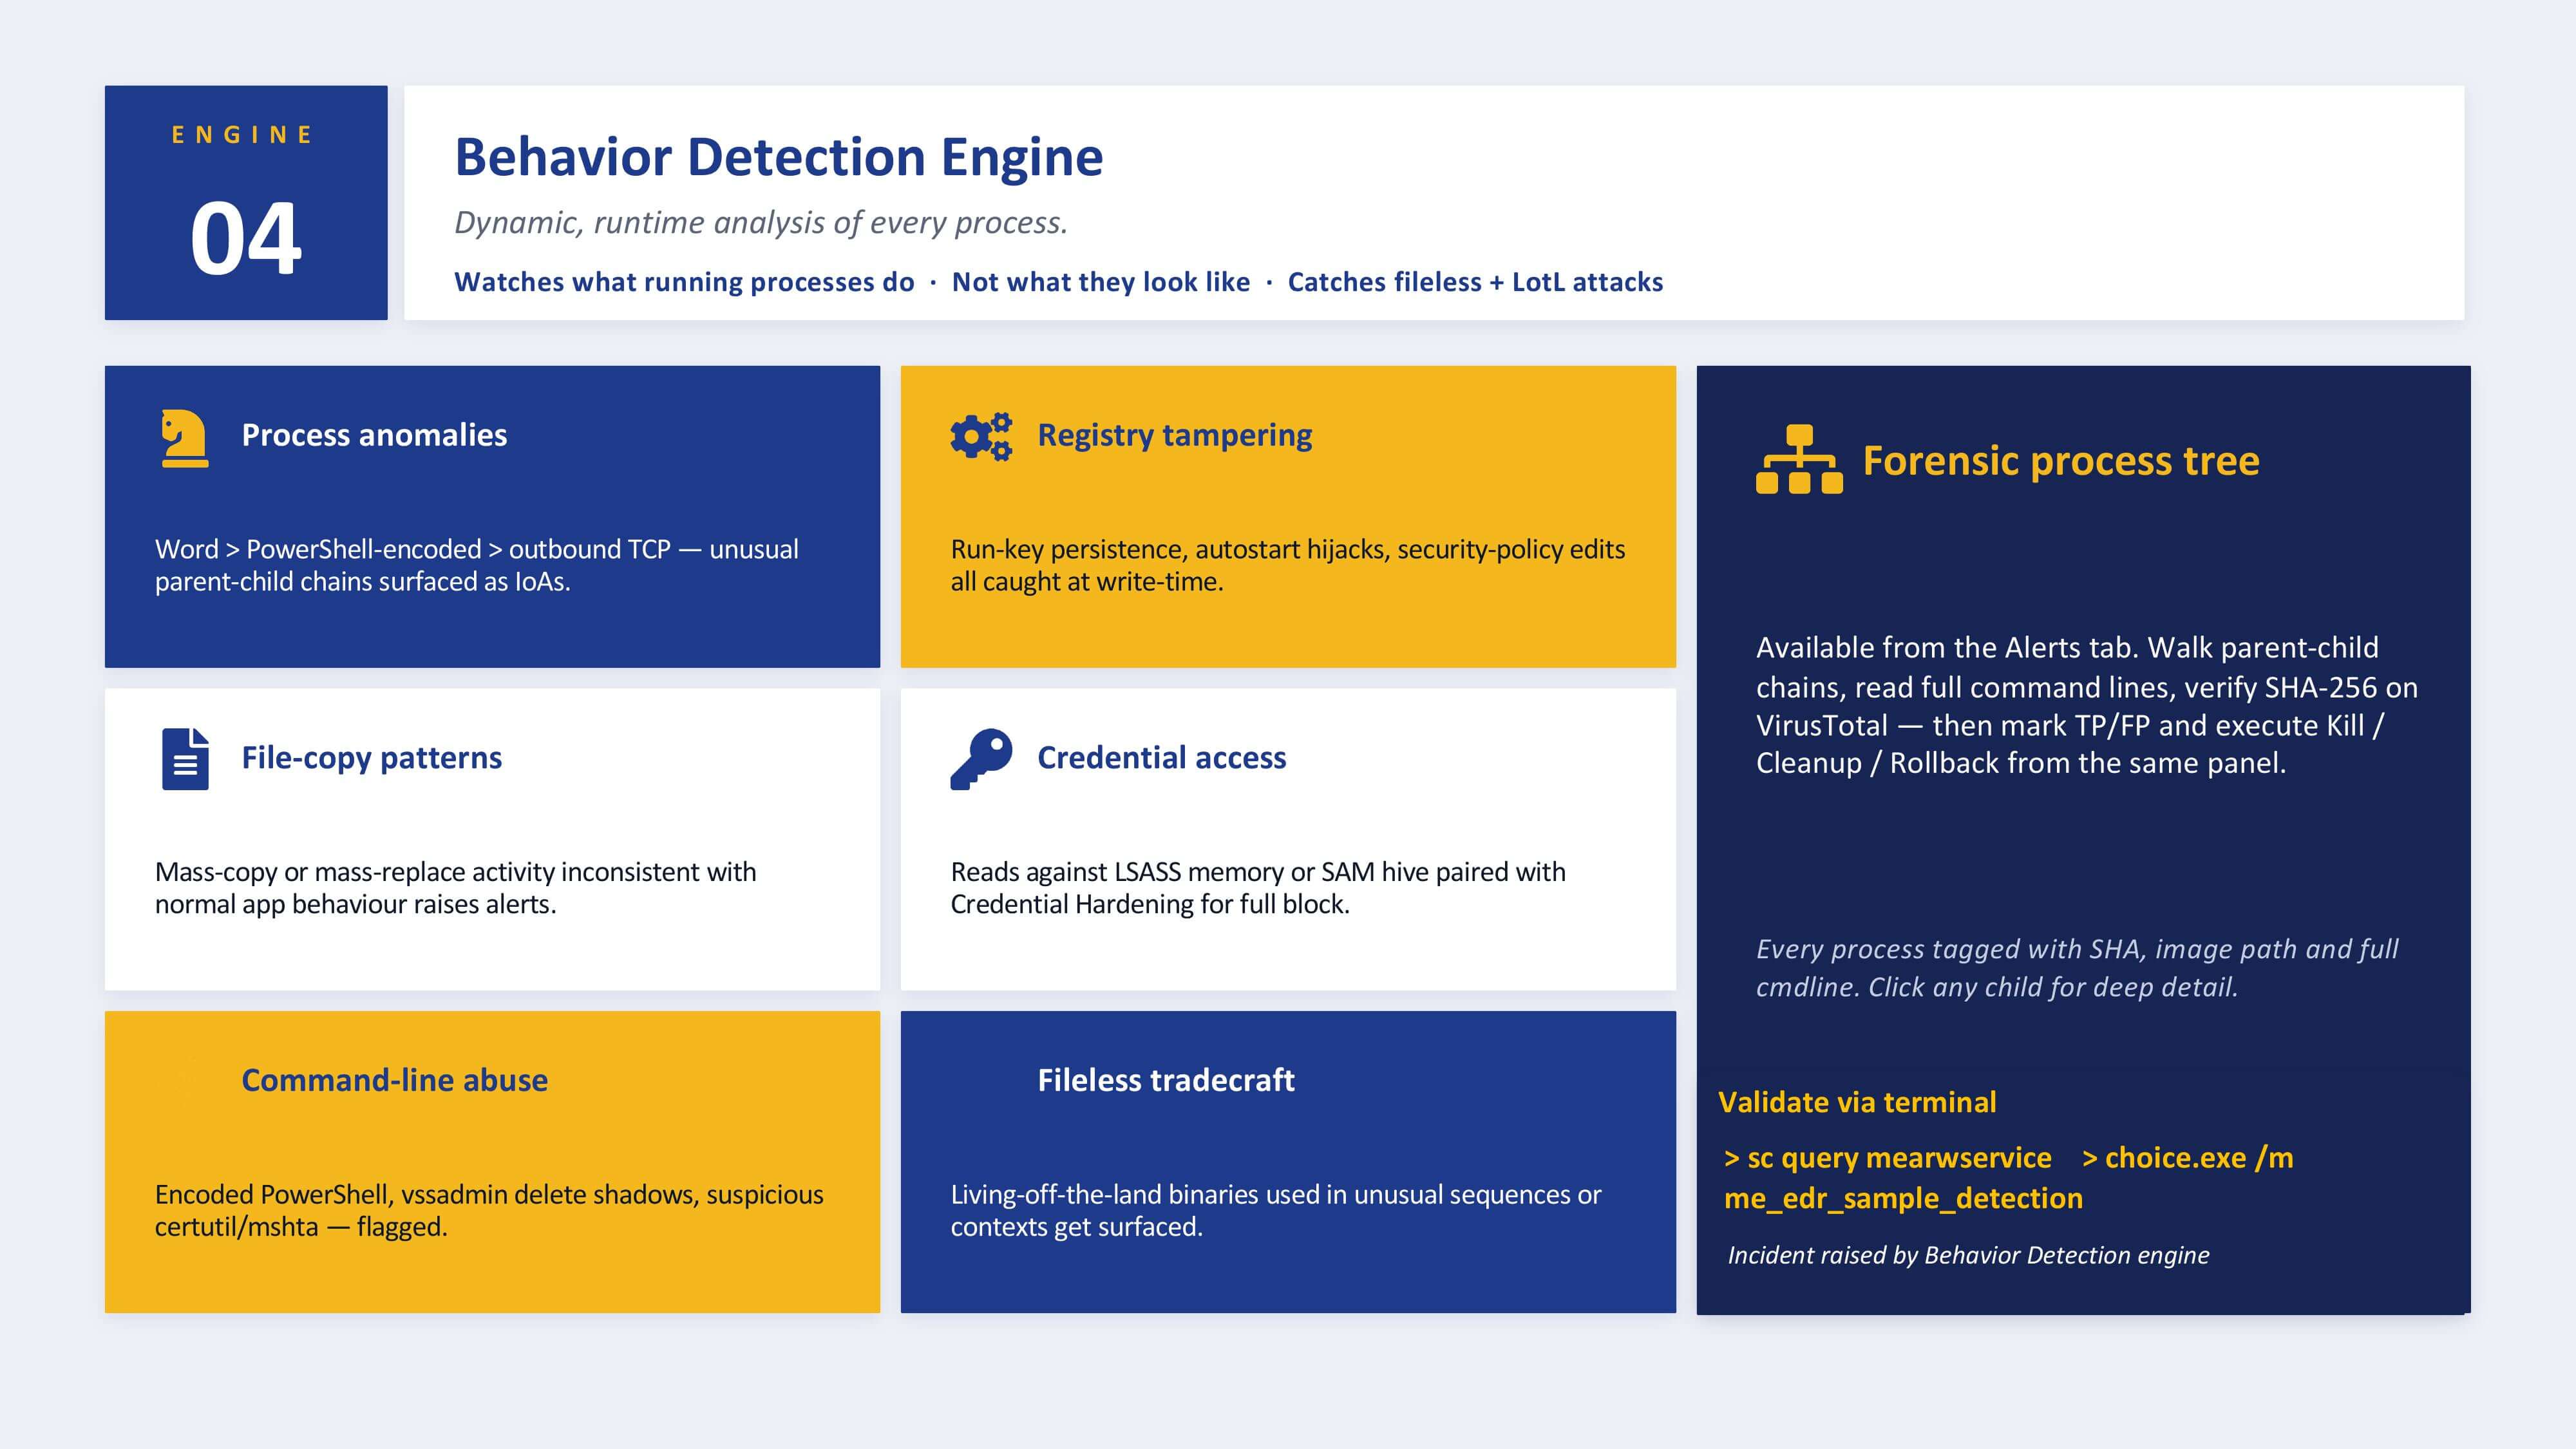
เทคนิคในลักษณะนี้เกี่ยวข้องกับแนวคิดที่เรียกว่า Living off the Land (LotL) ซึ่งหมายถึงการที่ผู้โจมตีอาศัยเครื่องมือหรือ Components ที่มีอยู่และถูกต้องตามปกติของระบบมาดำเนินกิจกรรมที่เป็นอันตราย แทนที่จะนำเครื่องมือโจมตีจากภายนอกเข้ามาโดยตรง ยกตัวอย่างเช่น
พนักงานได้รับ Microsoft Word Document จากอีเมลและเปิดเอกสารตามปกติ แต่เบื้องหลังกลับเกิด Process Chain ดังนี้
Microsoft Word > PowerShell > Command Execution > Registry Modification > Credential Access
หากดูแบบผิวเผิน อาจดูเหมือนไม่มีอะไรผิดปกติ เพราะ Microsoft Word เป็น Application ที่ใช้งานทั่วไป PowerShell เป็นเครื่องมือที่มาพร้อม Windows และการแก้ไข Registry ก็สามารถเกิดขึ้นได้จากการทำงานปกติของระบบ
แต่คำถามสำคัญคือ
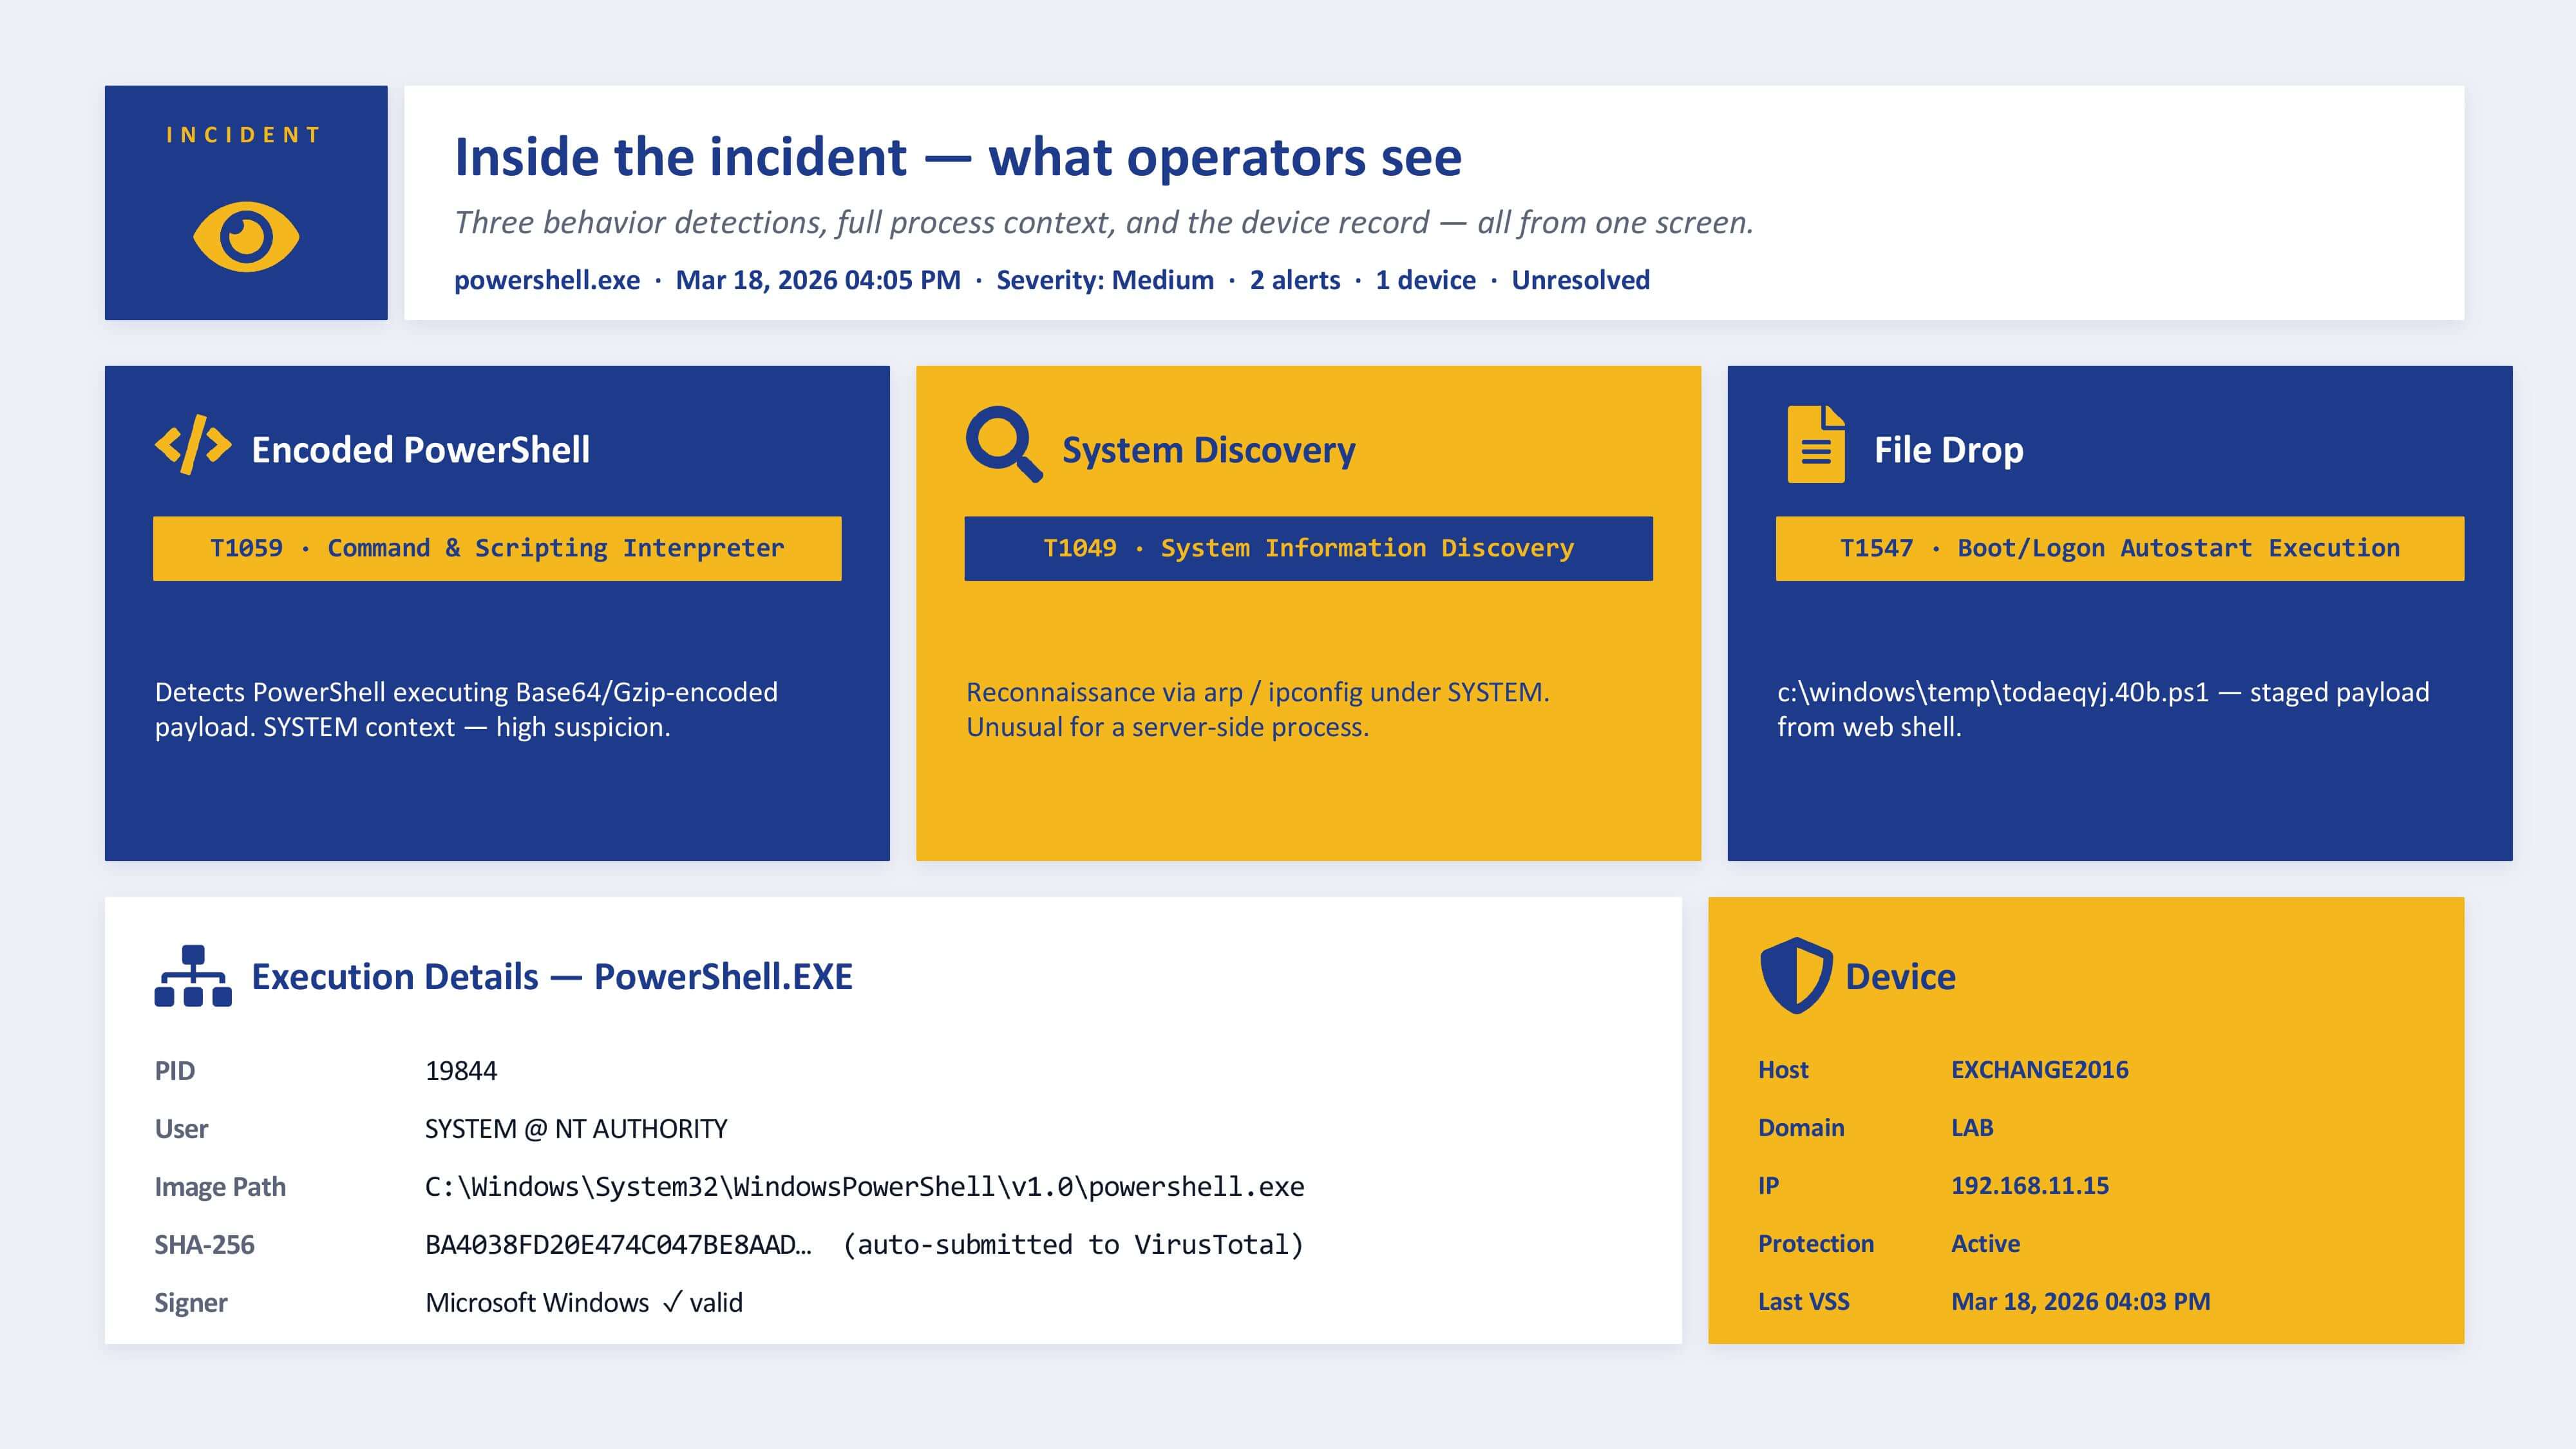
ทำไม Microsoft Word จึงเรียก PowerShell ขึ้นมา และ PowerShell กำลัง Execute Command อะไร?
เมื่อเหตุการณ์เหล่านี้ถูกนำมาเชื่อมโยงเป็น Process Tree หรือ Attack Sequence ภาพของ Incident จะเริ่มชัดเจนขึ้น
นี่คือจุดที่ Behavior Detection Engine มีความสำคัญ เพราะแทนที่จะตัดสินจากตัวไฟล์เพียงอย่างเดียว ระบบสามารถพิจารณา Sequence ของพฤติกรรม เช่น การ Spawn Process ที่ผิดปกติ การ Execute Command-line ที่น่าสงสัย การแก้ไข Registry Key เพื่อสร้าง Persistence หรือความพยายามเข้าถึง Credential
ถ้าทุก Event ดูปกติ แล้วคุณจะรู้ได้อย่างไรว่ากำลังถูกโจมตี? สมมติ Antivirus แจ้งว่า Malware ถูกตรวจพบและ Quarantine สำเร็จ สำหรับ Security Team นั่นอาจไม่ใช่จุดสิ้นสุดของ Incident แต่เป็นจุดเริ่มต้นของคำถามอีกหลายข้อ Malware เข้ามาจากไหน? ใคร Execute? Process ใดเป็น Parent Process? ก่อนถูกตรวจพบมี Command อะไรทำงานไปแล้วบ้าง?Registry ถูกแก้ไขหรือไม่? Credential ถูกเข้าถึงหรือไม่? มีการเชื่อมต่อไปยัง Endpoint เครื่องอื่นหรือไม่?
และมีเครื่องอื่นในองค์กรได้รับผลกระทบแล้วหรือยัง? คำถามเหล่านี้สะท้อนความสำคัญของ Visibility EDR จึงไม่ได้มีหน้าที่แค่หา Malware แต่ช่วย Monitor และบันทึก Endpoint Events เพื่อให้ทีม Security สามารถย้อนกลับไปตรวจสอบลำดับเหตุการณ์และเข้าใจได้ว่า Incident เกิดขึ้นอย่างไรและควรตอบสนองอย่างไรต่อไป?”
3 เสาหลักของ EDR: Detect, Investigate และ Response
ManageEngine วางกรอบความสามารถของ EDR ผ่าน 3 กระบวนการหลัก ได้แก่ Detection, Investigation และ Response
1. Detect : Behavioral Detection จึงไม่ได้ถามแค่ว่า “ไฟล์นี้อันตรายหรือไม่?” แต่ดูว่า “พฤติกรรมที่เกิดขึ้นกำลังนำไปสู่การโจมตีหรือไม่?”
2. Investigate : จาก Alert ไปสู่ Attack Story
EDR เชื่อมโยง Process Tree และ Endpoint Telemetry เพื่อย้อนดู Attack Story ตั้งแต่ Phishing > PowerShell > Credential Access > Lateral Movement > Data Exfiltration
พร้อมใช้ Zia AI ช่วยสรุป Threat Context และลำดับเหตุการณ์ เพื่อให้ทีม Security เข้าใจ Incident และตัดสินใจ Response ได้เร็วขึ้น
3. Response : เพราะตรวจเจอเร็ว แต่ตอบสนองช้า ก็ยังเกิดความเสียหายได้
EDR จึงต้องไปไกลกว่า Detect > Alert ด้วยการ Kill Process, Quarantine และ Isolate Endpoint เพื่อหยุด Threat ก่อนขยายวงกว้าง
เป้าหมายคือปิดวงจรให้เร็วที่สุดตั้งแต่ Detect > Investigate → Contain > Remediate > Recover เพื่อลด Blast Radius และผลกระทบต่อองค์กร
Ransomware: ไม่รู้จักไฟล์ ก็ตรวจจับได้จากพฤติกรรม
Ransomware อาจเปลี่ยน Signature หรือ Hash ได้ แต่พฤติกรรมสำคัญยังคงคล้ายเดิม เช่น การ Read และ Modify ไฟล์จำนวนมากอย่างรวดเร็ว ระบบจึงสามารถมองหา Mass read-and-modify pattern แทนการรอรู้จัก Malware Variant นั้นก่อน
ManageEngine ยังใช้ Decoy Files เช่น database.docx หรือ ME.txt เป็นเสมือนกับดัก หากมี Process เข้ามาแตะไฟล์เหล่านี้อย่างผิดปกติ
ระบบสามารถนำพฤติกรรมดังกล่าวมาใช้เป็นสัญญาณของ Ransomware ได้ ดังนั้นคำถามจึงเปลี่ยนจาก “รู้จัก Ransomware ตัวนี้หรือไม่?” เป็น “สิ่งที่กำลังเกิดขึ้นมีพฤติกรรมเหมือน Ransomware หรือไม่?” Data Exfiltration: ผิดปกติ ไม่ได้แปลว่าเป็นภัยคุกคามเสมอไป
ปกติพนักงานจะ Upload ข้อมูลเพียงเล็กน้อย แต่วันหนึ่งกลับ Transfer ข้อมูลจำนวนมาก นั่นคือ Anomaly ที่ควรตรวจสอบ แต่ยังไม่ควรสรุปทันทีว่าเป็น Data Exfiltration เพราะอาจเป็น Business Activity ที่เกิดขึ้นตามรอบงาน ManageEngine จึงใช้ Machine Learning เรียนรู้ Baseline ของการ Upload ในแต่ละ Endpoint ก่อนนำพฤติกรรมใหม่มาเปรียบเทียบ เพื่อค้นหา Upload Spike, การส่งข้อมูลนอกเวลาปกติ หรือ Destination ที่น่าสงสัย แนวคิดคือ Train > Monitor > Alert > Retrain เพื่อแยก Normal Behavior ออกจาก Potential Threat ได้แม่นยำขึ้น
Credential Theft: เมื่อสิ่งที่ Hacker ต้องการคือ Identity
หลังเข้าถึง Endpoint ได้แล้ว ผู้โจมตีอาจไม่จำเป็นต้อง Deploy Malware เพิ่ม แต่เลือกขโมย Credential จาก LSASS Memory หรือ SAM Hive เพื่อนำ Account ไปใช้ต่อและขยายการโจมตีแทน Credential Hardening และ RunAsPPL จึงช่วยป้องกันการเข้าถึง Credential ที่ไม่ได้รับอนุญาต เพราะหากหยุด Credential Theft ได้ตั้งแต่ต้น ก็สามารถตัด Attack Chain ก่อนนำไปสู่ Privilege Escalation และ Lateral Movement ได้
"คอมเครื่องเดียว ก็สร้างความเสียหายได้ทั้งองค์กร"
การโจมตีอาจเริ่มจาก Vulnerability เพียงจุดเดียว ก่อนพัฒนาเป็น Initial Access > Credential Theft > Lateral Movement และขยายไปยัง Endpoint หรือ Server เครื่องอื่น
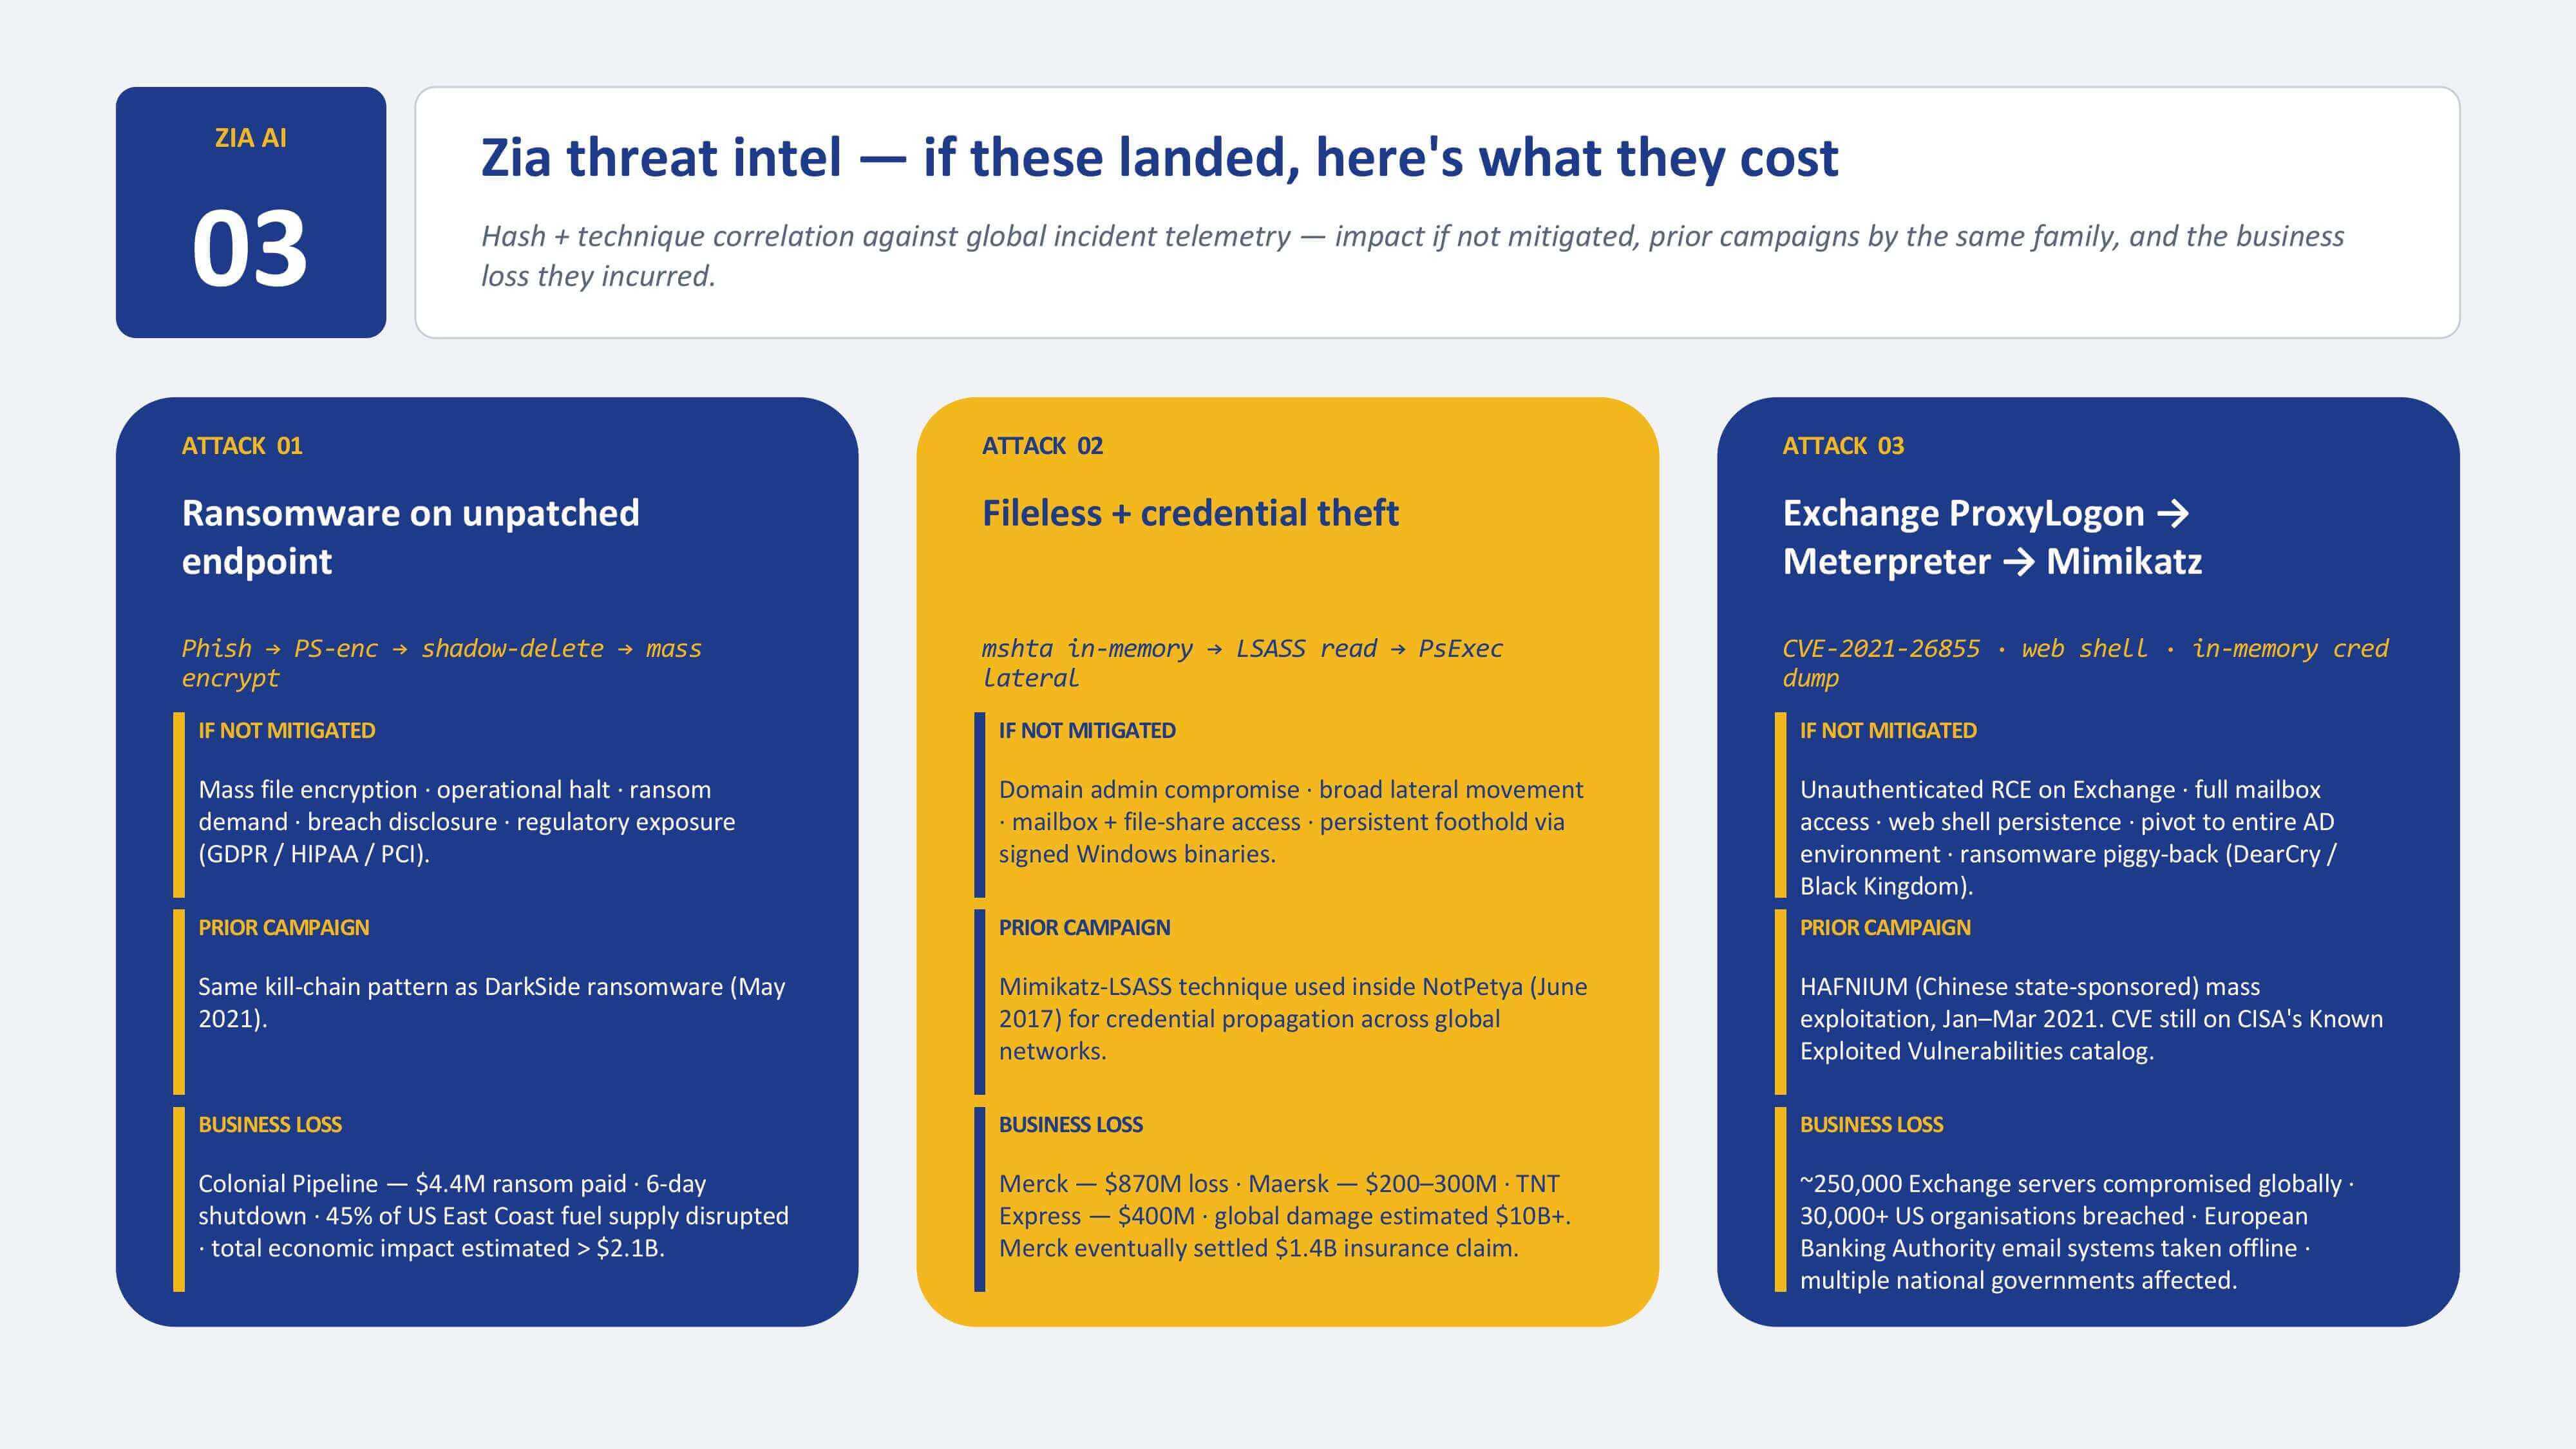
ตัวอย่างในรูปแสดง Attack Chain แบบ Fileless ตั้งแต่ Browser Exploit > MSHTA ทำงานใน Memory > LSASS Credential Dump > PsExec เพื่อ Lateral Movement โดยไม่จำเป็นต้องมี Malware Binary อยู่บน Disk นี่คือเหตุผลที่การมองเห็น Attack Chain สำคัญกว่าการค้นหา Malware File เพียงอย่างเดียว
Threat Hunting: ไม่ต้องรอให้ Alert ดังแล้วค่อยหา Threat
เมื่อพบ Incident บน Endpoint หนึ่งเครื่อง คำถามถัดไปคือ “มีเครื่องอื่นโดนเหมือนกันหรือไม่?”
Threat Hunting ช่วยค้นหาพฤติกรรมหรือ Payload Pattern เดียวกันข้าม Endpoint เช่น ตรวจสอบ Authentication Activity หรือค้นหา Command-line Pattern เดียวกันทั่วทั้ง Environment เพื่อหาร่องรอยของ Lateral Movement
จึงไม่ใช่แค่การจัดการเครื่องที่สร้าง Alert แต่เป็นการค้นหาว่า Threat แพร่ไปไกลแค่ไหนแล้ว
มี EDR แล้ว ยังโดนโจมตีได้หรือไม่?
ถึงแม้จะมี EDR แล้ว แต่ยังสามารถโดนโจมตีได้ เพราะไม่มี Prevention Layer ใดหยุด Threat ได้ทุกครั้ง คำถามสำคัญจึงกลายเป็นว่า หากการโจมตีผ่านเข้ามาแล้ว องค์กรจะ Contain และ Recover ได้เร็วแค่ไหน สำหรับ Ransomware ManageEngine ใช้ VSS-based Recovery เก็บ Shadow Copy ไว้บน Endpoint และรองรับการ Restore เพื่อช่วยกู้ไฟล์หลังเกิดความเสียหาย Security Strategy จึงไม่ควรจบที่ “ป้องกันไม่ให้โดน” แต่ต้องเตรียมพร้อมสำหรับ “ถ้าโดนแล้ว จะหยุดและกลับมาทำงานได้เร็วแค่ไหน” EDR ไม่ได้มาแทน AV แต่เติมเต็มสิ่งที่ AV มองไม่เห็น AV ยังคงสำคัญสำหรับ Known Threats แต่การโจมตีปัจจุบันอาจเกิดผ่าน Fileless Attack, Living-off-the-Land, Credential Theft, Lateral Movement หรือ Data Exfiltration ซึ่งไม่สามารถอธิบายได้ด้วย Hash หรือ Signature เพียงอย่างเดียว จากมุมมองของ ManageEngine การป้องกัน Endpoint จึงต้องเชื่อมต่อเป็นวงจรเดียวกัน:
Prevention > Visibility > Detection > Investigation > Response > Recovery
เพราะเป้าหมายไม่ใช่เพียง “ตรวจเจอ Threat” แต่ต้องมองเห็นว่า เกิดอะไรขึ้น Threat ไปถึงไหนแล้ว และจะหยุดพร้อมกู้คืนระบบได้อย่างไร