Kurum kimlik bilgilerini barındıran kompromize cihazların %46’sı yönetilmiyor; %30’u kurum tarafından yönetiliyor.
Kaynak: Verizon'ın 2025 Veri İhlali Soruşturma Raporu
Her oturum açmada kimlik avına dayanıklı, bağlamsal doğrulama sunan bulut tabanlı erişim yönetimi çözümü.
Hemen Erişim Sağlayın
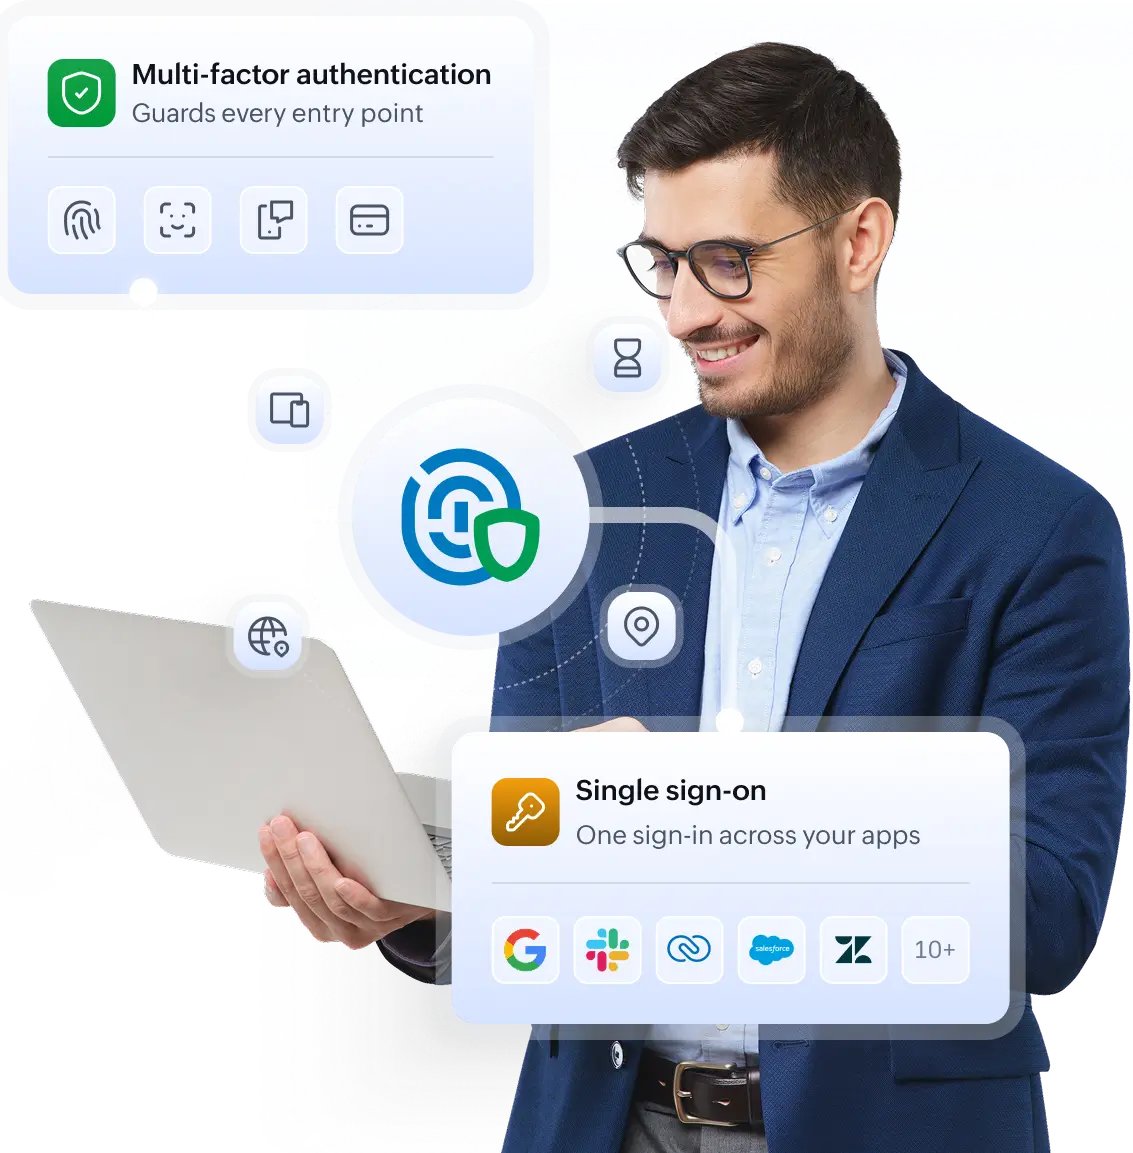
Kompromize kimlik bilgileri artık uç nokta hırsızlığından bulutun kötüye kullanımına ve fidye yazılıma kadar neredeyse tüm büyük ihlallerin ana nedeni. Identity Access kimlik katmanını uçtan uca korur, erişim yönetimini kullanıcılar, cihazlar ve uygulamalar için tek bir politika motorundan yönetir.
Kurum kimlik bilgilerini barındıran kompromize cihazların %46’sı yönetilmiyor; %30’u kurum tarafından yönetiliyor.
Kaynak: Verizon'ın 2025 Veri İhlali Soruşturma RaporuAB’de saldırı girişimlerinin %60’ı oltalama ile başlıyor ve bunların %80’i artık yapay zeka ile oluşturulmuş içerik kullanıyor.
Kaynak: ENISA Tehdit Ortamı 2025Fidye yazılımı saldırılarının %48’i saldırganın VPN erişimi için ele geçirilmiş kimlik bilgilerini kullanmasıyla başlar
Kaynak: Beazley Security'nin 2025 Üçüncü Çeyrek Tehdit RaporuBulut olaylarının %47,1’i zayıf veya eksik kimlik bilgileriyle başlar.
Kaynak: Google Cloud Threat Horizons 2025 İkinci Yarı RaporuIdentity Access, Windows, macOS ve Linux uç noktalarında ve uygulamalarda SSO, uyarlanabilir MFA ve oltalama saldırısına dayanıklı kimlik doğrulamayı birleştirerek iş gücü kimlik doğrulamasının kontrol düzlemini sunar.
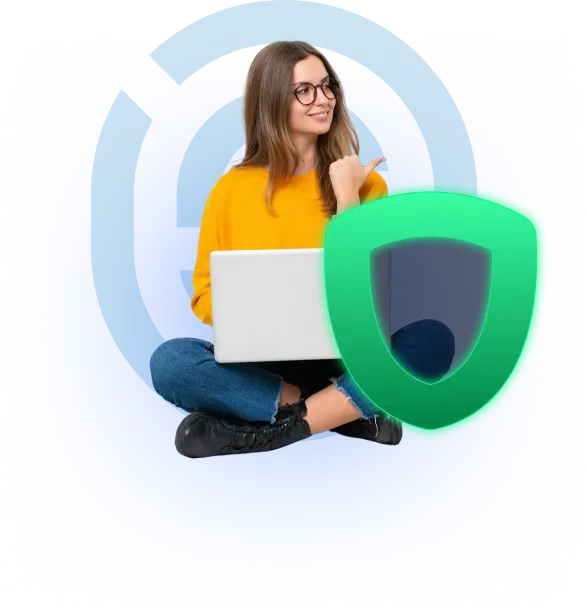
İzinsiz erişimi engellemek için iş istasyonları, VPN’ler, Web'de Outlook, SSH oturumları, Uzak Masaüstü ve iş uygulamaları için MFA uygulayın.
Biyometrik ve donanım anahtarları gibi FIDO2 passkeylerini oltalama direnci olan oturum açmalar için kullanın.
İster yerel Active Directory ile ister olmadan, cihazları doğrudan bulut üzerinden kaydedin ve yerel hesap tedarikini otomatikleştirin.
NIST SP 800-63B, HIPAA, PCI DSS ve NIS2 standartlarına güçlü kimlik doğrulama ile kolayca uyum sağlayın.
İş gücünüze ayak uyduran erişim denetimleri elde edin.
11'den fazla kimlik doğrulayıcı arasından seçim yapın ve her erişim talebini güçlü ikincil faktörle doğrulayın.
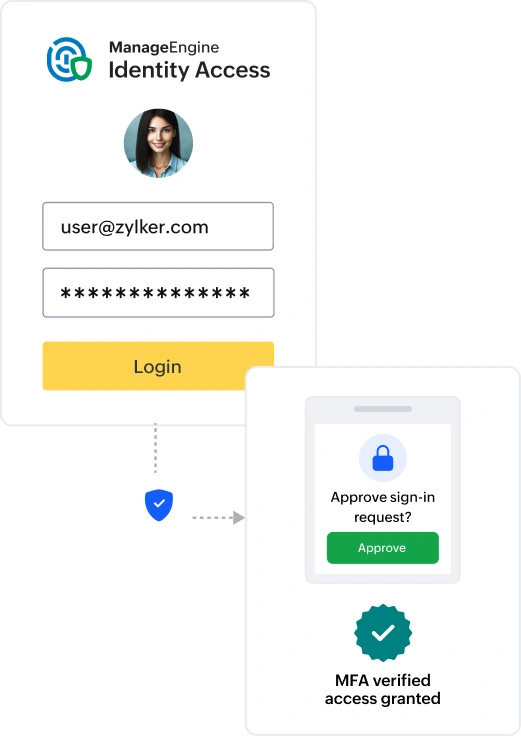
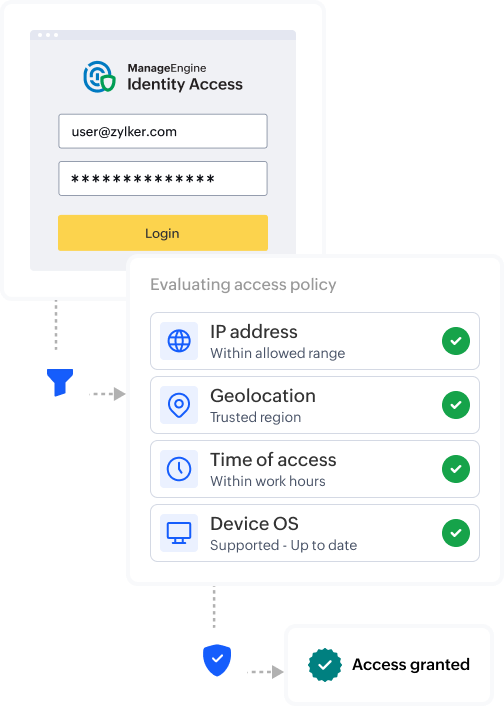
IP, cihaz, zaman ve coğrafi konum kullanarak uyarlanabilir, kurala dayalı erişim kontrolleri uygulayın.
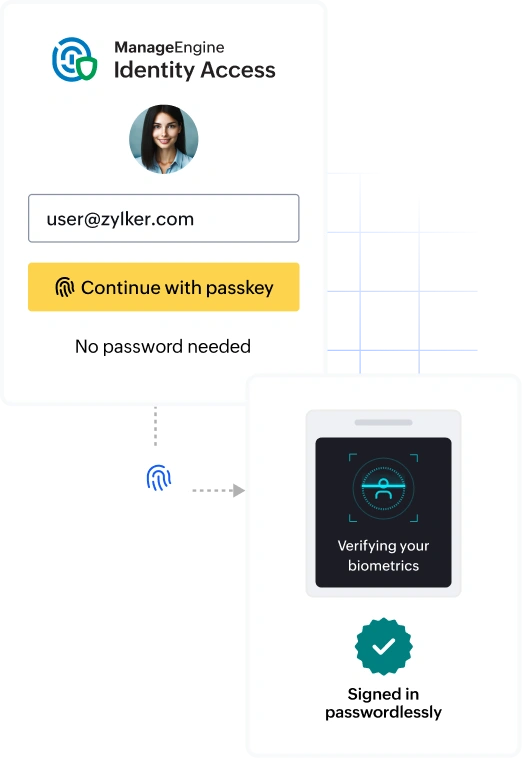
Her erişim noktasında parolaları emekli edin ve bunları oltalama saldırısına karşı dirençli, kriptografik olarak bağlı kimlik bilgileriyle değiştirin.
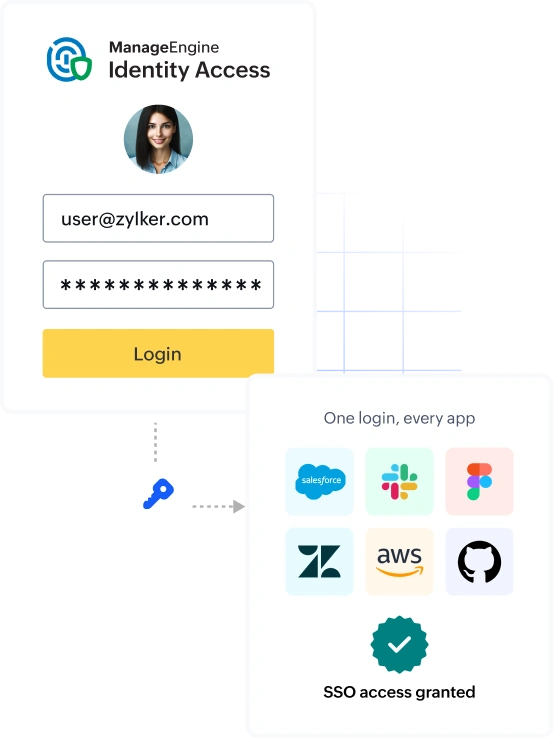
Kullanıcılarınıza yüzlerce önceden entegre SaaS uygulamasına ve SAML, OAuth veya OIDC destekleyen herhangi özel uygulamaya tek tıkla erişim imkanı sunun.
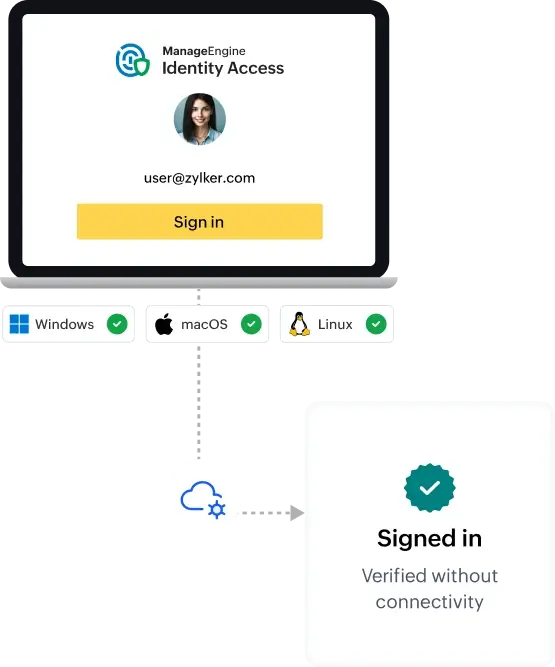
İş istasyonu girişlerini, uygulama, ağ ve terminal oturumlarını koruyan aynı erişim politikası altında toplayın.
$5/kullanıcı/yıl*
Fiyat planını görüntüle*Fiyatlandırma kullanıcı bazlıdır; nihai teklif değişiklik gösterebilir.
İş gücünüze tek giriş kapısı verin, erişenleri ise sadece oradan yönetin.
Kaydolun
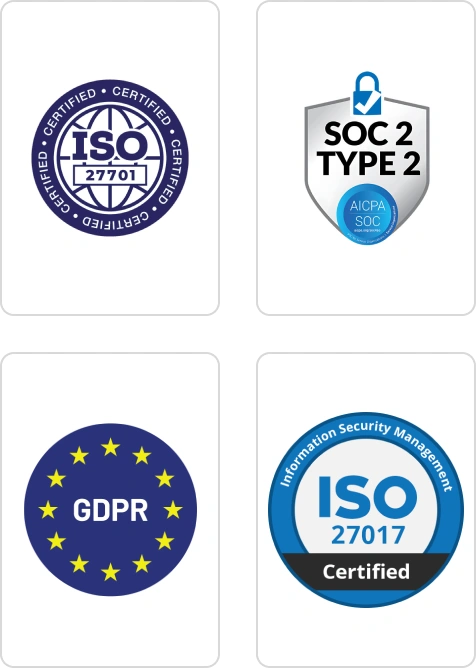
Zoho Corporation, ISO/IEC 27001 (bilgi güvenliği yönetim sistemi), ISO/IEC 27017 (bulut hizmetleri için güvenlik denetimleri) ve ISO/IEC 27018 (kişisel olarak tanımlanabilir bilgilerin korunması) sertifikalarına sahiptir ve SOC 2 Type II (güvenlik, gizlilik, işlem bütünlüğü, erişilebilirlik ve gizlilik) ile uyumludur.
SaaS uygulamaları kullanıcılarımızın verisi, SOC 1 Type II ve SOC 2 Type II ile uyumlu ve ISO/IEC 27001 (bilgi güvenliği yönetim sistemi) ve ISO 22301 (iş sürekliliği yönetimi sistemi) sertifikalı veri merkezlerimizde tutulmaktadır.
Identity Access, bulut tabanlı bir iş gücü kimlik ve erişim yönetimi (IAM) çözümüdür. Identity Access’in erişim yönetimi yönü, kurumsal kaynaklara güvenli ve sorunsuz erişim sağlar ve kuruluşların Sıfır Güven ortamı oluşturmasına yardımcı olur. Uyarlanabilir MFA, SSO ve risk tabanlı kimlik doğrulama gibi yeteneklerle Identity Access çalışanlarınıza ihtiyaç duyduğu kaynaklara güvenli ve basit erişim sağlar.
Erişim yönetimi, kimin hangi uygulama ve kaynağa giriş yapabileceğine ve giriş yapmak için neyi kanıtlaması gerektiğine karar veren güvenlik katmanıdır. Genellikle SSO, MFA ve kimin, ne zaman, nereden neye erişebileceğine ilişkin politikaları kapsar.
Bulut MFA, bir kullanıcının kimliğini doğrulamak için parola, biyometri veya tek seferlik kodlar gibi iki veya daha fazla faktör gerektiren bir güvenlik mekanizmasıdır ve bu doğrulama gerçekleştikten sonra bulut kaynaklarına erişim izni verir.
Bulut güvenliği yetkilendirmesi, bir kullanıcının kimliğine ve yetki seviyesine göre bulut kaynaklarına erişiminin verilip verilmemesi sürecidir ve yalnızca yetkili kullanıcıların belirli veriye veya işlemlere erişebilmesini sağlar.
MFA faktörlerinin ana türleri şunlardır:
MFA, Hizmet Olarak Yazılım (SaaS) şeklinde sunulabilir ve “MFA as a Service” veya MFAaaS olarak bilinir. Bu modelde MFA, bulut tabanlı platformlar üzerinden sağlanır ve ölçeklenebilirlik, merkezi yönetim ve şirket içi altyapı ihtiyacı olmadan kolay dağıtım sunar.
Zoho Corporation, ISO/IEC 27001 (bilgi güvenliği yönetim sistemi), ISO/IEC 27017 (bulut hizmetleri için güvenlik denetimleri) ve ISO/IEC 27018 (kişisel olarak tanımlanabilir bilgilerin korunması) sertifikalarına sahiptir ve SOC 2 Type II (güvenlik, gizlilik, işlem bütünlüğü, erişilebilirlik ve gizlilik) ile uyumludur.
SaaS uygulamaları kullanıcılarımızın verisi, SOC 1 Type II ve SOC 2 Type II ile uyumlu ve ISO/IEC 27001 (bilgi güvenliği yönetim sistemi) ve ISO 22301 (iş sürekliliği yönetimi sistemi) sertifikalı veri merkezlerimizde tutulmaktadır.