Software de auditoria de Workstations
Com o recurso de auditoria de Workstations orientado por análise de comportamento de usuários (UBA) do ManageEngine ADAudit Plus, é possível obter visibilidade máxima sobre atividades de logon e logoff, produtividade da força de trabalho, uso de dispositivos removíveis e muito mais. Com insights ágeis sobre comportamentos potencialmente maliciosos e respostas rápidas a ameaças, garante-se a segurança do ambiente A.
Baixar versão de avaliação gratuita Totalmente funcional por 30 dias
Ative a auditoria de Workstations do Active Directory em tempo real
- Auditar Workstations no AD
- Rastrear logon e logoff
- Analisar falhas de logon
- Medir a produtividade dos colaboradores
- Detectar e mitigar ameaçasthreats
- Atender a regulamentações
Auditar Workstations do AD em tempo real
- Audite, gere alertas e emita relatórios sobre a atividade de login em Workstations do AD em tempo real com uma solução abrangente de auditoria.
- Rastreie ações de gerenciamento de computadores no AD, incluindo criação e exclusão, modificação, ativação e desativação e mudanças de atributos.
- Monitore e reporte o uso de dispositivos de armazenamento removíveis, incluindo pen drives USB, HDs externos, CDs, cartões micro-SD e dispositivos WPD como câmeras digitais.
- Monitore a integridade de arquivos do sistema, logs, arquivos de programas, relatórios arquivados e outros arquivos de alto risco, e detecte acessos e modificações não autorizados.
- Receba relatórios detalhados sobre tentativas de login locais e remotas para facilitar a análise forense, a detecção imediata de ameaças e respostas ágeis a incidentes.
Rastrear atividades de logon e logoff
- Saiba quem tentou fazer login ou logout, quando, em qual máquina e muito mais, com os relatórios consolidados e integrados do ADAudit Plus.
- Visualize um panorama com o total de ações de logon bem-sucedidas e com falha, os usuários com o maior número de falhas de logon e muito mais.
- Obtenha visibilidade granular das atividades de logon e logoff no domínio, filtrando a atividade por controladores de domínio, endereço IP ou computadores.
- Audite a atividade de serviços de terminal, incluindo logons remotos de usuários realizados via servidores Remote Desktop Gateway (RDG) e servidores RADIUS Network Policy.
- Mantenha um registro detalhado do histórico de logon local e remoto dos usuários para atender a requisitos de conformidade e compreender melhor os padrões de atividade dos colaboradores.
- Detecte e analise sessões de usuários encerradas automaticamente, usuários conectados a múltiplos computadores simultaneamente e outros eventos críticos.
Detectar e analisar falhas de logon
- Audite, reporte e analise tentativas de logon não autorizadas para detectar possíveis ameaças à segurança e garantir a conformidade com diferentes normas regulatórias.
- Liste falhas por nomes de usuário e senhas incorretas com relatórios abrangentes que detalham qual usuário tentou o logon, quando e outras informações relevantes.
- Identifique os usuários responsáveis pelo maior número de falhas de logon, investigue o motivo das falhas e avalie se representam uma ameaça real.
- Detecte bloqueios de contas rapidamente e solucione suas origens com facilidade para reduzir o tempo de bloqueio e o tempo de inatividade dos serviços.
- Mantenha um registro completo das falhas de logon locais, interativas e remotas de cada colaborador para identificar a origem de uma violação.
Monitorar a produtividade dos colaboradores
- Receba informações sobre o primeiro login e o último logout de cada colaborador em um determinado dia para facilitar o controle de horas e o registro de horas faturáveis.
- Rastreie métricas relevantes, como horários de inicialização e desligamento de computadores, histórico de logon, horários de início e término do protetor de tela e muito mais.
- Liste os usuários atualmente conectados com detalhes sobre em qual máquina estão conectados e quando a sessão foi iniciada.
- Visualize gráficos sobre o horário de trabalho dos colaboradores, detalhados por tempo ativo e inativo, para medir a produtividade organizacional com precisão.
- Automatize relatórios periódicos de produtividade para simplificar o planejamento de projetos, analisar o desempenho e agilizar a avaliação de colaboradores em auditorias.
Ativar respostas rápidas a ameaças
- Identifique usuários conectados a múltiplos computadores para facilitar o monitoramento das máquinas utilizadas e rastrear a origem de ataques baseados em credenciais.
- Detecte anomalias com alertas imediatos para mudanças nos padrões de logon, tentativas repetidas e malsucedidas de acesso a servidores ou máquinas críticos e muito mais.
- Correlacione relatórios sobre ocorrências anômalas — como um volume excepcionalmente alto de falhas de logon ou acessos em horários incomuns — para identificar rapidamente possíveis ataques de força bruta.
- Utilize UBA e notificações instantâneas por e-mail/SMS para detectar ameaças potenciais à segurança com agilidade.
- Execute respostas automatizadas a ameaças, como desligar dispositivos infectados, desconectar sessões de usuários não autorizados e outras ações, para minimizar danos.
Simplificar a emissão de relatórios de conformidade
- Simplifique a adesão a políticas de segurança organizacionais e requisitos regulatórios com a auditoria contínua de Workstations Windows.
- Mantenha uma trilha de auditoria clara de redefinições de senhas, mudanças de senhas, falhas de login e origens de bloqueios de contas para agilizar a análise forense.
- Configure alertas instantâneos e respostas automatizadas a ameaças para detectar e mitigar os danos causados por eventos críticos de segurança.
- Programe a entrega periódica de relatórios de auditoria para administradores e demais partes interessadas, garantindo visibilidade contínua da rede.
- Notifique os administradores de sistema sobre sinais precoces de abuso de privilégios, como atividades de gerenciamento de usuários em horários ou volumes incomuns.
- Obtenha uma visão abrangente do ambiente AD aproveitando outros recursos do ADAudit Plus, como auditoria do AD, auditoria de arquivos, auditoria de Windows Servers e muito mais.
Software de auditoria de Workstations Windows em tempo real
- Auditoria de login em Workstations
- Auditoria de login em RDS e RADIUS
- Análise de falhas de logon
- Controle de horas dos colaboradores
- Monitoramento de produtividade
- Segurança do AD orientada por UBA
Rastreamento do histórico de login
Saiba quem fez login em quais máquinas durante um determinado período com relatórios instantâneos gerados em poucos cliques.
Visão geral dos logins de usuários
Rastreie os logons em cada Workstation e detecte usuários que tentam fazer login fora do horário de expediente.
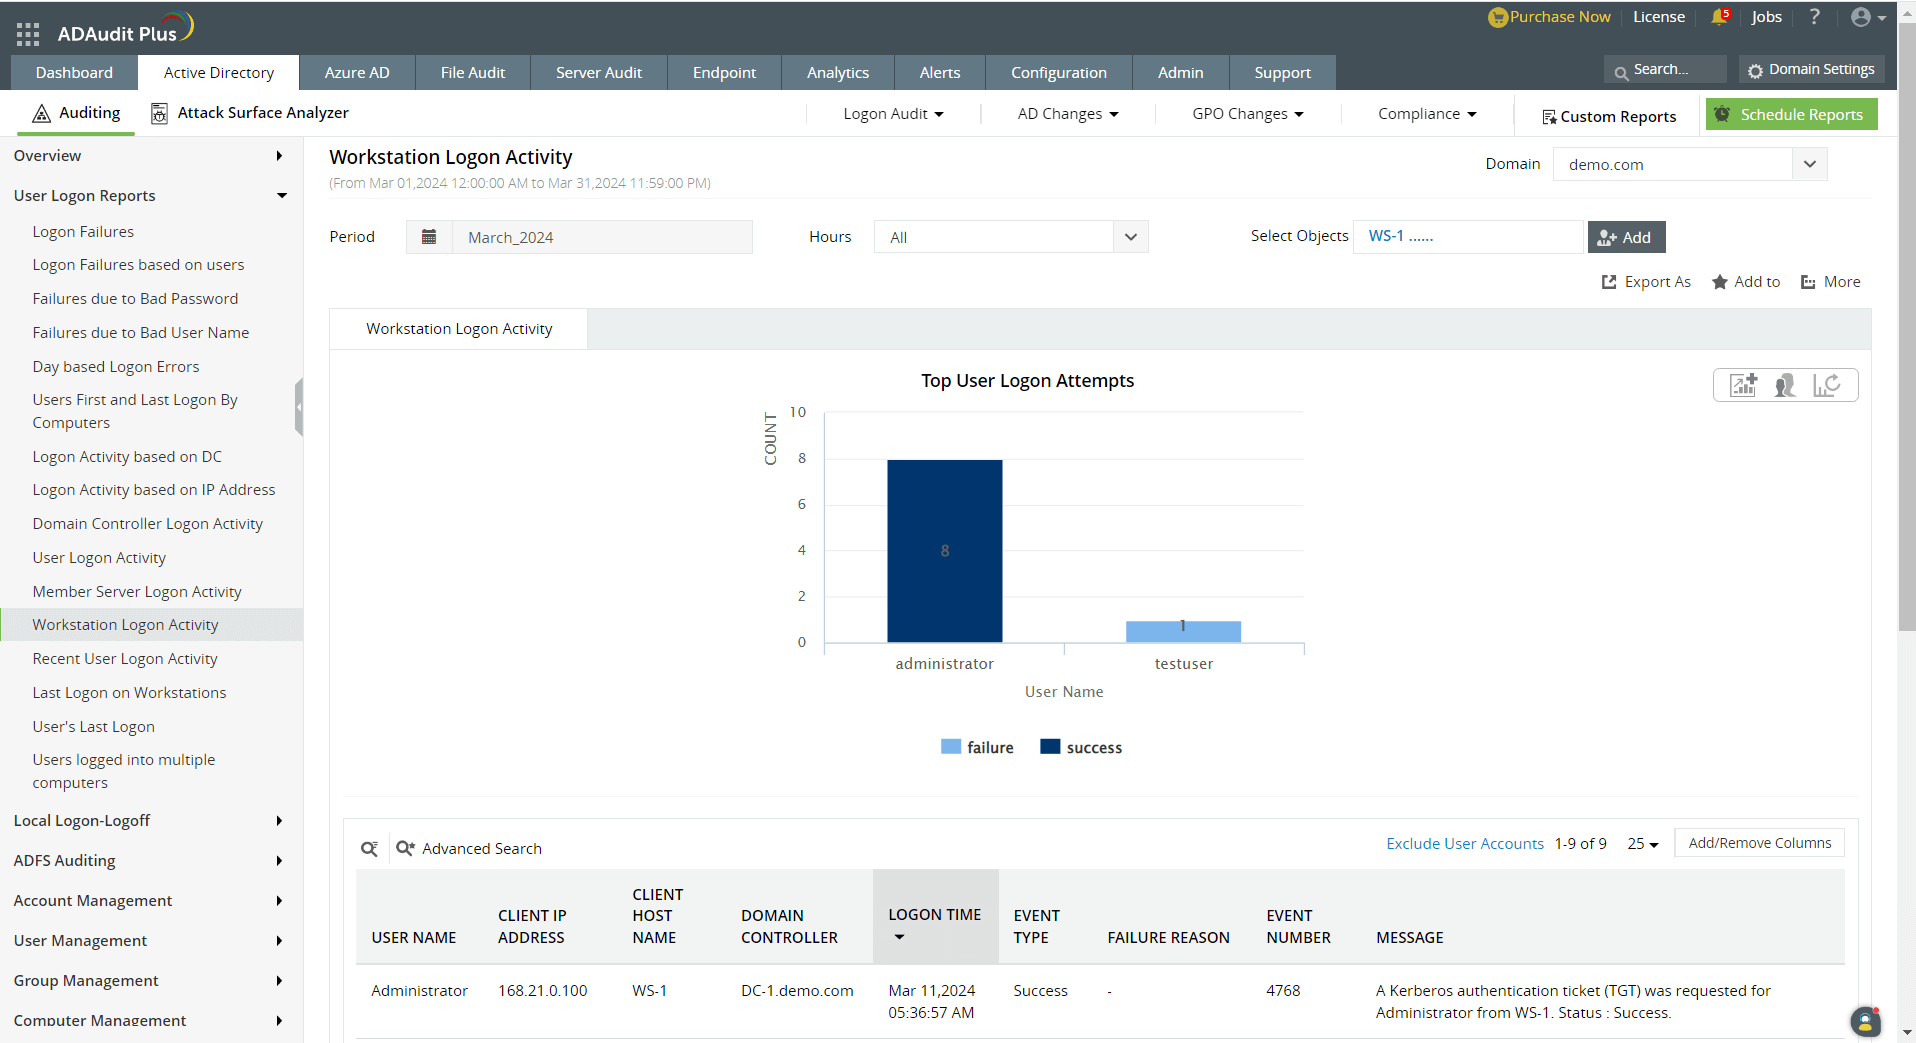
Rastreamento do histórico de login: Saiba quem fez login em quais máquinas durante um determinado período com relatórios instantâneos gerados em poucos cliques.
Visão geral dos logins de usuários: Rastreie os logons em cada Workstation e detecte usuários que tentam fazer login fora do horário de expediente.
Visibilidade sobre logins remotos
Rastreie logons via Remote Desktop Gateway e RADIUS com facilidade por meio de relatórios dedicados.
Rastreamento de falhas de logon via RADIUS
Mantenha um registro detalhado das tentativas de logon malsucedidas realizadas por meio de um servidor RADIUS (NPS).
Auditoria de logon interativo
Saiba quem tentou fazer login em máquinas físicas da rede.
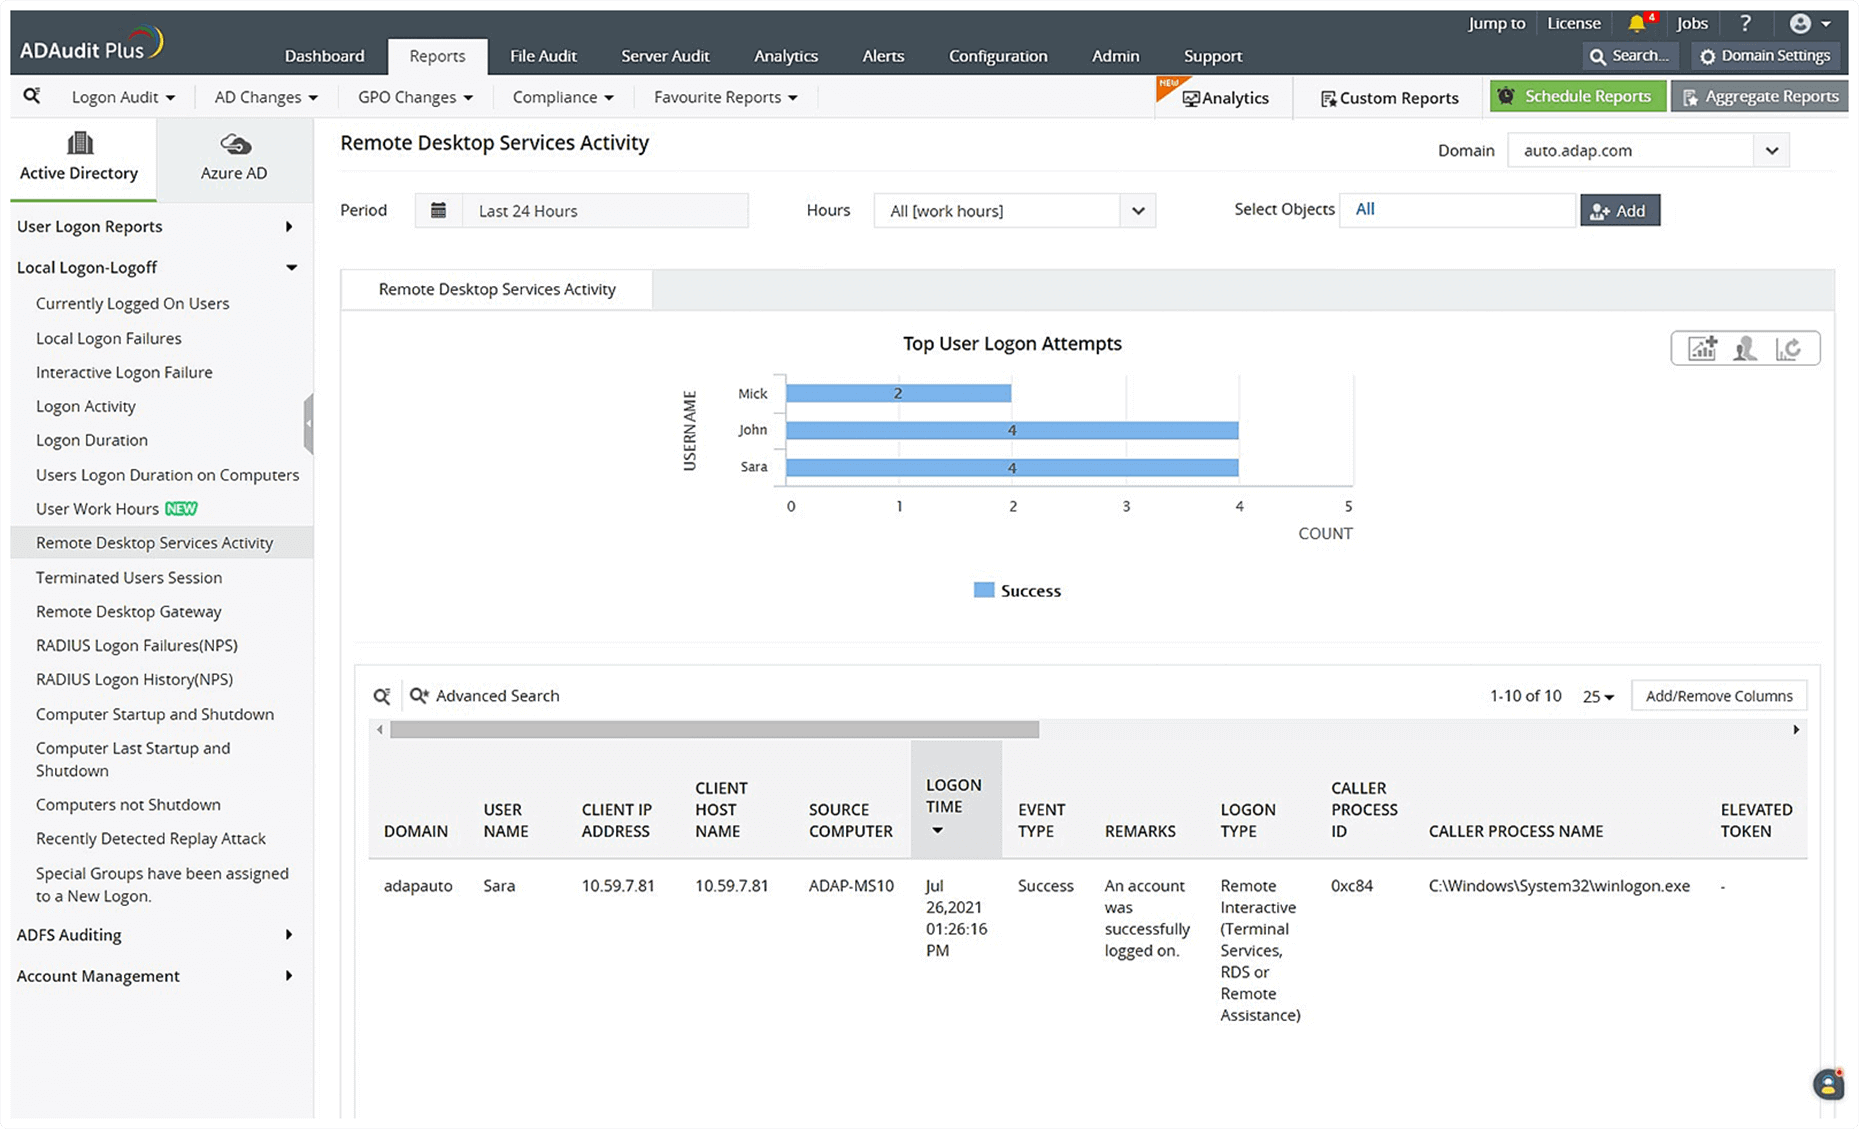
Visibilidade sobre logins remotos: Rastreie logons via Remote Desktop Gateway e RADIUS com facilidade por meio de relatórios dedicados.
Rastreamento de falhas de logon via RADIUS: Mantenha um registro detalhado das tentativas de logon malsucedidas realizadas por meio de um servidor RADIUS (NPS).
Auditoria de logon interativo: Saiba quem tentou fazer login em máquinas físicas da rede.
Rastreamento de falhas de logon local
Identifique os usuários que mais contribuem para o número de tentativas de login malsucedidas com gráficos interativos.
Análise de falhas de logon
Identify the reason behind each logon and analyze whether the failed attempt was harmless.
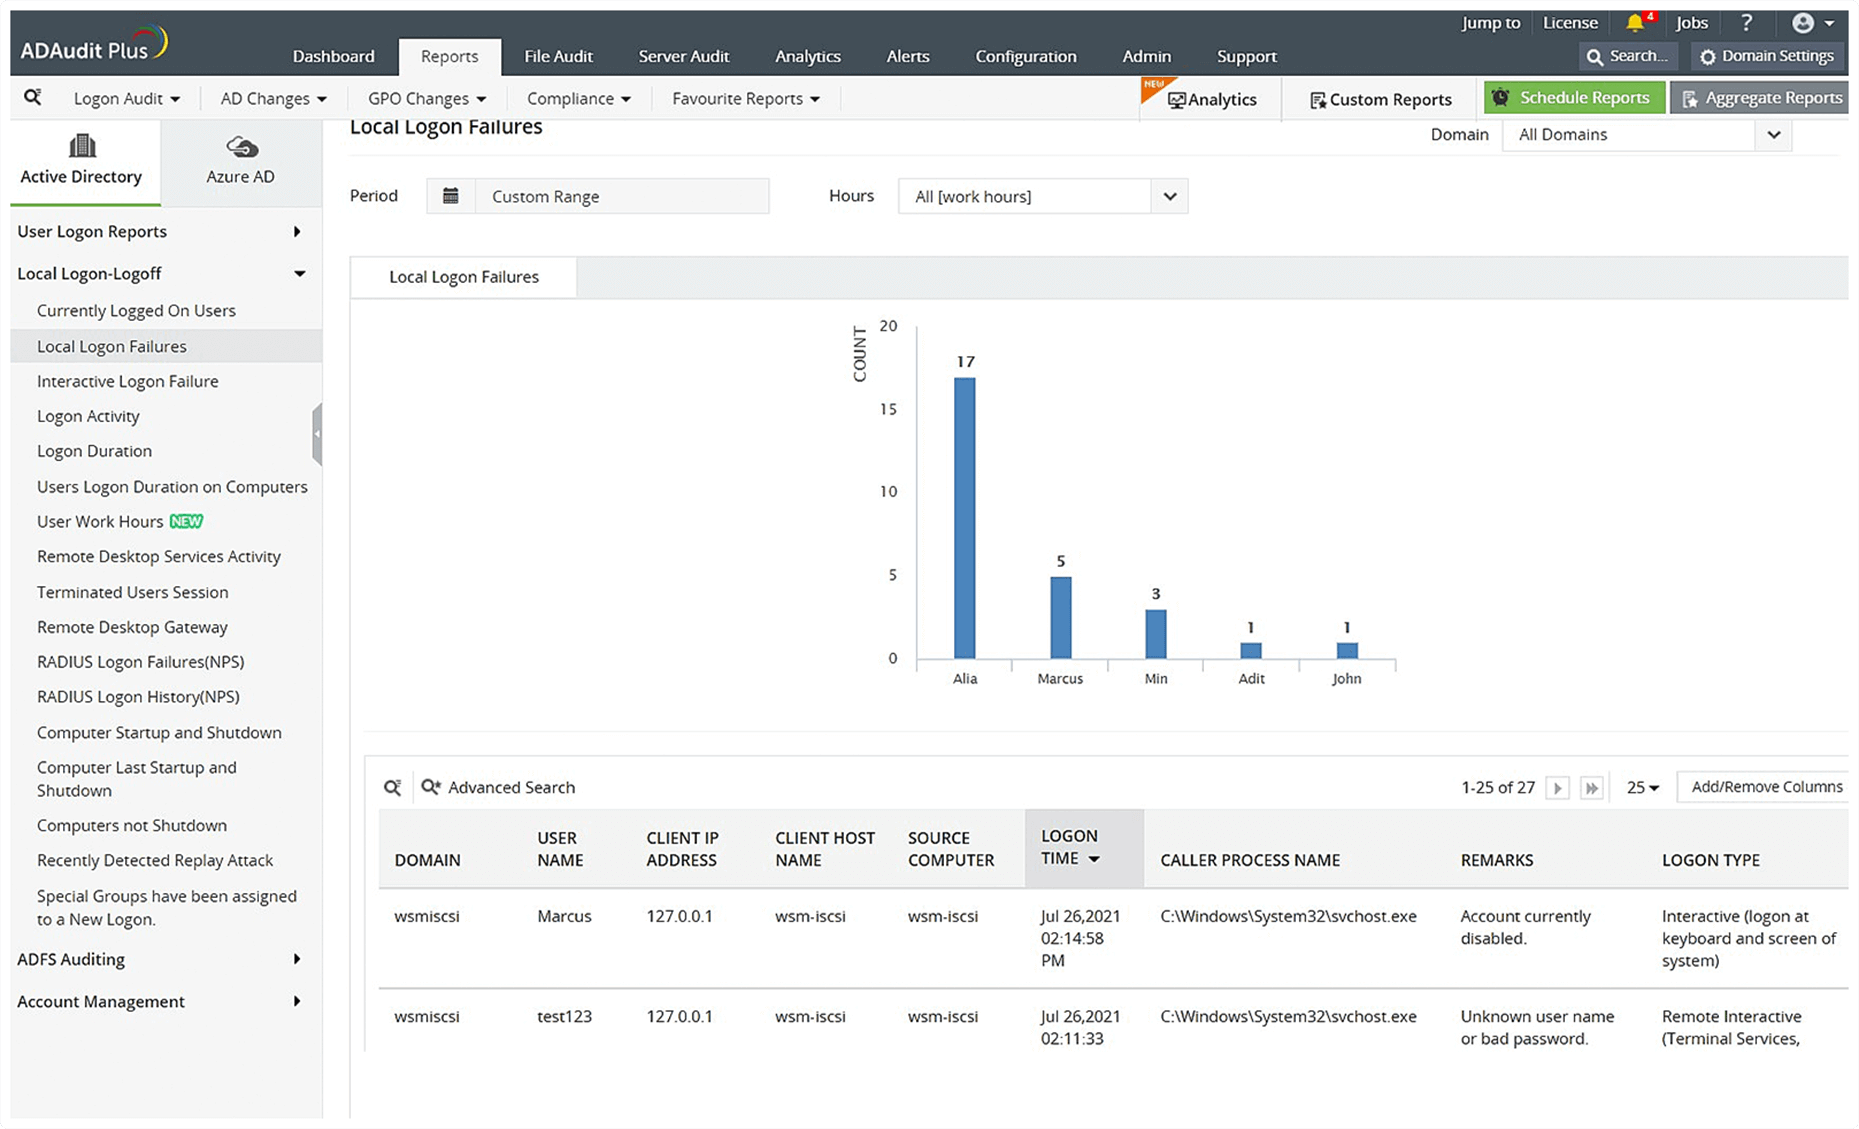
Rastreamento de falhas de logon local: Identifique os usuários que mais contribuem para o número de tentativas de login malsucedidas com gráficos interativos.
Análise de falhas de logon: Identifique o motivo de cada falha de logon e avalie se a tentativa representa um risco real.
Cálculo de horas faturáveis
Visualize relatórios com os horários de inicialização e desligamento de cada computador para rastrear a presença dos colaboradores e registrar horas faturáveis com eficiência.
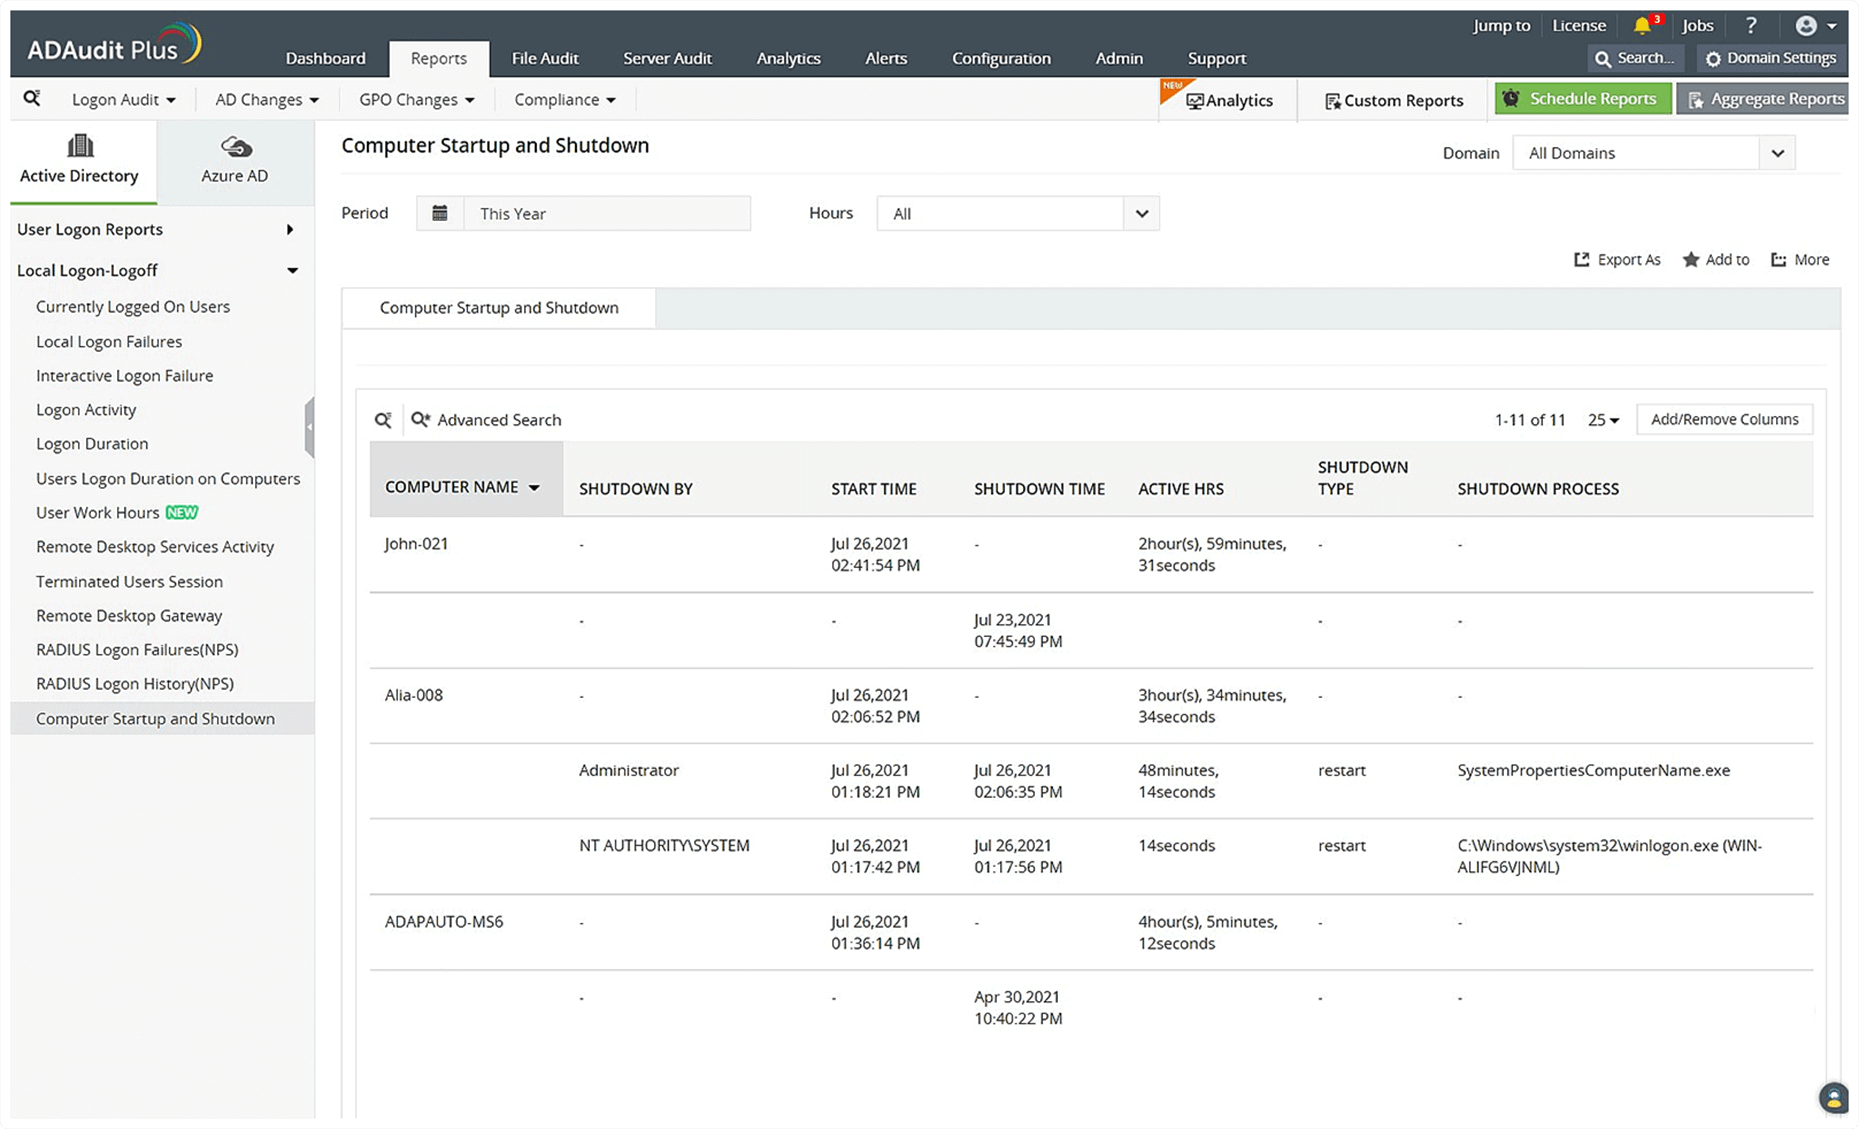
Cálculo de horas faturáveis: Visualize relatórios com os horários de inicialização e desligamento de cada computador para rastrear a presença dos colaboradores e registrar horas faturáveis com eficiência.
Análise de métricas de produtividade
Analise horários de inicialização e desligamento de computadores, detalhes do histórico de logon, atividade de arquivos e muito mais para acompanhar a produtividade dos colaboradores.
Cálculo de horas produtivas
Visualize o total de horas de trabalho dos usuários, detalhado por tempo ativo e inativo.
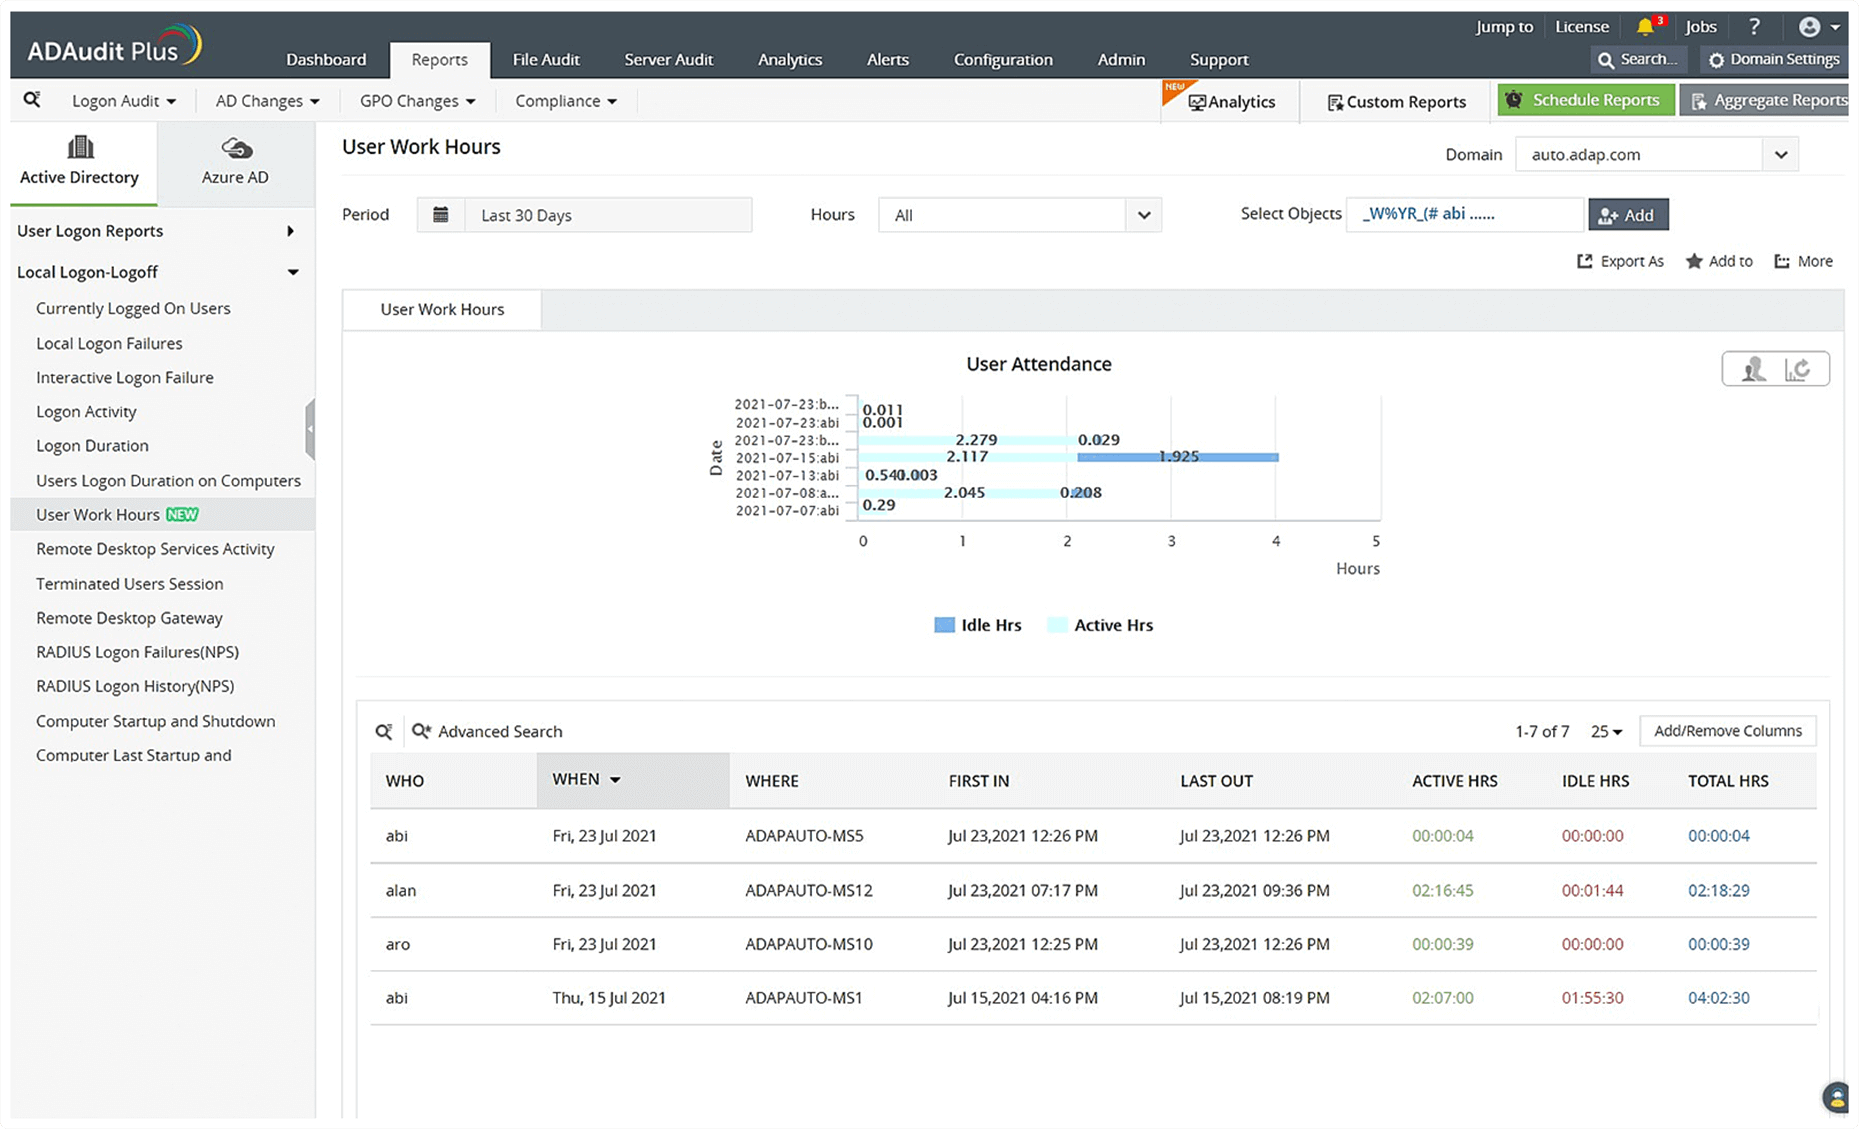
Análise de métricas de produtividade: Analise horários de inicialização e desligamento de computadores, detalhes do histórico de logon, atividade de arquivos e muito mais para acompanhar a produtividade dos colaboradores.
Cálculo de horas produtivas: Visualize o total de horas de trabalho dos usuários, detalhado por tempo ativo e inativo.
Detecção de anomalias de logon
Detecte usuários que fazem login em horários incomuns, picos repentinos de falhas de logon, usuários que acessam uma máquina pela primeira vez e outras anomalias.
Analisador de atividades
Receive details on the source and time of origin of the unusual logon event.
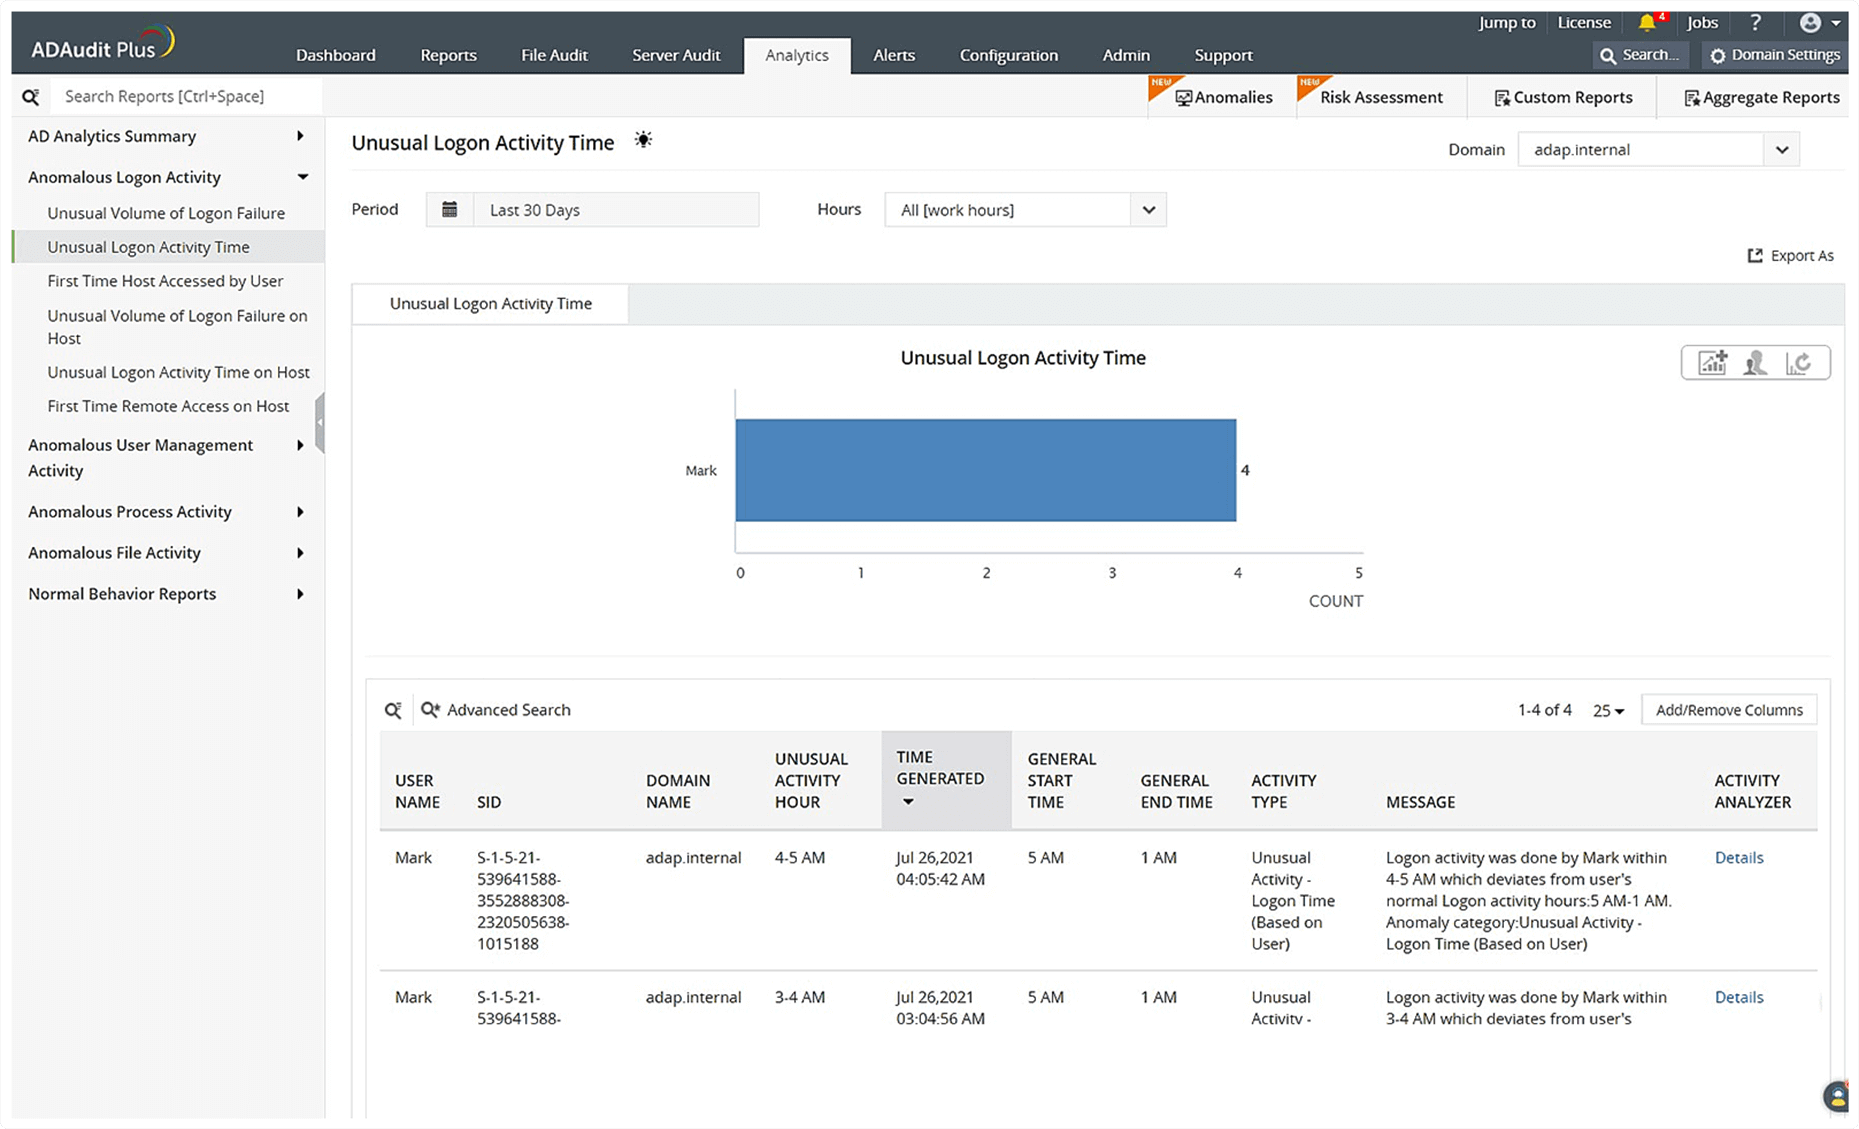
Detecção de anomalias de logon: Detecte usuários que fazem login em horários incomuns, picos repentinos de falhas de logon, usuários que acessam uma máquina pela primeira vez e outras anomalias.
Analisador de atividades: Receba detalhes sobre a origem e o horário do evento de logon anômalo.
Encontre o plano ideal para o seu negócio
Para auxiliar na sua avaliação, oferecemos:
- Avaliação gratuita totalmente funcional por 30 dias
- Sem limites de usuários
- Suporte técnico gratuito 24h x 5 dias
Thanks
Thank you for your interest in ManageEngine ADAudit Plus. We have received your request for a price quote and will contact you shortly.
Garanta a segurança do AD e obtenha conformidade compliance
Avaliações de clientes
Auditores e reguladores frequentemente solicitam relatórios que mostrem atividades do Active Directory, como bloqueios de usuários, remoção de acesso para usuários desligados, usuários criados, etc. O AD Audit Plus nos ajudou a fazer isso com facilidade e mínima sobrecarga.
Chris Schum
Information Security Officer
O AD Audit nos deu a capacidade de ver quem faz o quê no nosso grupo de administração, proporcionando ao setor de segurança mais eficiência e controle sobre o nosso domínio.
Shawn W.
A implantação foi muito fácil e bastante econômica. Após recebermos nossa licença, iniciamos imediatamente a implantação do software e ele ficou ativo em menos de uma hora.
Nikola Mugosa
Este produto me permitiu gerar relatórios sobre informações de login de usuários e determinar quem realizou quais mudanças no AD quando necessário.
Steffenson, Shannon L
Network Systems Manager
Auditores e reguladores frequentemente solicitam relatórios que mostrem atividades do Active Directory, como bloqueios de usuários, remoção de acesso para usuários desligados, usuários criados, etc. O AD Audit Plus nos ajudou a fazer isso com facilidade e mínima sobrecarga.
Chris Schum
Information Security OfficerO AD Audit nos deu a capacidade de ver quem faz o quê no nosso grupo de administração, proporcionando ao setor de segurança mais eficiência e controle sobre o nosso domínio.
Shawn W.
A implantação foi muito fácil e bastante econômica. Após recebermos nossa licença, iniciamos imediatamente a implantação do software e ele ficou ativo em menos de uma hora.
Nikola Mugosa
Este produto me permitiu gerar relatórios sobre informações de login de usuários e determinar quem realizou quais mudanças no AD quando necessário.
Steffenson, Shannon L
Network Systems Manager
Explore o ADAudit Plus
Acesse o Datasheet para saber como o ADAudit Plus auxilia na auditoria de mudanças no AD, na mitigação de ameaças à segurança, na comprovação de conformidade e muito mais.
Acessar o DatasheetSoluções oferecidas pelo ADAudit Plus
Auditoria do AD
Rastreie mudanças nos recursos do AD, incluindo objetos e seus atributos, políticas de grupo e muito mais.
Auditoria de servidores de arquivos Windows
Reporte acessos e modificações em compartilhamentos, arquivos e pastas no ambiente de servidores de arquivos Windows.
Auditoria de arquivos em dispositivos NAS
Rastreie mudanças em arquivos nos sistemas Windows, NetApp, EMC, Synology, Hitachi, Huawei, Amazon FSx for Windows, QNAP e Azure.
Controle de horas dos colaboradores
Calcule horas faturáveis, meça a produtividade dos colaboradores e muito mais analisando os horários de entrada e saída.