Microsoft Authenticator
Lorsque Microsoft Authenticator est activé, les utilisateurs doivent saisir un code à usage unique généré par l'application mobile Microsoft Authenticator pour vérifier leur identité lors de la MFA.
Comment ça fonctionne
Microsoft Authenticator fournit une vérification sécurisée basée sur la possession en utilisant des mots de passe à usage unique basés sur le temps (TOTP). L'application génère un nouveau code à six chiffres toutes les 30 secondes sur l'appareil mobile de l'utilisateur, garantissant une authentification dynamique qui protège contre le phishing et autres attaques.
Prérequis : La configuration ne peut être effectuée que via le compte administrateur par défaut d'ADSelfService Plus ou un compte technicien produit avec privilèges Super Admin.
Étapes de configuration
- Naviguez vers Configuration > Self-Service > Multi-factor Authentication > Authenticators Setup.
- From the Choisissez la politique drop-down, select a policy.
Note : ADSelfService Plus vous permet de créer des politiques basées sur les OU et les groupes. Pour créer une politique, allez à Configuration > Self-Service > Policy Configuration > Add New Policy. Cliquez sur Select OUs/Groups, et faites la sélection selon vos besoins. Vous devez sélectionner au moins une fonctionnalité en libre-service. Enfin, cliquez sur Save Policy.
- Cliquez sur la section Microsoft Authenticator.
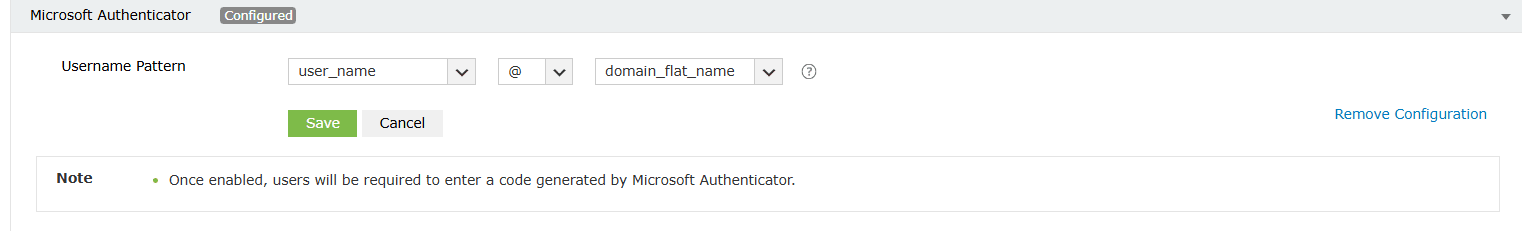
- Sélectionnez un Modèle de nom d’utilisateur. Cette étape est essentielle pour créer des identifiants globalement uniques dans des environnements multi-domaines. Sans différenciation explicite des domaines, les utilisateurs portant des noms identiques dans plusieurs domaines rencontreront des conflits lors de l’enrôlement et de l’authentification.
- Cliquez sur Enregistrer pour activer l’authentificateur.
Gestion des authentificateurs
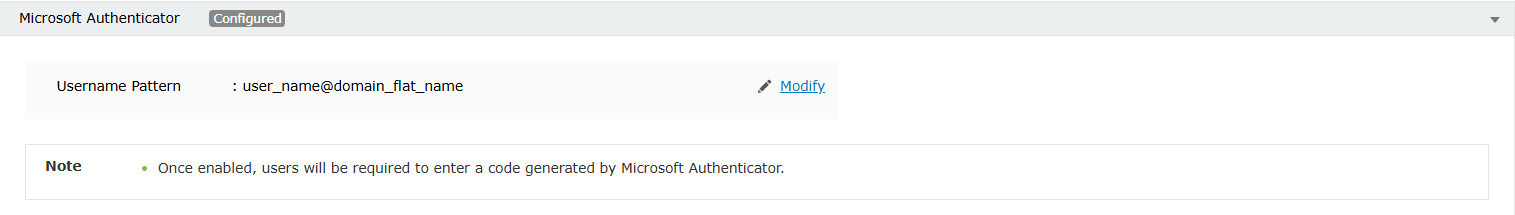
Après la configuration, vous pouvez modifier le Modèle de nom d’utilisateur en cliquant sur Modifier, ou désactiver l’authentificateur à tout moment en cliquant sur Modifier > Supprimer la configuration.
Déploiement de l'authentificateur pour MFA
Une fois l'authentificateur configuré, vous pouvez le déployer comme méthode MFA pour sécuriser des actions sensibles telles que réinitialisations et déblocages de mot de passe, points de terminaison protégés, et connexion à ADSelfService Plus. Cliquez sur les liens respectifs pour apprendre comment.
Configuration de l’enregistrement des utilisateurs
La dernière étape consiste à configurer le processus permettant aux utilisateurs de s'inscrire à la méthode MFA et de l'utiliser pour la vérification d'identité.
Les administrateurs peuvent choisir parmi les méthodes d’enrôlement suivantes :
- Auto-inscription des utilisateurs : les utilisateurs scannent un code QR affiché dans le portail ADSelfService Plus.
- Inscription en masse : les administrateurs peuvent simplifier le déploiement pour plusieurs utilisateurs.
- Configuration manuelle : les utilisateurs peuvent saisir manuellement la clé secrète fournie par l'administrateur.
Cliquez ici pour plus d'informations sur les différentes options d'inscription disponibles dans ADSelfService Plus pour vos utilisateurs.
Astuce
Vous pouvez voir comment les paramètres d’enregistrement que vous configurez seront présentés à vos utilisateurs, ici.