TOTP Authentication
L’authentification TOTP (Time-based One-time Password) nécessite que les utilisateurs saisissent un code de vérification sensible au temps généré par l’application mobile ADSelfService Plus pour prouver leur identité. Le code se renouvelle à intervalles réguliers et ne peut être utilisé qu’une seule fois, ce qui le rend résistant aux attaques par rejeu.
Comment ça fonctionne
Lorsqu’un utilisateur atteint l’étape d’authentification TOTP, ADSelfService Plus lui demande de saisir le code TOTP actuel affiché dans l’application mobile ADSelfService Plus sur son appareil enregistré. Le serveur valide le code selon l’algorithme basé sur le temps, et l’authentification est complétée si le code correspond. Comme l’enregistrement est basé sur l’appareil, les utilisateurs qui changent d’appareil doivent se réenregistrer.
Prérequis
- L'édition Professionnelle de ADSelfService Plus est requise.
- Vous devez disposer d'un accès administrateur au portail ADSelfService Plus.
- Au moins une politique d'auto-service doit être configurée avant d'activer cet authentificateur.
- Les utilisateurs doivent avoir l'application mobile ADSelfService Plus installée sur leur appareil — disponible sur le App Store (iOS) et le Play Store (Android).
Limitations
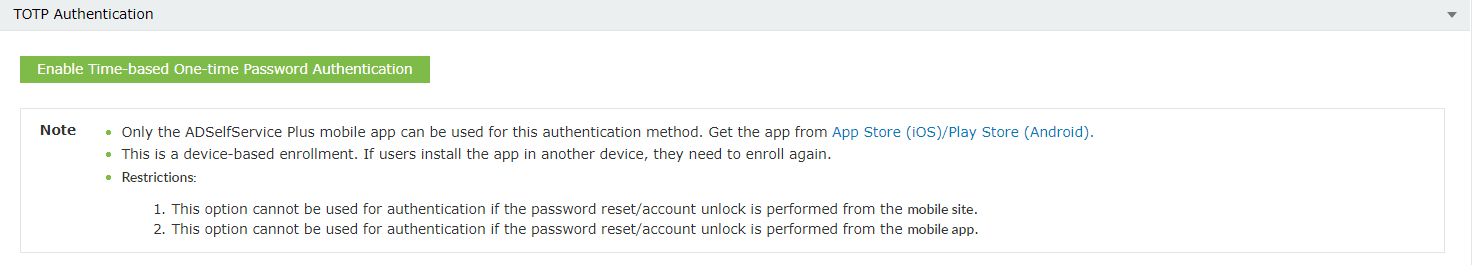
- Seule l’application mobile ADSelfService Plus peut être utilisée pour l’authentification TOTP — les applications d’authentification tierces ne sont pas prises en charge.
- Il s’agit d’un enregistrement basé sur l’appareil — si un utilisateur installe l’application ADSelfService Plus sur un nouvel appareil, il doit se réenregistrer.
- L’authentification TOTP ne peut pas être utilisée lorsque les utilisateurs effectuent des connexions aux applications, des réinitialisations de mot de passe ou des déblocages de compte depuis le site mobile ou l’application mobile ADSelfService Plus.
Instructions de configuration
Le chemin de navigation vers la page d'authentification multi-facteurs diffère légèrement entre les déploiements AD et Entra ID.
- Active Directory : Allez à Configuration > Self-Service > Multi-factor Authentication > Authenticators Setup.
- Entra ID : Sélectionnez Microsoft Entra ID dans la liste déroulante du répertoire en haut à gauche, puis allez dans Configuration > Self-Service > Multi-factor Authentication > Authenticators Setup.
Ensuite :
- Dans le menu déroulant Choisir la politique, sélectionnez la politique que vous souhaitez configurer.
- Cliquez sur la section Authentification TOTP pour l’agrandir.
- Select Activez l’authentification Time-based One-time Password.
Conseils
- Parce que l’authentification TOTP est basée sur l’appareil et limitée à l’application mobile ADSelfService Plus, assurez-vous que les utilisateurs savent que les applications tierces telles que Google Authenticator ou Microsoft Authenticator ne peuvent pas être utilisées. Incluez cette information dans toute communication d’intégration destinée aux utilisateurs finaux afin d’éviter toute confusion lors de l’enregistrement.
- Associez l’authentification TOTP à un authentificateur de secours tel que la vérification par e-mail pour les utilisateurs susceptibles de changer fréquemment d’appareil, afin qu’ils ne se retrouvent pas sans moyen d’authentification en attendant de se réenregistrer sur leur nouvel appareil.
- Si TOTP est défini comme authentificateur obligatoire dans la politique, utilisez l’onglet MFA Enrollment (Entra ID) ou le rapport Enrolled Users (AD) pour identifier les utilisateurs qui ne se sont pas encore enregistrés et faites un suivi avant l’entrée en vigueur de la politique.