Authenticator YubiKey
ADSelfService Plus prend en charge les séries YubiKey 5, YubiKey 5 FIPS et YubiKey 5 CSPN, utilisant le protocole Yubico OTP pour l’authentification. Lorsque YubiKey Authenticator est activé, les utilisateurs s’authentifient d’abord avec leurs identifiants de domaine AD, puis avec le code à usage unique (OTP) généré par leur appareil YubiKey.
Comment ça fonctionne
Lorsqu’un utilisateur atteint l’étape d’authentification YubiKey, il est invité à insérer sa YubiKey et à la toucher pour générer un OTP. ADSelfService Plus envoie l’OTP aux serveurs de validation Yubico pour vérification. Si l’OTP est valide, l’utilisateur est authentifié et peut poursuivre son opération en libre-service.
Plusieurs configurations de YubiKey Authenticator peuvent être maintenues pour différents utilisateurs selon leur domaine, groupe ou appartenance à une OU, ou une seule configuration peut être appliquée à tous les utilisateurs.
Prérequis
1. Configuration du pare-feu
Les connexions sortantes suivantes doivent être autorisées à travers le pare-feu pour que la validation OTP atteigne les serveurs Yubico :
- https://api.yubico.com/wsapi/2.0/verify
- https://api2.yubico.com/wsapi/2.0/verify
- https://api3.yubico.com/wsapi/2.0/verify
- https://api4.yubico.com/wsapi/2.0/verify
- https://api5.yubico.com/wsapi/2.0/verify
2. Obtention du Client ID et de la Secret Key
- Rendez-vous sur https://upgrade.yubico.com/getapikey.
- Saisissez votre adresse e-mail.
- Connectez une YubiKey à votre poste de travail ou serveur et touchez-la pour saisir le YubiKey OTP.
- Sélectionnez I've read and accepted the Terms and Conditions puis cliquez sur Get API Key.
- Copiez le Client ID et la Secret Key affichés. Vous aurez besoin des deux lors de la configuration.
Instructions de configuration
- Connectez-vous au portail ADSelfService Plus avec des identifiants administrateur.
- Allez à Configuration > Self-Service > Multi-factor Authentication > Authenticators Setup.
- Dans le menu déroulant Choisir la politique, sélectionnez la politique que vous souhaitez configurer.
- Cliquez sur la section YubiKey Authenticator pour l’ouvrir.
- Enter the ID client and Clé secrète obtained in the prerequisites.
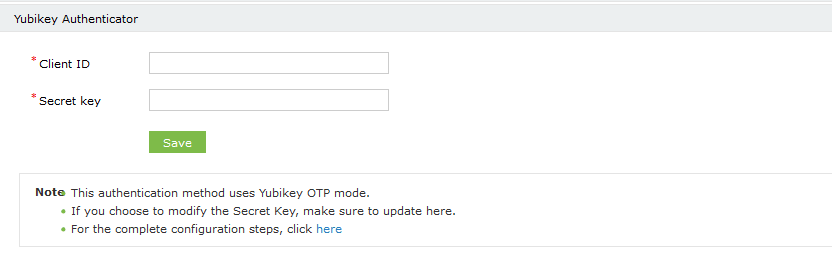
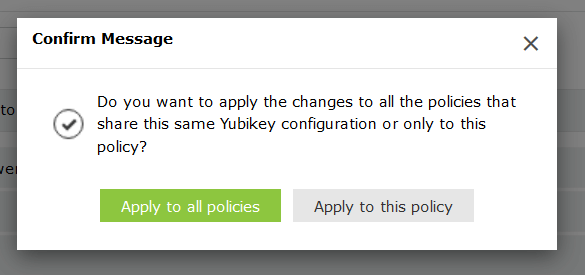
- Click Enregistrer.
Conseils
- Avant d’activer YubiKey Authenticator pour une politique, vérifiez que les cinq URL de validation Yubico sont accessibles depuis le serveur ADSelfService Plus. Une connexion sortante bloquée entraînera l’échec silencieux de toutes les validations OTP YubiKey — les utilisateurs recevront une erreur d’authentification sans indication claire de la cause.
- Le Client ID et la Secret Key sont liés à l’adresse e-mail utilisée lors de l’enregistrement sur upgrade.yubico.com. Conservez une trace des deux valeurs dans un endroit sécurisé — en cas de perte, une nouvelle clé API doit être générée, ce qui nécessite une reconfiguration dans ADSelfService Plus.
- Utilisez des configurations par politique pour appliquer YubiKey Authenticator uniquement aux groupes d’utilisateurs disposant de tokens matériels physiques. L’appliquer globalement aux utilisateurs non équipés d’une YubiKey les empêchera d’accéder aux opérations en libre-service.