Investigasi alert dengan AI, respons lebih cepat dan tepat
Log360 Alert Investigation Agent menganalisis alert secara otomatis, mengorelasikan entity dan threat intelligence, serta merekonstruksi attack chain agar tim SOC dapat bertindak lebih cepat dengan konteks insiden yang lengkap.

Security analyst perlu meninjau ratusan alert setiap hari. Setiap alert membutuhkan konteks: entity apa yang terlibat, apakah ada alert terkait, dan apa yang ditunjukkan oleh jejak log? Jika semua itu dirangkai secara manual, prosesnya memakan waktu dan sebagian besar alert akhirnya tidak mendapatkan investigasi yang menyeluruh.
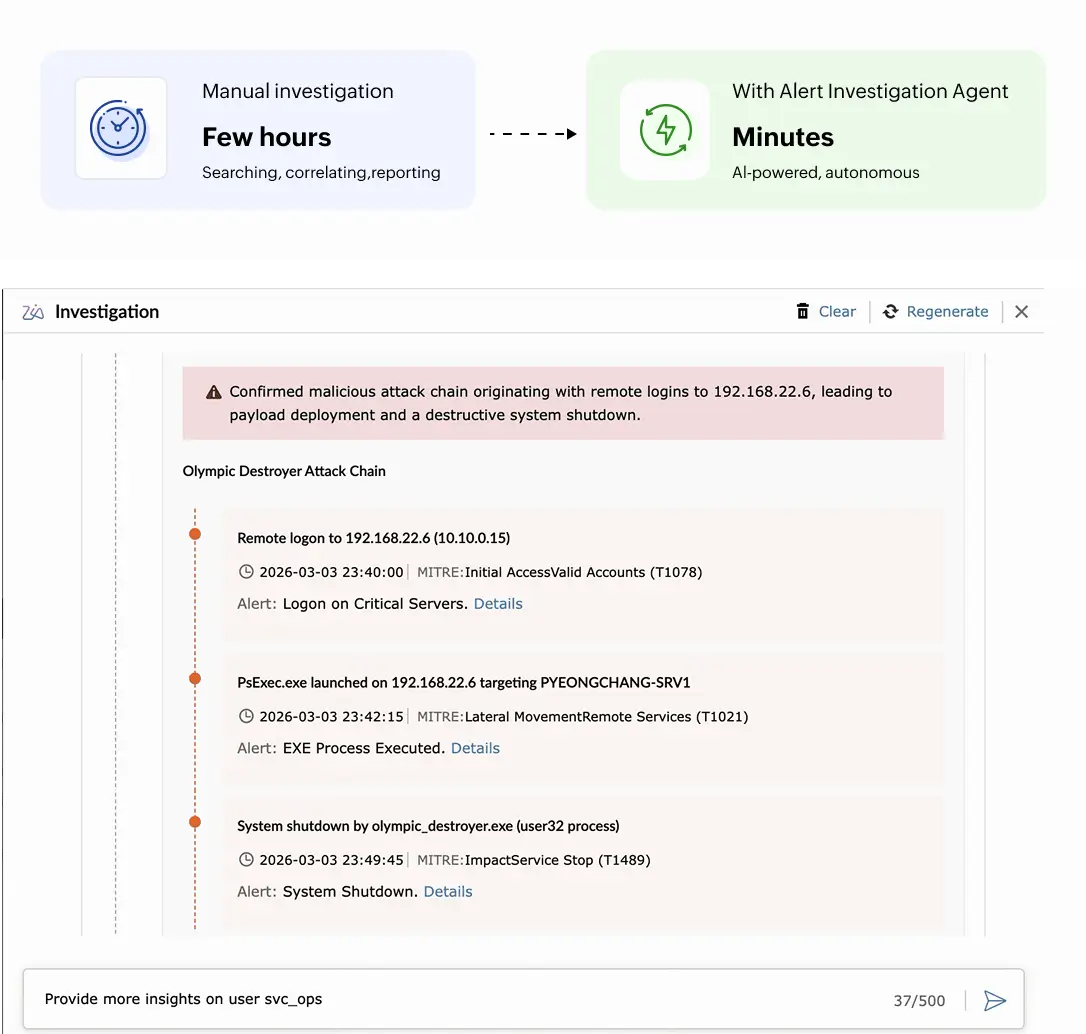
Log360 Zia Alert Investigation Agent mengubah proses ini. Solusi ini mengambil alert yang Anda pilih lalu menjalankan investigasi lengkap dengan beberapa tahap secara otomatis. Agent akan mengidentifikasi entity, memeriksa threat intelligence, menemukan alert dan log terkait, lalu menyusun timeline kejadian. Hasilnya adalah laporan investigasi yang terstruktur, lengkap dengan pemetaan MITRE ATT&CK dan langkah tindak lanjut yang jelas, dalam hitungan menit, bukan jam.
- AI agent yang bekerja seperti analyst terbaik
- Analisis berbasis AI, kontrol tetap di tangan Anda
- Semua laporan yang Anda butuhkan
AI agent yang bekerja seperti analyst terbaik
Saat Anda menjalankan Alert Investigation Agent pada sebuah alert, agent akan menggunakan penalaran berbasis LLM untuk menentukan tindakan yang perlu diambil berdasarkan jenis alert dan data yang tersedia. Agent ini bekerja melalui serangkaian langkah investigasi yang telah ditentukan, dengan urutan dan kedalaman analisis yang disesuaikan untuk setiap alert.
- Identifikasi entity dan data enrichment: Agent mengekstrak seluruh entity dari alert, termasuk user, IP address, domain, host, process, dan file. Setelah itu, agent melakukan query ke VirusTotal, Advanced Threat Analytics yang terintegrasi di Log360, serta user and entity behavior analytics (UEBA) untuk menilai tingkat risiko setiap entity.
- Analisis alert dan log terkait: Agent mencari alert lain yang terhubung dengan entity yang sama untuk menemukan pola berulang atau aktivitas terkoordinasi di berbagai jenis alert. Jika data alert saja belum cukup, agent akan melakukan query ke data log melalui pencarian yang terarah untuk menemukan event tambahan yang relevan.
- Penyusunan timeline dan rekomendasi: Temuan terkait disusun secara kronologis untuk menunjukkan bagaimana serangan berlangsung. Setelah itu, agent menampilkan rekomendasi tindakan segera serta risiko lanjutan dari threat yang teridentifikasi.
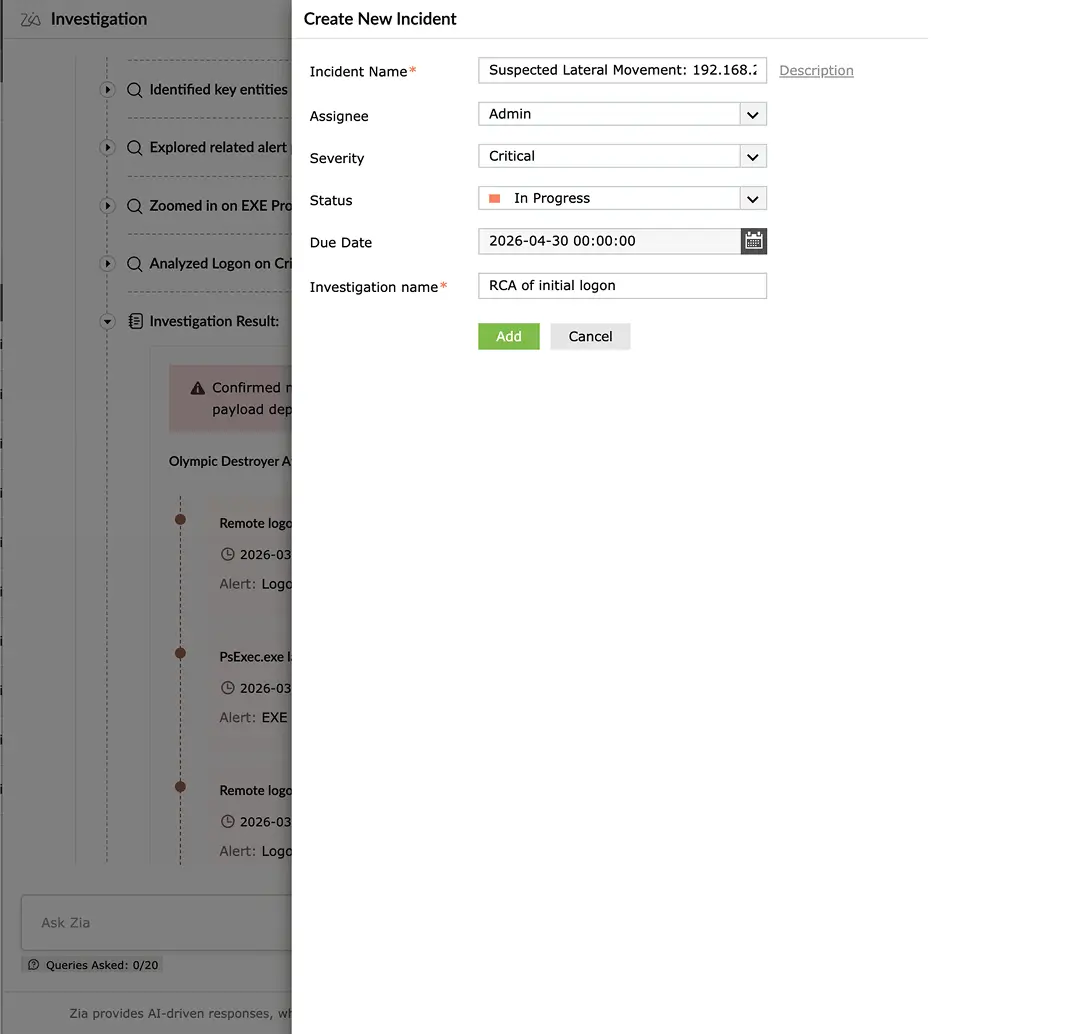
- Laporan investigasi: Agent membuat laporan rinci mengenai jejak investigasi yang dapat diekspor sebagai PDF dan ditambahkan ke incident yang sudah ada maupun incident baru sebagai evidence.
- Human in the loop: Pada titik pengambilan keputusan tertentu, agent akan berhenti sejenak untuk menerima input dari user. User dapat memilih dari opsi yang tersedia, atau memasukkan query manual untuk mengarahkan investigasi.
Analisis berbasis AI, kontrol tetap di tangan Anda
- Pause dan continue Anda dapat menjeda investigasi kapan saja. Saat dilanjutkan, agent akan melanjutkan tepat dari titik terakhir investigasi dihentikan.
- Arahkan ulang investigasi: Setelah investigasi dijeda, Anda dapat melanjutkan analisis dengan entity atau profil alert yang berbeda. Agent akan memberikan saran, atau Anda dapat memasukkannya secara manual. Gunakan kotak teks Ask Zia untuk mengajukan pertanyaan lanjutan tentang entity atau process tertentu dalam konteks investigasi yang sama.
- Perluas rentang pencarian: Jika tidak ditemukan alert atau log yang relevan dalam rentang waktu awal, agent akan menawarkan opsi untuk memperluas pencarian ke hari-hari sebelumnya.
Semua laporan yang Anda butuhkan
- Laporan investigasi Investigasi yang telah selesai mencakup ringkasan temuan, attack chain kronologis yang dipetakan ke teknik MITRE ATT&CK, entity yang terdampak, rekomendasi tindakan remediation, serta evidence event pendukung.
- Ekspor sebagai PDF: Download laporan investigasi lengkap untuk ditinjau secara offline, dibagikan kepada stakeholder, atau digunakan untuk dokumentasi compliance.
- Tambahkan ke incident: Hubungkan investigasi ke incident yang sudah ada atau buat incident baru langsung dari jendela investigasi. Detail investigasi akan dilampirkan sebagai evidence pada incident.
Zia Insights + Alert Investigation Agent
Dari konteks cepat ke investigasi mendalam
Zia Insights dan Alert Investigation Agent dirancang untuk bekerja bersama. Saat keduanya diaktifkan, sistem akan menghasilkan Insights terlebih dahulu untuk memberikan ringkasan konteks alert secara cepat. Selanjutnya, cukup dengan satu klik pada Start Investigation, Anda dapat menjalankan workflow investigasi secara menyeluruh.
| Kategori | Zia Insights | Alert Investigation Agent |
|---|---|---|
| Tujuan | Ringkasan konteks yang cepat untuk alert, log, dan incident | Investigasi mendalam untuk mengungkap root cause dan keseluruhan attack chain. |
| Data Enrichment | Pemetaan MITRE TTPs | Melakukan query ke VirusTotal, Advanced Threat Analytics, dan UEBA untuk menilai risiko pada user, IP, dan domain. |
| Kedalaman | Analisis single-event | Menelusuri log, alert, dan sumber threat intelligence yang terkait. |
| Ketersediaan | Log, Alert, dan Incident | Khusus Alert. |
| Interaksi | Read-only | Interaktif: jeda, lanjutkan, pilih opsi, atau ajukan pertanyaan dalam bahasa natural. |
| Output | Ringkasan, pemetaan MITRE, saran remediation | Laporan investigasi lengkap dengan risiko entity, attack timeline, alert dan log terkait, tindakan remediation segera, serta penilaian risiko lanjutan. Tersedia opsi untuk mengekspor dan menambahkan jejak investigasi ke incident. |
Siap mentransformasi investigasi alert Anda?
Beralih dari investigasi manual ke investigasi berbasis AI yang menampilkan konteks lengkap di balik setiap alert.